Архив метки: AppContainer

Октябрьский "В тренде VM": уязвимости Windows и Check Point

Октябрьский В тренде VM: уязвимости Windows и Check Point

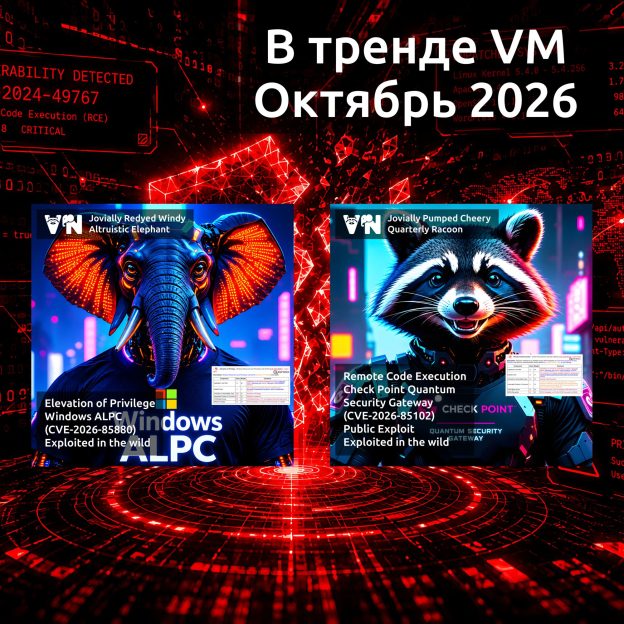
Октябрьский "В тренде VM": уязвимости Windows и Check Point. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом сентябрьском выпуске было шесть уязвимостей. В этот раз их всего две.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Windows ALPC (CVE-2026-85880). Активно эксплуатируемая уязвимость в механизме межпроцессного взаимодействия Windows, позволяющая повысить привилегии до уровня SYSTEM. Используется в составе эксплойт-кита BlueMoon.

🔻 RCE - Check Point Quantum Security Gateway (CVE-2026-85102). Активно эксплуатируемая уязвимость в корпоративных межсетевых экранах и шлюзах безопасности компании Check Point, позволяющая неаутентифицированному удалённому злоумышленнику выполнить произвольный код. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). ALPC - это внутренний механизм Windows для высокоскоростного обмена сообщениями между процессами, используемый системными компонентами операционной системы. Уязвимость из сентябрьского Microsoft Patch Tuesday. Злоумышленник, способный выполнять код в AppContainer с низким уровнем привилегий, может локально проэксплуатировать эту уязвимость для выхода за пределы песочницы и повышения привилегий в затронутой системе. Дополнительное взаимодействие с пользователем не требуется. В случае успешной эксплуатации уязвимости злоумышленник может получить привилегии SYSTEM. Получив привилегии SYSTEM, злоумышленник может попытаться отключить или обойти антивирусы и другие средства защиты Windows, похитить учётные данные и токены аутентификации, закрепиться в системе и развивать атаку в корпоративной сети, в том числе устанавливая вредоносное ПО.

👾 Эксперты Microsoft отмечали признаки эксплуатации уязвимости в реальных атаках уже в день выхода MSPT (8 сентября). В тот же день уязвимость добавили в каталог CISA KEV. Эксперты Proofpoint сообщили 9 сентября об эксплойт-ките BlueMoon, который применялся в атаках с 28 августа и использовал цепочку из трёх уязвимостей: CVE-2026-85046 (ошибка типа в Chromium V8), CVE-2026-87491 (выход из песочницы V8) и CVE-2026-85880 (повышение привилегий в ядре Windows с использованием ALPC и WNF - механизма уведомлений Windows). Этот эксплойт-кит использовался в атаках на американские НКО, горнодобывающие и сырьевые компании, аэрокосмические предприятия США, неназванную производственную компанию во Вьетнаме, а также государственные, консалтинговые и финансовые организации Индонезии и Сингапура.

🛠 Эксплоитов в паблике пока не видно.

⚙️ Обновления безопасности доступны для Windows 10 версий 1607, 1809, 21H2 и 22H2, а также Windows Server 2012, 2012 R2, 2016, 2019 и 2022.

Новый выпуск "В тренде VM": горячие уязвимости ноября, управление уязвимостями без бюджета и кто должен искать патчи

Новый выпуск "В тренде VM": горячие уязвимости ноября, управление уязвимостями без бюджета и кто должен искать патчи. Конкурс на лучший вопрос по теме VM-а продолжается. 😉🎁

📹 Ролик на VK Видео, RUTUBE, YouTube
🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Содержание:

🔻 00:33 Уязвимость раскрытия хеша NTLMv2 в Windows (CVE-2024-43451)
🔻 01:20 Уязвимость повышения привилегий в Windows Task Scheduler (CVE-2024-49039)
🔻 02:20 Уязвимость подмены отправителя в Microsoft Exchange (CVE-2024-49040)
🔻 03:07 Уязвимости повышения привилегий в утилите needrestart (CVE-2024-48990)
🔻 04:15 Уязвимость удаленного выполнения кода в FortiManager (CVE-2024-47575)
🔻 05:23 Уязвимость обхода аутентификации в веб-интерфейсе PAN-OS (CVE-2024-0012)
🔻 06:36 Уязвимость повышения привилегий в PAN-OS (CVE-2024-9474)
🔻 07:46 Уязвимость обхода каталога в межсетевых экранах Zyxel (CVE-2024-11667)
🔻 08:41 Можно ли заниматься Управлением Уязвимостями без бюджета?
🔻 09:57 Кто должен искать патчи для устранения уязвимостей?
🔻 10:55 Полный дайджест с трендовыми уязвимостями
🔻 11:22 Бэкстейдж

Про уязвимость Elevation of Privilege - Windows Task Scheduler (CVE-2024-49039)

Про уязвимость Elevation of Privilege - Windows Task Scheduler (CVE-2024-49039)

Про уязвимость Elevation of Privilege - Windows Task Scheduler (CVE-2024-49039). Уязвимость из ноябрьского Microsoft Patch Tuesday. Для неё сразу были признаки эксплуатации вживую. Для эксплуатации уязвимости, аутентифицированный злоумышленник запускает на целевой системе специальное приложение. Атака может быть произведена из AppContainer - ограниченной среды, в которой приложения получают доступ только к специально предоставленным ресурсам. Однако, с помощью этой уязвимости, злоумышленник может поднять свои права до уровня Medium Integrity и получить возможность выполнять функции RPC, доступные только привилегированным учётным записям.

ESET сообщают, что с помощью этой уязвимости злоумышленники из RomCom исполняли зловредный код вне песочницы Firefox, а затем запускали скрытые PowerShell процессы для скачивания и запуска зловредного ПО с C&C серверов.

👾 На GitHub есть код бэкдора, эксплуатирующего эту уязвимость.