
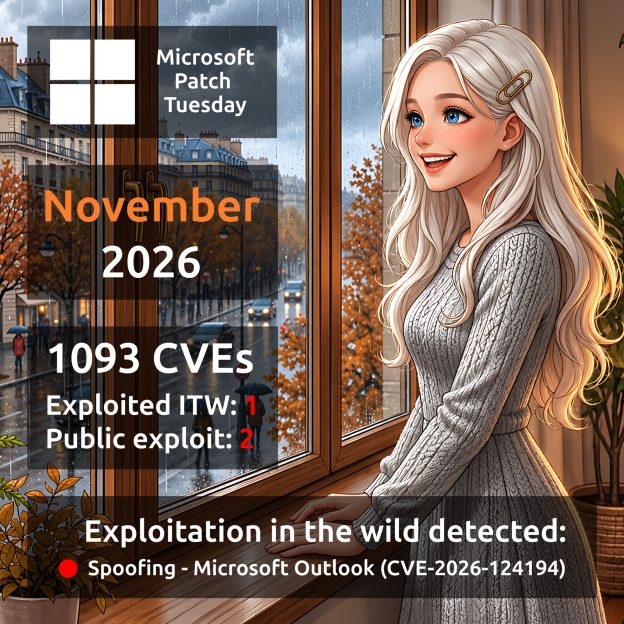
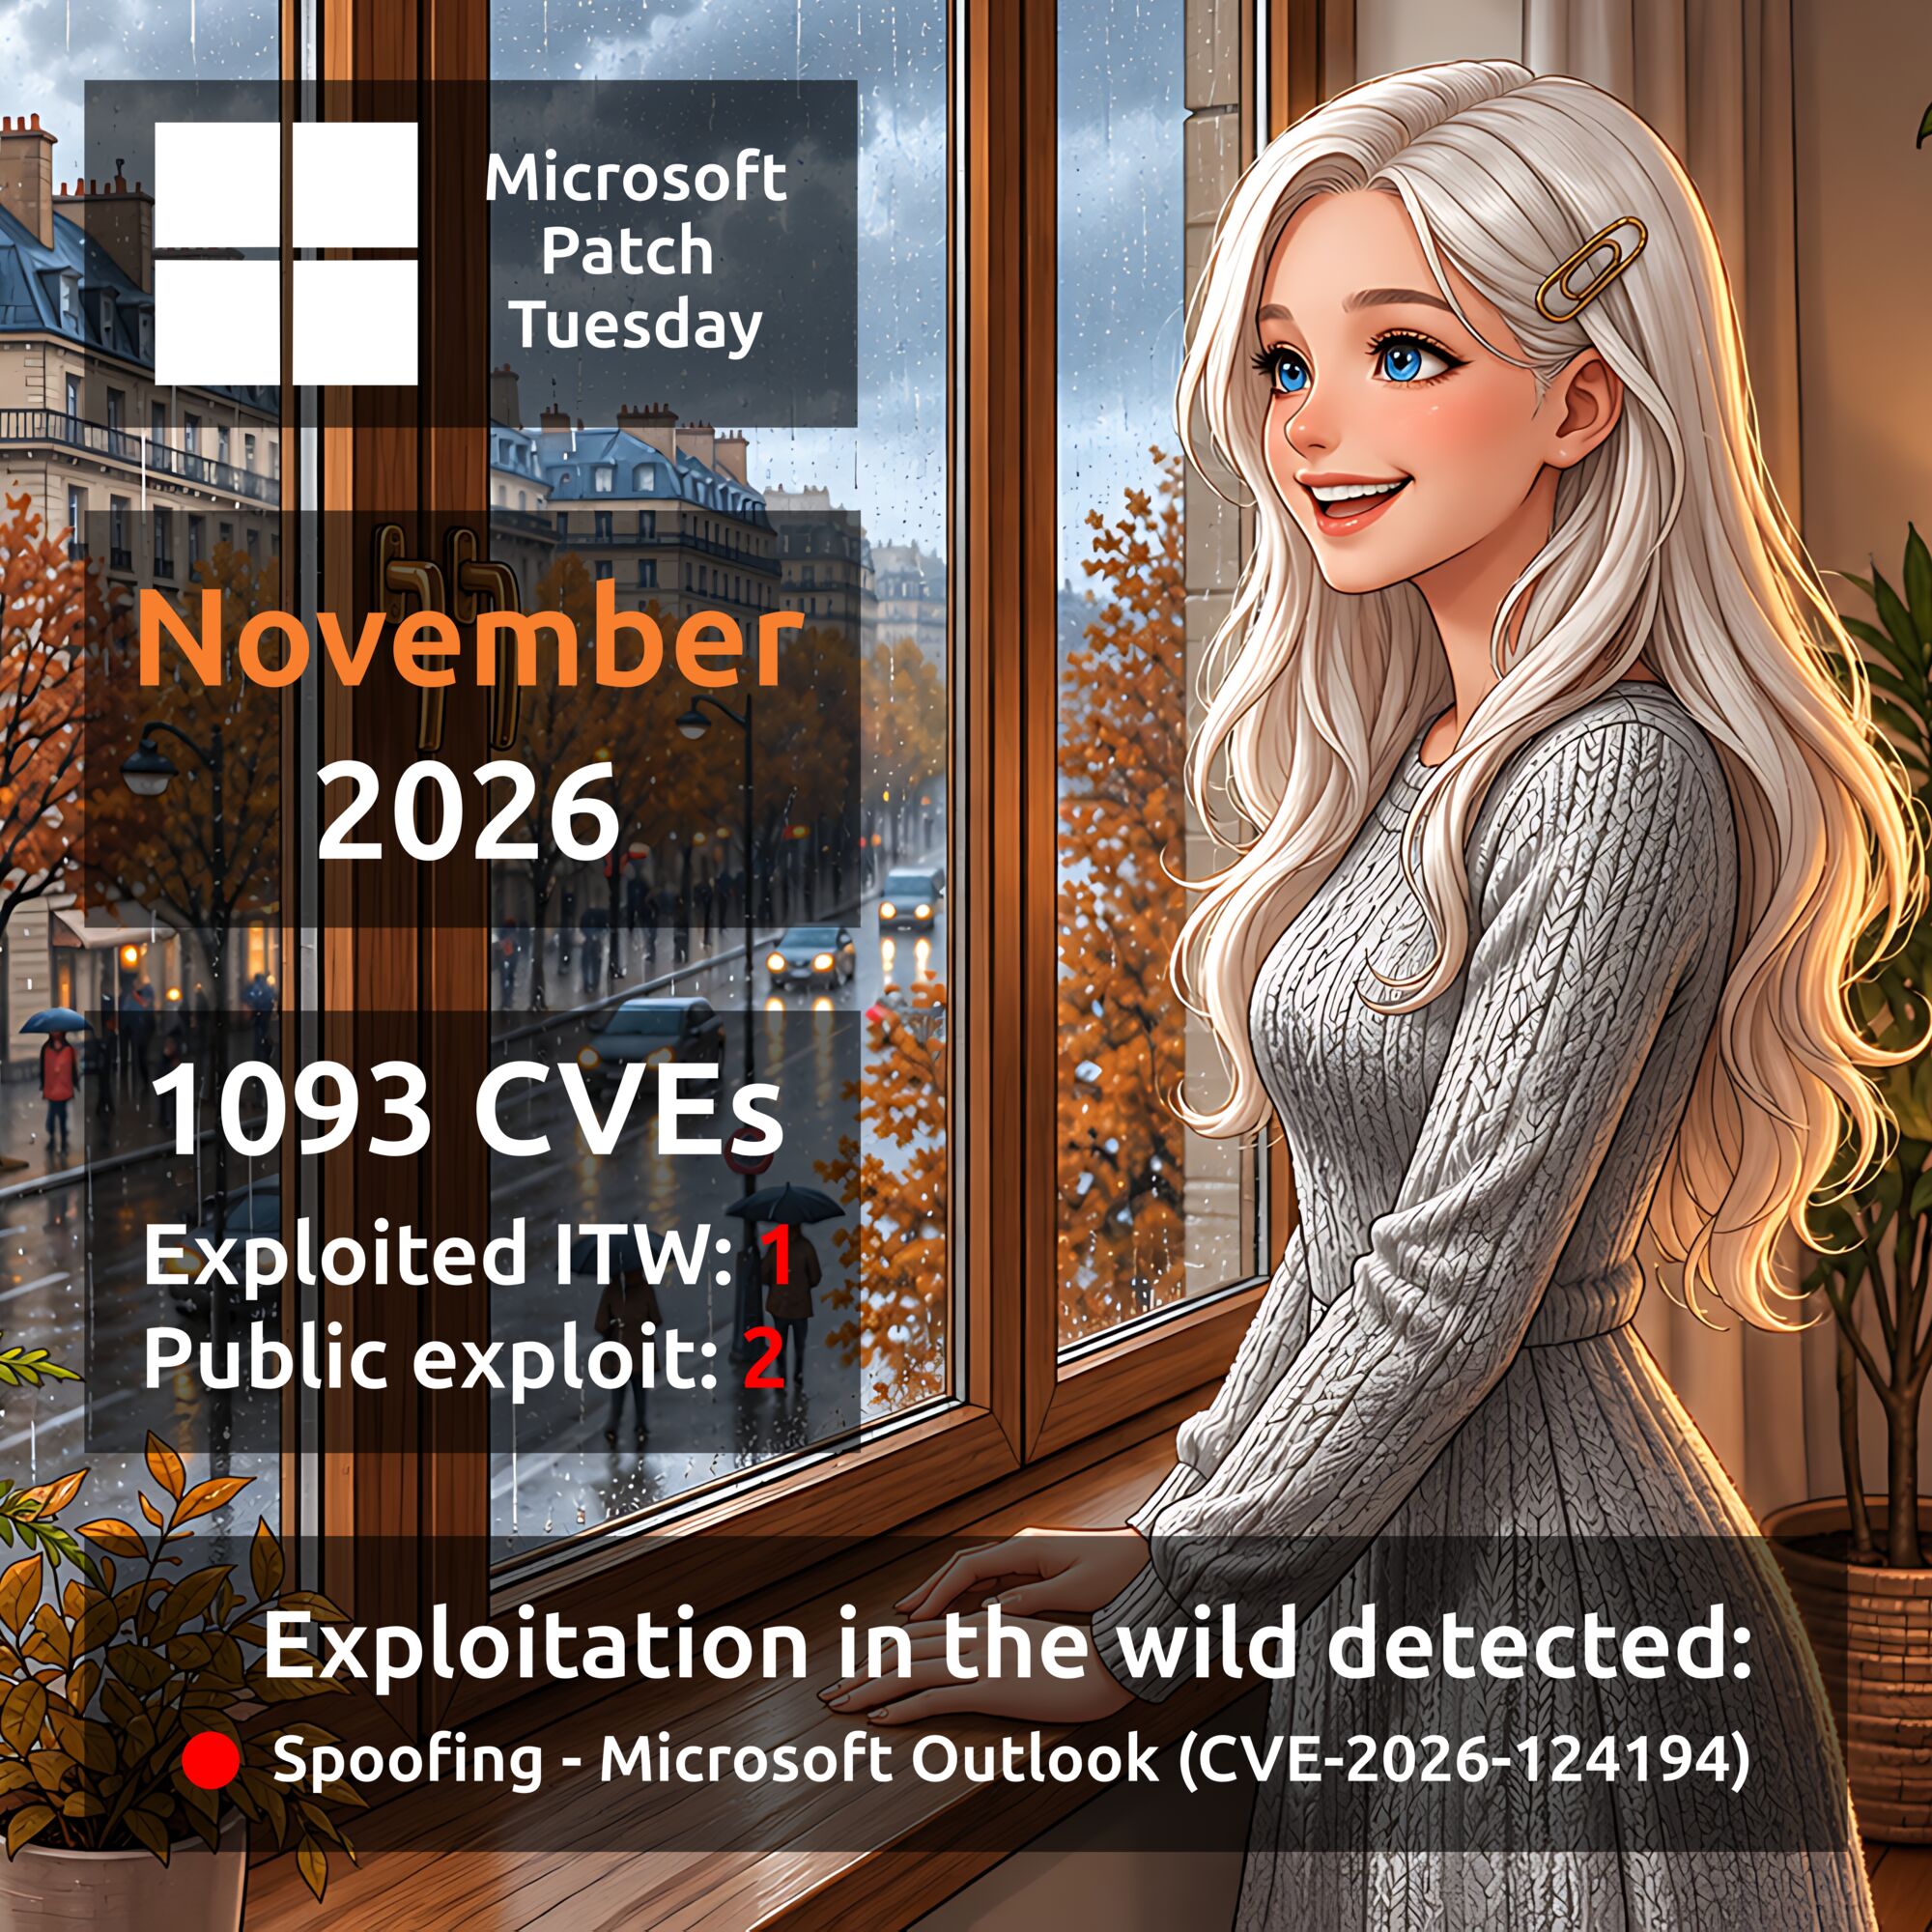
Ноябрьский Microsoft Patch Tuesday. Всего 1093 уязвимости. Для сравнения, в октябре их было 1409, снижение на 22,4%. Для 10 продуктов исправлено 20 и более уязвимостей: Microsoft Office Excel (64), Microsoft Office Word (61), Microsoft SQL Server (50), Windows Advanced Rasterization Platform (37), Windows Installer (36), Windows Graphics Kernel (35), Windows Kernel (28), Microsoft Office SharePoint (26), Windows DNS (21), Windows Print Spooler Components (20). Вместе они составляют 378 уязвимостей, т.е. чуть более трети (34,6%) от общего числа. Есть одна уязвимость с признаком эксплуатации в реальных атаках:
🔻 Spoofing - Microsoft Outlook (CVE-2026-124194). Microsoft Outlook - это приложение от Microsoft для работы с электронной почтой, управления календарём, планирования встреч, организации контактов и настройки напоминаний. Злоумышленник отправляет специально сформированное сообщение и убеждает пользователя открыть его. После этого Outlook подключается к сетевому ресурсу, контролируемому злоумышленником, не отображая стандартного предупреждения о загрузке внешнего содержимого. В результате раскрывается хеш NTLMv2 пользователя, который злоумышленник может использовать для аутентификации от имени пользователя. Область предварительного просмотра (Preview Pane) не является вектором атаки. Для уязвимости доступен публичный эксплойт на GitHub.
Есть две уязвимости с публичными эксплоитами, но пока без признаков эксплуатации в атаках:
🔸 EoP - Microsoft Windows App Store (CVE-2026-119987). Microsoft Store (Windows App Store) - это официальный магазин приложений Microsoft для поиска, скачивания и установки программ, игр и другого цифрового контента на устройства Windows. Уязвимость, связанная с использованием недоверенного пути поиска (Untrusted Search Path) в Microsoft Windows App Store, позволяет авторизованному злоумышленнику повысить привилегии локально. PoC был опубликован на GitHub, но впоследствии удалён. Копия доступна на Vulners.
🔸 EoP - Windows AppX Deployment Service (CVE-2026-116714). Windows AppX Deployment Service - это системная служба Windows, обеспечивающая установку, обновление и удаление приложений. В случае успешной эксплуатации уязвимости злоумышленник может получить привилегии уровня SYSTEM.
Из остальных уязвимостей можно выделить:
🔹 RCE - Windows LDAP (CVE-2026-119958). Windows LDAP - это служба и протокол, используемые для поиска и управления информацией о пользователях, компьютерах и других ресурсах в корпоративной сети. Уязвимость записи за пределами выделенной области памяти (Out-of-bounds Write) позволяет неавторизованному злоумышленнику выполнить произвольный код, отправив специально сформированные LDAP-запросы по сети.
🔹 RCE - Windows Search / Exchange Server (CVE-2026-116928). Неаутентифицированный злоумышленник может воспользоваться уязвимостью компонента Windows Search, используемого Microsoft Exchange Server (серверная платформа Microsoft для организации корпоративной электронной почты, календарей, контактов и совместного планирования встреч), отправив электронное письмо со специально сформированным вложением. Exchange автоматически обрабатывает вложение для индексации, поэтому получателю не требуется открывать ни письмо, ни вложение. Успешная эксплуатация уязвимости может позволить злоумышленнику выполнить произвольный код с привилегиями службы, обрабатывающей вложение.
🔹 RCE - Microsoft Exchange (CVE-2026-118207). Злоумышленник, прошедший аутентификацию и имеющий ограниченные права доступа к уязвимому серверу, может отправить специально сформированный запрос для выполнения произвольного кода на сервере. Взаимодействие с пользователем не требуется.
🔹 RCE - Windows Active Directory Domain Services (CVE-2026-118146). Windows Active Directory Domain Services - это служба Windows для централизованного управления пользователями, компьютерами и доступом к ресурсам корпоративной сети. Злоумышленник, прошедший аутентификацию и имеющий ограниченные права доступа к уязвимому серверу, может отправить специально сформированный запрос для выполнения произвольного кода на сервере. Взаимодействие с пользователем не требуется.
🔹 RCE - Windows Virtual Filtering Platform (VFP) (CVE-2026-95962). Windows Virtual Filtering Platform (VFP) - это системный компонент Windows, отвечающий за обработку и фильтрацию сетевого трафика. Уязвимость типа Use-After-Free (обращение к освобождённой области памяти) позволяет неавторизованному злоумышленнику выполнить произвольный код, отправив специально сформированный сетевой пакет уязвимой службе.
🔹 RCE - Windows Schannel (CVE-2026-119952). Windows Schannel - это системный компонент Windows, обеспечивающий защищённое сетевое соединение и шифрование передаваемых данных. Неаутентифицированный злоумышленник может воспользоваться этой уязвимостью, отправив специально сформированный сетевой пакет уязвимой службе по сети. Успешная эксплуатация уязвимости может позволить злоумышленнику выполнить произвольный код в целевой системе. Аутентификация и взаимодействие с пользователем не требуются.
🔹 EoP - Microsoft SharePoint Server (CVE-2026-120002). Microsoft SharePoint Server - это корпоративная платформа Microsoft для создания внутренних порталов, хранения и совместной работы с документами, обмена информацией и организации рабочих процессов внутри компании. Злоумышленник, прошедший аутентификацию, имеющий права на чтение содержимого сайта и входящий в число участников соответствующего целевого приложения SharePoint Secure Store, может отправить специально сформированный сетевой запрос уязвимому серверу SharePoint. Успешная эксплуатация уязвимости может привести к выполнению несанкционированных действий в подключённой корпоративной службе с использованием общих учётных данных. Дополнительное взаимодействие с пользователем не требуется.
Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте.
And I invite all English-speaking people to another Telegram channel @avleonovcom.