Архив метки: AntiPhishing

Кампания группировки Lazarus "Operation Dream Job" хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной

Кампания группировки Lazarus Operation Dream Job хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной

Кампания группировки Lazarus "Operation Dream Job" хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной. Казалось бы, первоначальный вектор заражения - фишинг. Значит, давайте проводить регулярные учебные фишинговые атаки, чтобы инженеры компании, увидев в почте сообщение о вакансии мечты в условном Lockheed Martin, не бросались его открывать на рабочем десктопе, представляя себе скорый переезд в American Dream на зарплату в $200k в наносекунду. 🪝 Определённый эффект от антифишинговых мероприятий, безусловно, будет. Но гарантируют ли они стопроцентную защиту? Очевидно, что нет. В любой организации найдутся уникумы, которых как ни обучай - они всё равно всё откроют, по всему кликнут и везде свои учётки введут. 🤷‍♂️ Да, если планомерно заниматься антифишинговым обучением, awareness и тестированием, их количество будет снижаться. Но никогда не станет нулевым. А злоумышленнику частенько хватает и одного клика.

Задача ИБ-подразделения организации не только научить пользователя не совершать опасных действий, но и сделать так, чтобы возможностей совершить эти опасные действия у пользователя было по минимуму. И чтобы совершение этих опасных действий нерадивым пользователем не приводило к катастрофическим последствиям:

🔹 Должно быть решение для контроля входящей коммуникации (почты, мессенджеров) на наличие чего-то зловредного. Песочницы, эвристические анализаторы, сопоставление с известными фишинговыми кампаниями. Большая часть фишинговых атак должна отсекаться здесь.

🔹 Если всё-таки зловредное сообщение дошло, может помочь антифишинговое обучение. Пользователь должен быть натренирован, что вложение или ссылка - источник опасности и бездумно их открывать нельзя. Даже если сообщение выглядит очень интересным или важным. А если и открывать, то в специальной защищённой среде.

🔹 Если пользователь всё-таки запустил что-то зловредное на своём десктопе, могут помочь Vulnerability Management и Hardening. Пользователь не должен работать из-под административной учётной записи, сам хост должен быть обновлён и максимально безопасно настроен, чтобы усложнить злоумышленнику дальнейшую эксплуатацию. Большая часть эксплоитов не должна работать просто потому, что десктоп поддерживается в приличном (безопасном) состоянии.

🔹 Но, конечно, если атака таргетированная и злоумышленники используют эксплоиты для 0day-уязвимостей, то здесь базовой кибергигиены будет недостаточно. Но могут помочь Endpoint Protection-решения и мониторинг подозрительной активности.

🔹 Ну а если совсем всё плохо, должна быть возможность восстановить порушенную в ходе атаки инфраструктуру.

Зрелая система кибербезопасности должна исходить из предположения - человек рано или поздно ошибётся. Вопрос в том, сколько защитных барьеров встретит злоумышленник после ошибки пользователя и сможет ли один неосторожный клик привести к компрометации всей инфраструктуры организации.

Обнаружил, что при поиске по фразе "Управление Уязвимостями и прочее" в Telegram находится не только мой канал, но и бот с тем же названием, к которому я никакого отношения не имею!

Обнаружил, что при поиске по фразе Управление Уязвимостями и прочее в Telegram находится не только мой канал, но и бот с тем же названием, к которому я никакого отношения не имею!

Обнаружил, что при поиске по фразе "Управление Уязвимостями и прочее" в Telegram находится не только мой канал, но и бот с тем же названием, к которому я никакого отношения не имею! Идентификатор бота совпадает с идентификатором моего канала "avleonovrus" с добавлением "bot" на конце. И да, Telegram позволяет кому угодно использовать названия существующих каналов в имени ботов - никаких ограничений нет. 😐🤦‍♂️ На аватарке в боте логотип моего работодателя - Positive Technologies и слова "4 недели", "онлайн", "свидетельство".

Исходя из этого могу предположить, что некоторые злоумышленники уже используют или планируют использовать этот бот в атаках, таргетированных на подписчиков канала и моих коллег. Иначе какой смысл им под меня маскироваться. 🤷‍♂️ Судя по аватарке, сценарий атаки может быть как-то связан с программами обучения PT. Возможно, какая-то рассылка с липовой регистрацией на бесплатные курсы по VM, приводящая к угону Telegram-аккаунта или что-то подобное.

Зловредных сценариев использования этого бота может быть масса, поэтому, пожалуйста, будьте бдительны!

🔻 У меня нет никаких публичных интерактивных ботов в Telegram или где-то ещё и заводить я их не планирую.

🔻 Все мои чаты и каналы перечислены на моём сайте. В Telegram это @avleonovrus, @avleonovlive, @avleonovcom, @avleonovchat, @avleonovnews. Остальное ко мне отношения не имеет!

🔻 Я никогда никому не пишу с просьбой дать деньги в долг и не участвую в сборах средств. Никогда не пишу с просьбой "оказать содействие" кому-то.

🔻 Если я вам пишу (или ещё кто-то - тут универсально) и у вас закрадываются малейшие подозрения, обязательно просите подтверждение через альтернативный канал связи. 🙏 Например, написать с корпоративного email. Я абсолютно точно отнесусь к этому нормально и буду это всячески приветствовать. Увести акк могут у кого угодно, всегда лучше лишний раз перестраховаться. А чтобы отсечь аккаунты-клоны, обращайте внимание на дату создания аккаунта и страну регистрации, участие в общих закрытых группах.

Я уже обратился в службу поддержки Telegram с просьбой заблокировать этого левого бота, но ответа пока нет и я не особо верю, что это сработает. Да и зарегать ещё сотню аналогичных ботов для злодеев большого труда не составит. Telegram в этом отношении совершенно незащищён. Поэтому спасение утопающих - дело рук самих утопающих. Будьте осторожны и предупредите коллег!

Собираюсь поучаствовать в конференции "ПЕРИМЕТР" от METASCAN 22 мая в Москве

Собираюсь поучаствовать в конференции ПЕРИМЕТР от METASCAN 22 мая в Москве

Собираюсь поучаствовать в конференции "ПЕРИМЕТР" от METASCAN 22 мая в Москве. Конференция позиционируется как оффенсерская и техническая: "пространство, где инженеры ИБ, реверсеры, хардварщики и исследователи уязвимостей говорят на одном языке и могут спокойно уходить в детали". При этом именно с акцентом на детектировании уязвимостей на сетевом периметре и его пробиве. Профильная VM-ная конфа! 🤩 В программе заявлены доклады об уязвимостях Рунета, ограничениях сетевого сканирования и использовании AI в ресёрче. 😉 Будет и подборка интересных находок на периметре за 2025-2026 год. Сам я выступлю с мини-докладом о роли и месте EASM в VM/CTEM-процессе. Кроме того, поучаствую в круглом столе "Управление безопасностью внешнего периметра: практики и вызовы".

Партнёры конференции Сбербанк, Xello, Mitigator и Indeed также выступят с докладами.

Помимо докладов ожидаются хардкорные гиковские развлекушечки: lockpicking, RFID и NFC-эксперименты, соревновательный OSINT, конкурс по обходу фильтров антифишинга (в каком состоянии - не уточняется 🙂), ретро-компьютеры (ZX Spectrum, Commodore 64, Commodore Amiga, Микроша, Atari), демосцена. Даже турнир по DOOM II будет. 🫶

В общем, считаю, что для VM-щиков мероприятие будет полезным и по возможности стоит туда выбраться. Тем более что участие бесплатное, но требуется регистрация.

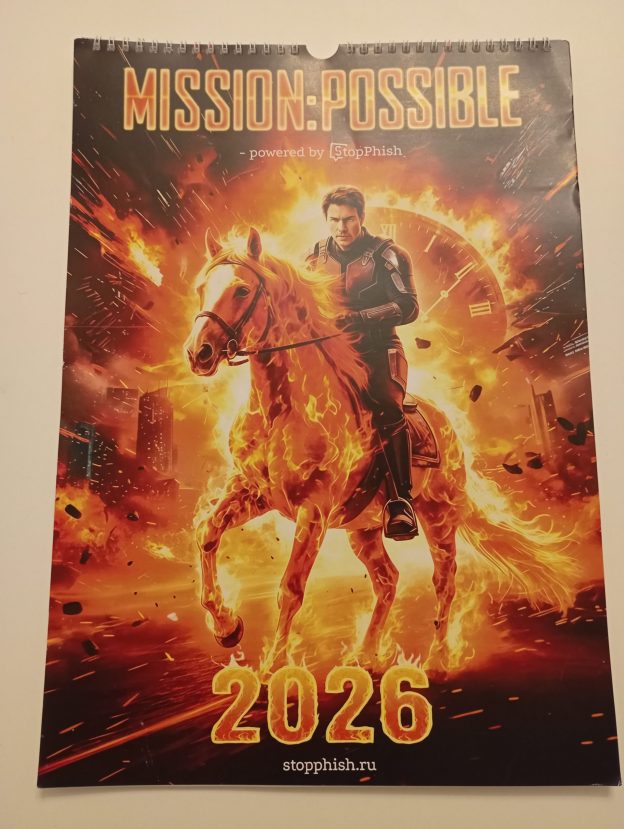
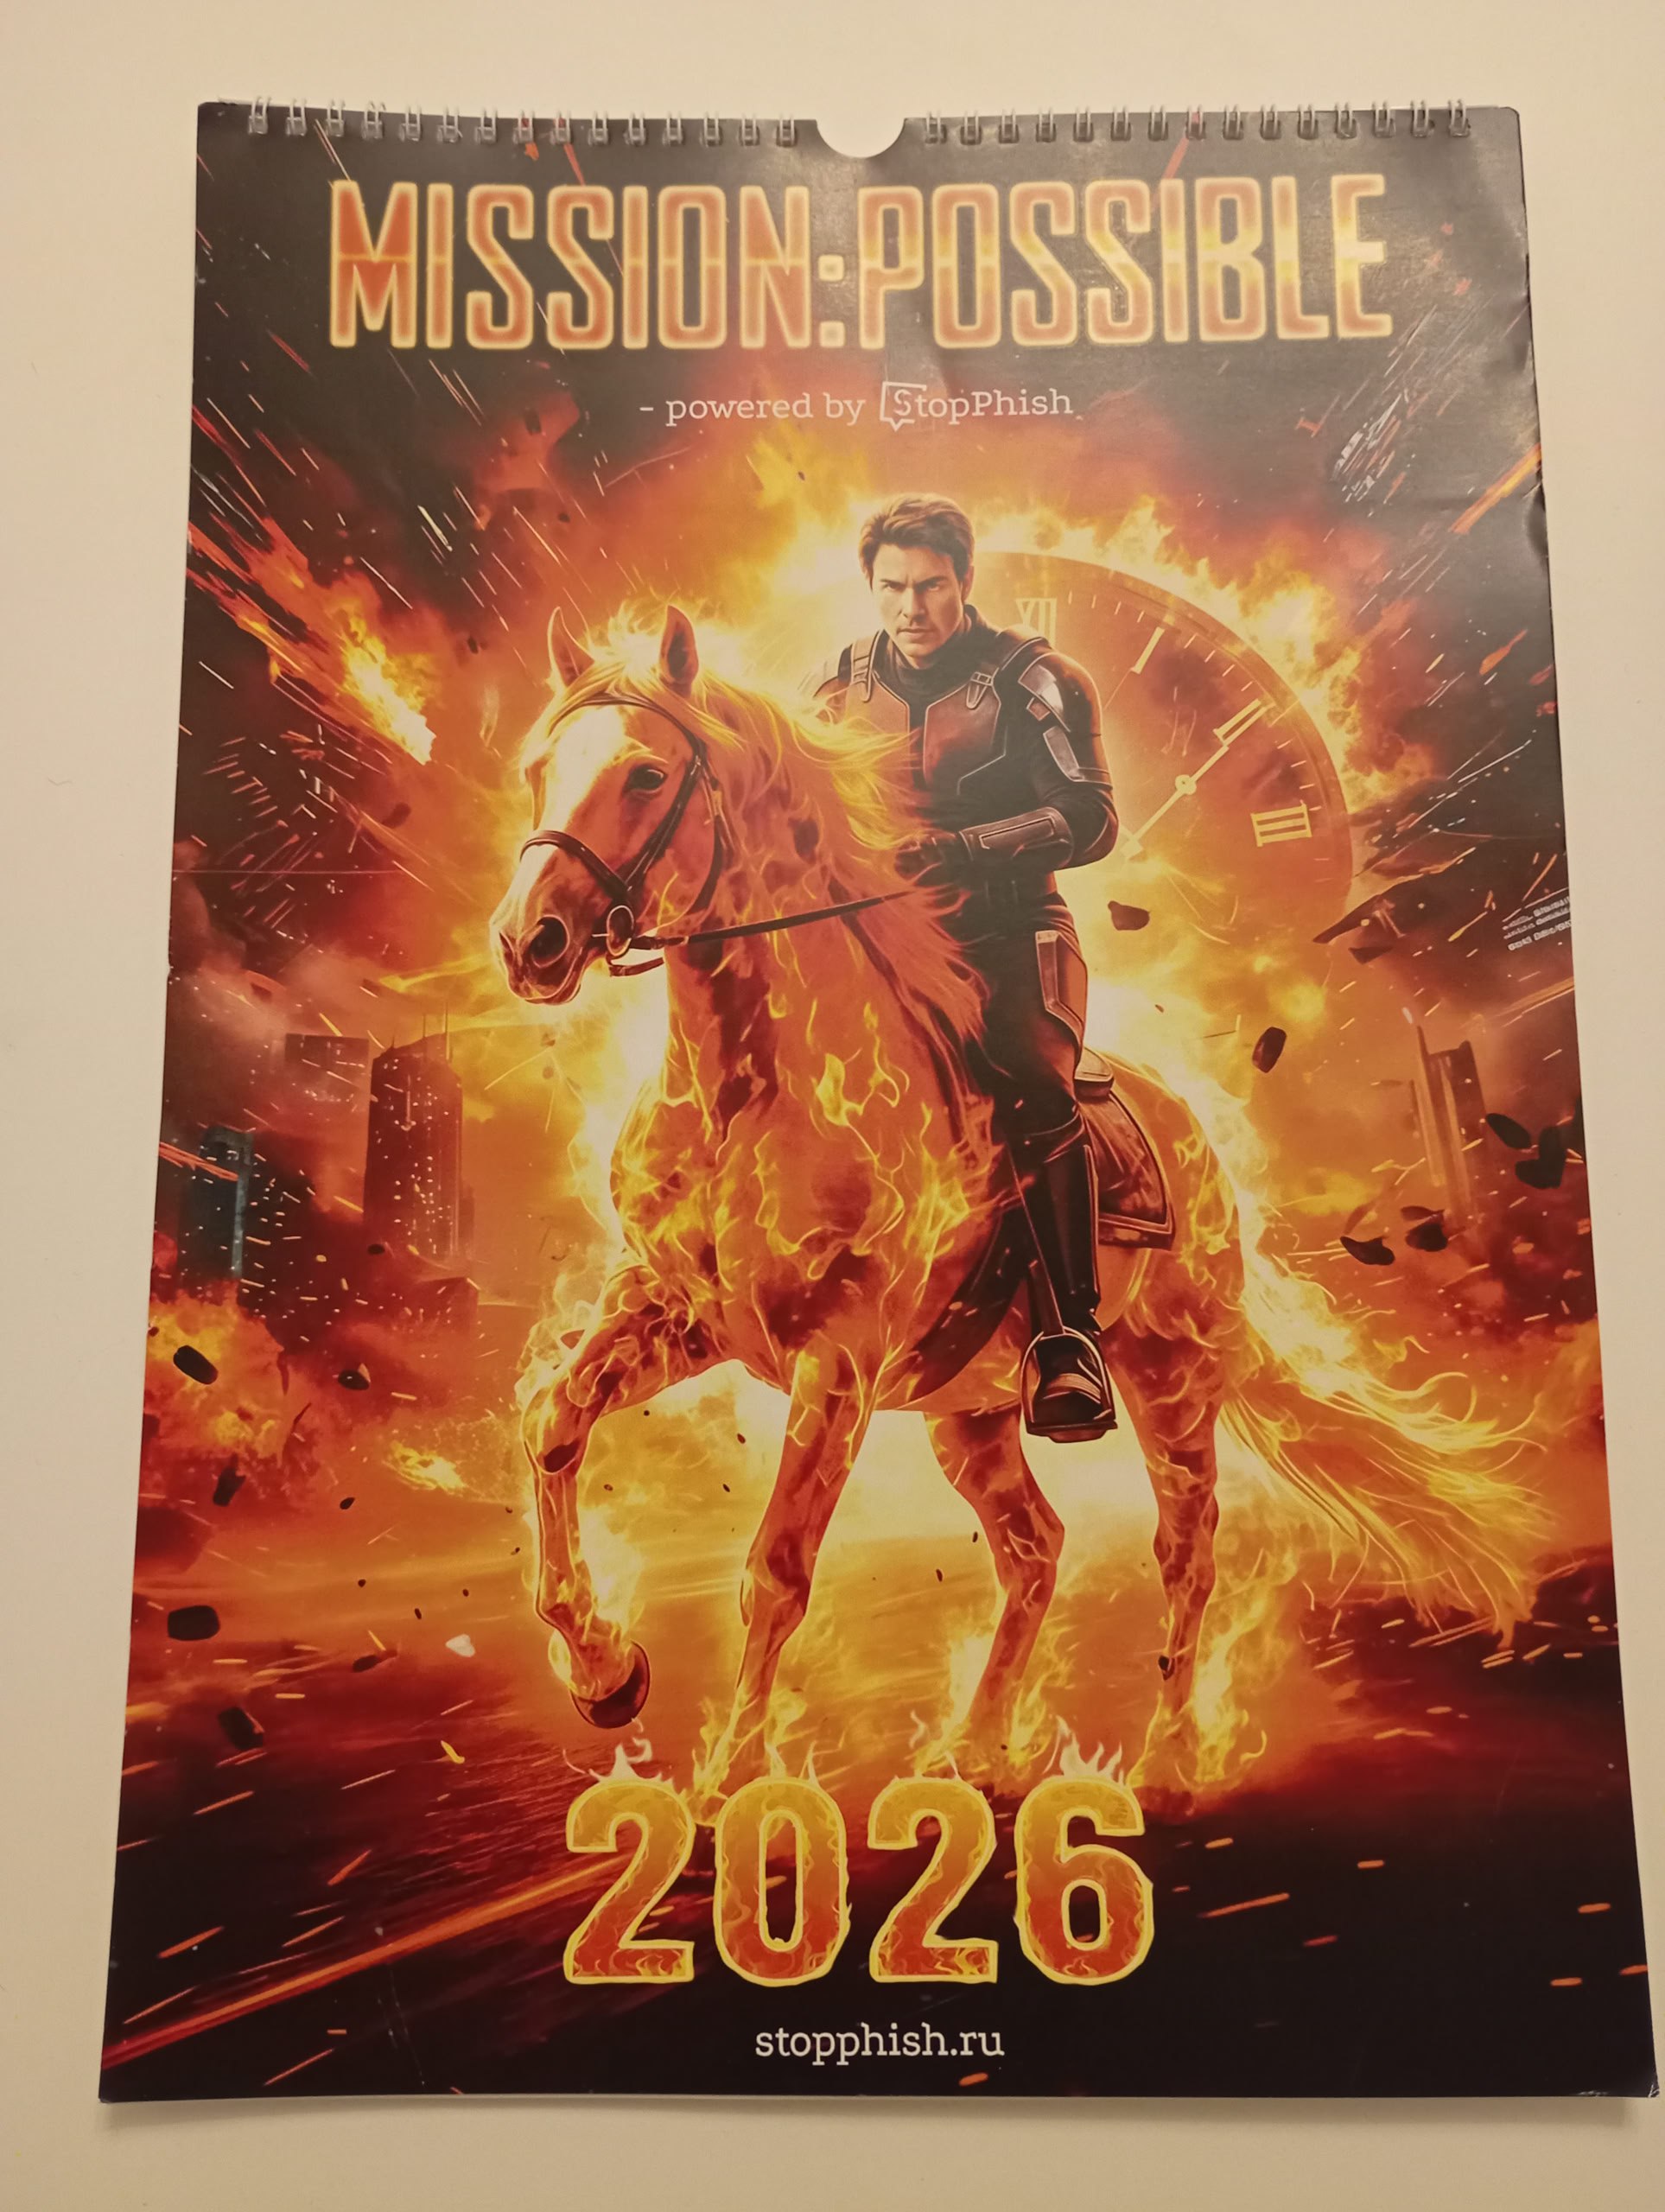
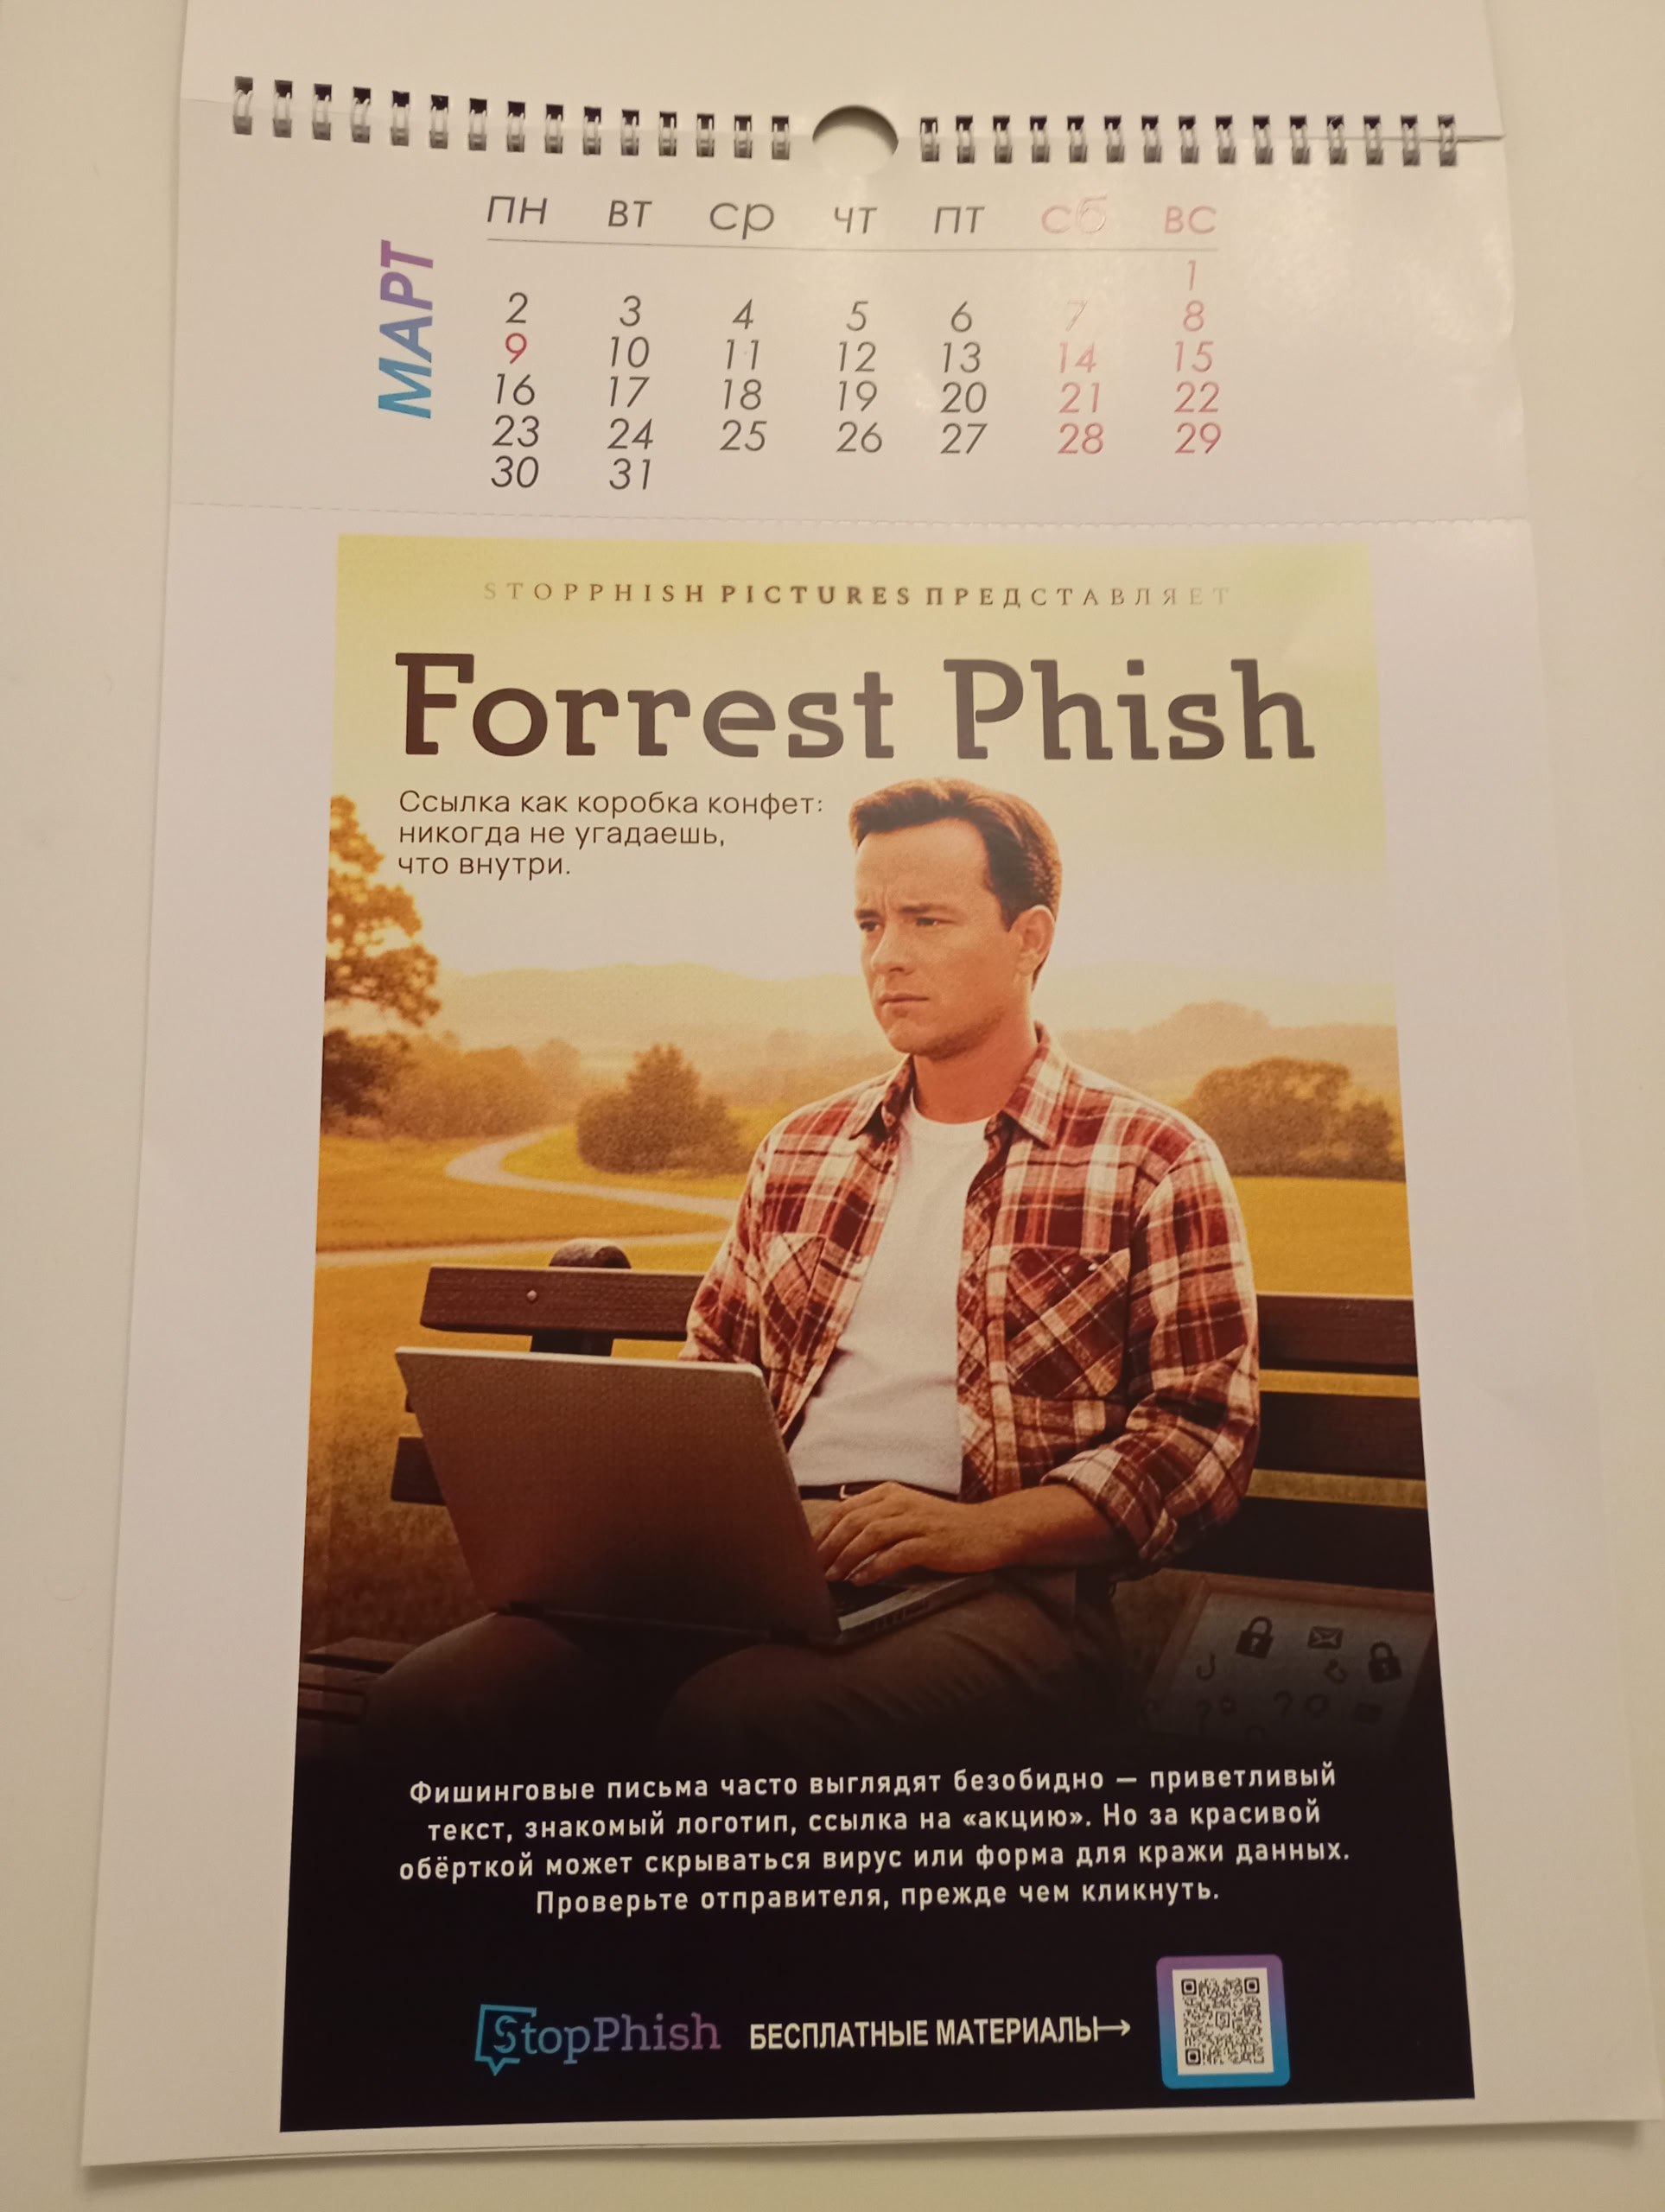
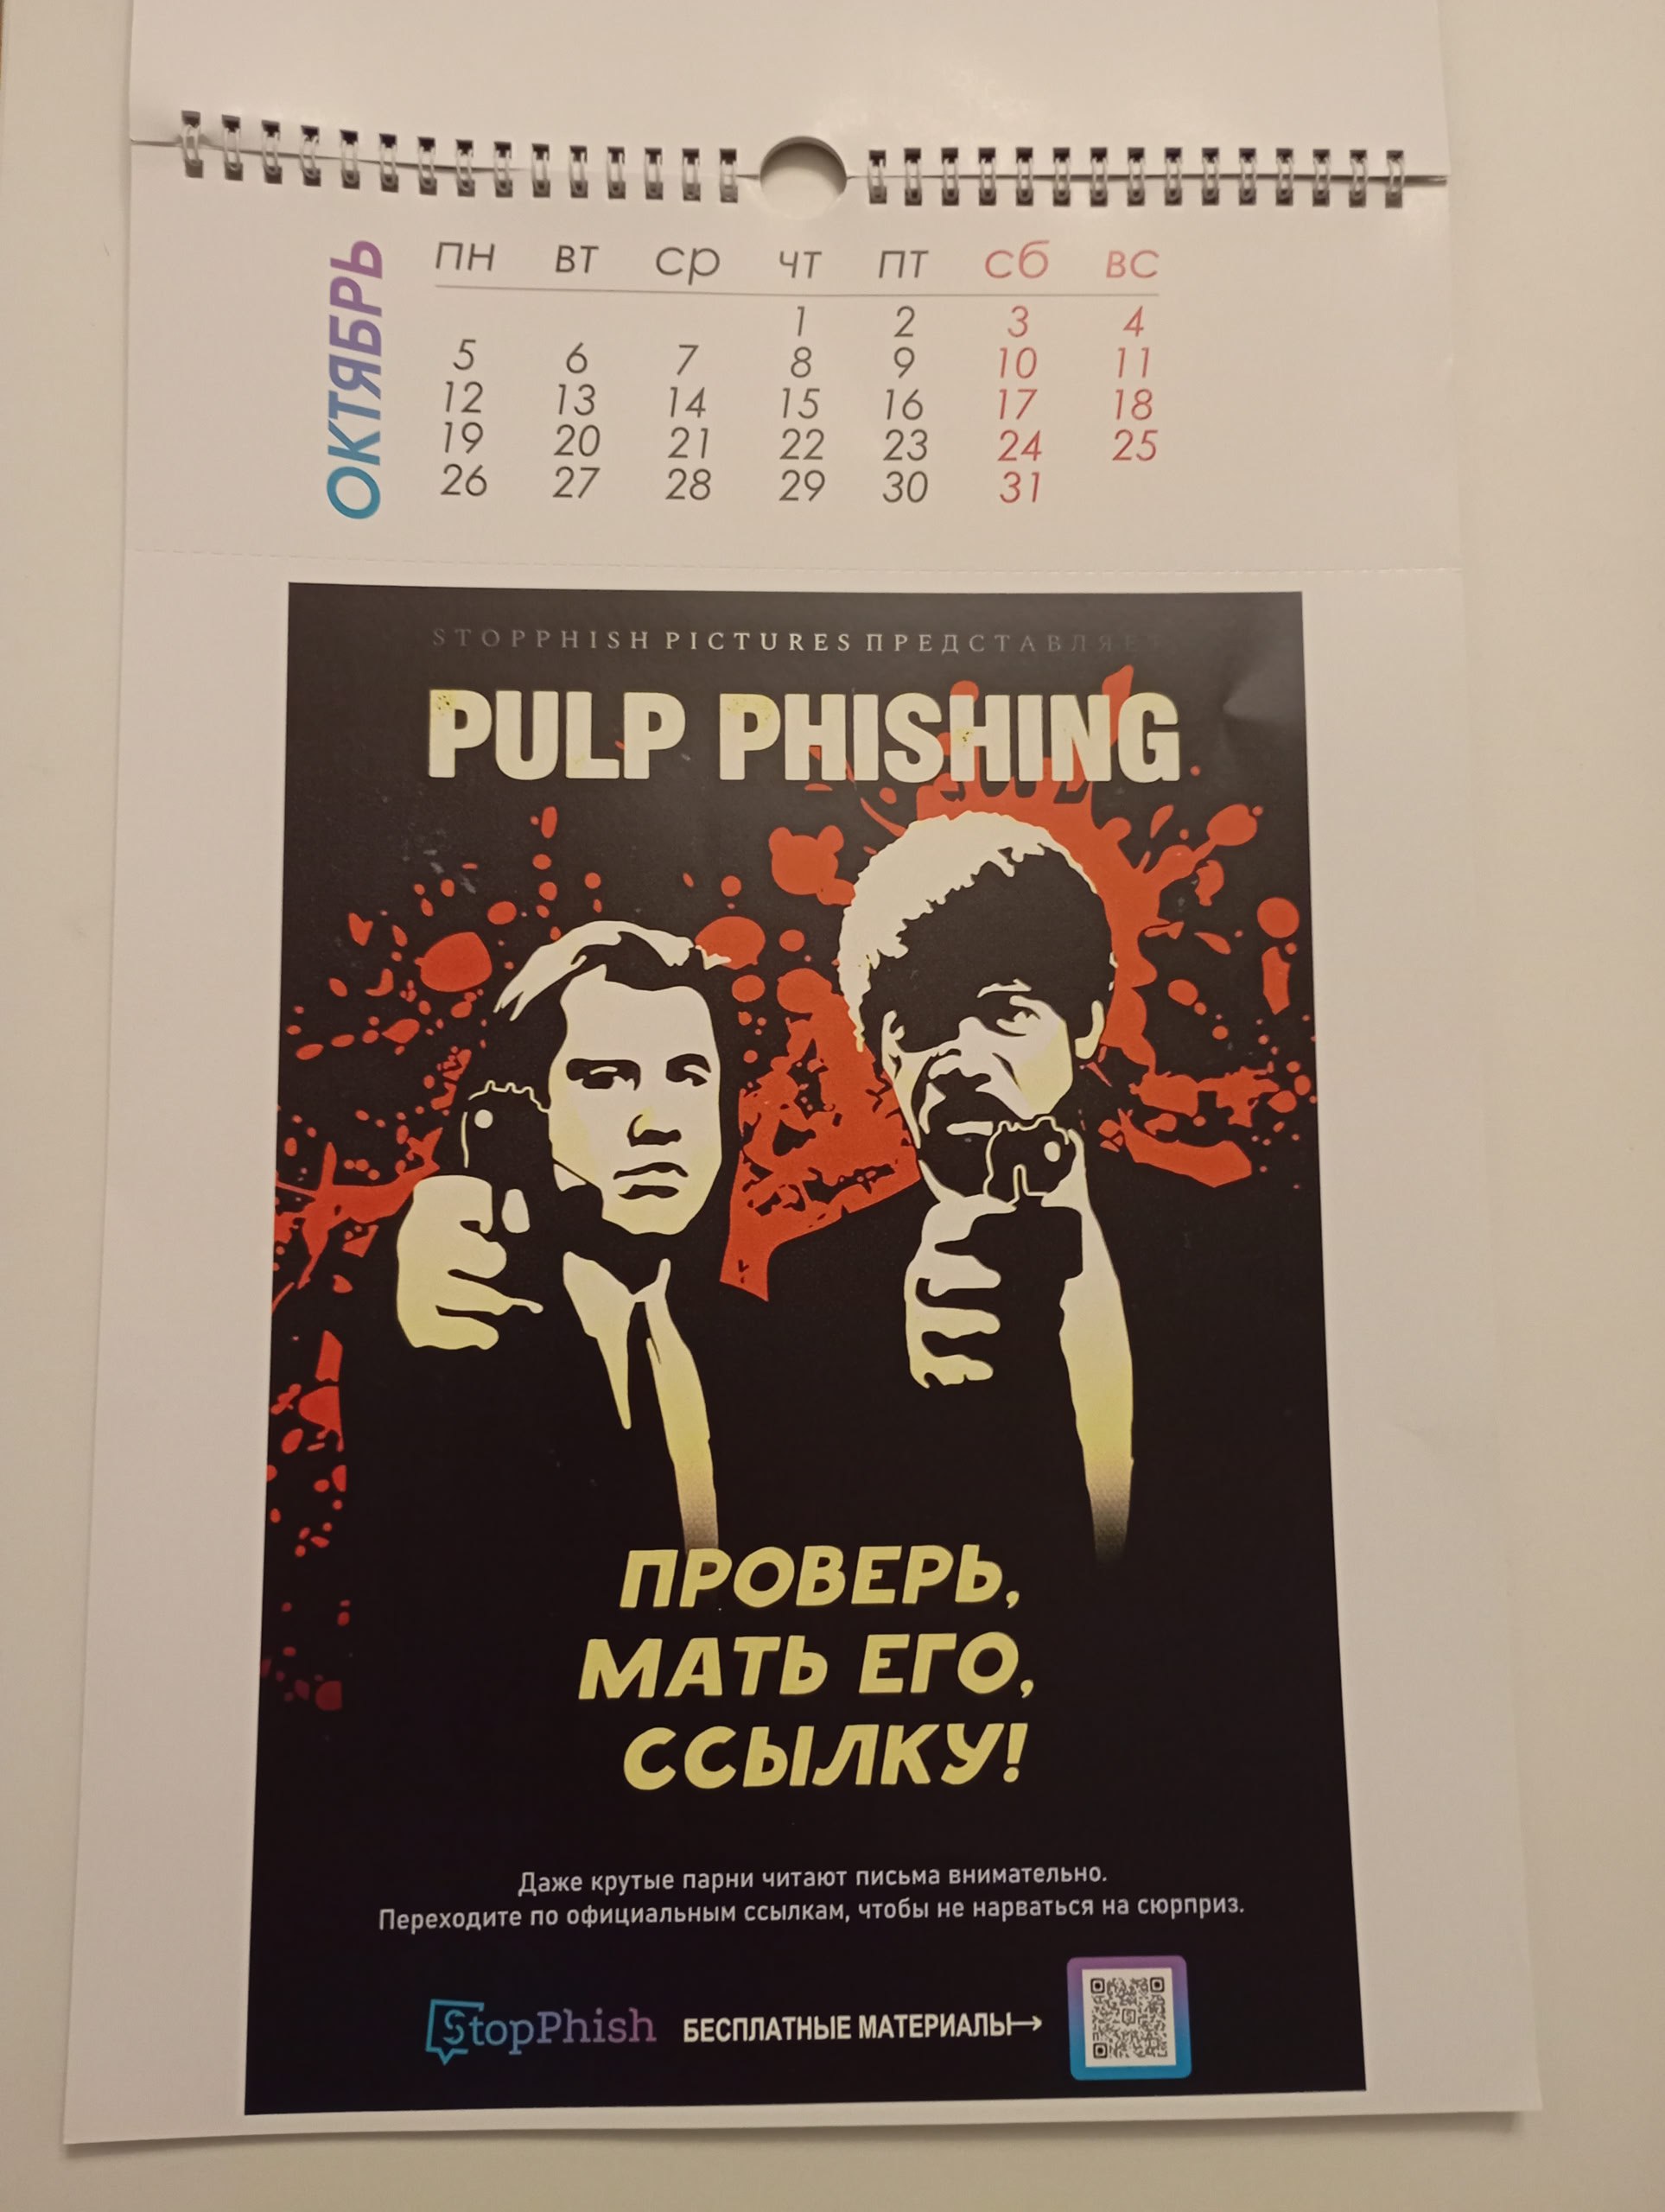
Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год

Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год
Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 годПришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 годПришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 годПришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год

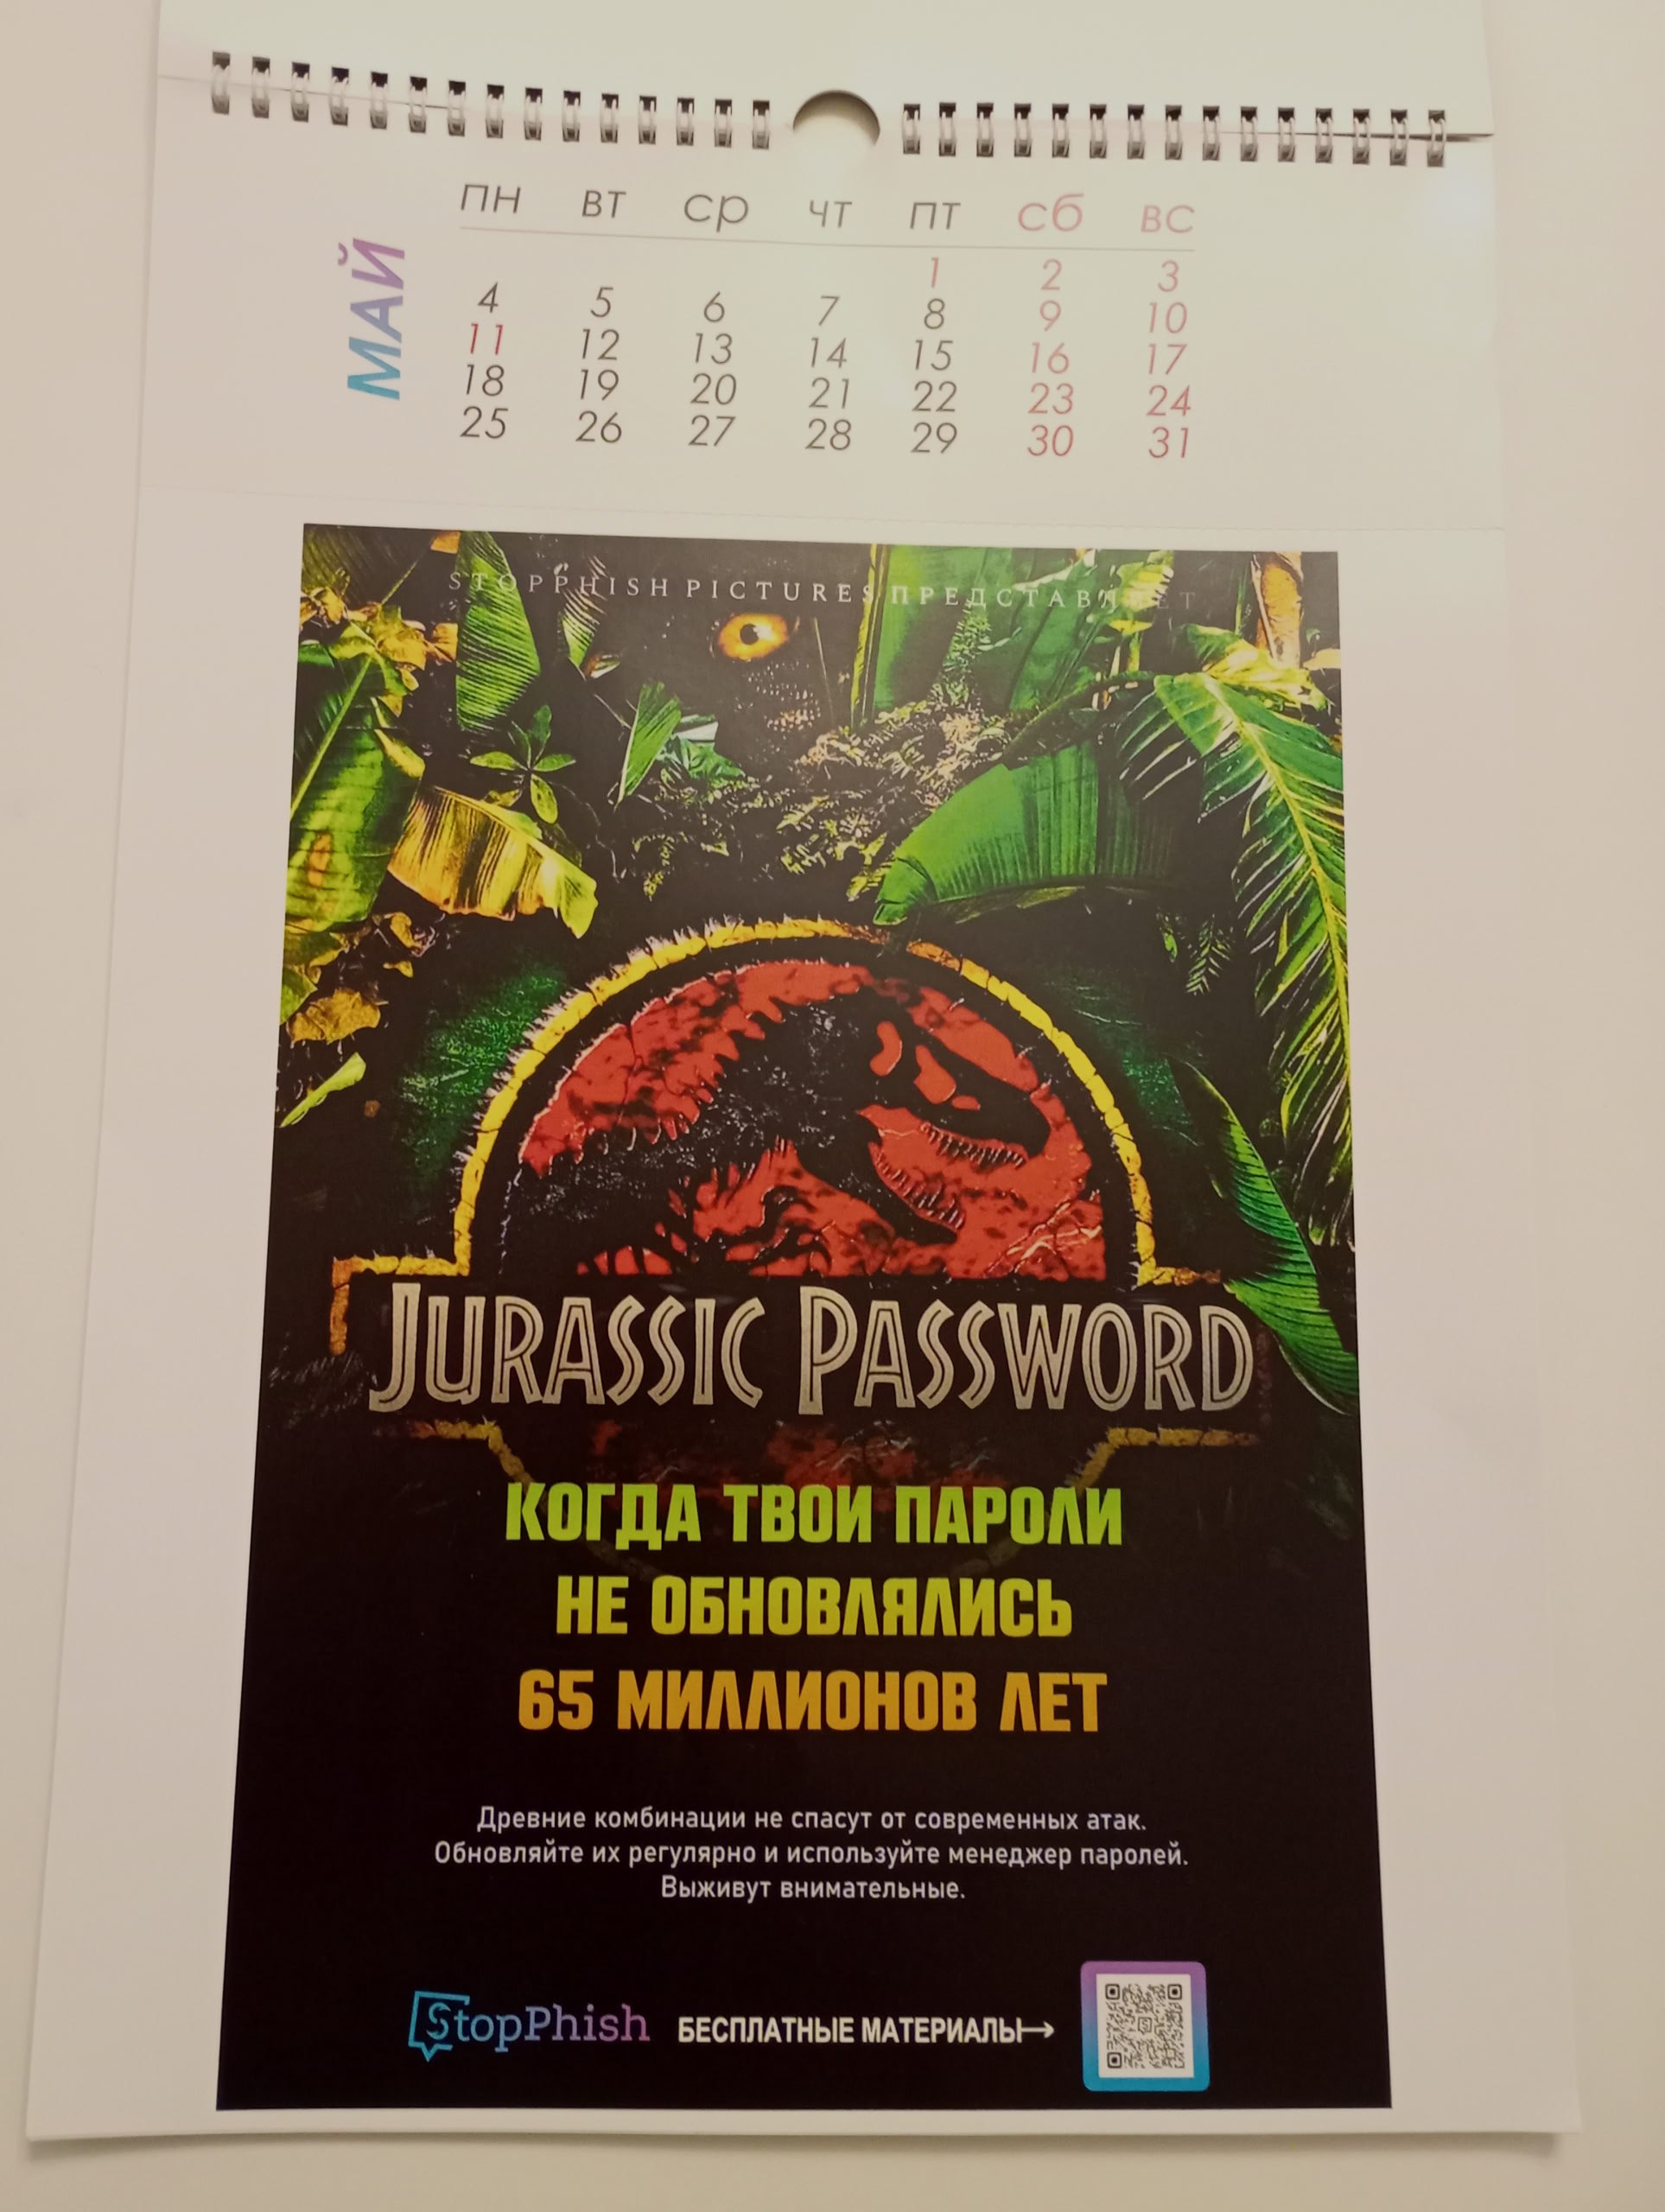
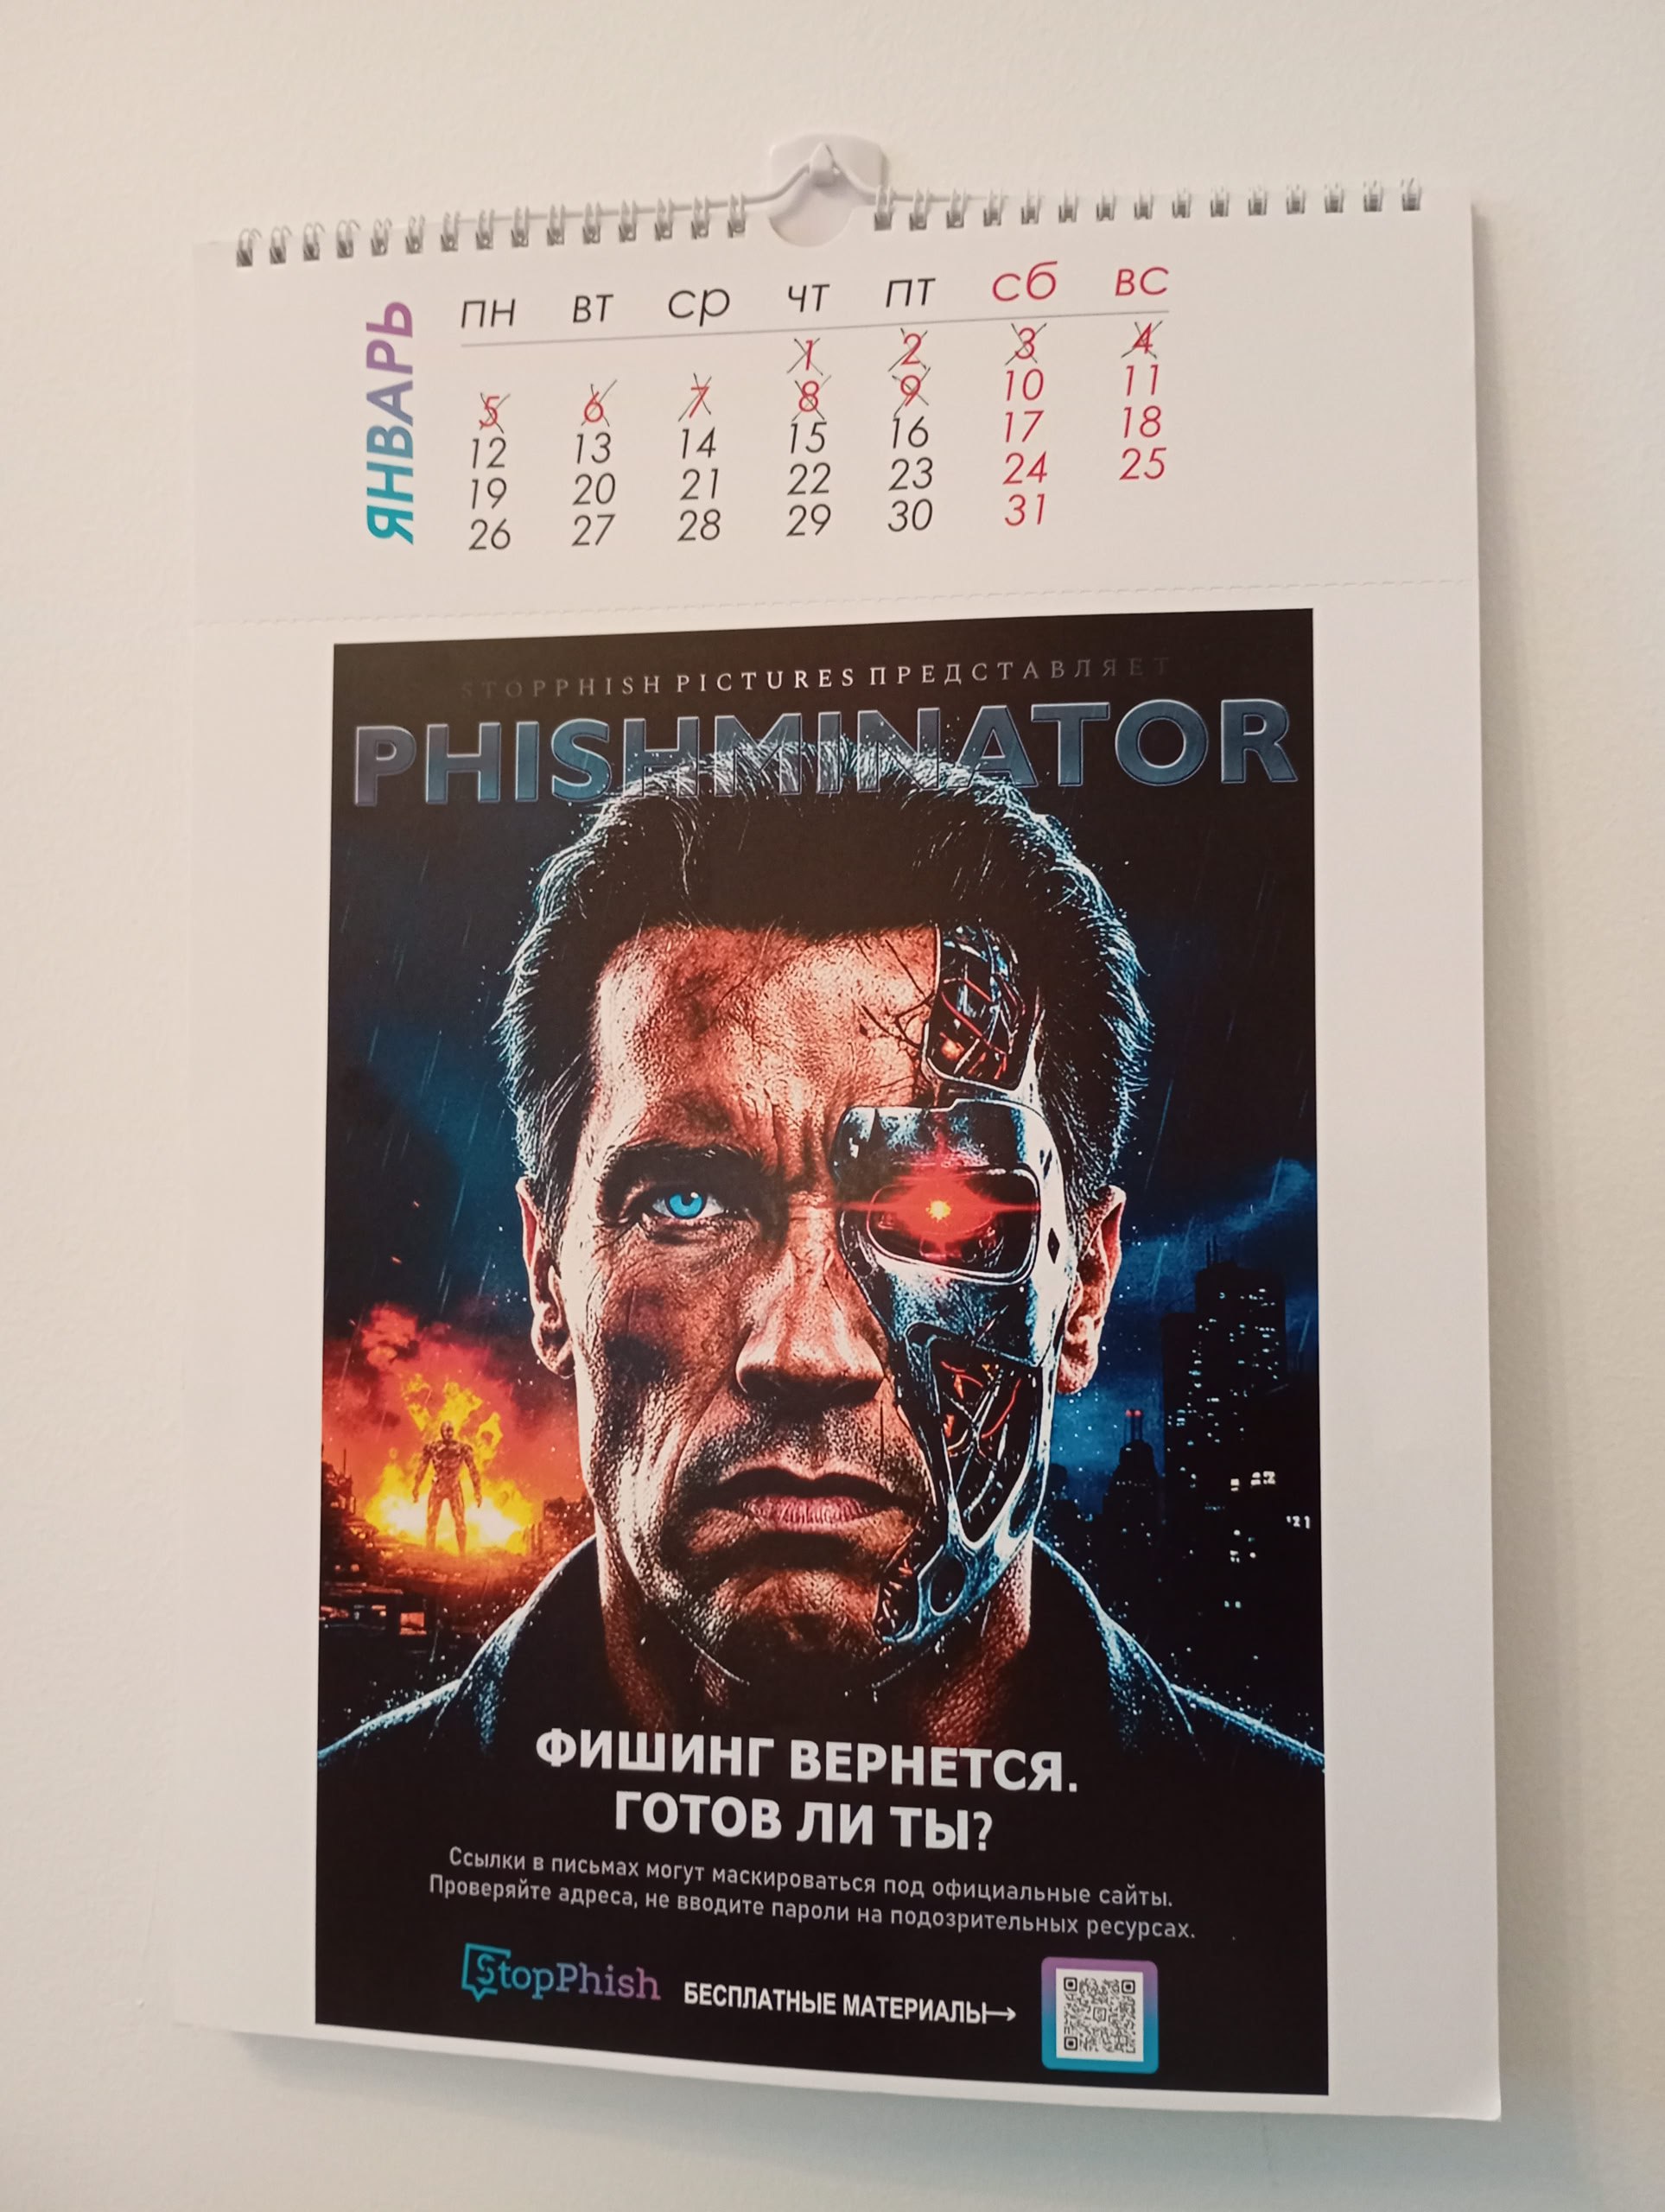
Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год. Иллюстрации в календаре - афиши известных голливудских фильмов, переработанные в awareness-материалы по антифишингу. Качественно и остроумно сделано. Главное, что картинки бросаются в глаза, привлекают внимание. Рассматривать и читать текст интересно. 👍 А правильные мессаджи подспудно откладываются. Иллюстрации можно легко отделить по перфорации и развесить по офису как плакаты.

Календариком уже пользуюсь, повесил рядом со своим рабочим местом. 🙂 Спасибо большое, StopPhish! Всего вам хорошего в новом году! 🎄

Сценарии таргетированного фишинга от имени службы поддержки

Сценарии таргетированного фишинга от имени службы поддержки

Сценарии таргетированного фишинга от имени службы поддержки. Материал от Известий и R-Vision.

✉️ Письмо от поддержки о смене доменного адреса внутренних рабочих систем. Просят перейти по ссылке и проверить доступ к своим проектам.

✉️ Письмо от поддержки о "выборочном тестировании перехода пользователей на новый алгоритм шифрования при работе с почтой". Также просят перейти по ссылке.

В обоих случаях собирают доменные учётки.

Маячки:

🪝 письмо от настоящего сотрудника компании
🪝 письмо персонифицированное
🪝 реальные имена сервисов, используемых в компании

Про "алгоритм шифрования" мне раньше не встречалось. А вот аналогичное про "ящик переполнен, нажмите, чтобы увеличить размер" или "переход на новый Exchange" - прямо классика с очень высокой эффективностью попадания. 🤷‍♂️ Обязательно попробуйте такие сценарии в своих антифишинговых рассылках и курсах.

Домашний и Человеческий Vulnerability Management

Домашний и Человеческий Vulnerability Management

Домашний и Человеческий Vulnerability Management. Размышлял на неделе как говорить о Vulnerability Management-е на широкую аудиторию. Так, чтобы это касалось не только организаций, но и каждого конкретного человека. В итоге вырисовывается 2 направления.

Домашний (Home) VM - традиционный инфраструктурный VM спроецированный на устройства, которыми владеет и пользуется сам человек или его семья. Начиная просто от персональных устройств (смартфонов, ноутбуков, планшетов) и базовой сетевой инфраструктуры (wifi-роутер), заканчивая сколь угодно сложными системами умных домов (тут сделаю отсылку к "Будет ласковый дождь" Брэдбери), умными автомобилями и прочим. Естественно, для всего этого безобразия появляются уязвимости, которые необходимо как-то контролировать и исправлять, иначе могут быть проблемы. Насколько я могу судить, сейчас с этим полный швах. VM-решений уровня "для дома для семьи" практически нет. Понимания, что такие решения должны быть и их необходимо применять тоже нет.

Человеческий (Human) VM - проецирование подходов инфраструктурного VM-а персонально на человека. По сути это расширение того, что сейчас называется антифишингом, awareness-ом и автоматизированным анализом поведения пользователей в рамках DLP решений. То, что может быть натянуто и на общий VM-процесс. Актив - человек с персональными особенностями, сканирование - наблюдение за поведением, тестирование и практические учения, патчинг - обучение и т.д. Такую тему сейчас двигает, например, Holm Security. Human VM будет актуален и для организации (фишинг в ТОП-2 по первичному проникновению), и для каждого человека (звонки мошенников и разнообразнейшие схемы "разводов" это из той же темы). Если в компаниях этим как-то занимаются, то на персональном уровне всё тоже довольно грустно - только разрозненные предупреждения и социальная реклама.

Антифишинг и Управление Уязвимостями

Антифишинг и Управление Уязвимостями. Возвращаясь к обзору рынка Vulnerability Management систем от Anti-Malware, наибольший интерес у меня вызвал вендор Holm Security.

1. Раньше я о них не слышал. Из шведских VM-щиков я знал и общался только с Outpost24 . А тут оказывается есть ещё один шведский вендор, да ещё и существует с 2015 года. Круто!
2. Основная их фишка в том, что они совместили в одно решение Антифишинг и Управление Уязвимостями. 🤯 Очень необычно. Это меня особенно порадовало, т.к. на работе я как раз занимаюсь и Управлением Уязвимостями, и Антифишингом. 😅 Так сложилось. О нашей системе антифишинга был доклад на прошлом Offzone (презентацию готовил я, а докладывал Павел Жерелин). Так вот, мне всегда казалось, что Антифишинг это для меня непрофильная нагрузка. А оказалось, что в Holm Security всерьез позиционируют Антифишинг как часть VM-а. "Благодаря Next-Gen подходу [Vulnerability Management] платформа борется со всеми векторами атак, которым подвергается организация, включая защиту одного из самых важных активов — ваших сотрудников". Если сотрудники попадаются на фишинг, то это тоже своего рода уязвимость, которая исправляется обучением и другими мероприятиями. Согласитесь, довольно нестандартный подход. Так что теперь при случае могу говорить, что занимаюсь VM-ом не только для IT-инфраструктуры, но и для людей. 😁

Я, конечно, сомневаюсь, что в Holm Security действительно считают Антифишинг такой уж неотъемлемой частью процесса Управления Уязвимостями. Вероятнее, что у них были эти 2 решения в портфеле и их маркетологи решили, что они будут эффективнее продаваться в рамках одной платформы. Ну и подвели некоторую базу под это. Однако, если в эту тему поиграться, то действительно можно сделать некоторые занимательные выводы и для Антифишинга, и для Управления Уязвимостями.

Смотрим на Антифишинг с точки зрения Управления Уязвимостями:
1. Если актив уязвим (сотрудник попался), то должен быть ответственный за актив, который сделает фикс. А кто этот ответственный? Видимо это непосредственный руководитель сотрудника, который должен был проводить инструктаж. И спрашивать нужно в первую очередь с него, а не с попавшегося человека.
2. Если в VM мы стремимся к полному покрытию IT-активов, то Антифишинг не должен быть выборочным, а должен покрывать всех сотрудников.
3. Если в VM мы не проверяем активы только на одну уязвимость, а стараемся проводить проверки для всех возможных уязвимостей, то и Антифишинг должен касаться разнообразных техник и психологических манипуляций, с которыми может столкнуться сотрудник в реальной фишинговой атаке.

Смотрим на Управление Уязвимостями со стороны Антифишинга:
1. Если в Антифишинге мы предлагаем попавшемуся сотруднику пройти обучение по ИБ, почему бы не назначать курс по ИБ для владельца уязвимого актива? Пусть разбирается почему обновляться это важно.
2. Если в Антифишинге мы ограничиваем доступ к входящем письмам тем сотрудникам, которым обучение не помогает, то почему бы не ограничивать работу владельцам уязвимых активов, которые не справились с поддержанием их в безопасном (обновленном) состоянии? Показал, что не можешь полноценно владеть активом и обучение не помогло - теряешь доступ к этому активу, пусть более ответственные люди за него отвечают.

Т.е. возможно подводить Управление Уязвимостями и Антифишинг под некоторый общий базис это не такая бредовая идея, как может показаться на первый взгляд. 🙂