Архив метки: StopPhish

StopPhish опубликовали исследование о тенденциях в развитии мошеннических схем (с моим комментарием)

StopPhish опубликовали исследование о тенденциях в развитии мошеннических схем (с моим комментарием)

StopPhish опубликовали исследование о тенденциях в развитии мошеннических схем (с моим комментарием). В исследование вошли 5 083 публикации, для которых удалось найти первоисточники. Период исследования - с 1 января 2022 года по 30 июня 2026 года.

📈 Наблюдается устойчивый рост количества публикаций (публ.) и разновидностей мошеннических схем (разн.)

2022 год - 389 публ., 135 разн.
2023 год - 718 публ., 254 разн.
2024 год - 1 292 публ., 517 разн.
2025 год - 1 868 публ., 763 разн.
Первое полугодие 2026 года - 816 публ., 428 разн.

Каналы первоначального контакта

📱 Телефонные звонки - 3 171 публ. (62,4%).
💬 Мессенджеры - 814 публ.
🌐 Социальные сети - 219 публ.
✉️ Электронная почта - 144 публ.

Популярные предлоги и сценарии обмана

💰 Перевод на "безопасный счёт" - 193 разн.
🔓 Сообщение о взломе аккаунта - 120 разн.
📦 Покупка, доставка или возврат - 117 разн.

Чего добиваются мошенники

🔑 Получение кода подтверждения - 247 разн.
🔗 Переход по ссылке или открытие сайта - 203 разн.
💸 Перевод денег - 302 разн.

Психологические приёмы

💰 Страх потерять деньги - 1 863 публ.
⚖️ Страх уголовного преследования - 1 272 публ.
🏦 Доверие к авторитету известной организации - 1 171 публ.
⏱️ Создание ощущения срочности - 500 публ.

Переход из цифровой среды в физическую
В 1 381 публикации упоминались курьеры или личная передача ценностей. Злоумышленники убеждали жертв:

💵 Снимать наличные.
💳 Оформлять кредиты.
🥇 Покупать золото.
🚚 Передавать деньги и семейные ценности курьерам или другим участникам схемы.

Эти сценарии актуальны и для организаций: мошенники могут использовать те же методы социальной инженерии против сотрудников, чтобы получить доступ к корпоративным аккаунтам, данным и финансам. Эта статистика помогает специалистам по ИБ лучше понимать тактики злоумышленников и учитывать их при построении защиты.

Мой комментарий:

"Александр Леонов, ведущий эксперт Positive Technologies, отмечает: даже регулярное антифишинговое обучение не исключает человеческих ошибок. Поэтому организация должна быть готова к ситуации, когда сотрудник всё-таки откроет опасную ссылку, передаст данные или запустит вредоносный файл.

При этом обучение остаётся важным элементом защиты. Чем лучше сотрудники распознают подозрительные сообщения, ссылки и вложения, тем выше вероятность, что атака остановится на первом этапе. Но устойчивый результат зависит и от других мер: технической проверки входящих сообщений, своевременного обновления рабочих станций, ограничения пользовательских привилегий, защиты конечных устройств и мониторинга подозрительной активности. Если атака всё же состоялась, у организации должен быть план восстановления инфраструктуры."

Подробнее об этом я писал в посте об эшелонированной защите.

Главные выводы для ИБ организаций

🎓 Обучение сотрудников необходимо, но само по себе не гарантирует защиту от атак.
🛡️ Защита должна включать проверку входящих сообщений, обновление и харденинг рабочих станций и другой IT-инфраструктуры, ограничение привилегий и мониторинг подозрительной активности.
🔍 При расследовании важно восстанавливать всю цепочку действий злоумышленников, а не только искать первоначальный источник атаки.
💳 Необходимо контролировать финансовые процессы, изменение реквизитов, выдачу доступов и подтверждение срочных платежей.
🚨 Организация должна иметь план реагирования на инциденты и восстановления инфраструктуры.
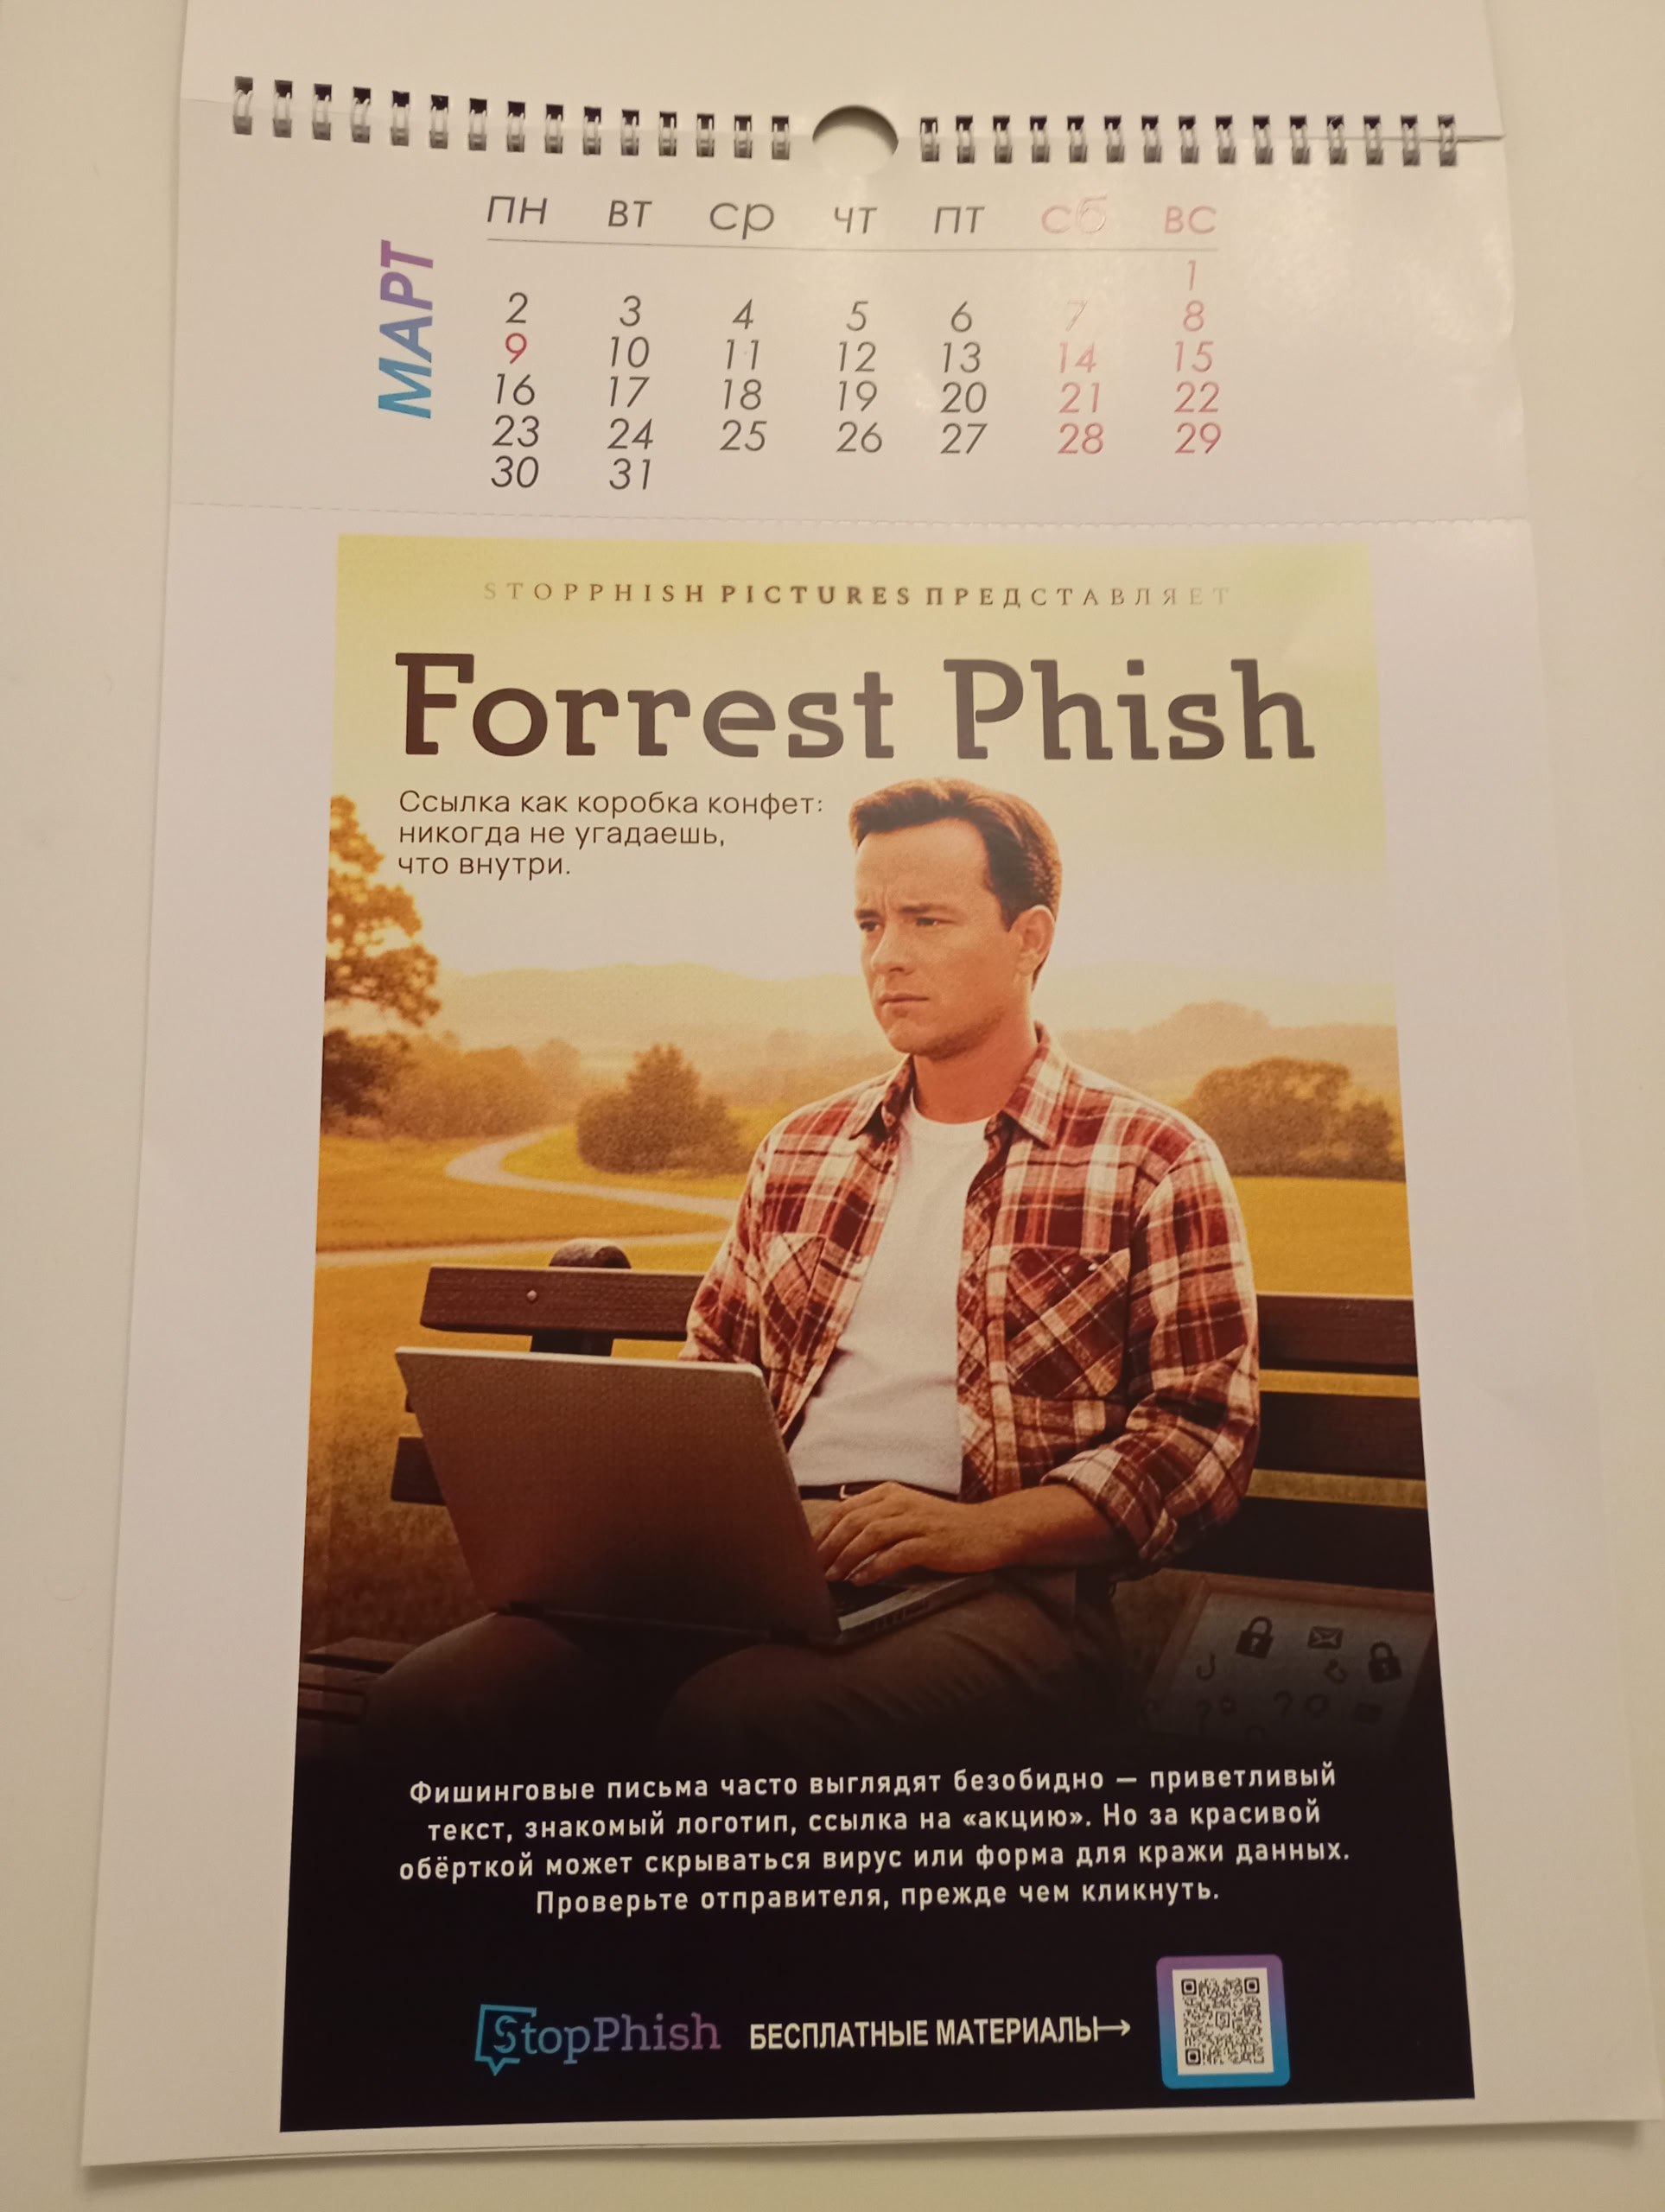
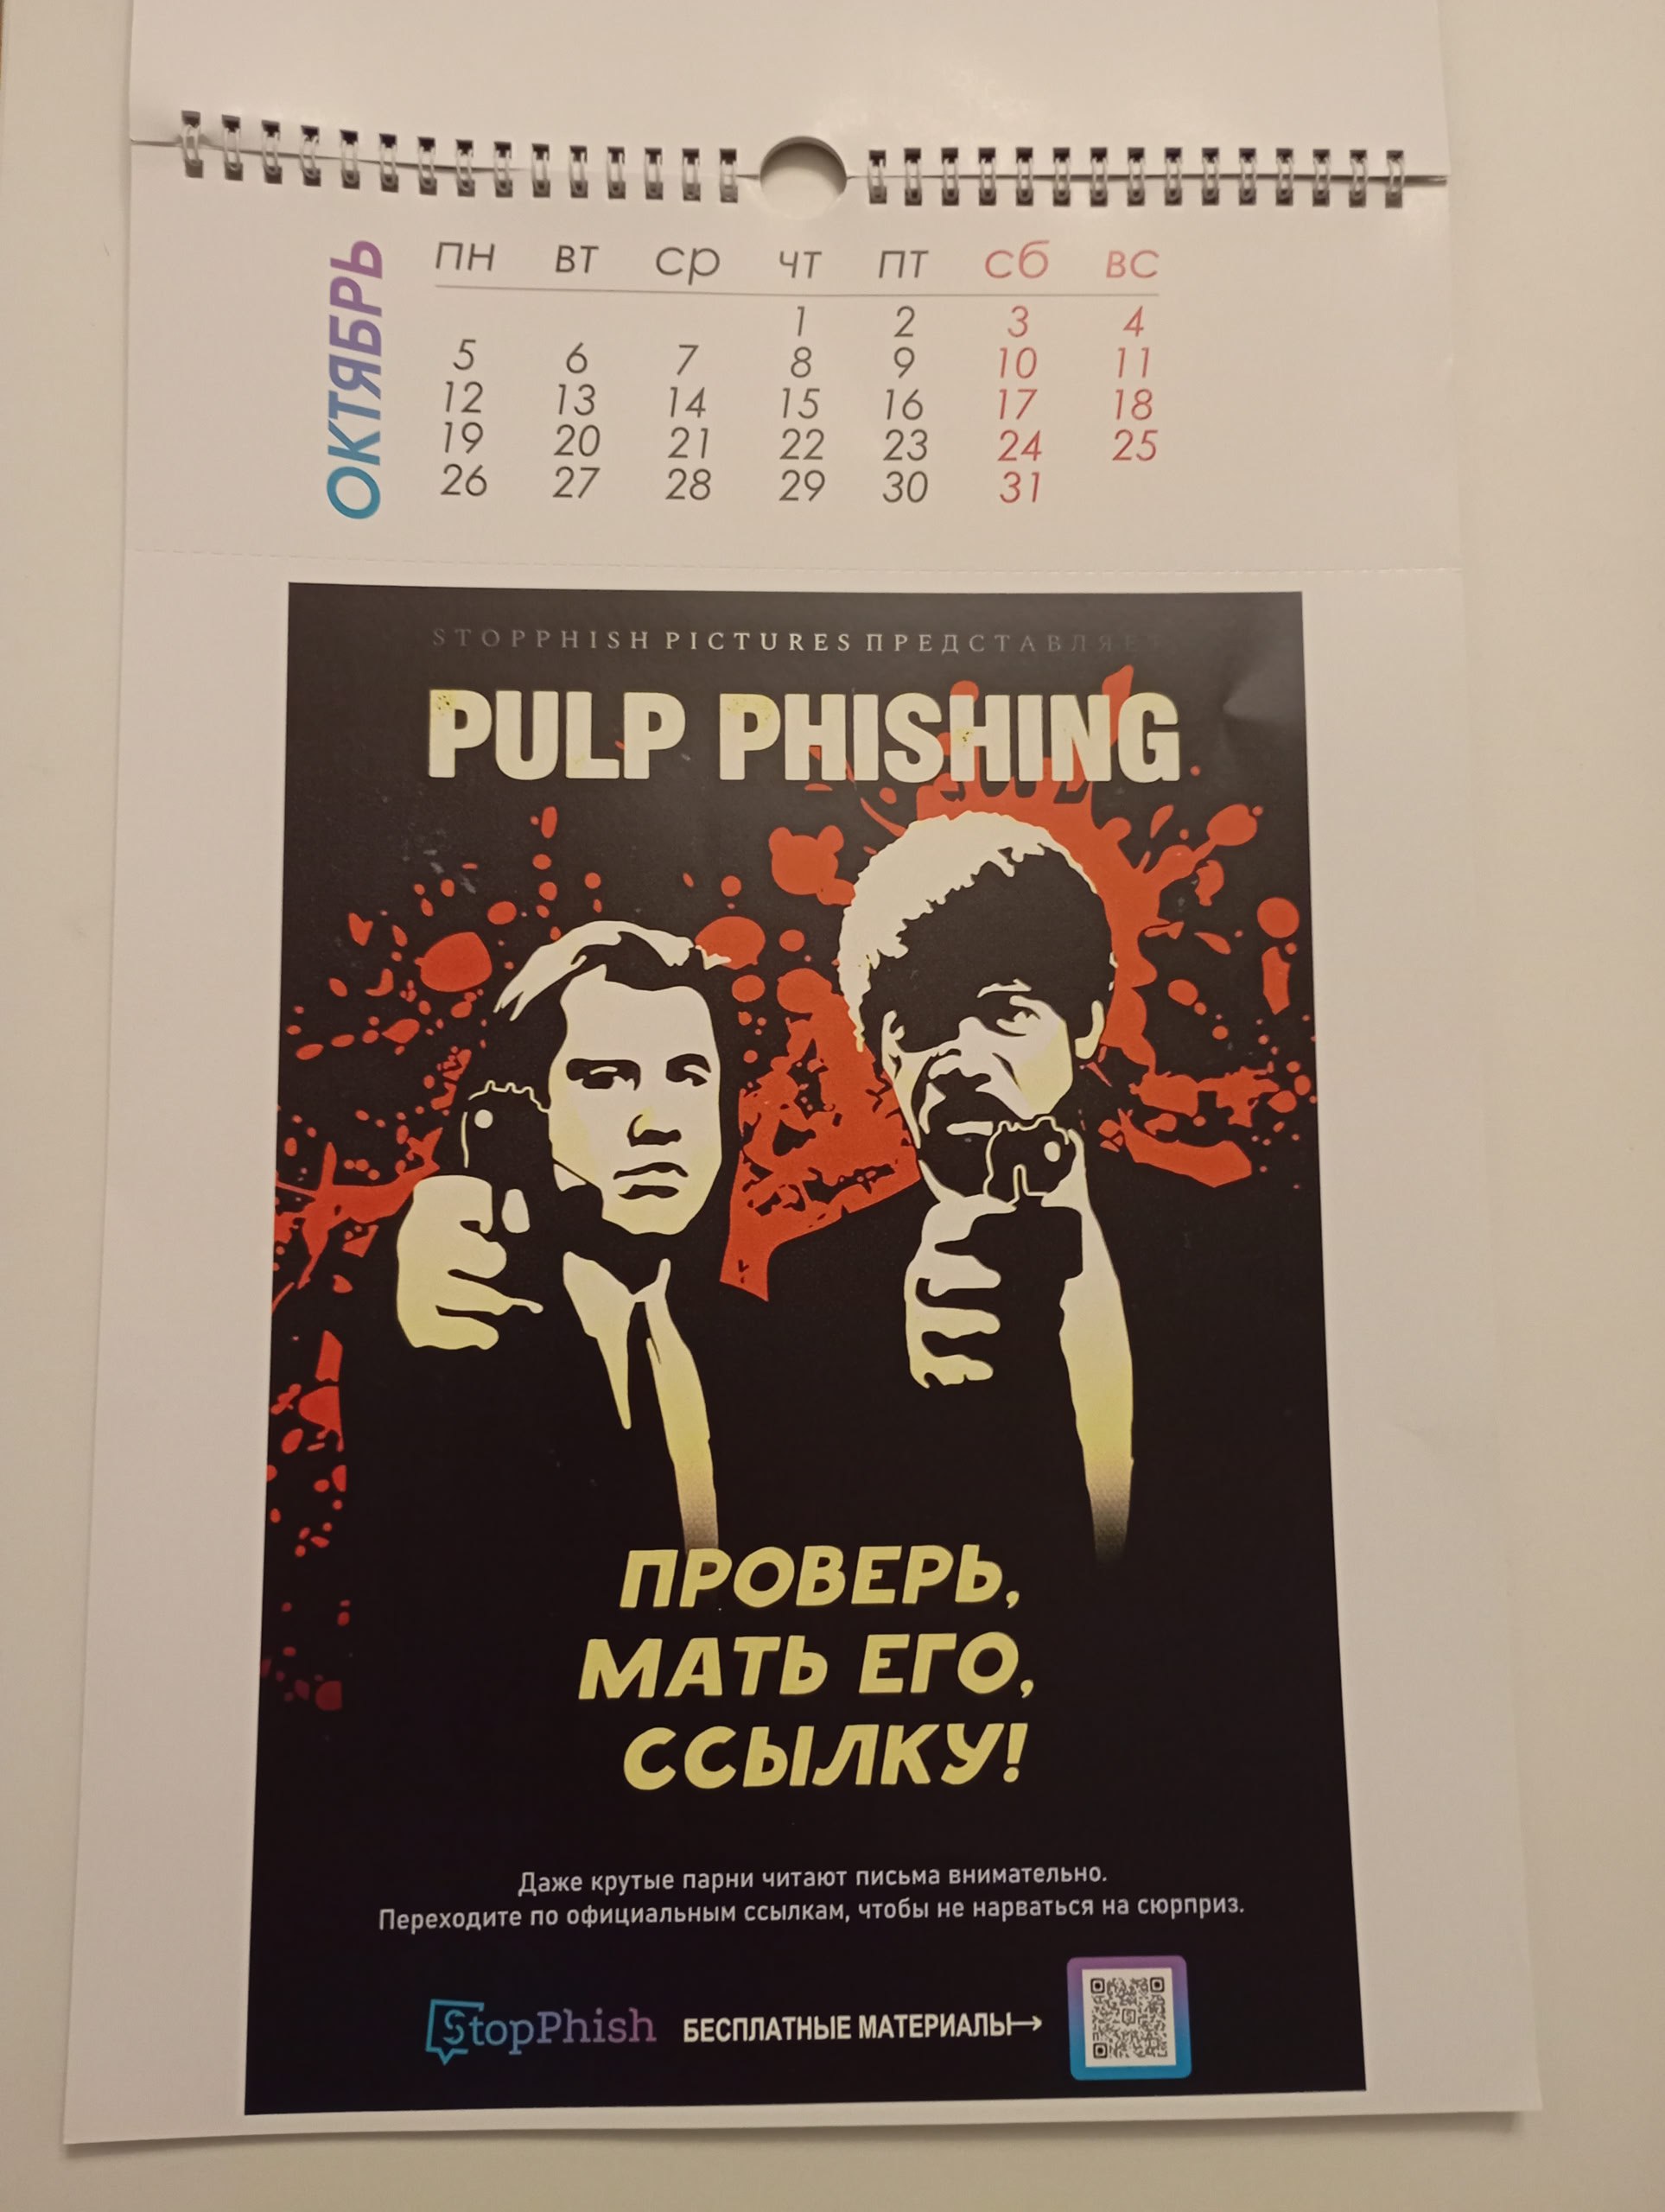
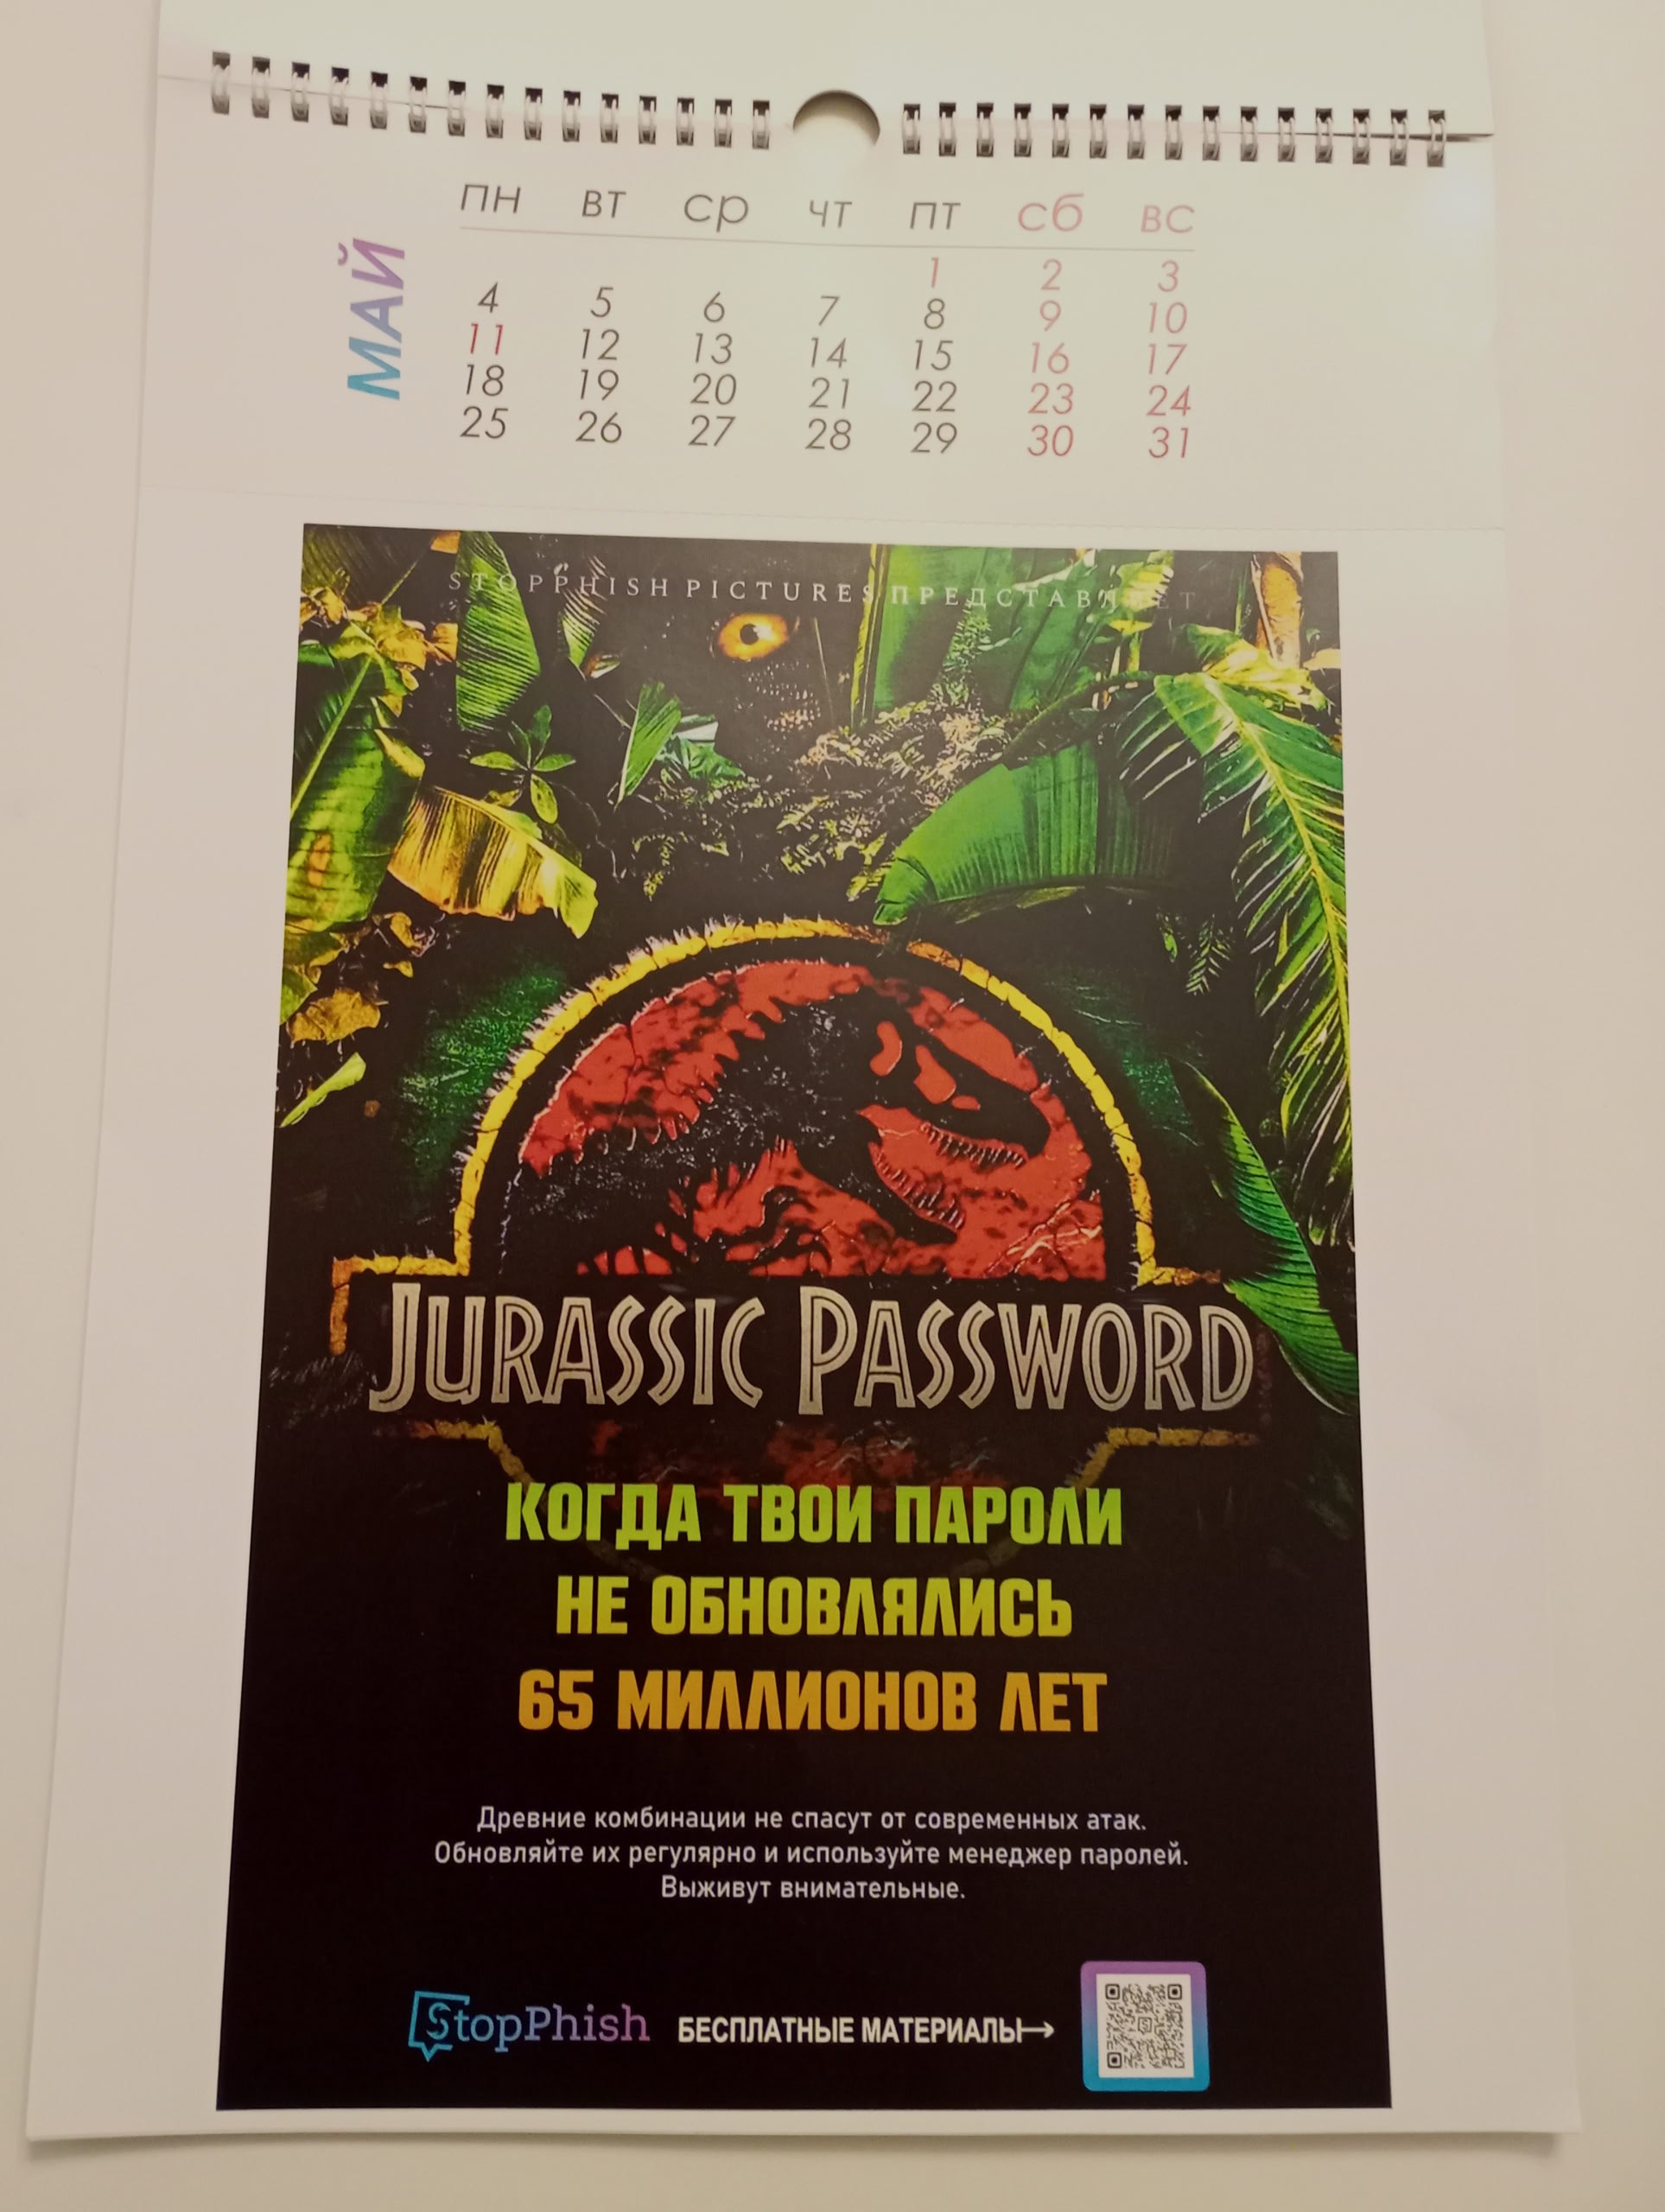
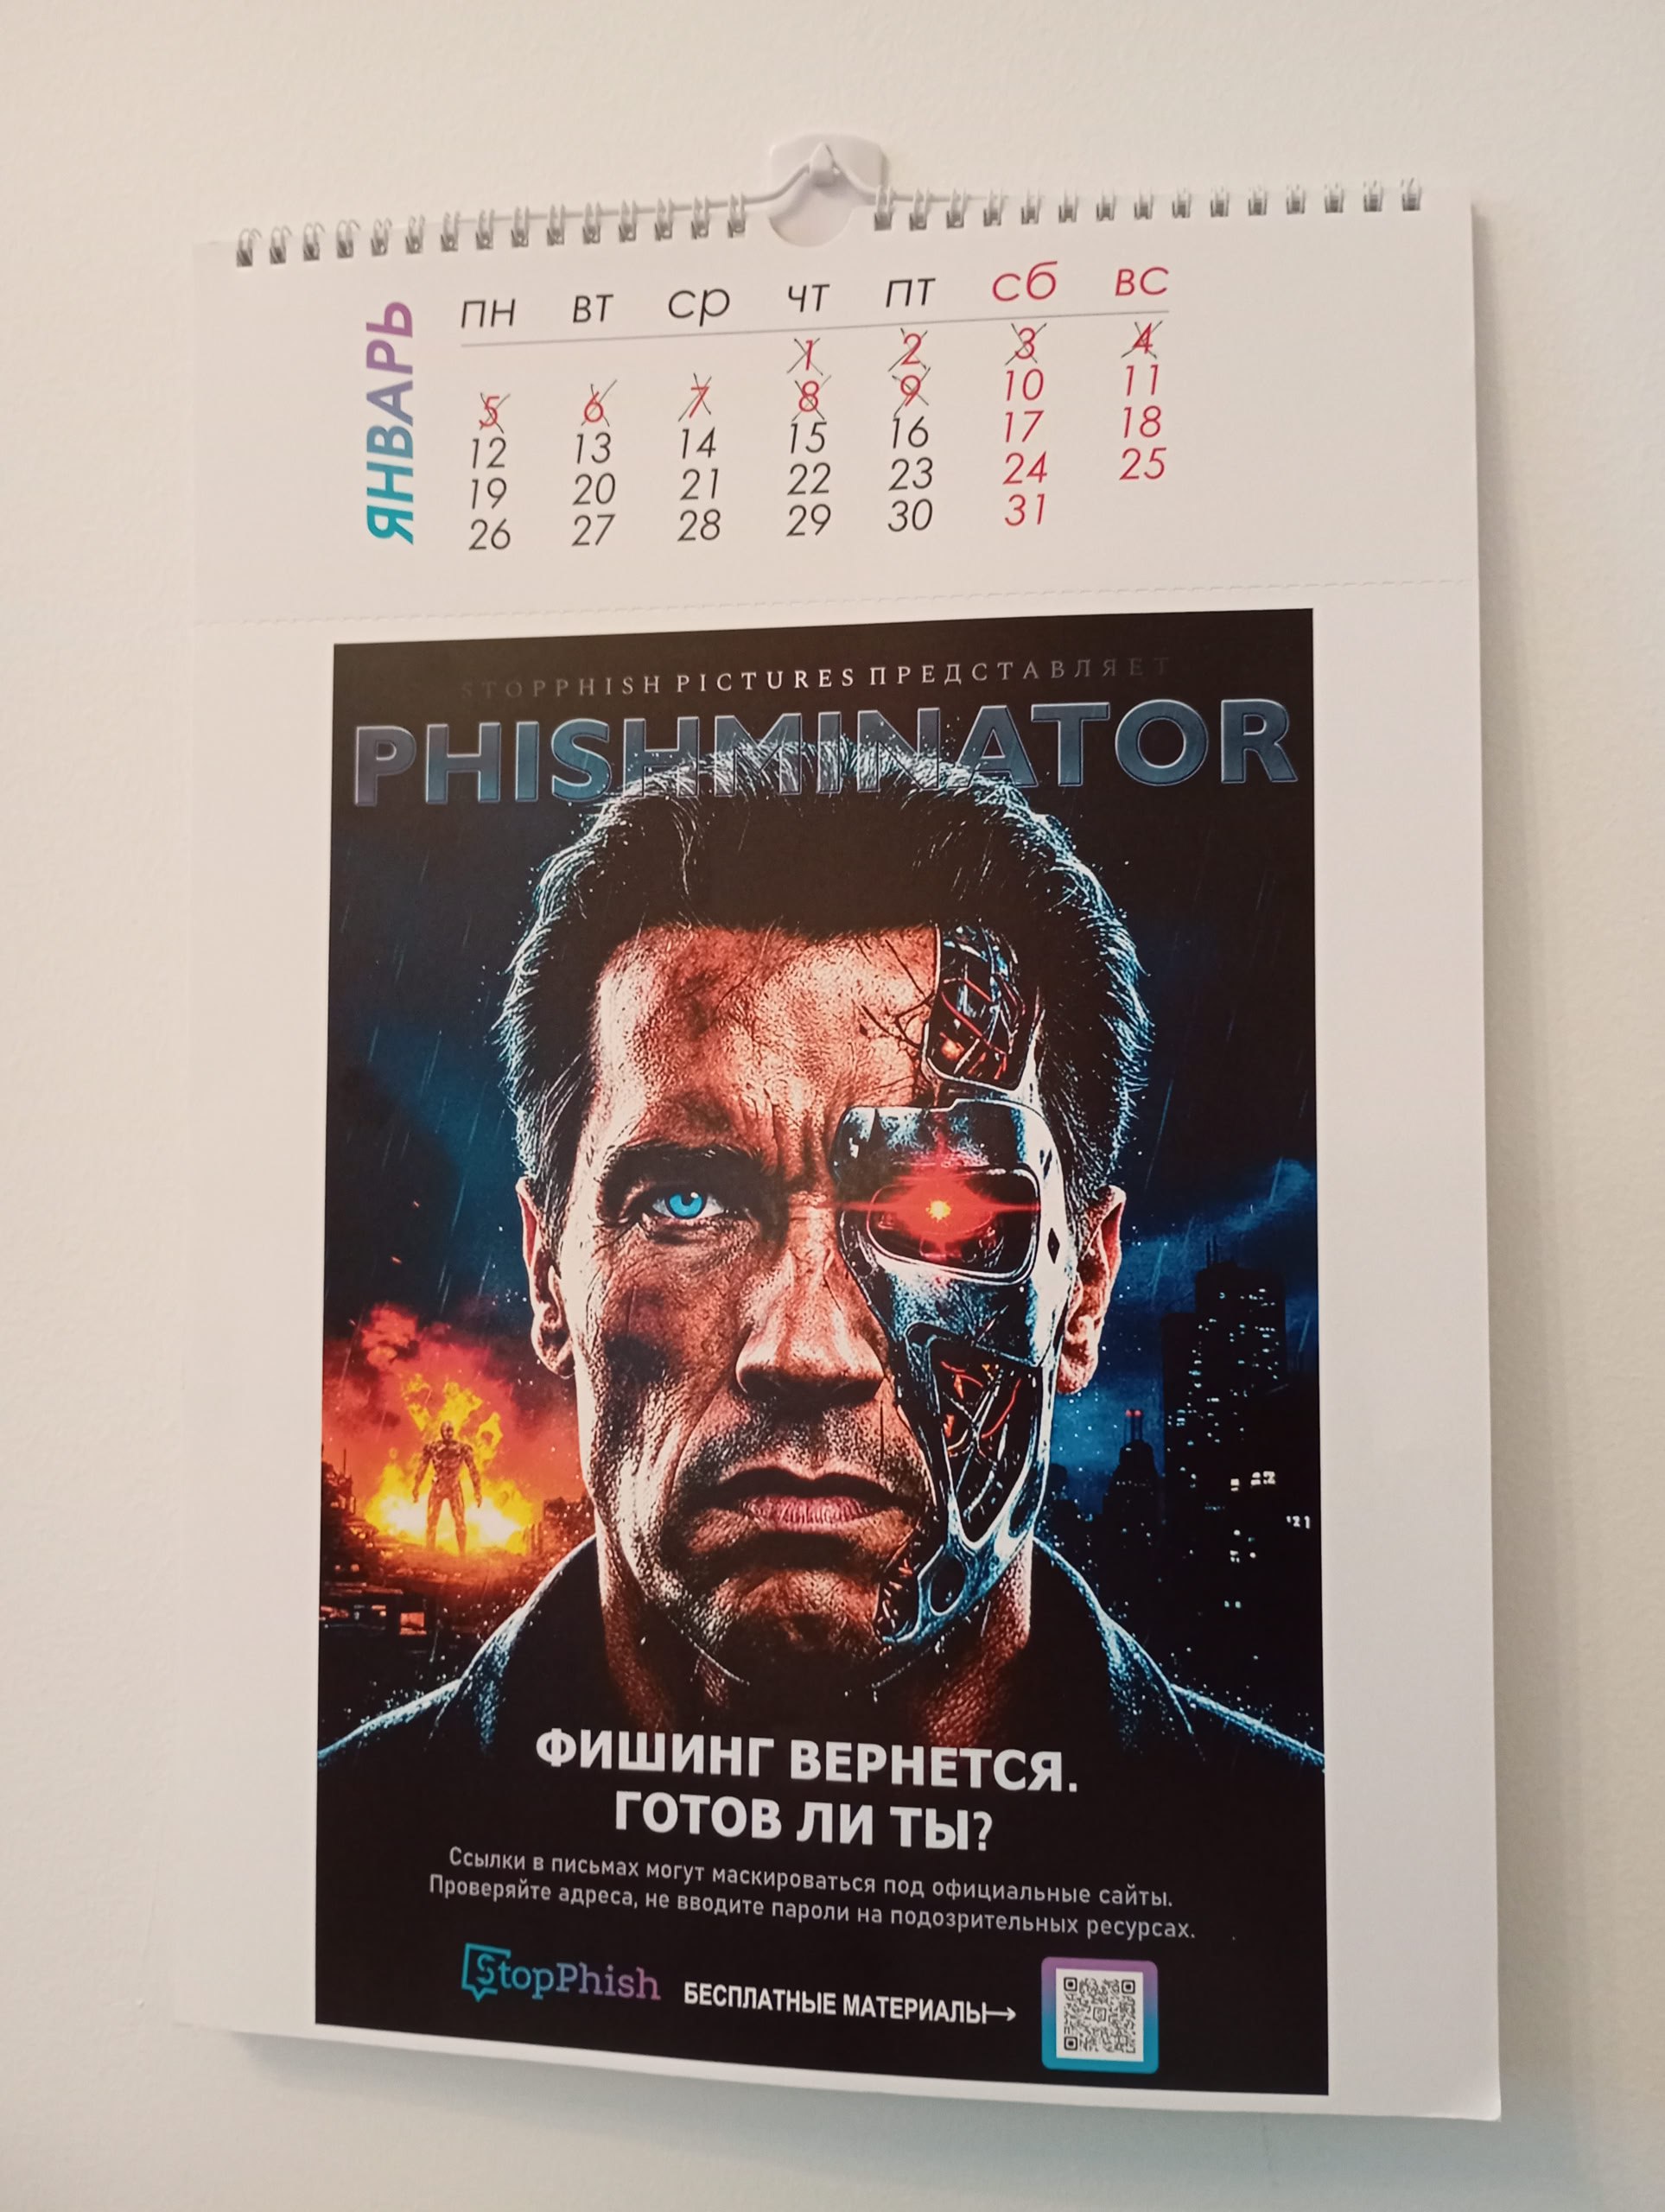
Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год

Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год
Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 годПришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 годПришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 годПришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год

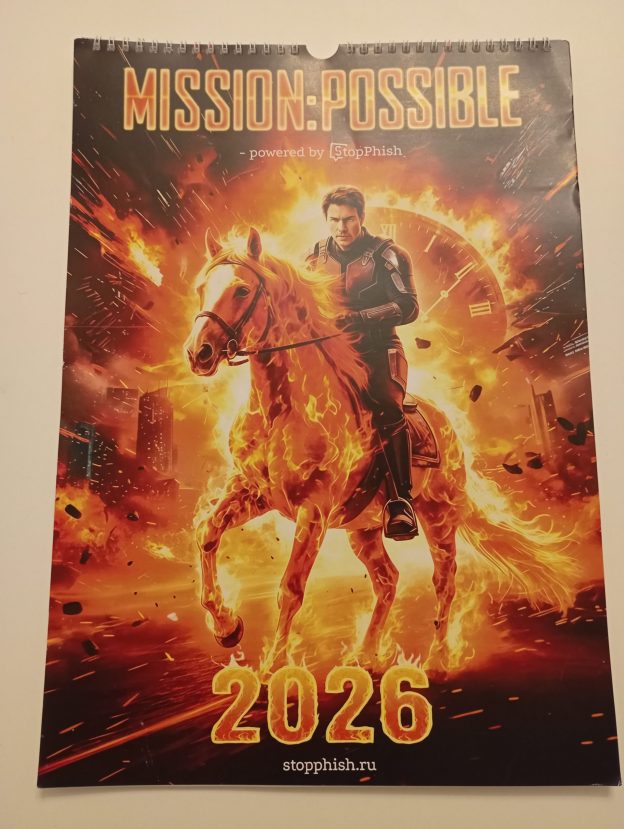
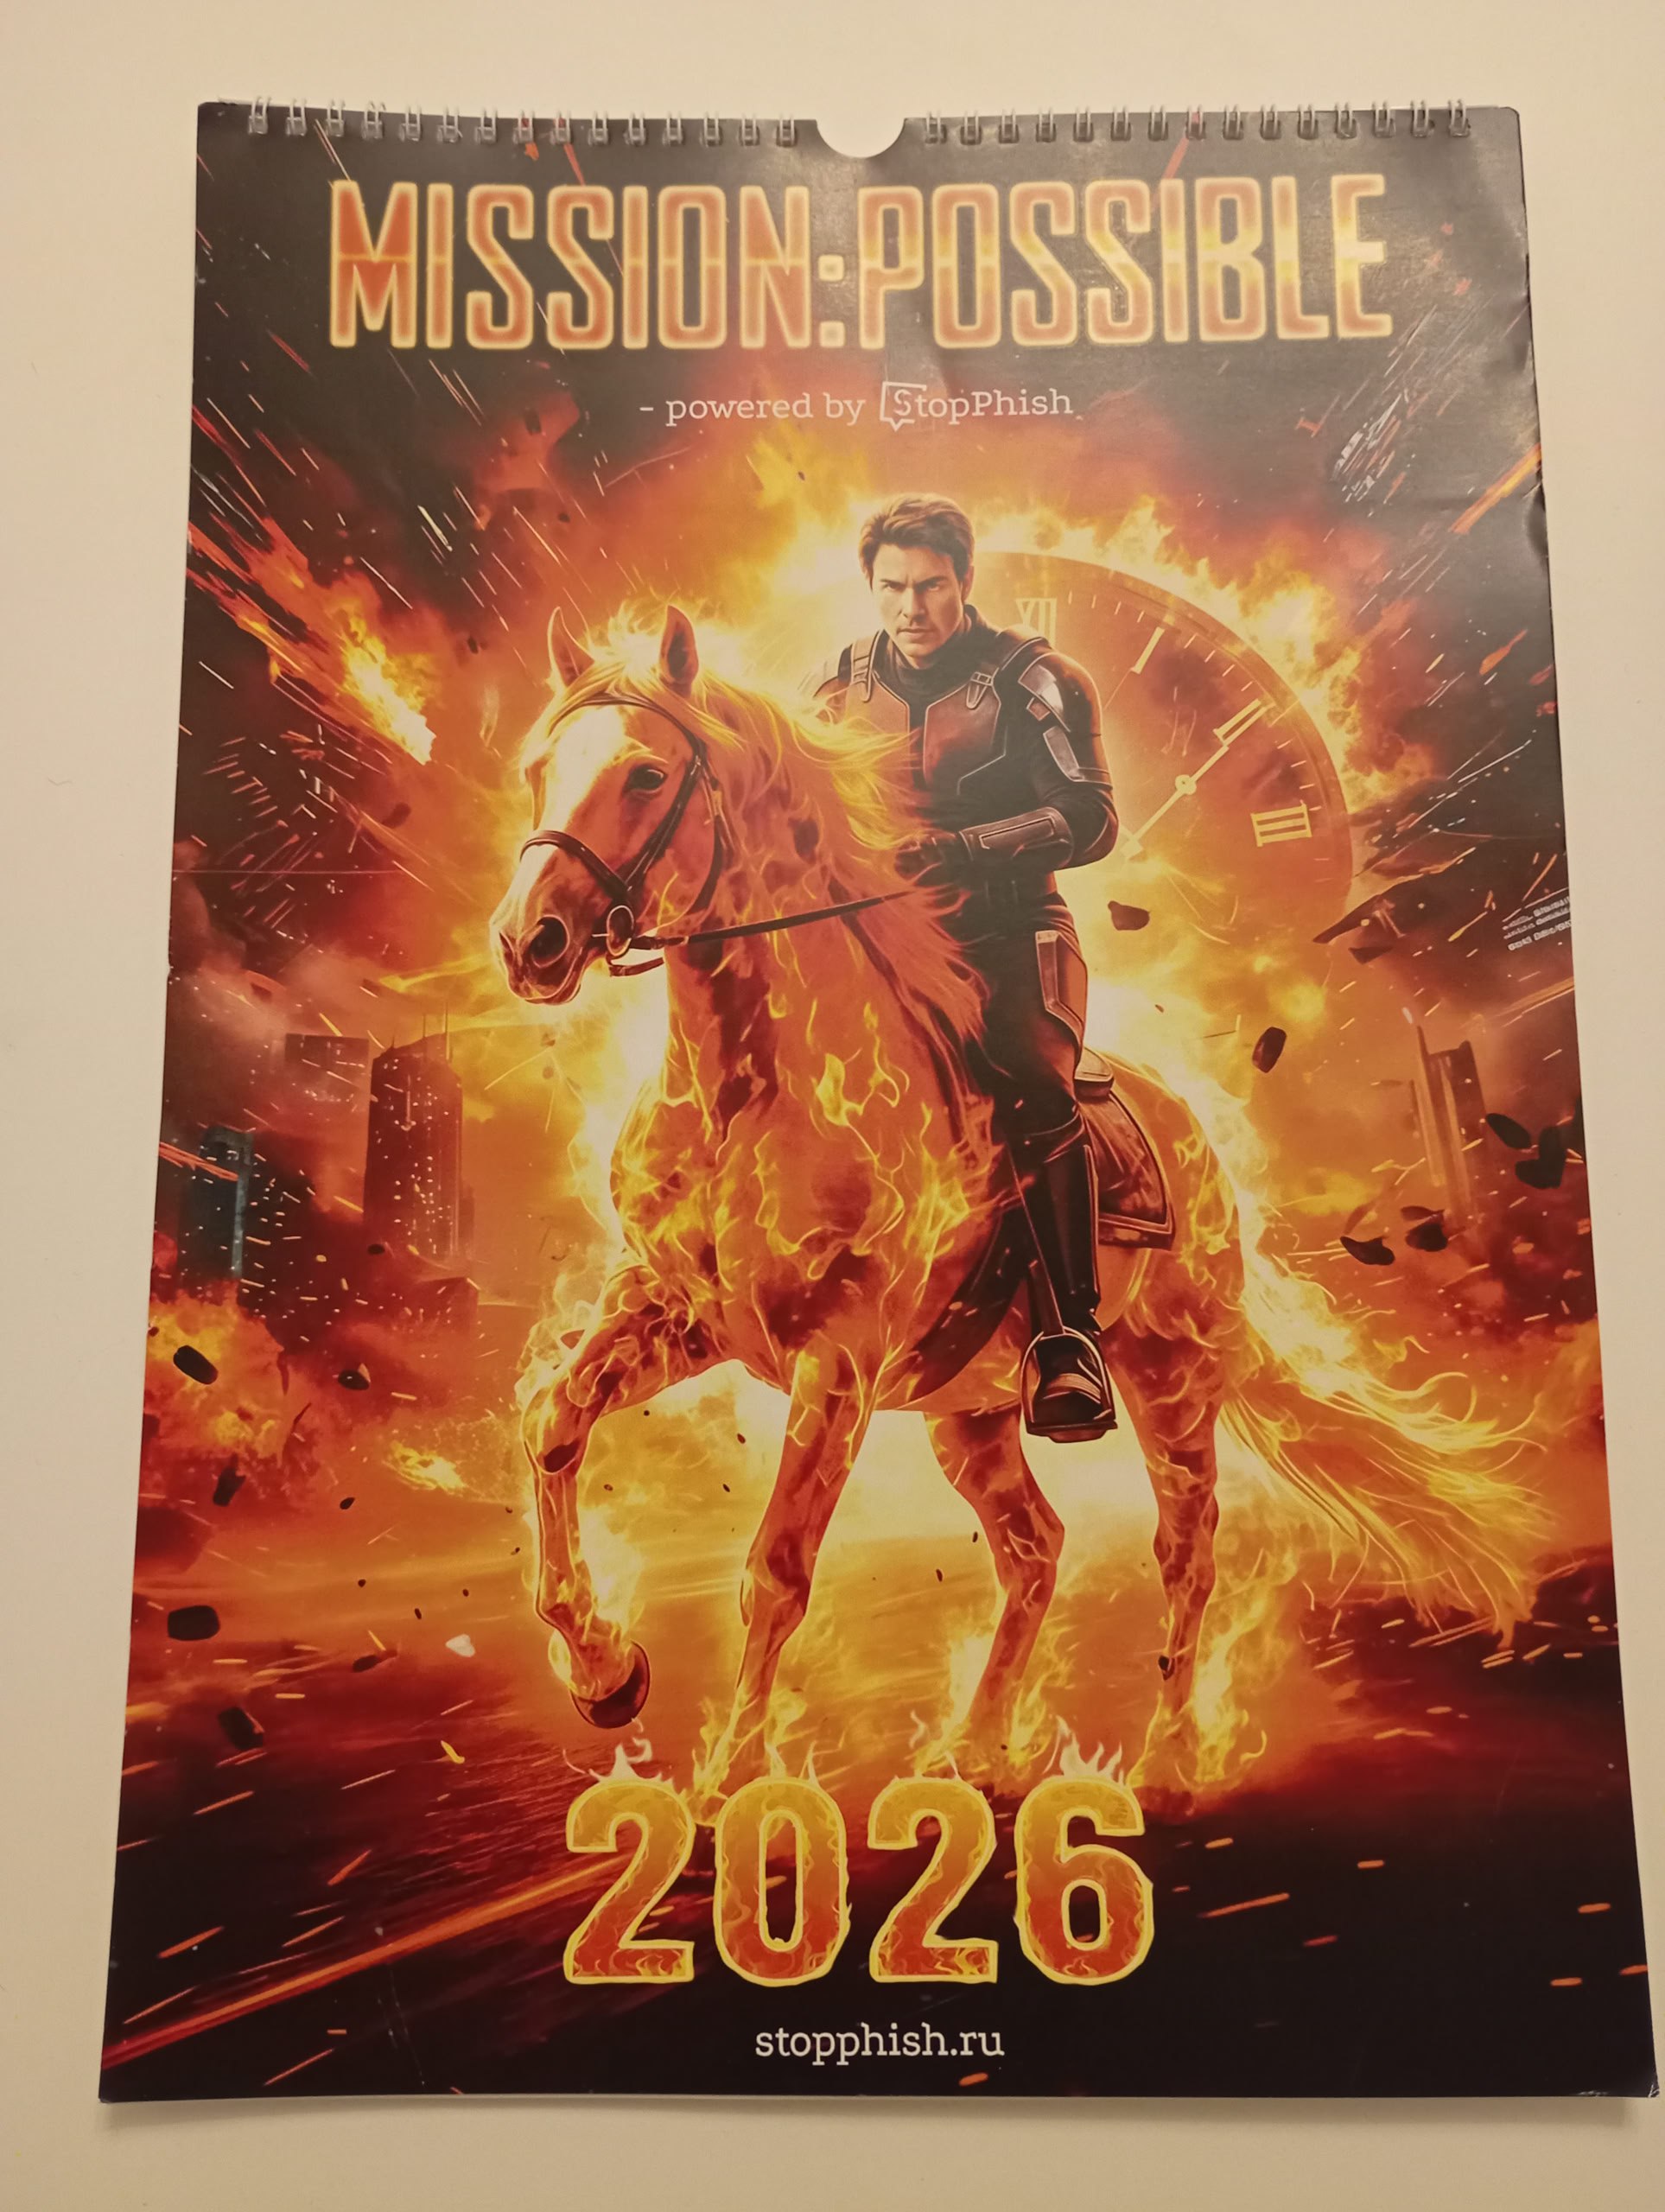
Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год. Иллюстрации в календаре - афиши известных голливудских фильмов, переработанные в awareness-материалы по антифишингу. Качественно и остроумно сделано. Главное, что картинки бросаются в глаза, привлекают внимание. Рассматривать и читать текст интересно. 👍 А правильные мессаджи подспудно откладываются. Иллюстрации можно легко отделить по перфорации и развесить по офису как плакаты.

Календариком уже пользуюсь, повесил рядом со своим рабочим местом. 🙂 Спасибо большое, StopPhish! Всего вам хорошего в новом году! 🎄

Горизонтальные связи у людей обычно развиты гораздо лучше иерархических

Горизонтальные связи у людей обычно развиты гораздо лучше иерархических

Горизонтальные связи у людей обычно развиты гораздо лучше иерархических. В подозрительной ситуации люди скорее спросят не начальника, и тем более не ИБ-шника, а своего равного коллегу.

В фишинговых атаках это приводит к своеобразному social lateral movement: когда попавшийся на фишинг пользователь не успокаивается и начинает пересылать зловредный файл или ссылку коллегам с комментарием а-ля: "у меня не открывается - попробуй у себя".

Коллеги из StopPhish поделились кейсом:

🎣 Учебный фишинг отправили девяти сотрудникам. Шаблон: "Коллеги, добрый день! С 1 октября повышаем зарплату, подпишите допсоглашение на портале по ссылке ниже". Трое открыли и… Начали пересылать коллегам, закинули ссылку в общий чат и т.д. Итого: 688 открытий, 140 уникальных пользователей, рост охвата в 16 раз и общая эффективность атаки 7644%. 🤦‍♂️

В понедельник у StopPhish будет вебинар, собираюсь заглянуть. Они у них обычно толковые и много бесплатных полезных материалов раздают. 😉

Тренды фишинга, бесплатные материалы и инструменты от StopPhish

Тренды фишинга, бесплатные материалы и инструменты от StopPhish

Тренды фишинга, бесплатные материалы и инструменты от StopPhish. Вебинар был насыщенный. 👍

Подсветили тренды:

🔻 Использование QR-кодов (квишинг), которые не проверяются автоматом.
🔻 Сценарий "FIND-TRAP" - провокация поиска в интернет-поисковике уникальной строки, которая есть только на зловредном сайте.
🔻 Атаки от имени контрагентов, "отклики на вакансии" и т.п.
🔻 Атаки через мессенджеры и соцсети.
🔻 Использование ИИ (в т.ч. аудио- и видео-дипфейки топ-менеджеров).

🔮 Атак через мессенджеры и кейсов с ИИ ожидается всё больше.

⚡️ Важно подсвечивать выгоду сотрудников от антифишингового обучения. Обучать регулярно. Вместо тестовых атак можно использовать тренажёры "определи фишинг" (отработка сразу нескольких кейсов).

🆓 Бесплатная раздатка от StopPhish. 2 курса по распознанию фишинга, ПО для проведения учебных атак, плагин для Outlook, чек-лист защиты от СИ, классификатор онлайн-векторов СИ, генератор сценариев СИ, памятки, плакаты, скринсейверы. 😇

29 октября пройдёт вебинар StopPhish про новые угрозы фишинга и социальной инженерии

29 октября пройдёт вебинар StopPhish про новые угрозы фишинга и социальной инженерии

29 октября пройдёт вебинар StopPhish про новые угрозы фишинга и социальной инженерии. Это в продолжение темы социальных атак.

Обещают рассказать про
🔻 современные методы и тенденции фишинга
🔻 8 бесплатных инструментов и 5 бесплатных онлайн-сервисов для предотвращения фишинговых атак

Кроме того пришлют набор awareness-памяток по ИБ.

Ну и про свои коммерческие продукты для защиты от фишинга тоже расскажут, как же без этого. 😉

Мероприятие выглядит интересно, собираюсь посмотреть и отписать по итогам. Канал "Управление Уязвимостями и прочее" в информационных партнёрах. 🙂