Архив метки: 0day

Продолжаем разбираться с PHP2Shell

Продолжаем разбираться с PHP2Shell

Продолжаем разбираться с PHP2Shell. В 17:00 по Москве на сайте PHP был опубликован бюллетень "Уведомление о безопасности: критические уязвимости, позволяющие удалённо выполнять произвольный код" с призывом немедленно обновить ПО.

В PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35 исправлены две критические уязвимости, позволяющие злоумышленникам удалённо выполнять код без аутентификации. Всем пользователям PHP настоятельно рекомендуется немедленно обновиться. Риску подвержены все серверы, использующие PHP для обработки веб-запросов, включая PHP-FPM, Apache с mod_php, php-cgi, FrankenPHP и LiteSpeed. Наибольшему риску подвержен mod_php. Уже подтверждена возможность удалённого выполнения кода через запрос без аутентификации, ещё до начала выполнения кода приложения.

🔻 RCE из-за нехватки памяти (OOM), CVE-2026-109618 (GHSA-w8hw-w9fx-j79w): при нехватке памяти PHP может прервать выполнение, когда внутренние данные запроса инициализированы лишь частично. При очистке запроса эти некорректные данные могут быть ошибочно приняты за действительные.

🔻 RCE из-за устаревшего глобального состояния (stale global state), CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp): внутренние данные запроса могут сохраняться после освобождения занимаемой ими памяти. Следующий запрос, обрабатываемый тем же рабочим процессом, может использовать эти устаревшие данные до их сброса при инициализации.

Вектор для обеих уязвимостей CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N (9.2)

Как обновиться:

🔹 Обновите PHP до версии 8.5.12, 8.4.27, 8.3.36 или 8.2.35. Скачать исходный код можно на странице загрузок. Исходный код и готовые сборки для Windows доступны на отдельной странице.

🔹 Для Linux вендоров исправления были переданы заранее. Проверьте, доступны ли обновлённые пакеты у вашего вендора. Например, для Red Hat или Ubuntu.

🔹 PHP 8.1 и более старые версии больше не получают обновлений от команды PHP. Однако из-за серьёзности уязвимостей команда безопасности PHP подготовила исправления исходного кода (minimal source-backports) для PHP 7.4, PHP 8.0, PHP 8.1.

Также в бюллетене приводятся компенсирующие меры, которые "помогут снизить риск некоторых видов атак, но не сделают систему полностью безопасной". Подчёркивается, что полноценное решение - только обновление.
Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS

Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS

Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS. FirstVDS - провайдер VDS-хостинга, позволяющий арендовать виртуальные серверы для размещения сайтов, запуска приложений и решения других задач. 18 октября в канале компании сообщили об инциденте безопасности. Днём ранее, 17 октября, злоумышленники воспользовались уязвимостью в системе управления виртуализацией VMmanager 6, получили доступ к части инфраструктуры и запустили на некоторых серверах программу для кражи данных.

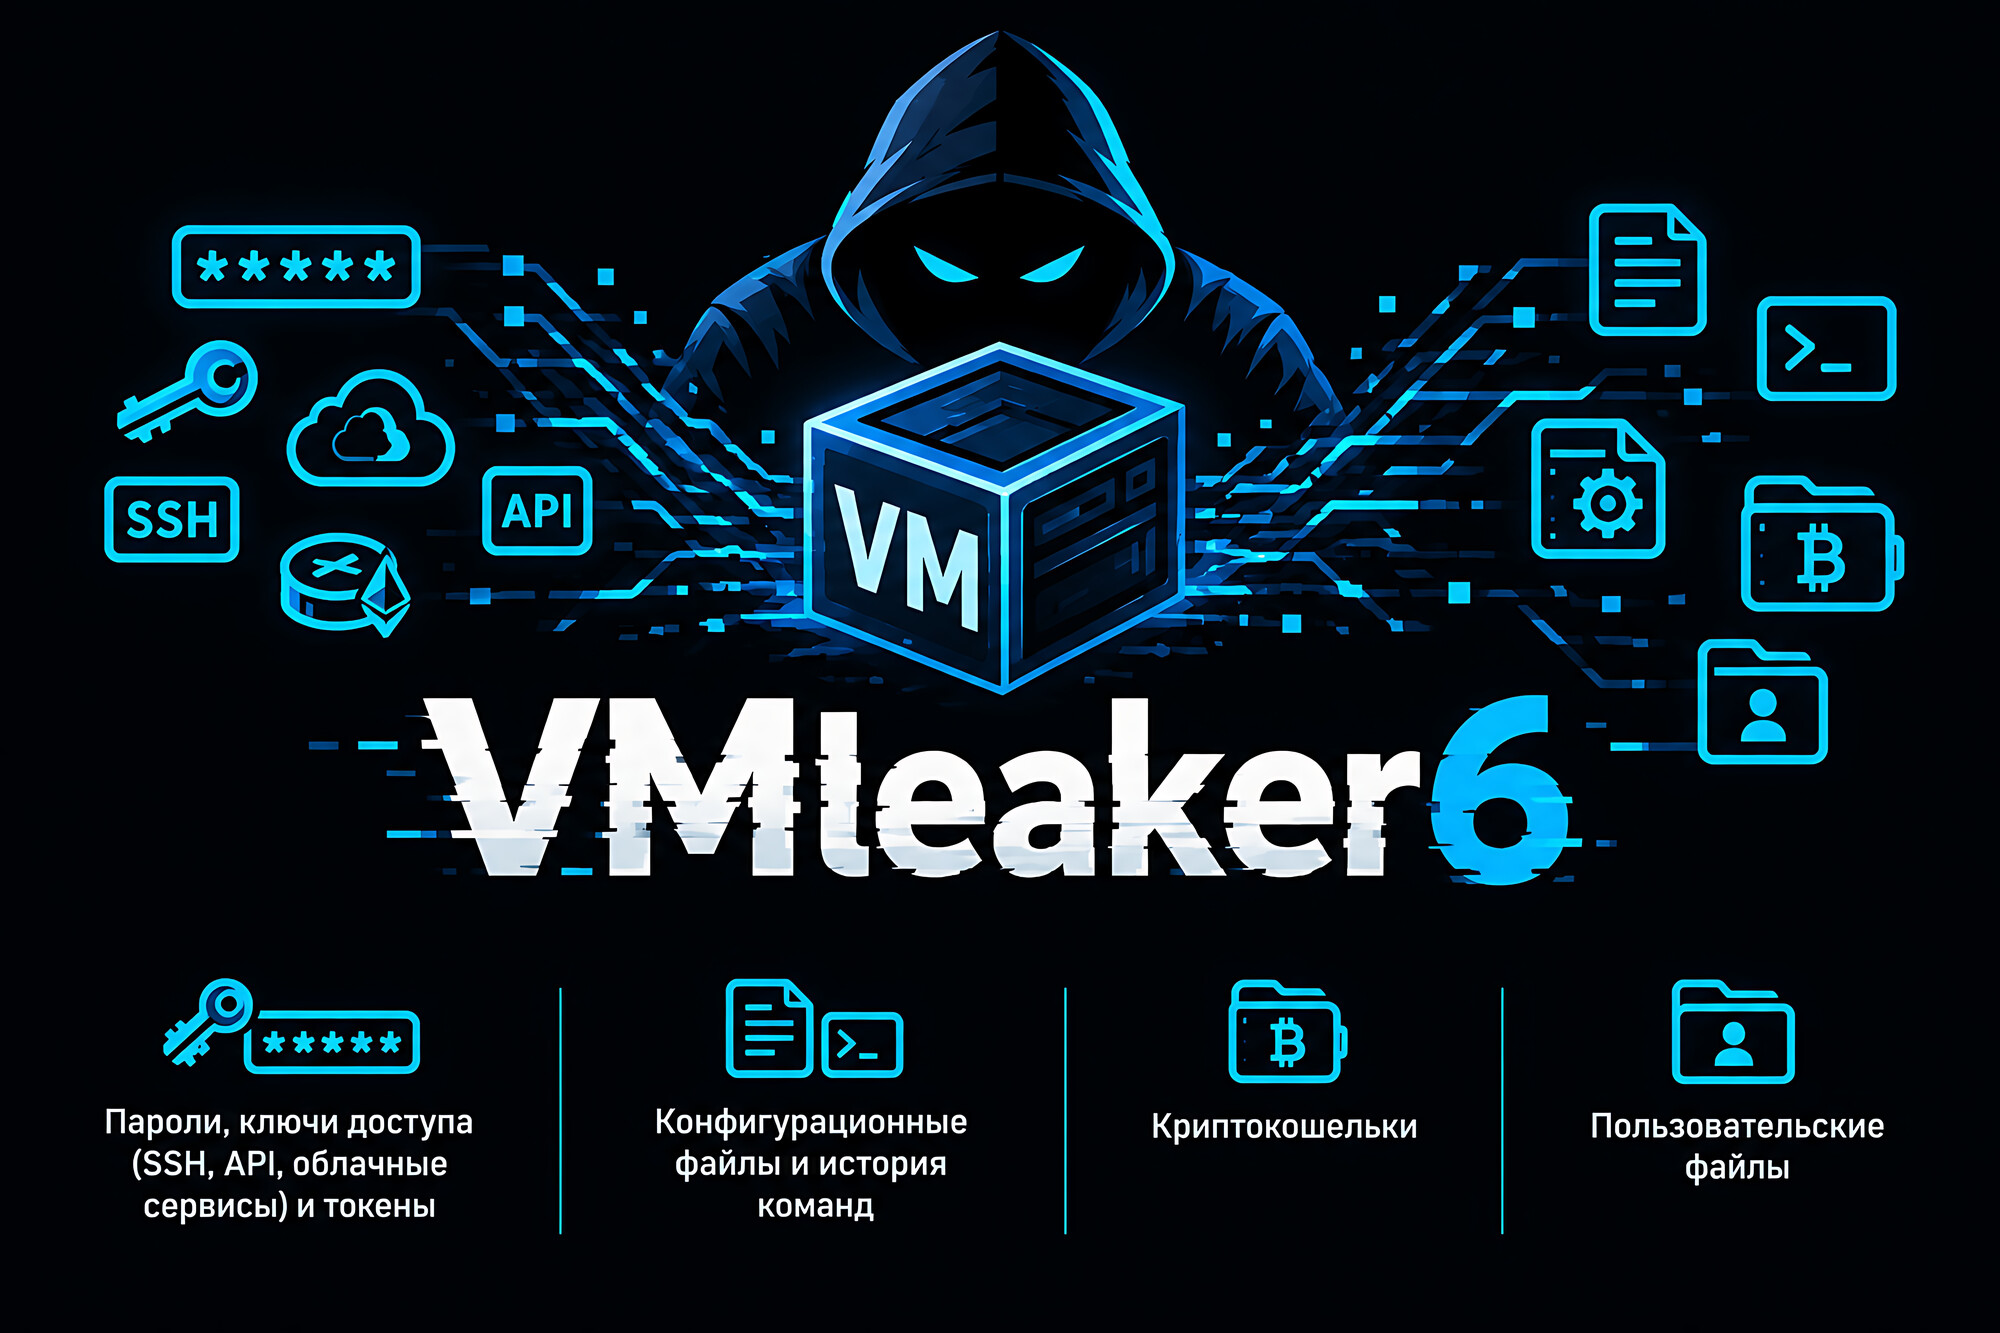
VMmanager - продукт иркутской компании ISPsystem, входящей в группу компаний "Астра". Хостинг-провайдеры используют его для создания виртуальных серверов и управления ими. Эксплуатация уязвимости (обозначу как "VMleaker6") позволила злоумышленникам получать доступ к серверам клиентов, в том числе к дискам виртуальных машин. По имеющимся данным, вредоносная программа подключала диски в режиме чтения и копировала хранившуюся на них информацию на сервер злоумышленников. Среди потенциально скомпрометированных данных - файлы, пароли, ключи доступа, токены, конфигурационные файлы, базы данных, резервные копии и данные криптокошельков. 😱

В таких ситуациях возможны два варианта: либо уязвимость была известна, но FirstVDS не установили обновление безопасности вовремя, либо злоумышленники проэксплуатировали 0day-уязвимость, от которой провайдер не мог защититься в рамках Vulnerability Management процесса.

Судя по всему, мы имеем дело со вторым вариантом:

🔻 Ещё 14 октября в ИБ-каналах ходили неподтверждённые данные о 0day-уязвимости VMmanager 6, проэксплуатированной у нескольких хостинг-провайдеров и позволяющей злоумышленнику получить root-доступ к гипервизору, то есть доступ ко всем виртуальным серверам на ноде. Также сообщали, что уязвимость эксплуатируется через интерфейс панели, поэтому под ударом те хостеры, которые дают клиентам прямой доступ к ней.

🔻 Эксперты FirstVDS сообщали о промежуточном патче и работе ISPsystem над окончательным исправлением.

🔻 В последние несколько дней ISPsystem выпускает обновления безопасности VMmanager одно за другим. С 14 октября были выпущены обновления 2026.09.1-1, 2026.09.1-2, 2026.09.1-3, 2026.09.1-4 и 2026.09.1-5. Последние четыре обновления были выпущены начиная с 18 октября (раз в день и два раза в день). При этом не указано, какие именно уязвимости исправляются, - приведён только текст "Исправление ошибок безопасности".

Что тут скажешь: от эксплуатации 0day-уязвимостей никто не застрахован. Злоумышленник может самостоятельно наресёрчить уязвимость в используемом ПО или купить эксплойт на чёрном рынке. Особенно опасны ситуации, когда админка доступна из внешней сети или компрометация инфраструктуры провайдера клиентом-злоумышленником позволяет получить доступ к данным других клиентов. Тут напрашивается параллель с недавней RCE в cPanel (CVE-2026-87899), приводившей к компрометации клиентов shared-хостингов.

К FirstVDS особых вопросов нет: они обнаружили инцидент, сообщили о нём и дали клиентам рекомендации. К ISPsystem вопросов больше. Вендор выпускает обновления безопасности VMmanager, но публичных бюллетеней с описанием исправленных уязвимостей нет. В БДУ ФСТЭК информация о новых уязвимостях, связанных с инцидентом, тоже пока не появилась. Это выглядит как silent patching. 😔 ИМХО, для зрелого вендора такой подход недопустим: нужны публичные бюллетени с описанием уязвимостей, исправлений и workaround-ами. А пока нет даже новости на сайте. 🤷‍♂️ Будем следить за развитием ситуации и ждать открытой коммуникации от вендора.

Upd. Новость добавили.

По поводу сообщений о двух активно эксплуатируемых 0day RCE-уязвимостях в Citrix NetScaler

По поводу сообщений о двух активно эксплуатируемых 0day RCE-уязвимостях в Citrix NetScaler

По поводу сообщений о двух активно эксплуатируемых 0day RCE-уязвимостях в Citrix NetScaler. NetScaler (Citrix NetScaler, Citrix ADC) - это контроллер доставки приложений (ADC), который анализирует, распределяет, оптимизирует и защищает сетевой трафик на уровнях L4-L7, в том числе выполняет балансировку нагрузки. В составе NetScaler также предусмотрена функциональность NetScaler Gateway, которая обеспечивает защищённый удалённый доступ пользователей к корпоративным приложениям и внутренним ресурсам.

25 сентября появились сообщения в Reddit r/Citrix с рекомендацией выключить NetScaler-ы. Упоминались две уязвимости нулевого дня. Один из пользователей сообщил, что эти сведения поступили из предварительного уведомления NCSC-NL (национального центра кибербезопасности Нидерландов), которое распространялось с ограничениями Traffic Light Protocol (TLP): AMBER+STRICT (разрешает делиться только внутри организации).

26 сентября эксперты watchTowr подтвердили сведения об обеих уязвимостях:

"Нам стало известно о дополнительной информации, которой мы делимся. Мы и понятия не имели, что системные администраторы Citrix как фанаты GTA6 - такие дружелюбные 🙂

Пожалуйста, направляйте дальнейшие вопросы в Citrix. Мы не являемся Citrix PSIRT (хотя иногда это выглядит именно так).

Ожидается, что Citrix опубликуют официальные сообщения и выпустит исправления в начале следующей недели. Две уязвимости - обе позволяют удалённое выполнение кода (RCE).

Уязвимости не пропатчены, это zero-day. Они уже эксплуатируются в реальных атаках - их обнаружили в ходе форензики.

Как всегда, клиенты watchTowr Platform уже имеют доступ к этой информации и располагают всем необходимым, чтобы снизить уровень риска."

П̶о̶ с̶о̶с̶т̶о̶я̶н̶и̶ю̶ н̶а̶ 2̶7̶ с̶е̶н̶т̶я̶б̶р̶я̶ о̶ф̶и̶ц̶и̶а̶л̶ь̶н̶о̶е̶ у̶в̶е̶д̶о̶м̶л̶е̶н̶и̶е̶ о̶т̶ C̶i̶t̶r̶i̶x̶ о̶п̶у̶б̶л̶и̶к̶о̶в̶а̶н̶о̶ н̶е̶ б̶ы̶л̶о̶,̶ и̶с̶п̶р̶а̶в̶л̶е̶н̶и̶я̶ в̶ н̶а̶с̶т̶о̶я̶щ̶е̶е̶ в̶р̶е̶м̶я̶ о̶т̶с̶у̶т̶с̶т̶в̶у̶ю̶т̶.̶

UPD. Вышел бюллетень и обновление для CVE-2026-88771 и CVE-2026-88772.

Пока не установлено, насколько масштабны атаки. 26 сентября исследователь Кевин Бомонт заявил: "История с уязвимостями нулевого дня в Netscaler реальна, они используются в активных атаках. Исправления пока нет, если для вас уязвимости Netscaler чувствительны, выключите его". Публично доступных индикаторов компрометации (IoC) пока нет.

Эти уязвимости нулевого дня, по-видимому, НЕ связаны с CVE-2026-19490 и CVE-2026-19489 - ранее раскрытыми уязвимостями в Citrix NetScaler ADC и NetScaler Gateway, для которых уже доступны исправления. CVE-2026-19490 была добавлена в CISA KEV 9 сентября. Citrix NetScaler исторически был популярной целью атакующих. С учётом CVE-2026-19490 по состоянию на 27 сентября 2026 года в CISA KEV насчитывалось 13 записей, связанных с NetScaler, и 24 записи по продуктам Citrix в целом.

Похоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного Хаоса

Похоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного ХаосаПохоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного ХаосаПохоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного ХаосаПохоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного ХаосаПохоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного Хаоса

Похоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного Хаоса. Об этом в своём блоге пишет Daniel Stenberg - создатель и ведущий разработчик проекта curl. В конце прошлого года он показывал статистику багрепортов на HackerOne: подтверждённых уязвимостей становилось меньше, а общее число репортов при этом росло, в основном за счёт низкокачественной AI-генерёнки. Ситуация усугубилась в начале 2026 года до той степени, что 1 февраля curl закрыли свою баг-баунти программу на HackerOne и начали принимать репорты только на GitHub. Но спустя месяц они вернулись на HackerOne ("как только поняли, что GitHub недостаточно хорош") и обнаружили, что характер сдаваемых репортов о проблемах безопасности изменился:

📈 Больше объём, выше качество. Проблема со slop-ом больше не актуальна. Частота поступления репортов выше, чем когда-либо. В последнее время она примерно в два раза выше, чем в 2025 году, который и так более чем вдвое превышал предыдущие годы. Качество выше. Доля подтверждённых уязвимостей вернулась на уровень до эпохи AI в 2024 году и даже превысила его примерно на 15-16%. Кроме того, значительно выросла доля репортов с багами, а не с уязвимостями.

🤖 Почти каждый репорт сейчас в той или иной степени формируется с использованием AI. Это видно по формулировкам, стилю изложения и по тому, что даже повторные репорты об уже известной проблеме выглядят тщательно проработанными ("and also by the fact that they now easily get very detailed duplicates"). Люди вручную не могут так писать. Однако разница по сравнению с прошлым в том, что сейчас большинство таких репортов очень высокого качества.

📊 Такая картина не только с curl. Daniel Stenberg провёл быстрый неформальный опрос в Mastodon, чтобы выяснить, наблюдают ли другие open source проекты аналогичные тенденции. И, как оказалось, да. Представители ряда проектов подтвердили, что также фиксируют данный тренд. Речь о Apache HTTP Server, BIND, curl, Django, Elasticsearch Python client, Firefox, git, glibc, GnuTLS, GStreamer, Haproxy, Immich, libssh, libtiff, Linux kernel, OpenLDAP, PowerDNS, python, Prometheus, Ruby, Sequoia PGP, strongSwan, Temporal, Unbound, urllib3, Vikunja, Wireshark, wolfSSL… Разумеется, конкретные показатели и масштабы различаются, однако это указывает на то, что явление не является специфичным для какого-либо одного проекта. Daniel Stenberg предполагает, что этот список проектов - просто случайная выборка тех, кто увидел его опрос. Проектов наверняка больше.

💥 Взрывной рост количества уязвимостей. Когда команда curl выпустит curl 8.20.0, в конце апреля 2026 года, там пофиксят как минимум шесть новых уязвимостей. Если предположить, что тренд сохранится хотя бы до конца года, а Daniel Stenberg считает это разумным предположением, то в этом году проект curl пофиксит рекордное количество CVE. В 2026 году может быть опубликовано около 50 уязвимостей curl. Что-то подобное должно ожидаться и в других проектах, т.к. тренд универсальный.

Что будет дальше?

🔻 Уязвимости в коде продолжат активно выявлять, т.к. разработчики продолжат косячить при исправлении багов и добавлении новой функциональности.

🔻 Некоторые эксперты предполагают, что с AI ресёрчем и репортингом через несколько лет наступит плато, как было с фаззинг-тестированием. В настоящее время остаётся лишь наблюдать за дальнейшей эволюцией этого процесса.

🔻 Данная лавинообразная динамика, вероятно, ещё больше усилит нагрузку на мейнтейнеров. Ряду проектов будет сложно справляться с ростом бэклога без привлечения дополнительной поддержки.

🔻 Можно предположить, что в текущих условиях это также создаёт благоприятные возможности для злоумышленников: используя аналогичные инструменты, они могут находить значительное количество проблем быстрее, чем у проектов появятся ресурсы для их устранения.

🔻 В дальнейшем всем пользователям потребуется обновляться до новых исправленных версий пакетов, что, как ожидается, может занять значительное время.

Таким образом, отрасль, вероятно, ожидает период повышенной нестабильности.

От себя могу добавить, что рост количества исправляемых CVE в Linux-софте (не только в ядре!) виден и в рамках Linux Patch Wednesday. В апреле количество CVE было максимальным (1035) за всё время (май 2024 года исключаем, там высокое значение было связано с изменением алгоритма). Будем наблюдать и анализировать. 😉

Почитываю, что там пишут про Anthropic Claude Mythos

Почитываю, что там пишут про Anthropic Claude Mythos

Почитываю, что там пишут про Anthropic Claude Mythos. От алармизма и восторженных отзывов, что эта вундервафля пачками обнаруживает эксплуатабельные 0-day уязвимости без какого-либо участия человека (и якобы поэтому крайне этичные Anthropic включили режим почтальона Печкина: "я вам её не отдам, у вас документов нету"), всё скатилось к "пирожку с ничем". То есть буквально: в The Register вчера вечером вышла статья "Anthropic's super-scary bug hunting model Mythos is shaping up to be a nothingburger".

Моё мнение по этому поводу: все комментирующие правы! 🙂

🔹 Офигели ли Anthropic со своим бесстыжим маркетингом и нагнетанием необоснованного хайпа? Конечно, да!

🔹 Есть ли подвижки в автоматическом детектировании эксплуатабельных уязвимостей? Безусловно!

Когда CTO Mozilla говорит по поводу 271 уязвимости в Firefox 150, найденных Mythos:

"Мы не увидели ни одной ошибки, которую не смог бы найти высококлассный (elite) исследователь-человек."

Это не критика инструмента, который пока не круче человека. Это суперкомплимент! Вы вообще много высококлассных ресёрчеров знаете? А тех, которые эффективно масштабируются и работают 24/7? 😏 Вот то-то.

Поэтому даже если Mythos - полная ерунда и чистый хайп (в чём я лично сомневаюсь 🤔), расслабляться точно не стоит. "Манхэттенский проект" в области разработки кибероружия уже вовсю идёт и останавливаться не собирается. И там далеко не мифосом единым. Это особенно интересно смотрится в контексте опубликованного на днях манифеста Palantir о милитаризации США (и их сателлитов Германии и Японии), ведущей роли в этом американского бигтеха, новом ИИ-сдерживании (заменяющем сдерживание ядерное). На весь этот надвигающийся мрачняк придётся чем-то отвечать. 🤷‍♂️ И, учитывая разницу в ресурсах и технологическом уровне (включая ИИ) между США и Россией, отвечать придётся как-то асимметрично.

Имхо, для начала неплохо хотя бы прекратить утечку наресёрченных в стране критичных уязвимостей за рубеж. Да-да, кто о чём, а я опять про централизацию репортинга - это важно! Также неплохо бы подумать о том, как хоть в какой-то мере закрыться от цунами низкокачественного нагенерённого кода, в котором искать уязвимости будет особенно просто. Кода, генерируемого, к слову, в основном на сервисах потенциального (или вполне фактического) противника. Что тоже должно поднимать обоснованные вопросики. 😉

На Хабре вышел пост компании Orion soft про уязвимость побега из песочницы в VMware ESXi (CVE-2025-22225) с моим комментарием

На Хабре вышел пост компании Orion soft про уязвимость побега из песочницы в VMware ESXi (CVE-2025-22225) с моим комментарием

На Хабре вышел пост компании Orion soft про уязвимость побега из песочницы в VMware ESXi (CVE-2025-22225) с моим комментарием. Бюллетень вендора по этой уязвимости вышел 4 марта 2025 г. Для неё сразу были признаки эксплуатации в реальных атаках в составе цепочки ESXicape (CVE-2025-22224, CVE-2025-22225, CVE-2025-22226). В трендовые уязвимости Positive Technologies её добавили 10 марта 2025 г.

👾 Подробности по атакам появились относительно недавно, 7 января 2026 г., в блоге компании Huntress. Среди прочего, они нашли доказательства того, что 0day эксплойт для уязвимости существовал более чем за год до выхода патча.

Ок, но ведь год прошёл, и все уже давно пропатчились? 👀 Беда в том, что Broadcom жёстко ограничивают доступ к обновлениям VMware (особенно для российских компаний). 🛑 О причинах этого хороший пост в блоге Дениса Батранкова. 💰

Как по мне, с "варева" давно уже пора мигрировать на отечественные решения. 😉

Роль AI-инструментов в ресёрче новых (0day) уязвимостей сейчас неоднозначна

Роль AI-инструментов в ресёрче новых (0day) уязвимостей сейчас неоднозначна

Роль AI-инструментов в ресёрче новых (0day) уязвимостей сейчас неоднозначна.

🔹 Безусловно, набирает обороты AI-слоп. Нагенерить и сдать что-то похожее на описание уязвимости (или эксплойт) в надежде получить баунти или просто CVE-идентификатор стало СЛИШКОМ просто. Этим массово пользуются недобросовестные "ресёрчеры", устраивая своеобразные DoS-атаки на вендоров, мейнтейнеров опенсурсных проектов и базы уязвимостей. На днях проект curl завершил из-за этого свою Bug Bounty программу. 🤷‍♂️

🔹 В то же время повышается ценность настоящего ресёрча с помощью AI. Так в OpenSSL 27 января исправили 12 уязвимостей, найденных AI-стартапом AISLE. Google Big Sleep - тоже качественная тема. 🤖

Как мне кажется, будущее ресёрча не за роем ноунеймов с ChatGPT и бесплатными агентами, а за специализированными и хорошо финансируемыми AI-фабриками по производству (фактически) кибероружия.

Давно пора это направление грамотно стимулировать и регулировать. 😉