Архив метки: VK

Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

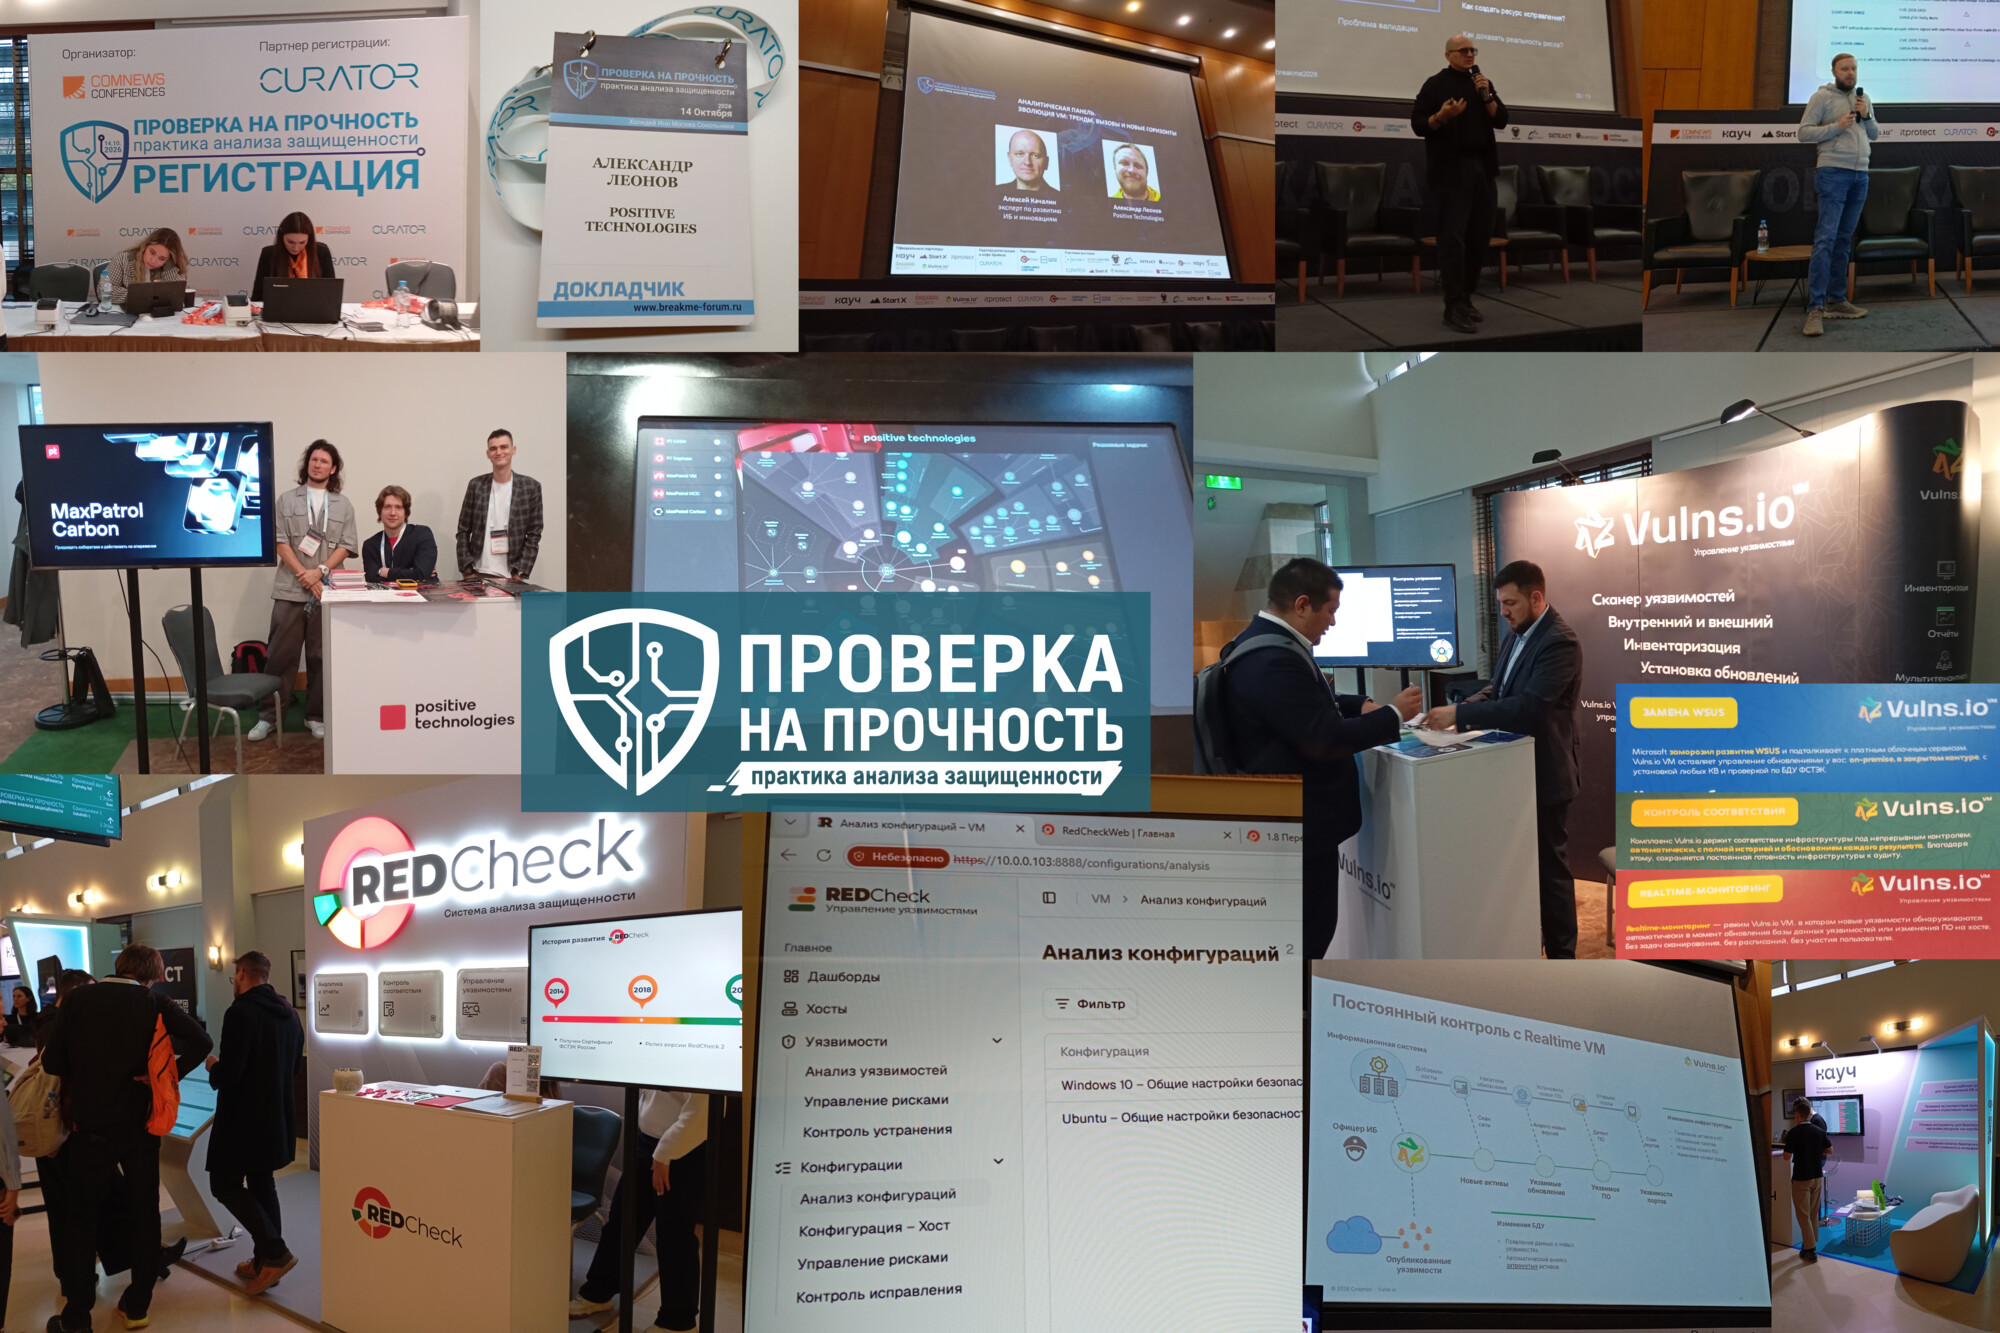
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇
Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

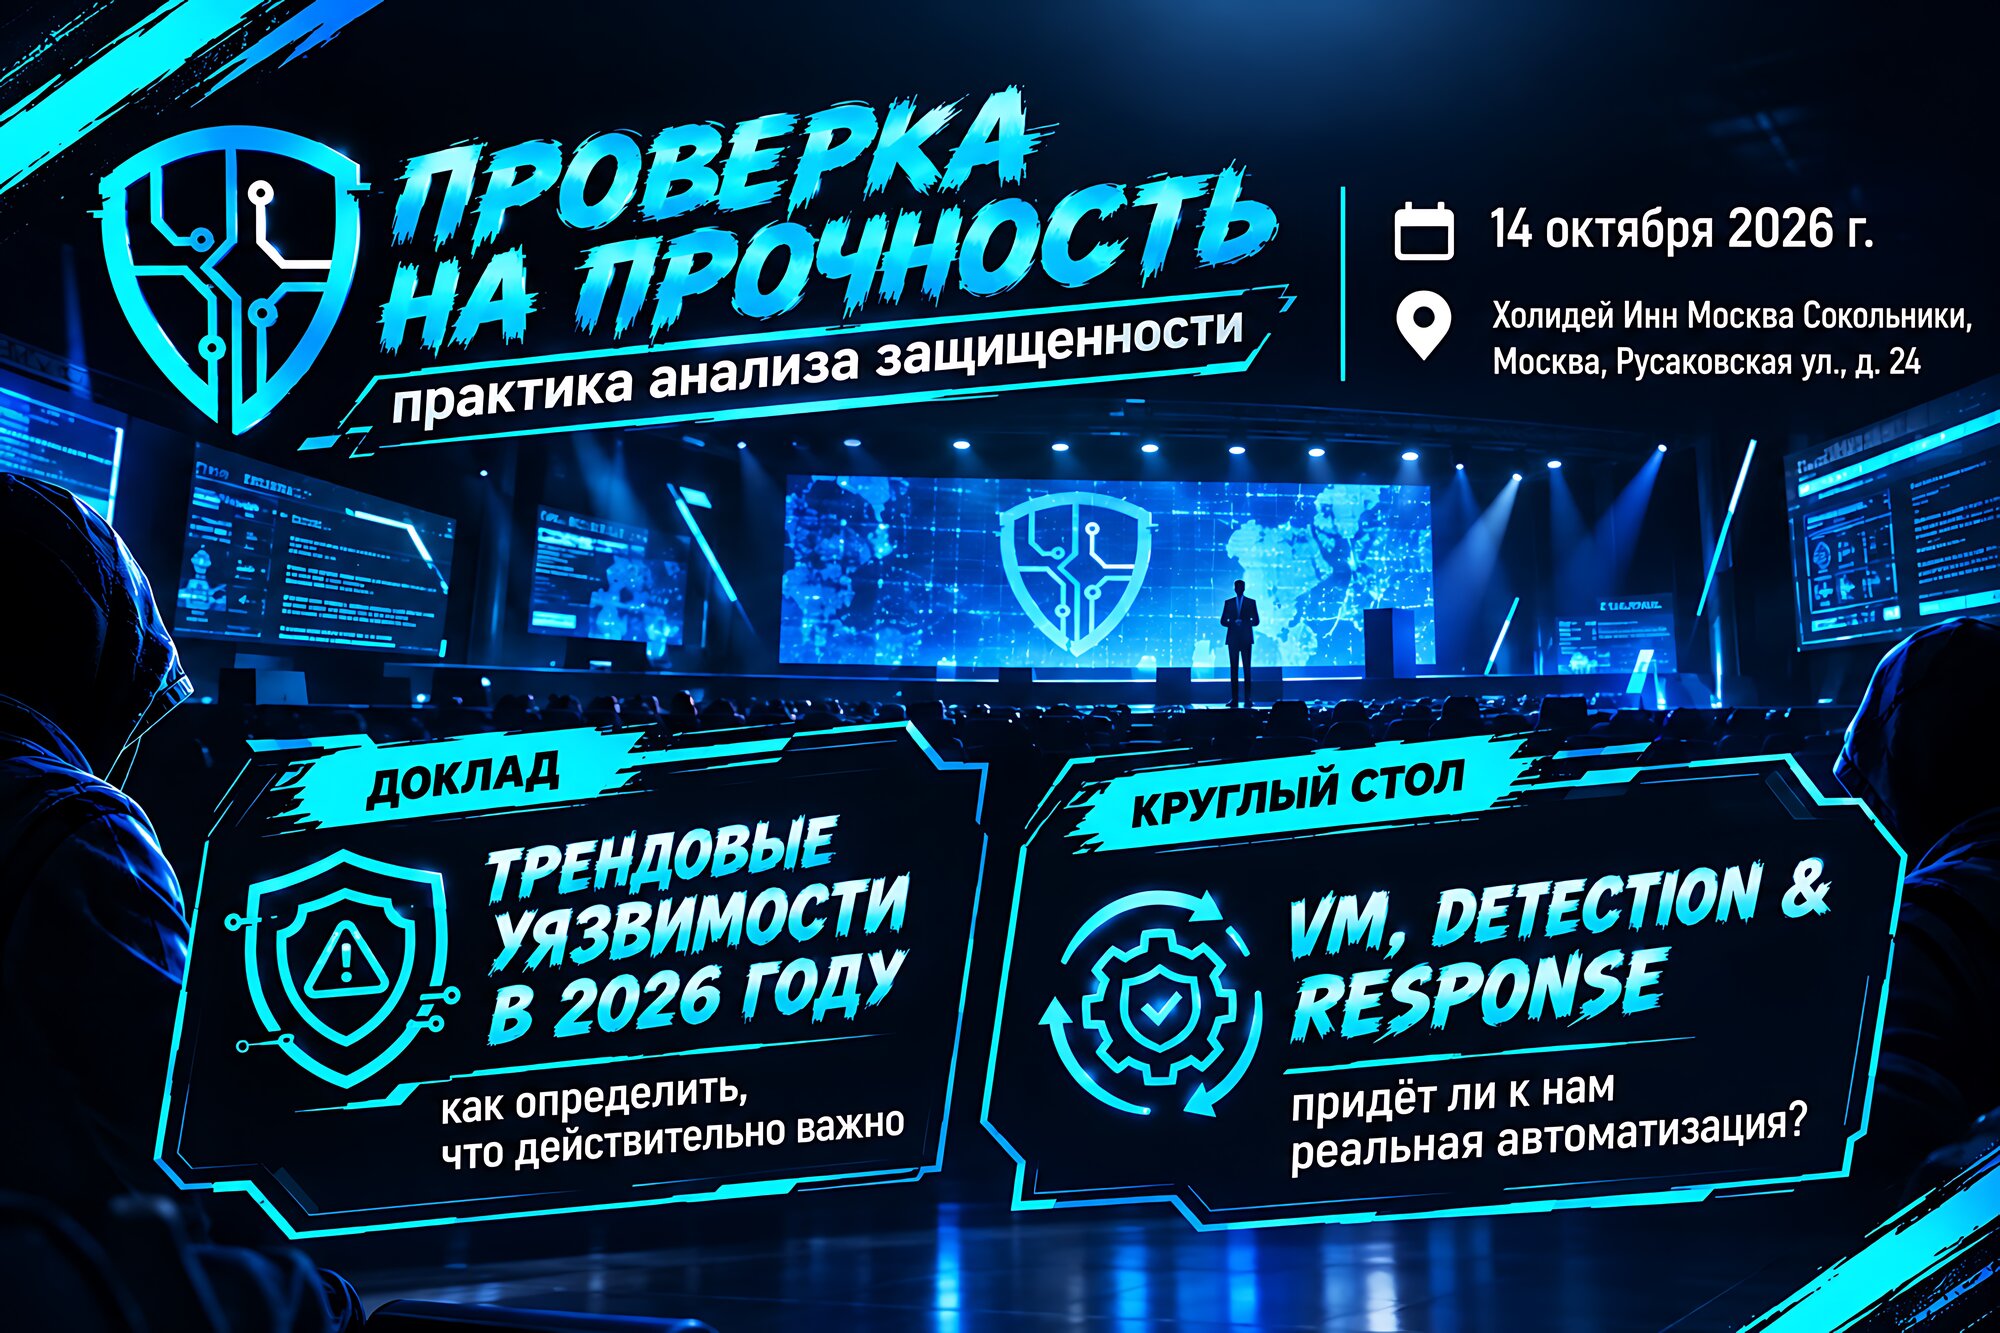
Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Пройдёт это мероприятие 14 октября в "Холидей Инн Сокольники". Фактически это спин-офф "Территории Безопасности" с фокусом на работе с уязвимостями во всех проявлениях. 😇

В программе - дискуссии, доклады и мастер-классы о реальной оценке защищённости, управлении уязвимостями (и экспозициями), анализе поверхности атаки, выборе методов проверки (аудит, пентест, Red Team, Purple Team, Bug Bounty), применении ИИ и автоматизации, метриках, защите АСУ ТП, проверке подрядчиков и правовых аспектах этичного хакинга.

В общем, наконец-то мы дождались большой нейтральной конфы, где VM/CTEM будет непосредственно в фокусе, а не где-то сбоку. 🤩🥳

Мои активности:

🔹 Выступлю с 20-минутным докладом "Трендовые уязвимости в 2026 году: как определить, что действительно важно". Расскажу о различных методах оценки критичности уязвимостей, о трендовых уязвимостях текущего года и о том, как мы в Positive Technologies их отбираем. 😉🤫

🔹 Буду модерировать часовой круглый стол "VM, DETECTION & RESPONSE: Придёт ли к нам реальная автоматизация?". Побеседуем о перспективном и наболевшем в VM/VMDR/CTEM. Со стороны вендоров заявлены Андрей Никонов из Vulns io VM, Дмитрий Черняков из RedCheck, Кирилл Евтушенко из Кауч. Со стороны клиентов заявлены Владимир Мельников из SOC Билайн, Дарина Кривошеева из VK, Иван Советкин из МТС Банк. Состав топовый, должно пройти интересно. Накидывайте в комментарии каверзные вопросы. 😏

Все на ПнП 14 октября! 🏃‍♂️

Напишу пару слов по поводу удаления национального мессенджера MAX и других приложений VK из Google Play

Напишу пару слов по поводу удаления национального мессенджера MAX и других приложений VK из Google Play

Напишу пару слов по поводу удаления национального мессенджера MAX и других приложений VK из Google Play. У меня с 2024 года Android-смартфон, на котором я принципиально не входил в аккаунт Google. Соответственно и Google Play, который без входа в аккаунт не работает, я НЕ использую. 🙂 Могу ответственно сказать: без Google Play жить вполне можно. Практически все нужные мне приложения есть в RuStore и F-Droid (оттуда я Termux беру). На крайний случай есть встроенный магазин Xiaomi GetApps.

Так что сейчас удаление приложений из Google Play никак на мне не сказывается. Чего нельзя сказать об ограничениях, которые Google начнут внедрять с сентября. По этой теме ждём блокировки отечественных приложений в Android, которые будет весьма сложно обходить. 🤷‍♂️

То, что приложения VK выпилили из сторов, - конечно, весьма печально. Хоть это и было предсказуемо. С другой стороны, возможно лишившись доступа к значительной доле пользователей западных мобильных устройств, руководство VK займёт более активную позицию в направлении создания и внедрения Национальной Мобильной ОС. 🙏 Сейчас VK, по идее, становятся одними из главных интересантов в этом.

Количество подписчиков в моём MAX-канале перевалило за 200!

Количество подписчиков в моём MAX-канале перевалило за 200!

Количество подписчиков в моём MAX-канале перевалило за 200! Чему я несказанно рад. 😇 Я отлично помню, как рос мой первый англоязычный Telegram-канал @avleonovcom 9 лет назад. Когда там стало 100 подписчиков, я это считал прямо офигенным. Это же почти как выступать перед полной аудиторией в институте! И они меня читают! И, судя по просмотрам, регулярно! Ну ничего себе!

Сейчас в MAX-е мне рост аудитории особенно приятен и важен. Каждый подписчик в MAX (как в основном канале, так и live, и чате) для меня сейчас в сто раз ценнее, чем подписчик в Телеграме, заполненном ботами и откровенными вражинами. В текущей ситуации нагнетаемой истерии вокруг национального мессенджера, даже просто пользоваться им стало проявлением позиции. Это признак адекватного человека и лояльного гражданина.

Очень отрадно видеть, что всё больше ИБ-каналов открывается в MAX: Positive Technologies, GIS, Kaspersky, CISOCLUB, Angara Security, Swordfish, InfoWatch, Похек. И это только публичные каналы! Теперь есть что почитать. 😉 Также я всё чаще общаюсь с коллегами VM-щиками именно в MAX.

Не устану повторять: Я АБСОЛЮТНО ДОВЕРЯЮ МЕССЕНДЖЕРУ MAX! И команде VK, которая за ним стоит и частью которой я когда-то был (тогда ещё Mail.Ru Group). Я не верю идиотским набросам про какую-то там слежку и небезопасность. У меня на основном десктопе стоит клиент MAX. У меня на основном телефоне стоит MAX. У всех моих родственников стоит MAX. И меня в нём всё устраивает. Жду, конечно, доступ физических лиц к API для постинга и свободную регистрацию публичных каналов. Но понимаю, что у команды разработки есть свой план и свои приоритеты. И, говоря начистоту, я этих фич, конечно, ОЧЕНЬ жду, но не настолько, чтобы зарегистрировать ИП и получить к ним доступ прямо сейчас. 🙂

С другой стороны, активная анти-MAX-овская позиция человека это для меня маркер, что с ним что-то не так. Зачем он саботирует внедрение национального мессенджера? В чём его интерес? Если он просто держится за свой ТГ-канальчик, который считает своим активом, источником влияния и дополнительного (а может, и основного) дохода - это ещё не такая большая беда. А если не только? Если человек имеет позицию, согласно которой неограниченный доступ западных спецслужб к переписке россиян - это благо? Как метко выразился в комментарии Reuters представитель экстремистской компании Meta: "WhatsApp глубоко встроен в ткань ("embedded in the fabric") каждого сообщества в стране - от родительских и рабочих групп до чатов друзей, соседей и расширенных семей по всем регионам России". Если человек за такое топит, то о чем это говорит? 🤔 Мой вам совет, если видите ЛОМа, который вам вещает, что с расчудесного Телеграма он никуда не уйдёт, призывает вас к обходу блокировок и рассказывает страшилки про MAX - делайте выводы и бросайте его читать. Этот ЛОМ доведёт вас до цугундера (и себя, вероятно, тоже).

Я за свой Telegram-канал не держусь. Я продолжу выкладывать контент в ТГ, пока это не запрещено. Как только будет прямой запрет - я свои каналы удалю. Основными своими ресурсами я считаю канал в MAX и сайт avleonov.ru. Я основательно потрудился на неделе, чтобы отвязать сайт от Telegram-канала. Раньше все посты на сайте соответствовали постам Телеги, и единственной возможностью обновить сайт было сделать выгрузку из ТГ. Теперь все посты канала (и старые, и новые) лежат у меня локально, и я их могу пулять на сайт по API. Соответственно, могу их массово анализировать и редактировать. И если (ну или когда 🙂) мой сайт на WordPress взломают, я смогу его довольно оперативно переподнять, т.к. какой-то ценности в базе на хостинге нет - это только зеркало.

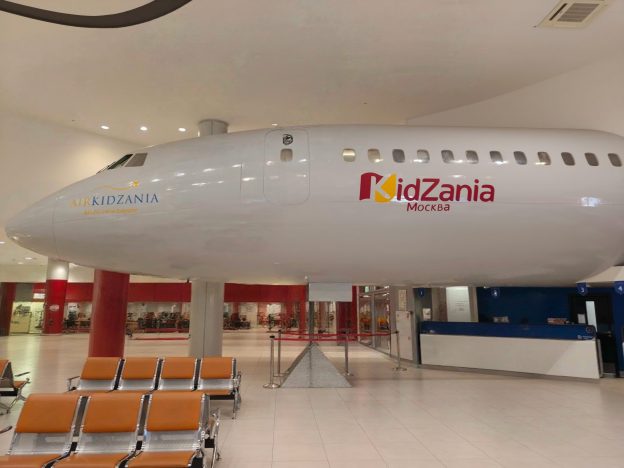
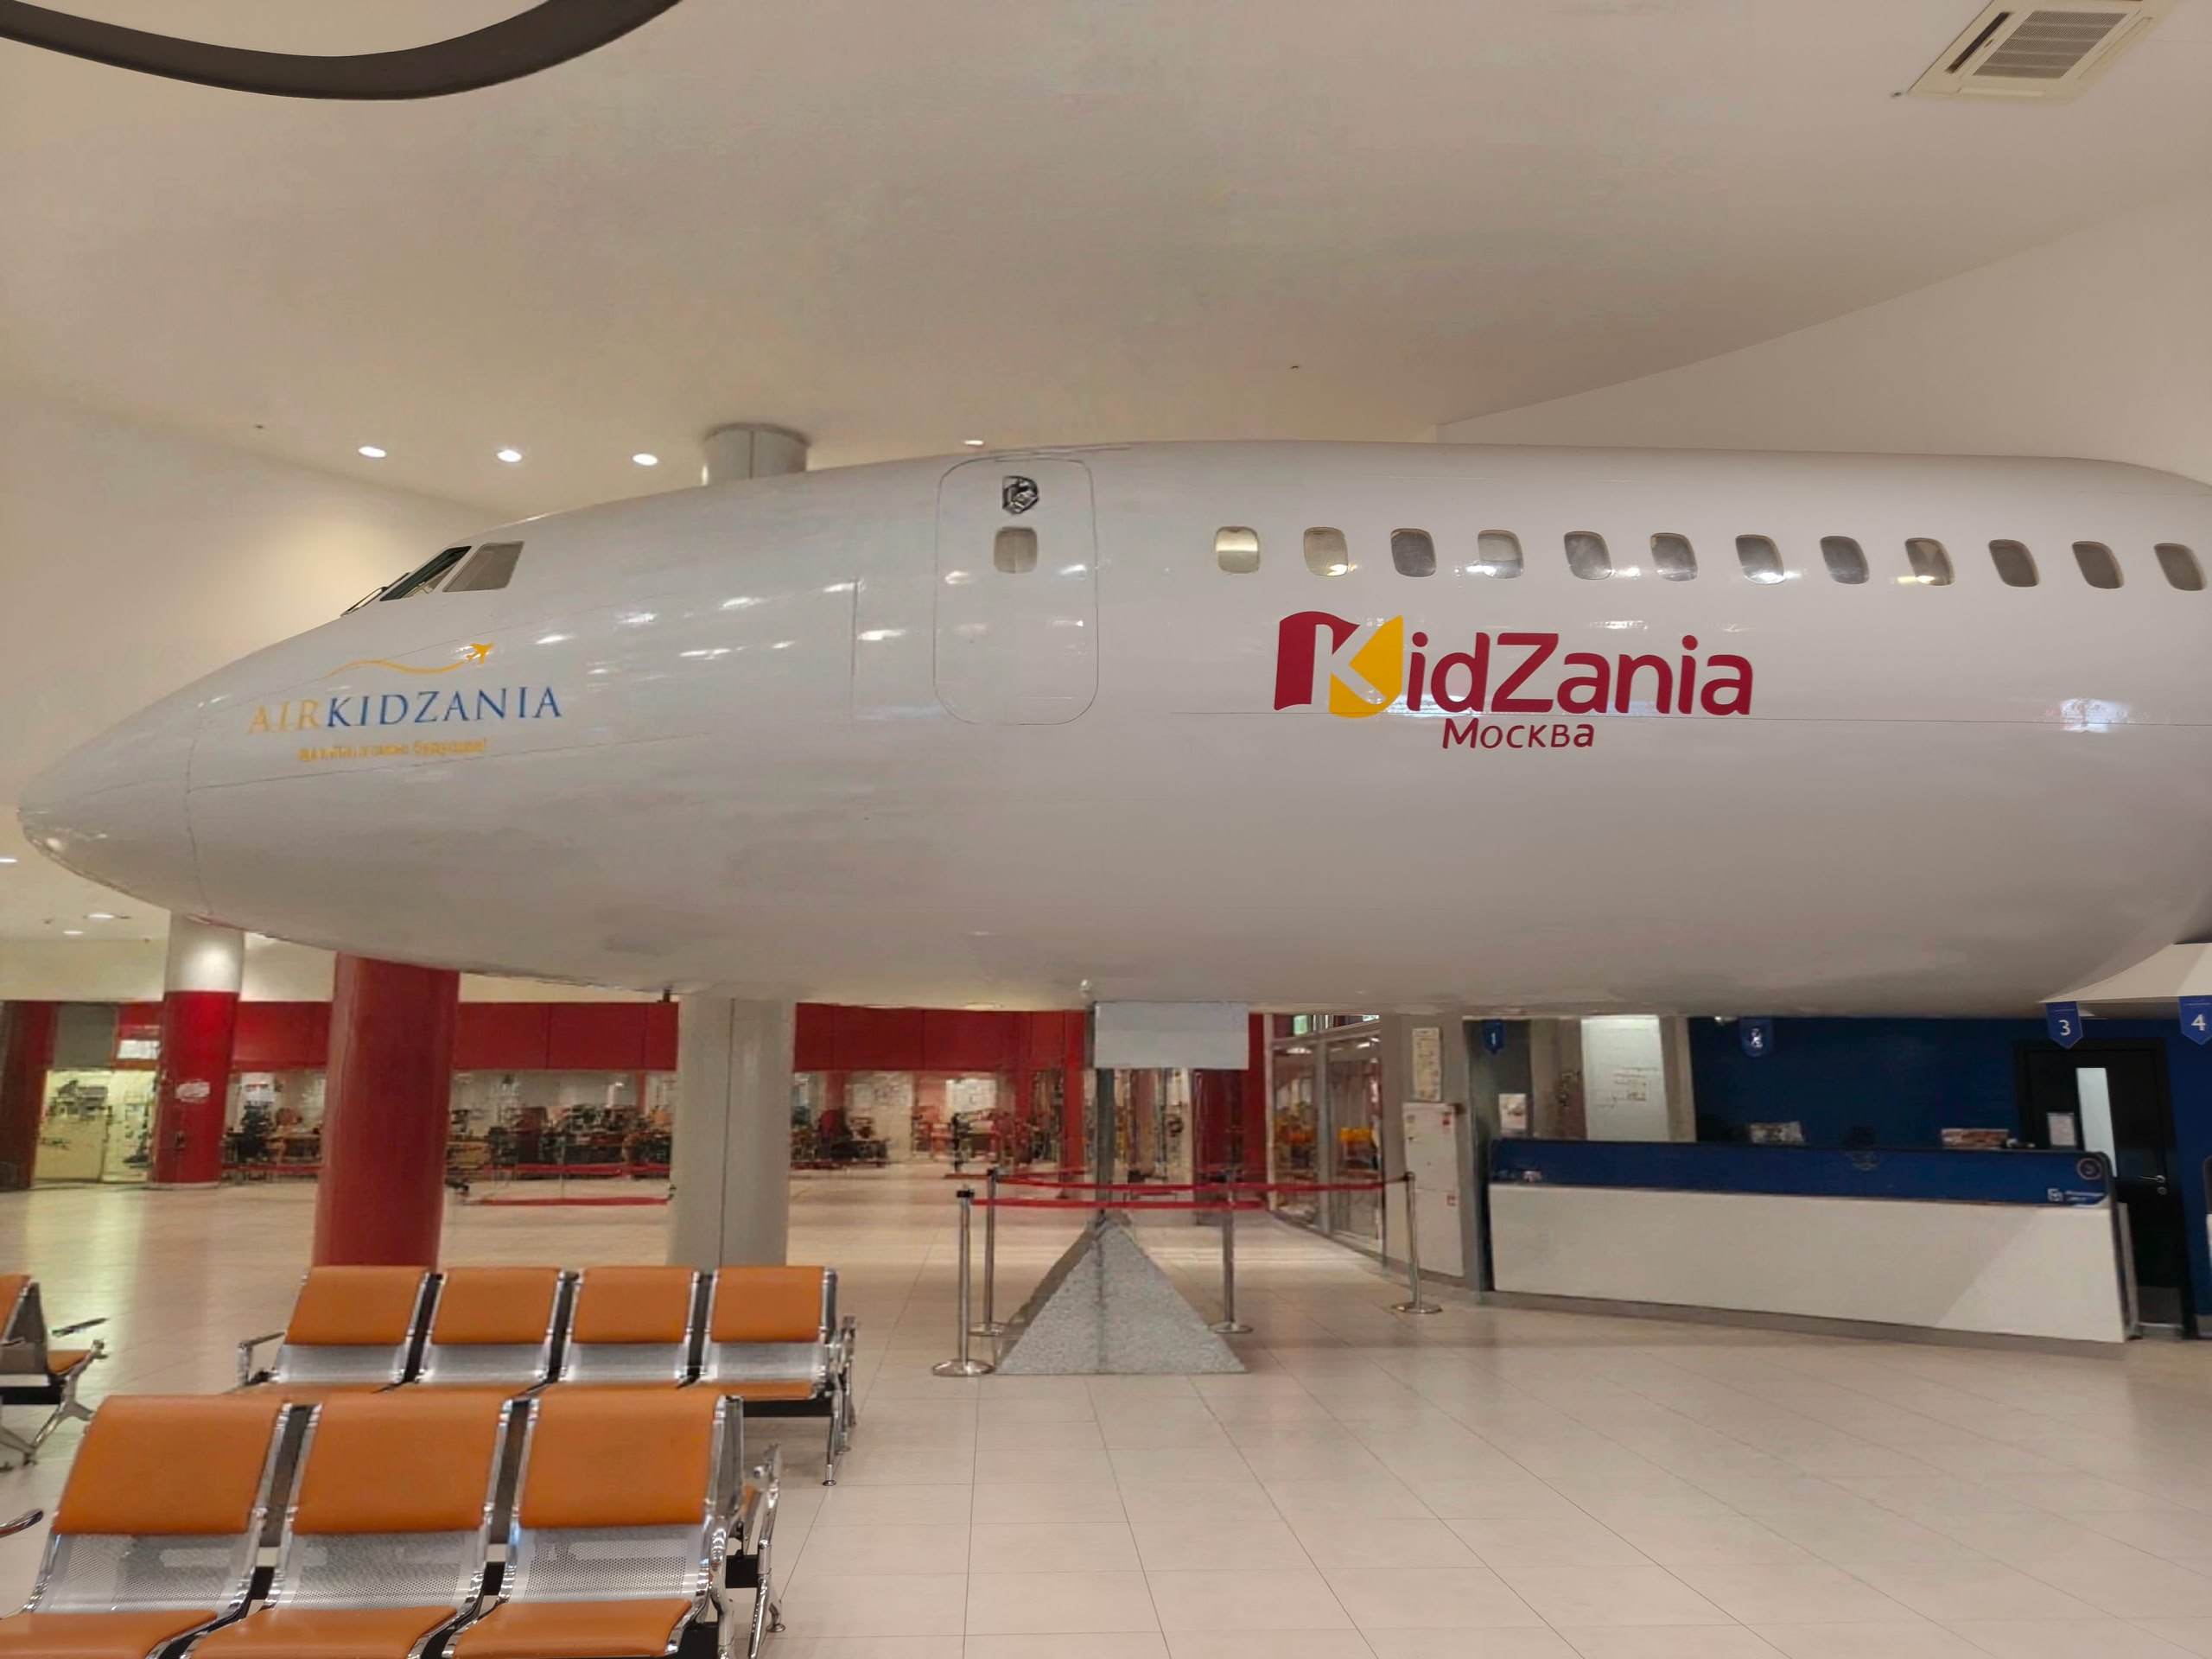
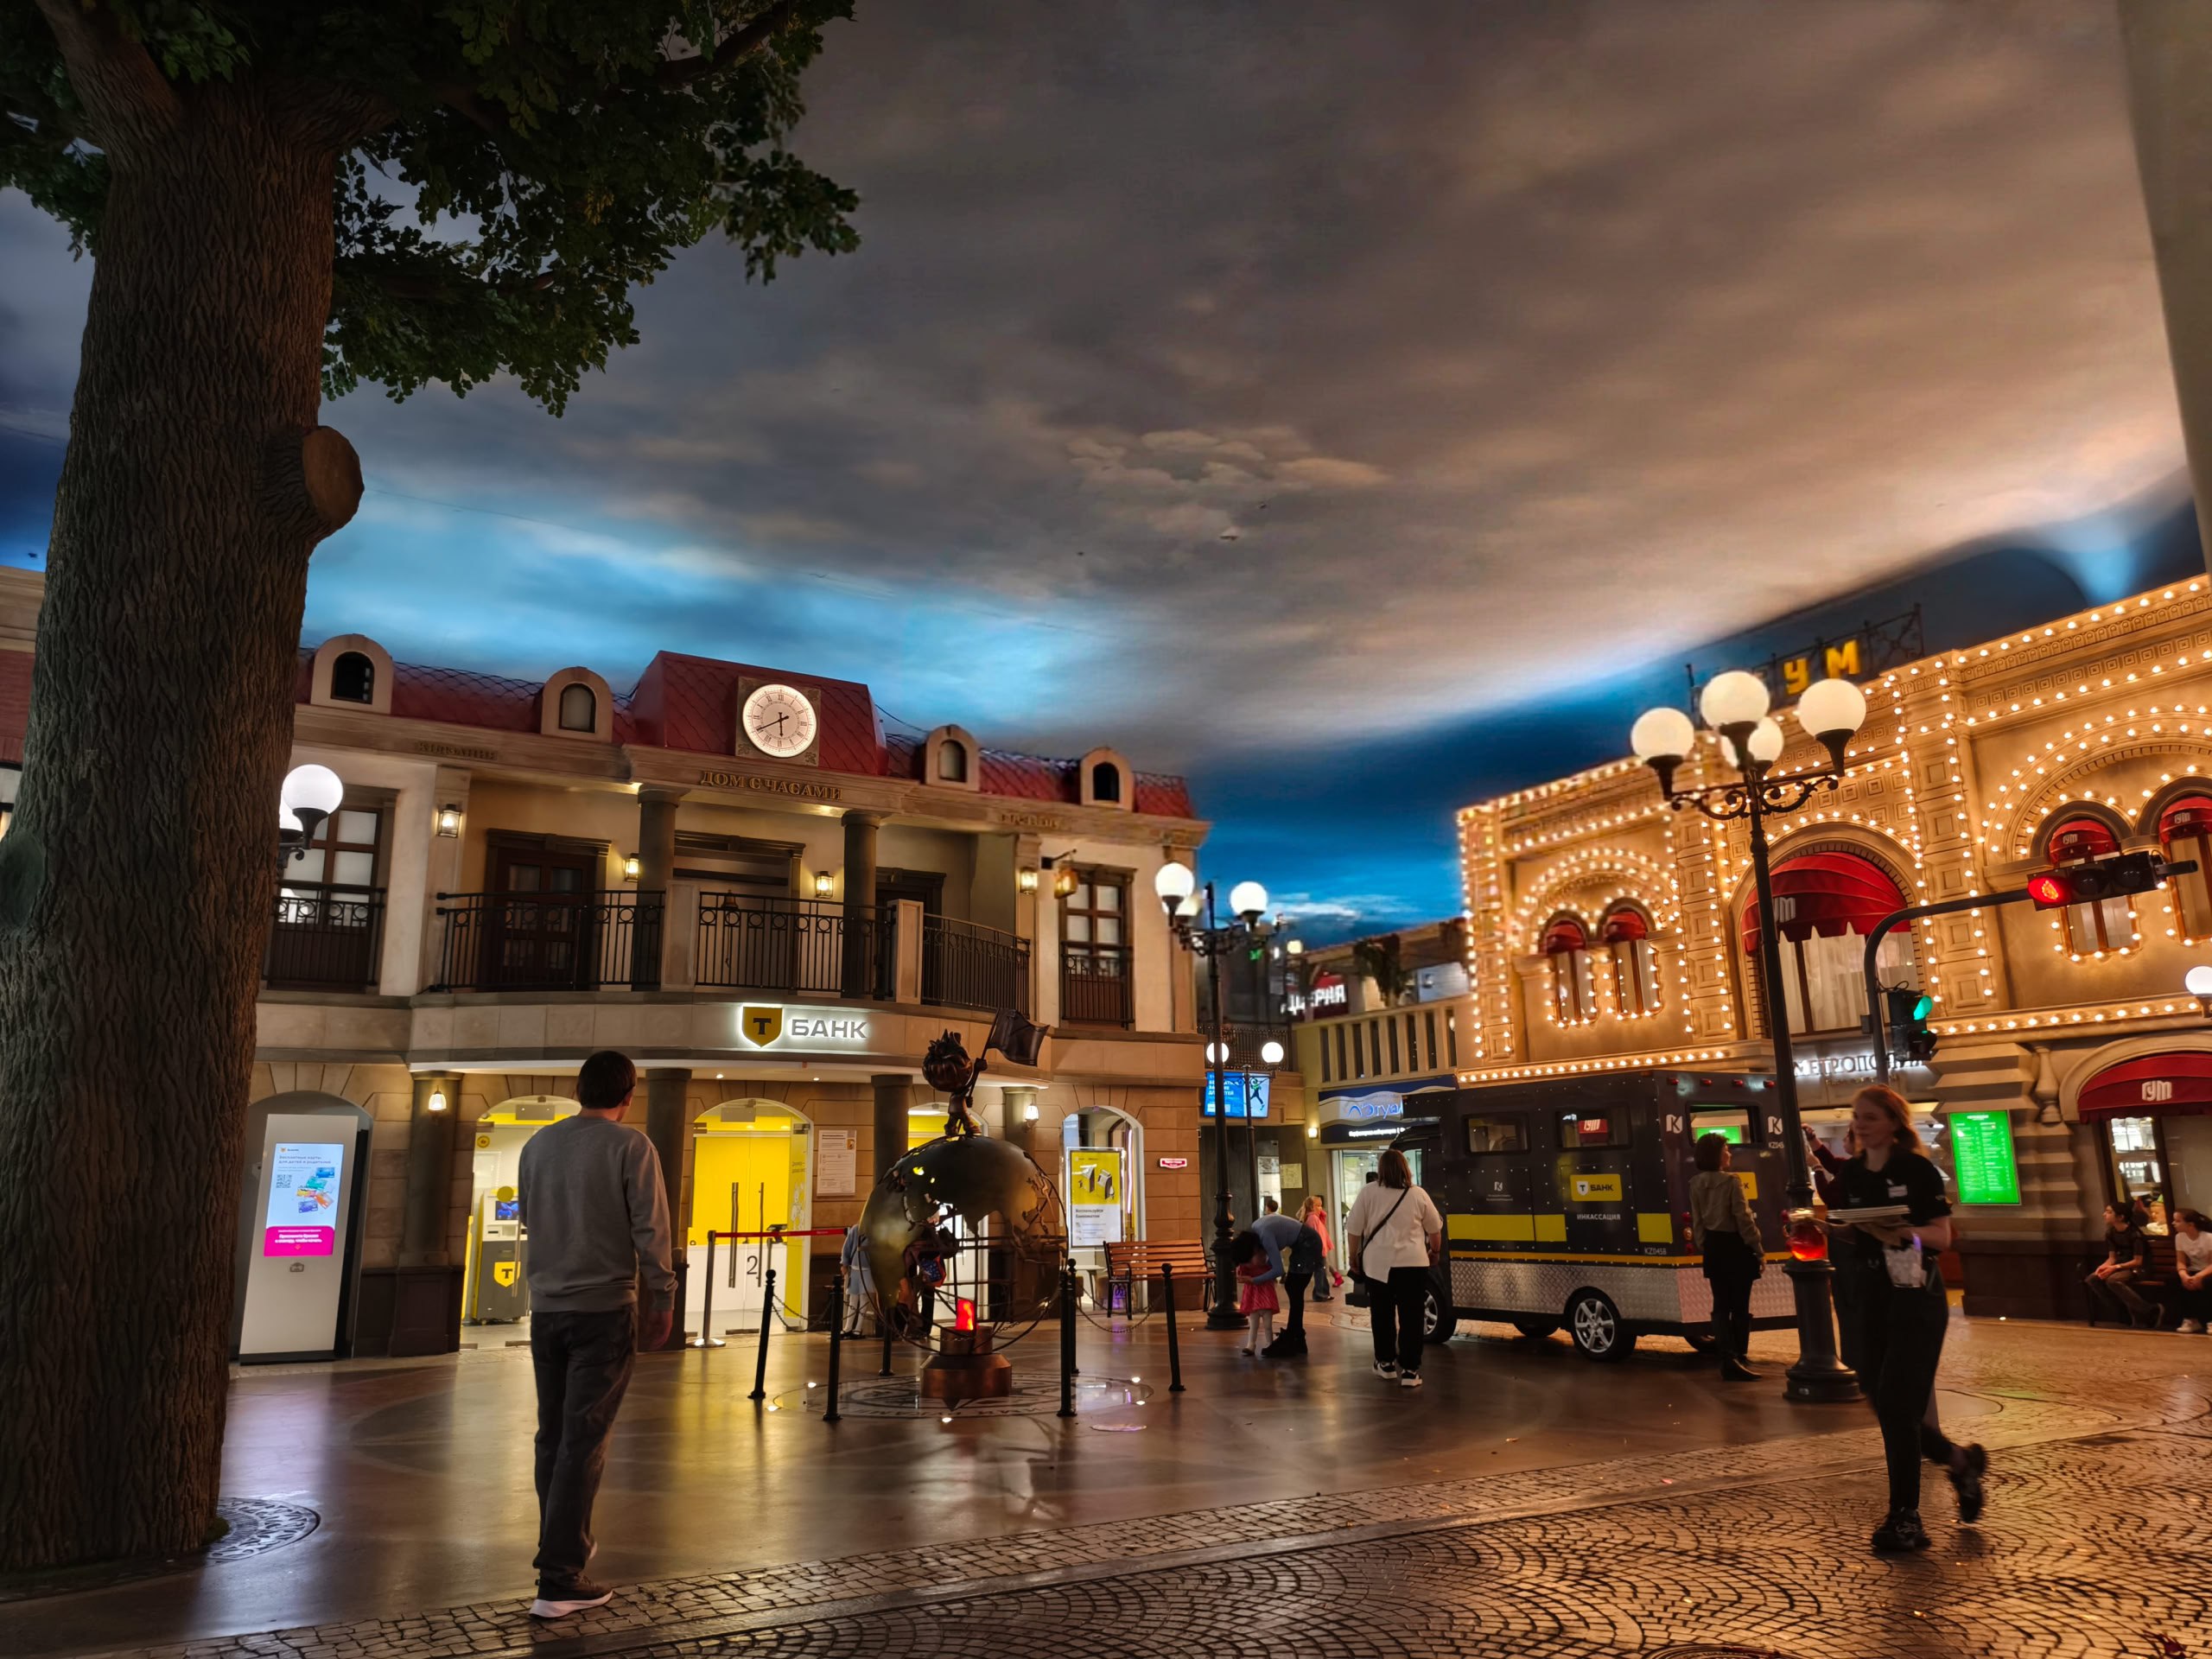
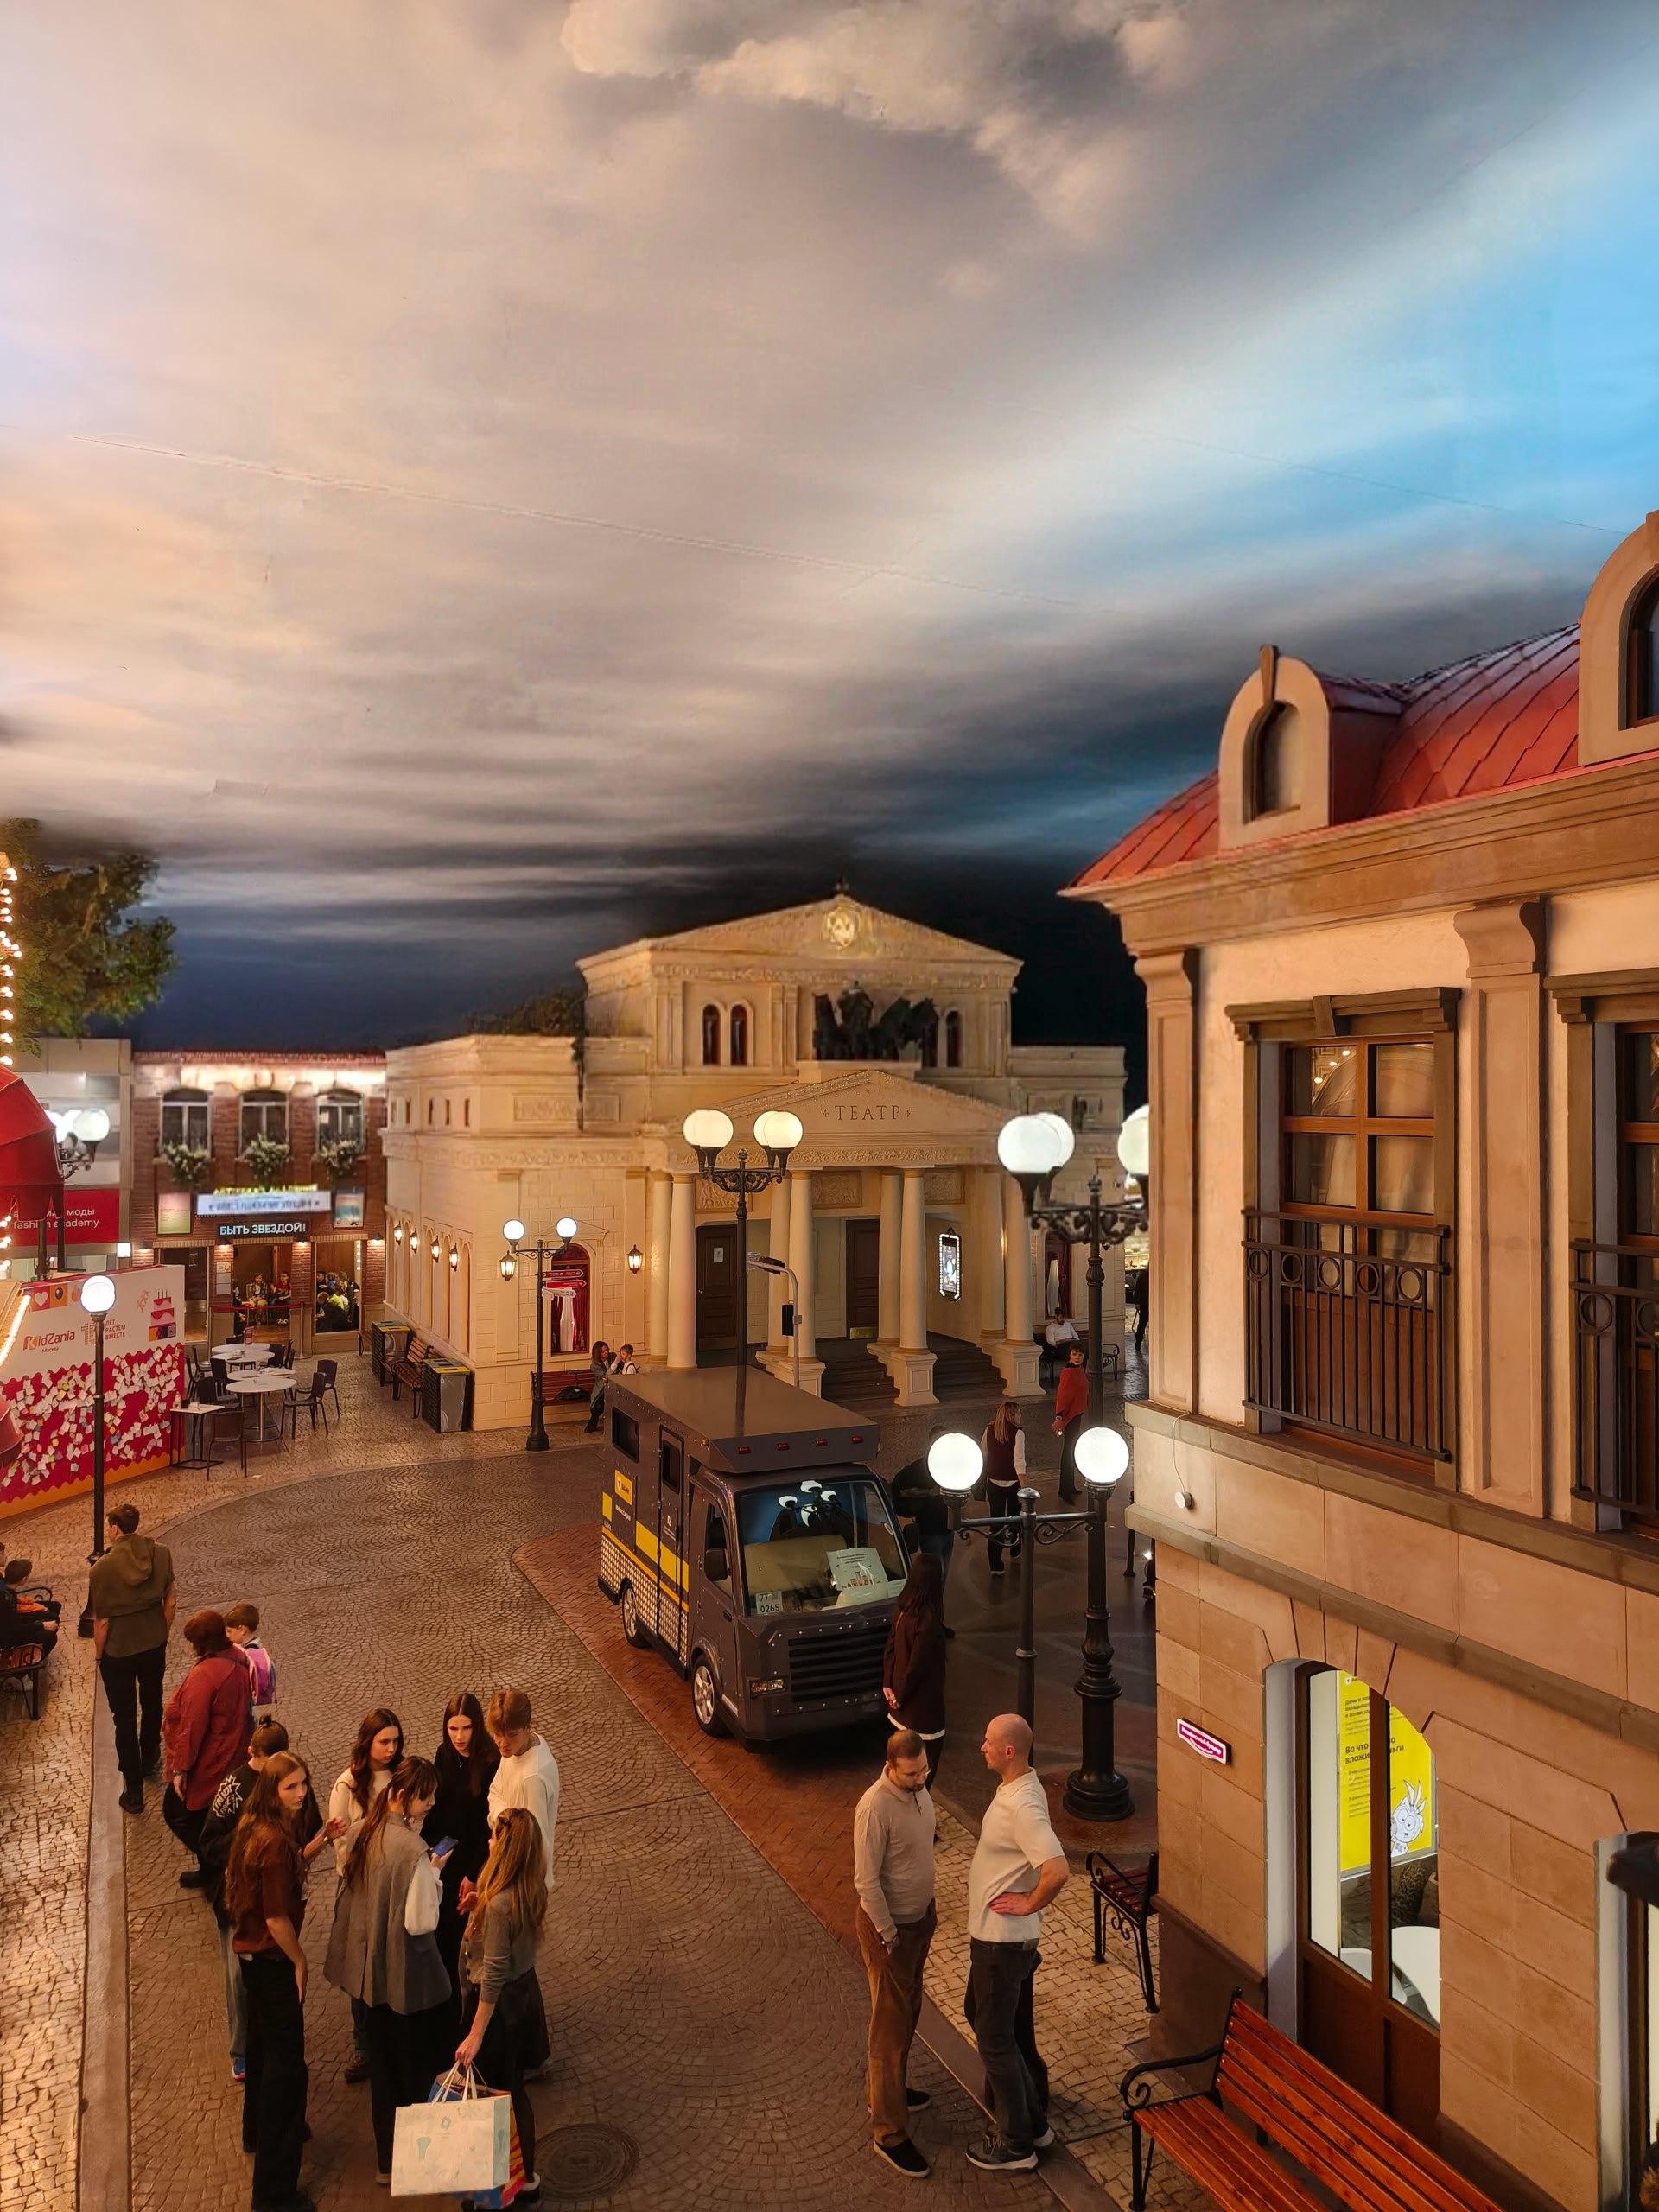
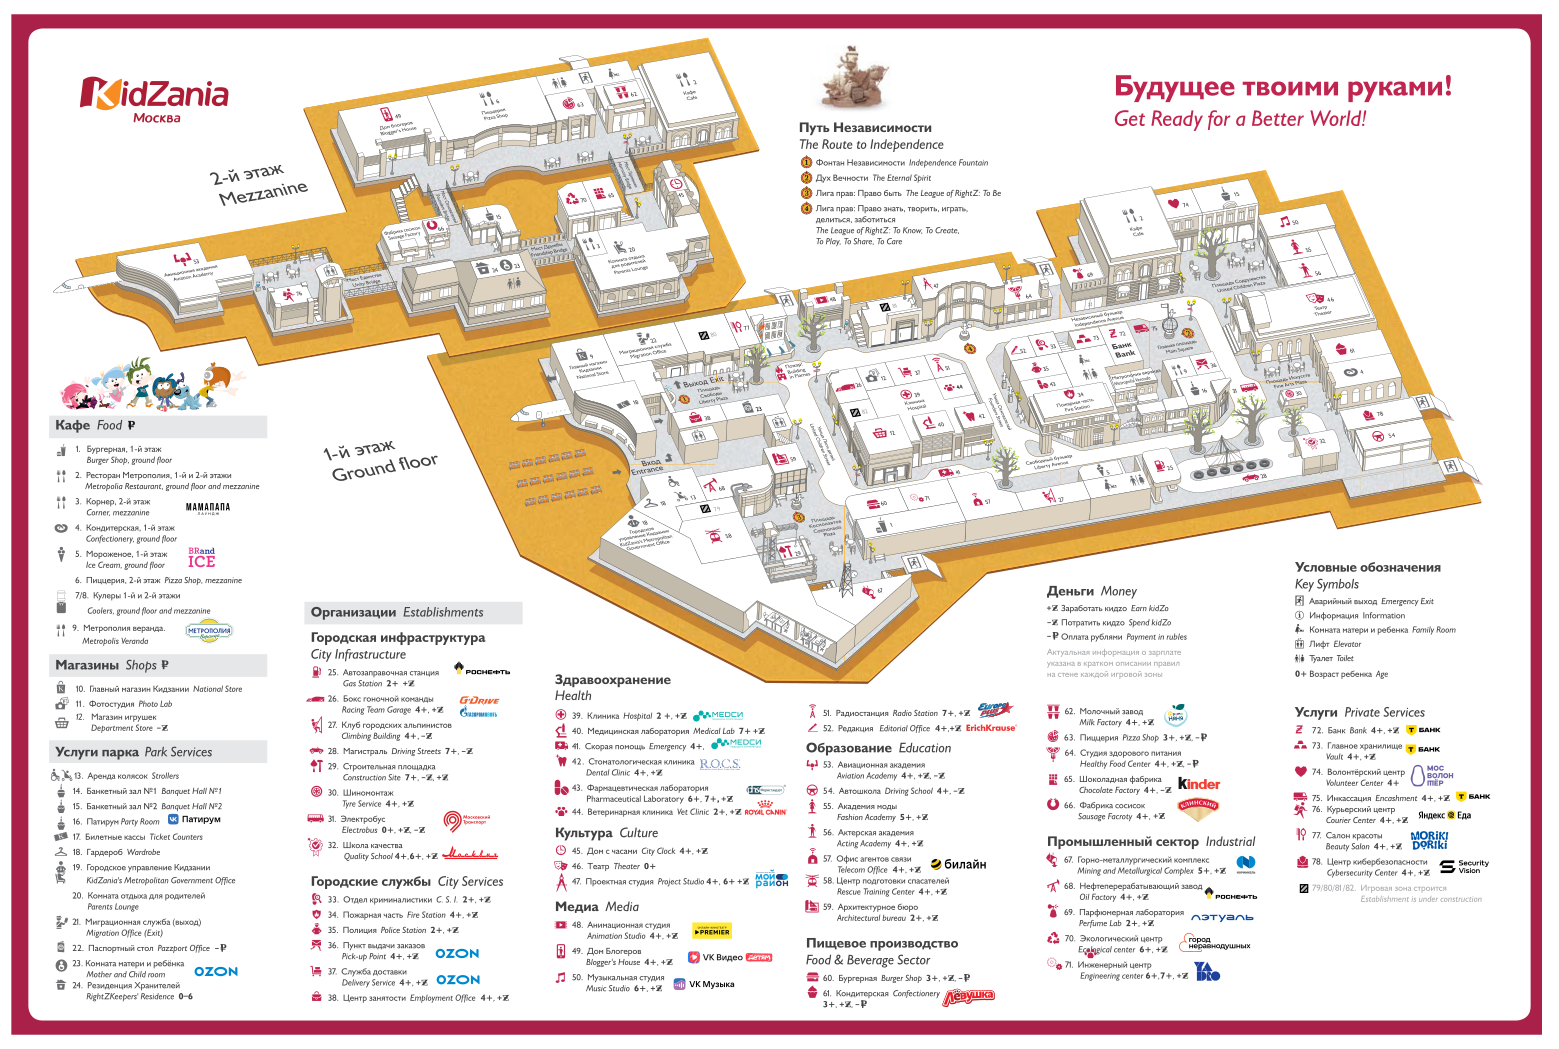
Съездили вчера в детский центр игровой профориентации Кидзания в ТЦ Авиапарк

Съездили вчера в детский центр игровой профориентации Кидзания в ТЦ АвиапаркСъездили вчера в детский центр игровой профориентации Кидзания в ТЦ АвиапаркСъездили вчера в детский центр игровой профориентации Кидзания в ТЦ АвиапаркСъездили вчера в детский центр игровой профориентации Кидзания в ТЦ АвиапаркСъездили вчера в детский центр игровой профориентации Кидзания в ТЦ АвиапаркСъездили вчера в детский центр игровой профориентации Кидзания в ТЦ АвиапаркСъездили вчера в детский центр игровой профориентации Кидзания в ТЦ АвиапаркСъездили вчера в детский центр игровой профориентации Кидзания в ТЦ Авиапарк

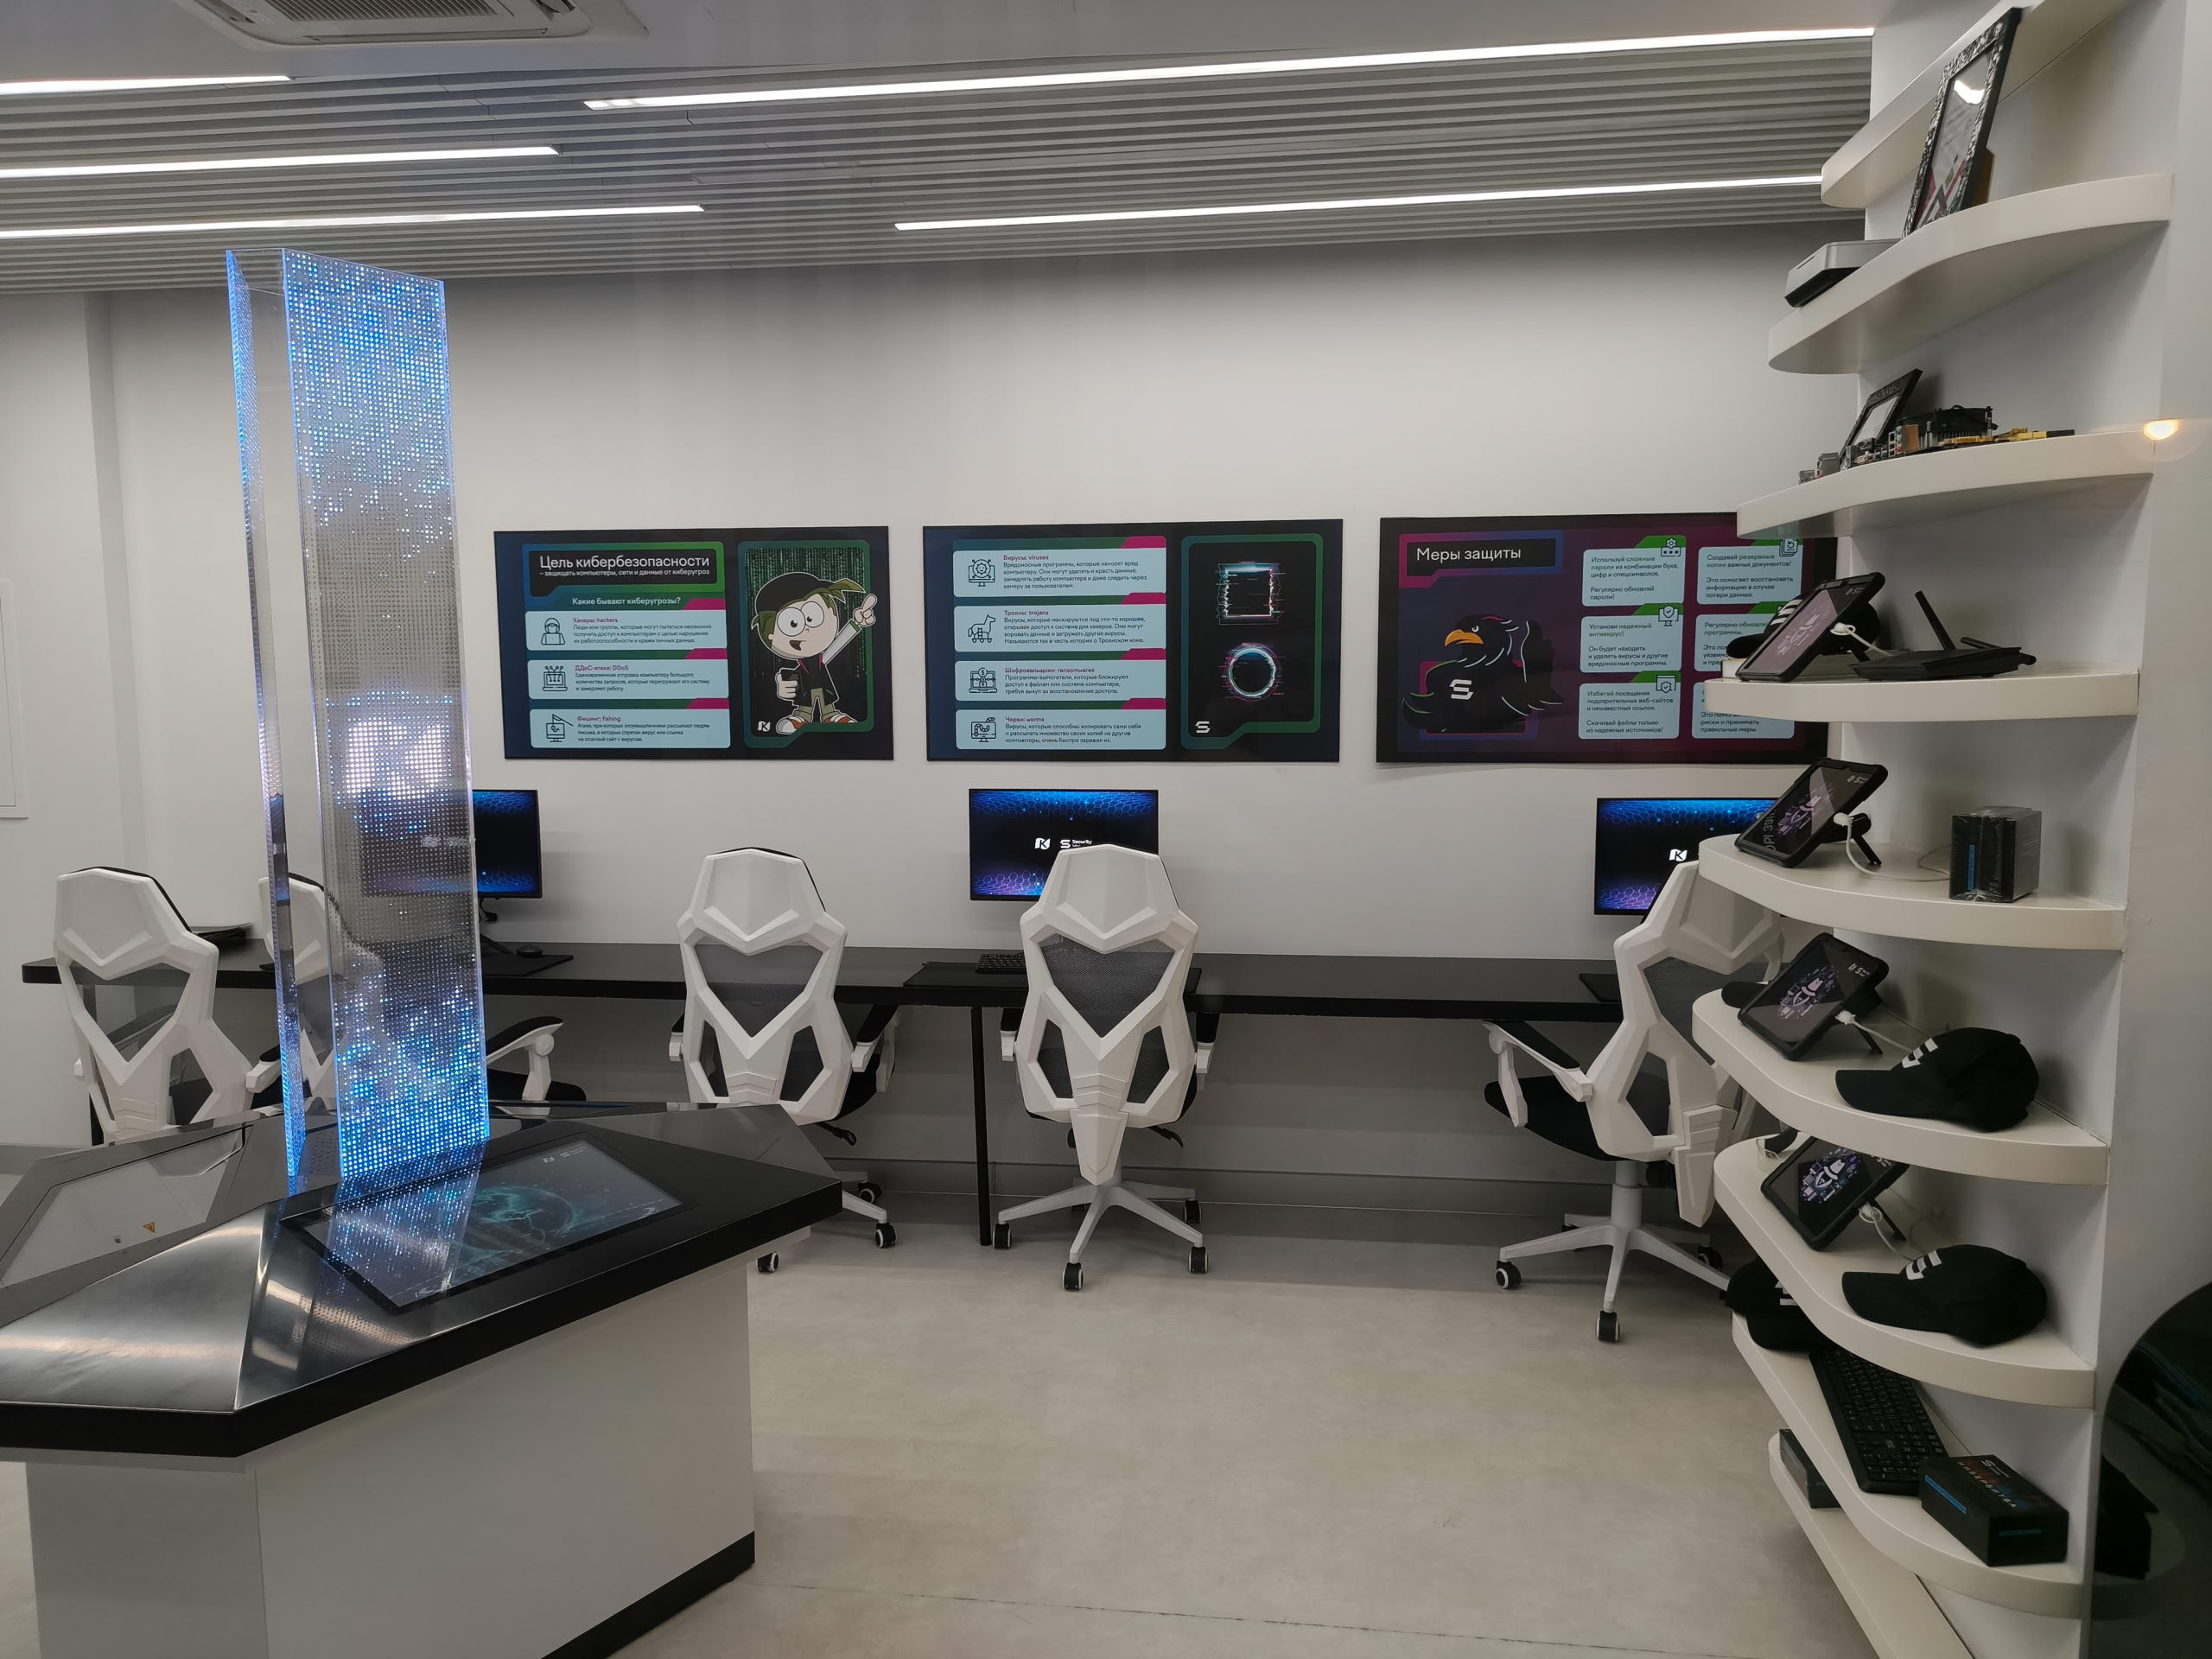
Съездили вчера в детский центр игровой профориентации Кидзания в ТЦ Авиапарк. Использовали новогодний подарок от Security Vision, за который коллегам большое спасибо! 🙏

✅ В капитальной части Кидзания гораздо круче Кидбурга. Как будто прилетели в уютный вечерний городок. 😇👍

🙄 Однако по организации Кидзания сильно Кидбургу уступает. Активности длятся ~20 минут, но, как правило, проводятся не подряд, а с перерывами от 40 минут и больше. ⏳ Чтобы точно попасть, нужно высидеть в живой очереди. 😱 А там, где есть электронная запись (по браслету), записаться на несколько активностей подряд и составить своё расписание нельзя. 🤷‍♂️

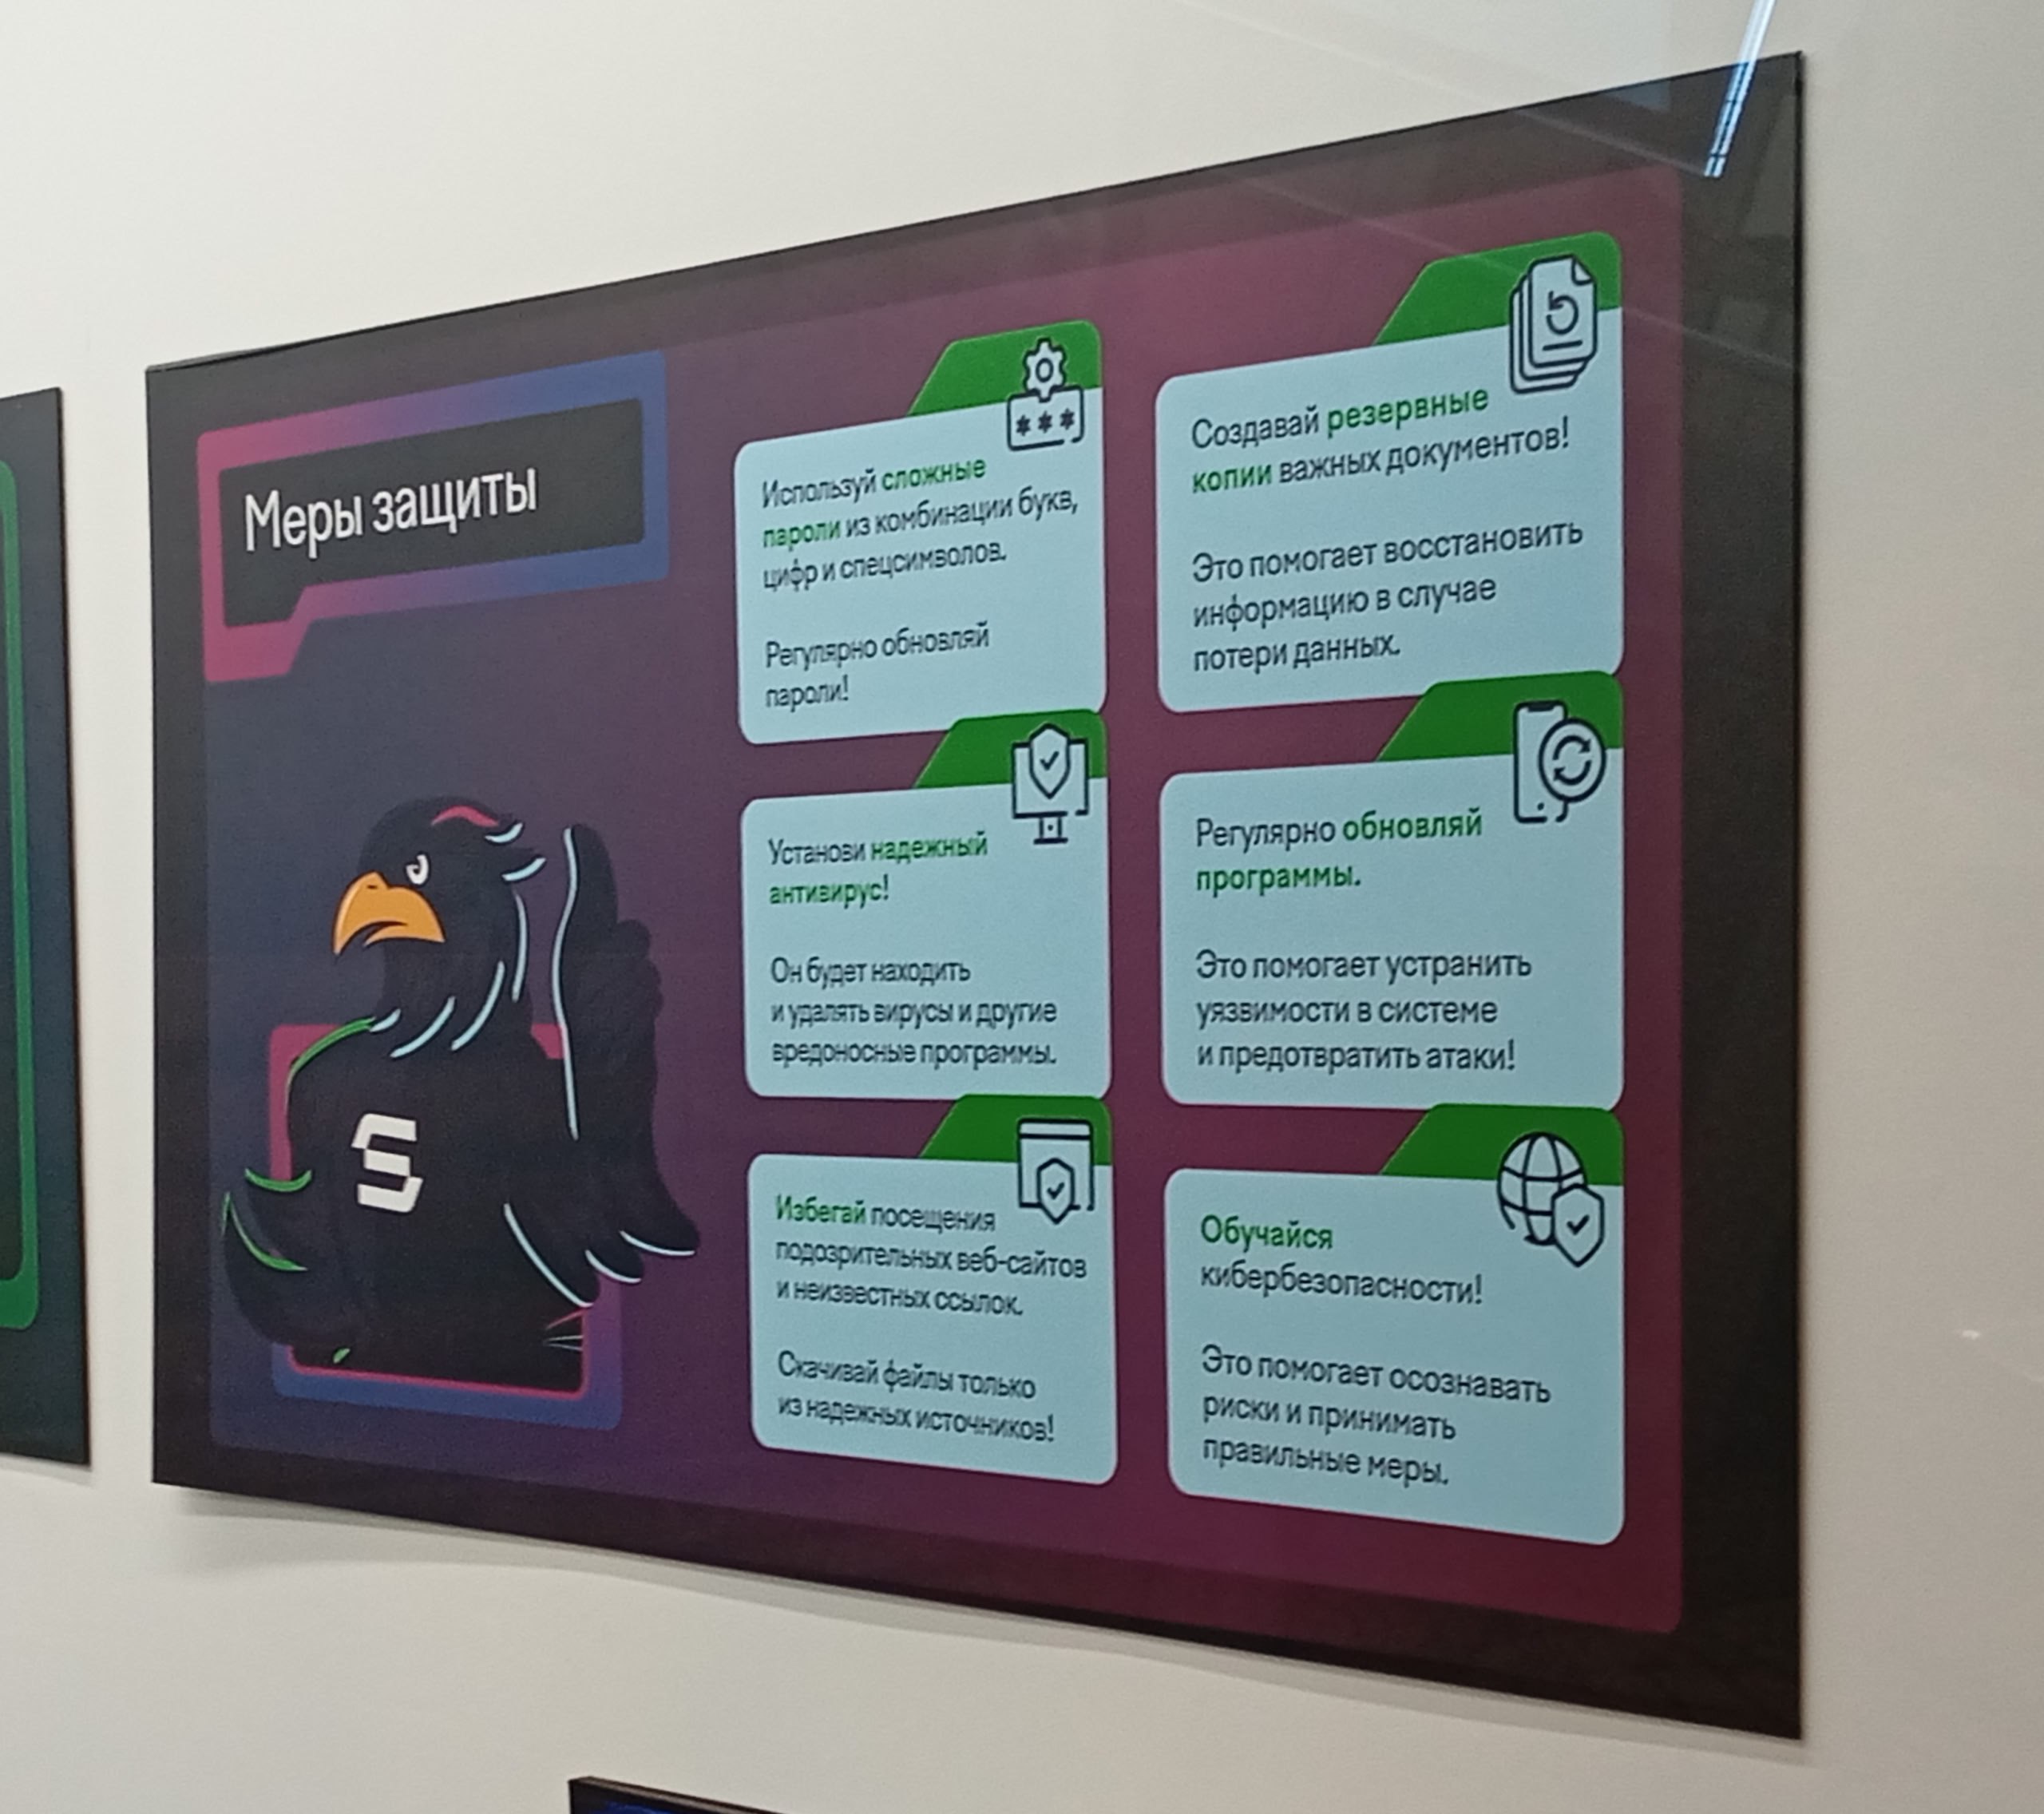
👍 Павильон Security Vision в Кидзании даже круче, чем в Кидбурге. Отмечу плакат с мерами защиты: "Регулярно обновляй программы - это помогает устранить уязвимости в системе и предотвратить атаки!" 😉 Павильоны моих бывших работодателей Т-Банка и VK тоже было очень приятно увидеть. 🫶

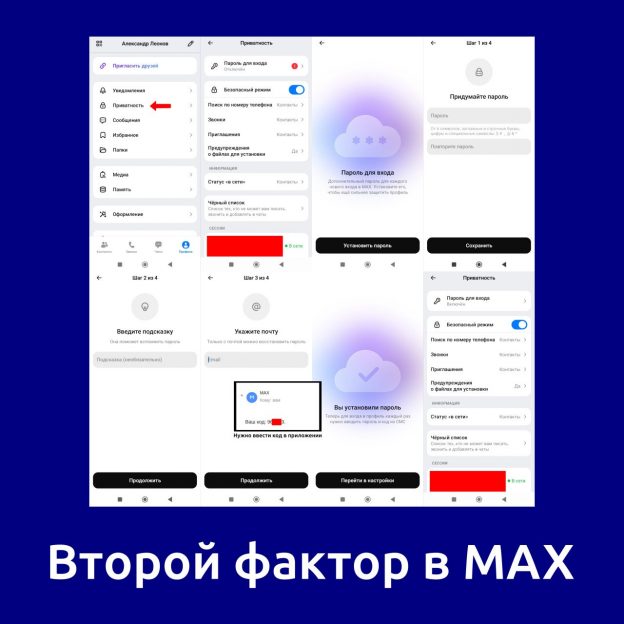
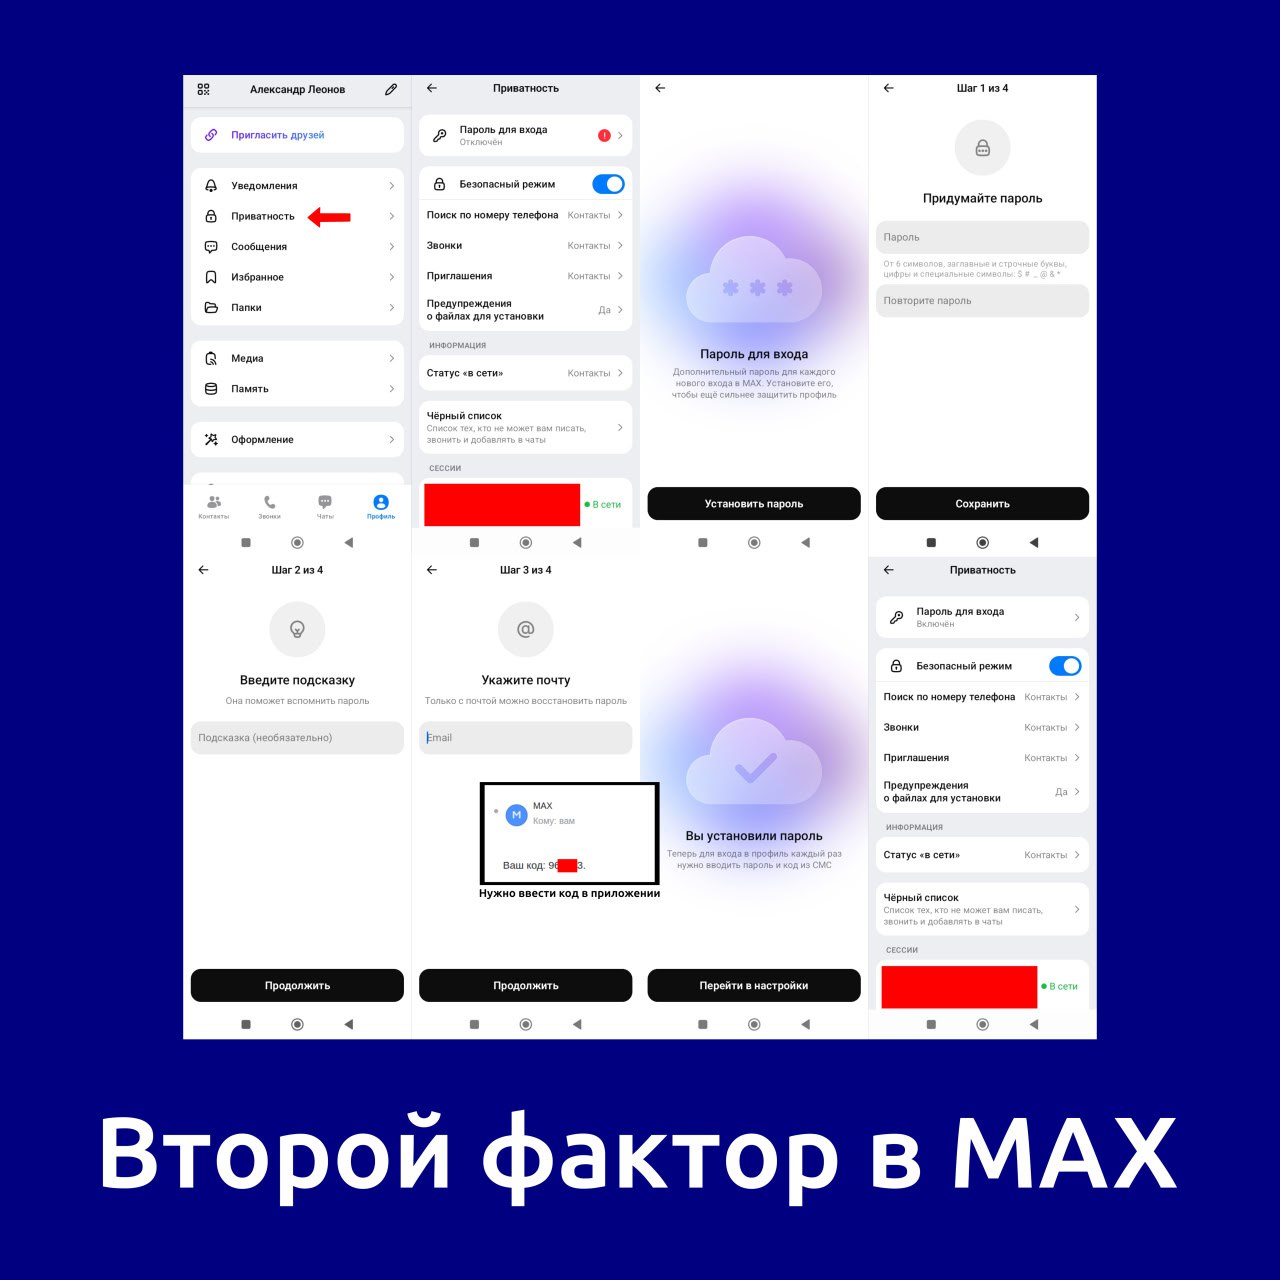
В мессенджере MAX появилась возможность выставить пароль для доступа к аккаунту

В мессенджере MAX появилась возможность выставить пароль для доступа к аккаунту

В мессенджере MAX появилась возможность выставить пароль для доступа к аккаунту. Помнится, в апреле, когда вышло публичная бета-версия мессенджера, отсутствие пароля для аутентификации указывали как существенный недостаток безопасности. Дескать, если злодеи перевыпустят SIM-карту или как-то выведают SMS-код, это будет означать гарантированную компрометацию аккаунта MAX. Я тогда в дискуссии соглашался, что отсутствие второго фактора в виде пароля это скверно, но нужно немного подождать и эта функциональность неизбежно будет реализована. Так как этот проект государственной важности, к которому будут привлечены лучшие российские ИБ-специалисты.

Так и получилось. В MAX появилась возможность задавать облачный пароль. Восстановление пароля возможно по привязанному email-адресу. Так что теперь злоумышленникам для доступа к аккаунту нужно будет не только перехватить SMS-код, но и узнать пароль или скомпрометировать почту. Что гораздо сложнее. 👍 Установите пароль себе и близким!

В национальном мессенджере MAX появились каналы!

В национальном мессенджере MAX появились каналы!

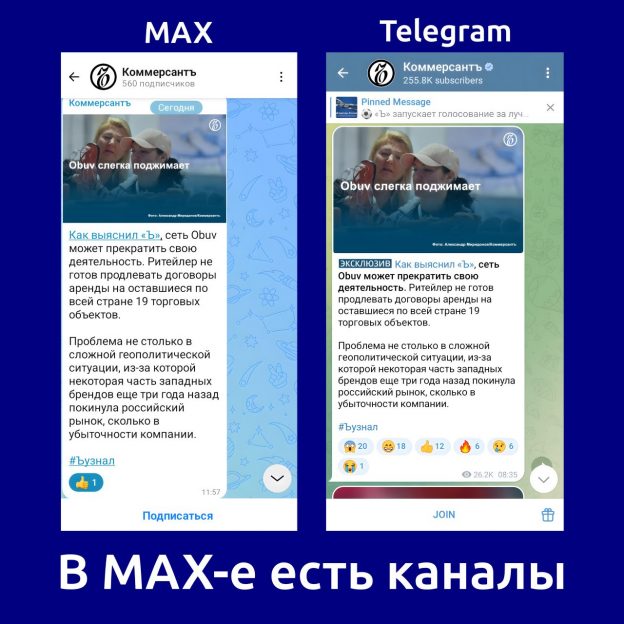
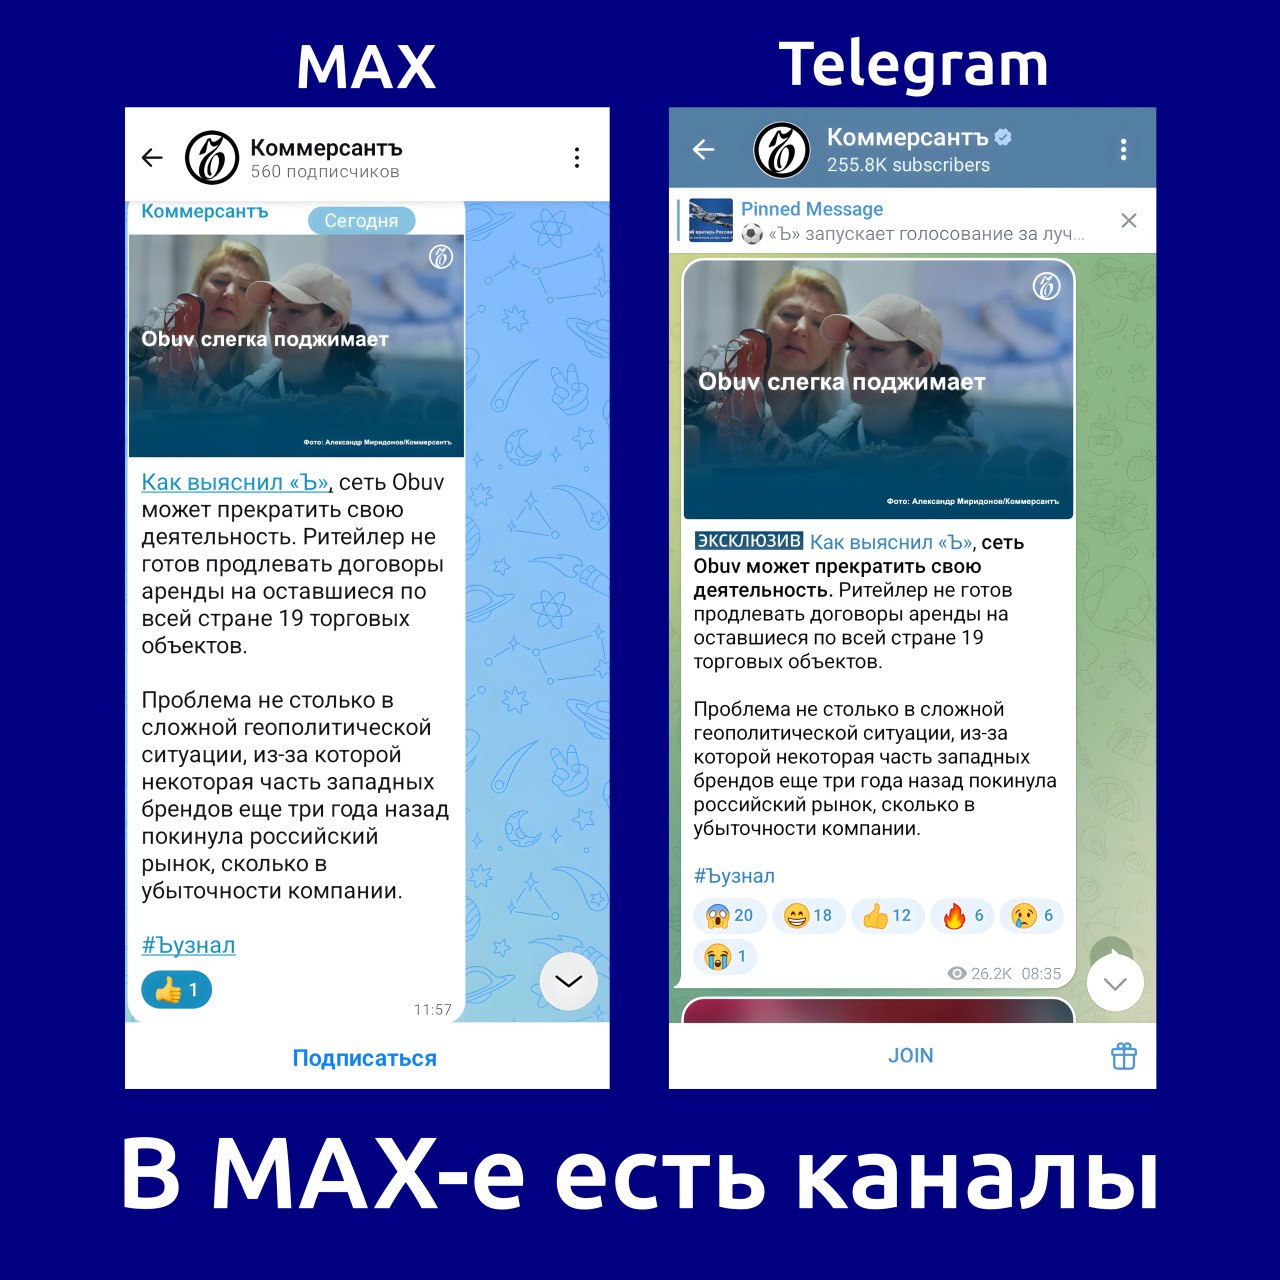
В национальном мессенджере MAX появились каналы! 🎉 Даже осени ждать не пришлось. Но создать свой канал пока не получится. Пока добавили только 50 каналов популярных блогеров и организаций. Полный список доступен на витрине. Вот, например, канал газеты Коммерсант.

Я посмотрел историю сообщений нескольких каналов, они были заведены во второй половине июня. Массового переноса старых сообщений из Telegram не делали (а жаль).

Выглядит пока, безусловно, страшнее, чем в телеграме. 🙂 Поле справа раза в два шире, что ужимает иллюстрации и вытягивает пост. Количество просмотров не показывается. Ссылки в постах работают нормально, но ссылки на хештеги не работают. Реакции есть. Обсуждений, ожидаемо, нет. Припиненных сообщений тоже нет.

Но это всё частности. Главное, что MAX-каналам быть! Будем ждать окончания тестирования и открытие общей регистрации каналов. 🙂