Архив метки: CodeInjection

Грядёт PHP2Shell!

Грядёт PHP2Shell!

Грядёт PHP2Shell! CVE-2026-109618 и CVE-2026-109619 - критические уязвимости в PHP, которым команда безопасности PHP присвоила оценку 9,2 по шкале CVSS v4.0. Согласно общедоступным данным, обе уязвимости позволяют неаутентифицированному злоумышленнику выполнять произвольный код на удалённом сервере.

20 октября эти CVE-идентификаторы распространились на Hacker News и в социальных сетях. Позже в тот же день команда безопасности PHP опубликовала предварительное уведомление о выпуске обновления безопасности, запланированном на 21 октября в 14:00 UTC (21 октября в 17:00 МСК), для устранения двух критических уязвимостей. В уведомлении говорилось, что команда может выпустить обновление раньше, если подробности об уязвимостях станут общедоступными или появятся признаки их эксплуатации в реальных атаках. Эксперты CERT-EU также опубликовали рекомендацию по безопасности (2026-018), в которой упоминались обе CVE. По данным watchTowr, первоначально раскрытие информации об уязвимостях было запланировано на четверг, 22 октября, в рамках соглашения о неразглашении до установленного срока.

🛠 В видеоролике, опубликованном исследователем Кириллом Фирсовым, демонстрируется цепочка эксплойтов под названием PHP2Shell. Фирсов указал, что видео и эксплойт были созданы исследователем LCFR и компанией Calif io. Компания watchTowr сообщила BleepingComputer, что, по её мнению, ей удалось воспроизвести эксплуатацию уязвимости CVE-2026-109618. В открытом доступе распространяется код, предназначенный для эксплуатации этих уязвимостей, однако его работоспособность не подтверждена. Имейте в виду, что непроверенный код для эксплуатации уязвимостей иногда содержит вредоносное ПО, поэтому относитесь к нему с осторожностью.

⚙️ Эксперты CERT-EU сообщили, что эти уязвимости могут затрагивать все версии PHP начиная с PHP 5. В демонстрационном видео упоминаются PHP 5.4.0 и более поздние версии. PHP опубликует официальный список уязвимых и исправленных версий одновременно с выпуском обновления. Разработчики ядра PHP сообщают, что "единственный способ защиты - установить патч или обновить PHP" и "настройки ini вас не спасут".

👾 21 октября технический директор Cloudflare Дейн Кнехт заявил, что компания "наблюдает первые признаки атак" и обновляет механизмы защиты по мере появления новых векторов атак.

🌐 Согласно W3Techs, PHP используется на 69,3% веб-сайтов, для которых известен язык программирования на стороне сервера. Такие платформы, как WordPress, Drupal, Joomla, Laravel и Magento, работают на PHP. По приблизительной оценке исследователя безопасности Сайласа Катлера, потенциально уязвимы более 1,3 миллиона узлов, доступных из Интернет. Поиск в Shodan, проведённый Хенком Полеем, выявил более 1,9 миллиона доступных из Интернет узлов, использующих PHP.

В общем, ждём патчи, тестируемся и обновляемся, чтобы не попасть под массовые атаки! 🙂
Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский В тренде VM: уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом августовском выпуске было четыре уязвимости. В этот раз их набралось шесть.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - TeamCity (CVE-2026-63077). Активно эксплуатируемая уязвимость в проприетарном решении компании JetBrains, предназначенном для автоматизации сборки, тестирования и развёртывания программного обеспечения. Есть публичные эксплоиты.

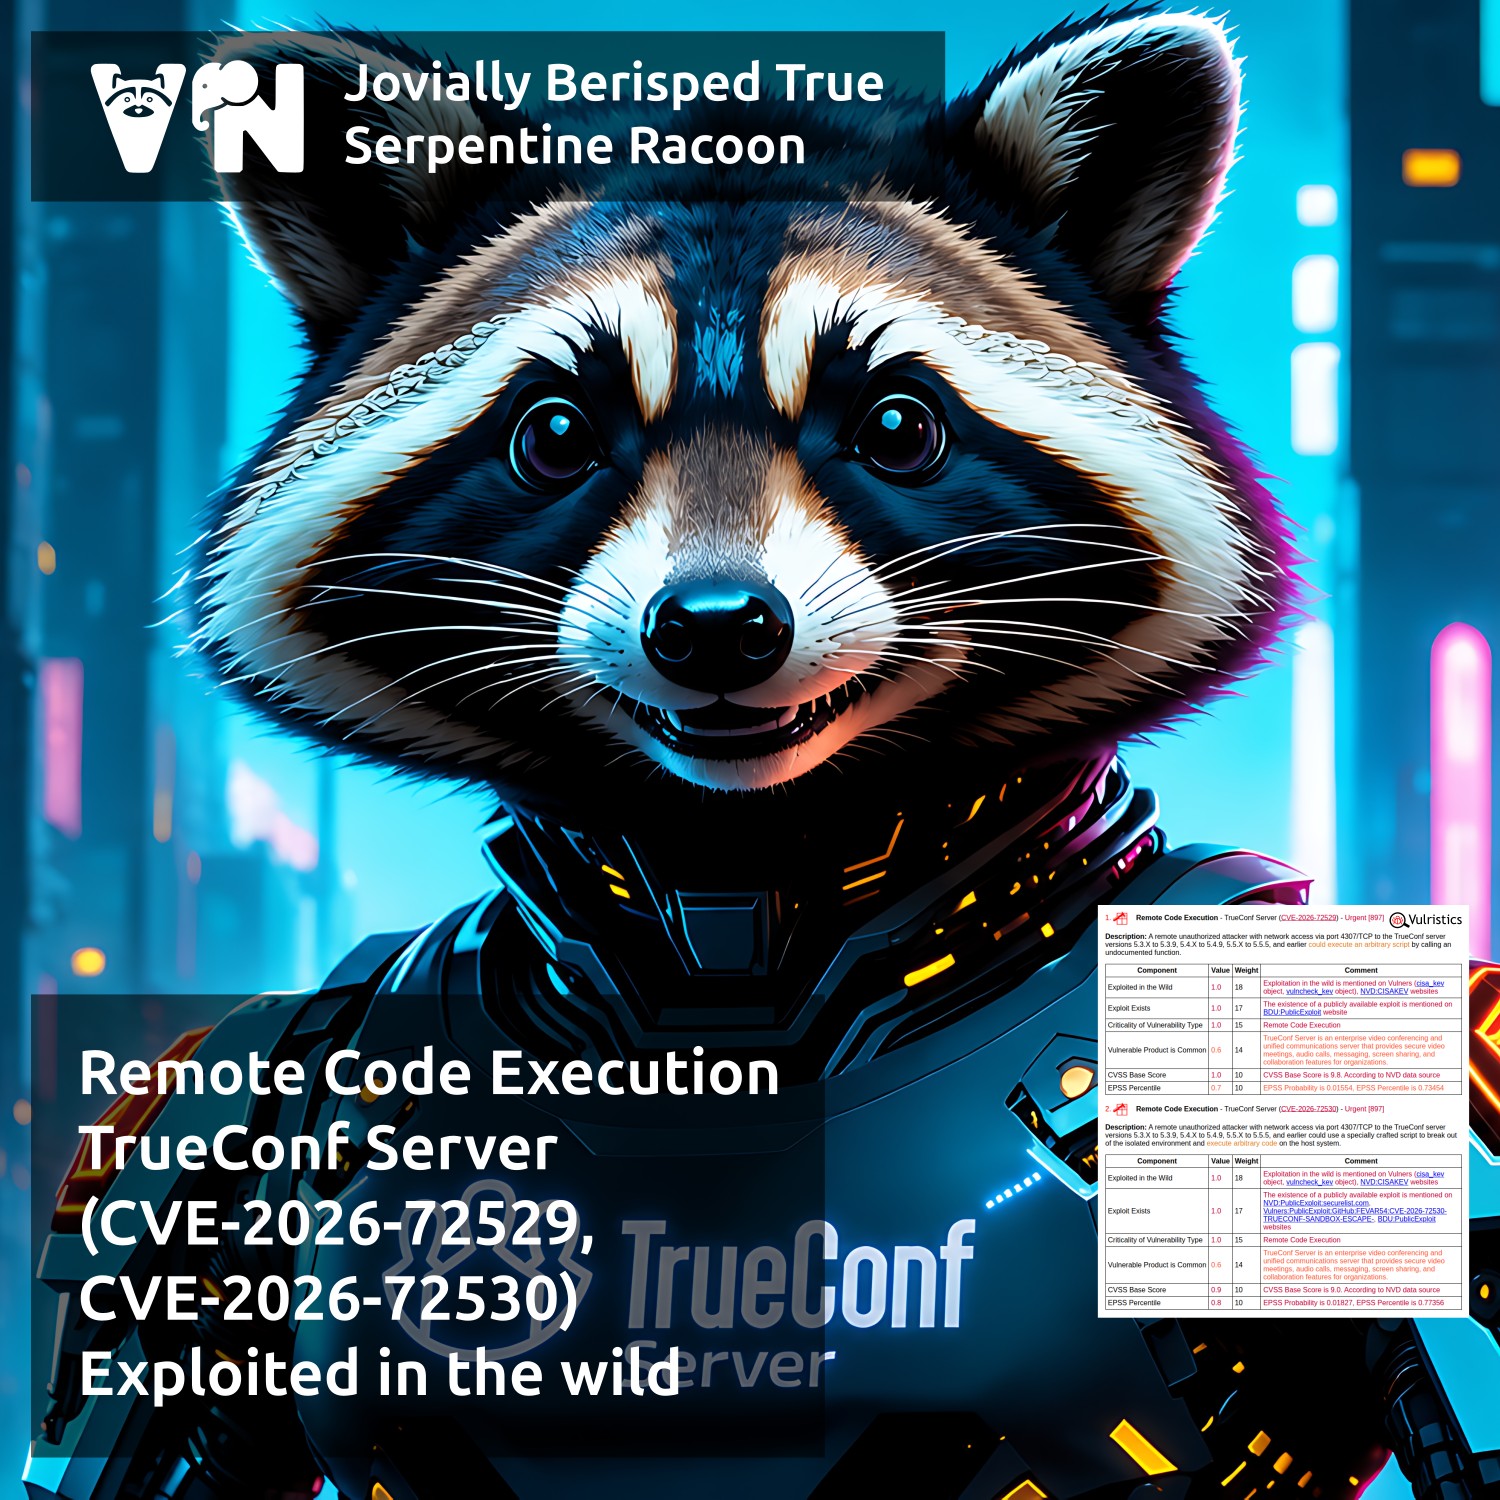
🔻 RCE - TrueConf Server (CVE-2026-72529, CVE-2026-72530). Активно эксплуатируемая цепочка уязвимостей в отечественном корпоративном мессенджере и платформе для UltraHD видеоконференций.

🔻 AuthBypass - Microsoft SharePoint (CVE-2026-55040). Активно эксплуатируемая уязвимость в веб-приложении от Microsoft, предназначенном для развёртывания корпоративных интранет-порталов, управления документами и совместной работы. Есть публичные эксплоиты.

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Активно эксплуатируемая уязвимость в компоненте Windows, обеспечивающем работу протокола сетевого взаимодействия Winsock TCP/IP.

🔻 RCE - Zimbra Collaboration (CVE-2026-73570). Активно эксплуатируемая уязвимость в пакете программного обеспечения для совместной работы, включающем почтовый сервер и веб-клиент. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530)

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530)

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530). TrueConf Server - российский on-premise корпоративный мессенджер и платформа для UltraHD видеоконференций. Рассматриваемая цепочка состоит из двух критических уязвимостей. Первая уязвимость CVE-2026-72529, вызванная отсутствием аутентификации критически важной функции (CWE-306), позволяет неаутентифицированному удалённому злоумышленнику с сетевым доступом к TCP-порту 4307 (открыт по умолчанию, согласно документации TrueConf) обратиться к недокументированной функции TrueConf Server и выполнить произвольный скрипт внутри изолированной среды ("песочницы"), в которой недоступны потенциально опасные библиотеки. Вторая уязвимость CVE-2026-72530 позволяет злоумышленнику осуществить инъекцию кода (CWE-94), выйти за пределы изолированной среды и выполнить произвольный код на ОС хоста с максимальными привилегиями. В том числе злоумышленник может удалить из журналов событий TrueConf записи, связанные с использованием эксплоита.

⚙️ Исправления для уязвимостей были выпущены 18 июня 2026 года. Уязвимыми являются версии 5.3.x ниже 5.3.9, 5.4.x ниже 5.4.9, 5.5.x ниже 5.5.5, а также ветки 5.2 и ниже (для обновления старых версий требуется обращение в техподдержку). Перерегистрация сервера при обновлении в рамках веток 5.3-5.5 не требуется, однако перед установкой вендор настоятельно рекомендует сделать бэкап. Если немедленное обновление невозможно, рекомендуется ограничить доступ к TCP-порту 4307 доверенными сетями.

👾 Эксперты Kaspersky ICS CERT раскрыли детали эксплуатации цепочки уязвимостей в посте, опубликованном 12 августа. Атаки с эксплуатацией уязвимостей CVE-2026-72529 и CVE-2026-72530 проводились на российские организации с июля 2026 года. В ходе атак злоумышленники получали сетевой доступ к TrueConf Server через порт 4307, с помощью CVE-2026-72529 выполняли скрипт в песочнице, а затем использовали CVE-2026-72530 для выхода из неё и выполнения кода с правами NT AUTHORITY\SYSTEM. Это позволяло им заменить один из файлов сервера TrueConf собственным веб-шеллом. В дальнейшем этот веб-шелл использовался для сбора информации об ИТ-инфраструктуре атакуемой организации, получения привилегированного доступа к базе данных TrueConf Server и подмены легитимных установщиков TrueConf Client вредоносной версией, содержащей малварь PhantomCore. После этого пользователи получали сообщение о необходимости загрузить новую (вредоносную) версию клиента TrueConf.

ВАЖНО: даже если в вашей организации не используется TrueConf, ваши сотрудники могли подключаться к взломанным серверам TrueConf ваших подрядчиков и контрагентов для участия в совместных онлайн-конференциях и, как следствие, могли установить вредоносную версию клиента на свои рабочие десктопы!

Малварь PhantomCore, характерная для APT-группировки Head Mare, автоматически загружается после старта системы и позволяет выполнять произвольные команды, фактически предоставляя злоумышленникам полный контроль над заражённым хостом. Также исследователи Kaspersky сообщали об использовании в атаках нового бэкдора, который они назвали PhantomGraph. Обе уязвимости (CVE-2026-72529 и CVE-2026-72530) были добавлены в CISA KEV 20 августа 2026 года.

🛠 Публичный эксплойт для CVE-2026-72530 был опубликован на GitHub 26 августа. Для полной цепочки уязвимостей CVE-2026-72529 и CVE-2026-72530 публичного эксплойта пока не наблюдается (несмотря на соответствующие флаги в БДУ ФСТЭК).

🌐 TrueConf Server широко используется в России и за рубежом, в том числе государственными учреждениями, финансовыми, промышленными, медицинскими и образовательными организациями.