Архив метки: AuthBypass

Про уязвимость Authentication Bypass - Microsoft SharePoint (CVE-2026-55040).

Про уязвимость Authentication Bypass - Microsoft SharePoint (CVE-2026-55040).

Про уязвимость Authentication Bypass - Microsoft SharePoint (CVE-2026-55040). SharePoint - это веб-приложение от Microsoft, предназначенное для развертывания корпоративных интранет-порталов, управления документами и совместной работы. Уязвимость из июльского Microsoft Patch Tuesday. Удалённый неаутентифицированный злоумышленник может использовать эту уязвимость для обхода аутентификации на сервере SharePoint и выполнения операций от имени пользователя или администратора сайта SharePoint. Уязвимость вызвана несколькими проблемами в процессе проверки JWT-токенов. JWT-токен (JSON Web Token) - это своего рода "электронный пропуск", по которому SharePoint определяет, кем является пользователь и какие действия ему доступны. В сочетании с CVE-2026-63520 рассматриваемая уязвимость позволяет удалённо выполнять код на SharePoint-сервере без аутентификации с привилегиями сервисной учётной записи SharePoint. Таким образом, злоумышленник может получить доступ к хранящимся в SharePoint документам и другим данным организации, изменять или удалять их, извлекать учётные данные, устанавливать вредоносное ПО и закрепляться в системе, а затем использовать скомпрометированный сервер для дальнейшего проникновения во внутреннюю сеть организации.

🛠 Уязвимость была обнаружена экспертом компании Rapid7 Стивеном Фьюром в рамках исследования SharePoint, проводившегося в январе и марте 2026 года для подготовки эксплоита к конкурсу Pwn2Own Berlin. При этом в процессе исследования активно использовались AI-инструменты и agentic workflows. Подробный разбор уязвимости и код эксплоита были опубликованы 11 августа в блоге компании Rapid7.

👾 По данным VulnCheck, попытки эксплуатации уязвимости стали фиксироваться на ханипотах сразу после публикации эксплоита. Уязвимость была добавлена 12 августа в VulnCheck KEV, а 18 августа - в CISA KEV.

⚙️ Обновления доступны для Microsoft SharePoint Server 2016 (Enterprise), 2019 и Subscription Edition. Обратите внимание, что необходимо установить актуальные накопительные обновления SharePoint, включающие исправления CVE-2026-55040 и CVE-2026-63520.

🌐 По состоянию на 25 августа 2026 года эксперты Censys сообщали примерно о 21 000 on-premises инсталляциях SharePoint, раскрывающих информацию о версии. По данным The Shadowserver Foundation, в сентябре 2026 года в Интернете ежедневно доступны около 8 500 серверов SharePoint. Речь здесь идёт о наблюдаемых серверах, не все из них являются уязвимыми. Статистика по уязвимым серверам не приводится.

Аналитики Rapid7 зафиксировали эксплуатацию уязвимости обхода аутентификации в PAN-OS GlobalProtect и Prisma Access (CVE-2026-0257)

Аналитики Rapid7 зафиксировали эксплуатацию уязвимости обхода аутентификации в PAN-OS GlobalProtect и Prisma Access (CVE-2026-0257)

Аналитики Rapid7 зафиксировали эксплуатацию уязвимости обхода аутентификации в PAN-OS GlobalProtect и Prisma Access (CVE-2026-0257). PAN-OS GlobalProtect - это система удалённого защищённого доступа от Palo Alto Networks, позволяющая сотрудникам подключаться к корпоративной сети через Интернет и работать так, как будто они находятся внутри организации. Она встроена в операционную систему PAN-OS, которая работает на сетевых устройствах (межсетевых экранах) Palo Alto Networks. Prisma Access - это облачный сервис от Palo Alto Networks, обеспечивающий защищённый удалённый доступ пользователей и применение корпоративных политик безопасности без необходимости развёртывать собственные VPN-шлюзы и периметровые устройства.

13 мая 2026 года компания Palo Alto Networks опубликовала бюллетень безопасности по CVE-2026-0257 - уязвимости обхода аутентификации со средней критичностью, затрагивающей PAN-OS и Prisma Access с настроенными GlobalProtect portal или gateway, включёнными authentication override cookies и определённой конфигурацией сертификатов. Успешная эксплуатация этой уязвимости позволяет удалённому неаутентифицированному атакующему установить VPN-соединение через шлюз GlobalProtect на уязвимом устройстве.

Команда Rapid7 MDR выявила успешную эксплуатацию у многочисленных клиентов, однако не обнаружила признаков успешного латерального перемещения с этих устройств. Самая ранняя зафиксированная дата эксплуатации - 17 мая 2026 года. По состоянию на 29 мая 2026 года данная уязвимость была добавлена в каталог известных эксплуатируемых уязвимостей CISA KEV.

Аналитики Rapid7 настоятельно рекомендуют рассматривать эту уязвимость как критическую. Обход аутентификации в корпоративном VPN-устройстве, доступном с внешнего периметра, может иметь серьёзные последствия для затронутых организаций. Следует в срочном порядке установить исправление, предоставленное вендором.

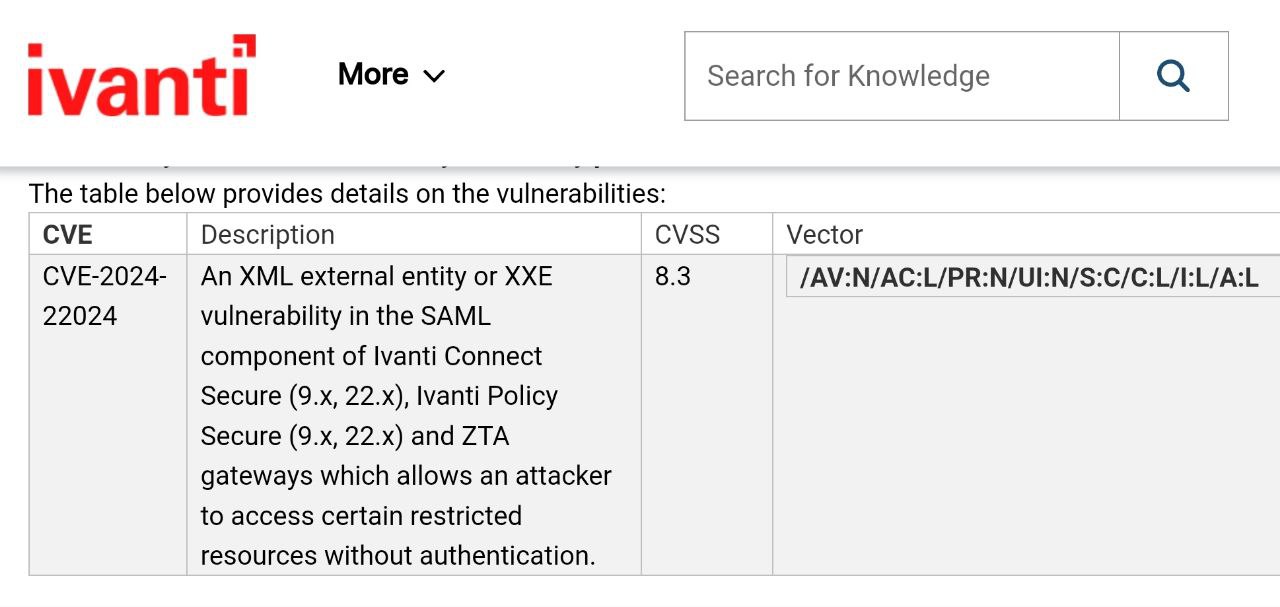
Да они издеваются: очередная AuthBypass в Ivanti Connect Secure, Ivanti Policy Secure и ZTA (CVE-2024-22024)

Да они издеваются: очередная AuthBypass в Ivanti Connect Secure, Ivanti Policy Secure и ZTA (CVE-2024-22024)

Да они издеваются: очередная AuthBypass в Ivanti Connect Secure, Ivanti Policy Secure и ZTA (CVE-2024-22024). 🤩 Правда для этой пока нет признаков эксплуатации вживую. Да и перечень уязвимых версий невелик. К тому же исправление выпущенное 31 января должно защищать и от этой уязвимости тоже. На общем фоне вроде не такая уж и беда. Но какое же этот Connect Secure лютое решето. 😁

По поводу подозрительной EoP в Confluence (CVE-2023-22515), которая вышла на прошлой неделе, опасения подтвердились

По поводу подозрительной EoP в Confluence (CVE-2023-22515), которая вышла на прошлой неделе, опасения подтвердились

По поводу подозрительной EoP в Confluence (CVE-2023-22515), которая вышла на прошлой неделе, опасения подтвердились. Злоумышленнику действительно не требуется предварительно иметь пользователя в Confluence, чтобы получить администратора. Действительно имеет место обход аутентификации.

Коллеги из PT SWARM воспроизвели эту уязвимость и записали видео с демонстрацией. На видео они показывают, что пользователя в инсталляции Confluence нет, затем они запускают python скрипт с логином/паролем желаемого пользователя и тут же получают его в Confluence с правами админа. Magic. 🪄