Архив метки: Carbon

Напишу по поводу завершившегося сегодня Positive Security Day

Напишу по поводу завершившегося сегодня Positive Security Day

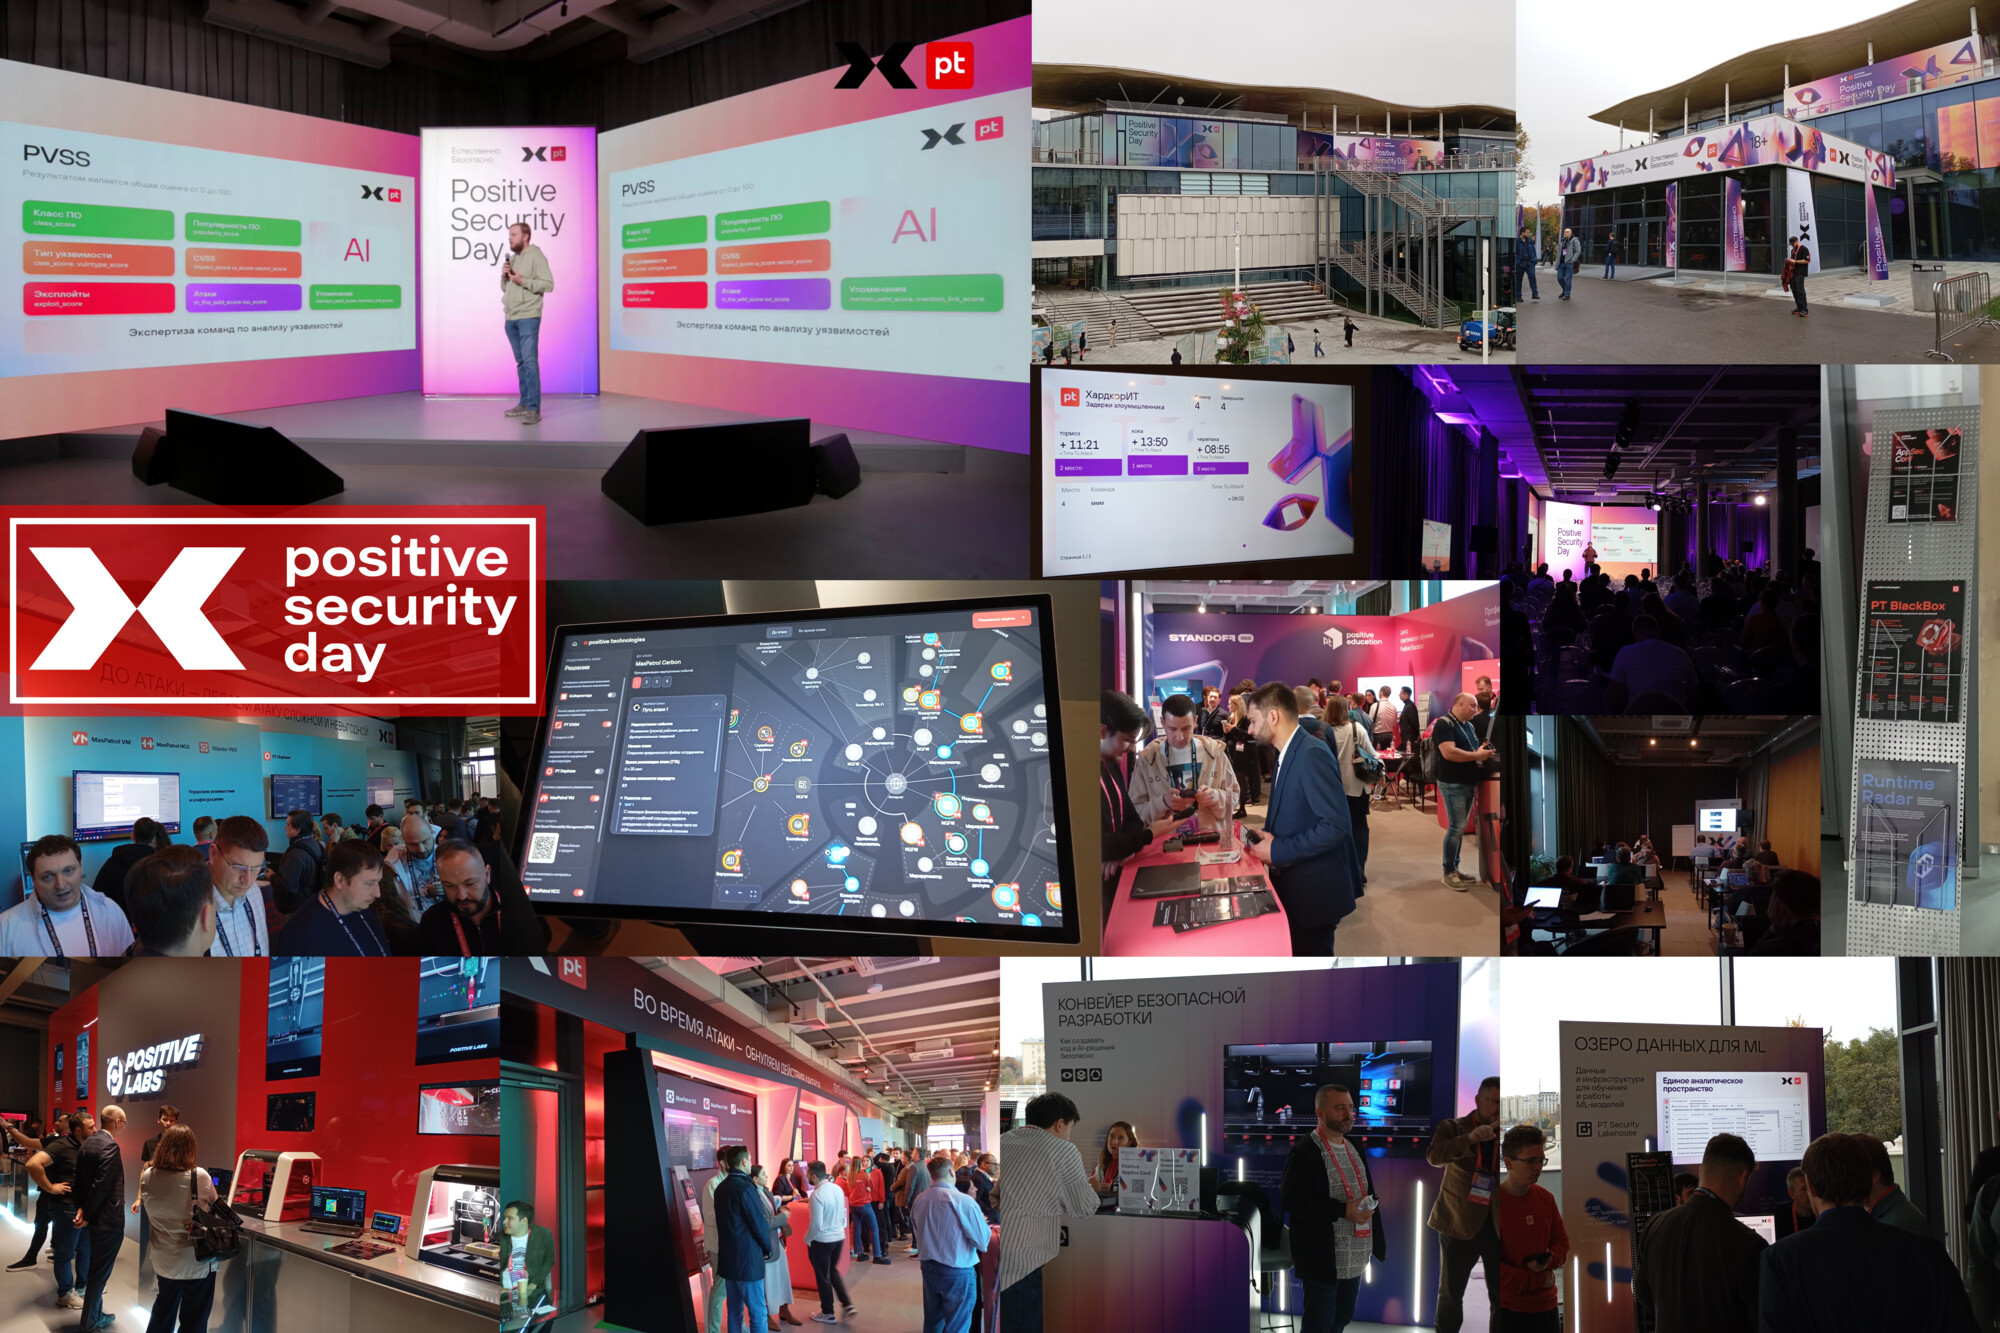
Напишу по поводу завершившегося сегодня Positive Security Day. Это уже четвёртый PSD, но так уж получилось, что я на него попал вживую в первый раз. И не только посетил мероприятие, но и выступил там, что особенно здорово. 🙂 Про само выступление напишу в отдельном посте с видео. А пока впечатления от самой конференции. Очень круто! Понравилась выставочная площадка "Мечта", открывшаяся на Пушкинской набережной совсем недавно, в июле 2026 года. Очень стильное и по уму спроектированное место. Вся площадка была заполнена людьми: и клиентами, и сотрудниками PT. Если PHDays - это скорее нейтральное мероприятие про хакерскую культуру, то здесь в фокусе именно продукты компании. И мне это нравится. 😇 Наглядно виден реальный масштаб Positive Technologies, сколько в компании различных продуктовых направлений и собственно продуктов. Наш блок Before Attack был мощно представлен, коллеги провели большую консультационную работу на стендах, рассказывая о новых фичах XSpider Pro, MaxPatrol VM и MaxPatrol Carbon. 👍

Основной темой мероприятия был, конечно, Искусственный Интеллект. В keynote-выступлении Денис Баранов, CEO Positive Technologies, рассказывал о том, что сейчас в ИТ происходит нечто большее, чем очередной виток развития технологий. Последние полвека ИТ-технологии были "усиливающими": помогали людям делать то же самое, только быстрее, удобнее и эффективнее. Это касалось всего: от первых компьютеров до интернета, мобильной связи и даже ИИ-ассистентов. Однако с совсем недавним появлением автономных ИИ-агентов произошёл коренной перелом: эти технологии способны не просто помогать человеку, а выполнять его работу целиком. Это уже "подрывная технология". Ещё недавно говорили о том, что для атаки больше не нужна команда из 10-20 человек, а достаточно одного человека с ИИ. Теперь же агенты позволяют проводить атаки вообще без участия человека. И это принципиально новая реальность, которая требует не просто добавления агентов в существующие процессы (например, Vulnerability Management), а редизайна процессов с нуля.

Из интересных новостей:

🔹 Анонсировали B2C-решение для защиты мобильных устройств от киберугроз и мошенников. Первую версию планируют представить во втором квартале 2027 года.

🔹 MaxPatrol O2 теперь обрабатывает киберинциденты, используя каскад ИИ-моделей. Нейросети автоматически закрывают 68% инцидентов, тратя на разбор каждого около 15-20 секунд.

🔹 Вышла коммерческая версия PT Security Lakehouse - решения для хранения и анализа больших данных, на котором уже два года работают собственные продукты Positive Technologies. Заказчики смогут развернуть его в своей инфраструктуре. Платформа собирает в одном месте данные из разных средств защиты и позволяет аналитикам SOC, разработчикам и ИИ-моделям работать с ними.

🔹 Представили LLM Firewall - новый модуль в составе решения для защиты веб-приложений PT Application Firewall. Он защищает корпоративных ИИ-ботов, виртуальных ассистентов и другие сервисы на основе больших языковых моделей (LLM). Модуль анализирует запросы к LLM и их ответы, выявляя признаки кибератак, "отравления" промптов, попыток утечки конфиденциальной информации и нарушений установленных правил безопасности. Модуль уже интегрирован в PT AF Cloud, а в ближайшее время появится и в on-premise-продукте PT AF PRO.

🔹 Раскрыли дату и место проведения PHDays Fest 2027. Юбилейный, 15-й киберфестиваль пройдёт с 20 по 22 мая в Лужниках. 🙂
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

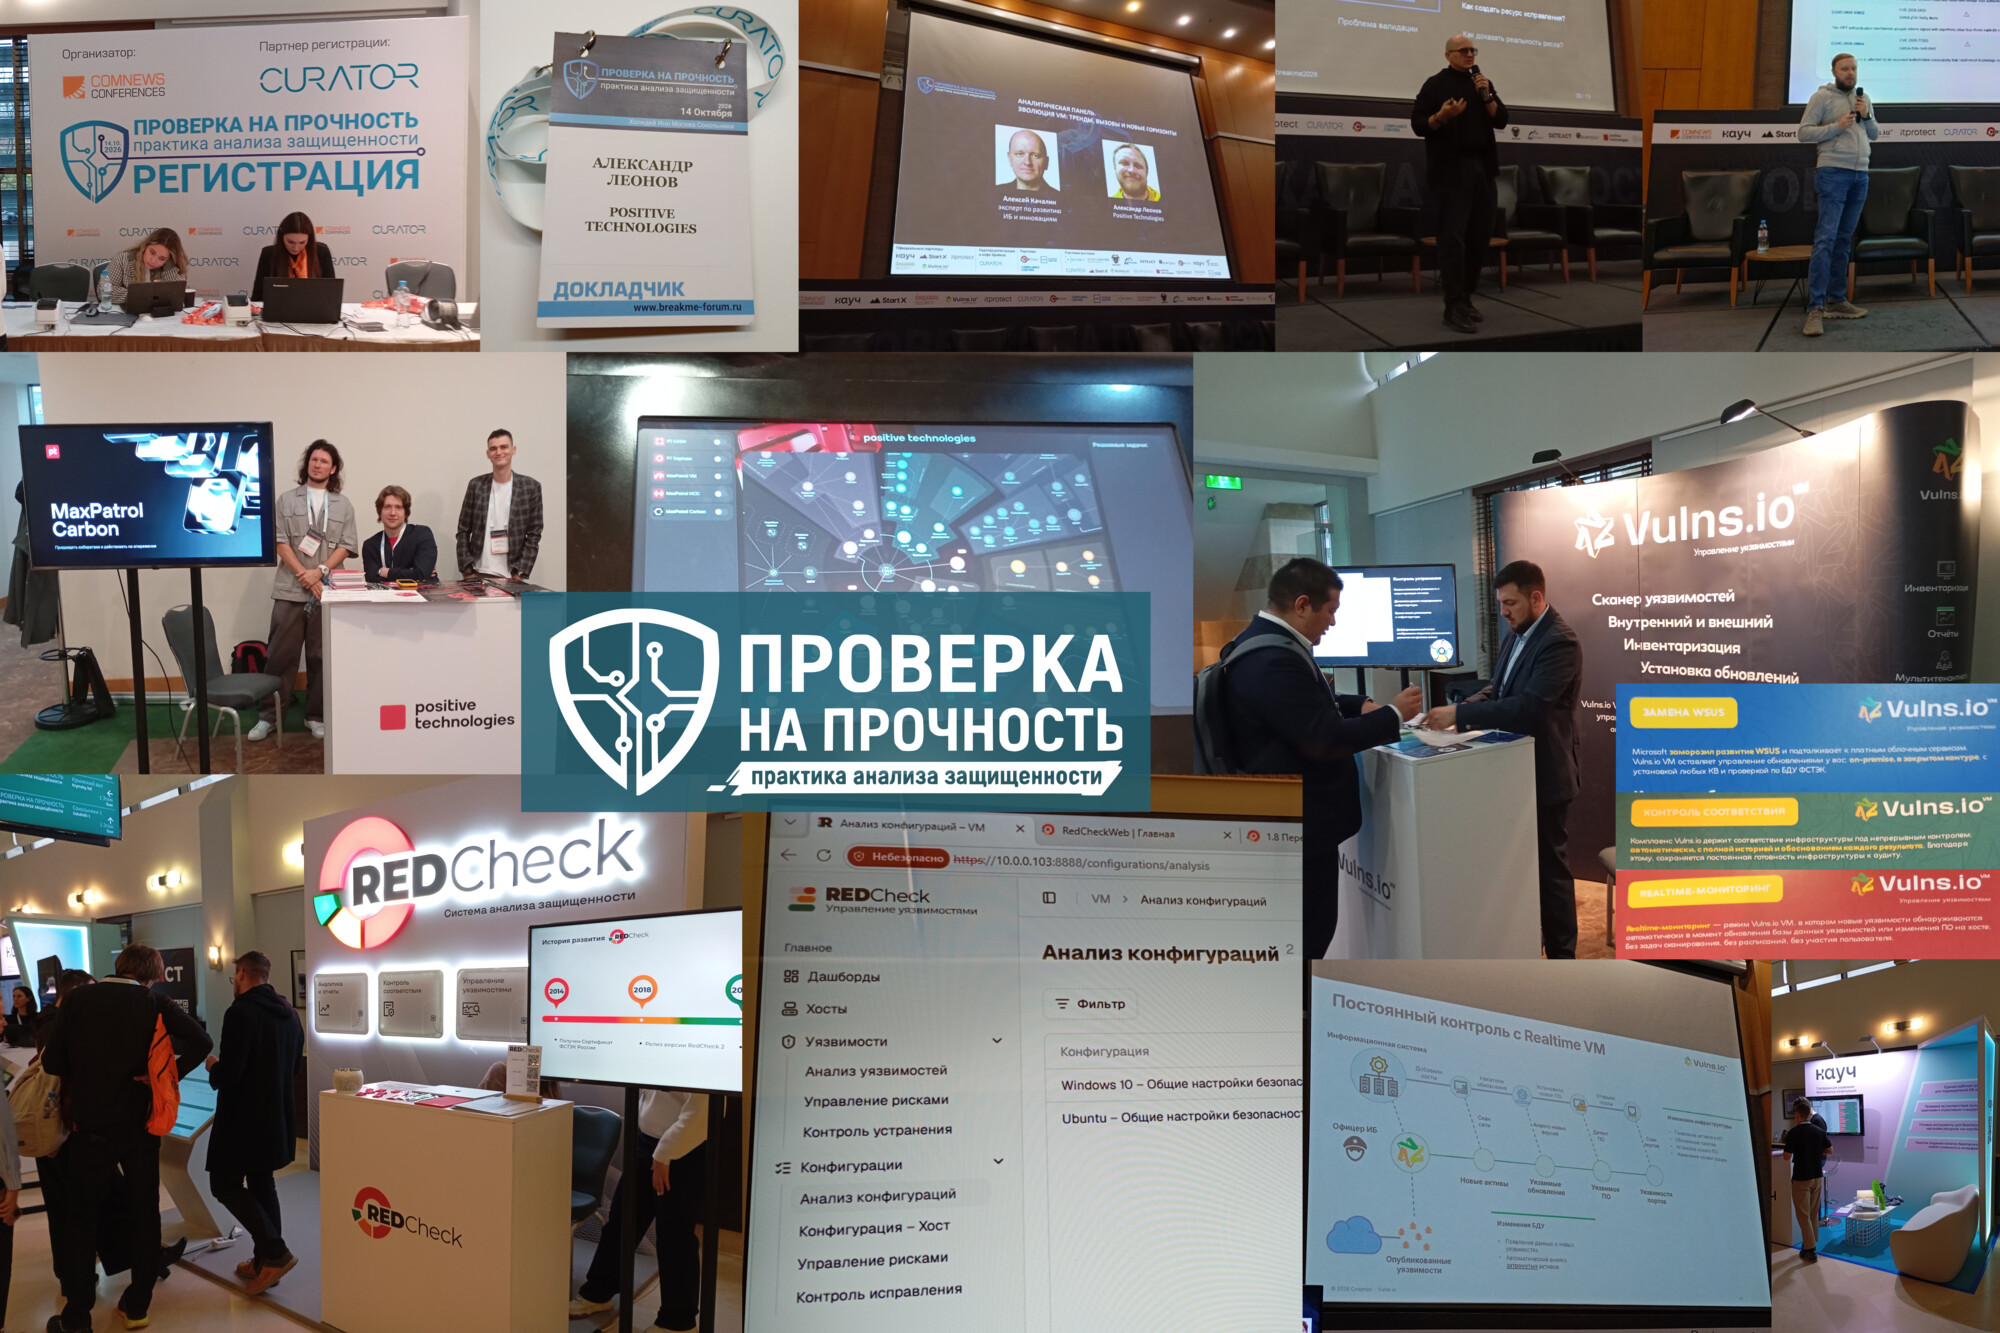
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇

На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17

На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17

На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17. Главная задача архитектора ИТ-инфраструктуры Standoff - найти баланс между сложностью сценариев атак и временем, необходимым для их реализации атакующими, поскольку соревнования проходят всего несколько дней. Архитектор формализует векторы атак, которые должны быть заложены в инфраструктуру, собирает под них стенды, настраивает активы и ролевую модель, продумывает, где должны быть мисконфигурации и подсказки в виде оставленных данных или специальных условий для успешной реализации сценария атаки. При этом "одна забытая учётная запись, лишний ACL или избыточный сетевой доступ могут существенно сократить маршрут атакующего". Если цепочка из десятков шагов превращается в один-два, весь замысел, заложенный при проектировании, теряется.

"В обычной ИТ-инфраструктуре специалист по ИБ стремится свести к минимуму возможности атакующего. Архитектор Standoff решает более тонкую задачу: сохранить допустимые, расчётные сценарии и одновременно вычистить всё, что создаёт избыточные или просто очень короткие пути до цели. Поэтому отладка векторов - это изматывающий процесс."

Архитектор может считать, что всё отладил, а тут - бац! Для какого-то софта в инфраструктуре появляется критичная эксплуатабельная уязвимость, и её нужно патчить, иначе для атакующих появляется незапланированный короткий путь для реализации атаки. При этом патчинг уязвимости не должен поломать запланированные векторы. 🤯

Поддерживать всю эту картину вручную, особенно когда активов много, практически невозможно. Поэтому коллеги из Standoff решили использовать MaxPatrol Carbon в качестве инструмента для:

🔹 проверки запланированных сценариев;
🔹 поиска непредусмотренных путей атаки.

Продукт показывает, где появились лишние связи, привилегии, новые уязвимости или побочные векторы, которых быть не должно. В статье приводится несколько кейсов, выявленных с помощью MaxPatrol Carbon, которые могли существенно сократить атакующим путь до целевого актива:

🔻 возможность компрометации дополнительной учётки;
🔻 возможность эксплуатации уязвимости Nginx;
🔻 ошибка в настройке правил сетевого доступа.

Оказалось, что MaxPatrol Carbon, изначально предназначенный для поддержания инфраструктуры в максимально безопасном состоянии, можно использовать и для ещё более сложной задачи - поддержания её в "контролируемо уязвимом" состоянии. 😉

Прочитал статью Игоря Панарина, руководителя направления анализа защищенности инфраструктуры ДИБ РАНХиГС, "Темные паттерны в управлении уязвимостями: как метрики ломают безопасность"

Прочитал статью Игоря Панарина, руководителя направления анализа защищенности инфраструктуры ДИБ РАНХиГС, Темные паттерны в управлении уязвимостями: как метрики ломают безопасность

Прочитал статью Игоря Панарина, руководителя направления анализа защищенности инфраструктуры ДИБ РАНХиГС, "Темные паттерны в управлении уязвимостями: как метрики ломают безопасность". Весьма полезная статья о том, как выбор простых, но неоптимальных метрик для VM приводит к выхолащиванию всего процесса. ИБ-команда начинает оптимизировать показатели, а не снижать реальный риск для критичных систем организации. По мнению автора, зрелость VM-процесса заключается в способности отличать формальное улучшение показателей от реального снижения риска.

В статье приводятся пять примеров тщеславных метрик-ловушек:

1️⃣ Если сделать снижение общего количества уязвимостей (с разбивкой на высокий, средний и низкий уровень критичности) главной целью, команда начинает закрывать простые и дешёвые в устранении уязвимости (например, в тестовом контуре) ради красивой динамики, обходя уязвимости, которые устранять неудобно (например, уязвимость среднего уровня на периметре или в проде). В итоге остаются опасные пути атаки до критичных систем.

2️⃣ Фиксированные SLA на устранение уязвимостей по уровню CVSS создают дисциплину и понятные правила, но не учитывают контекст уязвимости в конкретной инфраструктуре (доступность сервиса из Интернет, связь актива с ключевым бизнес-процессом, существование компенсирующих мер, факты эксплуатации уязвимости в реальных атаках, достижимость из других сегментов, цену компрометации и т.д.). В результате команда спорит по поводу CVSS-скоров, переводит уязвимости в исключения, внедряет самые быстрые исправления (а не правильные и надёжные). Формально регламент может соблюдаться, но это не означает, что реальный риск снижается.

3️⃣ Когда целью становится, например, устранение 95% найденных уязвимостей, уязвимости превращаются в объекты статистического учёта. Команда начинает устранять их формально, маскировать временными мерами или переводить в исключения, чтобы улучшить показатель. Если команда расширяет покрытие, находит новые активы и ранее неучтённые уязвимости, доля устранённых уязвимостей снижается. Если гонится за формальным устранением - показатель улучшается. В итоге честная работа выглядит хуже удобной.

4️⃣ Статичный дашборд без временной динамики показывает только текущее состояние и не отражает, как долго существует уязвимость. Если проблема месяцами не решается, это чаще говорит о системном сбое процесса: размытой зоне ответственности, отсутствии владельца актива, непонимании бизнесом цены откладывания или постоянном обходе командой сложных задач. Без учёта времени такие проблемы остаются незаметными. Необходимо учитывать срок жизни проблемы, скорость реакции, повторное появление, разницу между временной мерой и корневым исправлением.

5️⃣ Отсутствие находок может означать не отсутствие проблем, а наличие слепых зон ("забытый поддомен, старый тестовый контур, неполный учёт облачных ресурсов, исключение из лицензии на сканирование, подрядчик со своей частью инфраструктуры, сервис, который никто уже не считает важным, но который всё ещё доступен извне"). Важно измерять не только найденные уязвимости, но и полноту покрытия.

Настоящие риск-метрики требуют контекста - ценности и доступности актива, наличия эксплойтов (и оценки их работоспособности), признаков атак (и оценки их достоверности), связей в инфраструктуре.

Автор считает более полезным смотреть на:

🔹 долю действительно опасных уязвимостей на внешнем периметре;
🔹 среднее время до устранения проблем на бизнес-критичных активах;
🔹 долю активов без сканирования;
🔹 число повторно возникающих дефектов;
🔹 количество случаев, где команда устраняет первопричину, а не просто закрывает отдельную уязвимость.

В конце статьи также рассматриваются CTEM-подход, attack path-метрики и их реализация в MaxPatrol Carbon.

Positive Technologies объявляет новый набор на стажировки PT Start

Positive Technologies объявляет новый набор на стажировки PT Start

Positive Technologies объявляет новый набор на стажировки PT Start. В этом году программа разделена на два трека в зависимости от уровня подготовки кандидатов: стажировка с обучением и Fast Track.

1️⃣ Стажировка с обучением предназначена для студентов математических, технических, ИТ- и ИБ-специальностей, которые только начинают профессиональный путь. Программа рассчитана на восемь недель: шесть недель обучения и две недели практики в командах, чтобы познакомиться с разными направлениями ИБ и выбрать подходящее. Участники изучат устройство и принципы работы Unix/Linux и Windows, основы сетевого взаимодействия и администрирования информационных систем, безопасность веб-приложений, а также основы кибератак и защиты от них. После обучения стажёры выполнят практические задачи в различных направлениях: продуктовая экспертиза, Threat Intelligence, Киберпогода, антивирусная лаборатория, исследование безопасности операционных систем и комплексное реагирование на киберугрозы. По итогам тестового задания лучшие участники получат приглашение на оплачиваемую стажировку. Подать заявку на этот трек можно до 20 августа.

А что после прохождения стажировки? Решение о дальнейшем сотрудничестве - от продления стажировки до приглашения в штат - принимается с учётом обратной связи от команды, количества времени, которое стажёр готов уделять работе, и наличия вакансий, соответствующих его навыкам.

Что нужно, чтобы на стажировке поработать над задачами VM/Carbon? Для этого нужно отобраться на направление продуктовой экспертизы (где я работаю 😇). Это направление включает в себя центр компетенций по исследованию современных киберугроз и созданию интеллектуального наполнения для флагманских продуктов компании классов SIEM, NTA, vulnerability and exposure management и EDR. Эти продукты позволяют заказчикам заранее выявлять и устранять проблемы в защите ИТ-инфраструктуры, а при атаке - своевременно обнаруживать действия злоумышленников и реагировать на них.

2️⃣ Fast Track предназначен для тех, у кого уже есть профильные знания и практический опыт. Участники сразу проходят отбор и после него подключаются к задачам команды. В процессе стажировки они работают с наставником и проходят внутреннее обучение, необходимое для работы в выбранном направлении. Подать заявку на Fast Track можно в течение всего года. Но в рамках этого трека стажировки доступны только по двум направлениям: Python-разработка и QA.

Перекиньте это знакомым студентам и молодым специалистам. 😉

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2. MITRE ATT&CK - это база знаний по кибербезопасности, систематизирующая действия злоумышленников во время кибератак. ATT&CK расшифровывается как Adversarial Tactics, Techniques, and Common Knowledge ("тактики, техники и общие знания о действиях противника"). Матрица помогает специалистам по ИБ анализировать атаки, выстраивать защиту и проверять возможности обнаружения угроз.

MaxPatrol Carbon использует для моделирования кибератак собственный набор действий злоумышленников, сопоставленных с техниками/подтехниками MITRE ATT&CK. Действия связываются с условиями их выполнения в инфраструктуре (экспозициями) - наличием учётных записей и необходимых привилегий, уязвимостей и настроек систем, а также сетевой доступностью активов. Чем больше поддерживаемых действий, тем больше разнообразных вариантов путей атаки может моделировать MaxPatrol Carbon. Набор действий постоянно расширяется. Текущее покрытие MITRE ATT&CK доступно в соответствующем разделе портала Positive Technologies.

Из действий, добавленных в новом релизе MaxPatrol Carbon 26.2, можно выделить:

🔻 Компрометация учётных данных каталога Active Directory после захвата центра управления сертификатами (T1649). Это один из самых коротких путей к захвату домена через эксплуатацию недостатков безопасности конфигураций. Получив доступ к привилегированной сессии на активе со службой сертификатов Active Directory, злоумышленник может скомпрометировать систему управления сертификатами и попытаться захватить домен Active Directory. Захватив домен, злоумышленник может получить доступ к доменным учётным записям и использовать их для повышения привилегий или перемещения внутри периметра.

🔻 Злоупотребление неограниченным делегированием Kerberos (T1558). Захватив доменный компьютер с привилегией неограниченного делегирования Kerberos, злоумышленник может получить доступ к хранящимся в кэше TGT-билетам пользователей домена (цифровой пропуск пользователя в доменной сети, который выдаётся после успешной аутентификации), после чего использовать полученные TGT-билеты для перемещения внутри периметра и полного захвата домена Active Directory.

🔻 Злоупотребление правами Microsoft Exchange Server в Active Directory (T1078.002). Получив доступ к привилегированной сессии на активе с Microsoft Exchange Server, злоумышленник может злоупотребить разрешениями доменной группы Exchange Windows Permissions и скомпрометировать домен Active Directory.

🔻 Компрометация конечных устройств через сервер управления Kaspersky Security Center (T1072). Сервер KSC позволяет настраивать параметры антивирусной защиты и выполнять задачи на конечных устройствах. При его компрометации злоумышленник может злоупотребить привилегиями KSC для удалённого выполнения кода на управляемых активах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для дальнейшего перемещения по инфраструктуре.

🔻 Компрометация через сервер управления Microsoft SCCM (T1072). Microsoft SCCM позволяет централизованно управлять конечными устройствами Windows: устанавливать ПО и обновления, настраивать параметры и политики, а также выполнять административные задачи удалённо. Скомпрометировав сервер SCCM, злоумышленник может получить возможность удалённо выполнять код на управляемых устройствах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для перемещения по инфраструктуре.

Кроме того, были добавлены действия компрометации через групповые политики после захвата контроллера домена (T1072) и подбора пароля из-за слабой парольной политики (T1110).

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие. Всего там было опубликовано 10 материалов. Если суммировать, то в этом году эксперты в основном разбирали ограничения классического VM-подхода: рост числа CVE, недостаточность CVSS, необходимость учета реальной эксплуатабельности уязвимостей и контекста активов, переход к Exposure Management / CTEM, Realtime VM, TPRM и автоматизации приоритизации и устранения уязвимостей. Вот перечень материалов и краткие выжимки:

🔻 Виктория Шишкина, Positive Technologies. От хаоса к контролю: ошибки в управлении уязвимостями и метрики зрелости процесса. Эффективное управление уязвимостями невозможно без измеримых метрик, которые позволяют контролировать полноту инвентаризации активов, качество выявления, приоритизацию и своевременность устранения уязвимостей и ошибок конфигурации.

✳️🔻 Александр Леонов, Positive Technologies. CVE - только начало: Как Exposure Management меняет правила игры. Exposure Management расширяет классическое управление уязвимостями: вместо фокусировки только на CVE он учитывает любые факторы, повышающие риск атаки (ошибки конфигурации, избыточные права, слабые настройки и архитектурные недостатки), анализирует реальные пути атак и помогает устранять наиболее опасные экспозиции с учетом бизнес-контекста.

🔻 Security Vision. Восемь слагаемых процессов VM нового поколения. Современные платформы управления уязвимостями должны не просто находить CVE, а непрерывно оценивать реальные риски, анализировать поверхность и маршруты атак, контролировать устранение и объединять все процессы в единую систему управления безопасностью.

🔻 Мария Тимофеева, RedCheck. Проблемы источников сведений об уязвимостях в 2026 году. Из-за роста числа уязвимостей, ограничений CVSS и снижения полноты данных в NVD компании переходят к многоканальному сбору сведений, риск-ориентированной приоритизации и усилению роли экспертной аналитики и ИИ в управлении уязвимостями.

🔻 Владимир Михайлов, Vulns io. Realtime VM для противодействия эксплуатирующему ИИ. Переход от периодического сканирования к Realtime VM позволяет за счет непрерывного контроля инфраструктуры, оперативного обновления данных об уязвимостях и автоматизации устранения сократить время реакции на новые угрозы с часов до минут.

🔻 Никита Котиков, CICADA8. Иллюзия контроля: почему Excel-анкеты не защищают от атак через контрагента. Оценка рисков контрагентов должна переходить от формальных Excel-анкет к доказательному и непрерывному контролю через TPRM (Third-Party Risk Management), который анализирует реальные технические данные, выявляет скрытые риски и обеспечивает постоянный мониторинг безопасности цепочки поставок.

🔻 Александр Дорофеев, Эшелон Технологии. Внешние индикаторы реальной опасности уязвимостей. Эффективная приоритизация уязвимостей требует отказа от оценки только по CVSS и учета дополнительных индикаторов - вероятности эксплуатации EPSS, фактов атак из CISA KEV, наличия эксплойтов, критичности активов и внутреннего контекста риска.

🔻 Иван Елисеев, Check Risk. Неужели VM-системы подходят к пределу своих возможностей? VM-системы сталкиваются с ограничениями из-за роста числа CVE, ускорения появления эксплойтов и снижения эффективности приоритизации по CVSS/EPSS, поэтому рынок смещается к Exposure Management, где оценивается не сама уязвимость, а реальная вероятность атаки с учетом доступности актива, эксплуатируемости и бизнес-контекста.

🔻 Круглый стол экспертов. Эволюция VM или смена парадигмы? VM эволюционирует от простого поиска и закрытия уязвимостей к управлению реальными киберрисками: платформы должны учитывать бизнес-контекст, помогать принимать решения по остаточному риску, работать с новыми активами вроде ИИ-агентов, анализировать пути атак, внедрять принципы CTEM и становиться частью более широких платформ управления экспозициями и киберустойчивостью.

🔻 Российские решения для управления уязвимостями. Сравнительная таблица MaxPatrol VM, Security Vision NG VM, RedCheck, Сканер-ВС, Vulns.io VM, CICADA8 VM, Kaspersky VM. Критерии сравнения включают сертификацию и наличие в реестрах, позиционирование, охват активов, возможности внешнего сканирования, источники данных об уязвимостях и активах, ИИ-анализ, приоритизацию, подтверждение эксплуатации, анализ путей атак, автоматизацию устранения, интеграции и дополнительные функции.