Архив метки: RedCheckVM

Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

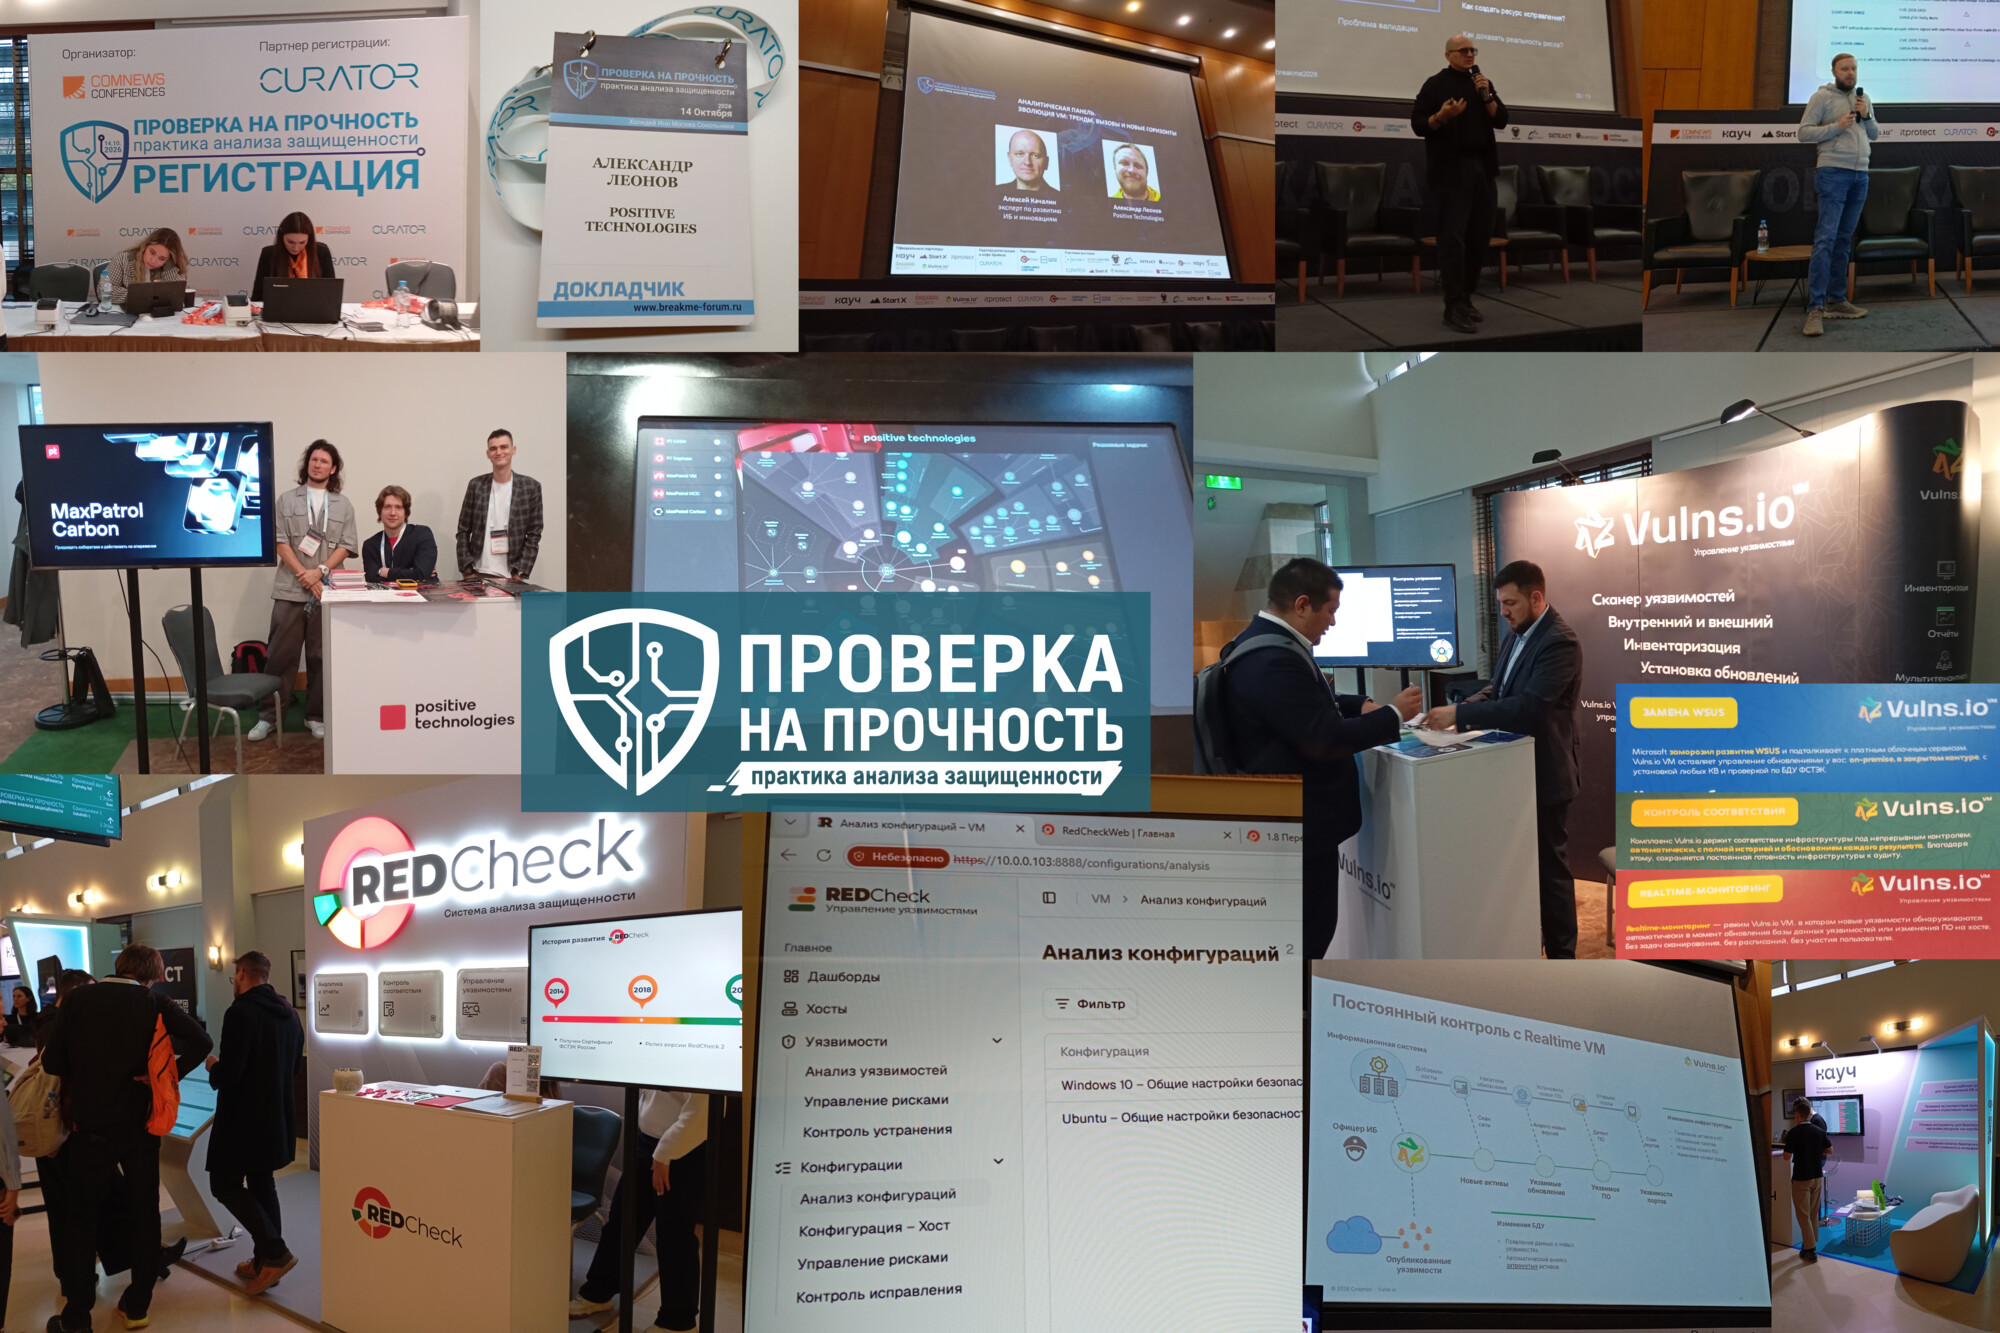
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇
В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие. Всего там было опубликовано 10 материалов. Если суммировать, то в этом году эксперты в основном разбирали ограничения классического VM-подхода: рост числа CVE, недостаточность CVSS, необходимость учета реальной эксплуатабельности уязвимостей и контекста активов, переход к Exposure Management / CTEM, Realtime VM, TPRM и автоматизации приоритизации и устранения уязвимостей. Вот перечень материалов и краткие выжимки:

🔻 Виктория Шишкина, Positive Technologies. От хаоса к контролю: ошибки в управлении уязвимостями и метрики зрелости процесса. Эффективное управление уязвимостями невозможно без измеримых метрик, которые позволяют контролировать полноту инвентаризации активов, качество выявления, приоритизацию и своевременность устранения уязвимостей и ошибок конфигурации.

✳️🔻 Александр Леонов, Positive Technologies. CVE - только начало: Как Exposure Management меняет правила игры. Exposure Management расширяет классическое управление уязвимостями: вместо фокусировки только на CVE он учитывает любые факторы, повышающие риск атаки (ошибки конфигурации, избыточные права, слабые настройки и архитектурные недостатки), анализирует реальные пути атак и помогает устранять наиболее опасные экспозиции с учетом бизнес-контекста.

🔻 Security Vision. Восемь слагаемых процессов VM нового поколения. Современные платформы управления уязвимостями должны не просто находить CVE, а непрерывно оценивать реальные риски, анализировать поверхность и маршруты атак, контролировать устранение и объединять все процессы в единую систему управления безопасностью.

🔻 Мария Тимофеева, RedCheck. Проблемы источников сведений об уязвимостях в 2026 году. Из-за роста числа уязвимостей, ограничений CVSS и снижения полноты данных в NVD компании переходят к многоканальному сбору сведений, риск-ориентированной приоритизации и усилению роли экспертной аналитики и ИИ в управлении уязвимостями.

🔻 Владимир Михайлов, Vulns io. Realtime VM для противодействия эксплуатирующему ИИ. Переход от периодического сканирования к Realtime VM позволяет за счет непрерывного контроля инфраструктуры, оперативного обновления данных об уязвимостях и автоматизации устранения сократить время реакции на новые угрозы с часов до минут.

🔻 Никита Котиков, CICADA8. Иллюзия контроля: почему Excel-анкеты не защищают от атак через контрагента. Оценка рисков контрагентов должна переходить от формальных Excel-анкет к доказательному и непрерывному контролю через TPRM (Third-Party Risk Management), который анализирует реальные технические данные, выявляет скрытые риски и обеспечивает постоянный мониторинг безопасности цепочки поставок.

🔻 Александр Дорофеев, Эшелон Технологии. Внешние индикаторы реальной опасности уязвимостей. Эффективная приоритизация уязвимостей требует отказа от оценки только по CVSS и учета дополнительных индикаторов - вероятности эксплуатации EPSS, фактов атак из CISA KEV, наличия эксплойтов, критичности активов и внутреннего контекста риска.

🔻 Иван Елисеев, Check Risk. Неужели VM-системы подходят к пределу своих возможностей? VM-системы сталкиваются с ограничениями из-за роста числа CVE, ускорения появления эксплойтов и снижения эффективности приоритизации по CVSS/EPSS, поэтому рынок смещается к Exposure Management, где оценивается не сама уязвимость, а реальная вероятность атаки с учетом доступности актива, эксплуатируемости и бизнес-контекста.

🔻 Круглый стол экспертов. Эволюция VM или смена парадигмы? VM эволюционирует от простого поиска и закрытия уязвимостей к управлению реальными киберрисками: платформы должны учитывать бизнес-контекст, помогать принимать решения по остаточному риску, работать с новыми активами вроде ИИ-агентов, анализировать пути атак, внедрять принципы CTEM и становиться частью более широких платформ управления экспозициями и киберустойчивостью.

🔻 Российские решения для управления уязвимостями. Сравнительная таблица MaxPatrol VM, Security Vision NG VM, RedCheck, Сканер-ВС, Vulns.io VM, CICADA8 VM, Kaspersky VM. Критерии сравнения включают сертификацию и наличие в реестрах, позиционирование, охват активов, возможности внешнего сканирования, источники данных об уязвимостях и активах, ИИ-анализ, приоритизацию, подтверждение эксплуатации, анализ путей атак, автоматизацию устранения, интеграции и дополнительные функции.

Коллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VM

Коллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VMКоллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VM

Коллеги из АЛТЭКС-СОФТ представили первый технический обзор бета-версии RedCheck VM. Я отсмотрел это видео и выписал основные моменты.

Позиционирование решения: RedCheck VM - это простая и готовая к использованию система управления уязвимостями, которая снижает сложность внедрения и настройки и позволяет сосредоточиться на закрытии уязвимостей, а не на работе с инструментом.

Анонс фич, которые следует ждать до конца года:

📊 Оценка уязвимостей по методике ФСТЭК (в релизной версии)
🔧 Анализ и контроль несоответствий конфигураций
📦 Расширенная инвентаризационная информация по хостам

Ещё будущие фичи без сроков:

🛡️ Обогащение инвентаризации аудитами в режиме Pentest
🔗 Интеграция с таск-трекерами (помимо почты)

Что по сертификату? Полнофункциональный модуль RedCheck VM планируется включить в действующий сертификат RedCheck в следующем году.

Что по лицензированию? RedCheck VM - отдельный модуль RedCheck, бесплатно доступный для старших редакций, устанавливаемый на выделенный сервер с собственной базой данных. Для доступа к бета-версии достаточно запросить тестовую лицензию в редакции "Эксперт". RedCheck VM может подключаться ко всем экземплярам RedCheck Профессиональной редакции, такая архитектура подходит для групп компаний и распределённых сетей, позволяя собирать все результаты в едином центре.

Демо бета-версии продукта

Интерфейс. Стандартный веб-интерфейс. Светлая/тёмная тема.

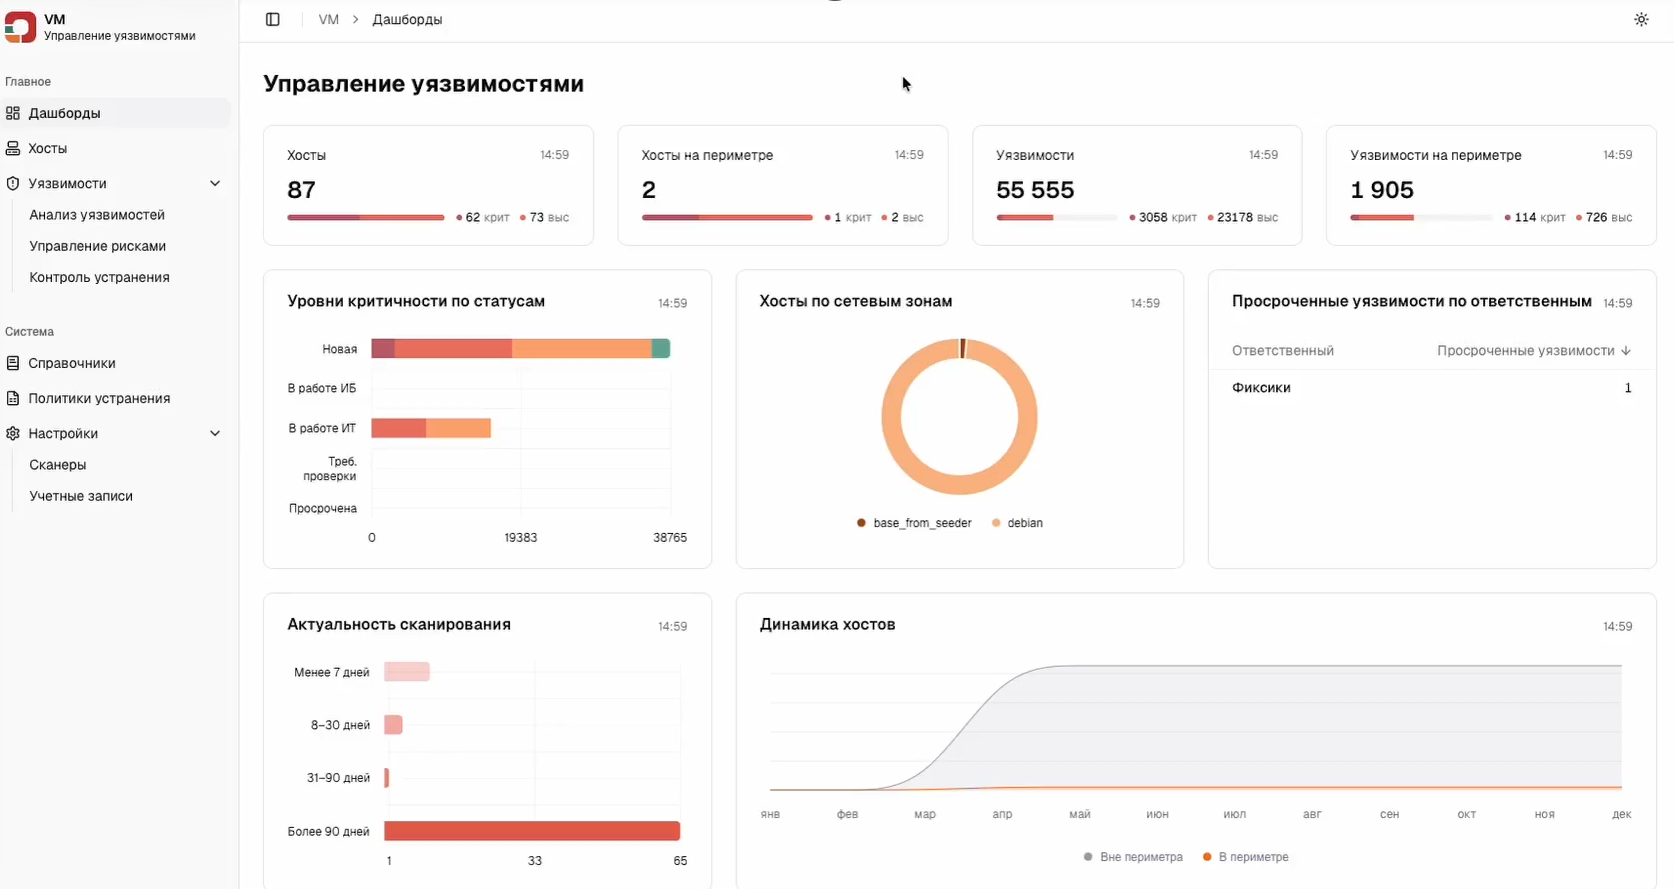
Дашборды. На данный момент есть девять стартовых выборок: Хосты, Хосты на периметре, Уязвимости, Уязвимости на периметре, Уровни критичности по статусам, Хосты по сетевым зонам, Просроченные уязвимости по ответственным, Актуальность сканирования, Динамика хостов. Новые информеры будут добавляться с обновлениями, и в дальнейшем можно будет их переключать, сохраняя фокус внимания на важном.

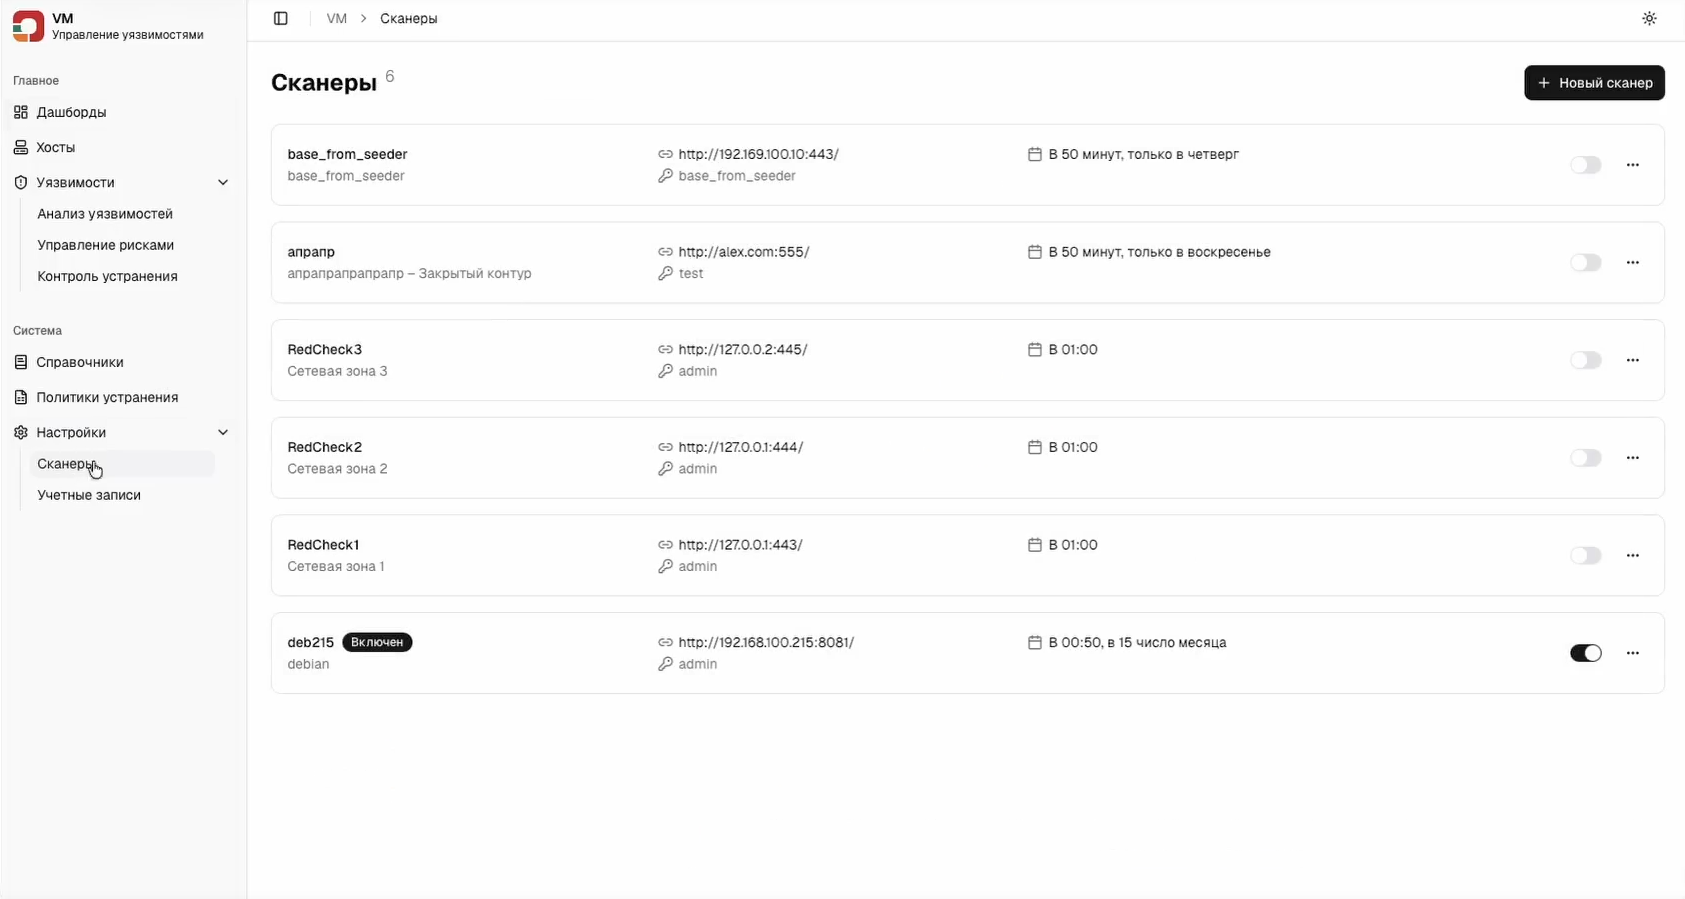
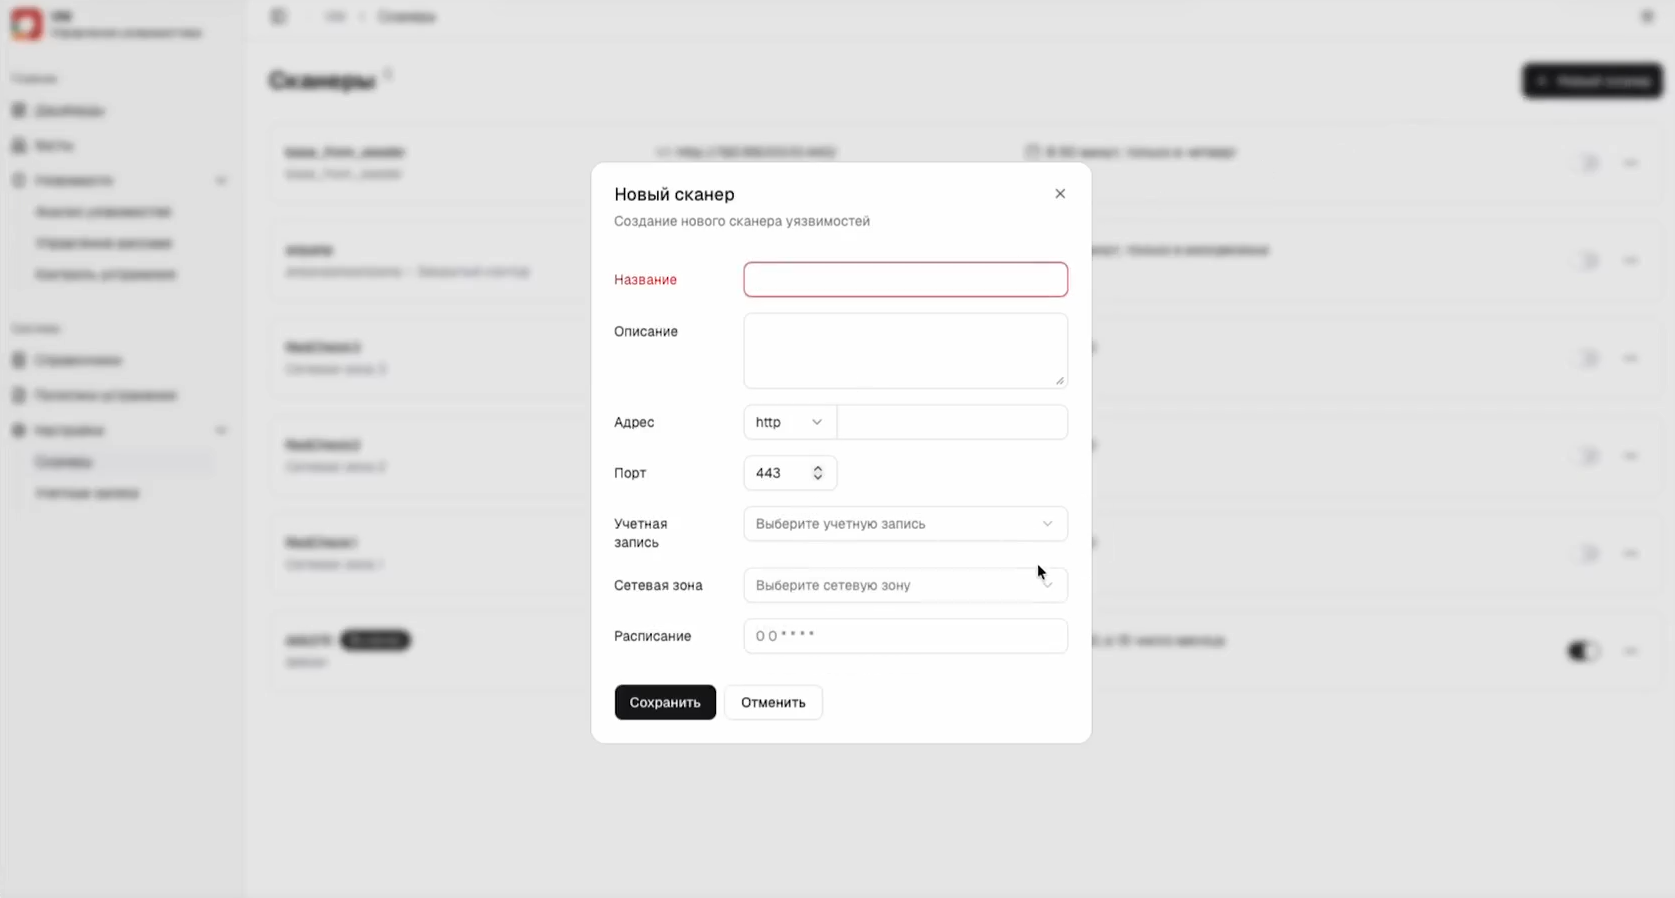
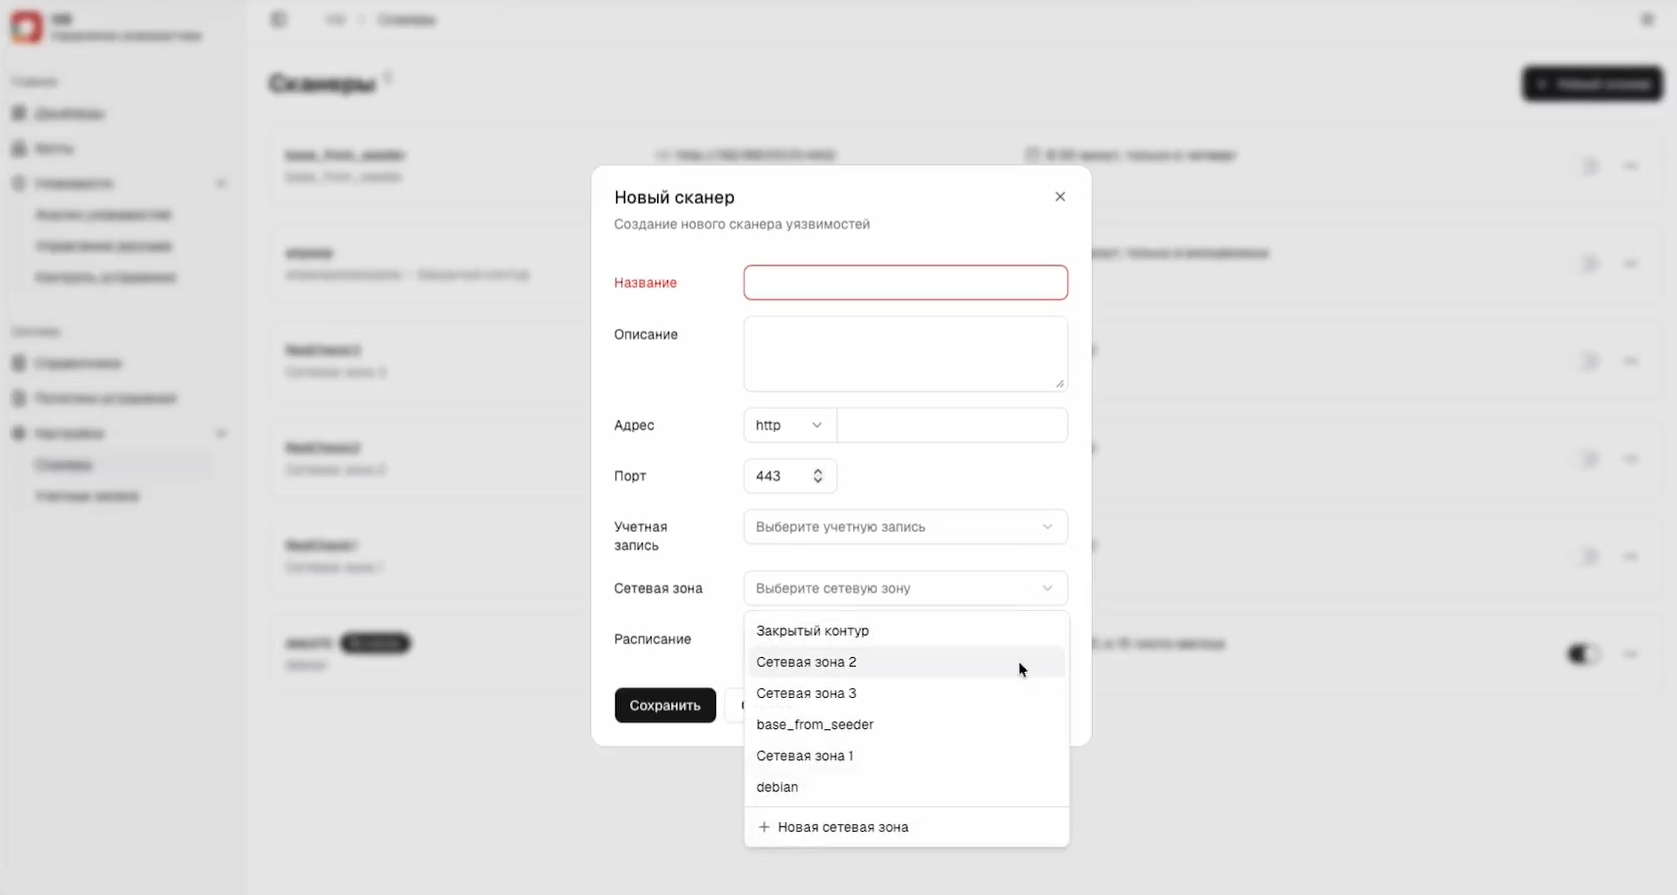
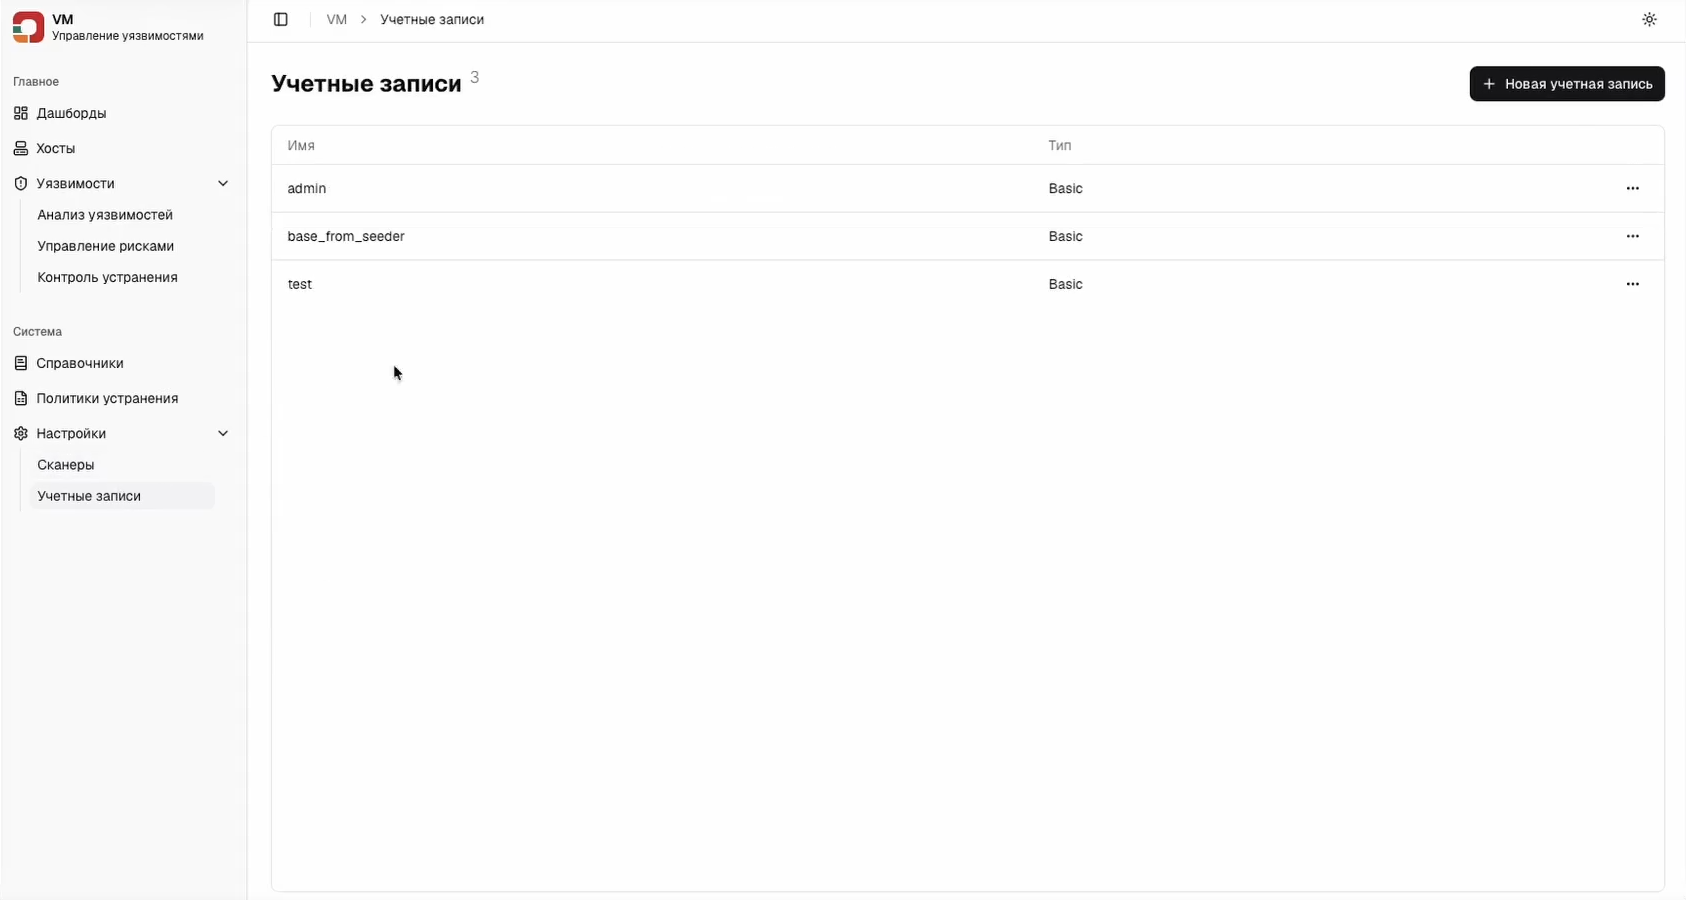
Интеграция со сканерами RedCheck. Настройка начинается с указания адреса, порта Rest API и учетных данных сканера RedCheck. Все полученные данные агрегируются в выбранной сетевой зоне, при этом интерфейс позволяет создавать новые объекты напрямую из меню. Ключевым этапом является настройка расписания синхронизации в формате cron (секунды, минуты, часы, дни, месяцы, дни недели). По умолчанию в бета-версии установлен ежечасный опрос, однако его можно изменить (например, на ежедневный запуск в 23:00). Стоит учитывать, что экземпляр RedCheck сохраняет собственный регламент работы и может параллельно использоваться другими сотрудниками для внутренних задач. Отдельно управлять учётными записями можно в соответствующем списке.

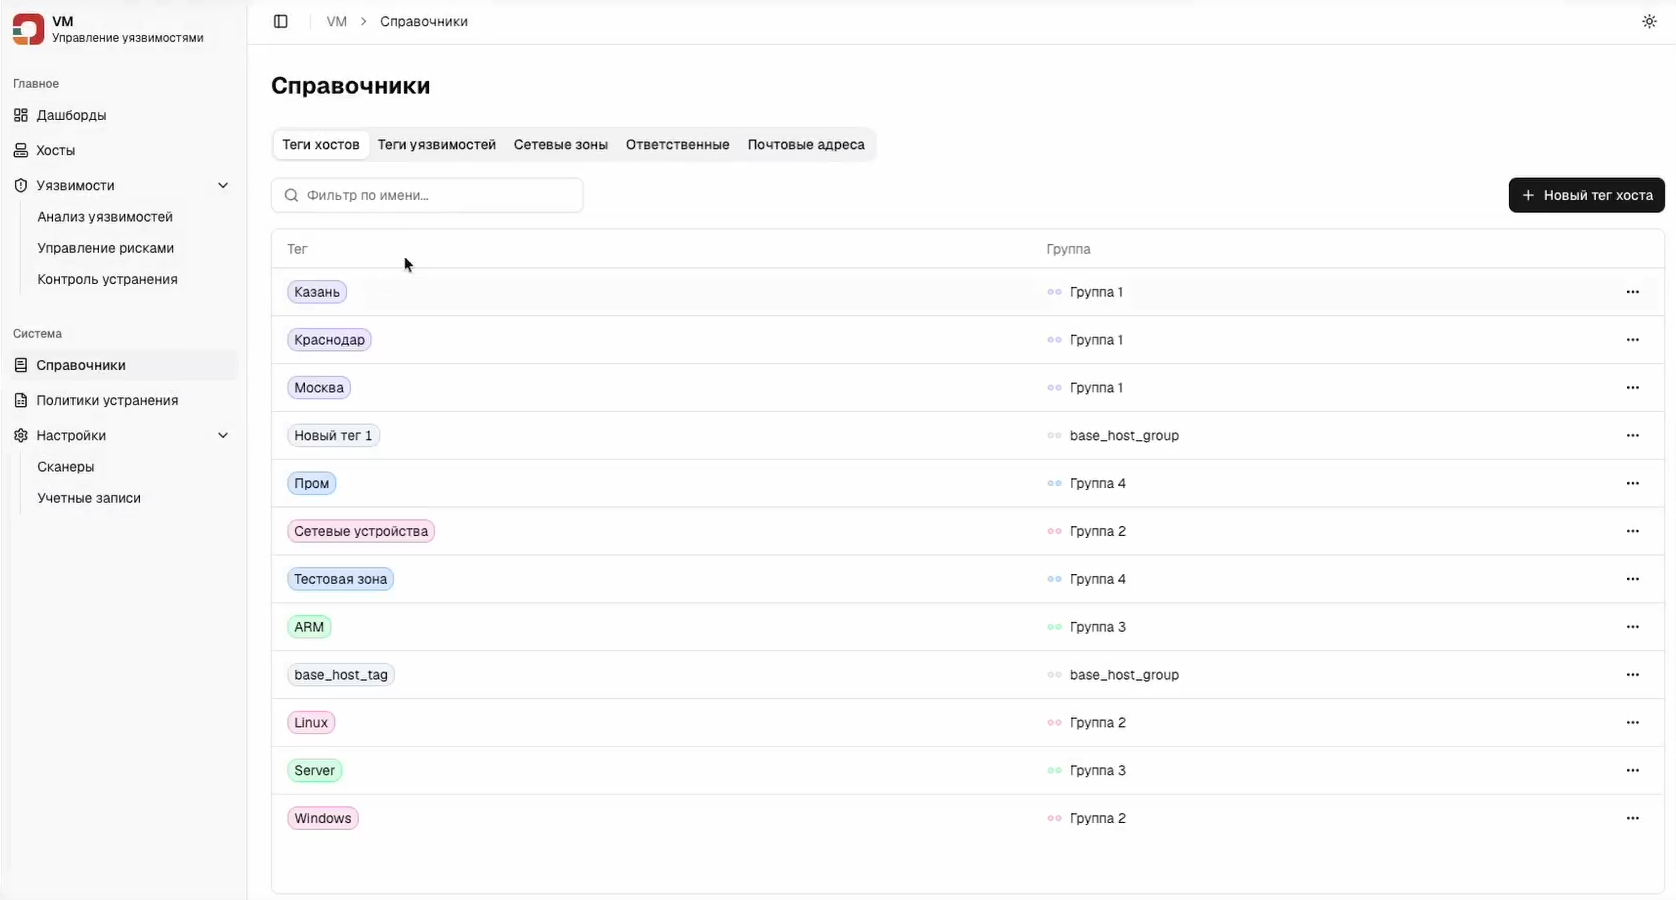
Справочники. Позволяют редактировать различные сущности. В настоящее время доступны справочники: Теги хостов, Теги уязвимостей, Сетевые зоны, Ответственные, Почтовые адреса.

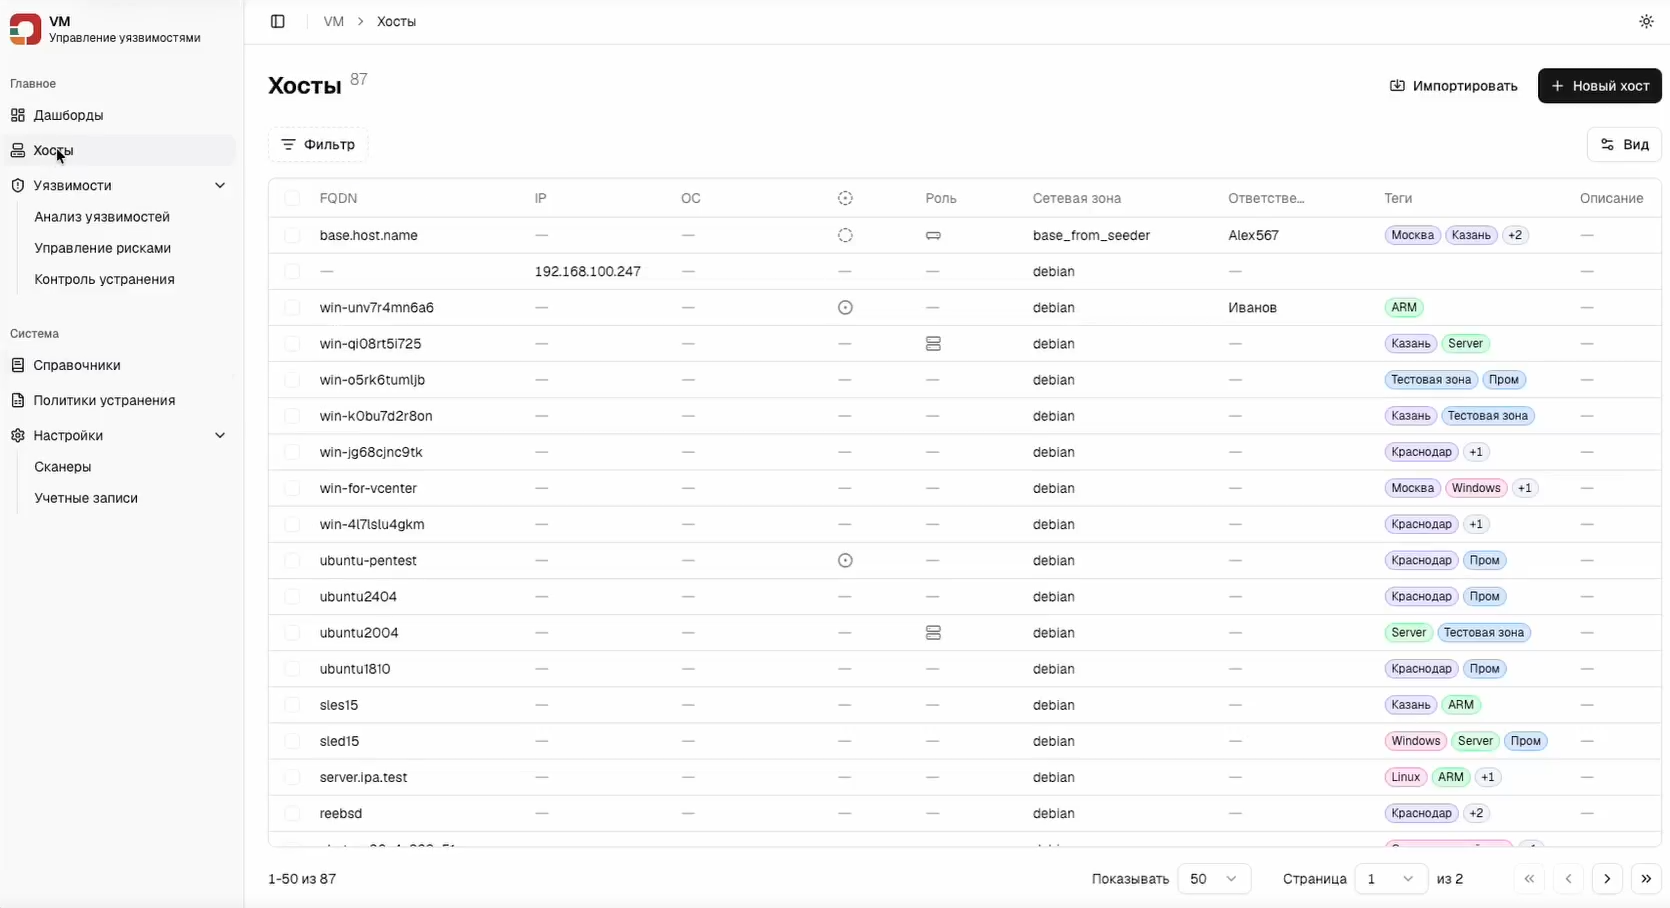
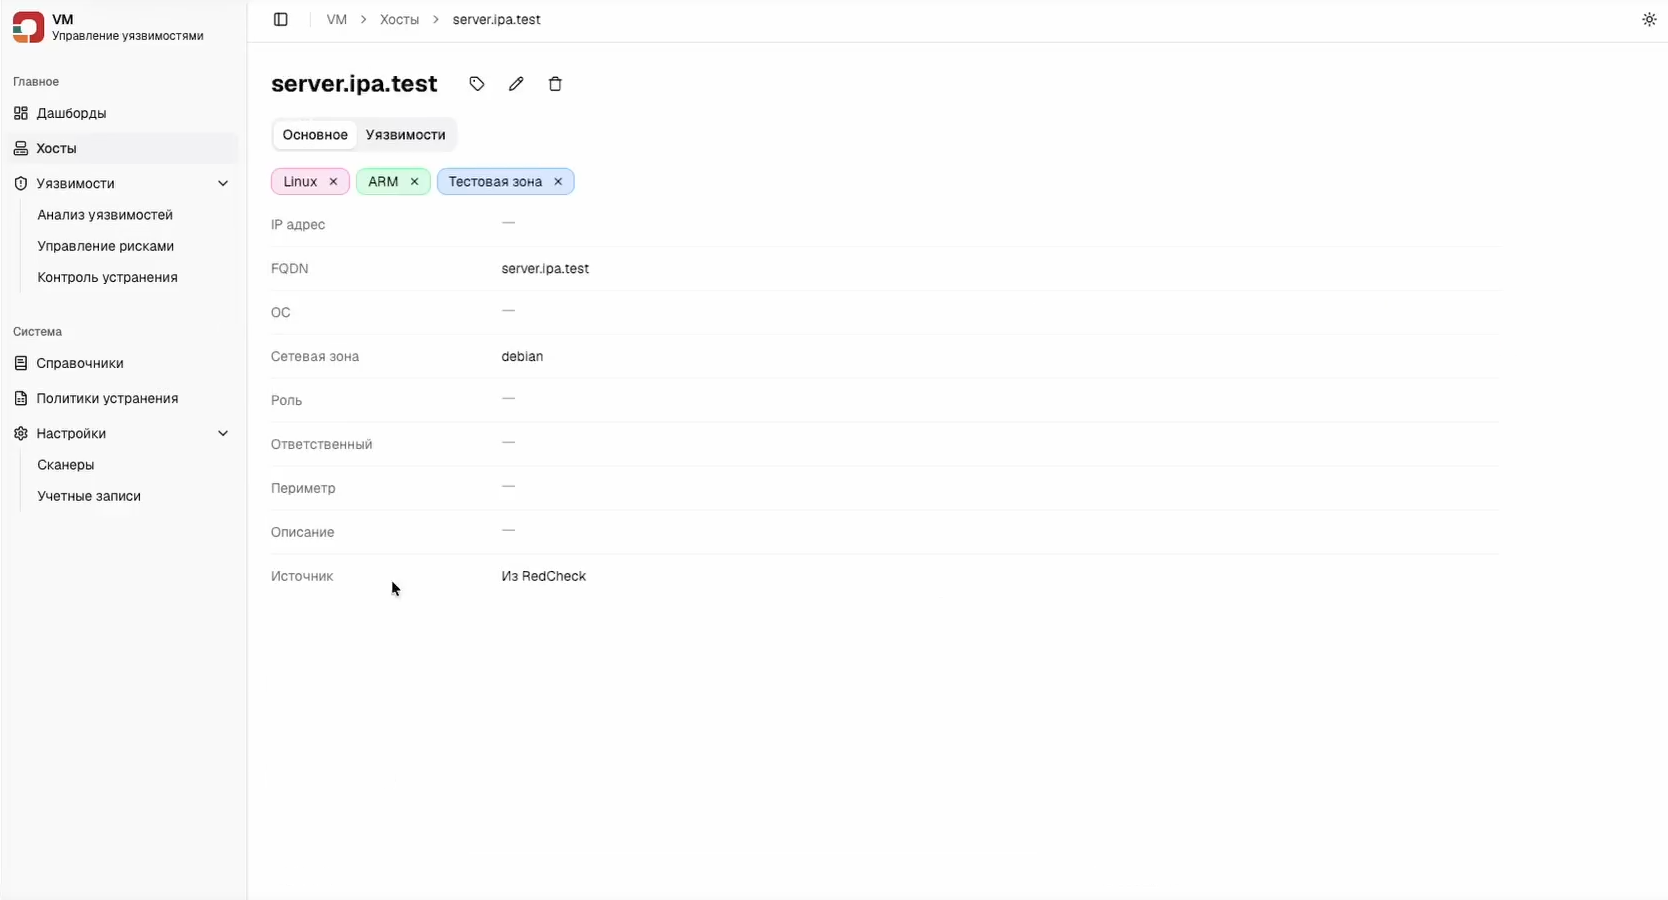
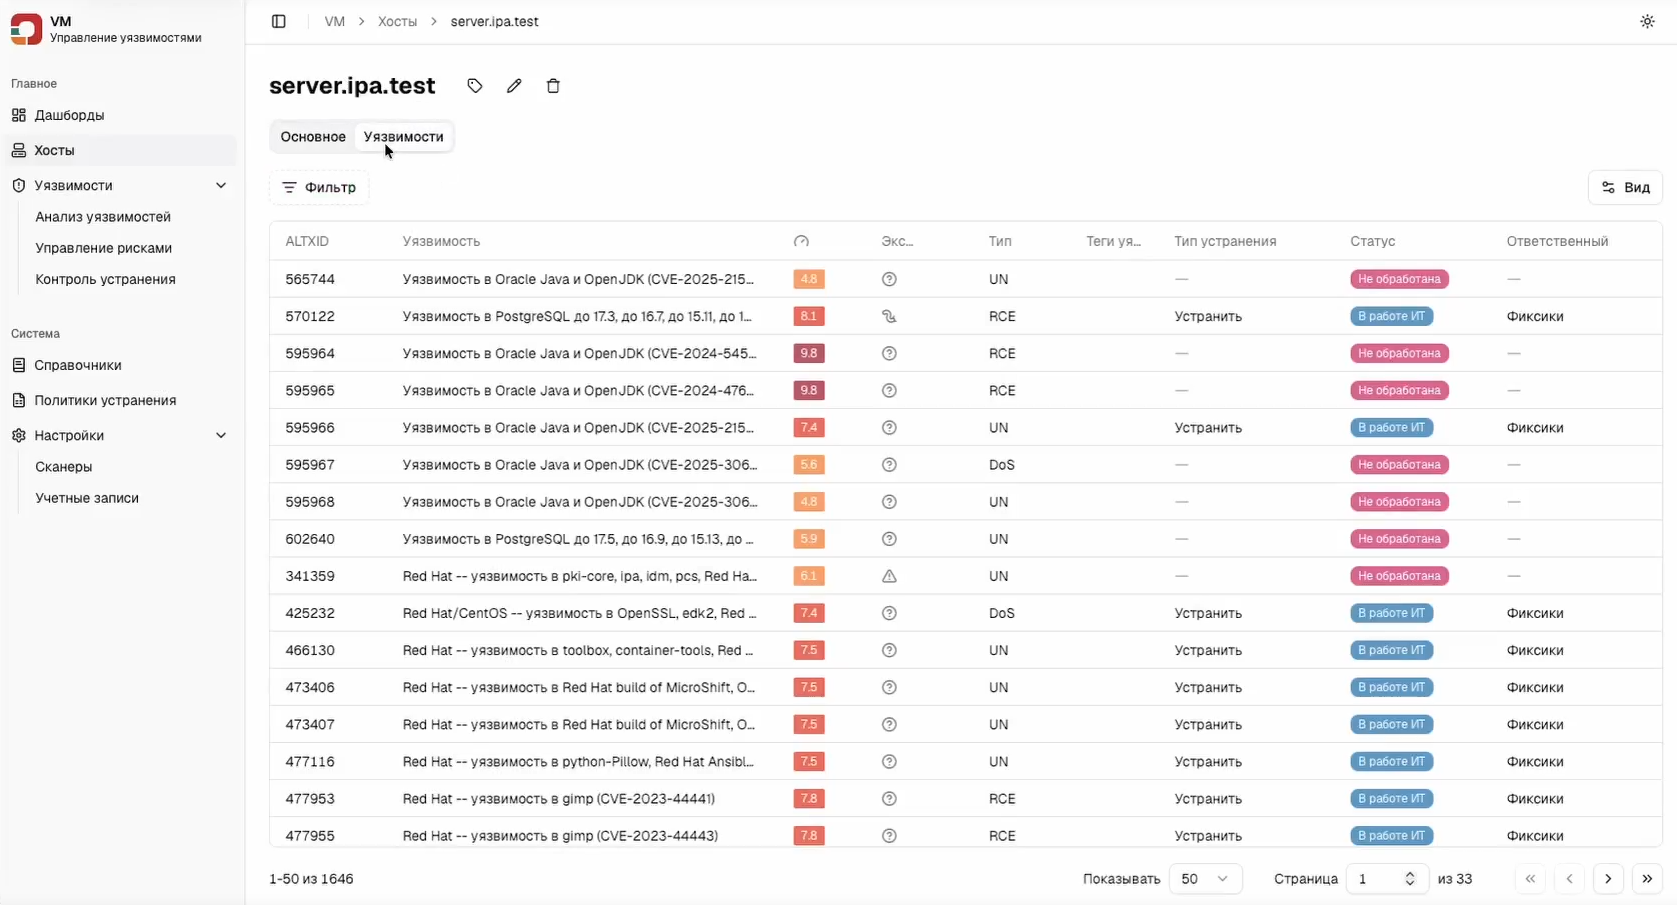
Хосты. После синхронизации со сканерами RedCheck данные о хостах импортируются в RedCheck VM. Каждому объекту присваиваются соответствующие параметры: сетевые зоны, ответственные лица и теги. В карточке хоста отображаются результаты инвентаризации и перечень выявленных уязвимостей. В таблице уязвимостей видны колонки: ALTXID, Уязвимость, Эксплойт (наличие эксплойта - пиктограмма восклицательный знак; использование в атаках - пиктограмма стрелка), Тип уязвимости, Теги уязвимости, Тип устранения, Статус обработки (Не обработана, В работе IT), Ответственный.

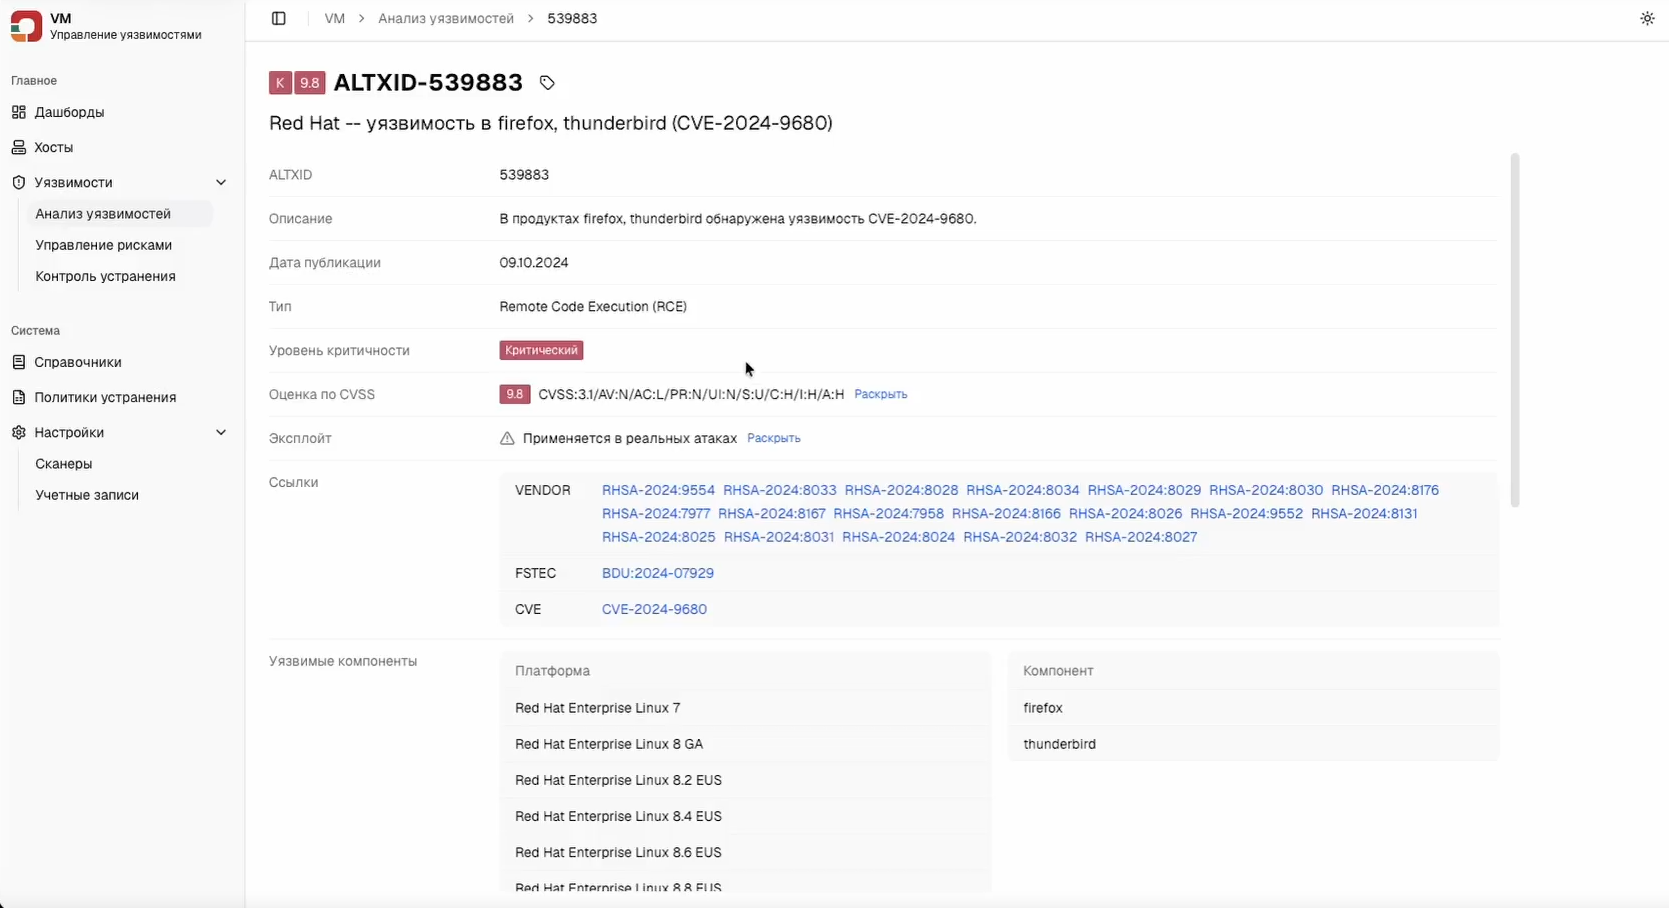
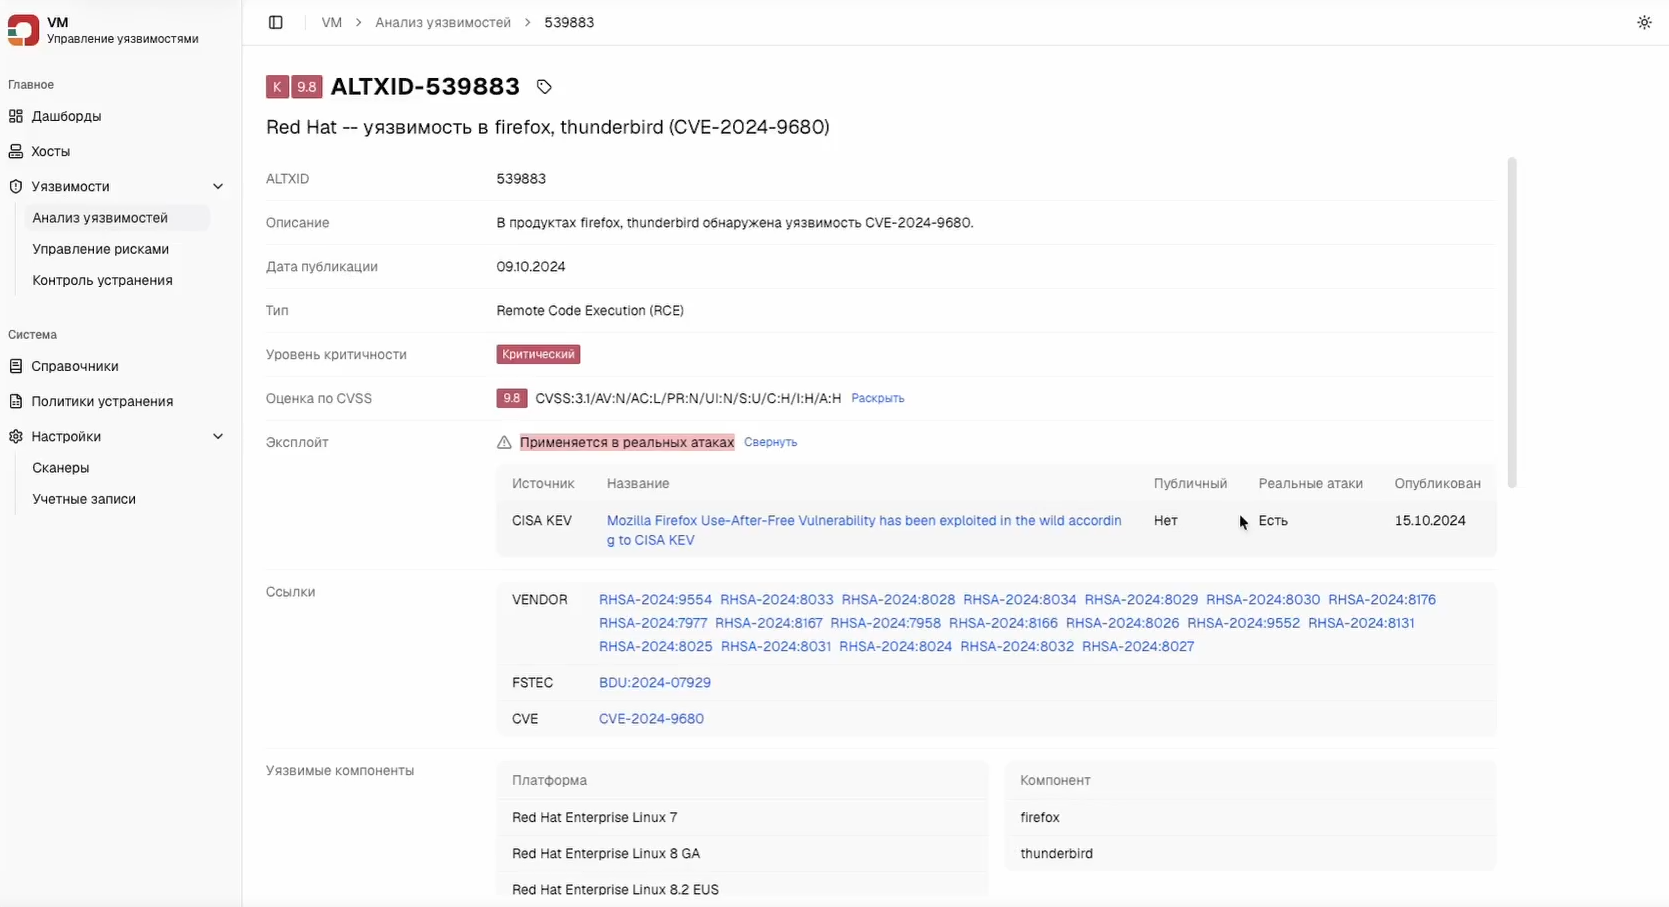
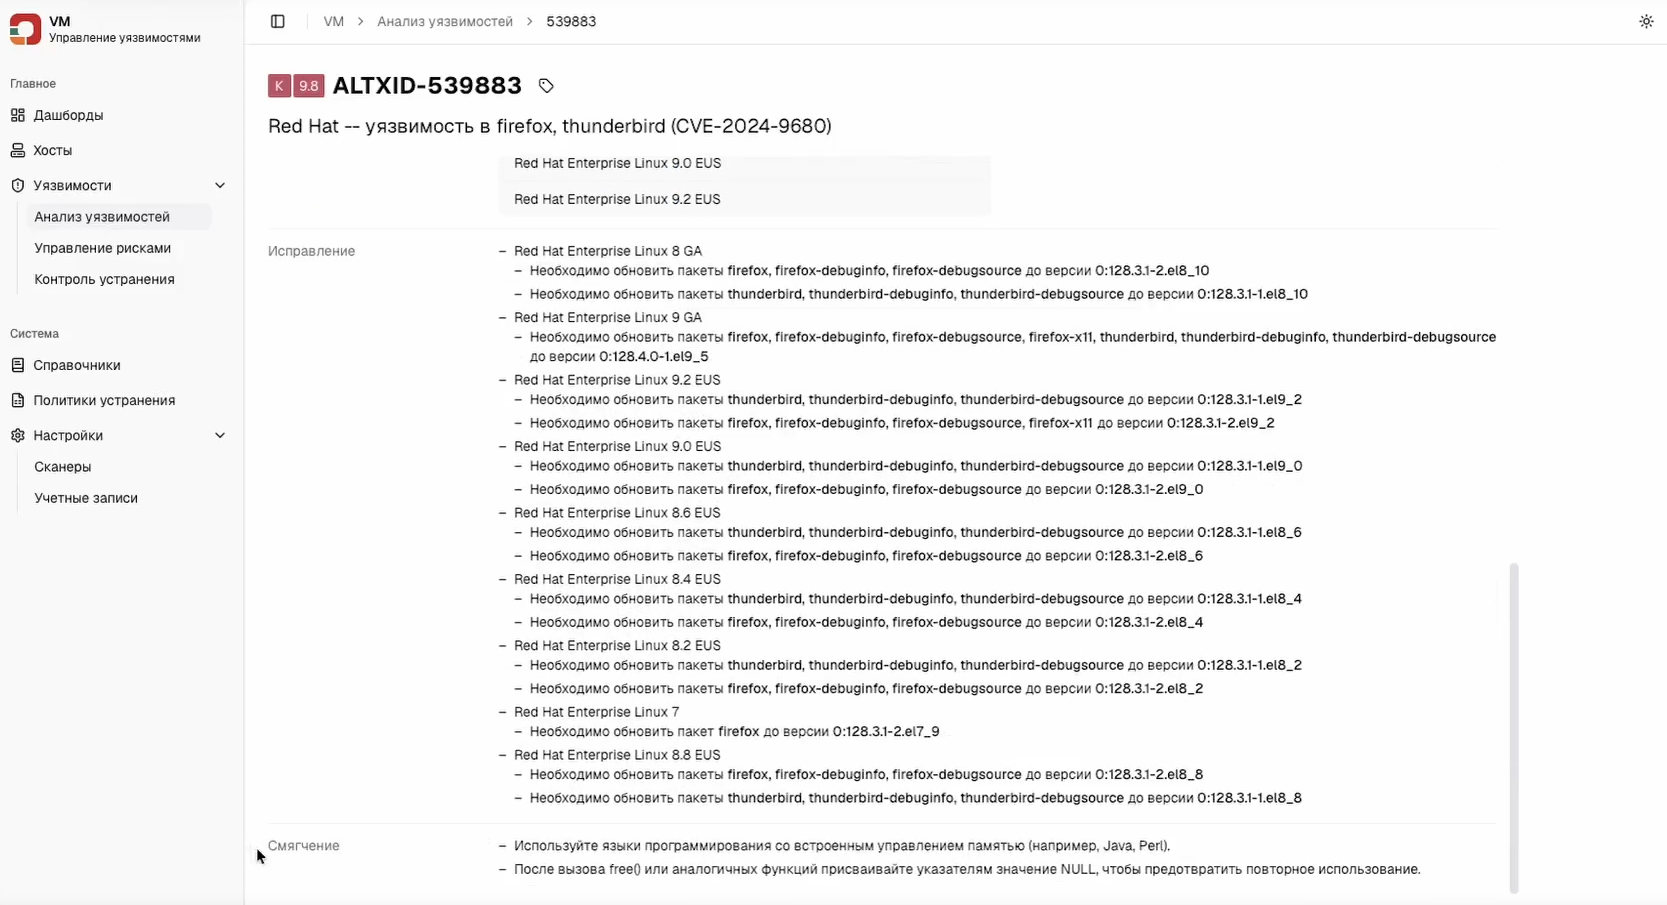
Карточка уязвимости. Карточка уязвимости (в примере уязвимости Firefox) содержит идентификаторы CVE и сведения об эксплойте. В ней указаны уязвимые компоненты, рекомендации по обновлению для различных ОС и меры по смягчению последствий (mitigation), если оперативное исправление невозможно.

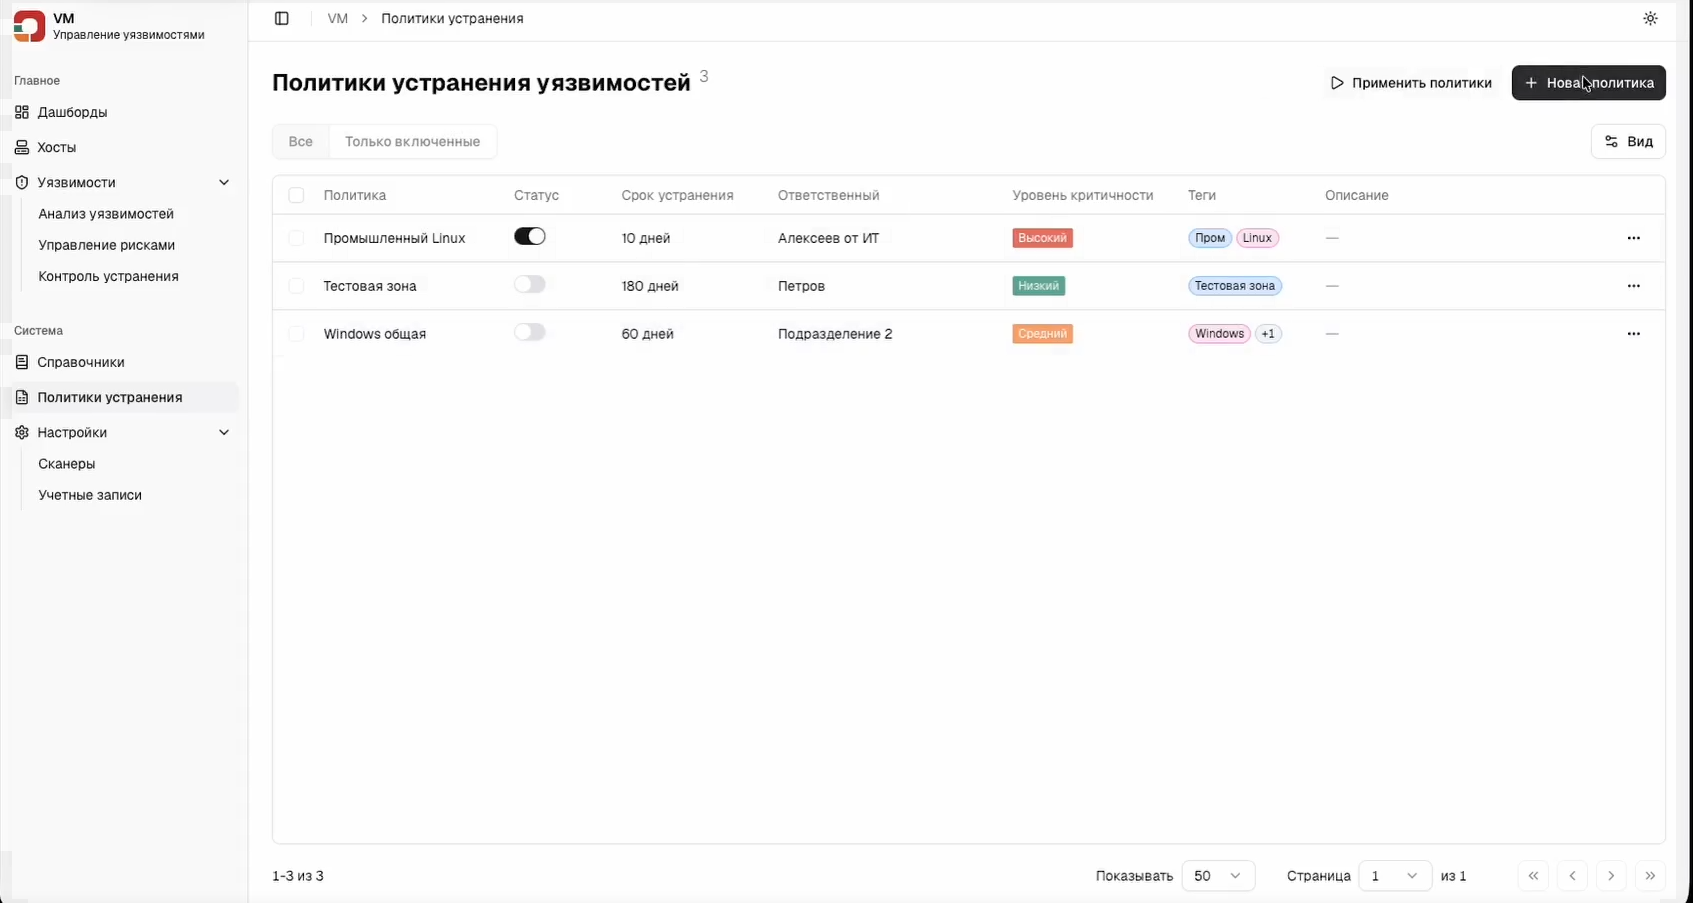
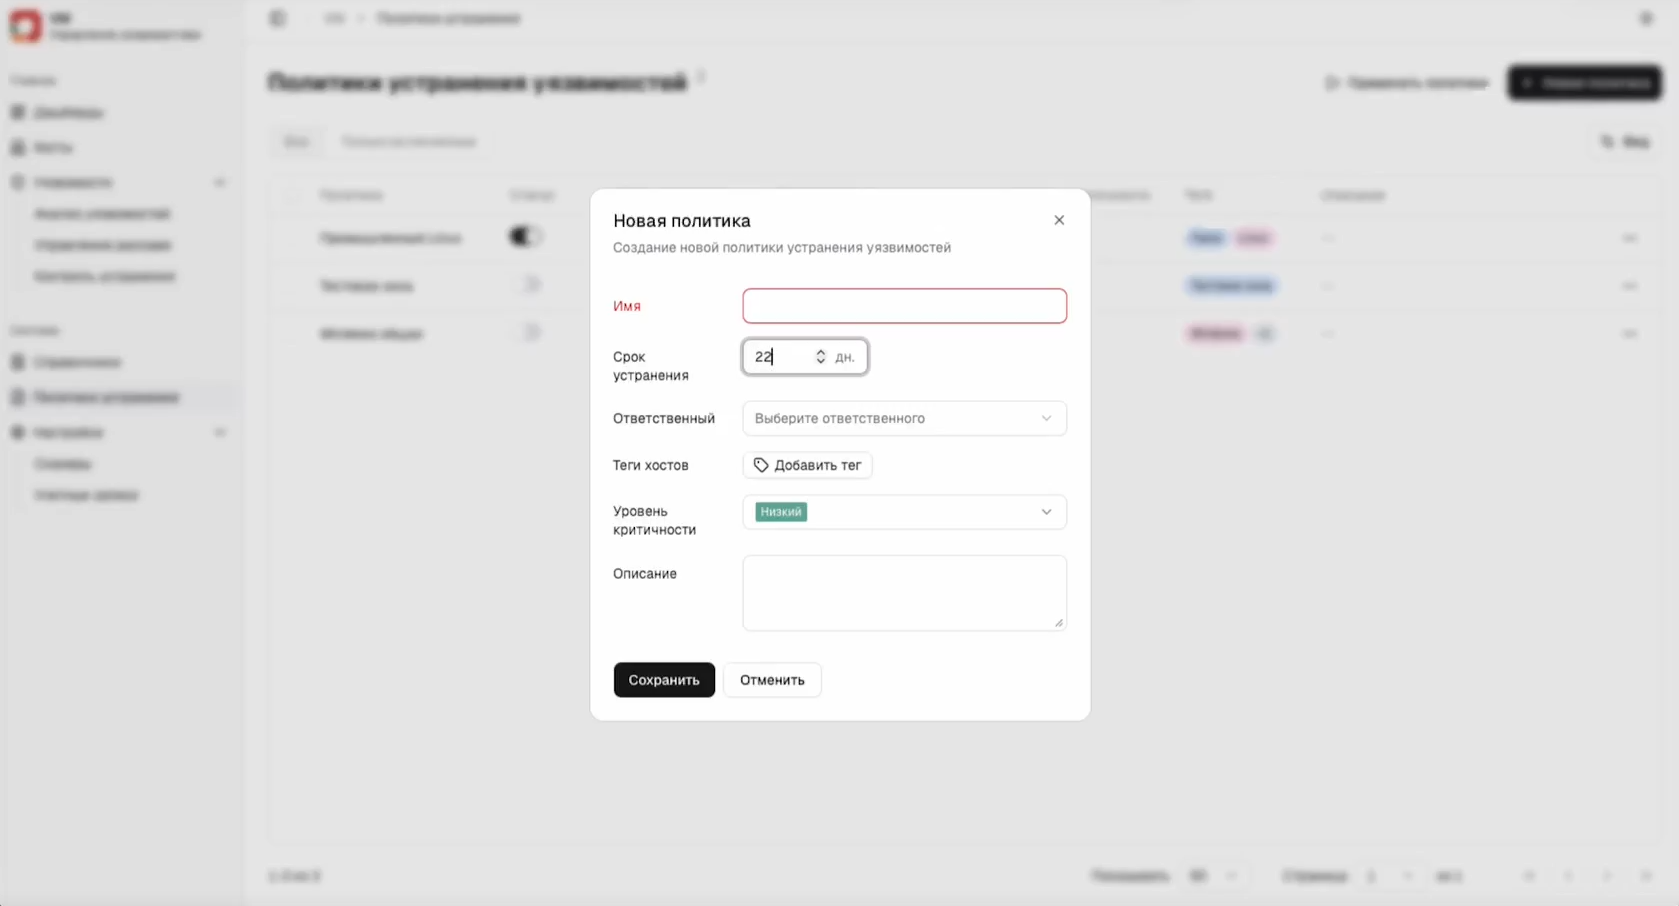
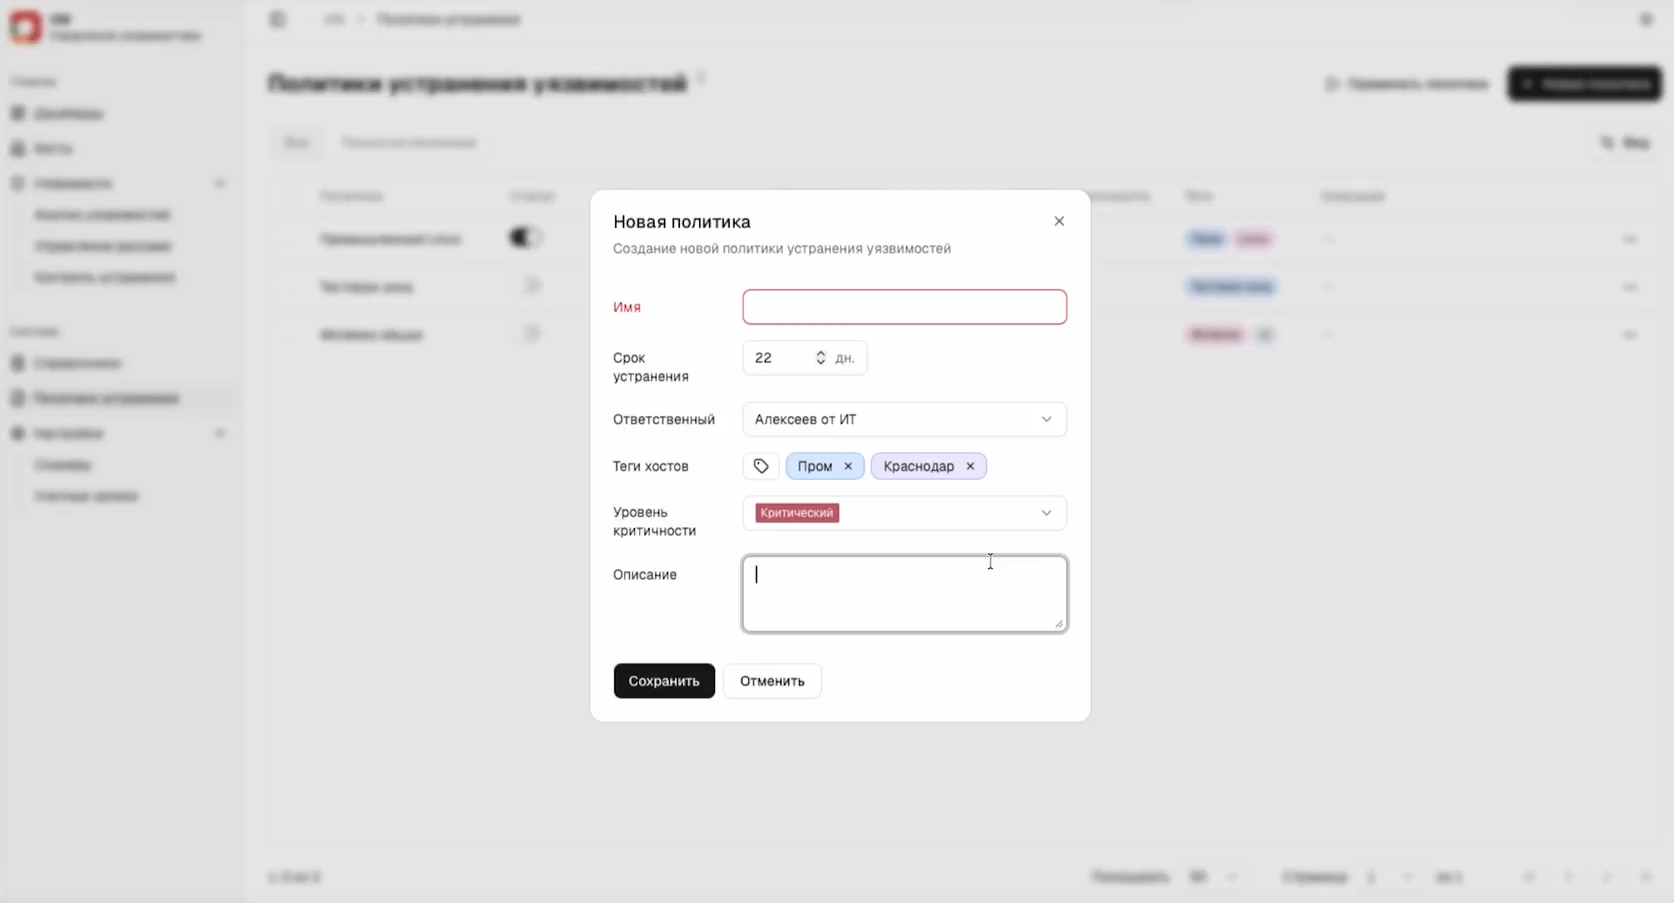
Политики устранения. При создании политики устанавливается допустимый срок устранения уязвимостей - период с момента их обнаружения до исправления. Назначается ответственное лицо, которое получает единый сводный отчет с руководством к действию вместо разрозненных уведомлений. В настройках также определяются область действия политики (теги хостов) и критичность обрабатываемых уязвимостей.

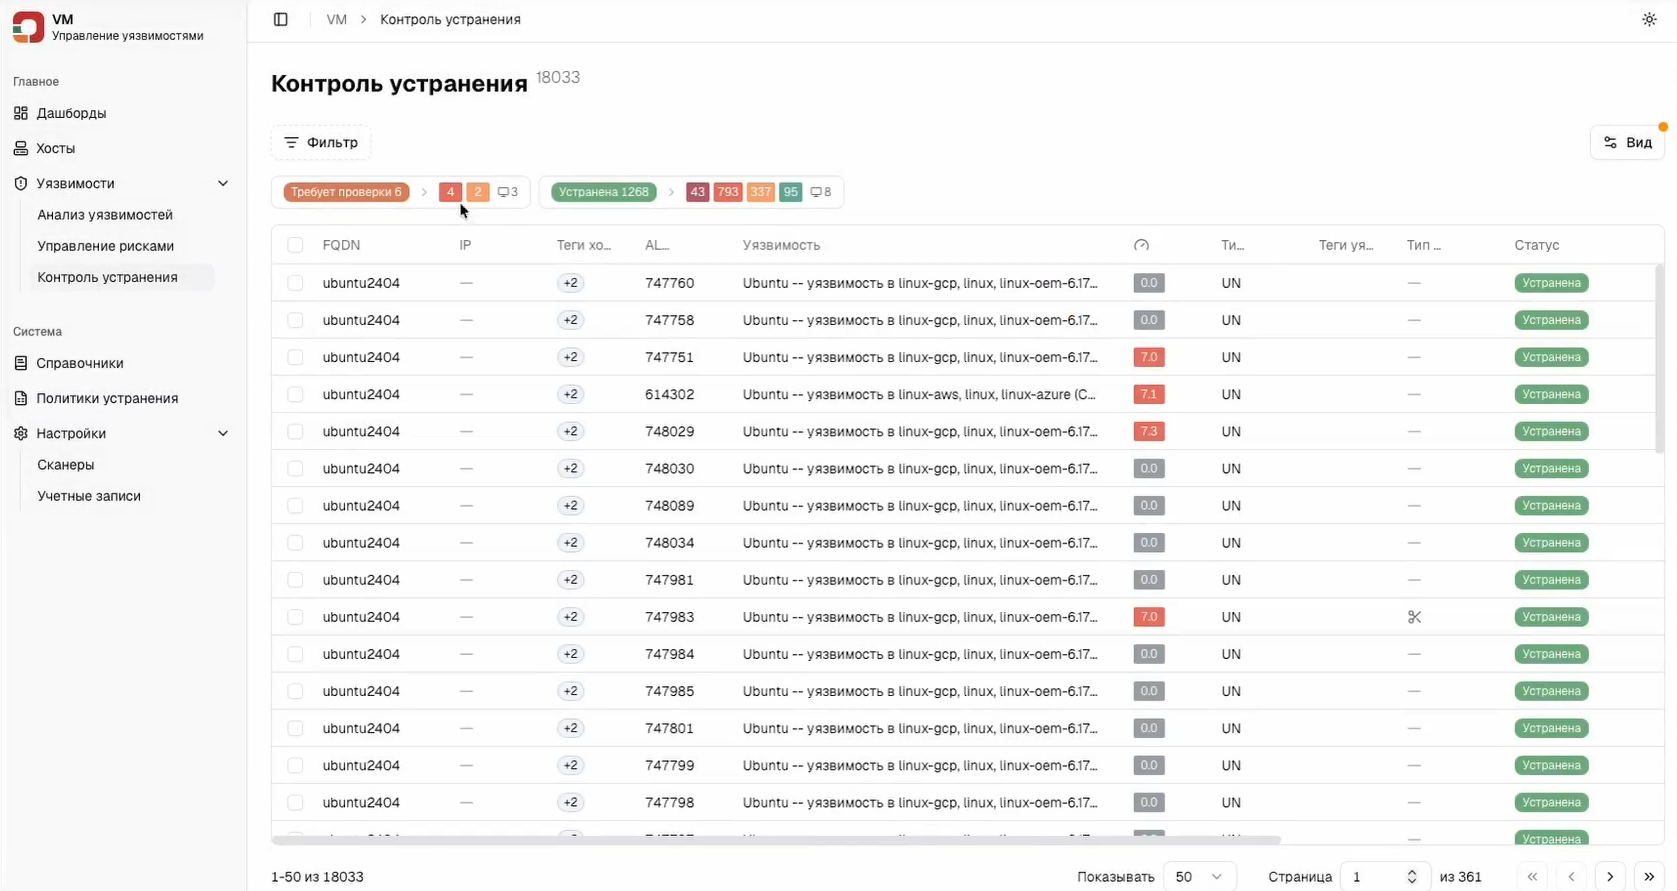
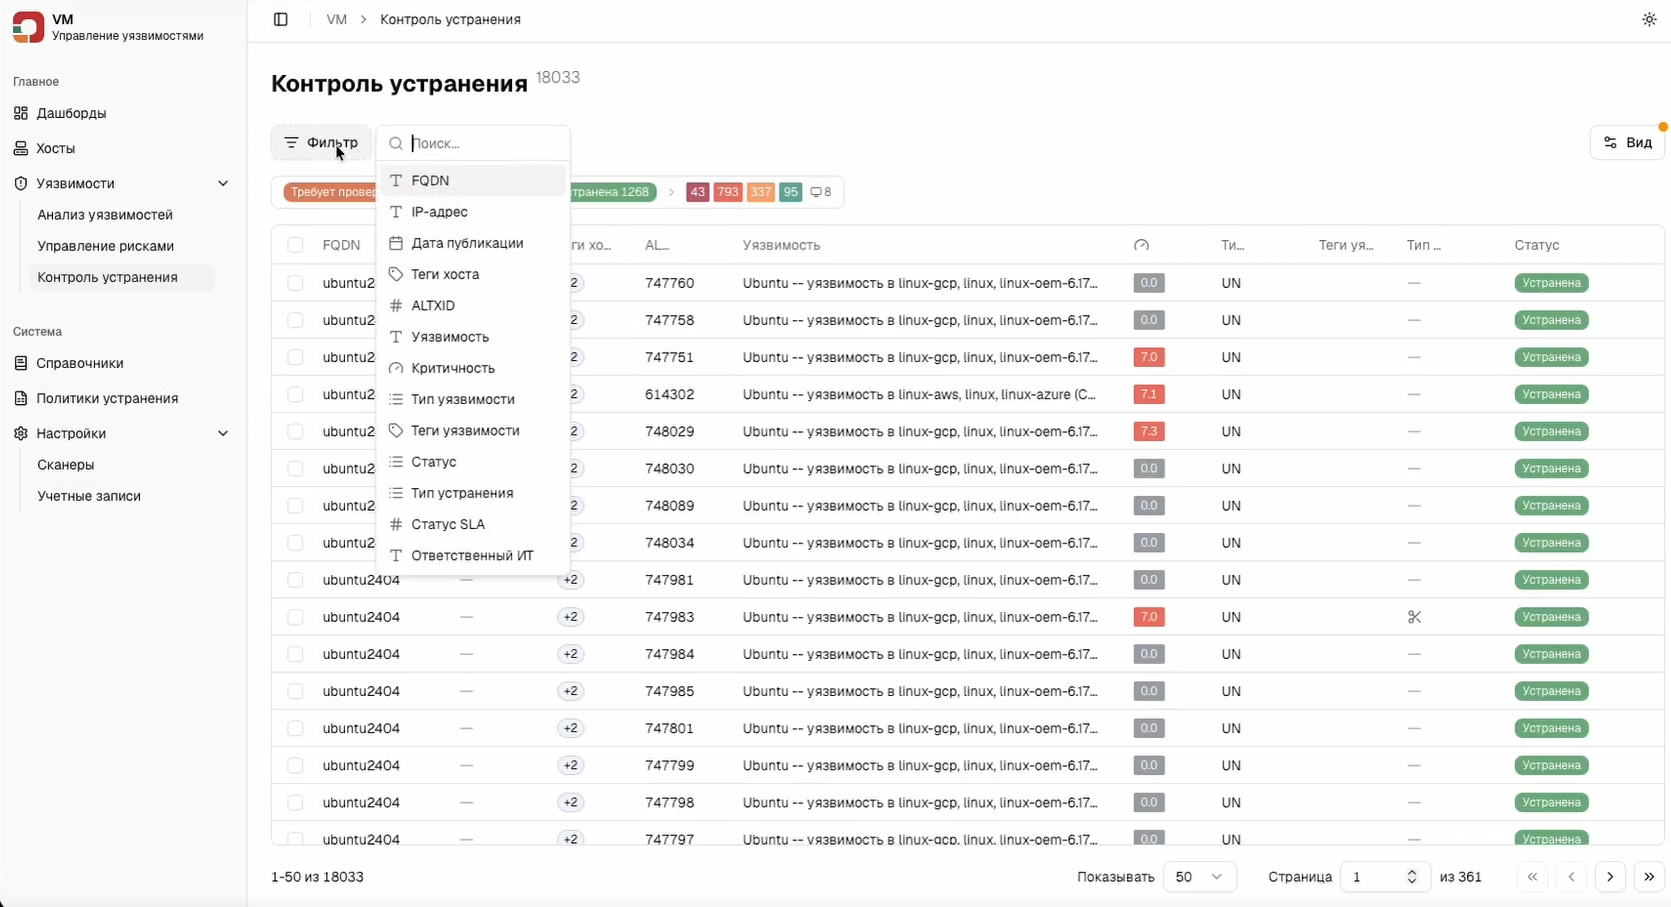
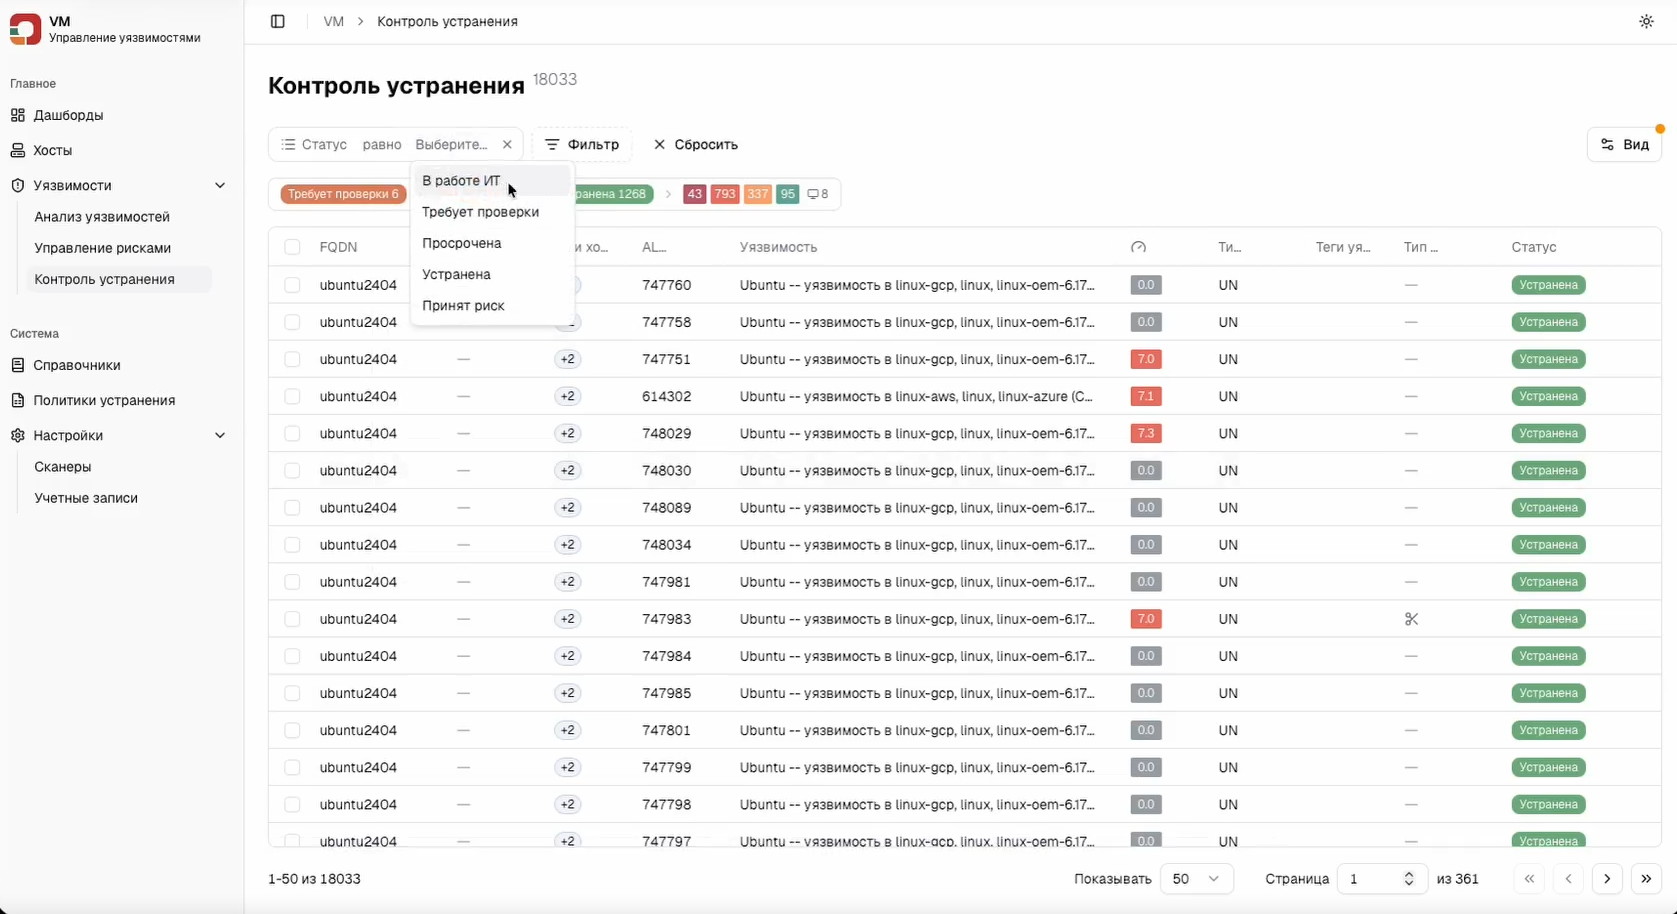
Рабочий стол контроля устранения. Позволяет фильтровать задачи. Для фильтрации доступны следующие параметры: FQDN, IP-адрес, Дата публикации, Теги хоста, ALTXID, Уязвимость, Критичность, Тип уязвимости, Теги уязвимости, Статус, Тип устранения, Статус SLA, Ответственный ИТ. Так, Статус может быть в значении: В работе ИТ, Требует проверки, Просрочена, Устранена, Принят риск.

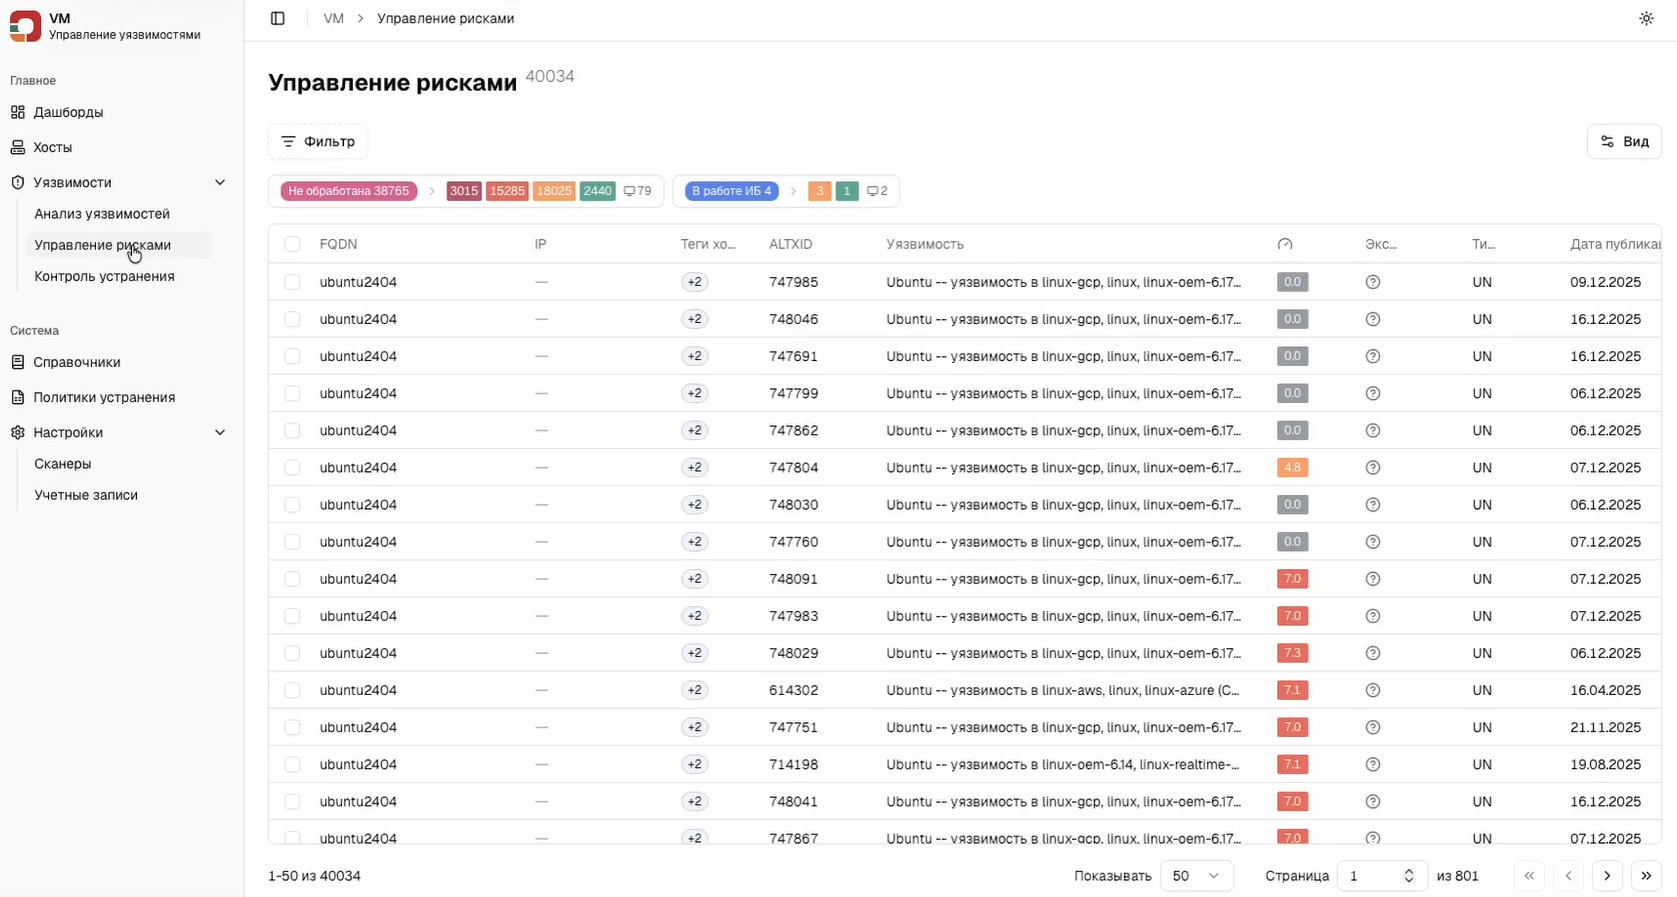
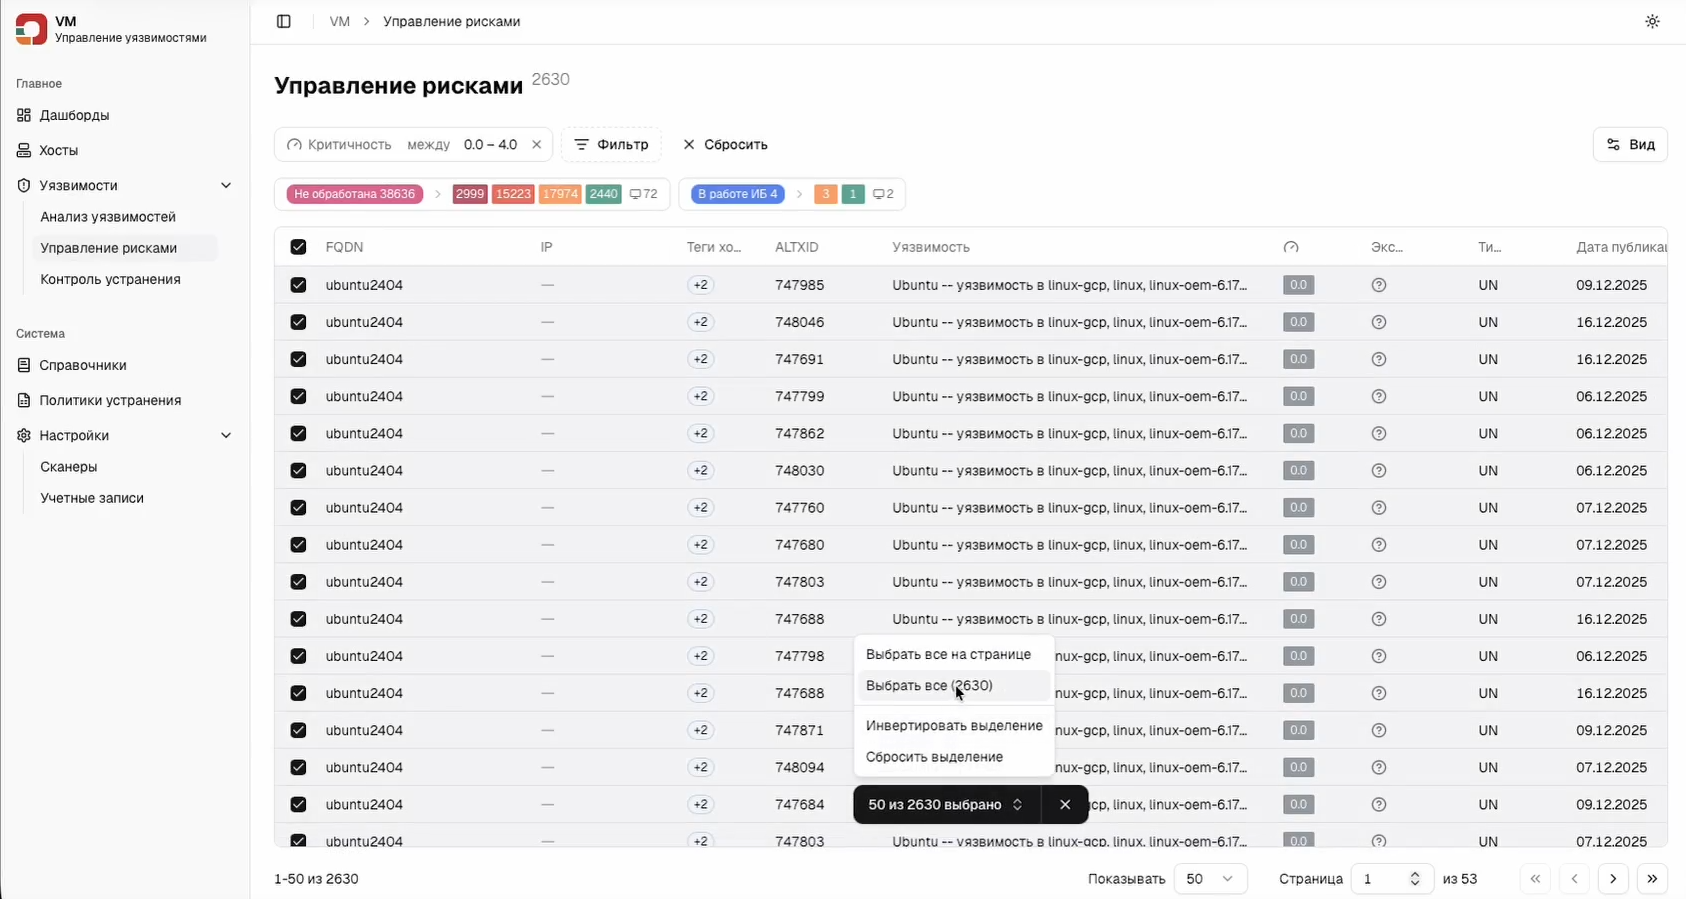
Рабочий стол управления рисками. Уязвимости, которые не обрабатываются политиками, переходят в управление рисками, где необходимо оценить их влияние на инфраструктуру и вручную передать на устранение или сформировать новую политику по общим признакам и запустить её в работу. "Например, можно отфильтровать все хосты с оценкой уязвимостей до четырёх баллов, выбрать хост и принять риск для него". Поддерживаются массовые операции: можно сделать выбор действия как на отображаемой странице, так и всех хостов, попавших под фильтр.

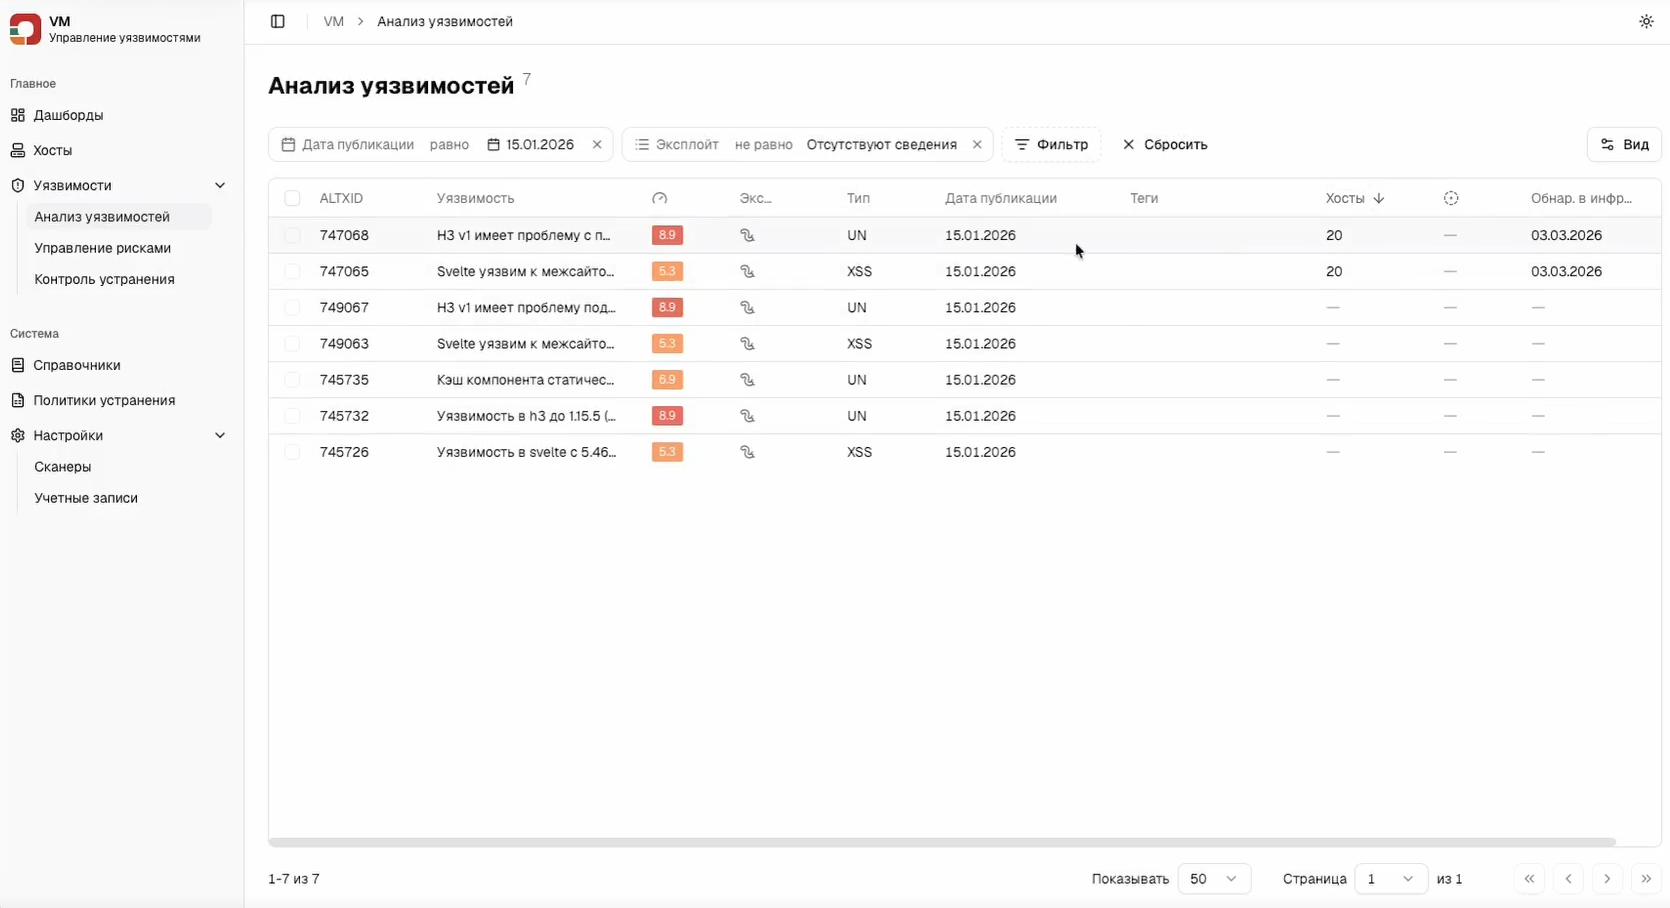
Анализ уязвимостей. Это перечень всех уязвимостей в базе RedCheck VM, в том числе, с распределением обнаружения на хостах в системе. Здесь отдельно можно поработать с уязвимостями по необходимым фильтрам, например, по дате обнаружения в инфраструктуре или дате публикации уязвимости. "Например, пятнадцатого января и с информацией об эксплоите".

АЛТЭКС-СОФТ представили решение класса vulnerability management - RedCheck VM

АЛТЭКС-СОФТ представили решение класса vulnerability management - RedCheck VM

АЛТЭКС-СОФТ представили решение класса vulnerability management - RedCheck VM. Формально его описывают как "перспективный модуль сканера RedCheck".

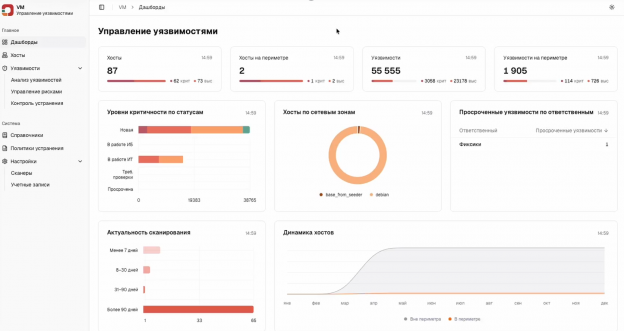
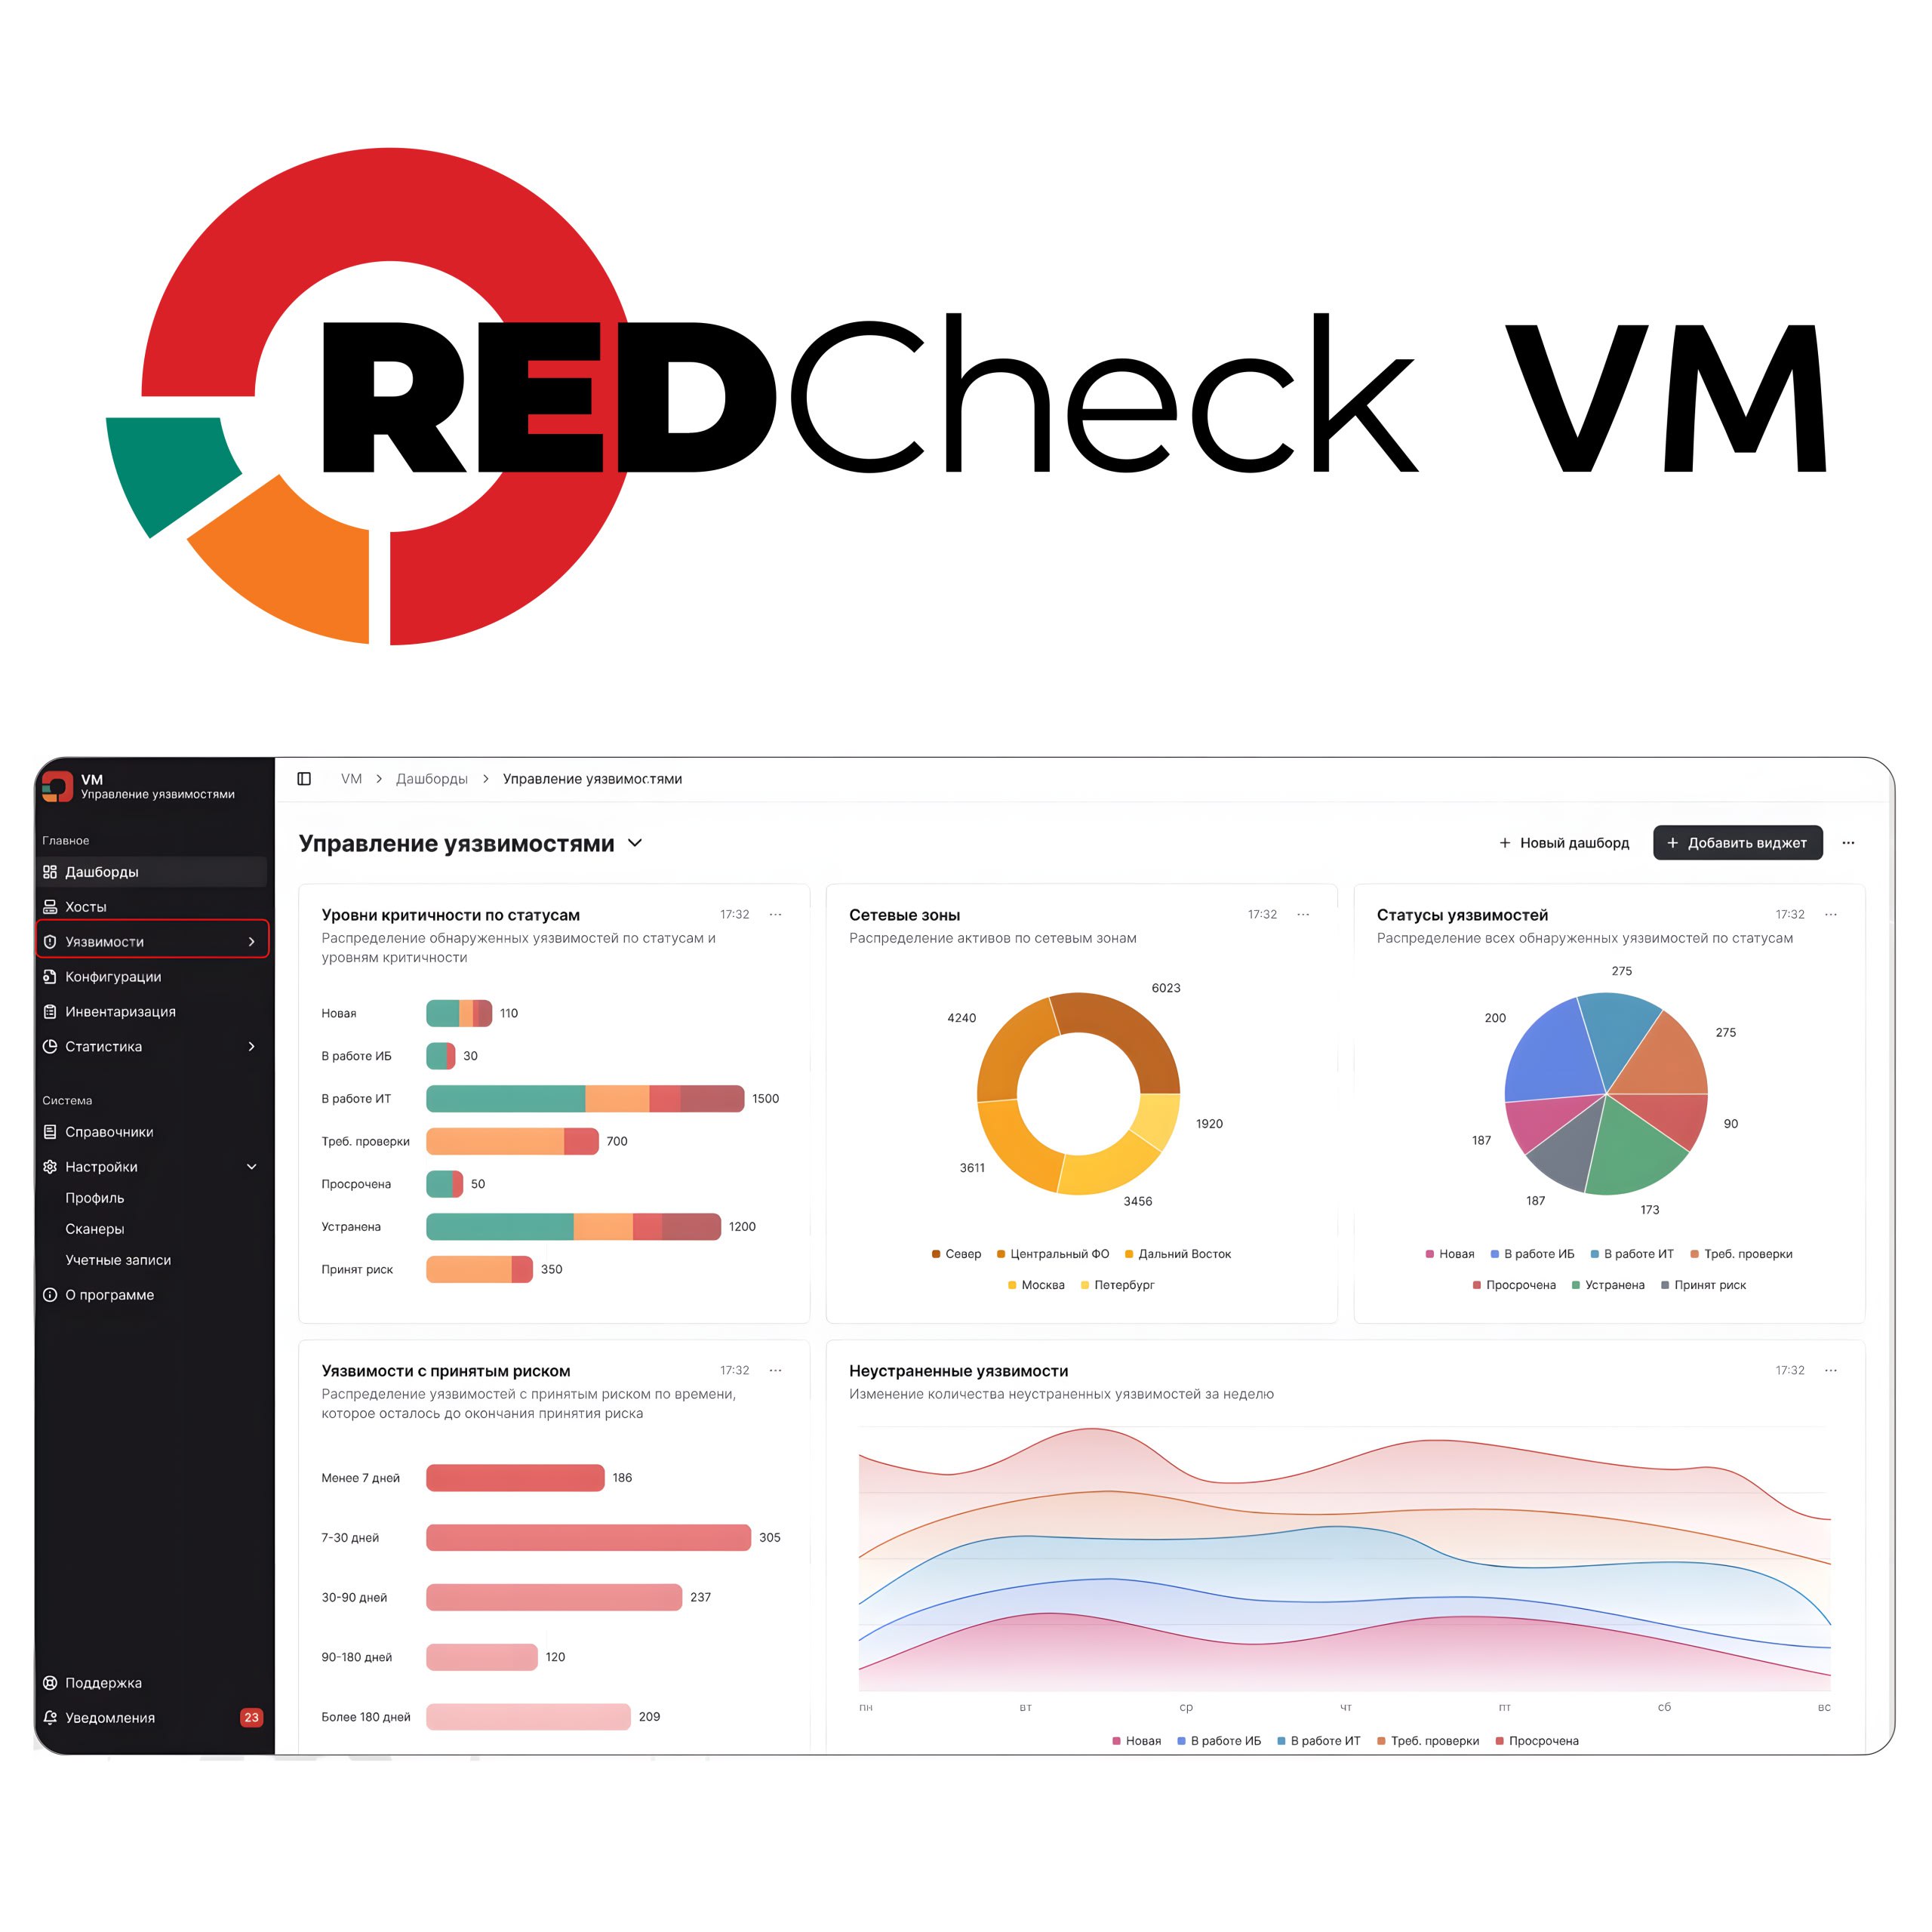
Пока доступен один скриншот с дашбордом "Управление уязвимостями". На нём можно видеть следующие информеры:

🔹 по статусам уязвимостей (новая, в работе ИБ, в работе IT, требуют проверки, просроченные, устранённые, принят риск) различной критичности;
🔹 по активам в различных сетевых зонах;
🔹 по статусам всех уязвимостей;
🔹 по уязвимостям с принятым риском;
🔹 по динамике уязвимостей в различных статусах.

Как я понимаю, маркетинг АЛТЭКС-СОФТ хотел подчеркнуть, что с помощью модуля можно отслеживать текущую картину по статусам уязвимостей инфраструктуры и их динамику без привязки к конкретным сканам (как было в предыдущих версиях аналитики).

🖥 Демо проведут на Инфофоруме-2026 28-29 января.
💻 "В ближайшем полугодии" модуль RedCheck будет доступен бесплатно пользователям "старших редакций RedCheck".