Архив метки: VM

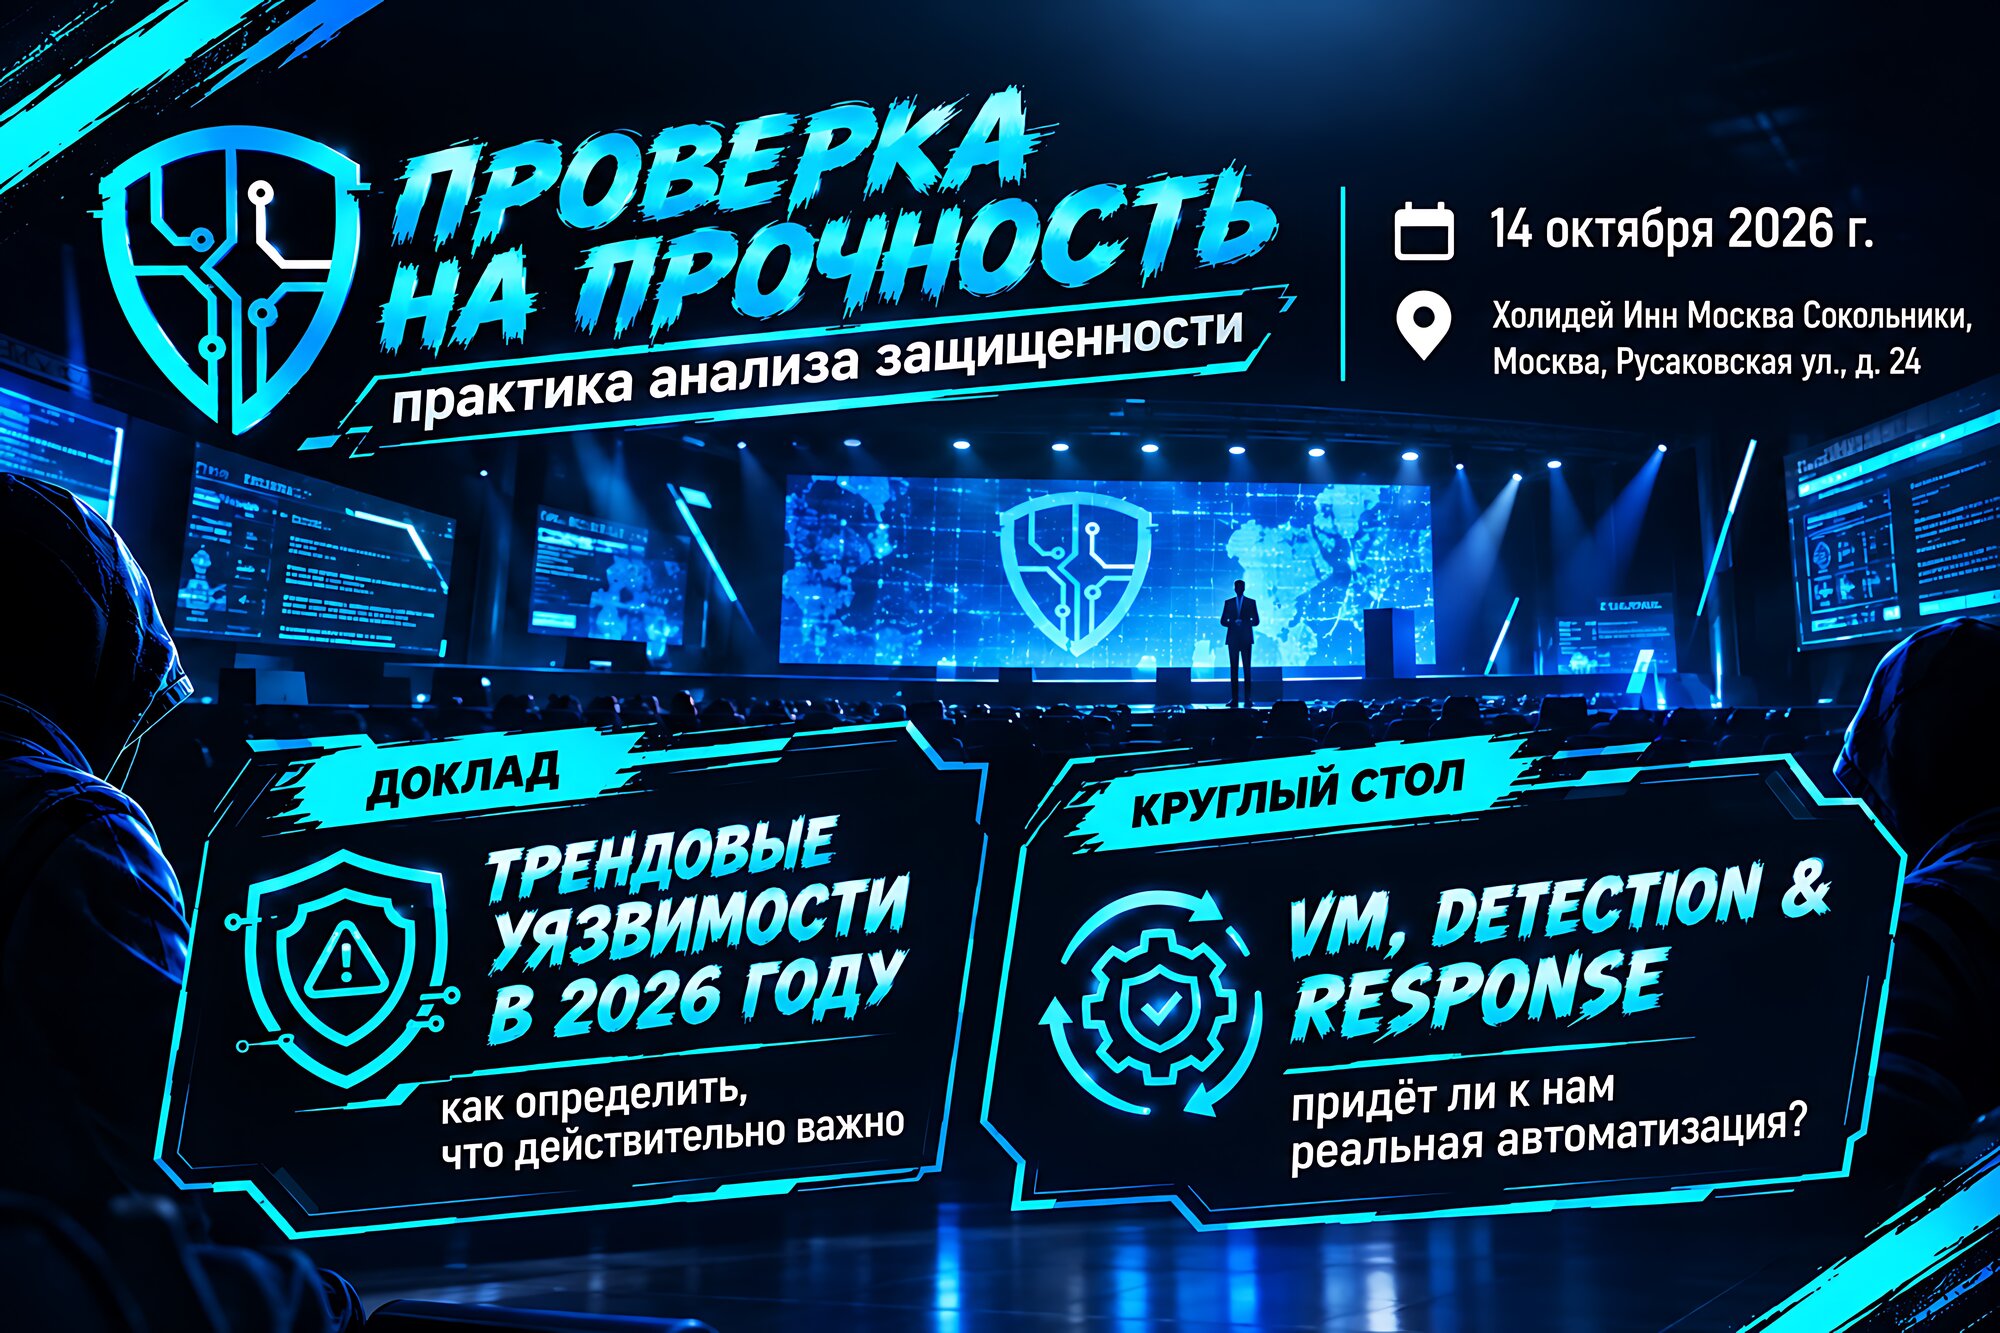
Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Пройдёт это мероприятие 14 октября в "Холидей Инн Сокольники". Фактически это спин-офф "Территории Безопасности" с фокусом на работе с уязвимостями во всех проявлениях. 😇

В программе - дискуссии, доклады и мастер-классы о реальной оценке защищённости, управлении уязвимостями (и экспозициями), анализе поверхности атаки, выборе методов проверки (аудит, пентест, Red Team, Purple Team, Bug Bounty), применении ИИ и автоматизации, метриках, защите АСУ ТП, проверке подрядчиков и правовых аспектах этичного хакинга.

В общем, наконец-то мы дождались большой нейтральной конфы, где VM/CTEM будет непосредственно в фокусе, а не где-то сбоку. 🤩🥳

Мои активности:

🔹 Выступлю с 20-минутным докладом "Трендовые уязвимости в 2026 году: как определить, что действительно важно". Расскажу о различных методах оценки критичности уязвимостей, о трендовых уязвимостях текущего года и о том, как мы в Positive Technologies их отбираем. 😉🤫

🔹 Буду модерировать часовой круглый стол "VM, DETECTION & RESPONSE: Придёт ли к нам реальная автоматизация?". Побеседуем о перспективном и наболевшем в VM/VMDR/CTEM. Со стороны вендоров заявлены Андрей Никонов из Vulns io VM, Дмитрий Черняков из RedCheck, Кирилл Евтушенко из Кауч. Со стороны клиентов заявлены Владимир Мельников из SOC Билайн, Дарина Кривошеева из VK, Иван Советкин из МТС Банк. Состав топовый, должно пройти интересно. Накидывайте в комментарии каверзные вопросы. 😏

Все на ПнП 14 октября! 🏃‍♂️

Коллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого года

Коллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого годаКоллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого годаКоллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого годаКоллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого года

Коллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого года. 16 июля они проведут вебинар, на котором обещают показать:

🔹 архитектуру решения, его функциональные возможности и планы по развитию продукта;
🔹 демо интерфейса: обзор управления обнаруживаемыми активами;
🔹 карточки найденных уязвимостей и перечень проанализированного ПО;
🔹 функциональность анализа соответствия с основными профилями сканирования;
🔹 примеры готовых отчётов и процесс настройки шаблонов.

Также на сайте выложили довольно прикольный рекламный ролик. Что-то в стиле фильма Трон. Стильненько, красиво. 👍 Закадровый текст:

"Каждая IT-инфраструктура скрывает риски: уязвимости, ошибки конфигурации, устаревшее ПО. Но найти их недостаточно. Важно понять, что действительно угрожает бизнесу и устранить это вовремя. Наше решение объединяет функционал обнаружения, приоритизации и контроля устранения уязвимостей в единый процесс. Обнаруживайте и устраняйте слабые места в инфраструктуре, пока они не превратились в инциденты. Решение для управления уязвимостями - Kaspersky Vulnerability Management."

К релизу они сделали новый лендинг и буклет в pdf.

Kaspersky Vulnerability Management позиционируется как новое решение «Лаборатории Касперского» корпоративного уровня для централизованного управления уязвимостями и мисконфигурациями. Решение помогает выявлять и устранять уязвимости в IT-инфраструктурах, приоритизировать их с учетом реальных рисков и автоматизировать процессы исправления.

В буклете заявляется, что

1️⃣ Система помогает выявлять и устранять уязвимости в IT/OT инфраструктурах, приоритизировать их с учетом реальных рисков и автоматизировать процессы устранения.

2️⃣ Kaspersky Vulnerability Management станет частью Open Single Management Platform - единого центра управления решениями Лаборатории Касперского в области EPP, EDR, XDR и SIEM.

3️⃣ Платформа позволит быстро строить карту сети для управления активами, легко интегрироваться с решениями Лаборатории Касперского для индустриальной безопасности, Threat Intelligence и другими продуктами, а также обеспечит богатый набор отчетов и виджетов.

4️⃣ AI-функциональность решения дополнит мультиагентная GenAI‑система Сбера для автоматизации проверки защищенности инфраструктуры. Проект реализуется в рамках технологического партнерства «Лаборатории Касперского» и Сбера, направленного на создание AI-решений для повышения уровня кибербезопасности бизнеса.

На лендинге и в буклете заявляется следующая функциональность:

🔸 Инвентаризация и управление активами. Автоматическое обнаружение устройств, операционных систем и установленного ПО (Windows, Linux). В буклете ещё добавляют "Формирование карты сети для последующего анализа" с припиской "Будет доступно в 2027 году — сроки выхода функционала могут корректироваться компанией".

🔸 Агентное и безагентное сканирование. Для агентного сканирования используются существующие агенты Kaspersky Endpoint Security. Безагентное сканирование формулируют так "сетевое сканирование портов и сервисов". В буклете формулируют более явно "Безагентное сетевое blackbox-сканирование портов и сервисов и поиска уязвимостей". Сканирования с аутентификацией пока нет.

🔸 Проверка конфигураций. Оценка соответствия стандартам безопасности и регуляторным требованиям. Поддержка готовых профилей ФСТЭК №17, №21, №31, №239.

🔸 Патч-менеджмент. Управление обновлениями Windows через интеграцию с Kaspersky Security Center Linux.

В буклете добавляют по будущей функциональности:

"В будущих версиях продукта решение получит расширенный набор возможностей: поддержку методологии ФСТЭК для приоритизации уязвимостей, whitebox-сканирование сети, интеграцию с Kaspersky SIEM и REST API для внешних систем и другой функционал по контролю уязвимостями и мисконфигурациями."

На лендинге и в буклете приводятся несколько различающиеся схемы архитектуры решения. Наиболее интересная подробность там то, что интерфейс решения реализован в рамках веб-консоли Kaspersky Security Center.

Основное конкурентное преимущество, на котором делают акцент маркетологи Kaspersky - использование для сканирования уже развёрнутых агентов KES (Network Agent 16.3 и выше).

Итак, вы решили начать разработку своего Vulnerability Management решения

Итак, вы решили начать разработку своего Vulnerability Management решения. Часть 2. А может лучше специализироваться?

Первая часть зашла хорошо, так что продолжим. Если мы говорим, что полноценному VM вендору придется создавать отделы под

* поддержку разных видов таргетов (все ОС, все third-party софты для этих ОС, ERP, базы данных, разнообразнейшие сетевые устройства, любые технологии виртуализации и прочее)
* разработку конкретные фич ("пентест-сканирование" без аутентификации, визуализация и приоритизация уязвимостей и прочее)

то может лучше не замахиваться на все сразу, а взять конкретный кусочек функциональности полноценного VM-продукта и выпустить специализированное решение? Если в большом VM вендоре кусочек функциональности пилит команда из 3-4 человек, то и для стартапа команда разработчиков понадобится примерно сопоставимая. И возможно за счёт фокусирования, конечный результат будет даже лучше.

Давайте на примерах:

1. Сканирования сетевого периметра без аутентификации. Тот самый EASM. Периметр у любой организации есть. Легко продавать как облачный сервис. Хорошо и для старта, и для дальнейшего развития в облачный VM (при желании). Из решений с российскими корнями можно посмотреть Metascan, ScanFactory. Из нероссийских ImmuniWeb. У Vulners есть бета такого сервиса, можете тоже заценить. 😉
2. Детектирование уязвимостей Linux-хостов по бюллетеням. Linux-овой инфраструктуры сейчас в компаниях много, будет ещё больше. Задача более-менее подъемная. Для каждого Linux дистриба необходимо разобраться с бюллетенями безопасности, научиться корректно сравнивать версии. Инвентаризацию хостов можно делать самим, а можно оставить самим клиентам и предоставить только API для проверки. Как пример Vulners Linux API и Vulns.io VM.
3. Сканирование сетевых устройств. Linux хосты можно проверять по пакетам, Windows хосты можно проверять дополнительной функциональностью, реализуемой в антивирусах (у Kaspersky например). А что делать с устройствами на которые агента не поставишь? Тут либо полноценный VM брать, либо самим что-то писать, либо брать решение специализирующееся на сетевых устройстах. С этого начинали Газинформсервис с продуктом Efros Config Inspector. Давно их не смотрел, сейчас, судя по описанию, они стали полноценным VM решением.
4. Сканирование ERP и других систем критически важных для бизнеса. Чем сложнее ПО, тем выше вероятность, что VM-решения не будут поддерживать его в достаточной мере. Взять например SAP. Из полноценных VM решений его только MaxPatrol 8 умеет сканировать, а TOP-3 мировых VM вендора нет и им норм. Поэтому и есть ниша, для специализированных решений, например ERPScan. Пример очень эффектной фишечки в ERPScan это возможность проэксплуатировать некоторые найденные уязвимости проямо из интерфейса.
5. Приоритизация уязвимостей. Существует масса решений, которые даже не пытаются сами детектировать уязвимости, а занимаются только агррегацией уязвимостей из сторонних продуктов-сканеров и последующей их приоритизацией. Как пример Kenna Security (теперь Cisco). Можно глянуть Faraday Security, у них есть бесплатная опенсурсная версия.
6. Фиды по уязвимостям. Каждый Vulnerability Management продукт это база уязвимостей + правила детектирования. Собрать хорошую базу уязвимостей, обогащенную данными об эксплоитах (и их зрелости), малварях и признаках эксплуатации вживую совсем не просто. Тут можно отметить платные фиды Vulners, Kaspersky, Vuldb, Risk Based Security VulnDB.

Ниш в которых традиционные VM вендоры показывают себя недостаточно хорошо можно накинуть много. Конечно и продавать такие решения придется по-другому. Не получится сказать, что мы как MP8, только лучше и дешевле. Нужно будет доказать, почему клиенту полноценный VM либо совсем не нужен, либо он будет эффективно дополнен этим нишевым решением. Задачка творческая. 🙂

Если эта часть хорошо зайдет по лайкам и репостам, следующая будет про то как по-быстрому сделать (или сымитировать 😉) VM решение, собрав его из того, что есть в паблике.

Итак, вы решили начать разработку своего Vulnerability Management решения

Итак, вы решили начать разработку своего Vulnerability Management решения. Часть 1. Подводные камни.

Где-то с периодичностью раз в полгода ко мне приходят из какой-нибудь компании и говорят: "мы хотим разрабатывать свое решение по Управлению Уязвимостями как у ZZZ, расскажи что как и не хочешь ли поучаствовать?" Я на это обычно не то, чтобы отговариваю, но стараюсь подсветить сложности. Кажется пора уже это сформулировать в виде текста. Думаю будет полезно и тем, кто хочет запилить самописный VM в конкретной организации.

1. Основная сложность для вката в VMный рынок в устоявшемся ожидании, что VM решения должны детектировать уязвимости вообще во всем: все ОС (Linux дистрибы, Unix-ы, Windows, MacOS), все third-party софты для этих ОС, ERP, базы данных, разнообразнейшие сетевые устройства, любые технологии виртуализации и прочее. Все, что может встретиться у заказчика должно быть покрыто этим VM решением. Причем не только при сканировании с аутентификацией, но и без. И желательно ещё и смежные области тоже зацепить: AppSec DAST/SAST, DevOps, облака, IOT, SCADA, встраиваемые системы. Это даже не конкурентные преимущества, это база, нижняя планка для входа в рынок, что-то само собой разумеющееся.
2. Естественно абсолютного покрытия быть не может. Но если ожидания клиентов не будут биться с реальностью, если это будет заметно, особенно если в результате расследования инцидента, то маркетинговая иллюзия рухнет. Как и позиции вендора. Поэтому VM вендоры очень стараются соответствовать. Хотя бы для текущих и потенциальных заказчиков.
3. Необходимость покрытия всего значит, что вам, новому игроку, придется скопировать кадровую структуру больших VM вендоров. То есть под каждое направление из п.1. завести отдел как минимум из 2-3 человек. Они будут на фулл-тайме ресерчить где можно получить данные по уязвимостям для конкретных систем, как для этих систем устроен патчинг, будут писать проверки и автоматические генераторы проверок, тестить, что ничего не отъехало, дорабатывать при необходимости. Работа непростая, специфическая. Сам года 3 этим занимался. Людей под это нужно много ещё и с учётом того, что нужно догнать существующих VM вендоров с их десятками и сотнями тысяч проверок.
4. Всех этих людей нужно кормить. Откуда денег столько взять? Это подводит нас к тому, что конечное решение будет стоить дорого. Невозможно поддерживать такое хозяйство продавая безлимитный а-ля Nessus Professional за $3k в год. Это уже из серии демпинга. Вот продавая а-ля Tenable SC крупным компаниям с лицензированием по хостам - уже можно жить.
5. Такие продукты сами себя не продают. Поэтому также придется завести армию сейлов, пресейлов и маркетологов. А работа последних во многом и привела к ситуации из п.1, когда все с покерфейсом пытаются соответствовать невыполнимым требованиям при этом отмахиваясь, что качество детектирования это ерунда, не нужно на это обращать внимание, лучше на дашборды наши посмотрите. 🙂

В общем, невероятный вывод: чтобы делать полноценный VM нужно обладать командой и ресурсами как у Tenable, Qualys, Rapid7, Positive Technologies. 🙂 Ну или хотя бы как у Altx-soft, Secpod, Outpost24, F-Secure.

Или же следует переформулировать задачу. Если пост зайдет по лайкам и репостам, то в следующих частях рассмотрим на примерах как именно можно переформулировать задачу, чтобы успешно вкатиться в около-VMный рынок со сравнительно небольшими ресурсами и на чем в VM-е можно попробовать срезать углы.