Архив метки: VulnerabilityIntelligence

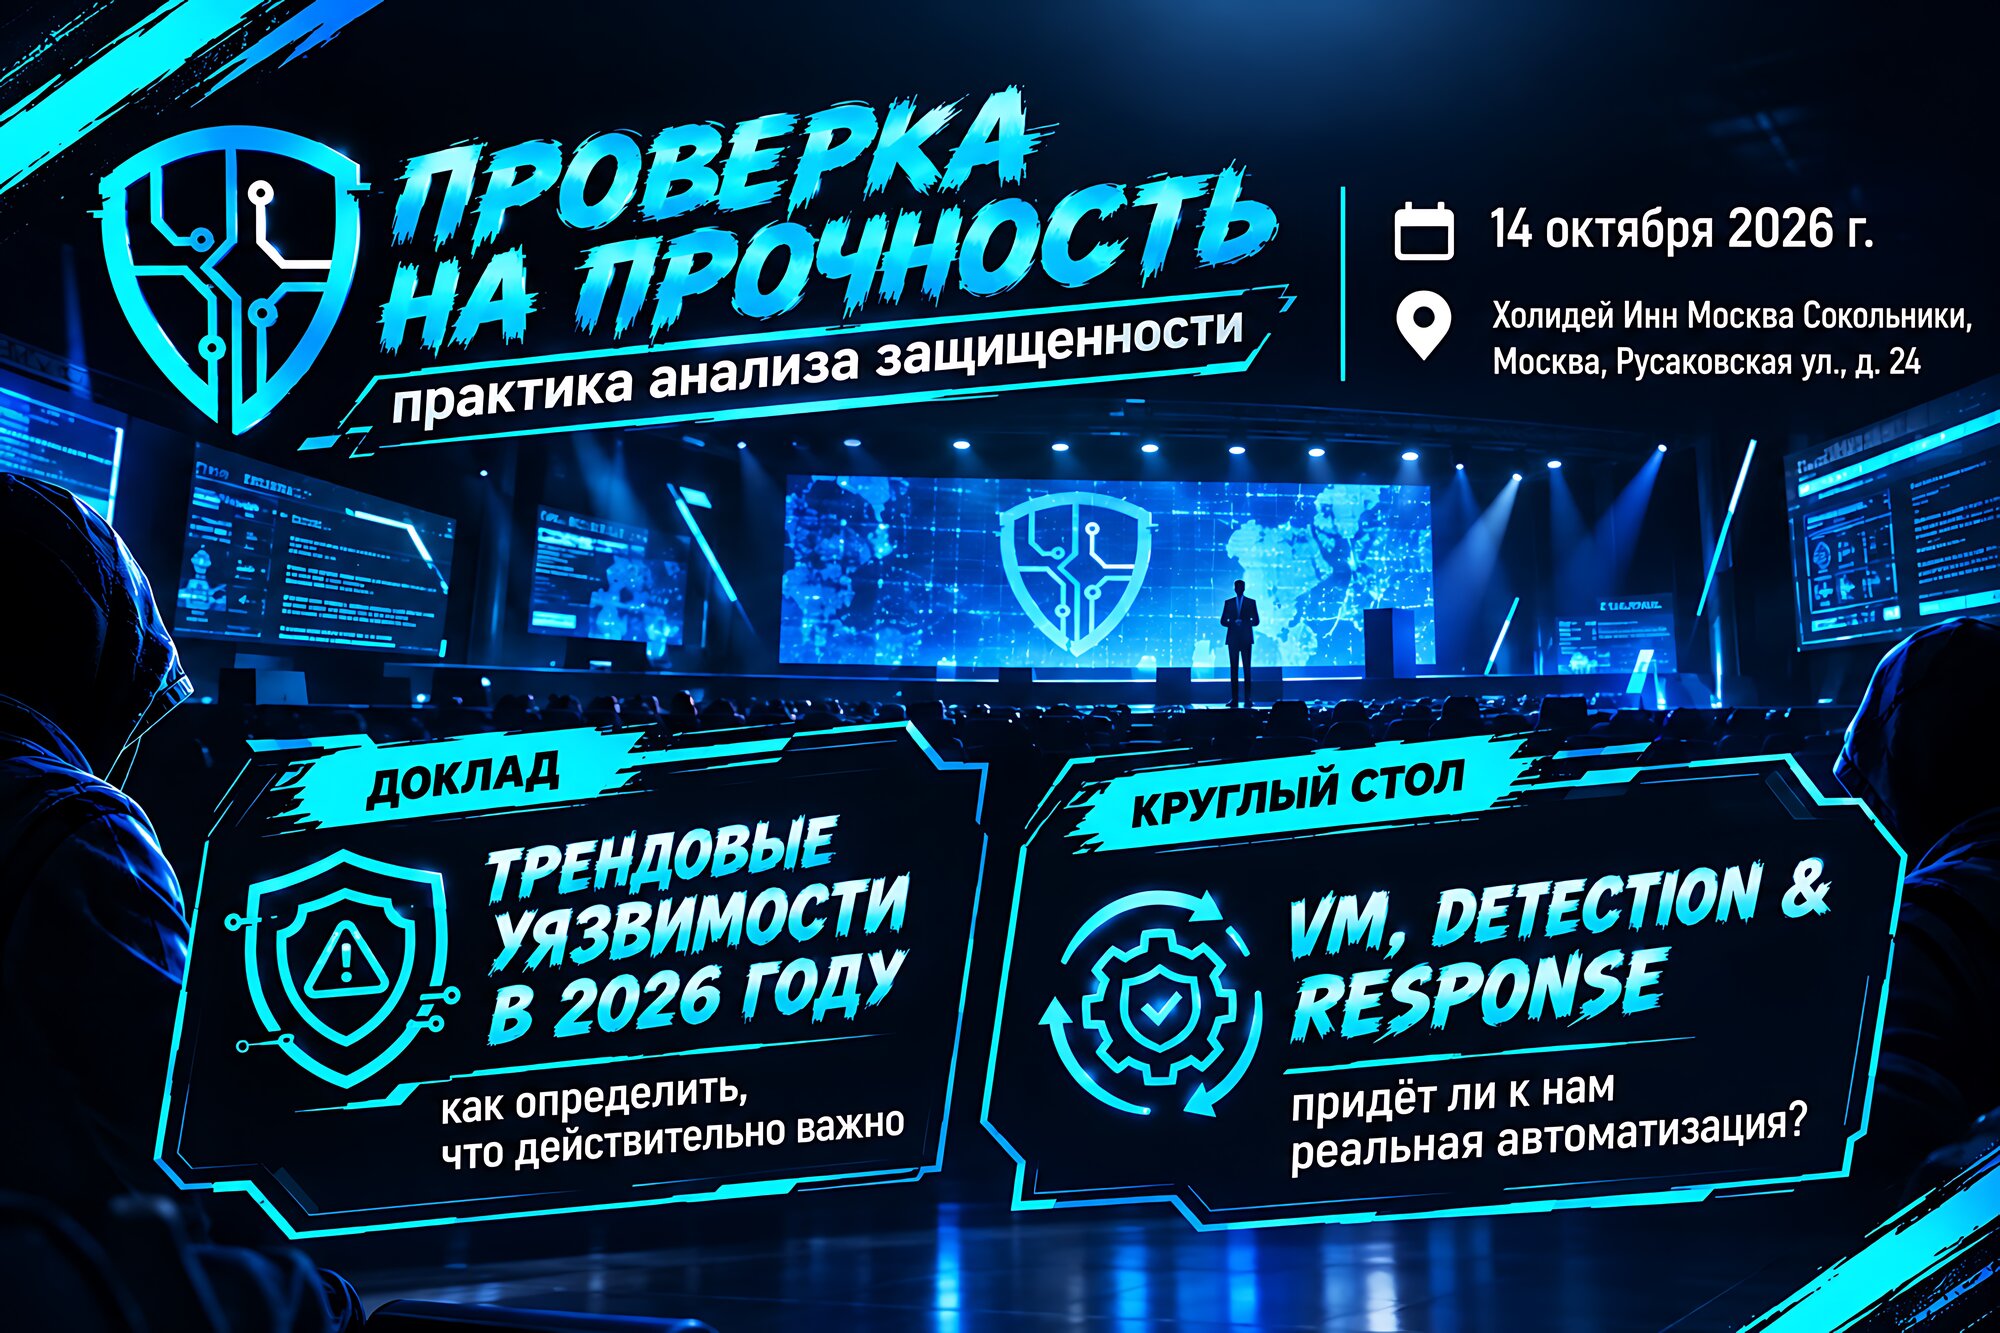
Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Пройдёт это мероприятие 14 октября в "Холидей Инн Сокольники". Фактически это спин-офф "Территории Безопасности" с фокусом на работе с уязвимостями во всех проявлениях. 😇

В программе - дискуссии, доклады и мастер-классы о реальной оценке защищённости, управлении уязвимостями (и экспозициями), анализе поверхности атаки, выборе методов проверки (аудит, пентест, Red Team, Purple Team, Bug Bounty), применении ИИ и автоматизации, метриках, защите АСУ ТП, проверке подрядчиков и правовых аспектах этичного хакинга.

В общем, наконец-то мы дождались большой нейтральной конфы, где VM/CTEM будет непосредственно в фокусе, а не где-то сбоку. 🤩🥳

Мои активности:

🔹 Выступлю с 20-минутным докладом "Трендовые уязвимости в 2026 году: как определить, что действительно важно". Расскажу о различных методах оценки критичности уязвимостей, о трендовых уязвимостях текущего года и о том, как мы в Positive Technologies их отбираем. 😉🤫

🔹 Буду модерировать часовой круглый стол "VM, DETECTION & RESPONSE: Придёт ли к нам реальная автоматизация?". Побеседуем о перспективном и наболевшем в VM/VMDR/CTEM. Со стороны вендоров заявлены Андрей Никонов из Vulns io VM, Дмитрий Черняков из RedCheck, Кирилл Евтушенко из Кауч. Со стороны клиентов заявлены Владимир Мельников из SOC Билайн, Дарина Кривошеева из VK, Иван Советкин из МТС Банк. Состав топовый, должно пройти интересно. Накидывайте в комментарии каверзные вопросы. 😏

Все на ПнП 14 октября! 🏃‍♂️

Коллеги из команды Vulners обновили утилиту Getsploit

Коллеги из команды Vulners обновили утилиту Getsploit

Коллеги из команды Vulners обновили утилиту Getsploit. Утилита позволяет искать публичные эксплоиты в базе данных Vulners.com. При этом поддерживается как онлайн-режим работы (поисковые запросы выполняются на сервере Vulners), так и полностью офлайн-режим (данные об эксплоитах из Vulners складываются в локальный индекс SQLite FTS5, по которому выполняется дальнейший поиск). Второй вариант, как мне кажется, наиболее интересный и выгодный. 😉 Скачивание данных выполняется одной командой getsploit --update, итоговый размер базы ~1,7 ГБ.

Дальше можно искать эксплоиты локально, по CVE или полнотекстово:

$ getsploit --local CVE-2024-3094
$ getsploit --local "wordpress 4.7 remote code execution"

В результате получаете информацию об эксплоитах в формате: ID, Title и URL на сайте Vulners.

Если использовать ключик "--mirror", то тексты найденных эксплоитов будут сохраняться в отдельные файлики. Это работает со всеми базами эксплоитов Vulners кроме githubexploit и gitee.

Зачем вообще искать эксплоиты? Это может быть весьма полезно для обогащения данных по уязвимостям в вашем VM-решении и, соответственно, для более адекватной приоритизации. Если вы приоритизируете уязвимости по методике ФСТЭК, то информация об эксплоитах будет нужна для определения показателя Iat. Ну и для редтимовской работы тоже может быть весьма полезно отслеживать появление новых инструментов эксплуатации. 😉

Что почём? Один запрос на обновление getsploit расходует 10 кредитов. Согласно прайс-листу, в бесплатном плане сейчас 100 кредитов в месяц. Соответственно, если обновлять данные по эксплоитам раз в 3 дня, то можно пользоваться вообще бесплатно. 🆓 За $600 можно получить 600 кредитов в месяц, и этого хватит, чтобы обновлять getsploit ~ дважды в день.

Прожектор по ИБ, выпуск №12 (19.11.2023): Киберстендап, минусы SOC-Форума и зарплаты ИБшников США

Прожектор по ИБ, выпуск №12 (19.11.2023): Киберстендап, минусы SOC-Форума и зарплаты ИБшников США

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

00:00 Набрали прошлым выпуском меньше сотни просмотров, но "нормальный у нас формат, послушать фоном вполне"
01:55 Прошёл крутой Киберстендап
05:35 Ноябрьский Microsoft Patch Tuesday
11:00 В Vulristics теперь можно задать профиль для анализа в JSON и получить результаты в JSON
13:36 Подъехало свежее маркетинговое чтиво от IDC "MarketScape: Worldwide Risk-Based Vulnerability Management Platforms 2023 Vendor Assessment"
18:07 Один из крупных конкурентов ElasticSearch — американский аналог Sumo Logic на прошлой неделе претерпел серьезный киберинцидент
23:32 Сбербанк заходит в тему Управления Уязвимостями с продуктом X-Threat Intelligence
28:14 Плюсы и минусы SOC-Форума и стенда Лаборатории Касперского
36:45 Вымогатели из BlackCat (ALPHV) подали жалобу на их недавнюю жертву — MeridianLink в комиссию по ценным бумагам США (SEC)
41:15 Ноябрьский Linux Patch Wednesday
45:34 Обсуждаем зарплаты ИБ-шников в США
53:33 Распределение видов списаний с карт жертв в схеме Fake Date с помощью фейкового мобильного приложения
55:01 На днях начал использовать чатботы для генерации кода
01:01:32 Постановление Правительства и 100% Отечественный Производитель
01:08:11 Прощание от Mr.X

Сбербанк заходит в тему Управления Уязвимостями с продуктом X-Threat Intelligence

Сбербанк заходит в тему Управления Уязвимостями с продуктом X-Threat Intelligence

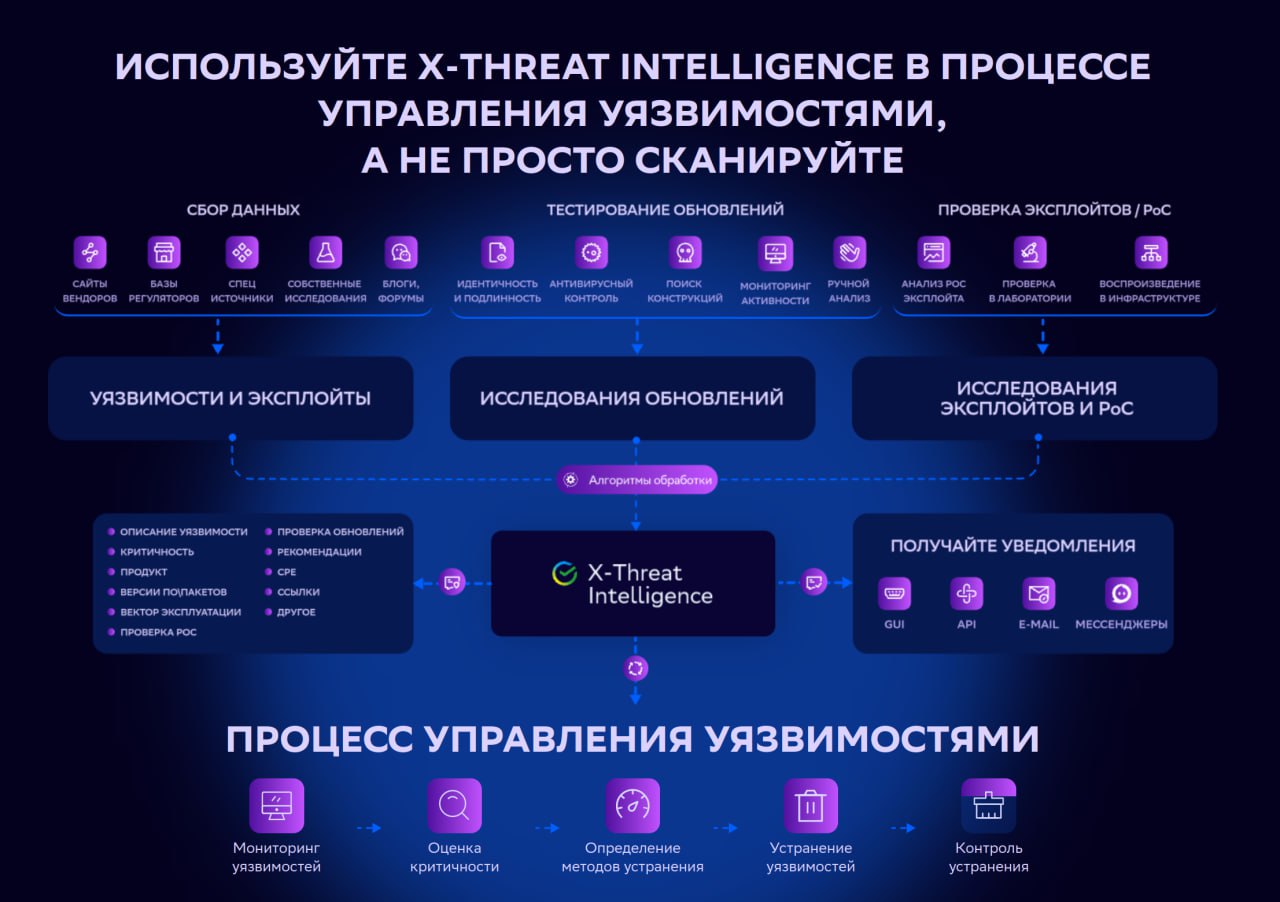
Сбербанк заходит в тему Управления Уязвимостями с продуктом X-Threat Intelligence.

"X-Threat Intelligence предоставляет быструю и полную информацию о киберугрозах с помощью интуитивно понятного интерфейса или API."

По описанию из лендинга в текущей реализации выглядит как Vulnerability Intelligence Feed с данными по эксплоитам и обновлениям. Про данные об эксплуатации вживую напрямую не пишут. Интересно, будем наблюдать. 🙂

На какие вопросы должен ответить Vulnerability Intelligence

На какие вопросы должен ответить Vulnerability Intelligence

На какие вопросы должен ответить Vulnerability Intelligence. Допустим у нас есть трендовая уязвимость, о которой все пишут. Вот я посмотрел в свой автоматический канал с новостями @avleonovnews, сегодня пишут про code injection в Citrix NetScaler ADC и RCE в Apache OpenMeetings. От Vulnerability Intelligence решения хочется ответы на следующее:

1. У нас этот уязвимый продукт вообще используется? А где именно? И не только в проде, не только в HQ, во всех дочерних компаниях и т.д.
2. Можем мы получить полный список потенциально уязвимых активов? Что нужно сделать, чтобы его получить?
3. Все эти потенциально уязвимые активы покрыты VM-ом? Что нужно сделать, чтобы были покрыты все?
4. Наш VM умеет детектировать уязвимости для таких продуктов и детектируется ли эта конкретная уязвимость? Как будем детектить эту уязвимость, если нет (альтернативные утилиты, вручную и т.д.)?

Иными словами, делать все те базовые вещи, обеспечивающие адекватность VM-а.

Зачем нужен Vulnerability Intelligence, если уже есть Vulnerability Management?

Зачем нужен Vulnerability Intelligence, если уже есть Vulnerability Management?

Зачем нужен Vulnerability Intelligence, если уже есть Vulnerability Management? Затем, что в вашем VM-е всегда будут не все уязвимости, которые по факту есть в вашей инфраструктуре 😏:

1. VM охватывает не все активы, потому что зачастую покрытие VM-ом как-то специально не контролируется. Или контролируется только в рамках каких-то конкретных типов хостов (Windows десктопы/серверы, Linux серверы, Cisco и т.д.), а в реальности инфраструктура оказывается гораздо разнообразнее.
2. Возможности VM-решений по детектированию уязвимостей ограничены. В лучшем случае вы получите от вендора список поддерживаемых ОС/продуктов/устройств, но достаточно ли этого для вашей инфраструктуры кроме вас никто не скажет. Скорее всего недостаточно и где-то ваше VM-решение детектировать уязвимости не сможет. Или детекты уязвимостей будут появляться с задержкой (если генерация детектов не автоматизирована полностью).

Vulnerability Intelligence должен эти проблемы подсветить и компенсировать.