Архив метки: AssetManagement

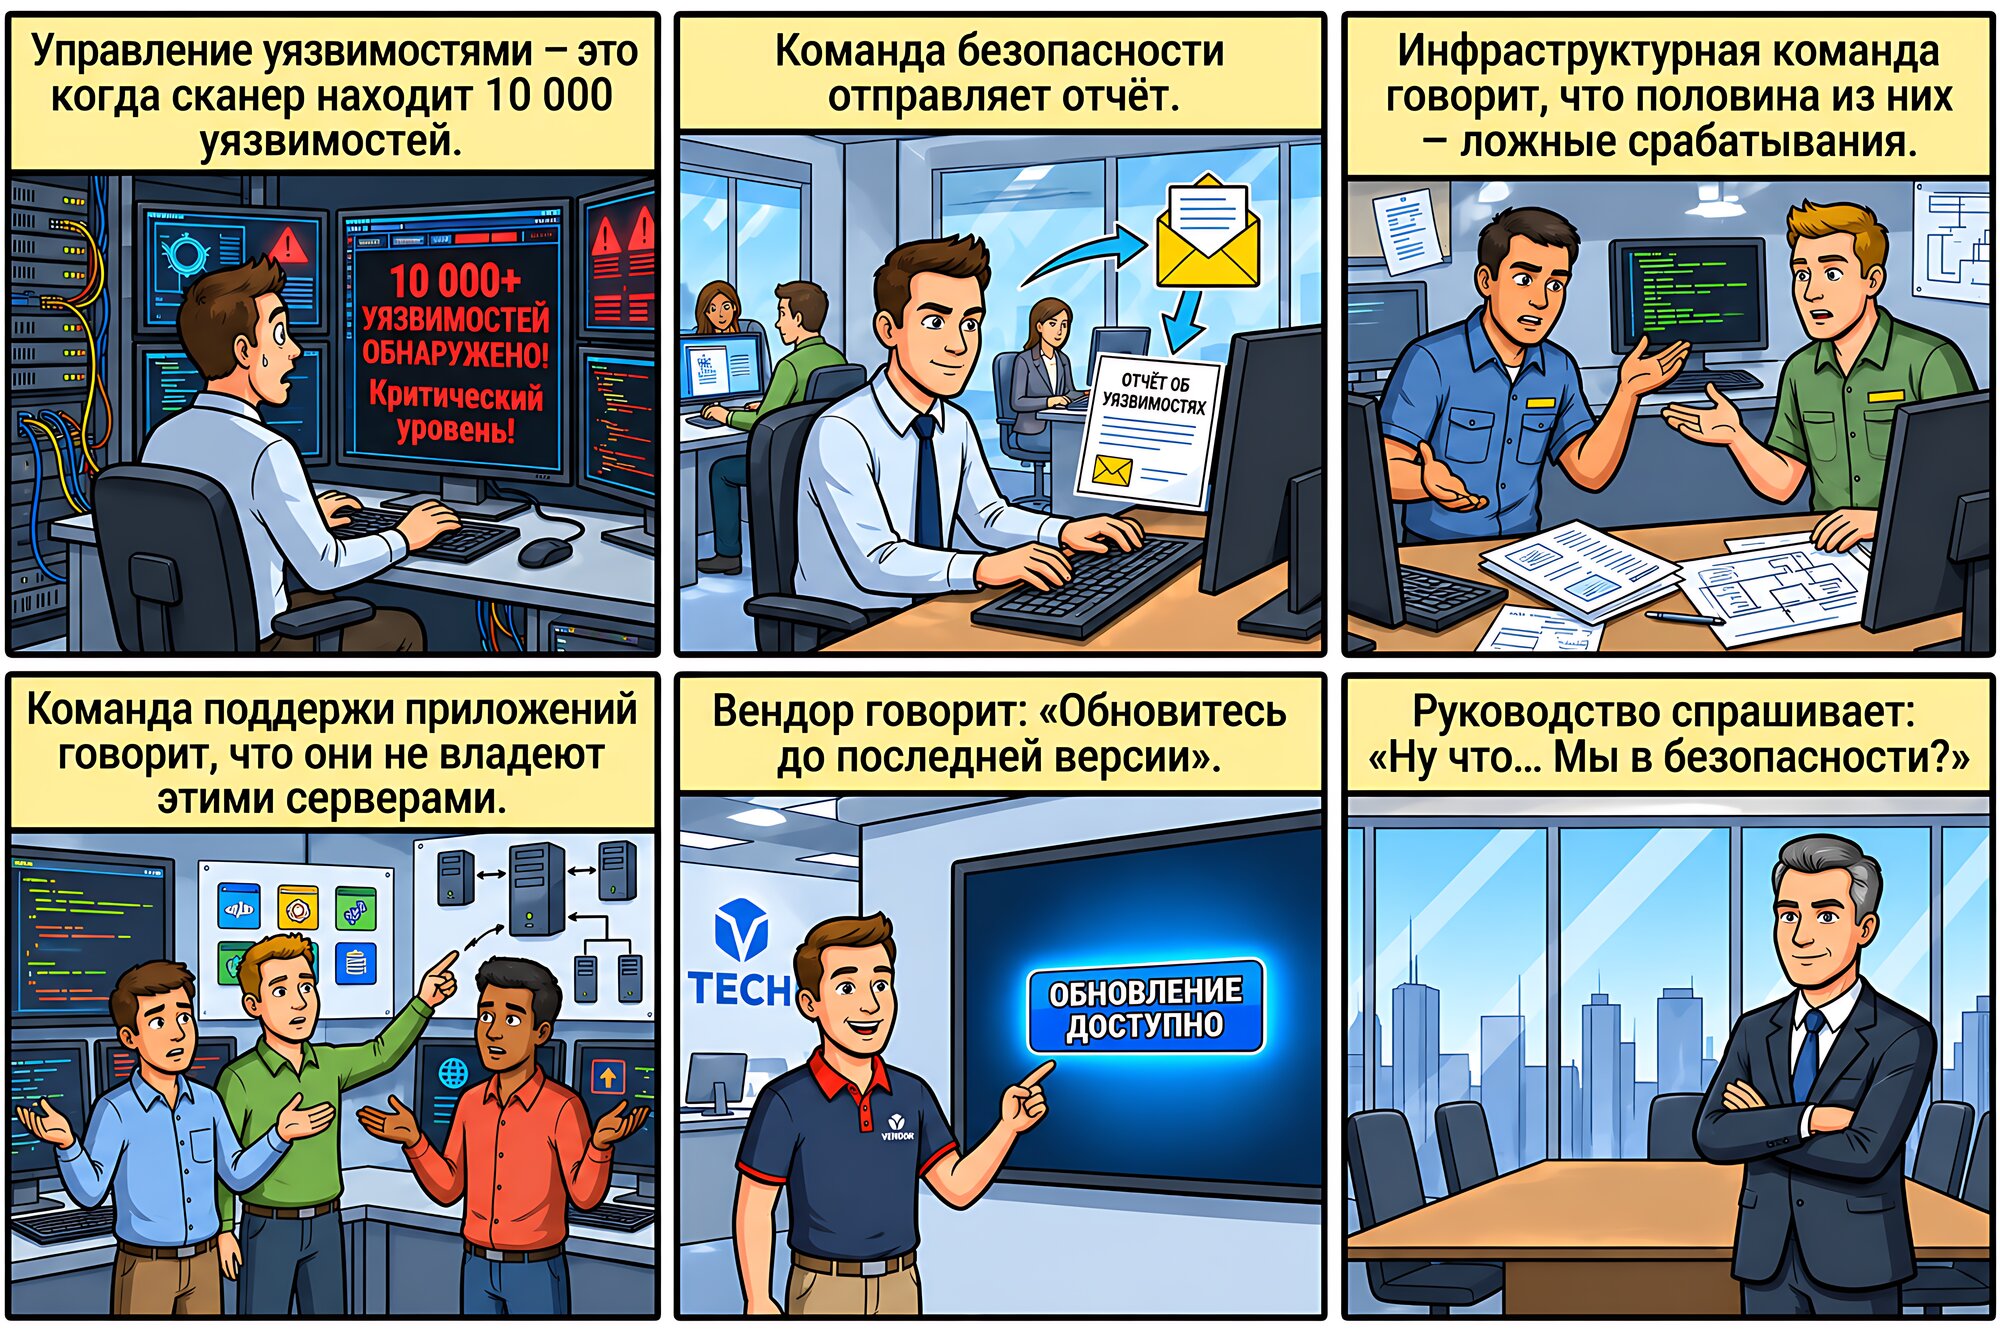
Попался на глаза мем "объясните Управление Уязвимостями своими словами" - перевёл его в виде комикса

Попался на глаза мем объясните Управление Уязвимостями своими словами - перевёл его в виде комикса

Попался на глаза мем "объясните Управление Уязвимостями своими словами" - перевёл его в виде комикса. В целом, типичный процесс Управления Уязвимостями в организации (с точки зрения VM-щика, естественно 🙂) - это разгребание постоянных косяков:

🔻 в работе инструментов детектирования уязвимостей (в принципе неподдерживаемое ПО и типы активов, фолсы, баги);

🔻 в качестве информации об уязвимостях (вроде эксплуатируется - но фиг знает как, где и кем; вроде эксплойт есть, но фиг знает, что конкретно он делает и при каких условиях работает);

🔻 в состоянии проверяемой инфраструктуры и понимании того, из чего она состоит, как НА САМОМ ДЕЛЕ функционирует и что в ней критично;

🔻 в безответственности формально ответственных за состояние инфраструктуры людей;

🔻 в отсутствии интереса со стороны руководства (пока не настанет полнейший карачун).

Это утомительное бесконечное бодание с аргументацией вроде "мы не будем ничего обновлять, это может нам что-то сломать" - при полном отсутствии плана тестирования, оценки рисков или конкретных шагов по устранению проблемы. 😖

И руководству следовало бы, конечно, задаваться не вопросом "Насколько мы защищены?" (здесь и сейчас), а гораздо более важным: "Понимаем ли мы, какими активами располагаем, какие риски с ними связаны, знаем ли, кто несёт за них ответственность и насколько эффективно ими управляют?" Так, чтобы Управление Уязвимостями перестало быть задачей одного несчастного технаря, практически не имеющего рычагов воздействия на решения, принимаемые в организации, и стало частью корпоративного управления…

Но это, конечно, уже что-то из области фантастики. 😅👽

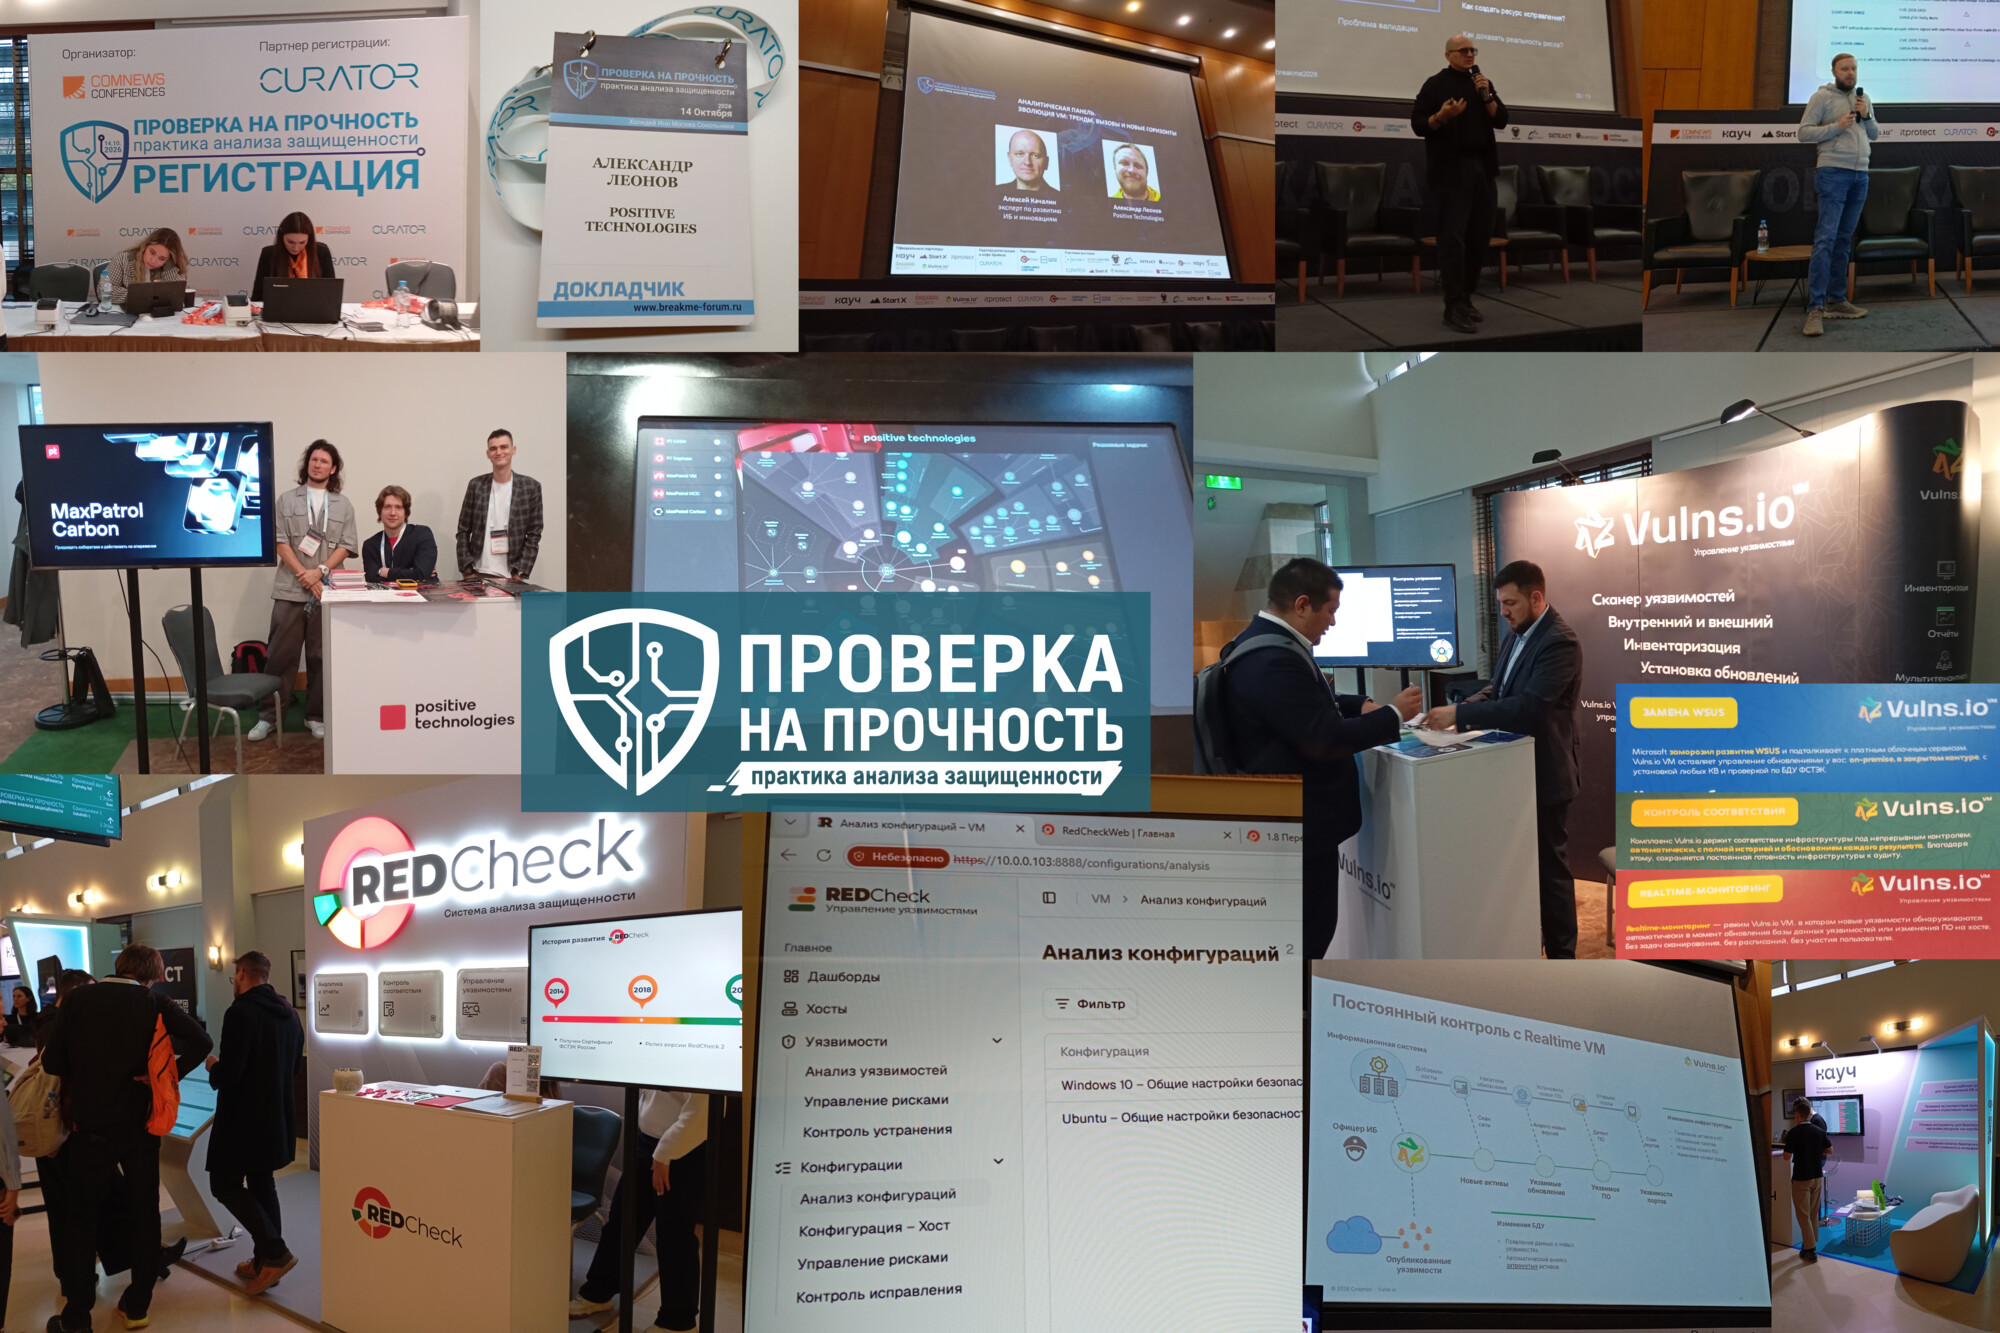
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇

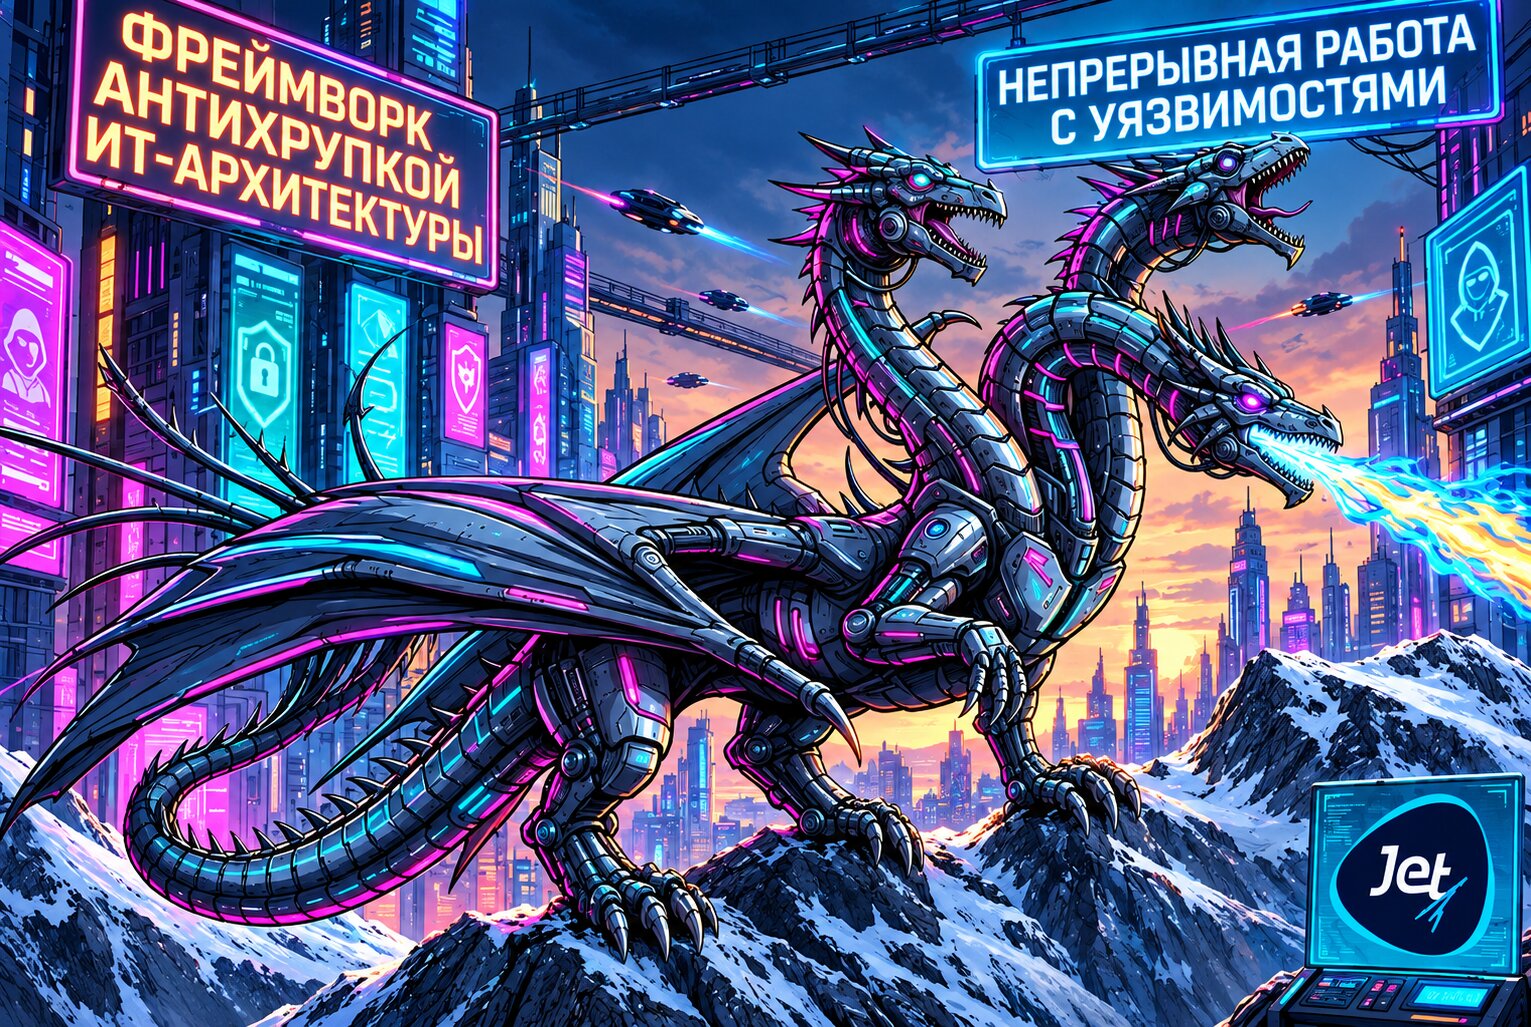
На конференции IT Elements эксперты компании Инфосистемы Джет представили "Фреймворк антихрупкой ИТ-архитектуры", учитывающий состояние процесса Управления Уязвимостями в организации

На конференции IT Elements эксперты компании Инфосистемы Джет представили Фреймворк антихрупкой ИТ-архитектуры, учитывающий состояние процесса Управления Уязвимостями в организации

На конференции IT Elements эксперты компании Инфосистемы Джет представили "Фреймворк антихрупкой ИТ-архитектуры", учитывающий состояние процесса Управления Уязвимостями в организации. Фреймворк включает в себя 7 стратегий по четырём направлениям:

🔹 Подготовка к вторжению - 1. Системное развитие и контроль, 2. Подготовка и прогнозирование.
🔹 Слева от вторжения - 3. Вовлечение и нападение, 4. Защита, замедление, сдерживание.
🔹 Справа от вторжения - 5. Обнаружение и реагирование.
🔹 После вторжения - 6. Восстановление, 7. Адаптация и перестройка.

Эти стратегии раскладываются в 33 домена, которые, в свою очередь, раскладываются в 390 практик.

Чтобы замерить индекс антихрупкости для своей организации, можно воспользоваться специальным интерактивным опросником. Индекс оценивает способность компании пережить кибератаку, продолжать работу в её условиях и восстановиться после неё. По итогам заполнения опросника получаем индекс от 0 до 100%, разбор по направлениям защиты и сравнение с другими участниками. Отраслевой уровень обновляется автоматически по мере накопления ответов респондентов. Индекс рассчитывается по открытой методике. Опросник должен заполнять CISO. Вопросы однотипны, варианты ответов: "Да", "Частично", "Нет", "Неприменимо", "Не знаю".

Теперь пройдёмся по 13 практикам, которые непосредственно связаны с Управлением Уязвимостями. Они находятся в разделе Слева от вторжения -> 4. Защита, замедление, сдерживание -> 4.4 Непрерывная работа с уязвимостями.

📄 Формализация процесса, ответственные за устранение и сроки устранения

4.4-1 Регламентирован и реализуется процесс управления уязвимостями, определяющий порядок их выявления, оценки критичности, планирования и контроля устранения. Определяются ответственные за устранение уязвимостей и реализацию исправлений, а также целевые сроки, согласованные службами ИБ и ИТ

В опроснике: 49. Регламентирован и реализуется процесс управления уязвимостями. Определены ответственные за устранение уязвимостей и реализацию исправлений, а также целевые сроки, согласованные службами ИБ и ИТ

📄 Задачи на сканирование

4.4-2 Определен перечень, приоритеты и сроки сканирования каждого актива/типов активов. В область сканирования включены все активы, обеспечивающие критически значимые процессы организации

В опроснике нет.

📰 Отслеживание информации об уязвимостях

4.4-3 Определены источники информации об уязвимостях (например, БДУ ФСТЭК России, уведомления от регуляторов, сайты производителей ПО, каналы СМИ и др.). Информация из этих источников систематически анализируется на предмет применимости к активам организации, выявленные релевантные уязвимости регистрируются

В опроснике нет.

🚨 Экстренная обработка уязвимостей

4.4-4 Документирована и реализуется процедура экстренной обработки критических уязвимостей, определяющая порядок оповещения ИБ и ИТ, экстренной оценки применимости уязвимости, реализации временных защитных мер и координации действий с процессом кризисного реагирования.

В опроснике: 50. Документирована и реализуется процедура экстренной обработки критических уязвимостей, определяющая порядок оповещения ИБ и ИТ, экстренной оценки применимости уязвимости, реализации временных защитных мер и координации действий с процессом кризисного реагирования.

🔎 Сканирование на наличие уязвимостей

4.4-5 Функционирует процесс регулярного автоматизированного поиска уязвимостей. Поиск выполняется автоматизированными средствами, использующими актуальные базы данных (сканеры уязвимостей).

В опроснике: 51. Функционирует процесс регулярного автоматизированного поиска уязвимостей. Поиск выполняется автоматизированными средствами, использующими актуальные базы данных.

💿 Базовые образы

4.4-6 Процесс управления уязвимостями включает процедуры проверки и устранения уязвимостей в базовых образах инфраструктуры, используемых для развертывания корпоративных информационных систем.

В опроснике нет.

⚖️ Продвинутая приоритизация уязвимостей

4.4-7 Приоритизация устранения уязвимостей выполняется по риск-ориентированным критериям, включая критичность актива, последствия эксплуатации, наличие доступных способов эксплуатации и техническую оценку уязвимости. Приоритеты используются для определения сроков устранения и контроля выполнения.

В опроснике: 52. Приоритизация устранения уязвимостей выполняется по риск-ориентированным критериям. Приоритеты используются для определения сроков устранения и контроля выполнения.

🔐 Сканирование с аутентификацией

4.4-8 Для обнаружения уязвимостей применяется аутентифицированное сканирование узлов, при котором средство сканирования получает контролируемый доступ к системе для более точного выявления уязвимых компонентов и конфигураций.

В опроснике нет.

🔗 Интеграция с GRC

4.4-9 Данные об уязвимостях автоматически синхронизируются с реестром рисков или системой управления рисками (GRC-системой). Изменение статуса уязвимости приводит к пересчету параметров риска и созданию или обновлению карточки риска.

В опроснике нет.

🎫 Интеграция с Task Tracker

4.4-10 Реализована интеграция инструментов сканирования уязвимостей с системой управления задачами. Задачи на устранение уязвимостей формируются автоматически, приоритет задач определяется критичностью уязвимости и значимостью актива.

В опроснике нет.

↪️ Компенсирующие меры

4.4-11 Для уязвимостей, устранение которых невозможно или небезопасно, определяется и применяется набор компенсирующих мер, выбор которых документируется и привязывается к конкретной уязвимости и активу.

В опроснике нет.

💭 План снижения риска

4.4-12 Для унаследованных систем, которые невозможно привести к актуальному уровню безопасности, разработаны и выполняются планы снижения риска. Планы определяют целевое состояние системы (вывод из эксплуатации или замена) и устанавливают временные меры защиты на период ее эксплуатации.

В опроснике нет.

⏱️ Отслеживание сроков устранения

4.4-13 Осуществляется системный контроль соблюдения целевых сроков устранения уязвимостей. Устранение выявленных уязвимостей периодически контролируется, результаты контроля регистрируются.

В опроснике: 53. Осуществляется периодический контроль соблюдения целевых сроков устранения уязвимостей. Устранение выявленных уязвимостей периодически контролируется.

В целом, довольно толковый набор практик. 👍 Единственное, не очень понятно, почему практик больше, чем вопросов в опроснике. Возможно, отобрали самое важное, а может, опросник будут расширять. 🤷‍♂️

Коллеги из R-Vision выпустили новую версию системы управления уязвимостями R-Vision VM 6.6

Коллеги из R-Vision выпустили новую версию системы управления уязвимостями R-Vision VM 6.6

Коллеги из R-Vision выпустили новую версию системы управления уязвимостями R-Vision VM 6.6. В новости на официальном сайте сделан акцент на следующих улучшениях:

🌐 Базовый аудит веб-приложений: обнаружение и инвентаризация веб-ресурсов, выявление связанных уязвимостей.

🐳 Аудит контейнерных сред Docker и Kubernetes, "включая проверку в runtime". Сбор данных о составе и состоянии контейнерной среды, выявление связанных уязвимостей. Результаты отображаются в карточке соответствующего хоста.

💻 Мобильный сканер для контроля уязвимостей в закрытых сегментах без постоянного доступа из центральной VM-системы. Может использоваться на объектах КИИ, в удалённых филиалах, а также для выездных аудитов, пилотных и временных проектов. Устанавливается на ноутбук и позволяет проводить аудит внутри изолированного контура. Поддерживаются режимы сканирования White Box, Black Box, Compliance и Web-аудит. Результаты инвентаризации активов и выявленные уязвимости передаются в центральную инсталляцию R-Vision VM. Рассчитан на проверку до 2000 хостов.

Также заявлены:

🔹 расширение инвентаризации ESXi, vCenter и сетевого оборудования;
🔹 обновление Compliance-проверок;
🔹 обновление карточек хоста;
🔹 новые возможности анализа и экспорта данных об уязвимостях;
🔹 доработка политик автоматизации, интеграций и дашбордов;
🔹 обновление агента из интерфейса;
🔹 мастер первичной настройки.

Поддержка аудита контейнерных сред и веб-приложений, расширение аудита гипервизоров и сетевого оборудования, а также мастер первичной настройки значились в роадмапе, представленном в марте этого года.

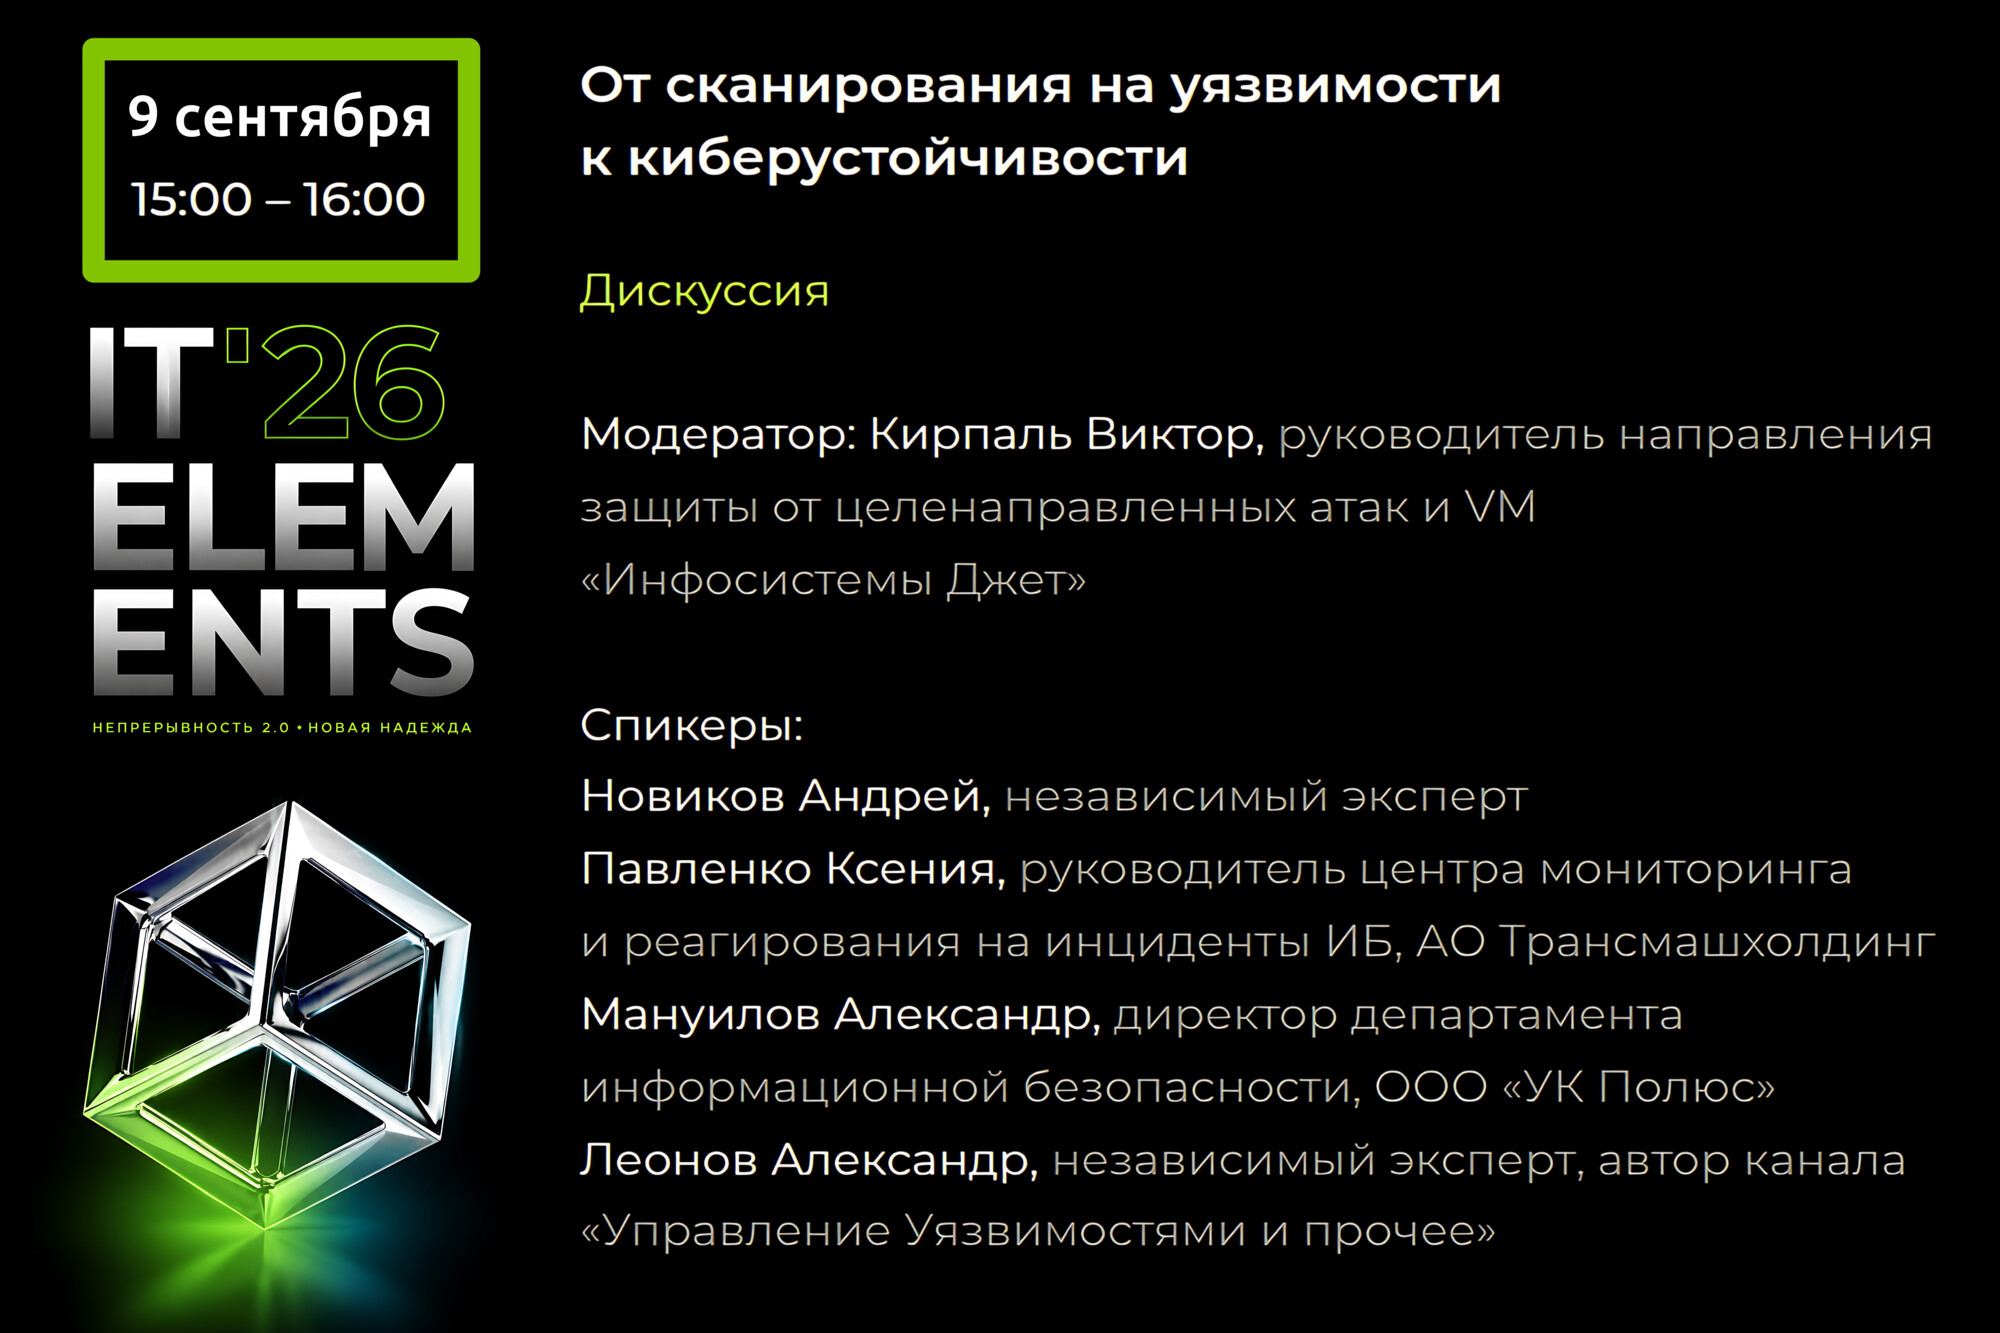
Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements

Финализировался список участников завтрашней дискуссии От сканирования на уязвимости к киберустойчивости на конференции IT Elements

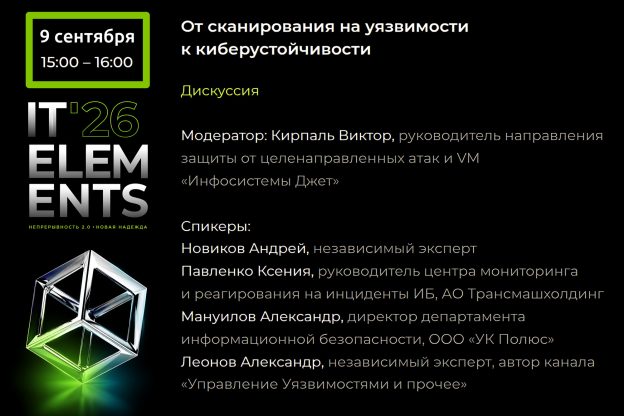
Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements. Что особенно интересно, практически все участники из крупнейших компаний реального сектора:

🔹 Ксения Павленко, руководитель центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Трансмашхолдинг (ТМХ) - крупнейший в России и один из крупнейших в мире разработчиков и производителей железнодорожного и городского рельсового транспорта, выпускающий локомотивы, пассажирские вагоны, электропоезда, поезда метро и трамваи, а также среднеоборотные двигатели. Кроме того, компания занимается сервисным обслуживанием, модернизацией техники и цифровыми транспортными решениями и работает более чем в 30 странах.

🔹 Александр Мануилов, директор департамента информационной безопасности, ООО "УК Полюс". Группа "Полюс" - крупнейший производитель золота в России и один из крупнейших производителей золота в мире, занимающийся разведкой, добычей и переработкой золота и развивающий крупные горнодобывающие проекты в Сибири и на Дальнем Востоке.

🔹 Андрей Новиков, независимый эксперт. Он работает в международной компании, развивающей потребительские продукты и технологии, с глобальной сетью производственных и коммерческих подразделений и присутствием на рынках более чем 180 стран.

Предвижу много интересной VM-ной специфики, связанной с производственными компаниями. 😇 Сам я буду представлять свой канал "Управление Уязвимостями и прочее" и постараюсь быть максимально вендорно-нейтральным. 😉 Модерировать дискуссию будет Виктор Кирпаль, руководитель направления защиты от целенаправленных атак и VM "Инфосистемы Джет".

Кто будет на площадке, заходите на огонёк. Начало в 15:00, пространство "Информационная безопасность" на втором этаже.

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября. А конкретно в дискуссии "От сканирования на уязвимости к киберустойчивости". Сейчас она в программе стоит 9 сентября 15:00 - 16:00 в Пространстве "Информационная безопасность", но возможны изменения.

👥 Окончательный список участников согласовывается. Пока заявлены я и Ксения Павленко, руководитель Центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Модерировать дискуссию будет Виктор Кирпаль, руководитель направления VM в Инфосистемах Джет.

💬 Есть желание обсудить ключевые вопросы управления уязвимостями: выбор VM-решения, распределение ответственности между ИТ и ИБ, роль процесса и технологий, Asset Management, выявление и приоритизацию уязвимостей, интеграции, Patch Management, метрики эффективности, киберустойчивость и перспективы VM как сервиса.

В прошлом году дискуссия получилась живая и интересная, надеюсь, что и в этом году будет не хуже. Заходите на огонёк. 😉

Всего же на IT Elements будет пять треков:

🔹 Строим инфраструктуру - архитектура, миграции, новые платформы, контейнеры, облака, совместимость и перенос данных на российский стек.

🔹 Эксплуатируем сложные системы - мониторинг, observability, NOC, SRE, автоматизация, AIOps и инженерные ассистенты.

🔹 Защищаем критические системы - SOC, hardening, киберустойчивость и защита данных в условиях меняющихся угроз.

🔹 Восстанавливаем после сбоев - BCP, DR, кризисное реагирование, резервное копирование и практические учения.

🔹 Развиваем ИТ и ИБ - ИИ и автоматизация, новые роли инженеров, распределение задач между человеком и технологиями, технологическая зрелость.

🏆 Также в рамках конференции пройдёт вручение премии "Инженерное искусство". Премия для специалистов, которые создают, защищают и развивают корпоративное ИТ. Шесть номинаций: архитектор системы, инженер инноваций, инженер восстановления, инженер инфраструктуры, инженер безопасности и лидер инженерной команды. Осталось 3 дня на подачу заявок - дедлайн 31 августа.

В прошлом году мне на IT Elements очень понравилось, так что весь в предвкушении. 😇

Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации ("сканирование без сканирования") в технологию InstaScan.

Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.

Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации ("сканирование без сканирования") в технологию InstaScan. Основной мессадж: развитие ИИ сократило время между публикацией CVE и появлением эксплоитов до нескольких часов. InstaScan сопоставляет новые CVE с уже собранными данными об активах, ПО и телеметрией без запуска новых сканов. Результаты затем подтверждаются существующими агентами и сканерами и используются для приоритизации, проверки эксплуатируемости и устранения уязвимостей.

Предпосылки появления InstaScan:

🔹 В 2025 году опубликовано 48 177 CVE, в 2026 году ожидается около 59 000.

🔹 Медианное время до появления первого эксплоита сократилось с 56 дней (2024) до 23 дней (2025); для отдельных CVE - 4-12 часов.

🔹 По данным Verizon DBIR, эксплуатация уязвимостей выросла на 34% год к году и является начальным вектором примерно в 20% инцидентов.

🔹 Регуляторы (например, CISA и CERT-In) требуют устранять отдельные уязвимости в течение 12-24 часов.

🔹 Традиционное сканирование выявляет новые уязвимости через 24-36 часов после публикации CVE из-за зависимости от расписания сканирований, обновления сигнатур и повторной оценки данных агентами. Дополнительные ограничения - разрозненные источники данных и необходимость согласований при проведении проверок.

InstaScan, работающий на базе Agent Insta, позиционируется как "первая в отрасли функциональность обнаружения уязвимостей без сканирования" (scanless detection capability). Agent Insta - внутренний backend-компонент Qualys, работающий в режиме 24×7. Он сопоставляет новые advisory от вендоров с данными о ПО, телеметрией активов, информацией об экспозициях и контекстом угроз, собранными из инструментов Qualys и сторонних решений. Это позволяет выявлять потенциально затронутые активы без ожидания окна сканирования. Утверждается, что для технологий, составляющих 60-70% типичного объема уязвимостей в корпоративной среде, InstaScan обеспечивает мгновенное обнаружение более 90% экспозиций без запуска заданий сканирования.

5 этапов работы InstaScan:

🔻 Формирование данных инвентаризации ПО: InstaScan собирает данные из агентов сканирования, SBOM, CMDB, сенсоров Qualys и сторонних источников. Так как одно и то же ПО может описываться по-разному, система создаёт единую основу данных.

🔻 Нормализация идентификаторов ПО с помощью ИИ: AI-модель сопоставляет записи о ПО со стандартными идентификаторами CPE и PURL, даже при различиях в названиях и форматах.

🔻 Создание единого набора данных инвентаризации: AI-сопоставления получают оценку уверенности (AI-generated match is confidence-scored), после чего дублирующиеся записи объединяются для поддержания точности данных.

🔻 Непрерывный мониторинг угроз: Agent Insta работает 24×7, получает данные о CVE, уведомления вендоров и информацию об угрозах по мере появления и преобразует их в данные для обнаружения.

🔻 Корреляция и подтверждение: InstaScan сопоставляет данные об угрозах с данными инвентаризации, используя агенты, сканеры, сенсоры Qualys и телеметрию сторонних решений. Проверяются актуальность данных, точность сопоставления, соответствие активу и критичность. В TruRisk передаются результаты с высокой степенью уверенности.

🤔 Моё мнение: маркетологи Qualys красиво представляют развитие ставшей уже традиционной функциональности как нечто принципиально новое. "Сканирование без сканирования", там где это возможно, - это полезная фича, и ей нужно пользоваться. Но потребность в качественной и полной инвентаризации инфраструктуры такая технология, конечно же, не снимает. Если данные, по которым производился анализ, будут неполными и устаревшими, то и детектирование уязвимостей по ним будет некорректным и принесёт больше вреда, чем пользы.