Архив метки: VMDR

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры"

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры". Бастион - российская компания в сфере информационной безопасности, предоставляющая широкий спектр услуг: от тестирования на проникновение и аудита защищённости до мониторинга безопасности и реагирования на киберинциденты. Компания входит в ИКС Безопасность.

Мои собеседники:

🔹 Дмитрий Калинин, руководитель департамента пентеста, Бастион
🔹 Семён Рогачёв, руководитель отдела реагирования на инциденты, Бастион

Мне очень понравилось! 😇 Разговор получился содержательным и интересным. Обсудили практику Vulnerability Management-а: приоритизацию уязвимостей, их реальную эксплуатацию в атаках, проверку эксплоитов, выявление цепочек атак, харденинг инфраструктуры, особенности работы сканеров уязвимостей, организационные и документальные аспекты. Разобрали эффективность компенсирующих мер, применение AI, роль антивирусов и мониторинга, подходы к принятию рисков, различия и взаимодействие между VM, CTEM, пентестом и автопентестом.

С пентестерами и специалистами по Incident Response всегда интересно пообщаться, потому что это даёт практический взгляд на уязвимости и позволяет лучше понять, что реально эксплуатируется в атаках. 😉

Таймстемпы:

00:00 В этом выпуске
01:28 Почему компании откладывают устранение уязвимостей
10:30 Что чаще приводит к атакам: старые уязвимости или новые
12:31 Какие уязвимости реально эксплуатируются в инцидентах
18:59 Количество обнаруживаемых уязвимостей и эксплуатируемых уязвимостей - две большие разницы
22:43 Как проверить работоспособность эксплоитов
24:15 Могут ли уязвимости исключаться из KEV или из Трендовых Уязвимостей
27:29 Как определить, какие уязвимости нужно устранять в первую очередь: CVSS, KEV, VMDR, CTEM
30:48 VM/CTEM, пентест, автопентест, Red Team, Purple Team: в чём разница
35:11 Vulnerability Management процесс всегда внедряется сверху
38:08 Как определить, что несколько безобидных проблем могут сложиться в цепочку атаки, приводящую к недопустимому последствию, и можно ли это делать без CTEM-решения
41:31 Примеры использования старых уязвимостей и мисконфигураций в атаках
45:18 Рекомендации ФСТЭК по харденингу и как правильно харденить инфраструктуру
48:45 Грандиозная проблема в том, что люди не только не патчат, но и не мониторят
52:27 Про антивирусы
56:09 Когда компенсирующие меры эффективны, а когда создают иллюзию безопасности
01:00:05 Что делать в ситуации, когда патч установлен, а уязвимость не устранена
01:07:05 Как отличать осознанно принятый риск от забытой уязвимости
01:12:13 Нужно ли стремиться к нулевому количеству уязвимостей в инфраструктуре
01:23:49 Как работает детектирование уязвимостей в сканерах и почему качество детектирования различается
01:29:05 Роль AI в ресёрче уязвимостей, автоматической эксплуатации и Vulnerability Management-е
01:41:04 Взаимодействие пентеста и Vulnerability Management-а

Подкаст также доступен в аудио, на RuTube и на YouTube.
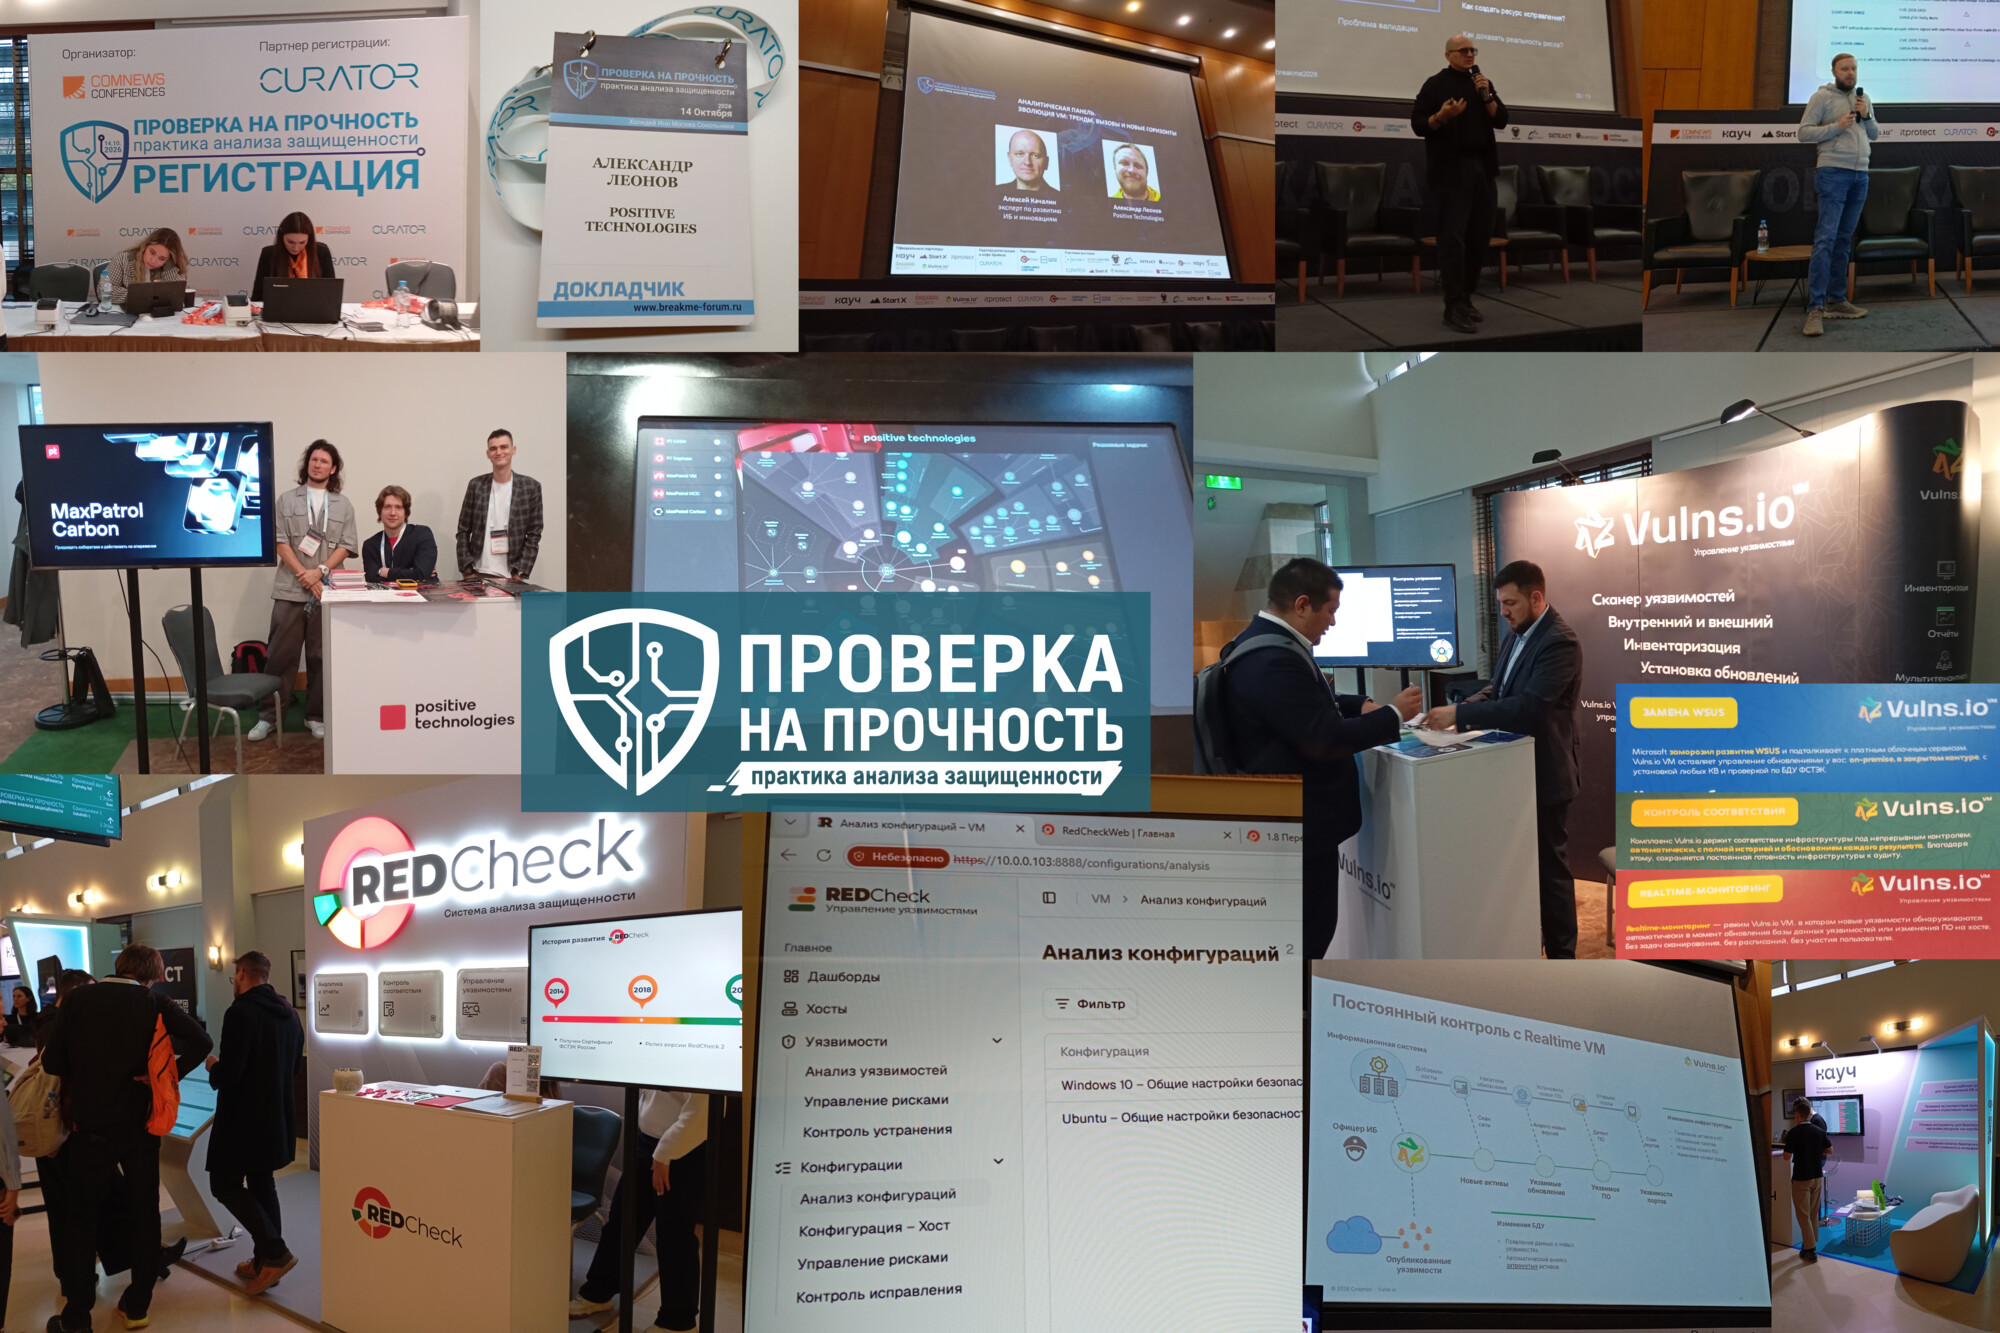
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Пройдёт это мероприятие 14 октября в "Холидей Инн Сокольники". Фактически это спин-офф "Территории Безопасности" с фокусом на работе с уязвимостями во всех проявлениях. 😇

В программе - дискуссии, доклады и мастер-классы о реальной оценке защищённости, управлении уязвимостями (и экспозициями), анализе поверхности атаки, выборе методов проверки (аудит, пентест, Red Team, Purple Team, Bug Bounty), применении ИИ и автоматизации, метриках, защите АСУ ТП, проверке подрядчиков и правовых аспектах этичного хакинга.

В общем, наконец-то мы дождались большой нейтральной конфы, где VM/CTEM будет непосредственно в фокусе, а не где-то сбоку. 🤩🥳

Мои активности:

🔹 Выступлю с 20-минутным докладом "Трендовые уязвимости в 2026 году: как определить, что действительно важно". Расскажу о различных методах оценки критичности уязвимостей, о трендовых уязвимостях текущего года и о том, как мы в Positive Technologies их отбираем. 😉🤫

🔹 Буду модерировать часовой круглый стол "VM, DETECTION & RESPONSE: Придёт ли к нам реальная автоматизация?". Побеседуем о перспективном и наболевшем в VM/VMDR/CTEM. Со стороны вендоров заявлены Андрей Никонов из Vulns io VM, Дмитрий Черняков из RedCheck, Кирилл Евтушенко из Кауч. Со стороны клиентов заявлены Владимир Мельников из SOC Билайн, Дарина Кривошеева из VK, Иван Советкин из МТС Банк. Состав топовый, должно пройти интересно. Накидывайте в комментарии каверзные вопросы. 😏

Все на ПнП 14 октября! 🏃‍♂️

Что если стоимость страхования киберрисков для компании определялась бы не по анкетам, а по реальному состоянию защищённости инфраструктуры?

Что если стоимость страхования киберрисков для компании определялась бы не по анкетам, а по реальному состоянию защищённости инфраструктуры?

Что если стоимость страхования киберрисков для компании определялась бы не по анкетам, а по реальному состоянию защищённости инфраструктуры? В блоге Qualys сегодня появилась интересная новость. Они совместно с компанией Converge, специализирующейся на киберстраховании, запускают совместное решение по андеррайтингу киберрисков в реальном времени. Андеррайтинг - это процесс, в котором страховая компания оценивает риск и решает: страховать компанию или нет, сколько будет стоить полис, какие ограничения будут в страховке (например, что покрывается, а что нет). Так вот, большинство андеррайтеров по-прежнему полагаются статические анкеты самоотчётности (self-reported static questionnaires) - документы, которые долго заполняются, отличаются от организации к организации и по сути не отражают реальное состояние безопасности инфраструктуры организации. В результате страховые премии (сумма, которую компания платит за страховку, обычно раз в год) формируются на основе предположений о практиках безопасности организации.

Получается, что руководители ИБ инвестируют значительные бюджеты и усилия в снижение риска. Они внедряют управление уязвимостями. Обеспечивают управление патчами. Мониторят конечные точки. А затем при продлении полиса киберстрахования снова заполняют ту же статическую анкету, что и 12 месяцев назад, вручную, по памяти, без связи с проверенными данными, уже находящимися в их платформе безопасности. Этот разрыв в данных стоит организациям денег. Андеррайтеры, работая с неполной информацией, оценивают риск консервативно. Организации с действительно сильной программой безопасности фактически субсидируют более слабые.

Для решения проблемы Qualys сделали Converge Connect Insurance Report (CCIR), который фиксирует данные по ИБ-решениям Qualys, используемым в организации:

🔹 Enterprise TruRisk Management (ETM)
🔹 Vulnerability Management, Detection & Response (VMDR)
🔹 Возможности управления патчами TruRisk Eliminate
🔹 Endpoint Detection & Response (EDR)

Этот отчёт передаётся в Converge через назначенного брокера (Symphony Risk Solutions), дополняя традиционную анкету и снижая количество вопросов в процессе страхования. Андеррайтеры получают проверенные данные. Организации получают премию, отражающую реальный уровень киберриска.

Предложение доступно клиентам Qualys в США в большинстве отраслей с выручкой до 5 млрд долларов. Минимальное требование - активная подписка на VMDR.

Интерес Qualys в этой инициативе довольно понятный и многослойный.

1️⃣ Они усиливают ценность своих продуктов. Раньше Qualys продавал инструменты для управления уязвимостями, патчами и endpoint-ами как способ снизить киберриски. Теперь это подаётся гораздо сильнее: не просто "вы снижаете риск", а "вы потенциально снижаете стоимость киберстраховки". Для бизнеса это уже более осязаемый финансовый эффект.

2️⃣ Это стимулирует расширение использования их экосистемы. В программе участвуют только клиенты с определёнными продуктами Qualys. Чем больше модулей используется, тем полнее данные, тем качественнее отчёт для страховщика и тем выше шанс на снижение страховой премии. Это классический механизм увеличения проникновения внутри клиента.

3️⃣ Появляется эффект привязки к платформе. Если страховая начинает учитывать данные Qualys при оценке риска и расчёте цены, переход на другого вендора становится сложнее. Исторические данные, отчёты и привычный формат оценки риска оказываются завязаны на одну систему.

4️⃣ И наконец, Qualys фактически расширяет своё присутствие за пределы классического рынка кибербезопасности. Они заходят в смежную область - киберстрахование и управление финансовым риском. В перспективе это превращает их не просто в security-вендора, а в один из ключевых источников данных для оценки киберрисков на рынке.

Конкурирующие с Qualys вендоры могут делать то же самое, ведь у них тоже есть данные о состоянии безопасности, на основе которых можно строить риск-отчёты для страховых. Но ключевой вопрос не в наличии данных, а в доверии и стандартизации: страховые должны признавать эти метрики объективными и использовать их в андеррайтинге.