
Архив метки: AIAgents

Напишу по поводу завершившегося сегодня Positive Security Day

Напишу по поводу завершившегося сегодня Positive Security Day

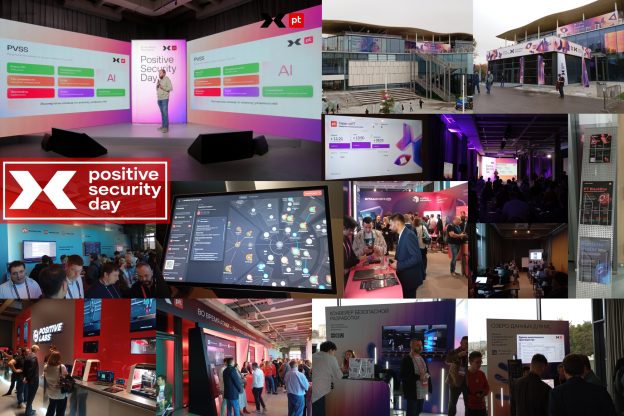
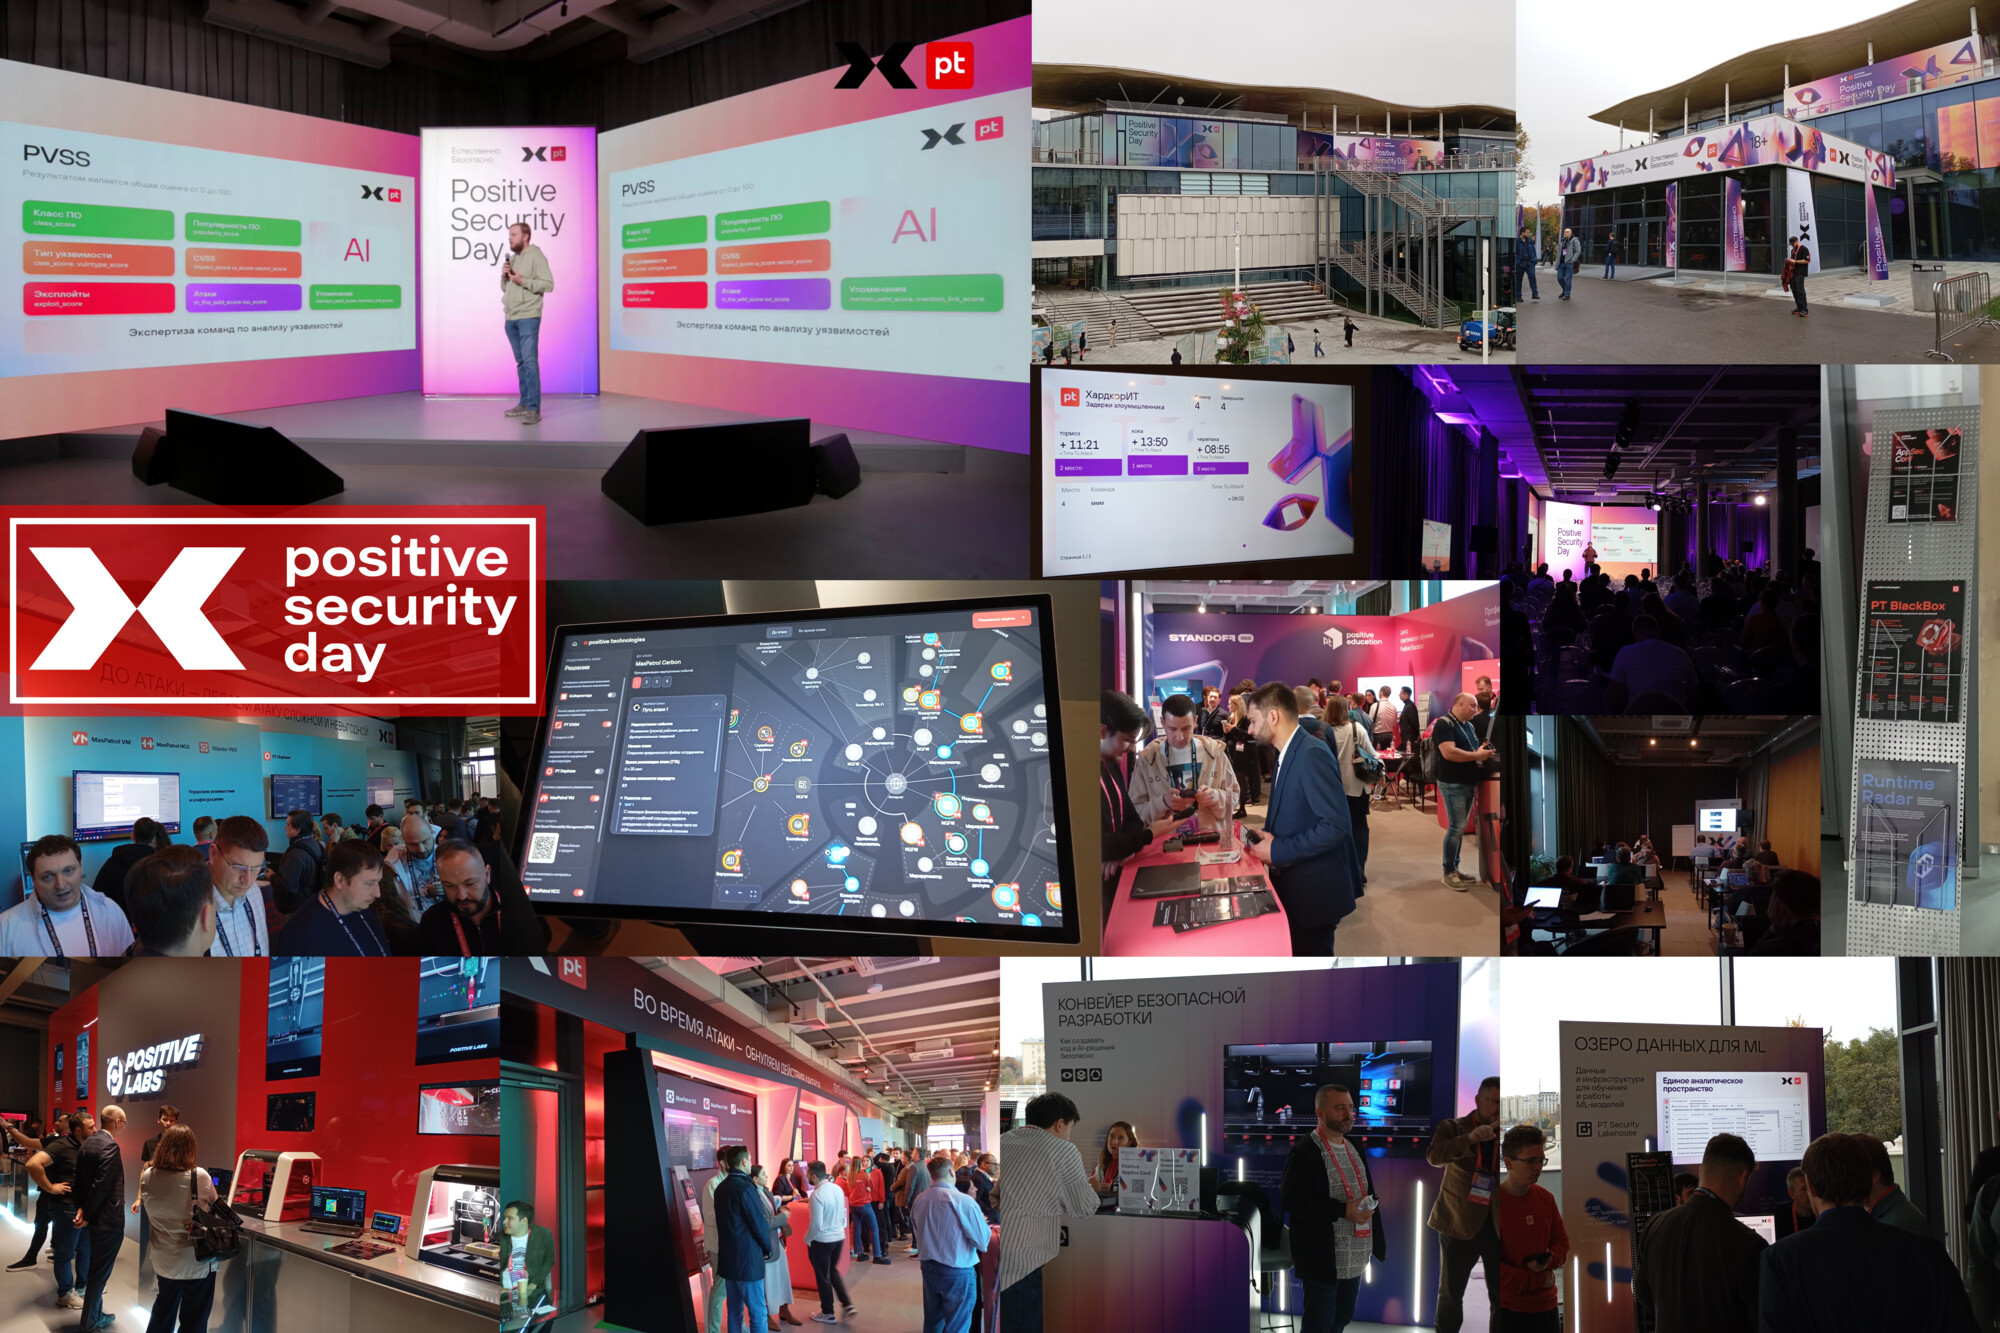
Напишу по поводу завершившегося сегодня Positive Security Day. Это уже четвёртый PSD, но так уж получилось, что я на него попал вживую в первый раз. И не только посетил мероприятие, но и выступил там, что особенно здорово. 🙂 Про само выступление напишу в отдельном посте с видео. А пока впечатления от самой конференции. Очень круто! Понравилась выставочная площадка "Мечта", открывшаяся на Пушкинской набережной совсем недавно, в июле 2026 года. Очень стильное и по уму спроектированное место. Вся площадка была заполнена людьми: и клиентами, и сотрудниками PT. Если PHDays - это скорее нейтральное мероприятие про хакерскую культуру, то здесь в фокусе именно продукты компании. И мне это нравится. 😇 Наглядно виден реальный масштаб Positive Technologies, сколько в компании различных продуктовых направлений и собственно продуктов. Наш блок Before Attack был мощно представлен, коллеги провели большую консультационную работу на стендах, рассказывая о новых фичах XSpider Pro, MaxPatrol VM и MaxPatrol Carbon. 👍

Основной темой мероприятия был, конечно, Искусственный Интеллект. В keynote-выступлении Денис Баранов, CEO Positive Technologies, рассказывал о том, что сейчас в ИТ происходит нечто большее, чем очередной виток развития технологий. Последние полвека ИТ-технологии были "усиливающими": помогали людям делать то же самое, только быстрее, удобнее и эффективнее. Это касалось всего: от первых компьютеров до интернета, мобильной связи и даже ИИ-ассистентов. Однако с совсем недавним появлением автономных ИИ-агентов произошёл коренной перелом: эти технологии способны не просто помогать человеку, а выполнять его работу целиком. Это уже "подрывная технология". Ещё недавно говорили о том, что для атаки больше не нужна команда из 10-20 человек, а достаточно одного человека с ИИ. Теперь же агенты позволяют проводить атаки вообще без участия человека. И это принципиально новая реальность, которая требует не просто добавления агентов в существующие процессы (например, Vulnerability Management), а редизайна процессов с нуля.

Из интересных новостей:

🔹 Анонсировали B2C-решение для защиты мобильных устройств от киберугроз и мошенников. Первую версию планируют представить во втором квартале 2027 года.

🔹 MaxPatrol O2 теперь обрабатывает киберинциденты, используя каскад ИИ-моделей. Нейросети автоматически закрывают 68% инцидентов, тратя на разбор каждого около 15-20 секунд.

🔹 Вышла коммерческая версия PT Security Lakehouse - решения для хранения и анализа больших данных, на котором уже два года работают собственные продукты Positive Technologies. Заказчики смогут развернуть его в своей инфраструктуре. Платформа собирает в одном месте данные из разных средств защиты и позволяет аналитикам SOC, разработчикам и ИИ-моделям работать с ними.

🔹 Представили LLM Firewall - новый модуль в составе решения для защиты веб-приложений PT Application Firewall. Он защищает корпоративных ИИ-ботов, виртуальных ассистентов и другие сервисы на основе больших языковых моделей (LLM). Модуль анализирует запросы к LLM и их ответы, выявляя признаки кибератак, "отравления" промптов, попыток утечки конфиденциальной информации и нарушений установленных правил безопасности. Модуль уже интегрирован в PT AF Cloud, а в ближайшее время появится и в on-premise-продукте PT AF PRO.

🔹 Раскрыли дату и место проведения PHDays Fest 2027. Юбилейный, 15-й киберфестиваль пройдёт с 20 по 22 мая в Лужниках. 🙂
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

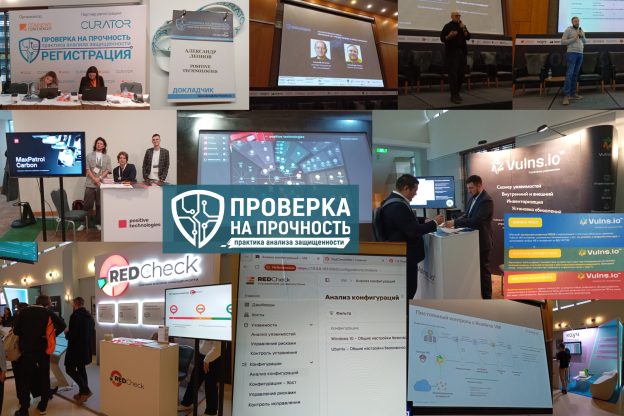
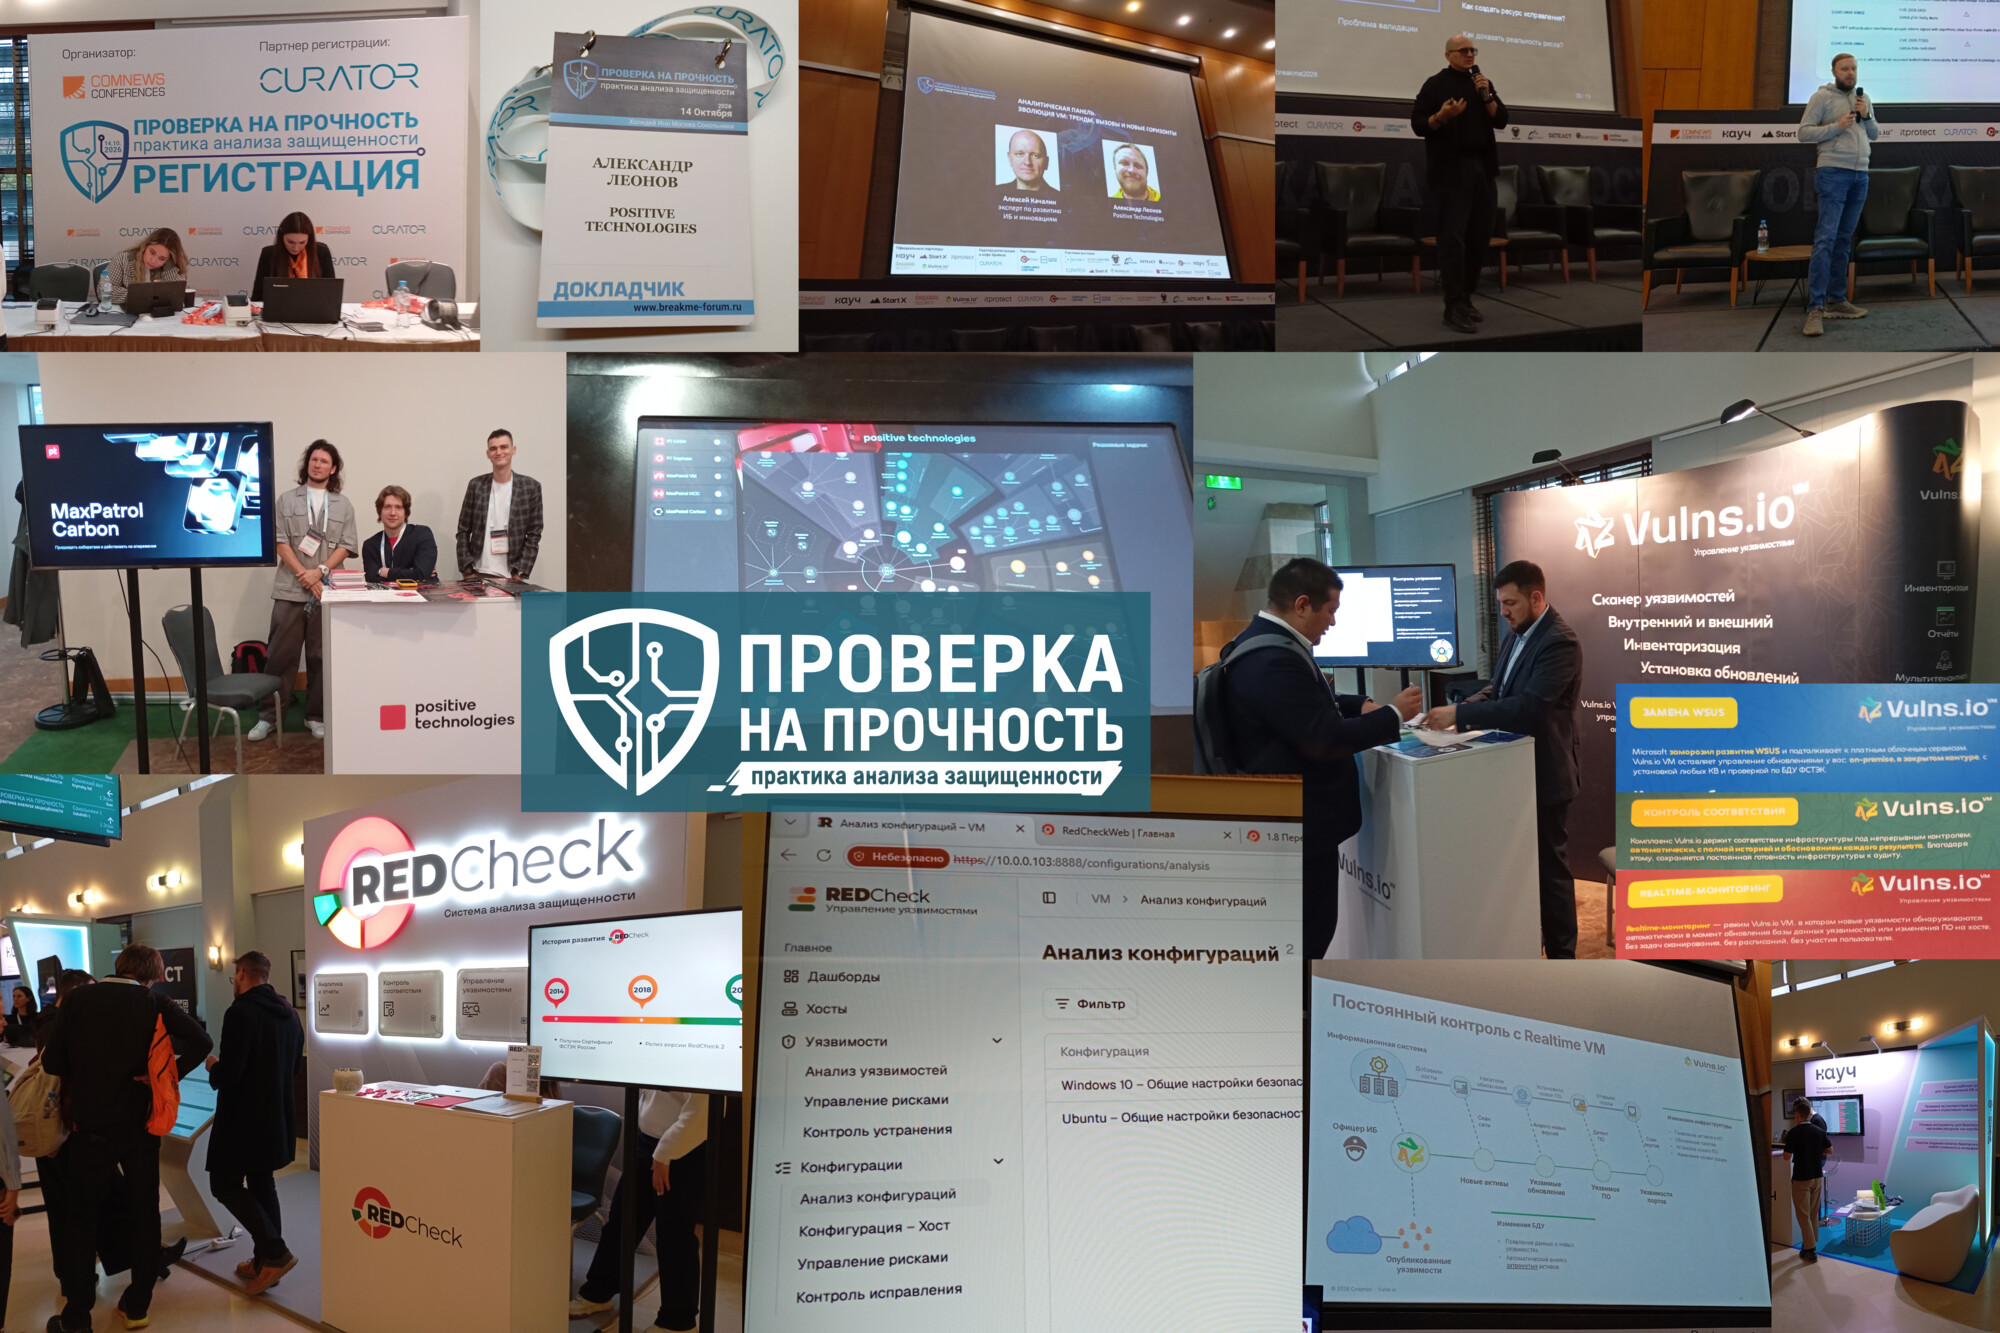
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇

Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации ("сканирование без сканирования") в технологию InstaScan.

Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.

Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации ("сканирование без сканирования") в технологию InstaScan. Основной мессадж: развитие ИИ сократило время между публикацией CVE и появлением эксплоитов до нескольких часов. InstaScan сопоставляет новые CVE с уже собранными данными об активах, ПО и телеметрией без запуска новых сканов. Результаты затем подтверждаются существующими агентами и сканерами и используются для приоритизации, проверки эксплуатируемости и устранения уязвимостей.

Предпосылки появления InstaScan:

🔹 В 2025 году опубликовано 48 177 CVE, в 2026 году ожидается около 59 000.

🔹 Медианное время до появления первого эксплоита сократилось с 56 дней (2024) до 23 дней (2025); для отдельных CVE - 4-12 часов.

🔹 По данным Verizon DBIR, эксплуатация уязвимостей выросла на 34% год к году и является начальным вектором примерно в 20% инцидентов.

🔹 Регуляторы (например, CISA и CERT-In) требуют устранять отдельные уязвимости в течение 12-24 часов.

🔹 Традиционное сканирование выявляет новые уязвимости через 24-36 часов после публикации CVE из-за зависимости от расписания сканирований, обновления сигнатур и повторной оценки данных агентами. Дополнительные ограничения - разрозненные источники данных и необходимость согласований при проведении проверок.

InstaScan, работающий на базе Agent Insta, позиционируется как "первая в отрасли функциональность обнаружения уязвимостей без сканирования" (scanless detection capability). Agent Insta - внутренний backend-компонент Qualys, работающий в режиме 24×7. Он сопоставляет новые advisory от вендоров с данными о ПО, телеметрией активов, информацией об экспозициях и контекстом угроз, собранными из инструментов Qualys и сторонних решений. Это позволяет выявлять потенциально затронутые активы без ожидания окна сканирования. Утверждается, что для технологий, составляющих 60-70% типичного объема уязвимостей в корпоративной среде, InstaScan обеспечивает мгновенное обнаружение более 90% экспозиций без запуска заданий сканирования.

5 этапов работы InstaScan:

🔻 Формирование данных инвентаризации ПО: InstaScan собирает данные из агентов сканирования, SBOM, CMDB, сенсоров Qualys и сторонних источников. Так как одно и то же ПО может описываться по-разному, система создаёт единую основу данных.

🔻 Нормализация идентификаторов ПО с помощью ИИ: AI-модель сопоставляет записи о ПО со стандартными идентификаторами CPE и PURL, даже при различиях в названиях и форматах.

🔻 Создание единого набора данных инвентаризации: AI-сопоставления получают оценку уверенности (AI-generated match is confidence-scored), после чего дублирующиеся записи объединяются для поддержания точности данных.

🔻 Непрерывный мониторинг угроз: Agent Insta работает 24×7, получает данные о CVE, уведомления вендоров и информацию об угрозах по мере появления и преобразует их в данные для обнаружения.

🔻 Корреляция и подтверждение: InstaScan сопоставляет данные об угрозах с данными инвентаризации, используя агенты, сканеры, сенсоры Qualys и телеметрию сторонних решений. Проверяются актуальность данных, точность сопоставления, соответствие активу и критичность. В TruRisk передаются результаты с высокой степенью уверенности.

🤔 Моё мнение: маркетологи Qualys красиво представляют развитие ставшей уже традиционной функциональности как нечто принципиально новое. "Сканирование без сканирования", там где это возможно, - это полезная фича, и ей нужно пользоваться. Но потребность в качественной и полной инвентаризации инфраструктуры такая технология, конечно же, не снимает. Если данные, по которым производился анализ, будут неполными и устаревшими, то и детектирование уязвимостей по ним будет некорректным и принесёт больше вреда, чем пользы.

Вышел эпизод "Почему компании не закрывают уязвимости?" [Belyaev_Podcast] с моим участием

Вышел эпизод "Почему компании не закрывают уязвимости?" [Belyaev_Podcast] с моим участием. Вместе с Дмитрием Беляевым и Рустамом Гусейновым обсудили Vulnerability Management и Exposure Management, CVSS/EPSS/KEV и приоритизацию уязвимостей, AI-агентов и нейросети в триаже, автоматизированный патчинг, моделирование атак, зашивание безопасности в разработку, проблемы взаимодействия с IT, работу с системами, которые нельзя патчить, будущее VM-специалистов и особенности управления уязвимостями в Linux, Kubernetes, контейнерах и облаках. Классно посидели, мне очень понравилось. Надо будет как-нибудь продолжить общение по теме. 😉

Таймстемпы:

00:00 Приветствие, медиа-партнёры
03:25 Справедливо ли мнение, что CVSS как основная метрика приоритизации - это уже "технология 2002 года"? Почему в 2026 году компании всё ещё живут в логике "сортируем по CVSS", хотя есть EPSS, KEV и трендовые метрики? Это лень, незнание или инерция?
07:49 Насколько вопросы триажа, ранжирования и приоритизации уязвимостей делаются лучше с помощью нейросетей? Будет ли в будущем происходить быстрое сопоставление по разным шкалам и интегральная оценка с учётом искажений, которые есть в тех или иных системах метрик?
10:09 Автономные AI-агенты и VM
12:00 System-hardening и патчинг уязвимостей агентами без участия человека - уже реальность?
15:33 Насколько справедливо утверждение, что Exposure Management - это не просто "VM 2.0", а действительно другой взгляд на управление риском? В твоём понимании это эволюция или всё-таки революция, но с новым ценником? (Я тут попутал "croûton" и "croissant" в известной кино-цитате - сорян 🤦‍♂️🤷‍♂️🙂)
20:32 Про зашивание безопасности в IT/разработку, почему так много Linux-уязвимостей, и нужна ли замена Linux Kernel
30:08 Если завтра появится "идеальный ИИ", который с точностью 99% предсказывает, что уязвимость будет эксплуатирована в течение 30 дней, - правда ли, что роль VM-специалиста всё равно не исчезнет? В чём тогда останется человеческая зона ответственности?
32:31 О реализуемости полного моделирования путей атаки и автоматизированном реагировании
37:46 Насколько справедливо утверждение, что IT-отделы часто фактически саботируют VM? Как это выглядит на практике: это злой умысел, защита своих интересов или просто боль от перегрузки?
42:43 Как выглядит VM-процесс для систем, которые нельзя патчить или даже активно сканировать?
45:51 Как превратить IT-шников в ответственных хозяев своих активов?
48:48 Насколько сильно отличается подход к детектированию и управлению уязвимостями в Linux, контейнерах, Kubernetes и облаках от классического сканирования Windows-хостов? Где сегодня самые большие слепые зоны?
51:30 Детектирование - это только начало, а вся драма начинается после? Какие этапы после детекции чаще всего "рассыпаются" в реальных компаниях?
54:26 Блиц-вопросы
56:11 Заключение

📺 Смотрите на платформах: VK Видео, RUTUBE, YouTube.
🎧 Слушайте на платформах: Яндекс Музыка, Звук, Spotify, Pocket Casts, Deezer, Podcast Addict, Mave.