Архив метки: PTDephaze

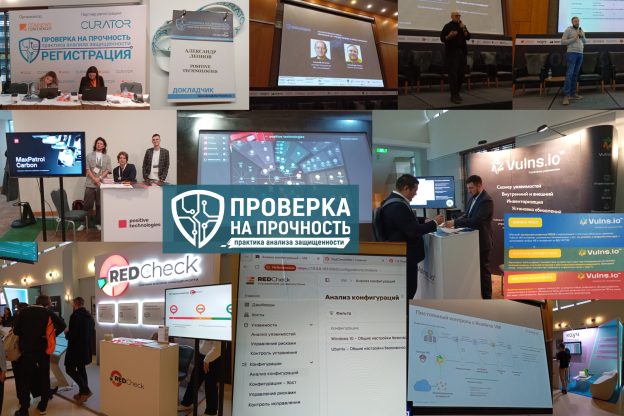
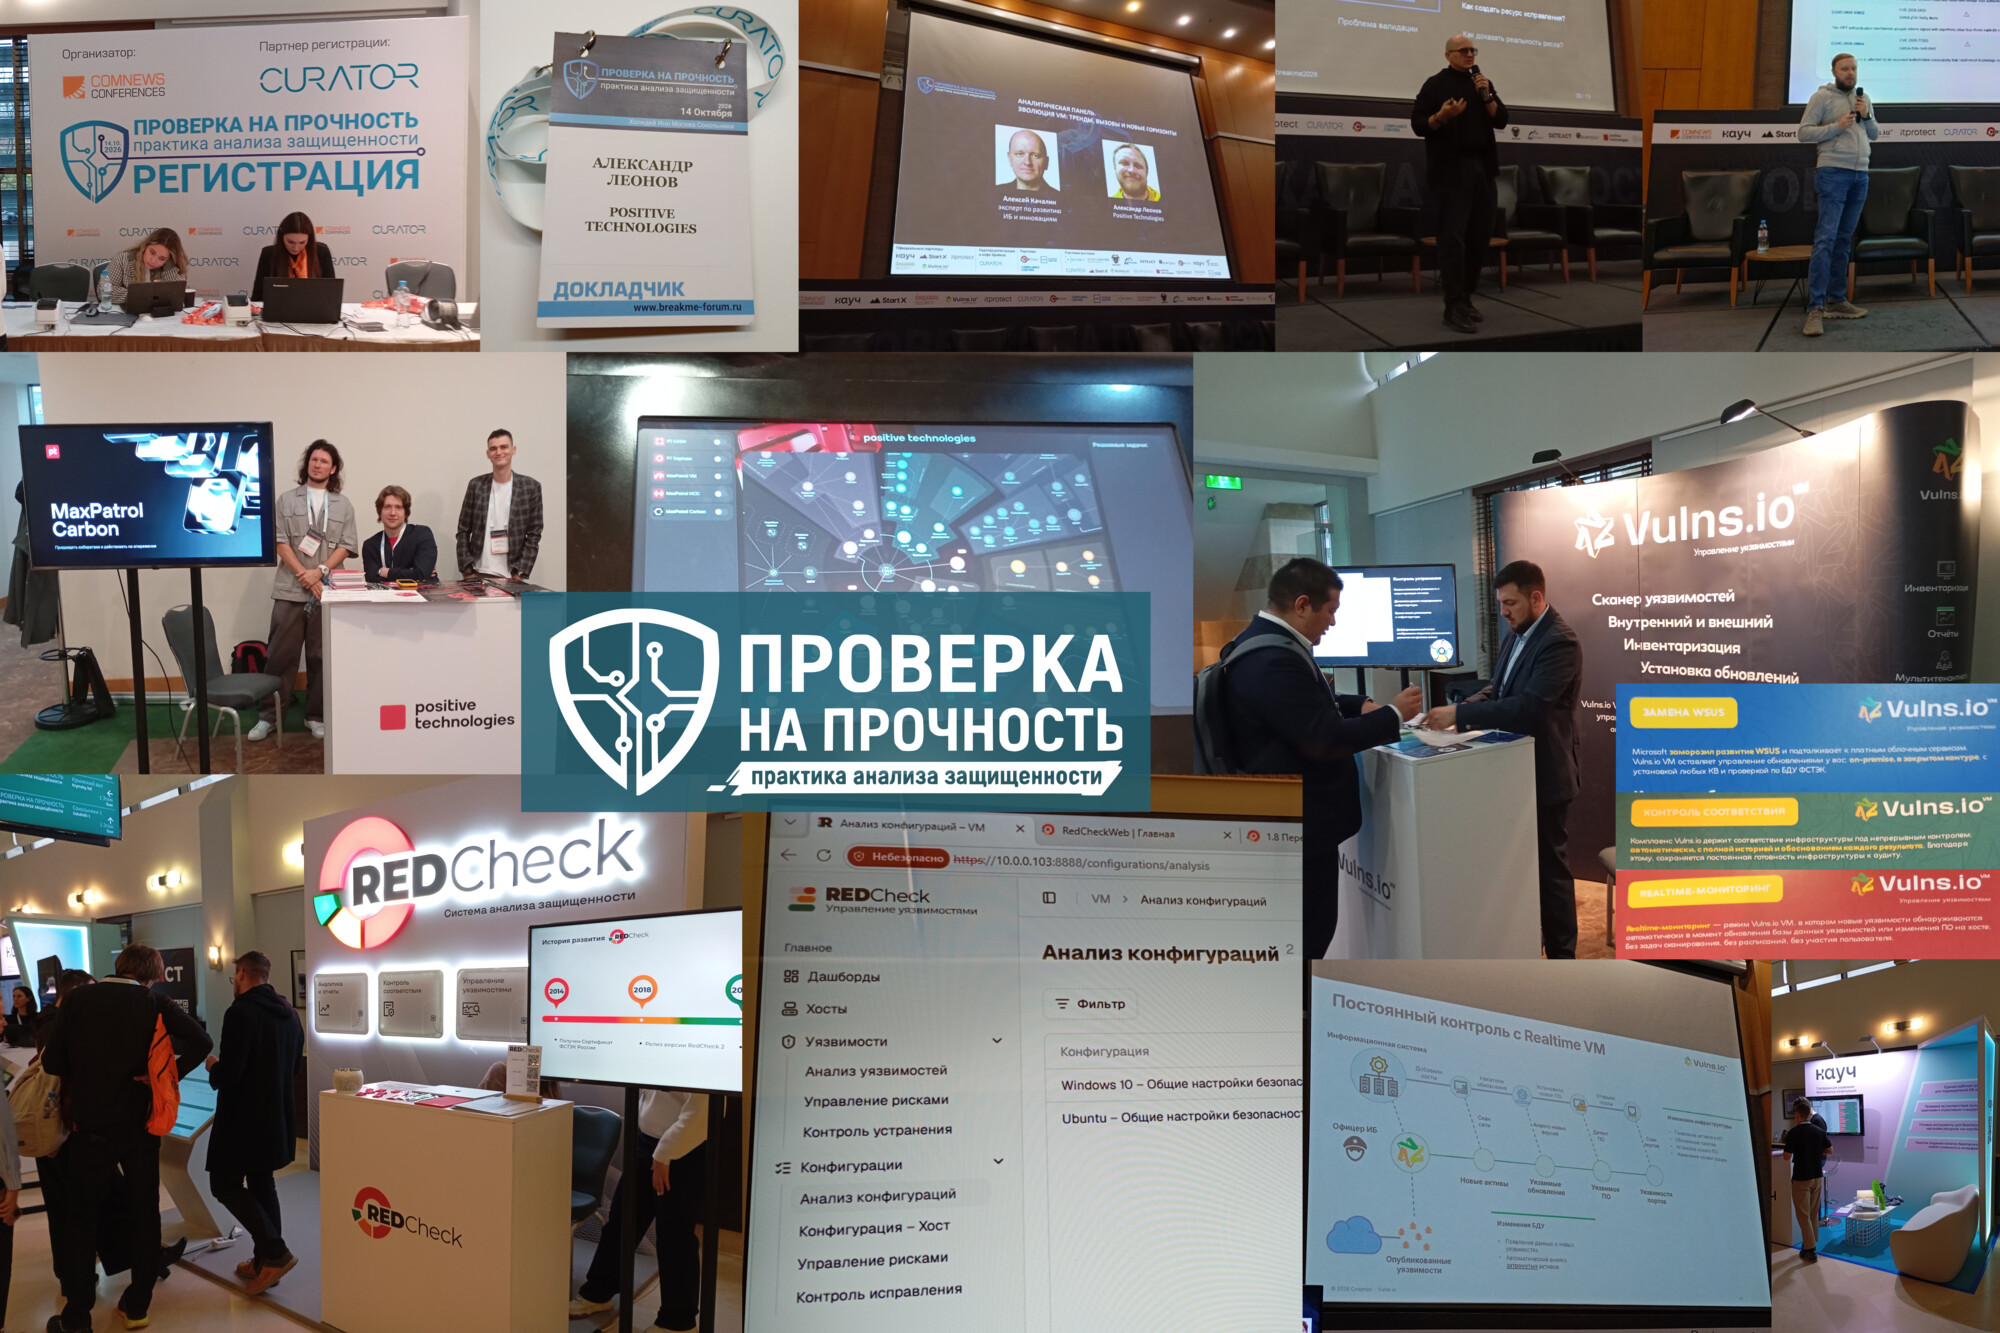
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇
На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day. Мероприятие пройдёт 15 и 16 октября в Парке Горького.

Моё 20-минутное выступление запланировано на 15 октября в 15:50. Называться оно будет "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей". В том числе расскажу и про наш перспективный PVSS. 😉

Помимо моего выступления в программе:

🔹 презентации и демонстрации продуктов Positive Technologies - MaxPatrol O2 для автономного SOC, Security Lakehouse для автоматической подготовки данных для ИИ, MaxPatrol Endpoint Security для AI-driven-защиты конечных устройств, PT X для защиты бизнеса с гарантией результата, PT Data Security для защиты чувствительных данных и PT Dephaze для наступательной кибербезопасности;

🔹 ИИ- и ML-разработки компании - от технологий, которые уже работают в продуктах, до экспериментальных проектов и исследований, в том числе в области поиска уязвимостей;

🔹 практические hands-on-зоны и соревнования, где участники смогут тестировать продукты, расследовать инциденты и атаковать ИИ-технологии;

🔹 выступления представителей компании, заказчиков и партнёров о том, как ИИ меняет риски для бизнеса и подходы к защите.

Вышел обновлённый PT Dephaze 2026.3.0

Вышел обновлённый PT Dephaze 2026.3.0

Вышел обновлённый PT Dephaze 2026.3.0. Для тех, кто не знает, это автопентест-решение от Positive Technologies для практической оценки уровня защищенности внутренней инфраструктуры, залонченное в прошлом году.

Что там новенького:

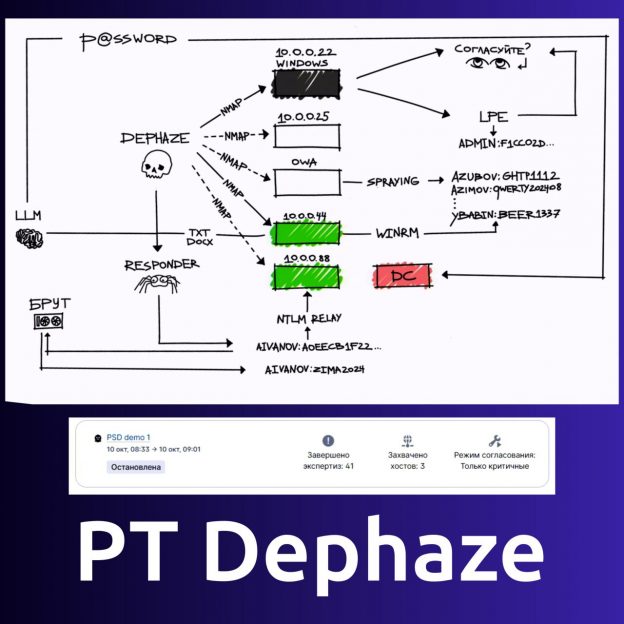
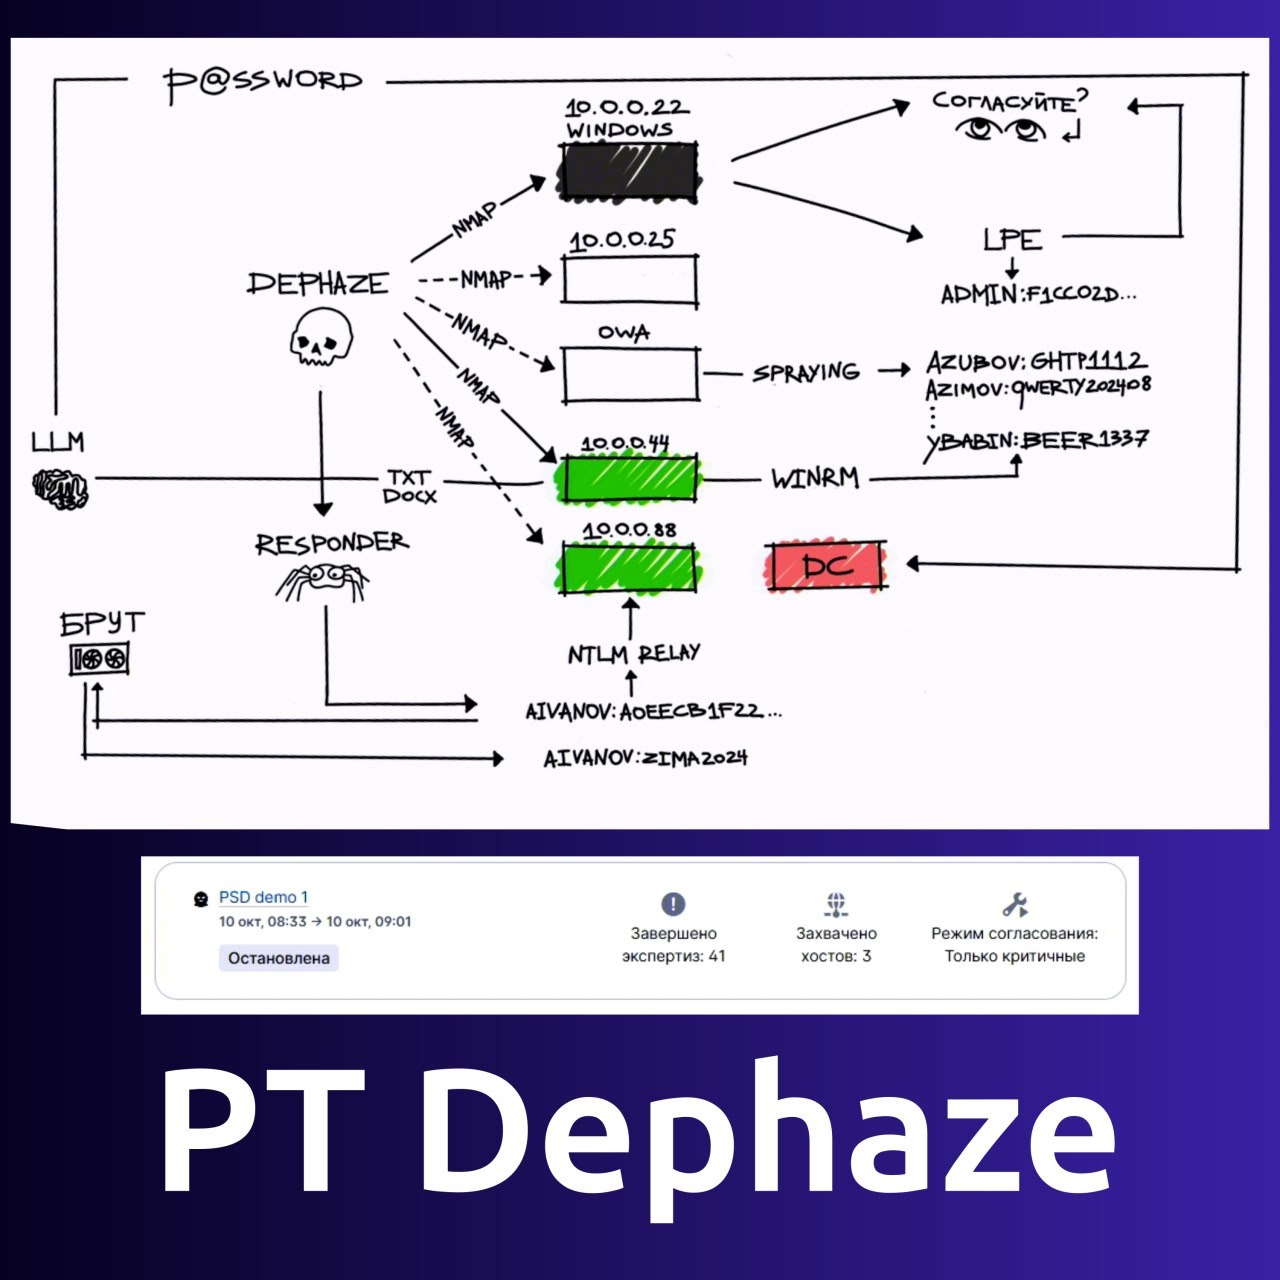
🤖 В PT Dephaze появилась встроенная локальная LLM для автоматизированного поиска потенциальных учётных данных в файлах на доступных сетевых папках: система определяет доступные пользователю сетевые ресурсы, анализирует поддерживаемые текстовые и конфигурационные файлы, извлекает потенциальные логины и пароли и после валидации может использовать их для дальнейшего развития атаки. Это первый этап долгосрочного развития PT Dephaze в области использования искусственного интеллекта.

🐧 Расширили возможности пентеста Unix/Linux-инфраструктур, что в первую очередь актуально для органов власти, госучреждений и госкорпораций, а также компаний, использующих отечественное ПО. PT Dephaze может выполнять повышение привилегий на скомпрометированном узле и продолжать атаку с полученными привилегиями, а также извлекать артефакты аутентификации: хеши паролей из /etc/shadow, keytab с записями Kerberos-принципалов и соответствующими криптографическими ключами, а также Kerberos-билеты из ccache. Полученные данные передаются в Credential Reuse и проверяются на сервисах, обнаруженных в ходе пентеста. Провалидированные учётки используются для аутентификации и дальнейшего продвижения по инфраструктуре.

Кроме того, PT Dephaze научился обнаруживать и исследовать домены FreeIPA - системы централизованного управления учётными записями, аутентификацией и доступом в Linux-инфраструктурах. Также поддерживаются домены аналогичных систем, основанных на FreeIPA, например ALD Pro. PT Dephaze может перебирать учетные записи, выполнять password spraying - проверку одного или нескольких распространённых паролей для множества учётных записей - и проверять анонимный доступ к LDAP, который может позволить получить сведения о структуре каталога без аутентификации. Полученные данные валидируются в домене и других обнаруженных системах, включая перекрёстную проверку между FreeIPA и Active Directory - службой каталогов Microsoft. Также можно добавить учетную запись FreeIPA для тестирования по модели "серого ящика".

🔧 Улучшили реализации поддерживаемых атак и механизмов разведки, чтобы они работали в большем количестве реальных конфигураций инфраструктуры. В частности, изменения затронули:

▫️ DCSync - получение данных учётных записей путём имитации контроллера домена.
▫️ Reflection Relay - перенаправление Kerberos-аутентификации обратно на исходную систему.
▫️ Разведку контроллеров домена.
▫️ Перехват учётных данных с помощью Responder.
▫️ Извлечение паролей из LAPS - решения Microsoft для управления локальными паролями администраторов.
▫️ Атаки на SCCM - систему Microsoft для централизованного управления устройствами и ПО.
▫️ Атаки на Veeam - платформу для резервного копирования и восстановления данных.
▫️ Валидацию учётных данных по SMB - сетевому протоколу для доступа к файлам, папкам и другим ресурсам.

Посмотрел лонч PT Dephaze

Посмотрел лонч PT DephazeПосмотрел лонч PT DephazeПосмотрел лонч PT DephazeПосмотрел лонч PT DephazeПосмотрел лонч PT DephazeПосмотрел лонч PT DephazeПосмотрел лонч PT DephazeПосмотрел лонч PT DephazeПосмотрел лонч PT Dephaze

Посмотрел лонч PT Dephaze. На что делали акценты:

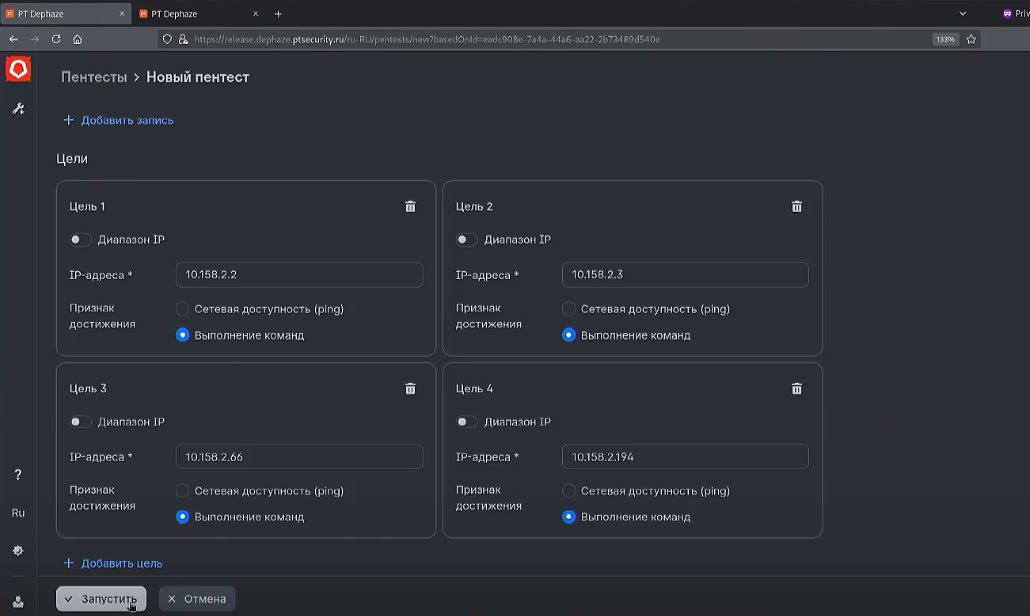
🔻 Безопасность работы решения для бизнес-процессов компании. За счёт настройки границ, параметров агрессивности и исключения (ручного согласования) техник.

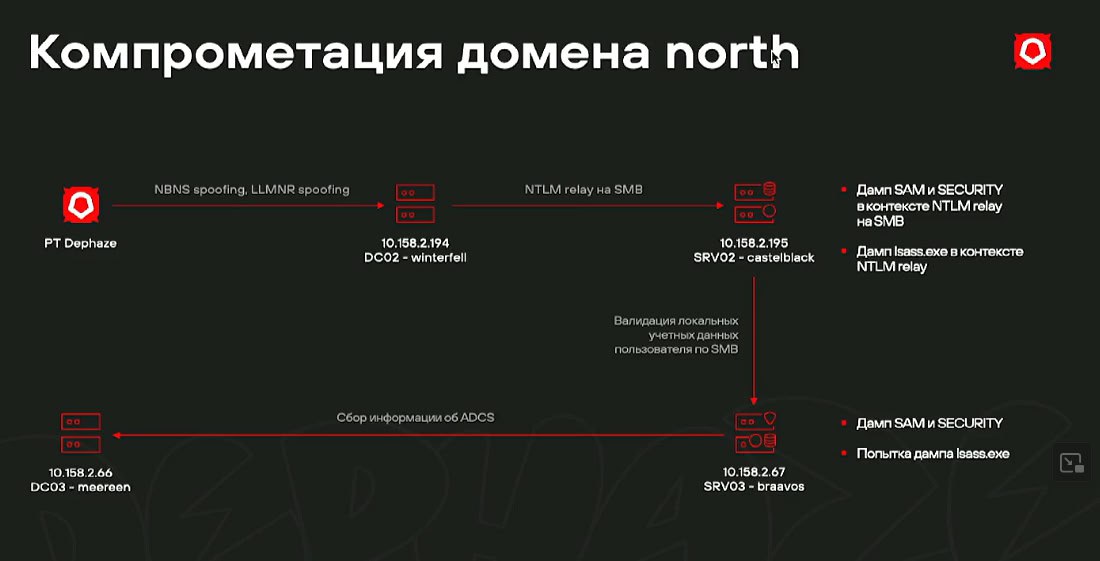
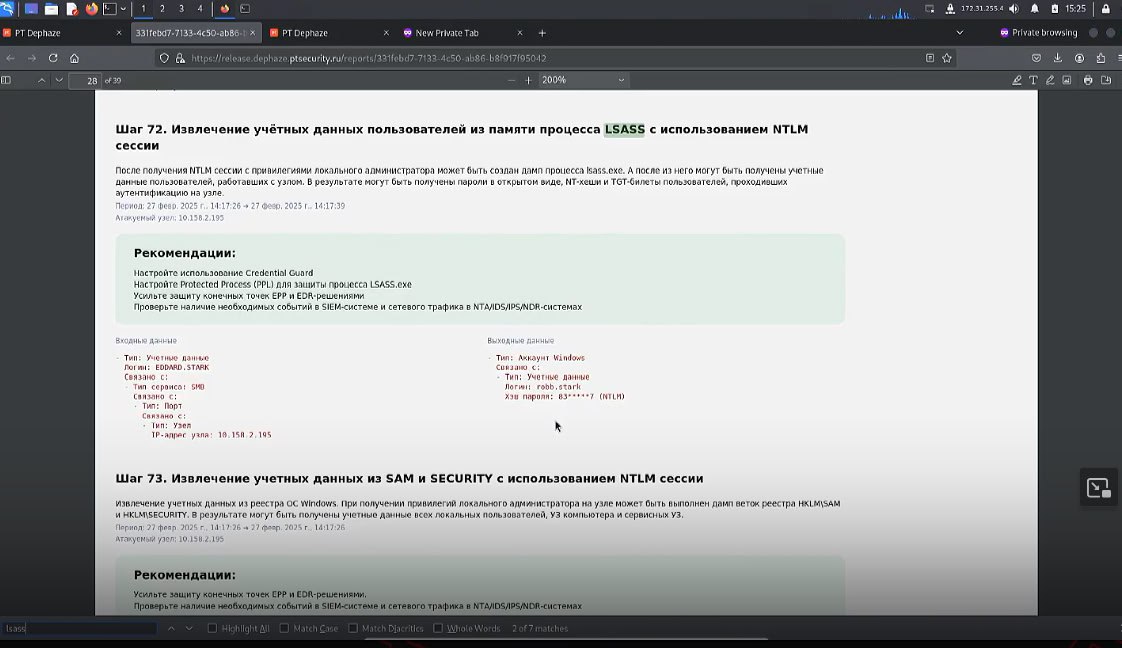
🔻 Атаки и построение цепочек атак. В первую очередь реализуют "низко висящие фрукты": перехват и подделка трафика, извлечение и восстановление учетных данных, перечисление учетных записей, повышение привилегий и боковое перемещение.

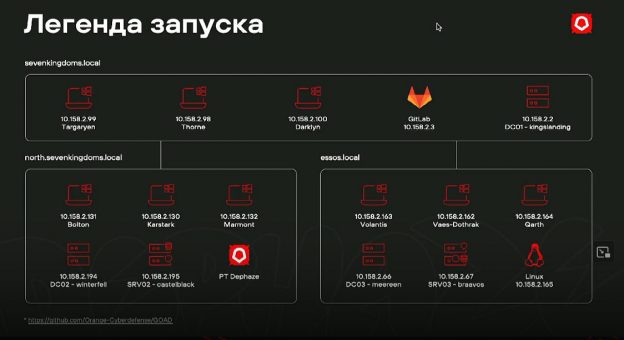
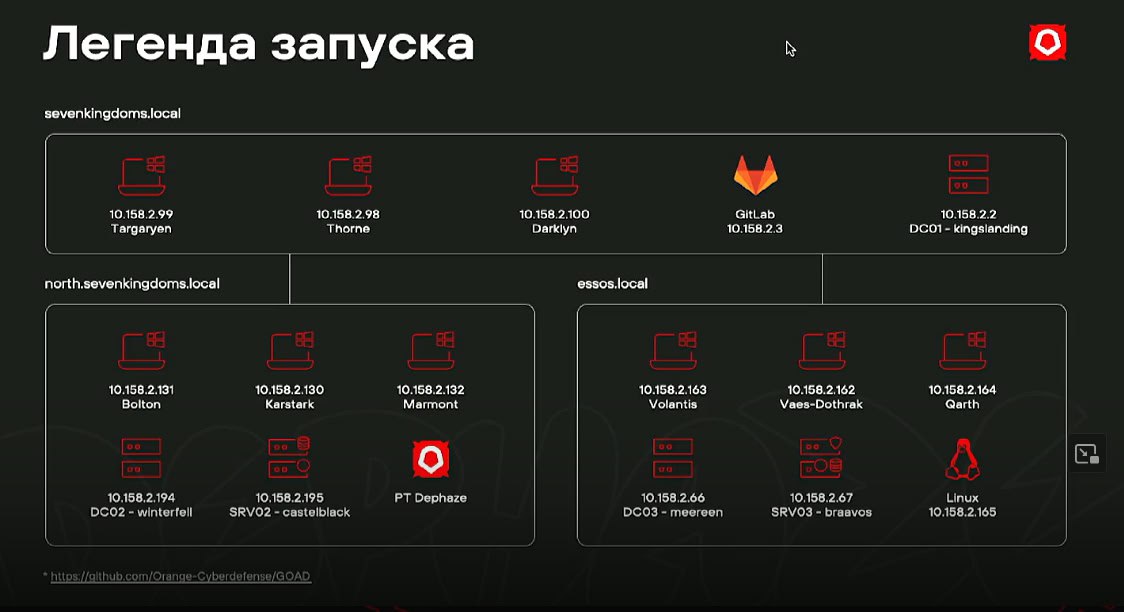
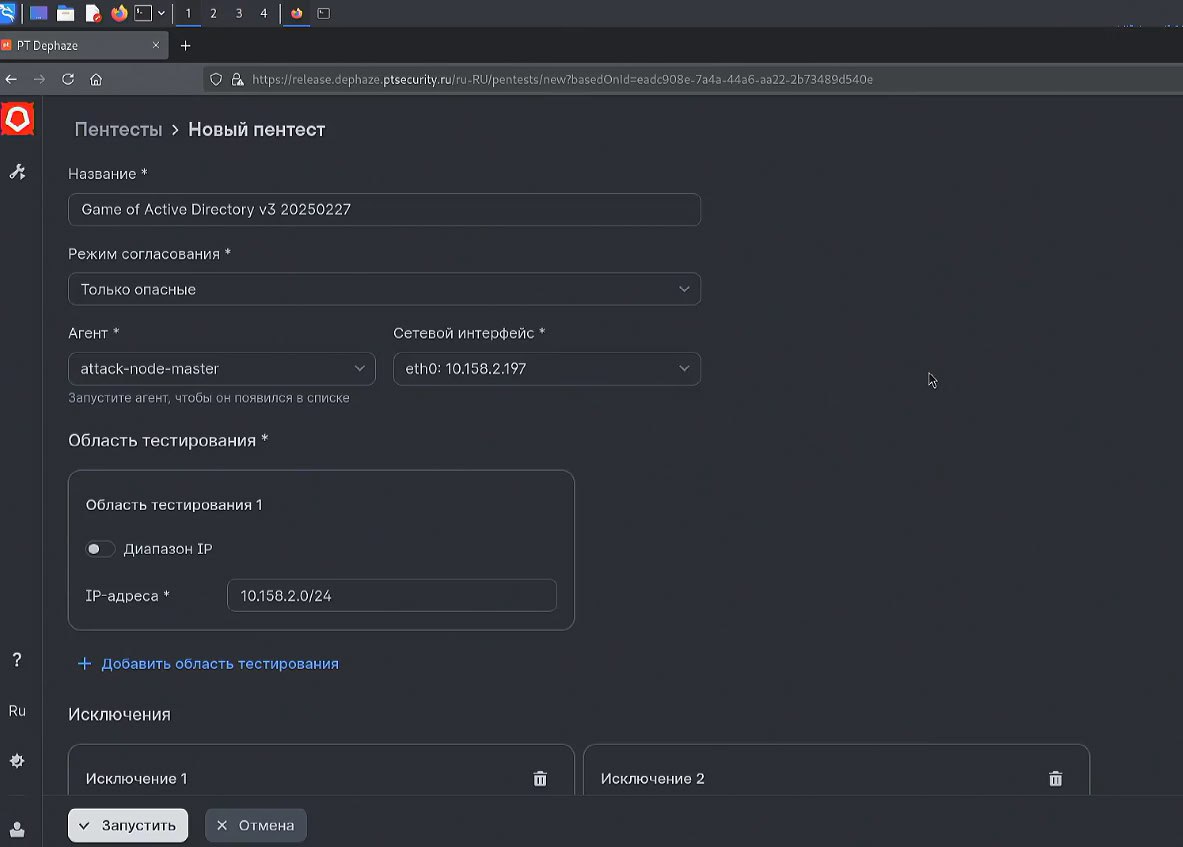
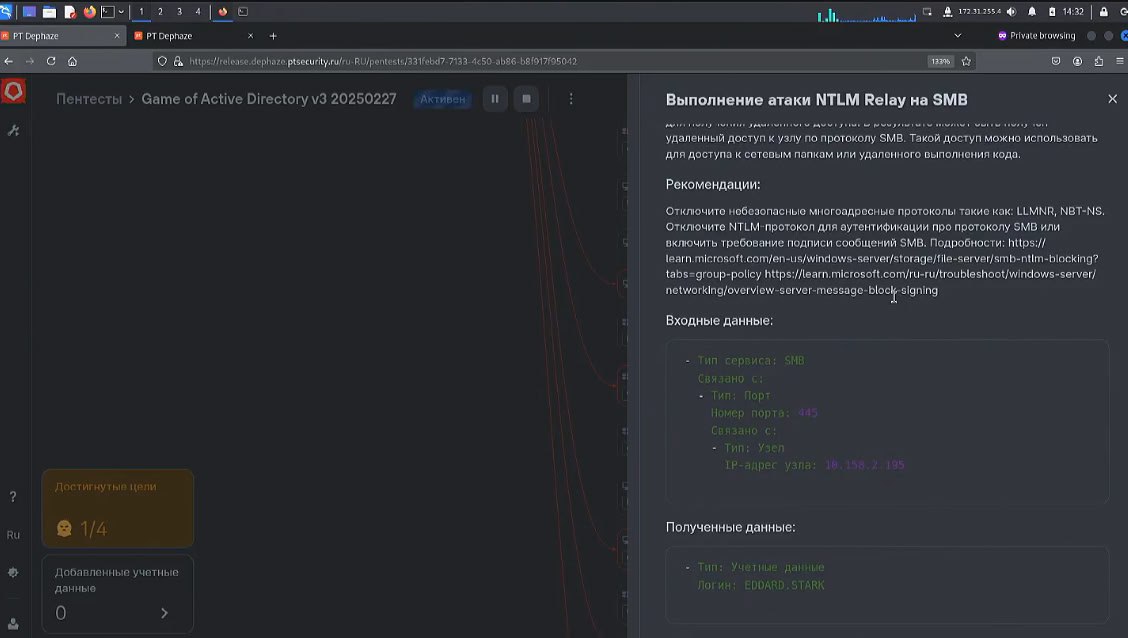
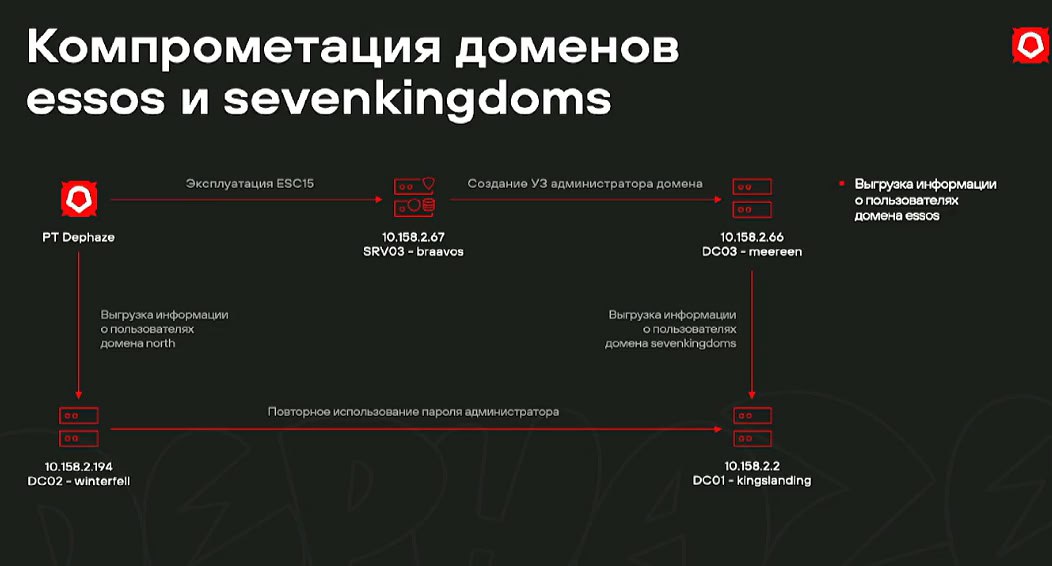
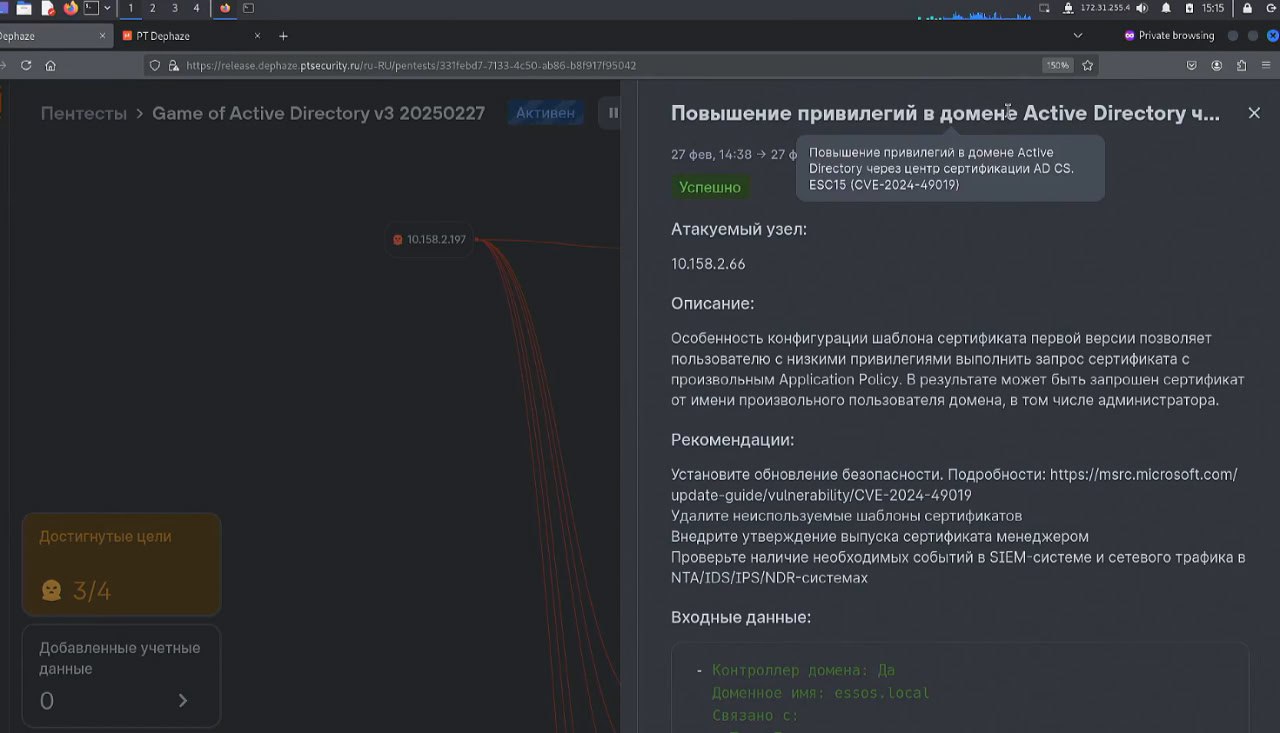
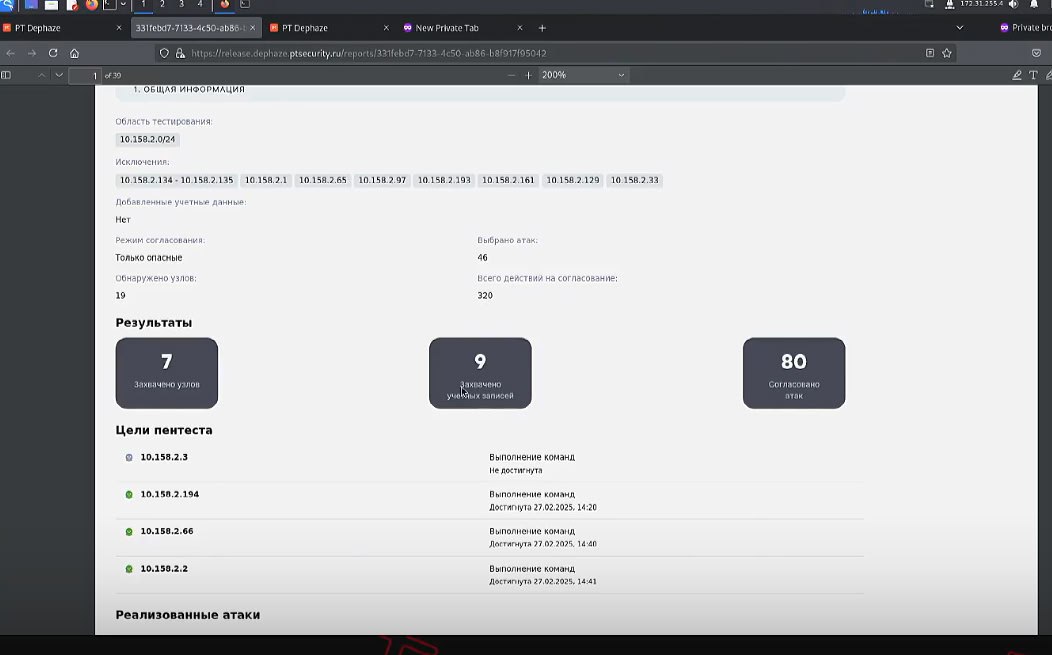
🕹 Продукт продемонстрировали на тестовой инфраструктуре на основе GOAD с тремя доменами, в которых есть сервера и десктопы (включая Linux-десктоп в домене). Показали NTLM relay нa SMB, ESC15 (CVE-2024-49019), получение доступа к GitLab и прочее.

📋 Обещают улучшать отчёты, валидацию исправлений, аудит паролей, добавлять новые атаки, хакерские инструменты и поддержку типовых инфраструктур.

💳 Лицензируется по атакуемым активам. Есть мобильным модуль (на ноут) для изолированных сред.

➡️ Запустили пилоты 😉

Настоящий Automated Pentest

Настоящий Automated Pentest

Настоящий Automated Pentest. 7 лет назад меня пригласили выступить на митапе в московском офисе израильского фонда PRYTEK.

Мероприятие проводили для продвижения ИБ-стартапа Cronus (сейчас уже дохлого 🤷‍♂️). Я рассказывал про недостатки VM-решений (во многом тезисы ещё актуальны). А спикеры от Cronus преподносили свой продукт как Automated Pentest. Видимо, по задумке организаторов я должен был начать этот продукт яростно нахваливать. Но я выдал такое:

"Да какой же это пентест, если вы не эксплуатируете никакие уязвимости, а только делаете выводы о возможных атаках на основе описания уязвимостей, информации об эксплоитах и сетевой связности! Это Breach and Attack Simulation обычный".

И в прочие недостатки решения тоже палочкой потыкал. 😇 Больше меня на мероприятия PRYTEK почему-то не звали. 😅

🟥 А вот настоящий автоматический пентест с реальной эксплуатацией уязвимостей - это PT Dephaze. И послезавтра в 14:00 этот продукт официально запустят.

PT Dephaze - умный симулятор атак на внутреннюю инфраструктуру

PT Dephaze - умный симулятор атак на внутреннюю инфраструктуру

PT Dephaze - умный симулятор атак на внутреннюю инфраструктуру. Посмотрел вчера презентацию этого нового продукта на Positive Security Day. В чём суть? Продукт заявлен как BAS (Breach and Attack Simulation). Но не такой BAS, который рисует теоретически возможные цепочки атак с учётом сетевой связности и продетектированных уязвимостей. Нет! Это решение непосредственно эксплуатирует уязвимости в инфре как хакер или пентестер.

Это и позиционируется как автоматический пентест, который можно запускать постоянно (а не раз в год), прорабатывая ни 1-3 вектора, а столько сколько потребуется и на всей инфре.

Можно возразить, что такая активность инфру положит. Но это не так! Очень большое внимание уделяют безопасности и контролируемости. Чтобы все сколько-нибудь опасные операции согласовывались, скоуп чётко ограничивался, действия логировались. Продукт даже "убирает мусор" за собой. 🙂

➡️ Канал разрабов

Посмотрел сессию про "discover & defend, detect & response"

Посмотрел сессию про discover & defend, detect & response

Посмотрел сессию про "discover & defend, detect & response". Идея в том, чтобы разложить ~20 продуктов Positive Technologies в вертикали для решения задач РКБ (результативной кибербезопасности) и сформировать функциональную среду, в которой продукты дополняют друг друга.

Эти вертикали неизолированные. Так MaxPatrol VM сочетается со сканером веб-приложений PT BlackBox, Container Security, MaxPatrol SIEM и MaxPatrol EDR.

В рассказе про "Узнать" делали акценты на важности:

🔻 сбора всех активов организации (через MaxPatrol VM, MaxPatrol SIEM, PT NAD и интеграции)
🔻 защиты периметра (в первую очередь от трендовых уязвимостей)
🔻 контроля конфигураций
🔻 учёта связности активов для понимания развития атаки
🔻 управления учётками и доступами
🔻 проверок на фишинг

🆕 Новый BAS продукт PT Dephaze позволяет наглядно продемонстрировать фактическую эксплуатабельность. А MaxPatrol Carbon позволяет подсветить самые критичные цепочки атак в вашей инфре.