Архив метки: PositiveSecurityDay

Видеозапись моего выступления на Positive Security Day 15 октября под названием "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей"

Видеозапись моего выступления на Positive Security Day 15 октября под названием "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей". В выступлении я рассказал о существующих методах оценки и приоритизации уязвимостей (CVSS, методике ФСТЭК, KEV-каталогах, EPSS, SSVC и Tenable VPR), рассмотрел трендовые уязвимости 2026 года и представил методику PVSS от Positive Technologies, применяемую в том числе для отбора трендовых уязвимостей.

Таймстемпы:

00:00 Приветствие
00:43 Всё возрастающие объёмы появления новых CVE в реестрах NVD/CVEorg, Microsoft Patch Tuesday и Linux Patch Wednesday
02:28 Common Vulnerability Scoring System (CVSS 3.0, 3.1, 4.0), статистика использования версий стандарта и проблемы его субъективности на примере CVE-2026-20963 и CVE-2026-56164
05:39 Методика ФСТЭК для оценки уровня опасности уязвимостей программных, программно-аппаратных средств (от 30 июня 2025 года)
06:51 Каталоги известных эксплуатируемых уязвимостей: CISA KEV, VulnCheck KEV, EUVD KEV
08:04 Exploit Prediction Scoring System (EPSS) и достоверность его прогнозов
09:19 Stakeholder-Specific Vulnerability Categorization (SSVC)
10:13 Tenable VPR - пример проприетарной системы оценки критичности уязвимостей
12:13 Трендовые уязвимости по версии Positive Technologies
12:55 Трендовые уязвимости 2026 года по состоянию на 1 октября
16:07 Positive Vulnerability Scoring System (PVSS)
17:50 Использование PVSS для отбора трендовых уязвимостей
19:48 Выводы

Видео также доступно на YouTube.

Напишу по поводу завершившегося сегодня Positive Security Day

Напишу по поводу завершившегося сегодня Positive Security Day

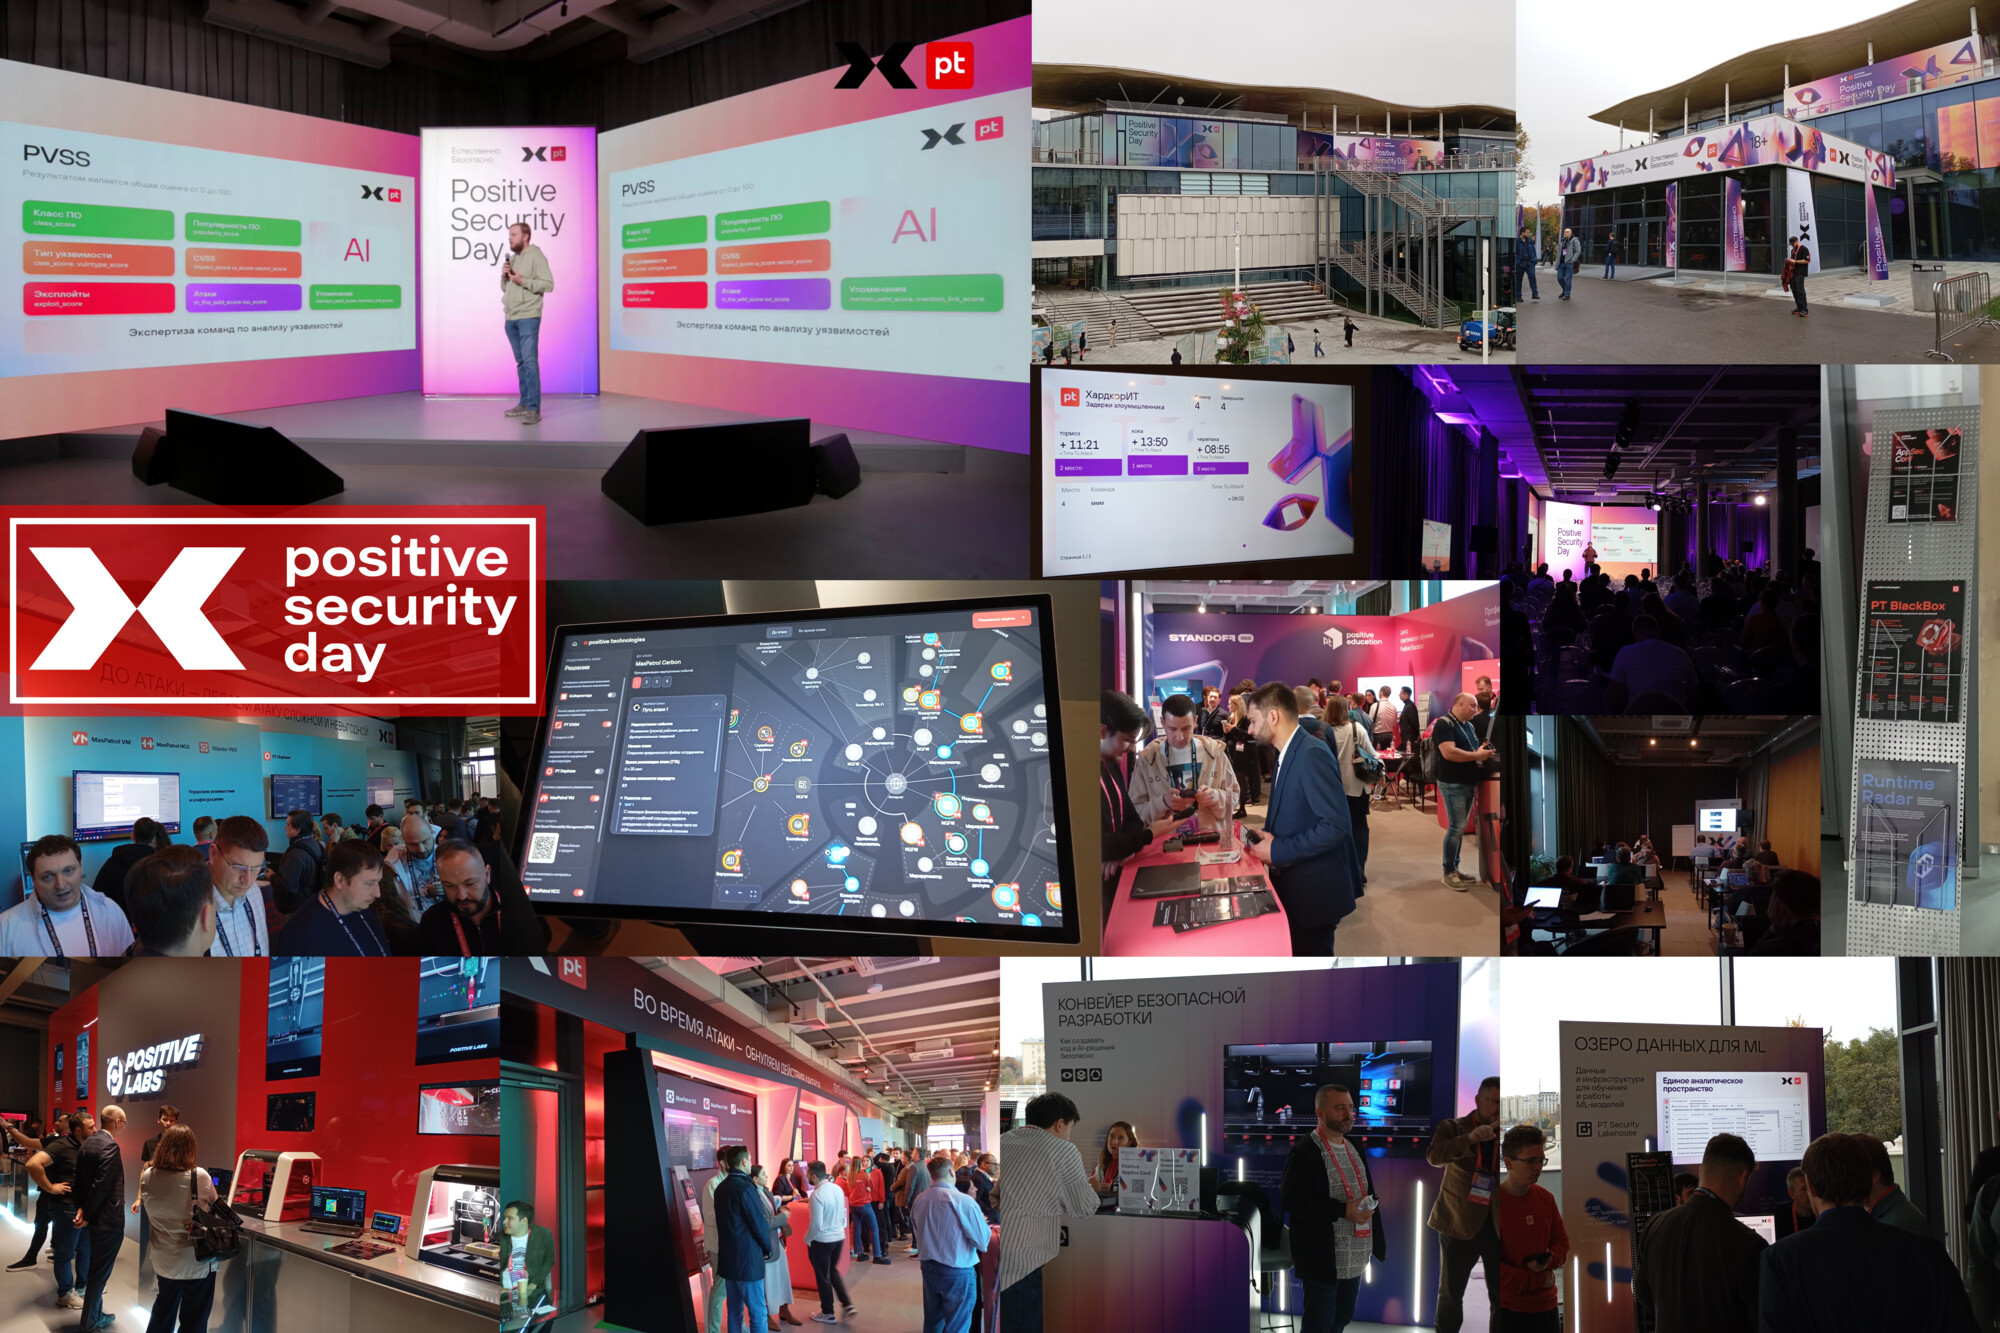
Напишу по поводу завершившегося сегодня Positive Security Day. Это уже четвёртый PSD, но так уж получилось, что я на него попал вживую в первый раз. И не только посетил мероприятие, но и выступил там, что особенно здорово. 🙂 Про само выступление напишу в отдельном посте с видео. А пока впечатления от самой конференции. Очень круто! Понравилась выставочная площадка "Мечта", открывшаяся на Пушкинской набережной совсем недавно, в июле 2026 года. Очень стильное и по уму спроектированное место. Вся площадка была заполнена людьми: и клиентами, и сотрудниками PT. Если PHDays - это скорее нейтральное мероприятие про хакерскую культуру, то здесь в фокусе именно продукты компании. И мне это нравится. 😇 Наглядно виден реальный масштаб Positive Technologies, сколько в компании различных продуктовых направлений и собственно продуктов. Наш блок Before Attack был мощно представлен, коллеги провели большую консультационную работу на стендах, рассказывая о новых фичах XSpider Pro, MaxPatrol VM и MaxPatrol Carbon. 👍

Основной темой мероприятия был, конечно, Искусственный Интеллект. В keynote-выступлении Денис Баранов, CEO Positive Technologies, рассказывал о том, что сейчас в ИТ происходит нечто большее, чем очередной виток развития технологий. Последние полвека ИТ-технологии были "усиливающими": помогали людям делать то же самое, только быстрее, удобнее и эффективнее. Это касалось всего: от первых компьютеров до интернета, мобильной связи и даже ИИ-ассистентов. Однако с совсем недавним появлением автономных ИИ-агентов произошёл коренной перелом: эти технологии способны не просто помогать человеку, а выполнять его работу целиком. Это уже "подрывная технология". Ещё недавно говорили о том, что для атаки больше не нужна команда из 10-20 человек, а достаточно одного человека с ИИ. Теперь же агенты позволяют проводить атаки вообще без участия человека. И это принципиально новая реальность, которая требует не просто добавления агентов в существующие процессы (например, Vulnerability Management), а редизайна процессов с нуля.

Из интересных новостей:

🔹 Анонсировали B2C-решение для защиты мобильных устройств от киберугроз и мошенников. Первую версию планируют представить во втором квартале 2027 года.

🔹 MaxPatrol O2 теперь обрабатывает киберинциденты, используя каскад ИИ-моделей. Нейросети автоматически закрывают 68% инцидентов, тратя на разбор каждого около 15-20 секунд.

🔹 Вышла коммерческая версия PT Security Lakehouse - решения для хранения и анализа больших данных, на котором уже два года работают собственные продукты Positive Technologies. Заказчики смогут развернуть его в своей инфраструктуре. Платформа собирает в одном месте данные из разных средств защиты и позволяет аналитикам SOC, разработчикам и ИИ-моделям работать с ними.

🔹 Представили LLM Firewall - новый модуль в составе решения для защиты веб-приложений PT Application Firewall. Он защищает корпоративных ИИ-ботов, виртуальных ассистентов и другие сервисы на основе больших языковых моделей (LLM). Модуль анализирует запросы к LLM и их ответы, выявляя признаки кибератак, "отравления" промптов, попыток утечки конфиденциальной информации и нарушений установленных правил безопасности. Модуль уже интегрирован в PT AF Cloud, а в ближайшее время появится и в on-premise-продукте PT AF PRO.

🔹 Раскрыли дату и место проведения PHDays Fest 2027. Юбилейный, 15-й киберфестиваль пройдёт с 20 по 22 мая в Лужниках. 🙂

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day. Мероприятие пройдёт 15 и 16 октября в Парке Горького.

Моё 20-минутное выступление запланировано на 15 октября в 15:50. Называться оно будет "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей". В том числе расскажу и про наш перспективный PVSS. 😉

Помимо моего выступления в программе:

🔹 презентации и демонстрации продуктов Positive Technologies - MaxPatrol O2 для автономного SOC, Security Lakehouse для автоматической подготовки данных для ИИ, MaxPatrol Endpoint Security для AI-driven-защиты конечных устройств, PT X для защиты бизнеса с гарантией результата, PT Data Security для защиты чувствительных данных и PT Dephaze для наступательной кибербезопасности;

🔹 ИИ- и ML-разработки компании - от технологий, которые уже работают в продуктах, до экспериментальных проектов и исследований, в том числе в области поиска уязвимостей;

🔹 практические hands-on-зоны и соревнования, где участники смогут тестировать продукты, расследовать инциденты и атаковать ИИ-технологии;

🔹 выступления представителей компании, заказчиков и партнёров о том, как ИИ меняет риски для бизнеса и подходы к защите.

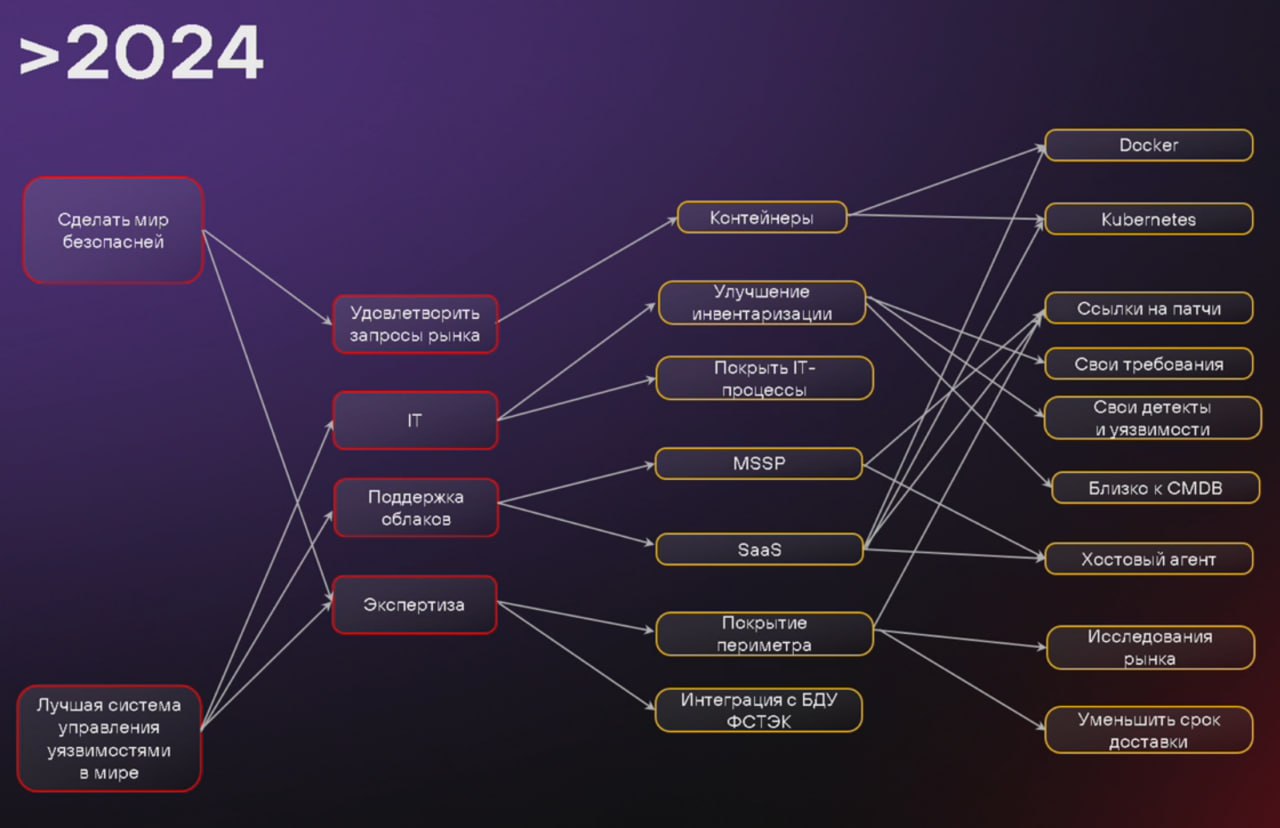
Что я вынес из доклада "Успеть за 24 часа: как работать с трендовыми уязвимостями"

Что я вынес из доклада Успеть за 24 часа: как работать с трендовыми уязвимостямиЧто я вынес из доклада Успеть за 24 часа: как работать с трендовыми уязвимостямиЧто я вынес из доклада Успеть за 24 часа: как работать с трендовыми уязвимостями

Что я вынес из доклада "Успеть за 24 часа: как работать с трендовыми уязвимостями".

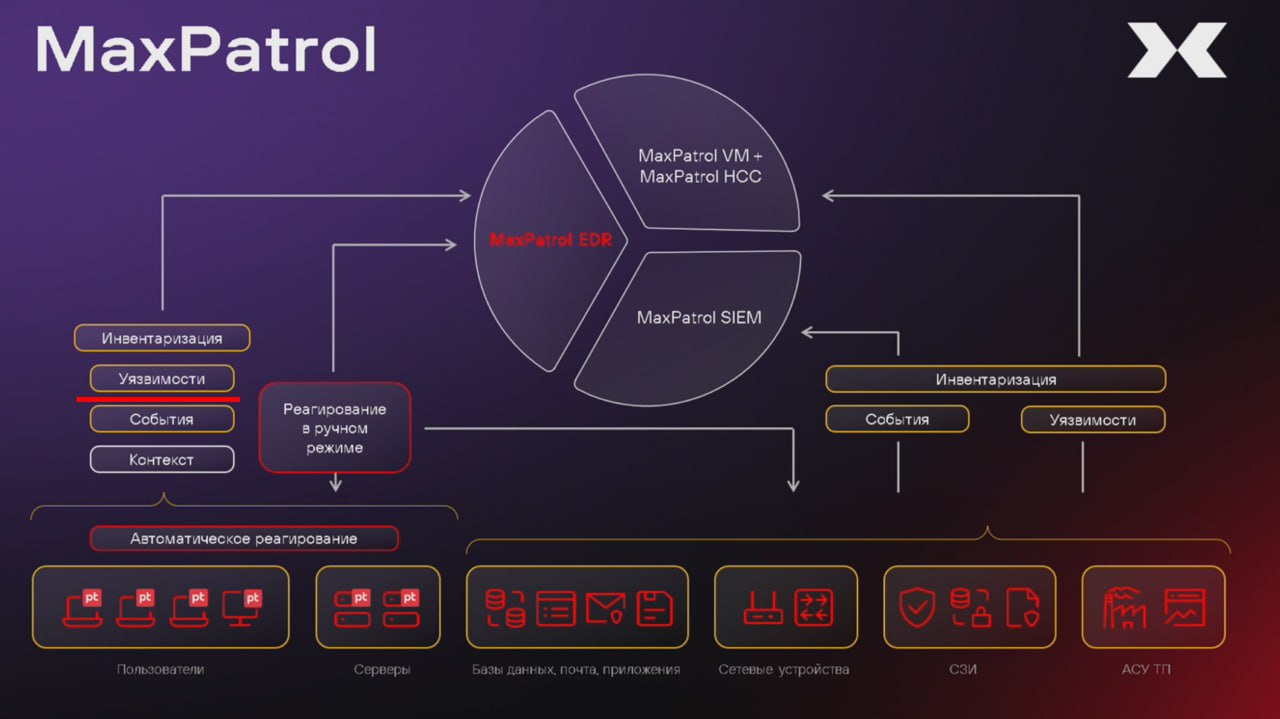
1. Публичное подтверждение: MaxPatrol EDR будет собирать инвентаризационную информацию для расчета уязвимостей. Т.е. это полноценное агентное сканирование! EDR агент будет регулярно отправлять данные в сторону сервера и не надо будет запариваться активными сканами, заведением учёток, пропиливанием сетевых доступов и т.п. Крутейшая долгожданная фича. 🥳
2. Определение трендовых уязвимостей: "Уязвимости, которые представляют наибольшую опасность для организации или активно эксплуатируются злоумышленниками, либо уязвимости нулевого дня, для которых есть подтвержденные механизмы эксплуатации". Т.е. в фокусе
🔻 контекст клиентов, применяются ли уязвимые продукты в их инфраструктуре;
🔻 злоумышленники, какие уязвимости они эксплуатируют в атаках;
🔻 технические средства, которые позволяют эксплуатировать уязвимости.
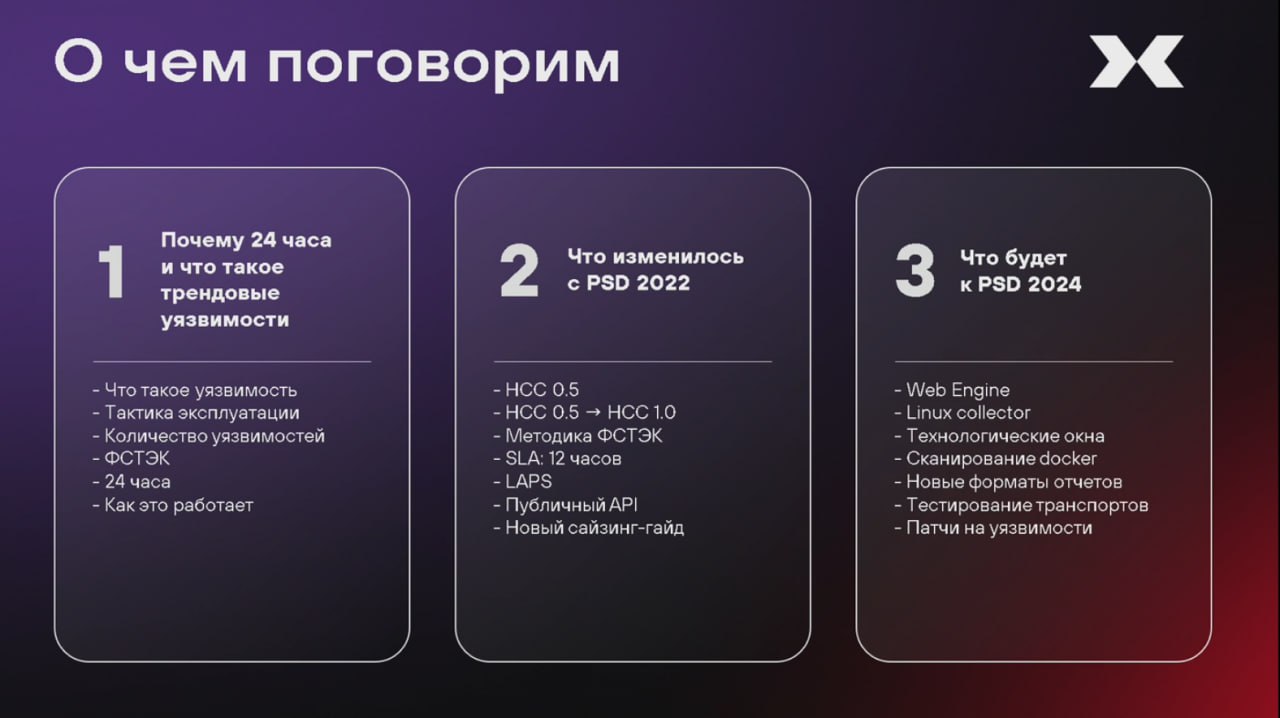
3. Достижения этого года: Compliance Management (HCC), поддержка методики ФСТЭК по оценке критичности уязвимостей, SLA в 12 часов по доставке детектов для трендовых уязвимостей, поддержка LAPS, публичный API, новый сайзинг-гайд.
4. В следующем году собираются представить: сканирование веб-приложений, Linux collector для всех режимов сканирования (коллектор это новое название для сканирующей ноды, ранее это называлось агентом), сканирование в технологические окна, сканирование docker, новые форматы отчетов, проверка подключения и тестирование транспортов, патчи на уязвимости, поддержка иерархических инсталляций, мобильный сканер 2.0, сертифицированная сборка, приоритизация задач сбора, добавление PDQL-запросов в задачи, возможность настроить права только для чтения.
5. Из более отдаленных планов наиболее интригует прямоугольничек "Свои детекты и уязвимости". 😏

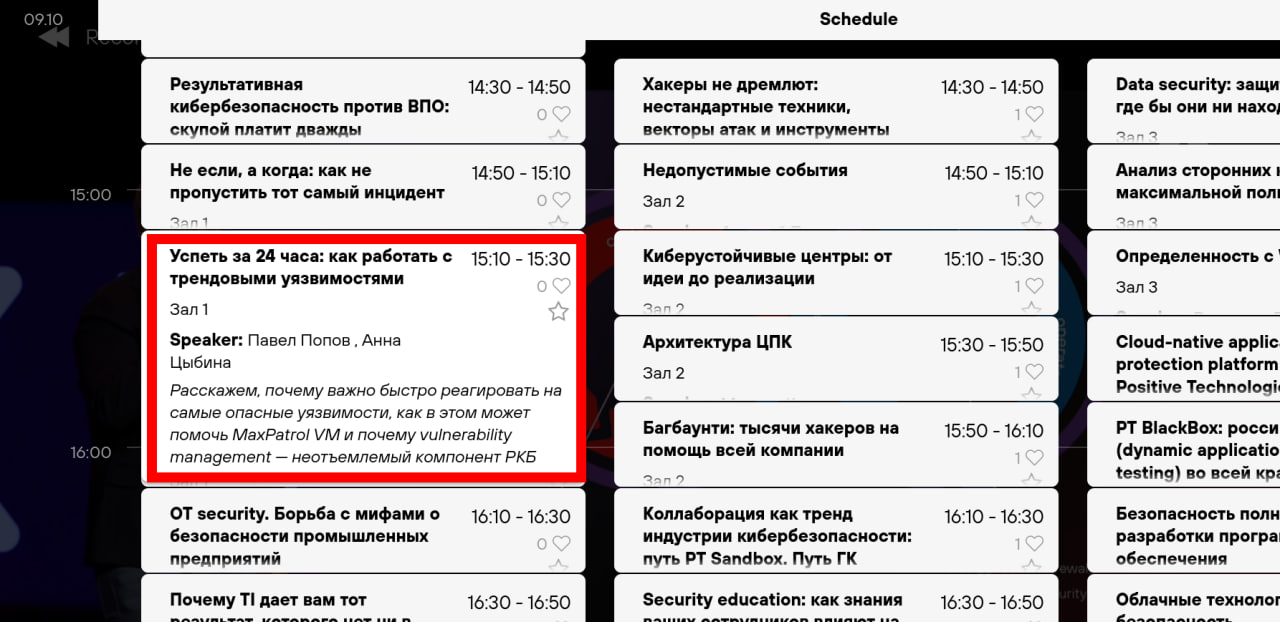
Непосредственно по нашей VM-ной теме на сегодняшнем Positive Security Day будет вот этот доклад

Непосредственно по нашей VM-ной теме на сегодняшнем Positive Security Day будет вот этот доклад

Непосредственно по нашей VM-ной теме на сегодняшнем Positive Security Day будет вот этот доклад.

Успеть за 24 часа: как работать с трендовыми уязвимостями
Зал 1, 15:10 - 15:30
Speaker: Павел Попов, Анна Цыбина
Расскажем, почему важно быстро реагировать на самые опасные уязвимости, как в этом может помочь MaxPatrol VM и почему vulnerability management — неотъемлемый компонент РКБ

РКБ - Результативная Кибербезопасность

Включил трансляцию с Positive Security Day

Включил трансляцию с Positive Security Day

Включил трансляцию с Positive Security Day. Начало трансляции с отметки 00:25:00 в плеере, первое выступление в 00:28:00.

Вопрос, с которого началась трансляция: а зачем PSDay, если есть PHDays? PHDays это vendor agnostic мероприятие, а здесь бизнес-подразделения и разработка Позитива могут развернуться во всю и эффективно рассказать про продукты. 😉