Архив метки: PTAI

Напишу по поводу завершившегося сегодня Positive Security Day

Напишу по поводу завершившегося сегодня Positive Security Day

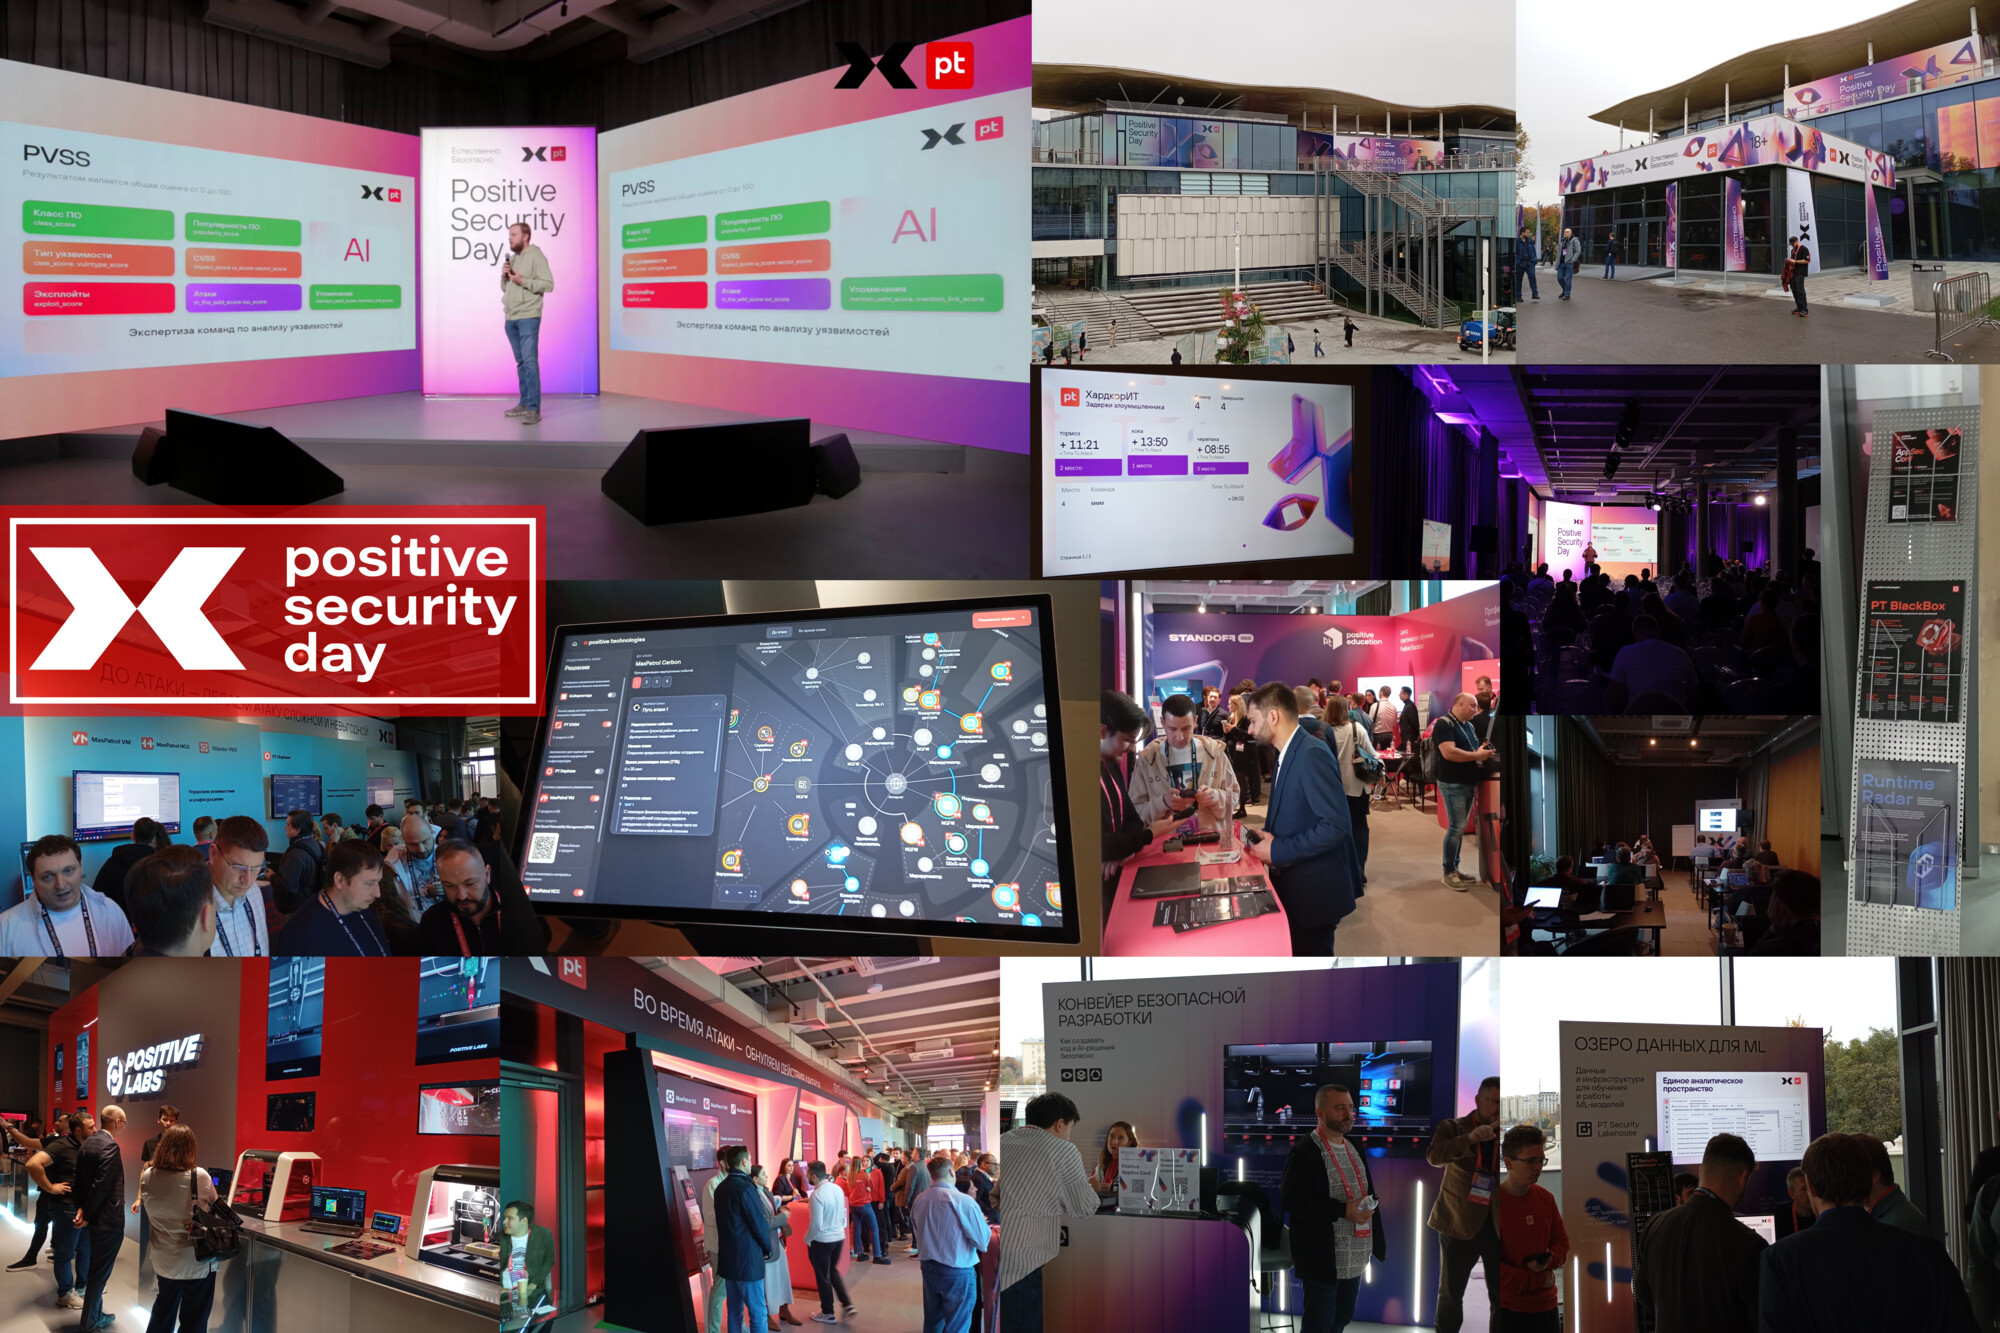
Напишу по поводу завершившегося сегодня Positive Security Day. Это уже четвёртый PSD, но так уж получилось, что я на него попал вживую в первый раз. И не только посетил мероприятие, но и выступил там, что особенно здорово. 🙂 Про само выступление напишу в отдельном посте с видео. А пока впечатления от самой конференции. Очень круто! Понравилась выставочная площадка "Мечта", открывшаяся на Пушкинской набережной совсем недавно, в июле 2026 года. Очень стильное и по уму спроектированное место. Вся площадка была заполнена людьми: и клиентами, и сотрудниками PT. Если PHDays - это скорее нейтральное мероприятие про хакерскую культуру, то здесь в фокусе именно продукты компании. И мне это нравится. 😇 Наглядно виден реальный масштаб Positive Technologies, сколько в компании различных продуктовых направлений и собственно продуктов. Наш блок Before Attack был мощно представлен, коллеги провели большую консультационную работу на стендах, рассказывая о новых фичах XSpider Pro, MaxPatrol VM и MaxPatrol Carbon. 👍

Основной темой мероприятия был, конечно, Искусственный Интеллект. В keynote-выступлении Денис Баранов, CEO Positive Technologies, рассказывал о том, что сейчас в ИТ происходит нечто большее, чем очередной виток развития технологий. Последние полвека ИТ-технологии были "усиливающими": помогали людям делать то же самое, только быстрее, удобнее и эффективнее. Это касалось всего: от первых компьютеров до интернета, мобильной связи и даже ИИ-ассистентов. Однако с совсем недавним появлением автономных ИИ-агентов произошёл коренной перелом: эти технологии способны не просто помогать человеку, а выполнять его работу целиком. Это уже "подрывная технология". Ещё недавно говорили о том, что для атаки больше не нужна команда из 10-20 человек, а достаточно одного человека с ИИ. Теперь же агенты позволяют проводить атаки вообще без участия человека. И это принципиально новая реальность, которая требует не просто добавления агентов в существующие процессы (например, Vulnerability Management), а редизайна процессов с нуля.

Из интересных новостей:

🔹 Анонсировали B2C-решение для защиты мобильных устройств от киберугроз и мошенников. Первую версию планируют представить во втором квартале 2027 года.

🔹 MaxPatrol O2 теперь обрабатывает киберинциденты, используя каскад ИИ-моделей. Нейросети автоматически закрывают 68% инцидентов, тратя на разбор каждого около 15-20 секунд.

🔹 Вышла коммерческая версия PT Security Lakehouse - решения для хранения и анализа больших данных, на котором уже два года работают собственные продукты Positive Technologies. Заказчики смогут развернуть его в своей инфраструктуре. Платформа собирает в одном месте данные из разных средств защиты и позволяет аналитикам SOC, разработчикам и ИИ-моделям работать с ними.

🔹 Представили LLM Firewall - новый модуль в составе решения для защиты веб-приложений PT Application Firewall. Он защищает корпоративных ИИ-ботов, виртуальных ассистентов и другие сервисы на основе больших языковых моделей (LLM). Модуль анализирует запросы к LLM и их ответы, выявляя признаки кибератак, "отравления" промптов, попыток утечки конфиденциальной информации и нарушений установленных правил безопасности. Модуль уже интегрирован в PT AF Cloud, а в ближайшее время появится и в on-premise-продукте PT AF PRO.

🔹 Раскрыли дату и место проведения PHDays Fest 2027. Юбилейный, 15-й киберфестиваль пройдёт с 20 по 22 мая в Лужниках. 🙂
Заметки по сегодняшнему запуску MaxPatrol VM 2.5

Заметки по сегодняшнему запуску MaxPatrol VM 2.5Заметки по сегодняшнему запуску MaxPatrol VM 2.5Заметки по сегодняшнему запуску MaxPatrol VM 2.5Заметки по сегодняшнему запуску MaxPatrol VM 2.5Заметки по сегодняшнему запуску MaxPatrol VM 2.5Заметки по сегодняшнему запуску MaxPatrol VM 2.5Заметки по сегодняшнему запуску MaxPatrol VM 2.5Заметки по сегодняшнему запуску MaxPatrol VM 2.5Заметки по сегодняшнему запуску MaxPatrol VM 2.5Заметки по сегодняшнему запуску MaxPatrol VM 2.5

Заметки по сегодняшнему запуску MaxPatrol VM 2.5. MaxPatrol VM - cистема управления уязвимостями нового поколения, которая реализует полное построение VM-процесса: управление активами, детектирование, приоритизация и контроль устранения уязвимостей. Уже более 500 инсталляций и их число стремительно растёт. Главная цель MP VM - не допустить эксплуатацию уязвимости в инфраструктуре.

Чем этого добиваемся?

🔹 Полное покрытие периметра, ключевых и целевых систем.
🔹 Экспертиза Positive Technologies + кастомизация продукта ("Нельзя покрыть все потребности всех клиентов" -> "Дать возможности клиентам самим или с помощью интеграторов разрабатывать детекты") ⬅️ Имхо, про кастомизацию это тектонический сдвиг для отечественного VM-а.

Три главных нововведения:

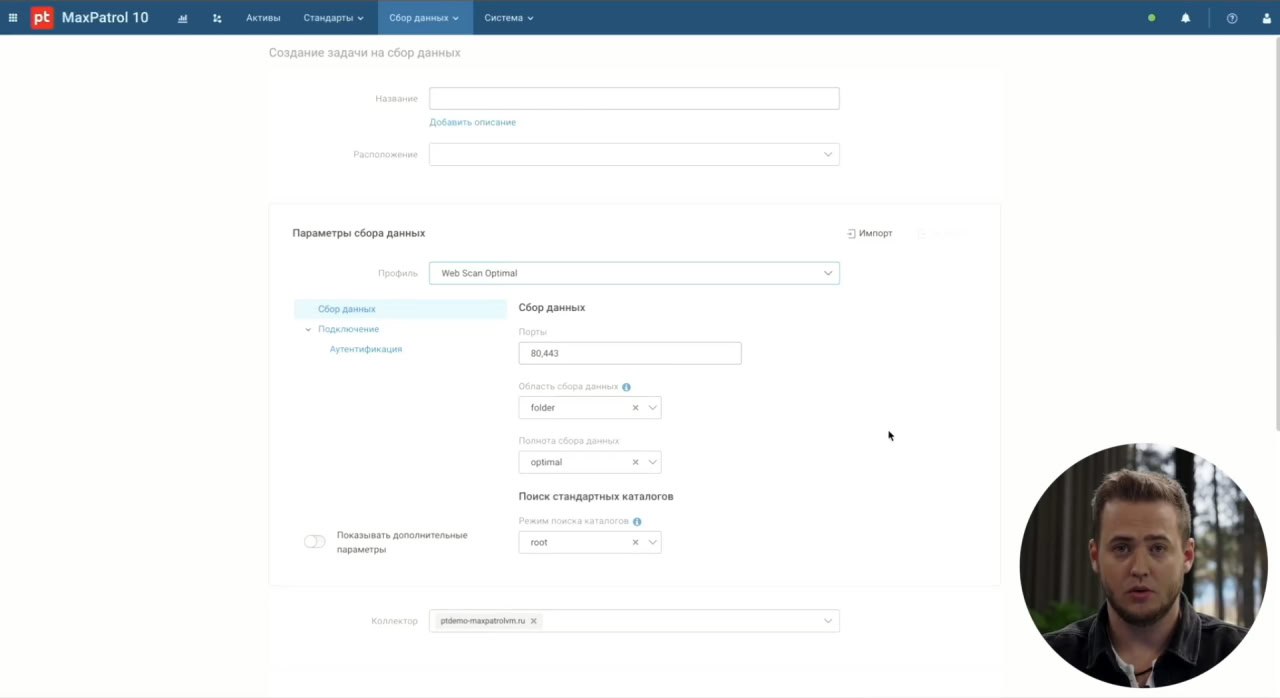
1. Сканирование веб-приложений. Эксплуатация уязвимостей на периметре в ТОП 2 векторов проникновения по данным НКЦКИ. Для поиска уязвимостей веба раньше был нужен отдельный DAST-сканер (MP8, PT BlackBox), сейчас полноценное DAST-сканирование веб-приложений возможно делать прямо в MPVM. Функционально там тот же движок, что и в PT BlackBox.

🔩 Крутая фишка - интегрировали в MaxPatrol VM опенсурсный сканер уязвимостей Nuclei для валидации наличия уязвимостей, определенных баннерным детектом. Уязвимости, которые подтверждены нуклеем, рекомендуют исправлять в первую очередь, а остальные в плановом порядке.

Новый профиль сканирования Web Scan Optimal. Можно сканировать с аутентификацией.
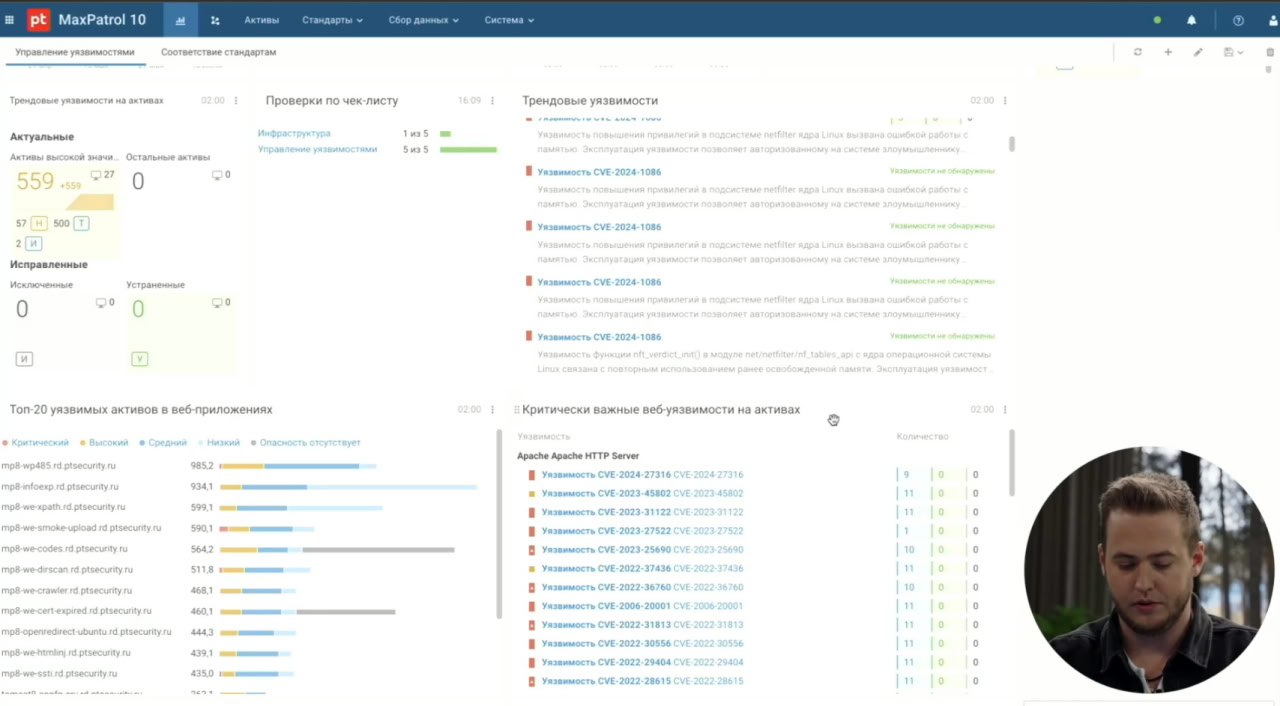
Добавили новые системные дашборды: критически важные веб уязвимости на активах, Топ-20 уязвимых приложений.
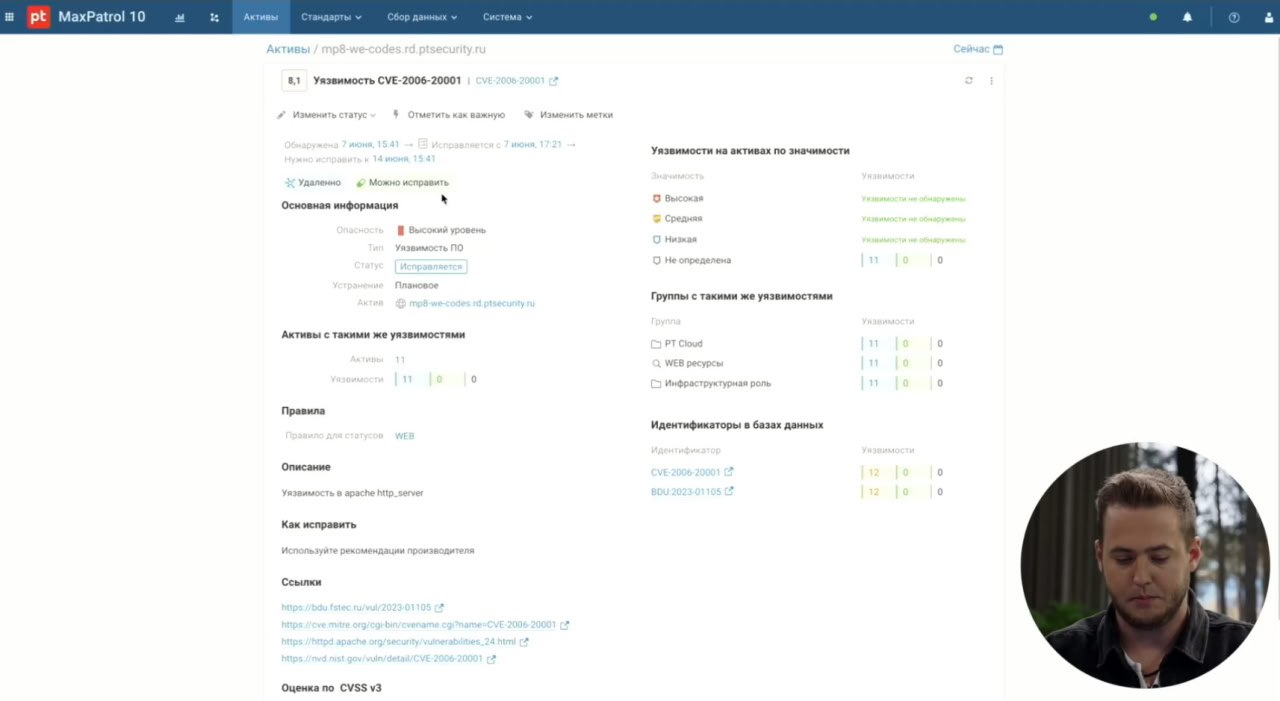
Для веб-уязвимостей будут также работать политики, чтобы автоматически изменять их статус и отслеживать сроки исправления.
❗️При этом одного DAST-сканирования MaxPatrol VM недостаточно для защиты самописных веб-приложений: нужны анализаторы кода (PT AI) + Application Firewall (PT AF) + аудиты безопасности.

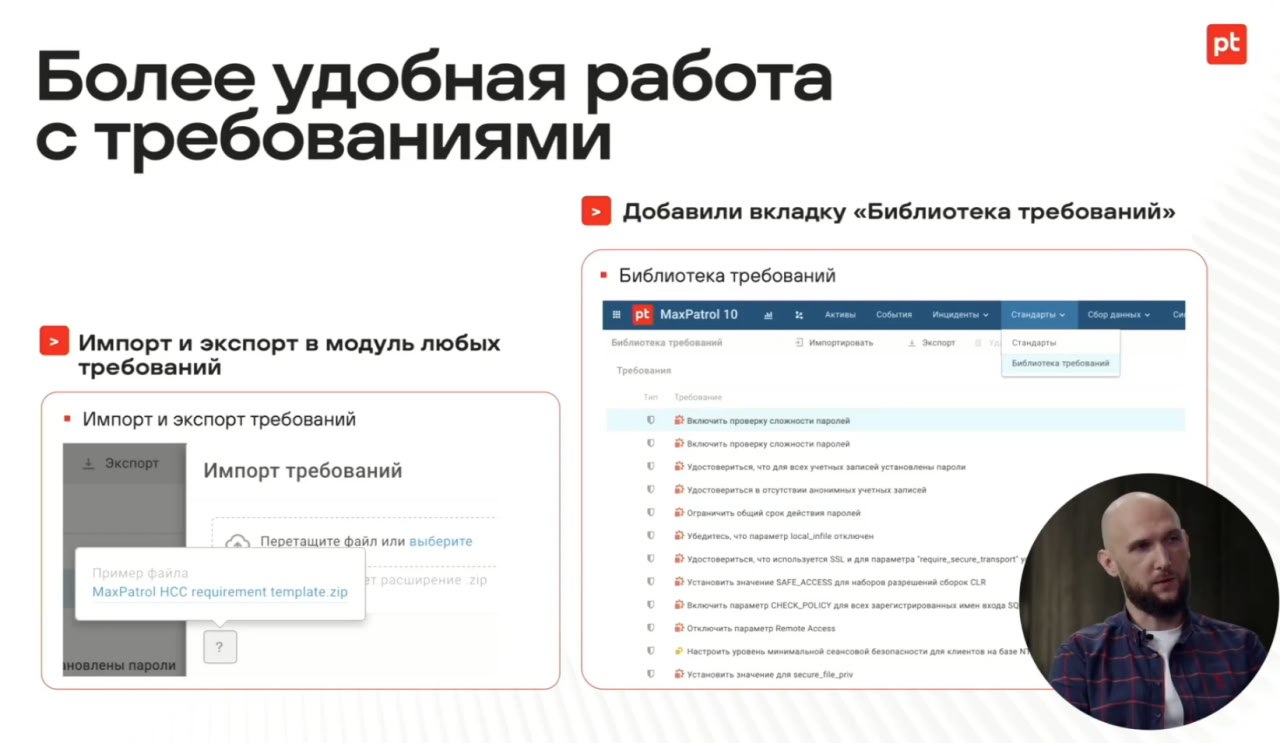
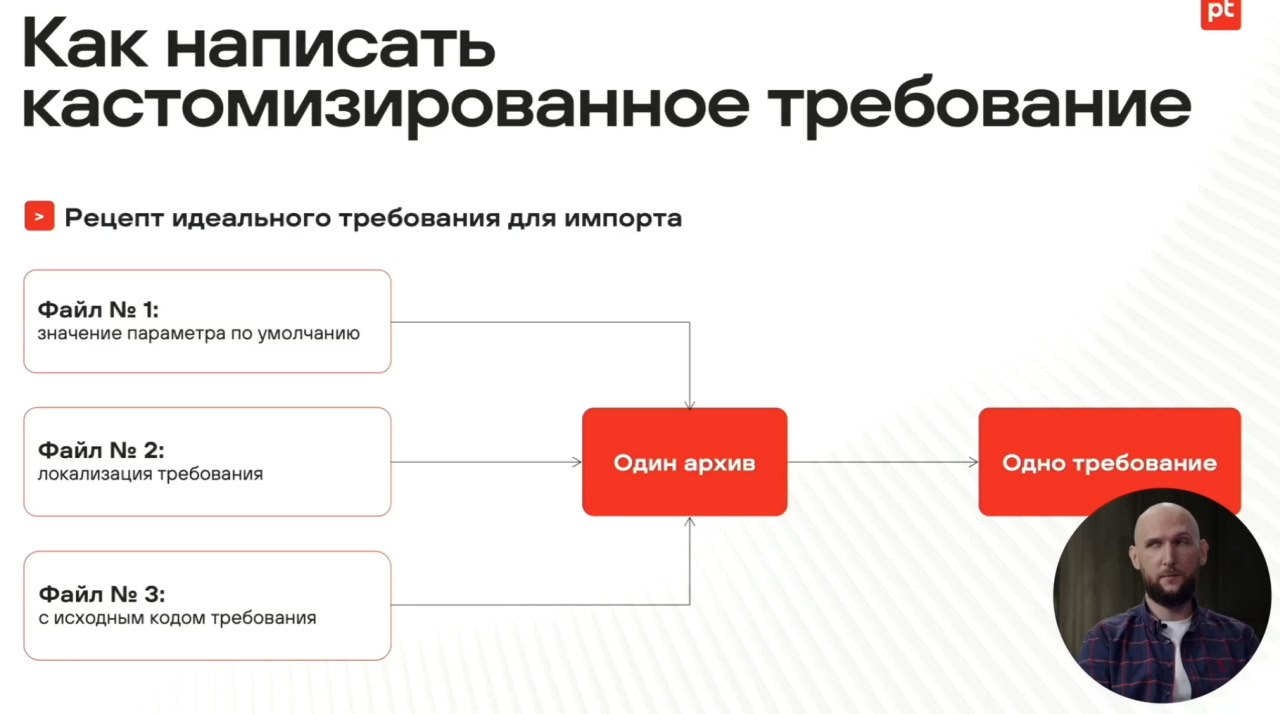
2. Кастомные комплаенс-проверки в HCC ("жить по своим требованиям"). Нужны если PT что-то не поддерживает или клиенты хотят сделать более расширенные проверки (сами или силами интеграторов).
Нужно подготовить 3 файла:
Файл 1 - значение параметра по умолчанию
Файл 2 - локализация требования
Файл 3 - исходный код требования

Можно экспортнуть имеющиеся требования, подредактировать и импортнуть обратно. Стандарт с требованиями можно редактировать как YAML.

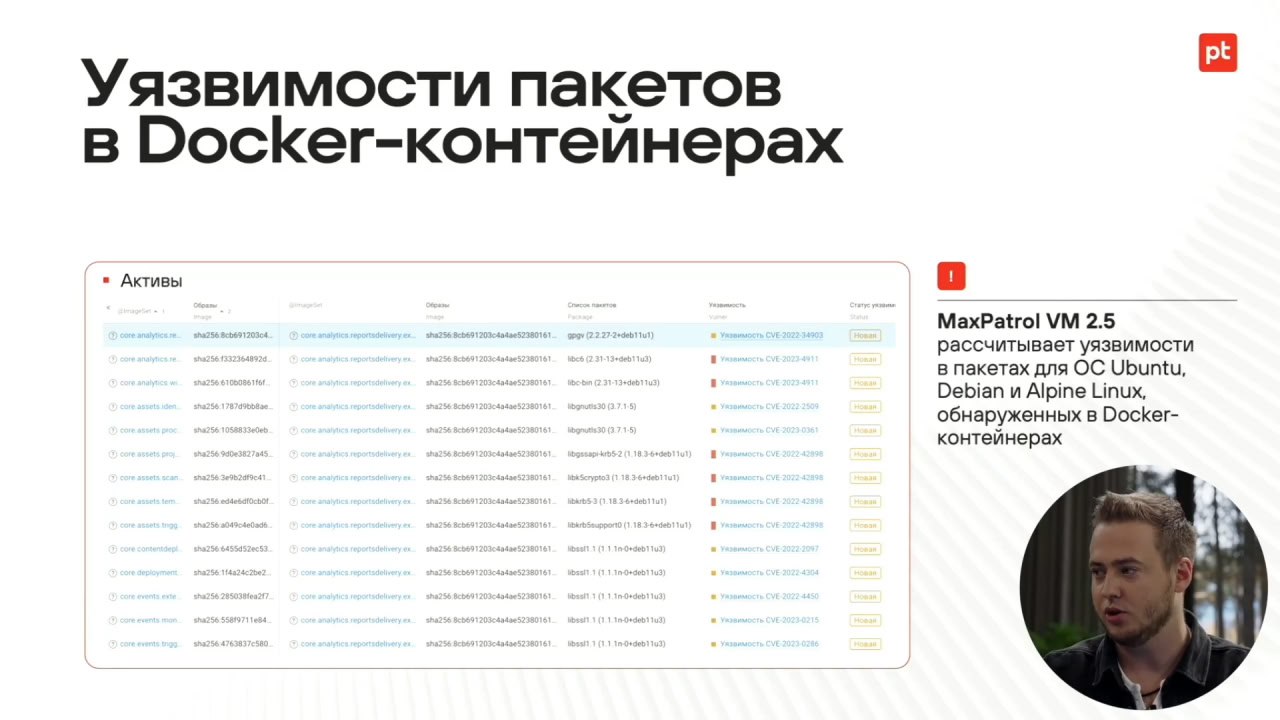
3. Сканирование Docker. Раньше MaxPatrol не мог детектировать уязвимости в докер-контейнерах на Linux хостах - теперь может. Поддерживаются контейнеры на основе Ubuntu, Debian u Alpine Linux. По сути проваливаемся в контейнер и делаем те же детекты, что и на Linux хосте.

⚠️ Самое главное: никаких дополнительных лицензий не нужно! Если есть VM и HCC, просто обновляем и пользуемся!

Что ещё?

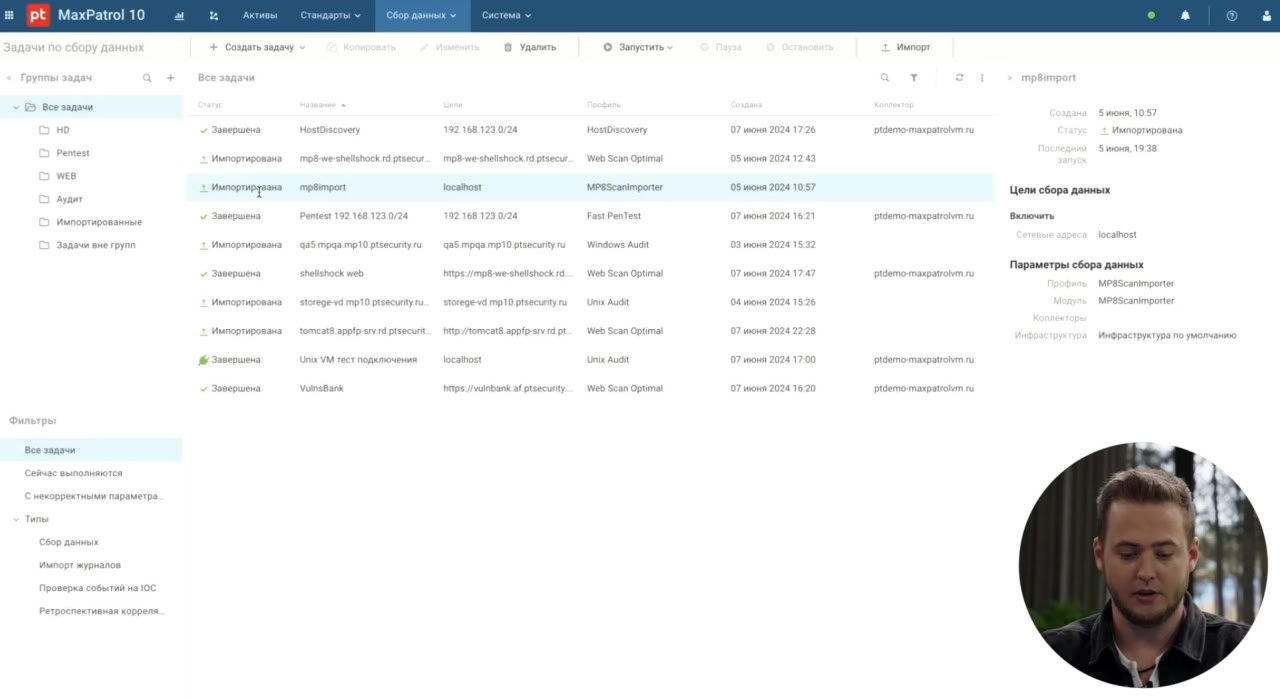
🔹 Мобильный сканер. Упростили перенос данных. Можно переносить результаты сканирования (а не активы). Задачи видны как импортированные.
🔹 Задачи на сканирование можно группировать по папкам (и запускать всю папку).
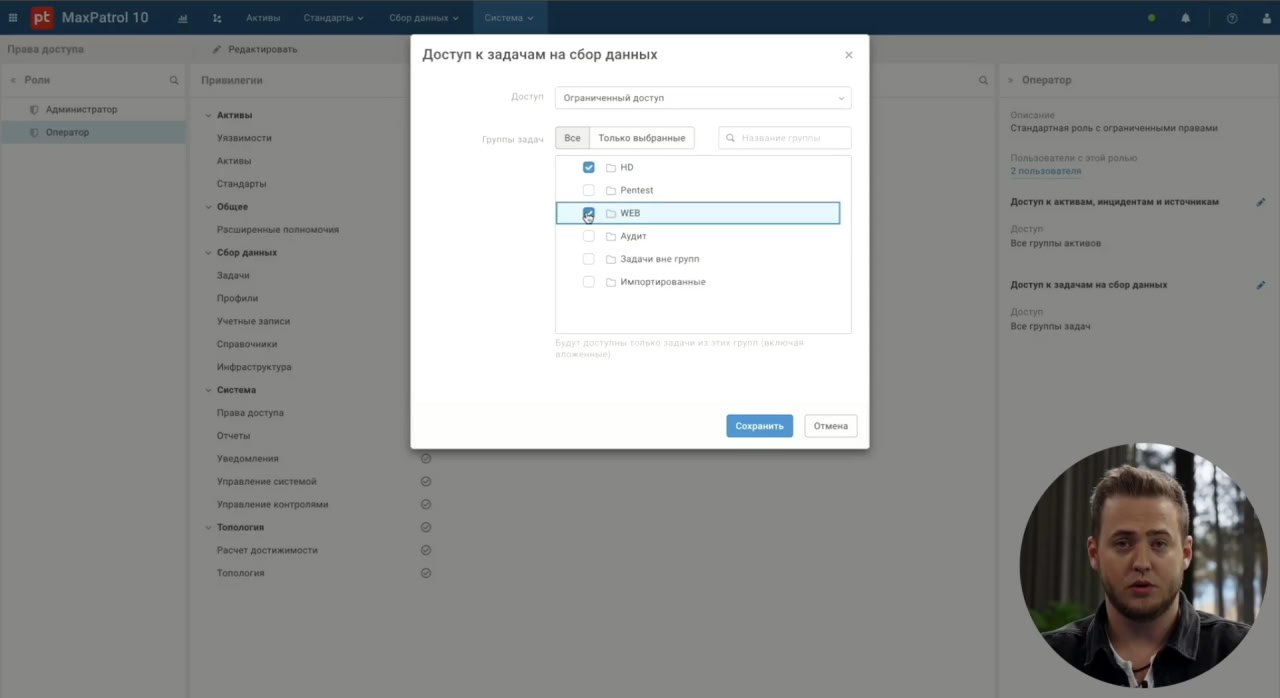
🔹 Можно ограничивать доступ к задачам на сканирование.
🔹 Технологические окна. "Запрещённое время сканирования". Задача ставится на паузу, после "просыпания" снова запустится сканирование с последнего хоста (сканирование хоста запустится заново).
🔹 Проверка транспортов и учётных записей. Можно выпустить отчёт по результатам сканирования.
🔹 У ручных задач выше приоритет, чем у запущенных по расписанию.
🔹 Теперь 20 потоков сканирования для одной задачи. Это настраивается в GUI и сбрасываться при обновлении не будет.
🔹 Топология в отдельной вкладке с возможностью переименования сетей.
🔹 Анализ топологий с компонентами связности.
🔹 Новые виджеты для HCC.
🔹 Глобальные исключения хостов из сканирования.
🔹 Новые отчёты по XLSX шаблону (можно делать свои).
🔹 Пентестовые проверки могут обновляться из облака (пакетная доставка). Раньше так доставлялись только аудитные.

Во второй части будет содержание Q&A.

Upd. Продолжение

Основная фича грядущего июньского релиза MaxPatrol VM 2.5 - новый сканер веб-приложений

Основная фича грядущего июньского релиза MaxPatrol VM 2.5 - новый сканер веб-приложений

Основная фича грядущего июньского релиза MaxPatrol VM 2.5 - новый сканер веб-приложений. И здесь речь не только о детектах для известных CVE уязвимостей, например, для Confluence или GitLab, которые, безусловно, очень важны для любого VM-продукта, о чём я уже писал ранее. Речь о полноценном DAST-сканере уязвимостей, с такой же функциональностью как в решениях PT BlackBox и PT AI.

Вообще вопрос о месте DAST-сканирования WEB-приложений дискуссионный. Этим нужно заниматься в рамках инфраструктурного VM-а или в рамках процессов AppSec-а? Рассмотрим аргументы.

Аргументы за AppSec:

🔻 Таргеты различаются. DAST-ом обычно сканят собственные разработки, а не чужие (коммерческие и опенсурсные) продукты. Если собственная разработка, значит AppSec.
🔻 Таски на исправление найденных уязвимостей летят в разработчиков, а не в админов. Опять же, разработка = AppSec.
🔻 Если же сканировались чужие продукты и при этом были найдены уязвимости, то по-хорошему нужно довести эту инфу до вендора и не попасть при этом под какие-нибудь юридические ограничения (анализ приложения может быть запрещён в лицензионном соглашении). Эти активности также более привычны AppSec-ам.
🔻 Одного DAST-а для полноценного анализа приложений всё равно не хватит, нужен SAST, IAST. Давайте не будем заниматься ерундой и будем анализировать приложения полноценно в рамках процессов AppSec.

Аргументы за инфраструктурный VM:

🔹 Вот сканируем мы хост и видим там веб-сервис (нашу разработку или не нашу - не суть важно). Почему бы не проверить его на ту же XSS-ку? Как-то глупо ограничивать себя только детектом CVE-шных уязвимостей. Тем более, что AppSec-и могут этот веб-сервис своими процессами вообще не покрывать, а мы может что-то массовыми сканами и продетектим.
🔹 Вот выстроили мы в рамках инфраструктурного VM-а процесс по поиску и исправлению известных уязвимостей. Почему бы не переиспользовать его и для web-уязвимостей? И там уязвимости, и там уязвимости. Удобно ведь будет работать со всеми уязвимостями в рамках одной единой системы, разве нет? 😏

В общем, есть аргументы у обеих сторон. В реальных организациях скорее это зависит от развития AppSec и VM отделов, кто кого подомнёт. 🙂 Моё мнение, что сканить веб-приложения DAST-ом должны и AppSec-и, и инфраструктурные VM-щики. Хуже не будет. А база для хранения продетектированных уязвимостей должна быть у них, в идеале, единой.

Но как бы ни выглядел итоговый процесс, его можно будет реализовать с помощью продуктов Positive Technologies. 😉

➡️ Более подробно о фичах нового MaxPatrol VM 2.5, включая сканирование веб-приложений, можно будет узнать на вебинаре 13 июня в 14:00. Регистрируйтесь!