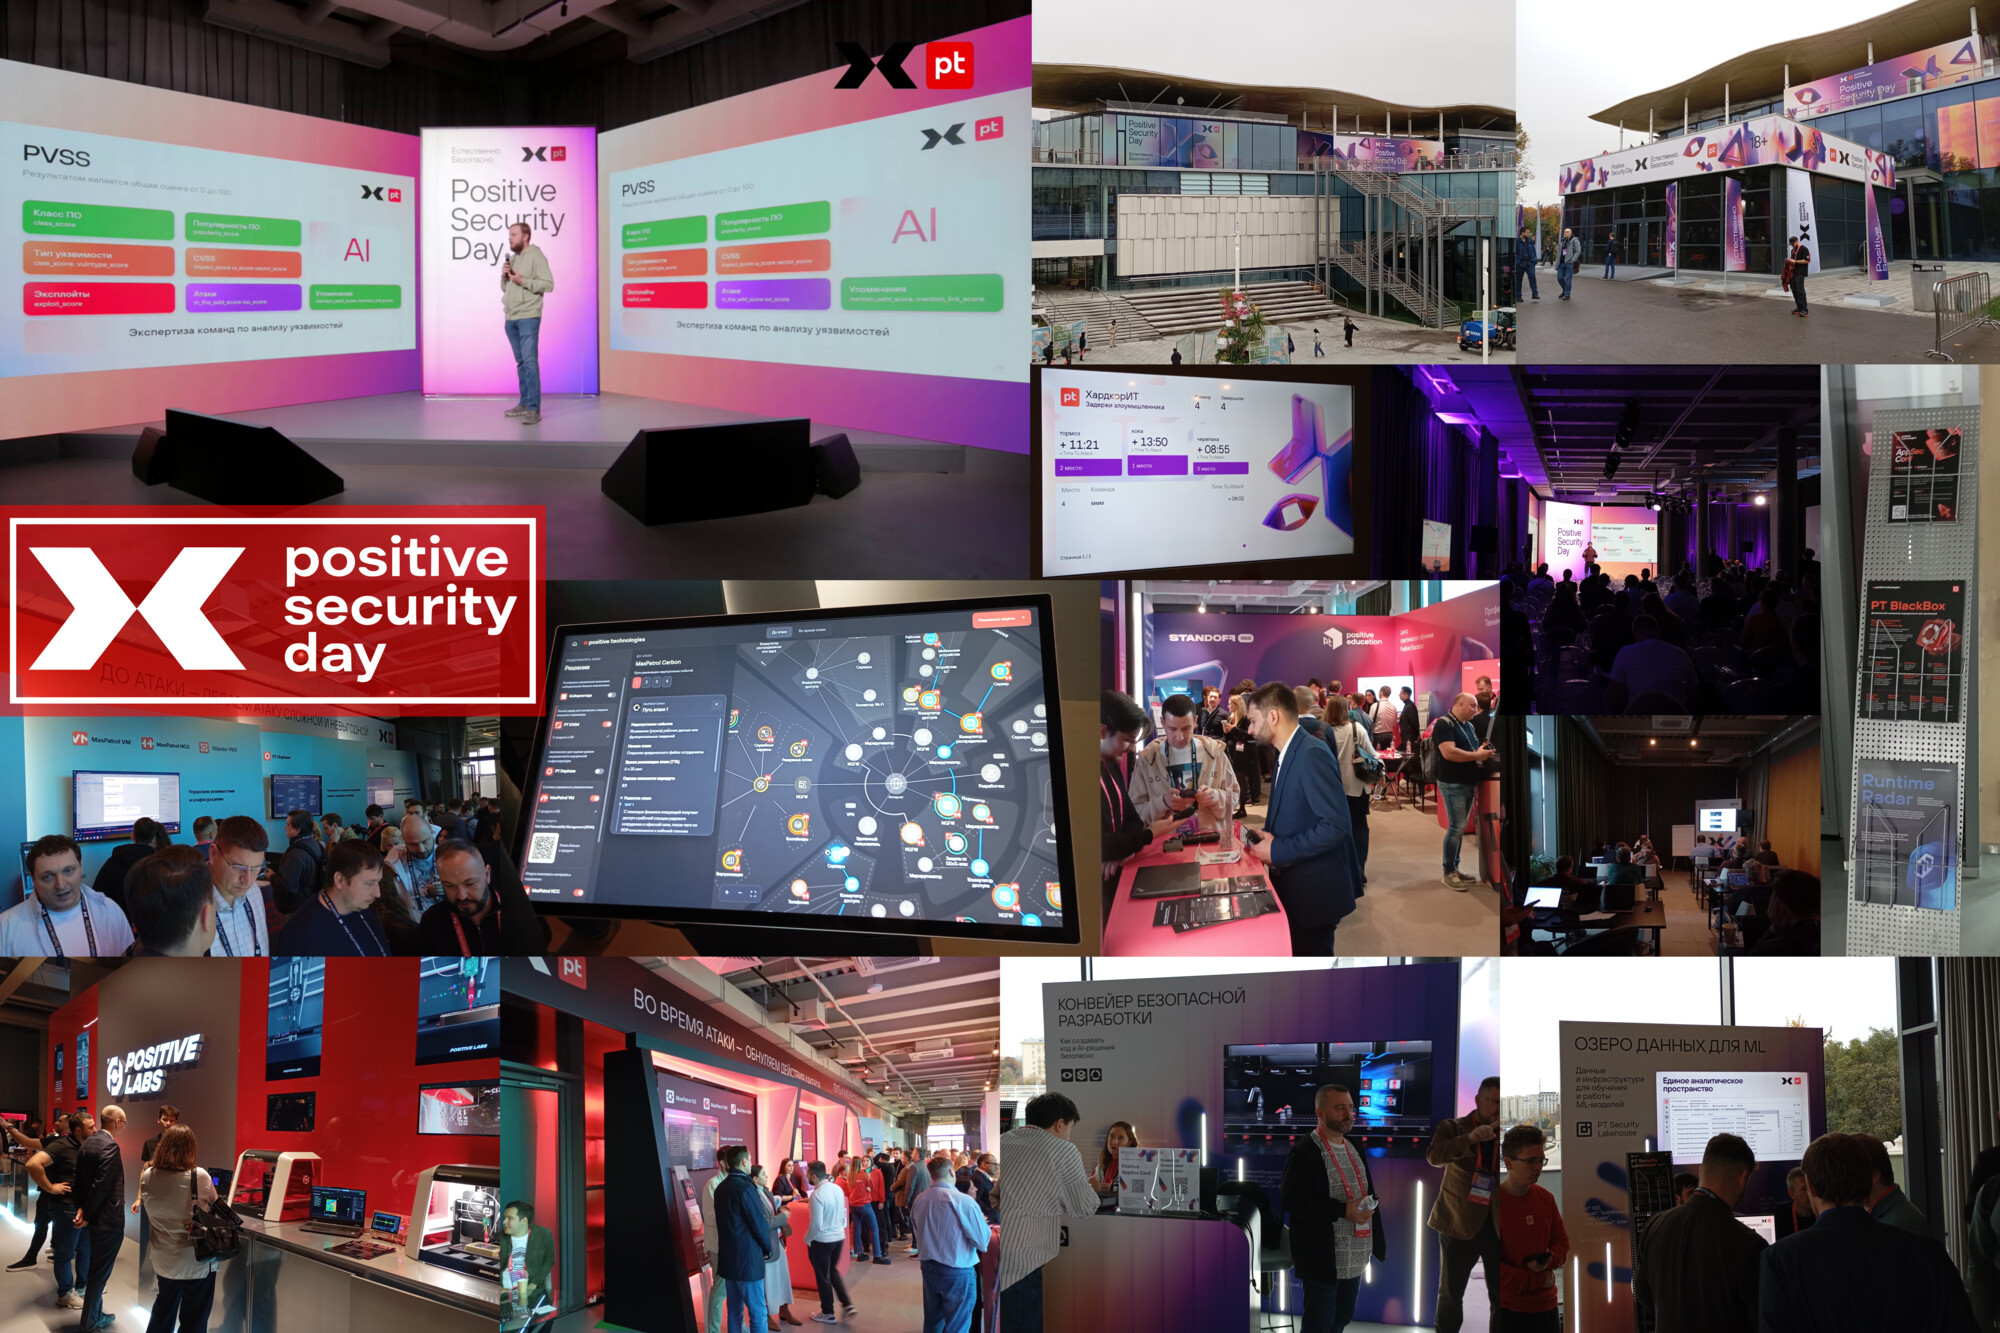
Напишу по поводу завершившегося сегодня Positive Security Day. Это уже четвёртый PSD, но так уж получилось, что я на него попал вживую в первый раз. И не только посетил мероприятие, но и выступил там, что особенно здорово. 🙂 Про само выступление напишу в отдельном посте с видео. А пока впечатления от самой конференции. Очень круто! Понравилась выставочная площадка "Мечта", открывшаяся на Пушкинской набережной совсем недавно, в июле 2026 года. Очень стильное и по уму спроектированное место. Вся площадка была заполнена людьми: и клиентами, и сотрудниками PT. Если PHDays - это скорее нейтральное мероприятие про хакерскую культуру, то здесь в фокусе именно продукты компании. И мне это нравится. 😇 Наглядно виден реальный масштаб Positive Technologies, сколько в компании различных продуктовых направлений и собственно продуктов. Наш блок Before Attack был мощно представлен, коллеги провели большую консультационную работу на стендах, рассказывая о новых фичах XSpider Pro, MaxPatrol VM и MaxPatrol Carbon. 👍
Основной темой мероприятия был, конечно, Искусственный Интеллект. В keynote-выступлении Денис Баранов, CEO Positive Technologies, рассказывал о том, что сейчас в ИТ происходит нечто большее, чем очередной виток развития технологий. Последние полвека ИТ-технологии были "усиливающими": помогали людям делать то же самое, только быстрее, удобнее и эффективнее. Это касалось всего: от первых компьютеров до интернета, мобильной связи и даже ИИ-ассистентов. Однако с совсем недавним появлением автономных ИИ-агентов произошёл коренной перелом: эти технологии способны не просто помогать человеку, а выполнять его работу целиком. Это уже "подрывная технология". Ещё недавно говорили о том, что для атаки больше не нужна команда из 10-20 человек, а достаточно одного человека с ИИ. Теперь же агенты позволяют проводить атаки вообще без участия человека. И это принципиально новая реальность, которая требует не просто добавления агентов в существующие процессы (например, Vulnerability Management), а редизайна процессов с нуля.
Из интересных новостей:
🔹 Анонсировали B2C-решение для защиты мобильных устройств от киберугроз и мошенников. Первую версию планируют представить во втором квартале 2027 года.
🔹 MaxPatrol O2 теперь обрабатывает киберинциденты, используя каскад ИИ-моделей. Нейросети автоматически закрывают 68% инцидентов, тратя на разбор каждого около 15-20 секунд.
🔹 Вышла коммерческая версия PT Security Lakehouse - решения для хранения и анализа больших данных, на котором уже два года работают собственные продукты Positive Technologies. Заказчики смогут развернуть его в своей инфраструктуре. Платформа собирает в одном месте данные из разных средств защиты и позволяет аналитикам SOC, разработчикам и ИИ-моделям работать с ними.
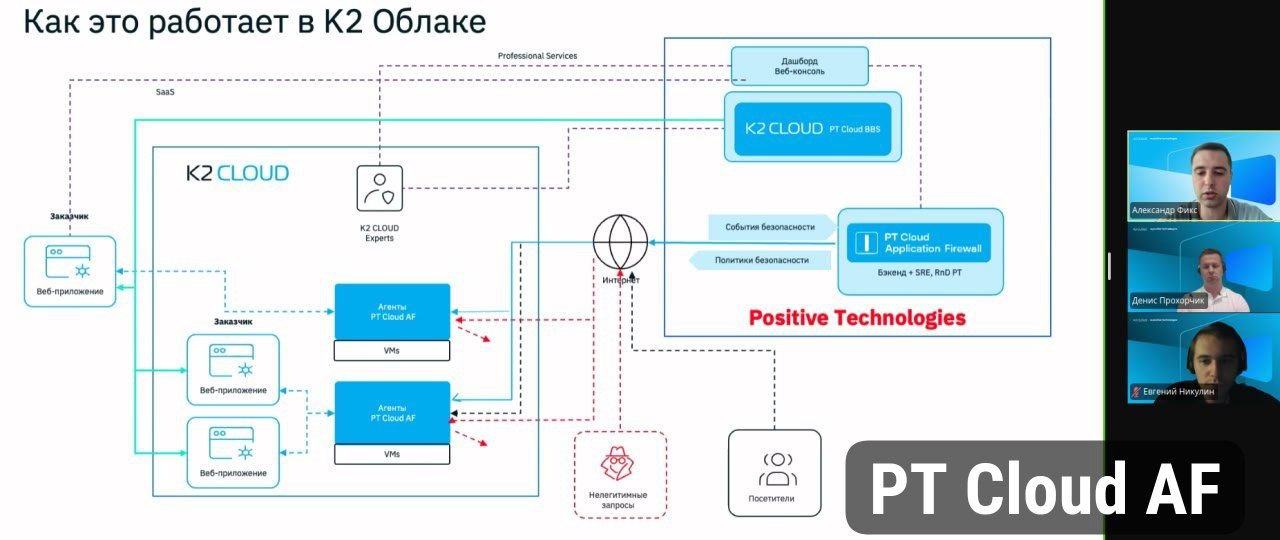
🔹 Представили LLM Firewall - новый модуль в составе решения для защиты веб-приложений PT Application Firewall. Он защищает корпоративных ИИ-ботов, виртуальных ассистентов и другие сервисы на основе больших языковых моделей (LLM). Модуль анализирует запросы к LLM и их ответы, выявляя признаки кибератак, "отравления" промптов, попыток утечки конфиденциальной информации и нарушений установленных правил безопасности. Модуль уже интегрирован в PT AF Cloud, а в ближайшее время появится и в on-premise-продукте PT AF PRO.
🔹 Раскрыли дату и место проведения PHDays Fest 2027. Юбилейный, 15-й киберфестиваль пройдёт с 20 по 22 мая в Лужниках. 🙂