
Архив метки: PTNGFW

Про уязвимости Remote Code Execution - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619)

Про уязвимости Remote Code Execution - PHP PHP2Shell (CVE-2026-109618, CVE-2026-109619)

Про уязвимости Remote Code Execution - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619). PHP - популярный серверный язык программирования, используемый для разработки веб-приложений. Уязвимости из октябрьского Linux Patch Wednesday. Уязвимость CVE-2026-109618 связана с некорректной обработкой ошибок нехватки памяти (OOM), а уязвимость CVE-2026-109619 связана с использованием устаревших ссылок на освобождённые области памяти (use-after-free) в глобальных структурах данных PHP. Обе они позволяют злоумышленнику удалённо выполнить произвольный код при обработке специально сформированных запросов. Эксплуатация уязвимости может привести к полной компрометации уязвимой системы, краже конфиденциальных данных, изменению хранящейся информации и установке вредоносного ПО. Скомпрометированная система также может стать точкой проникновения во внутреннюю сеть организации и дальнейшего развития атаки. Уязвимости затрагивают продукты, использующие PHP, включая межсетевые экраны, системы управления сетевой безопасностью и платформы развёртывания приложений.

⚙️ О первопричине уязвимостей было известно специалистам The PHP Foundation с 2024 года, однако они приоритизировали её устранение только с 11 августа 2026 года. Выпуск обновлений был запланирован на 22 октября, но из-за нарушения эмбарго обновления вышли на день раньше - 21 октября. Для устранения уязвимостей рекомендуется обновиться до PHP 8.5.12, 8.4.27, 8.3.36 или 8.2.35 либо установить исправленные пакеты дистрибутива. Для неподдерживаемых веток следует запланировать переход на актуальную версию PHP, а пока ограничить доступ из Интернет и применить меры защиты на уровне конфигурации. Для сетевого оборудования следует использовать исправленные сборки производителя или рекомендованные им временные меры защиты.

Эксперты Positive Technologies реализовали меры защиты с помощью продуктов PT AF Cloud, PT Application Firewall PRO, PT Application Firewall 3, PT NAD и PT NGFW, а также выпустили правила детектирования для MaxPatrol VM.

🛠 На GitHub доступно огромное количество репозиториев с публичными эксплоитами (более 1000!). Однако добиться выполнения кода на конкретной цели сложно. Для успешного удалённого выполнения кода необходим эксплойт, настроенный под конкретную среду, включая сборку PHP, SAPI, расширения и конфигурацию среды выполнения.

👾 Обе уязвимости были добавлены в CISA KEV 26 октября. Однако подтверждённых случаев эксплуатации относительно немного и они связаны в основном с сетевыми устройствами.

Компания Dream Group сообщила 26 октября о компрометации устройств Palo Alto Networks в США, Японии, на Тайване и в Южной Корее. Из примерно 19 000 обнаруженных устройств злоумышленники отобрали 240 потенциальных целей и успешно скомпрометировали 24 межсетевых экрана и сервер управления. Три устройства предположительно относились к инфраструктуре госведомств США. Для атак использовались PHP2Shell и LPE-уязвимость ядра Linux Fragnesia (CVE-2026-46300). Получив административный доступ, злоумышленники похитили пароль служебной учётной записи, списки пользователей и групп, конфигурацию сети и закрытые ключи.

Эксперты Check Point сообщили 12 ноября об атаках на устройства Security Gateway, начавшихся 30 октября. Используя PHP2Shell и LPE-уязвимость DynamicCLI (CVE-2026-123039), злоумышленники получили первоначальный доступ, повысили привилегии и установили бэкдор TSGA с сетевым компонентом TSProxy. На этапе деструктивных атак они также проникли по SSH на хост VMware ESXi и запустили вайпер destroy_v6.

🌐 Согласно данным Censys, 27 миллионов PHP-сервисов, доступных из Интернет, по-прежнему не обновлены. Кроме того, уязвимости затрагивают продукты множества вендоров, включая Palo Alto Networks, Check Point, Netgate, Coolify и Cisco.
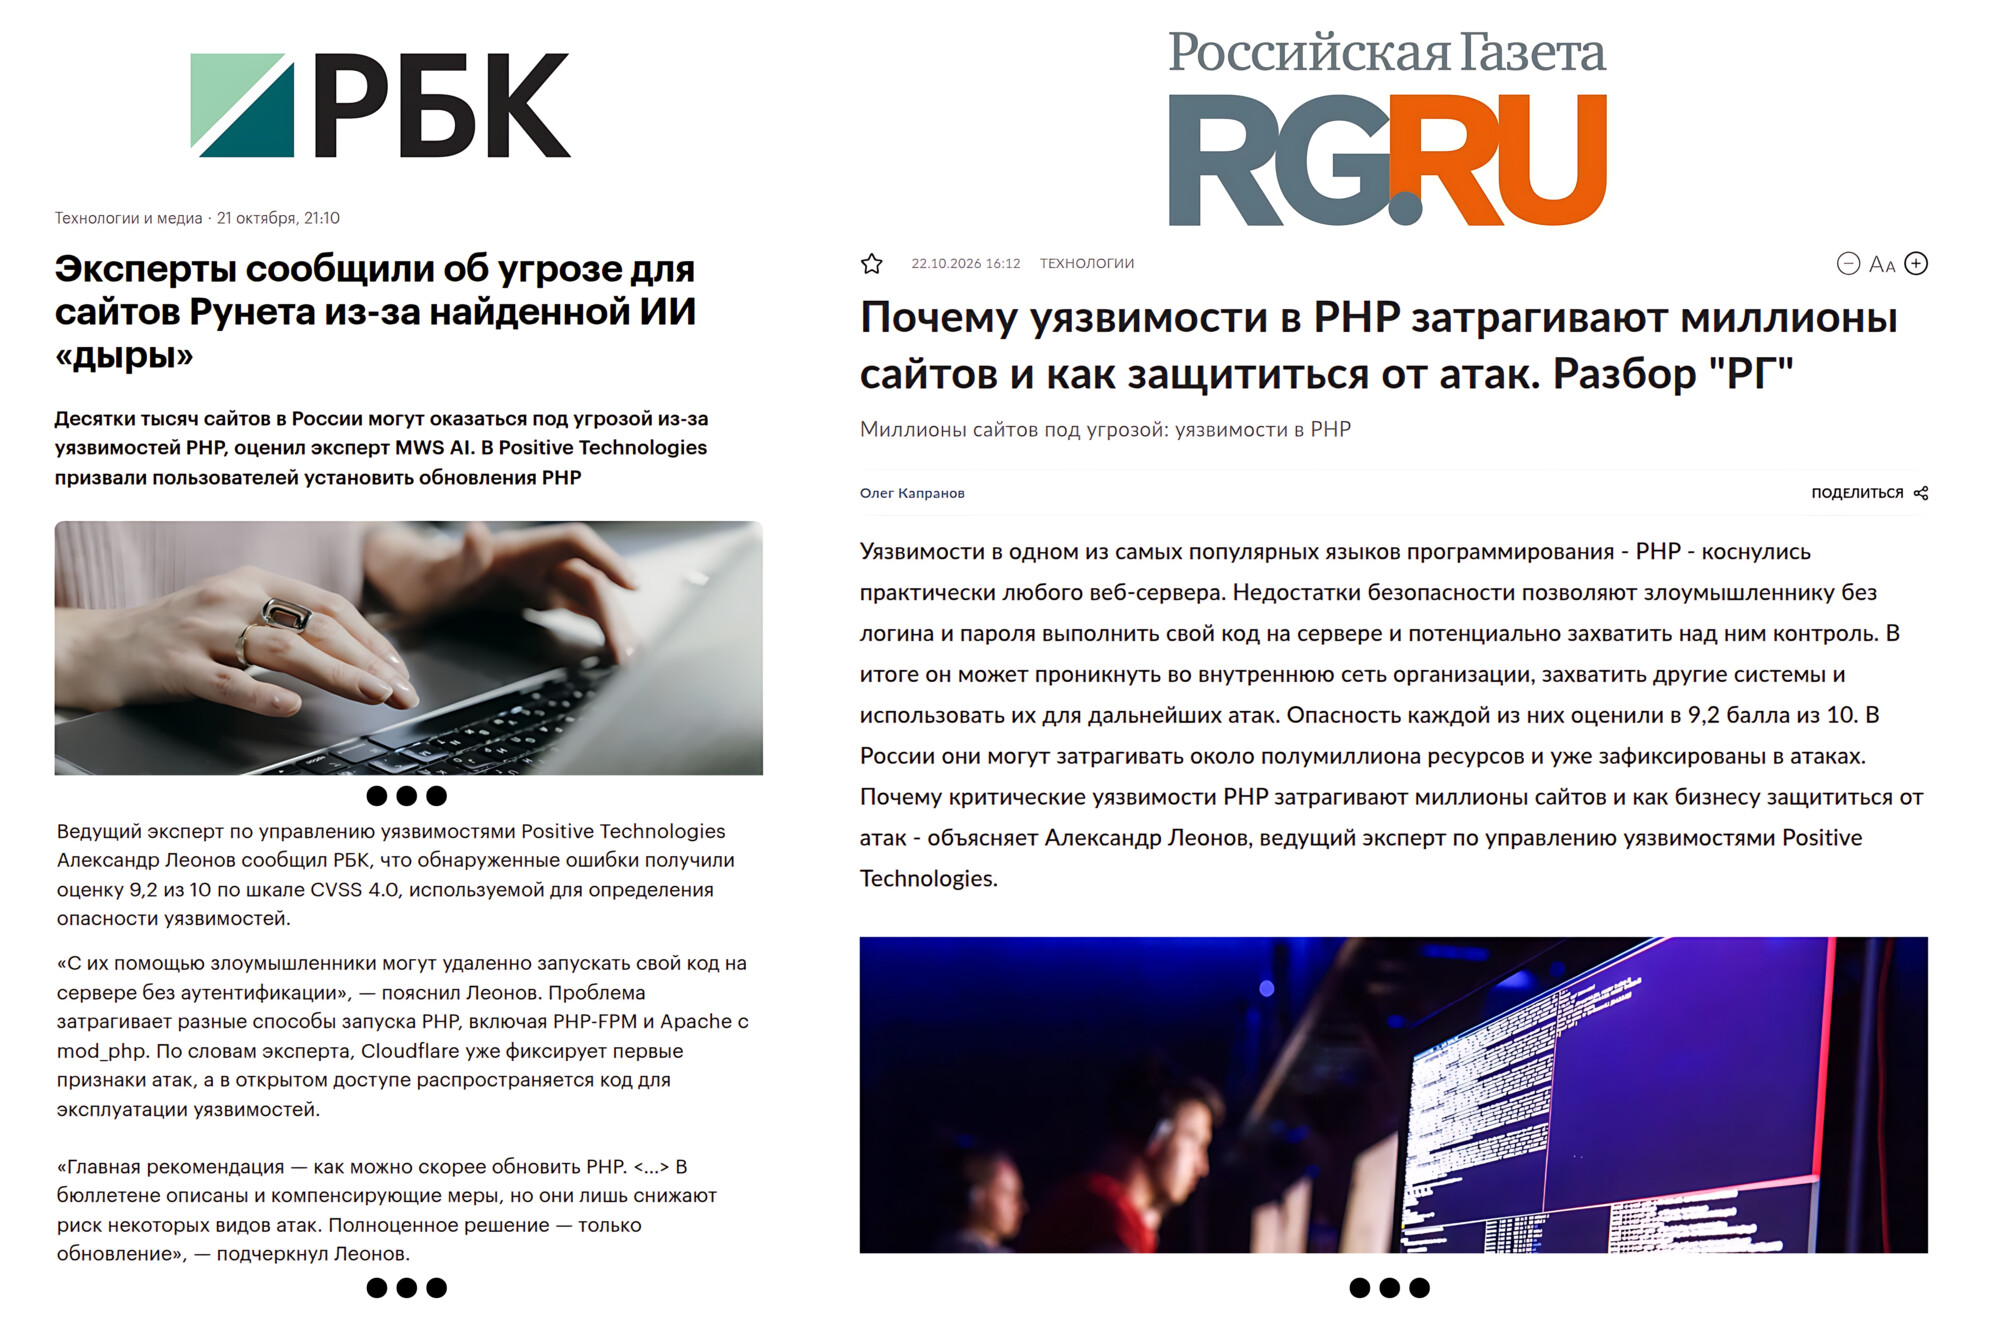
Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете

Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете

Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете.

🔹 В новости РБК использовали базовую информацию об оценке критичности уязвимостей по шкале CVSS 4.0, типе уязвимости, затронутых системах и потенциальных последствиях эксплуатации, а также рекомендации по устранению.

🔹А вот в Российской Газете вышла полноценная колонка. 😇 Статья начинается с описания угрозы и оценки её масштаба, включая потенциально затронутые ресурсы в Рунете. Далее рассматриваются влияние уязвимостей на веб-сайты и инфраструктурные продукты, механизм эксплуатации и возможные последствия атак, первые признаки эксплуатации и роль искусственного интеллекта в обнаружении уязвимостей. Завершается материал практическими рекомендациями по защите инфраструктуры, установке обновлений, применению WAF и систем управления уязвимостями, сравнением с Log4Shell и выводом о необходимости защищать всю технологическую цепочку.

Важный момент в том, что эти уязвимости касаются далеко не только сайтов:

Уязвимости CVE-2026-109618 и CVE-2026-109619 затрагивают продукты, использующие PHP, включая межсетевые экраны, системы управления сетевой безопасностью и платформы развёртывания приложений. Их влияние подтвердили Palo Alto Networks для PAN-OS - операционной системы межсетевых экранов, и Panorama - централизованной платформы управления сетевыми устройствами, а также Netgate для pfSense - операционной системы для маршрутизаторов и межсетевых экранов. Разработчики Coolify, платформы для развёртывания и управления приложениями на собственных серверах, подтвердили затронутость всех веток версии 4.x. Cisco и Sophos расследуют возможное влияние уязвимостей на свои продукты.

Весьма приятно, что в финальную версию статьи вошли и упоминания конкретных продуктов Positive Technologies, помогающие защититься от этих уязвимостей:

В более защищенной позиции оказываются компании, которые защищают свой веб-периметр решениями класса WAF (Web Application Firewall). Такие инструменты блокируют нелегитимные запросы извне и попытку эксплуатации уязвимости. Важно, чтобы разработчик WAF смог быстро отреагировать на новую угрозу и занести в продукт знания о ней и логику защиты. Так, например, защита от эксплуатации PHP2Shell появилась в PT AF Cloud, продукте Positive Technologies, автоматически еще до первых каких-либо подтвержденных атак через новую уязвимость.

На фоне появления новых данных об эксплуатации PHP2Shell важно оперативно оценивать, какие системы в инфраструктуре могут быть подвержены риску. Системы управления уязвимостями, например MaxPatrol VM, помогут обратить внимание на эту угрозу: уязвимости PHP2Shell отмечены в продукте как трендовые. Специалисты смогут учитывать их при анализе защищённости инфраструктуры и планировании работ по устранению уязвимостей. Зафиксировать попытки эксплуатации уязвимости могут продукты класса NTA/NDR, например, PT NAD, а также межсетевые экраны нового поколения, такие как PT NGFW.

…

Компаниям необходимо помнить о важном принципе информационной безопасности: защищать нужно не только собственный код, но и всю технологическую цепочку, на которой он работает. Уязвимость в широко используемом компоненте может одновременно создать риски для множества независимых компаний. Поэтому своевременное обновление, инвентаризация инфраструктуры и контроль устаревшего программного обеспечения - не формальность, а необходимая часть защиты бизнеса.

Посмотрел интервью директора по связям с инвесторами Positive Technologies Юрия Мариничева на канале ГОС ИТ Богатырёва

Посмотрел интервью директора по связям с инвесторами Positive Technologies Юрия Мариничева на канале ГОС ИТ Богатырёва

Посмотрел интервью директора по связям с инвесторами Positive Technologies Юрия Мариничева на канале ГОС ИТ Богатырёва. Должно быть интересно тем, кто хочет узнать о Позитиве и со стороны клиентов, и со стороны будущих сотрудников, и со стороны инвесторов. О чём там говорили:

🔹 Как российские и западные регуляторы помогают развитию отечественного рынка по ИБ. О том, что все уже осознали: импортозамещение - это всерьёз и надолго, "обратного пути нет". ИБ решения должны быть свои и должны быть качественными (интервью снимали на фоне BSODStrike 🙂).

🔹Как PT вырос до 2700 человек. Больше 50% RnD и эксперты в области ИБ. Я отчётливо помню, что где-то в 2013 прошли отметку в 300 человек - казалось ничего себе! 😅 Рассказали про то как поощрение акциями работает.

🔹 Сейчас у PT уже 25 продуктов и решений практически во всех сегментах рынка. Поговорили конкретно про NGFW. Как отстраиваются от западных лидеров (Check Point, Palo Alto и Fortinet). 30 российских компаний кинулись пилить свой NGFW. Есть решения на рынке, которые так называются, но не все "вывозят" по функциональности. Реальные кейсы внедрения PT NGFW будут в конце года.

🔹 Про то как продавать решения через результативный кибербез и оценку недопустимых событий. Как экспортировать решения за рубеж. PT выходит в ЮВА, Ближний и Средний Восток, Латинскую Америку и отдельные страны Африки. Около 10 первых стран. Проговорили как PT это делает и какие при этом бывают сложности.

🔹 Каверзный вопрос про то как конкурирует большая четвёртка: PT, Kaspersky, RT Solar, BiZone. 😉

🔹 Что делать с сопротивлением кадров, которые не рвутся пересаживаться на новые продукты. Тут про курсы, вебинары-cеминары.

🔹 Про советы молодым специалистам, инвестиции и позитивную медийку (уже более 20 каналов 😲).