Архив метки: СМИ

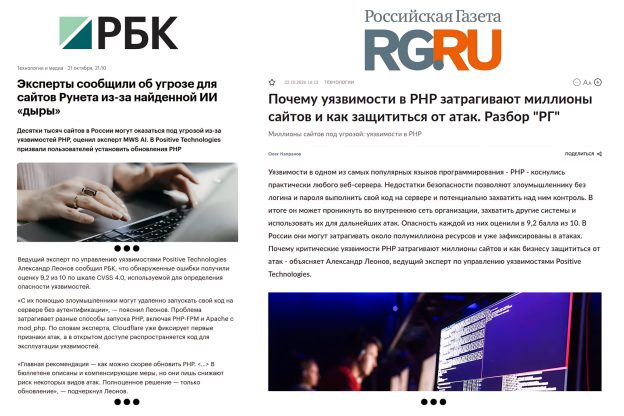
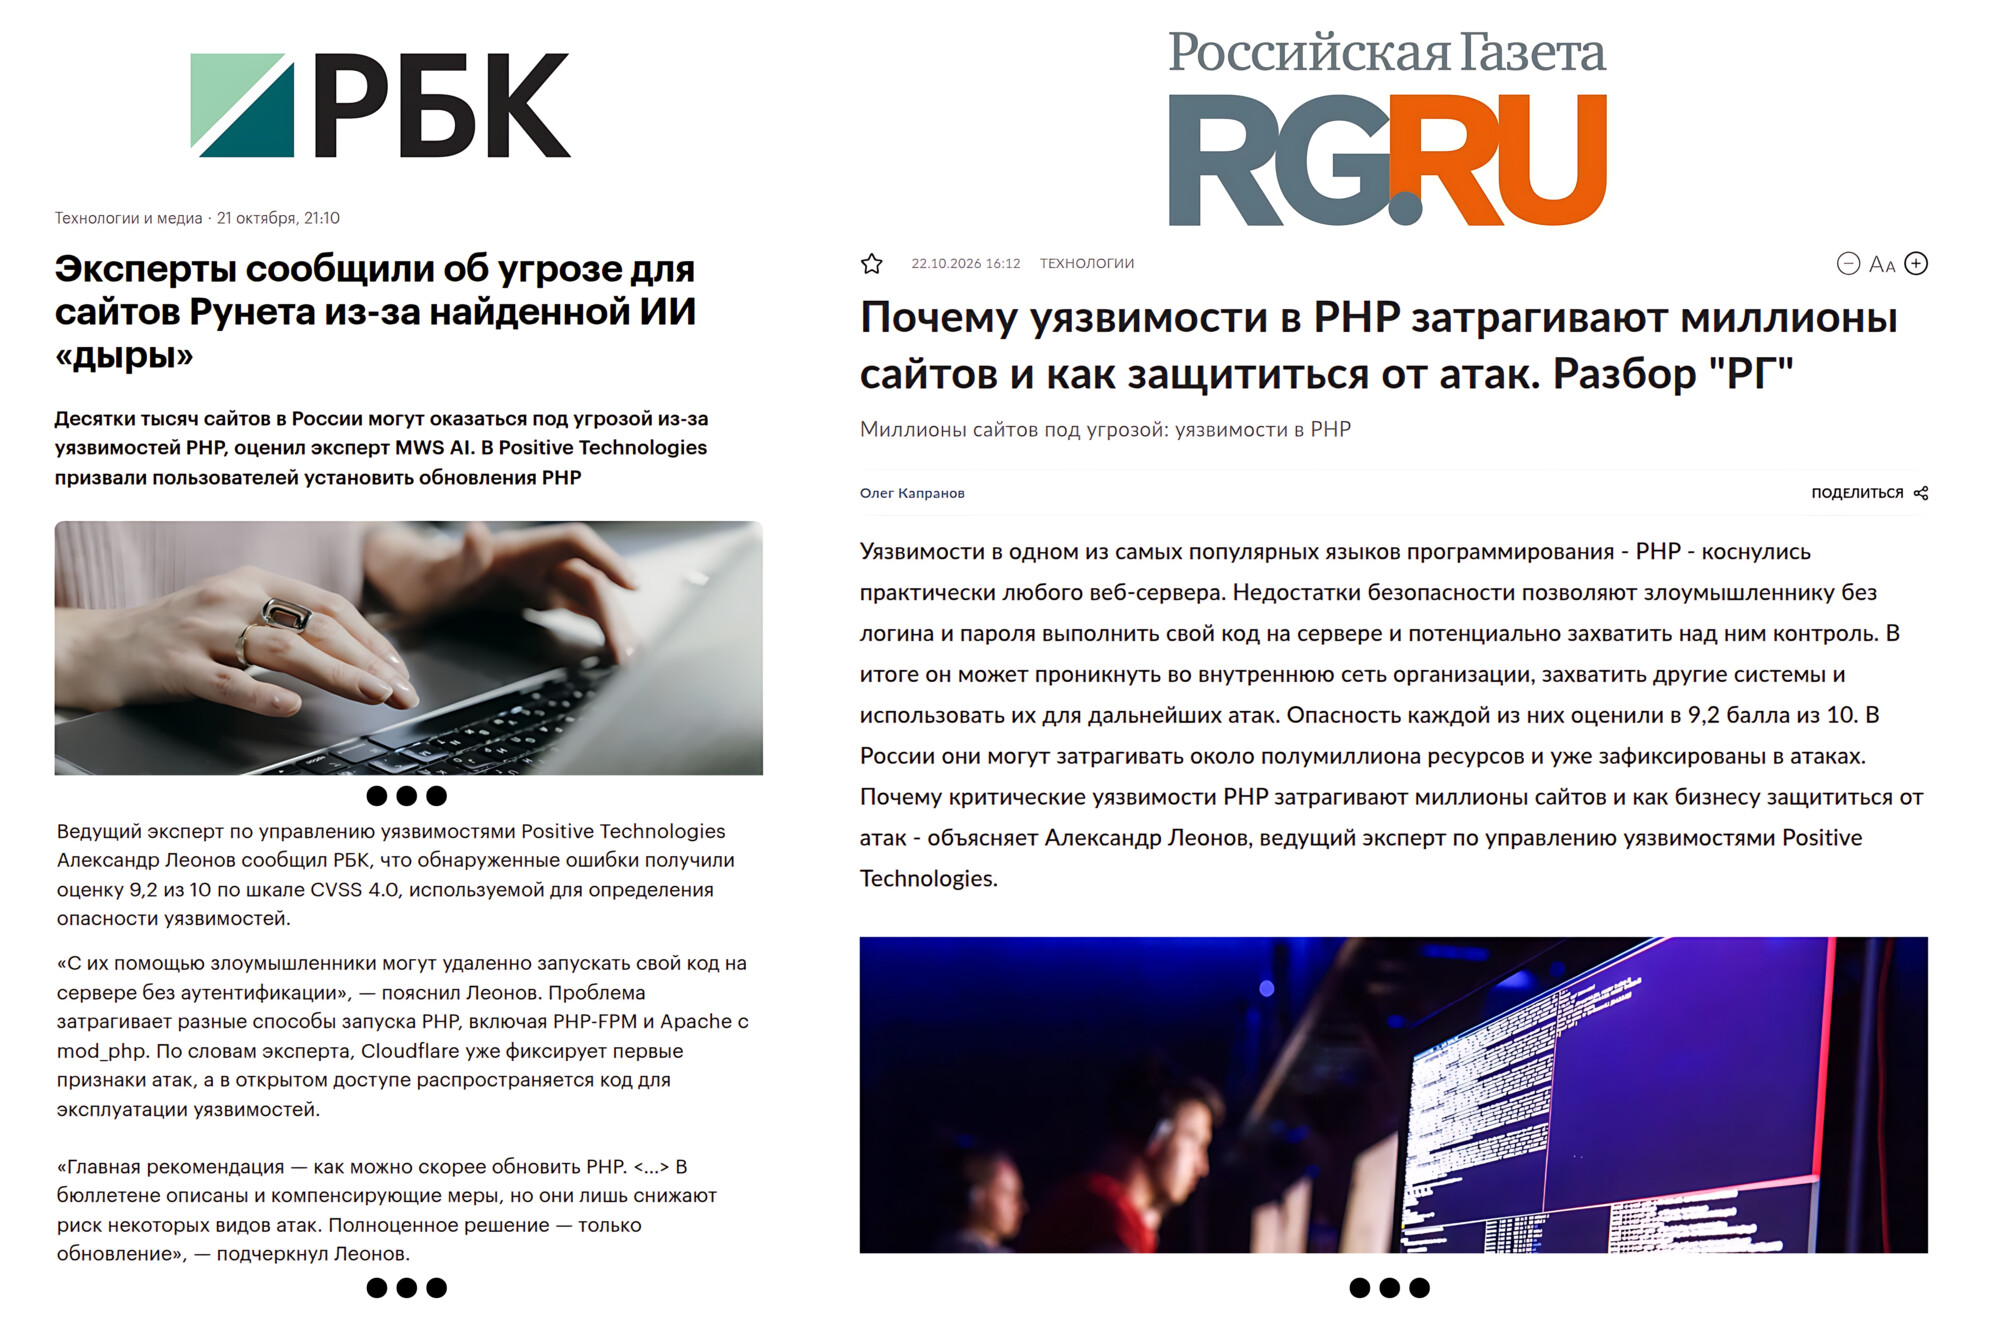
Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете

Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете

Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете.

🔹 В новости РБК использовали базовую информацию об оценке критичности уязвимостей по шкале CVSS 4.0, типе уязвимости, затронутых системах и потенциальных последствиях эксплуатации, а также рекомендации по устранению.

🔹А вот в Российской Газете вышла полноценная колонка. 😇 Статья начинается с описания угрозы и оценки её масштаба, включая потенциально затронутые ресурсы в Рунете. Далее рассматриваются влияние уязвимостей на веб-сайты и инфраструктурные продукты, механизм эксплуатации и возможные последствия атак, первые признаки эксплуатации и роль искусственного интеллекта в обнаружении уязвимостей. Завершается материал практическими рекомендациями по защите инфраструктуры, установке обновлений, применению WAF и систем управления уязвимостями, сравнением с Log4Shell и выводом о необходимости защищать всю технологическую цепочку.

Важный момент в том, что эти уязвимости касаются далеко не только сайтов:

Уязвимости CVE-2026-109618 и CVE-2026-109619 затрагивают продукты, использующие PHP, включая межсетевые экраны, системы управления сетевой безопасностью и платформы развёртывания приложений. Их влияние подтвердили Palo Alto Networks для PAN-OS - операционной системы межсетевых экранов, и Panorama - централизованной платформы управления сетевыми устройствами, а также Netgate для pfSense - операционной системы для маршрутизаторов и межсетевых экранов. Разработчики Coolify, платформы для развёртывания и управления приложениями на собственных серверах, подтвердили затронутость всех веток версии 4.x. Cisco и Sophos расследуют возможное влияние уязвимостей на свои продукты.

Весьма приятно, что в финальную версию статьи вошли и упоминания конкретных продуктов Positive Technologies, помогающие защититься от этих уязвимостей:

В более защищенной позиции оказываются компании, которые защищают свой веб-периметр решениями класса WAF (Web Application Firewall). Такие инструменты блокируют нелегитимные запросы извне и попытку эксплуатации уязвимости. Важно, чтобы разработчик WAF смог быстро отреагировать на новую угрозу и занести в продукт знания о ней и логику защиты. Так, например, защита от эксплуатации PHP2Shell появилась в PT AF Cloud, продукте Positive Technologies, автоматически еще до первых каких-либо подтвержденных атак через новую уязвимость.

На фоне появления новых данных об эксплуатации PHP2Shell важно оперативно оценивать, какие системы в инфраструктуре могут быть подвержены риску. Системы управления уязвимостями, например MaxPatrol VM, помогут обратить внимание на эту угрозу: уязвимости PHP2Shell отмечены в продукте как трендовые. Специалисты смогут учитывать их при анализе защищённости инфраструктуры и планировании работ по устранению уязвимостей. Зафиксировать попытки эксплуатации уязвимости могут продукты класса NTA/NDR, например, PT NAD, а также межсетевые экраны нового поколения, такие как PT NGFW.

…

Компаниям необходимо помнить о важном принципе информационной безопасности: защищать нужно не только собственный код, но и всю технологическую цепочку, на которой он работает. Уязвимость в широко используемом компоненте может одновременно создать риски для множества независимых компаний. Поэтому своевременное обновление, инвентаризация инфраструктуры и контроль устаревшего программного обеспечения - не формальность, а необходимая часть защиты бизнеса.
Мой комментарий по критической 0-day уязвимости в Telegram (ZDI-CAN-30207) опубликовали в ТАСС

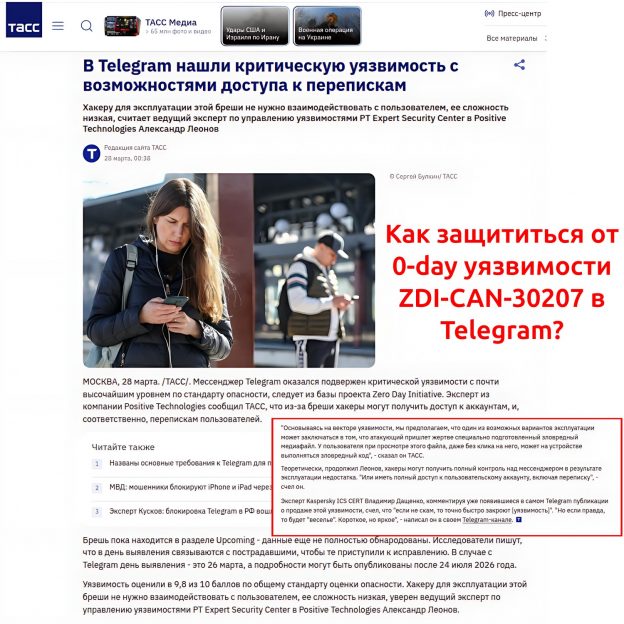
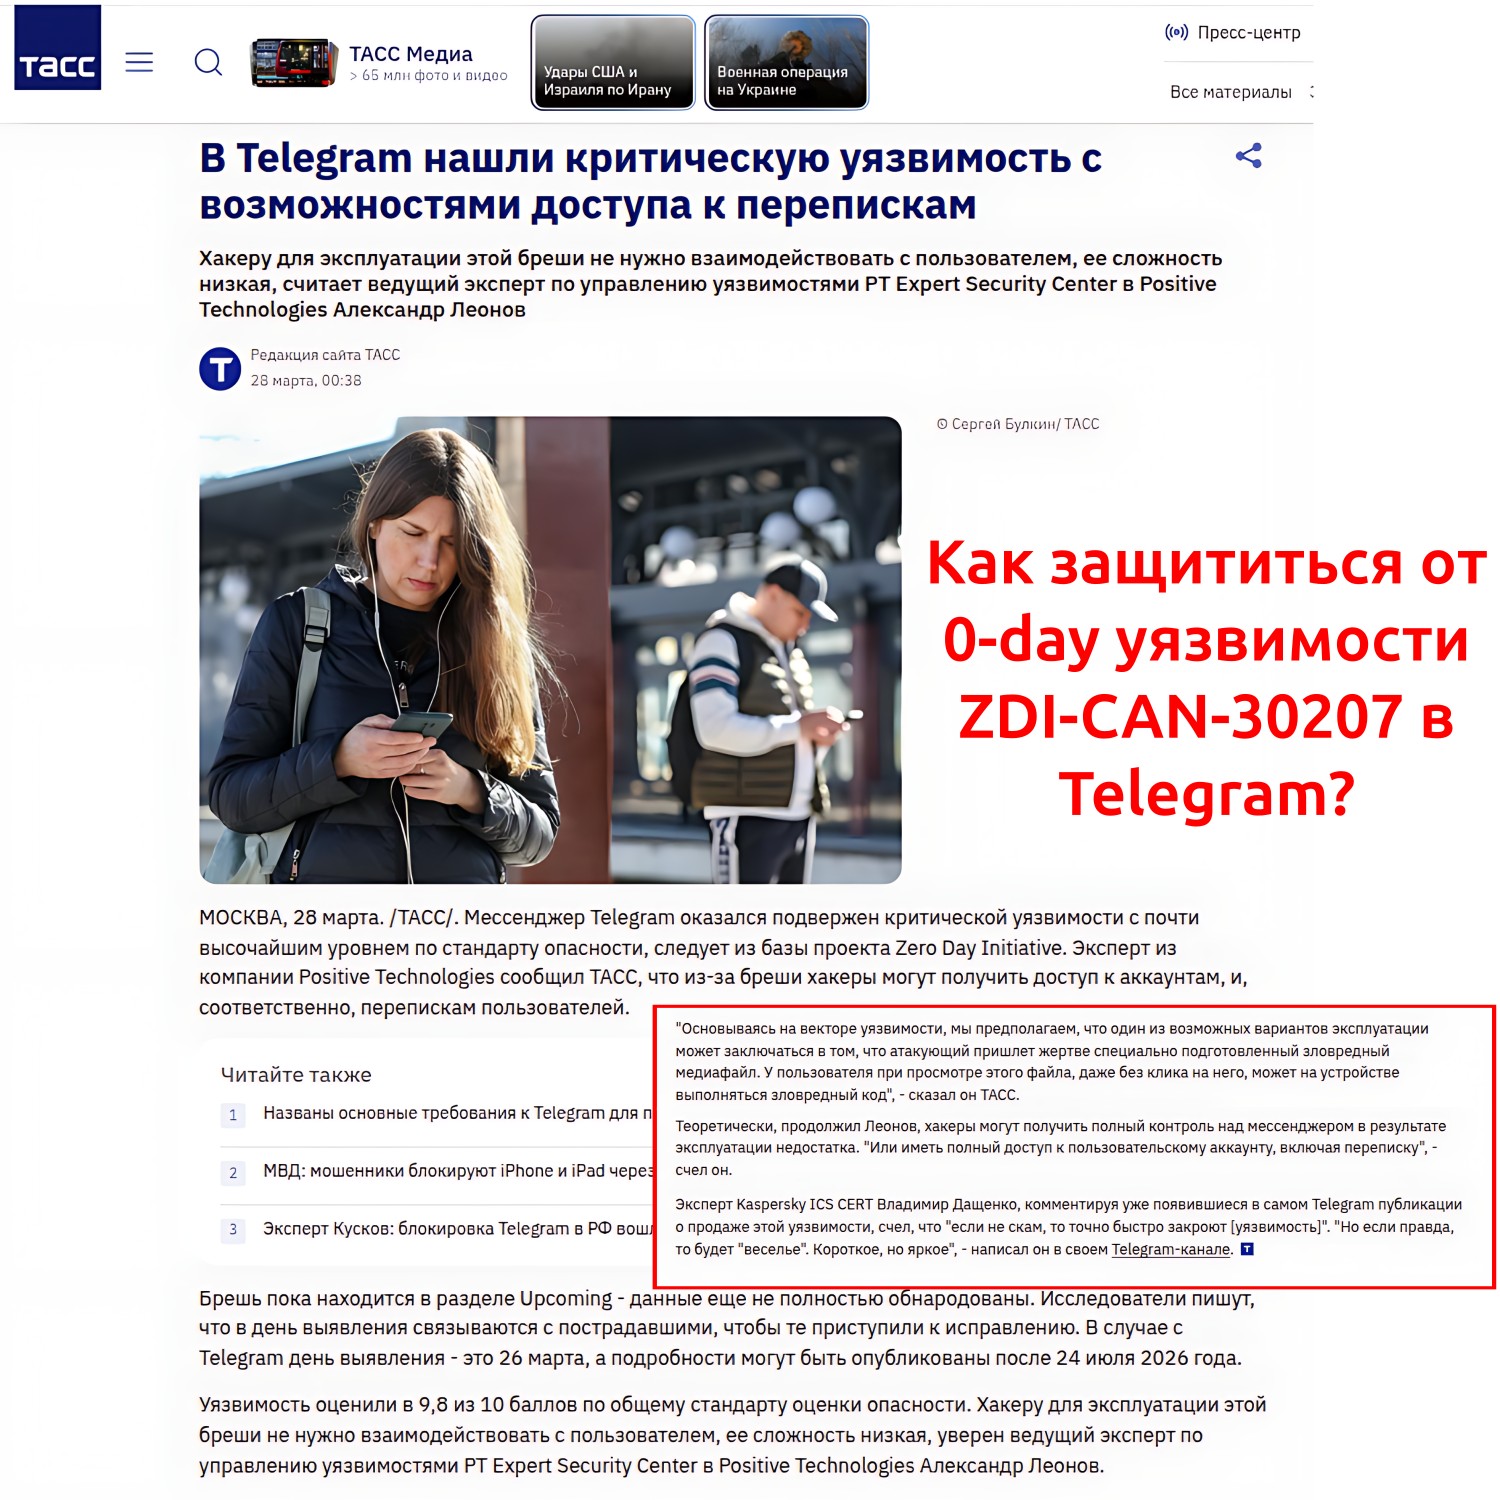
Мой комментарий по критической 0-day уязвимости в Telegram (ZDI-CAN-30207) опубликовали в ТАСС

Мой комментарий по критической 0-day уязвимости в Telegram (ZDI-CAN-30207) опубликовали в ТАСС. Хорошая статья без фактических ошибок. 👍 Но часть про то, как же защититься, туда не вошла. Пишу здесь.

🔹 Регулярно устанавливайте обновления Telegram. Даже если вендор уязвимость публично не признаёт, весьма вероятно, что проблему они постараются решить в рамках bug fix-а.

🔹 Автоматическое скачивание картинок и видео в мессенджерах лучше отключить, а файлы от незнакомцев не открывать.

🔹 В общем случае безопаснее использовать веб-версию вместо мобильного или десктопного приложения.

🔹 ОС устройства тоже регулярно обновляйте, т.к. уязвимость мессенджера могут использовать совместно с уязвимостью ОС. Вспоминаем кейс с эксплуатацией CVE-2025-55177 в WhatsApp от экстремистской компании Meta.

🔹 Лучше включить iOS Lockdown Mode / Android Advanced Protection Mode.

🔹 В случае подозрения на компрометацию устройства откатите его до заводских настроек.

ТАСС опубликовали мой комментарий по поводу Security Feature Bypass - WhatsApp for iOS/Mac (CVE-2025-55177)

ТАСС опубликовали мой комментарий по поводу Security Feature Bypass - WhatsApp for iOS/Mac (CVE-2025-55177)

ТАСС опубликовали мой комментарий по поводу Security Feature Bypass - WhatsApp for iOS/Mac (CVE-2025-55177). Это продолжение истории про Memory Corruption/RCE - ImageIO (CVE-2025-43300).

🧩 29 августа Meta (признана экстремистской организацией в России) предупредила часть пользователей WhatsApp о возможной компрометации их устройств. 🎯 0day уязвимость в WhatsApp для iOS и Mac (CVE-2025-55177) позволяла злодеям инициировать обработку контента из произвольного URL-а из-за "неполной авторизации сообщений синхронизации связанных устройств". Затем они эксплуатировали знакомую RCE при обработке DNG файлов (CVE-2025-43300).

Злоумышленники наверняка найдут и другие способы доставки зловрденых DNG-шек. 😉

И что же делать? Кроме перехода на MAX и Аврору. 😉

♻️ своевременно обновлять приложения и ОС

🛡 использовать iOS Lockdown Mode / Android Advanced Protection Mode

🔄 при подозрении на компрометацию сбрасывать устройство к заводским настройкам

ТАСС опубликовали мой комментарий по поводу Memory Corruption/RCE - ImageIO (CVE-2025-43300)

ТАСС опубликовали мой комментарий по поводу Memory Corruption/RCE - ImageIO (CVE-2025-43300)

ТАСС опубликовали мой комментарий по поводу Memory Corruption/RCE - ImageIO (CVE-2025-43300). Отдельно радует, что ТАСС указали компанию, должность, имя-фамилию (а не "киберэксперт Леонов" 😅). Суть уязвимости тоже верно передали. 👍

По уязвимости появились подробности, что она вызвана ошибкой "в реализации кода для JPEG Lossless Decompression внутри модуля RawCamera.bundle, который обрабатывает файлы DNG (Digital Negative) от Adobe".

Почему опасно:

🔓 Эксплуатируется без клика и нотификаций: файлы DNG могут автоматически обрабатываться iOS при получении через iMessage или другие мессенджеры. 📱 Ваш телефон не спросит разрешения - он просто отрендерит превью и выполнит код. 😈

🌍 Широкий вектор атаки: DNG - это открытый формат raw изображения, активно используемый фотографами 📸.

🎯 Доп. возможности после эксплуатации: Apple BlastDoor разрешает права для RawCamera.bundle.

👾⚒️ Эксплуатируется вживую и есть PoC эксплоита на GitHub