Архив метки: Habr

Про уязвимость Remote Code Execution - cPanel (CVE-2026-87899)

Про уязвимость Remote Code Execution - cPanel (CVE-2026-87899)

Про уязвимость Remote Code Execution - cPanel (CVE-2026-87899). cPanel - это коммерческая панель управления Linux-серверами от компании cPanel, L.L.C. (входит в WebPros), которую часто используют хостинг-провайдеры, чтобы клиенты могли управлять хостингом через браузер. Панель работает по платной лицензии: провайдер устанавливает её на свои серверы (выделенные или VPS) и создаёт клиентские аккаунты. Каждый клиент через cPanel управляет своими сайтами, доменами, файлами, базами данных, почтой, SSL-сертификатами и DNS. Согласно описанию вендора, уязвимость CVE-2026-87899 позволяет аутентифицированному злоумышленнику повысить свои привилегии через функциональность CalDAV и CardDAV (протоколы для синхронизации календарей и контактов) в cPanel. Успешная эксплуатация уязвимости приводит к выполнению произвольного кода от root-а, что предоставляет злоумышленнику полный контроль над сервером.

Таким образом, для получения root-доступа к серверу злоумышленнику достаточно иметь аккаунт cPanel. Для компании, предоставляющей услуги shared-хостинга публично и неограниченному кругу лиц, это означает, что уязвимость может эксплуатировать любой клиент. Кроме того, учётные данные для доступа к cPanel могут быть украдены злоумышленниками или приобретены на чёрном рынке. В результате эксплуатации злоумышленник может получить доступ к данным других клиентов shared-хостинга, размещённых на том же сервере. Это, в свою очередь, может привести к утечке персональных данных, использованию сайтов для распространения вредоносного ПО и размещения незаконного контента.

⚙️ Уязвимость затрагивает cPanel/WHM версии 120 и выше. Исправления доступны в сборках 11.134.0.57, 11.136.0.41, 11.138.0.8 и более новых, а для WP Squared - в версии 11.138.1.11 и выше. С 31 марта 2026 года американская компания WebPros, которой принадлежат cPanel и Plesk, прекратила обслуживание хостинг-провайдеров из России и Беларуси, сославшись на требования экспортного и санкционного законодательства. По данным ТАСС, подписки российских клиентов были аннулированы. В таких условиях у российских провайдеров, продолжающих использовать cPanel, могут возникнуть дополнительные сложности со своевременным обновлением этого ПО.

🌐 По данным экспертов Positive Technologies, на shared-хостингах под управлением cPanel могут быть размещены около 35 миллионов веб-сайтов, 27 тысяч из которых - российские. По оценке компании ispmanager, cPanel и Plesk на конец марта 2026 года суммарно занимали около 5% российского рынка панелей для shared-хостинга, что соответствует как минимум 50 тыс. сайтов на cPanel и Plesk в доменных зонах .ru и .рф. Эти оценки могут не учитывать сайты российских компаний, которые размещаются на зарубежных shared-хостингах и используют нероссийские доменные зоны.

🛠👾 Публичных эксплоитов и признаков эксплуатации в реальных атаках пока нет.

💡 При использовании shared-хостинга компания доверяет хостинг-провайдеру обслуживание, обновление и безопасную настройку сервера, на котором размещён её веб-сайт. К выбору хостинг-провайдера стоит подходить ответственно, потому что невыполнение им своих обязанностей может нанести компании крупный ущерб. В этом вопросе лучше не экономить, а выбирать проверенных поставщиков услуг с подтверждёнными компетенциями и хорошей репутацией на рынке. Другой вариант - не использовать shared-хостинг, а заниматься обслуживанием сервера самостоятельно.

🗞 Мой комментарий по этой уязвимости вышел в новости на сайте SecPost.
На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17

На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17

На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17. Главная задача архитектора ИТ-инфраструктуры Standoff - найти баланс между сложностью сценариев атак и временем, необходимым для их реализации атакующими, поскольку соревнования проходят всего несколько дней. Архитектор формализует векторы атак, которые должны быть заложены в инфраструктуру, собирает под них стенды, настраивает активы и ролевую модель, продумывает, где должны быть мисконфигурации и подсказки в виде оставленных данных или специальных условий для успешной реализации сценария атаки. При этом "одна забытая учётная запись, лишний ACL или избыточный сетевой доступ могут существенно сократить маршрут атакующего". Если цепочка из десятков шагов превращается в один-два, весь замысел, заложенный при проектировании, теряется.

"В обычной ИТ-инфраструктуре специалист по ИБ стремится свести к минимуму возможности атакующего. Архитектор Standoff решает более тонкую задачу: сохранить допустимые, расчётные сценарии и одновременно вычистить всё, что создаёт избыточные или просто очень короткие пути до цели. Поэтому отладка векторов - это изматывающий процесс."

Архитектор может считать, что всё отладил, а тут - бац! Для какого-то софта в инфраструктуре появляется критичная эксплуатабельная уязвимость, и её нужно патчить, иначе для атакующих появляется незапланированный короткий путь для реализации атаки. При этом патчинг уязвимости не должен поломать запланированные векторы. 🤯

Поддерживать всю эту картину вручную, особенно когда активов много, практически невозможно. Поэтому коллеги из Standoff решили использовать MaxPatrol Carbon в качестве инструмента для:

🔹 проверки запланированных сценариев;
🔹 поиска непредусмотренных путей атаки.

Продукт показывает, где появились лишние связи, привилегии, новые уязвимости или побочные векторы, которых быть не должно. В статье приводится несколько кейсов, выявленных с помощью MaxPatrol Carbon, которые могли существенно сократить атакующим путь до целевого актива:

🔻 возможность компрометации дополнительной учётки;
🔻 возможность эксплуатации уязвимости Nginx;
🔻 ошибка в настройке правил сетевого доступа.

Оказалось, что MaxPatrol Carbon, изначально предназначенный для поддержания инфраструктуры в максимально безопасном состоянии, можно использовать и для ещё более сложной задачи - поддержания её в "контролируемо уязвимом" состоянии. 😉

Как я "поборолся с инакомыслием" и стал звездой Хабра

Как я поборолся с инакомыслием и стал звездой Хабра

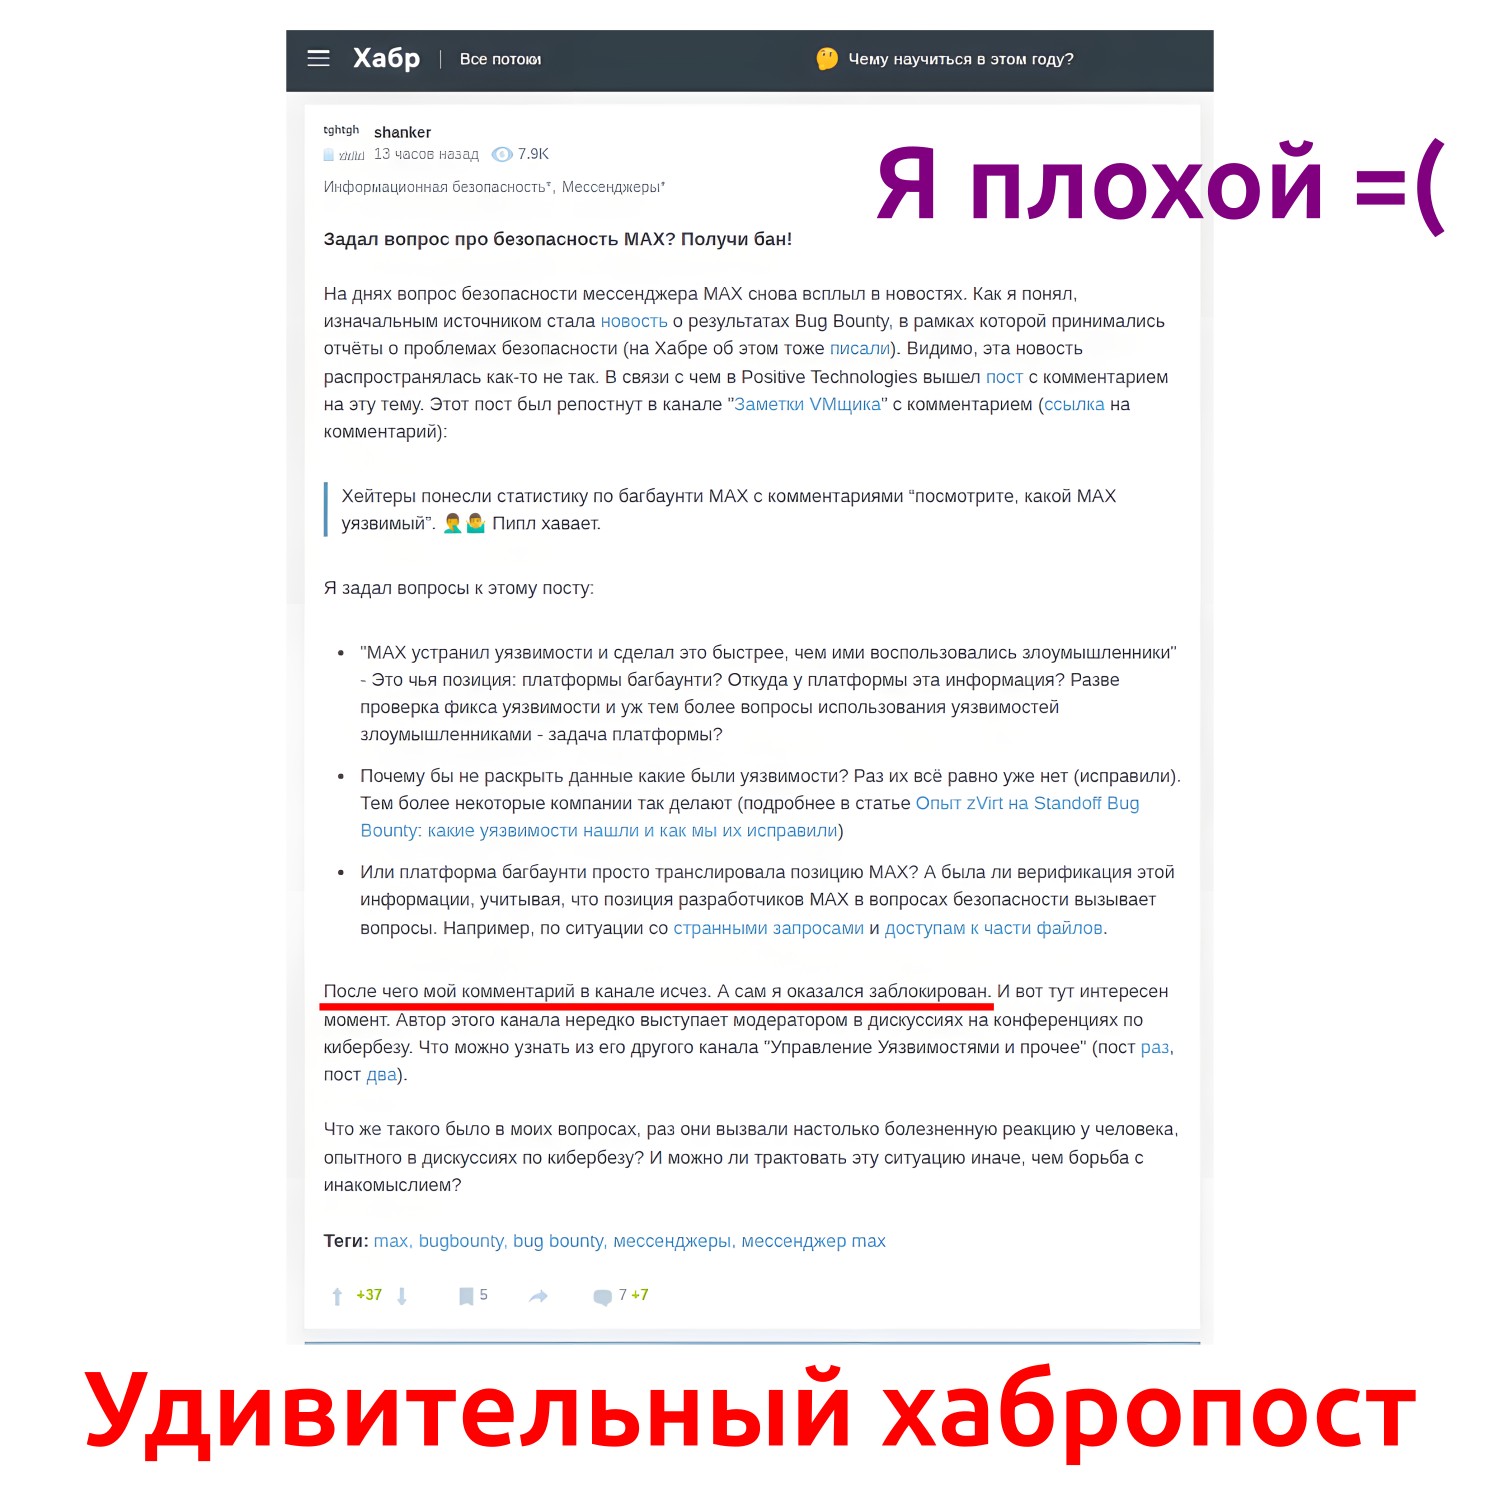
Как я "поборолся с инакомыслием" и стал звездой Хабра. На прошлой неделе, 11 апреля, мой бывший коллега пришёл в комментарии к посту в ТГ-канале avleonovlive (это просто репост из официального канала Positive Technologies) с вопросами по поводу багбаунти мессенджера MAX. Вопросы можете посмотреть на скриншоте. Почему он в мой личный чатик такие вопросы пишет, а не адресует их непосредственно баг-баунти платформе или администрации мессенджера MAX, я не понял. Какой коммент он от меня по этому поводу ждёт, я тоже не понял. Поэтому, исходя из принципа "не корми тролля", я его коммент потёр, а автора забанил. И забыл об этом. Но бывший коллега не забыл. И вот вчера он выложил целый пост на Хабре (❗️) по поводу того, что я потёр его коммент в своём тг-чатике (минуточку, на 320 человек) и забанил его там! 😄 И этот пост отчаянно лайкают! Того и гляди в трендах будет! 🤣 И кто тут ньюсмейкер, а? 🤪

Ну а к вопросу, как же могу я, "нередко выступающий модератором в дискуссиях на конференциях по кибербезу", банить странные провокационные комменты в своём личном чатике. 🤔 Да вот как-то могу. 🤷‍♂️🙂 "И можно ли трактовать эту ситуацию иначе, чем борьба с инакомыслием?" Вполне можно. Я её трактую как модерирование собственного чатика по собственному усмотрению. Потому что это мой чатик, и я сам решаю, что там уместно писать, а что нет.

Но за ссылки на каналы ему большое спасибо, подписчиков прибавилось. 🙂👍

К нам сегодня приезжали ребята из Хабра

К нам сегодня приезжали ребята из Хабра

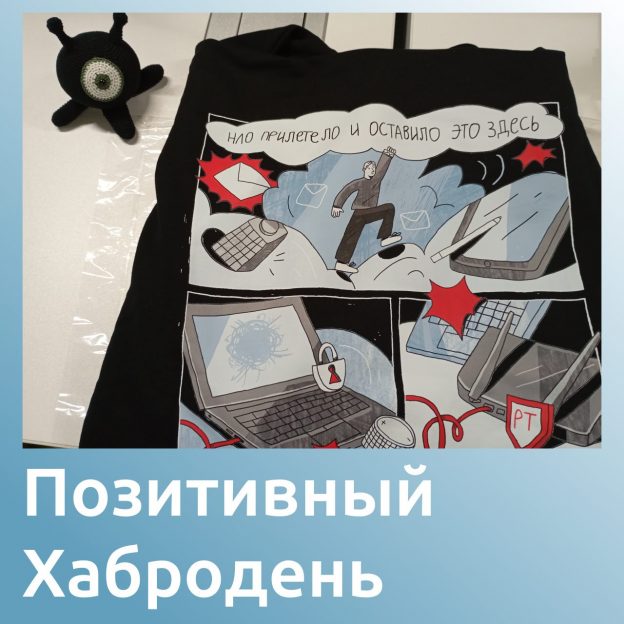
К нам сегодня приезжали ребята из Хабра. Рассказывали как писать хорошие посты и не писать плохие. Сыграли с нами в обучающую карточную игру на определение паттернов и анти-паттернов при написании статей (как делать заголовки, лиды, иллюстрации и т.д.). Игру в нашей тройке участников вёл сам Алексей Boomburum Шевелёв! 😉 Легенда того самого Хабра начала 2010-х, который я, естественно, активно читал. Очень рад был пообщаться в реале. Выиграл лимитированного чёрного мозгового слизня (дочка уже отобрала 🙂). Ещё сегодня позитивную хабра-худи подарили. Приятненько. 😇

Узнал про формат "постов" на Хабре, которые ограничены 1500 символами (upd. уже расширили до 4000!). Очень похоже на посты в Телеграм-каналах. Это к вопросу о том, куда бежать, если телегу начнут блочить. Вполне себе вариант. Прямо все-все посты из канала кросспостить на Хабр, наверное, опрометчиво, но некоторые новостные и технические дублировать там должно быть вполне неплохо. 🤔