Архив метки: CriticalInfrastructure

На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17

На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17

На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17. Главная задача архитектора ИТ-инфраструктуры Standoff - найти баланс между сложностью сценариев атак и временем, необходимым для их реализации атакующими, поскольку соревнования проходят всего несколько дней. Архитектор формализует векторы атак, которые должны быть заложены в инфраструктуру, собирает под них стенды, настраивает активы и ролевую модель, продумывает, где должны быть мисконфигурации и подсказки в виде оставленных данных или специальных условий для успешной реализации сценария атаки. При этом "одна забытая учётная запись, лишний ACL или избыточный сетевой доступ могут существенно сократить маршрут атакующего". Если цепочка из десятков шагов превращается в один-два, весь замысел, заложенный при проектировании, теряется.

"В обычной ИТ-инфраструктуре специалист по ИБ стремится свести к минимуму возможности атакующего. Архитектор Standoff решает более тонкую задачу: сохранить допустимые, расчётные сценарии и одновременно вычистить всё, что создаёт избыточные или просто очень короткие пути до цели. Поэтому отладка векторов - это изматывающий процесс."

Архитектор может считать, что всё отладил, а тут - бац! Для какого-то софта в инфраструктуре появляется критичная эксплуатабельная уязвимость, и её нужно патчить, иначе для атакующих появляется незапланированный короткий путь для реализации атаки. При этом патчинг уязвимости не должен поломать запланированные векторы. 🤯

Поддерживать всю эту картину вручную, особенно когда активов много, практически невозможно. Поэтому коллеги из Standoff решили использовать MaxPatrol Carbon в качестве инструмента для:

🔹 проверки запланированных сценариев;
🔹 поиска непредусмотренных путей атаки.

Продукт показывает, где появились лишние связи, привилегии, новые уязвимости или побочные векторы, которых быть не должно. В статье приводится несколько кейсов, выявленных с помощью MaxPatrol Carbon, которые могли существенно сократить атакующим путь до целевого актива:

🔻 возможность компрометации дополнительной учётки;
🔻 возможность эксплуатации уязвимости Nginx;
🔻 ошибка в настройке правил сетевого доступа.

Оказалось, что MaxPatrol Carbon, изначально предназначенный для поддержания инфраструктуры в максимально безопасном состоянии, можно использовать и для ещё более сложной задачи - поддержания её в "контролируемо уязвимом" состоянии. 😉
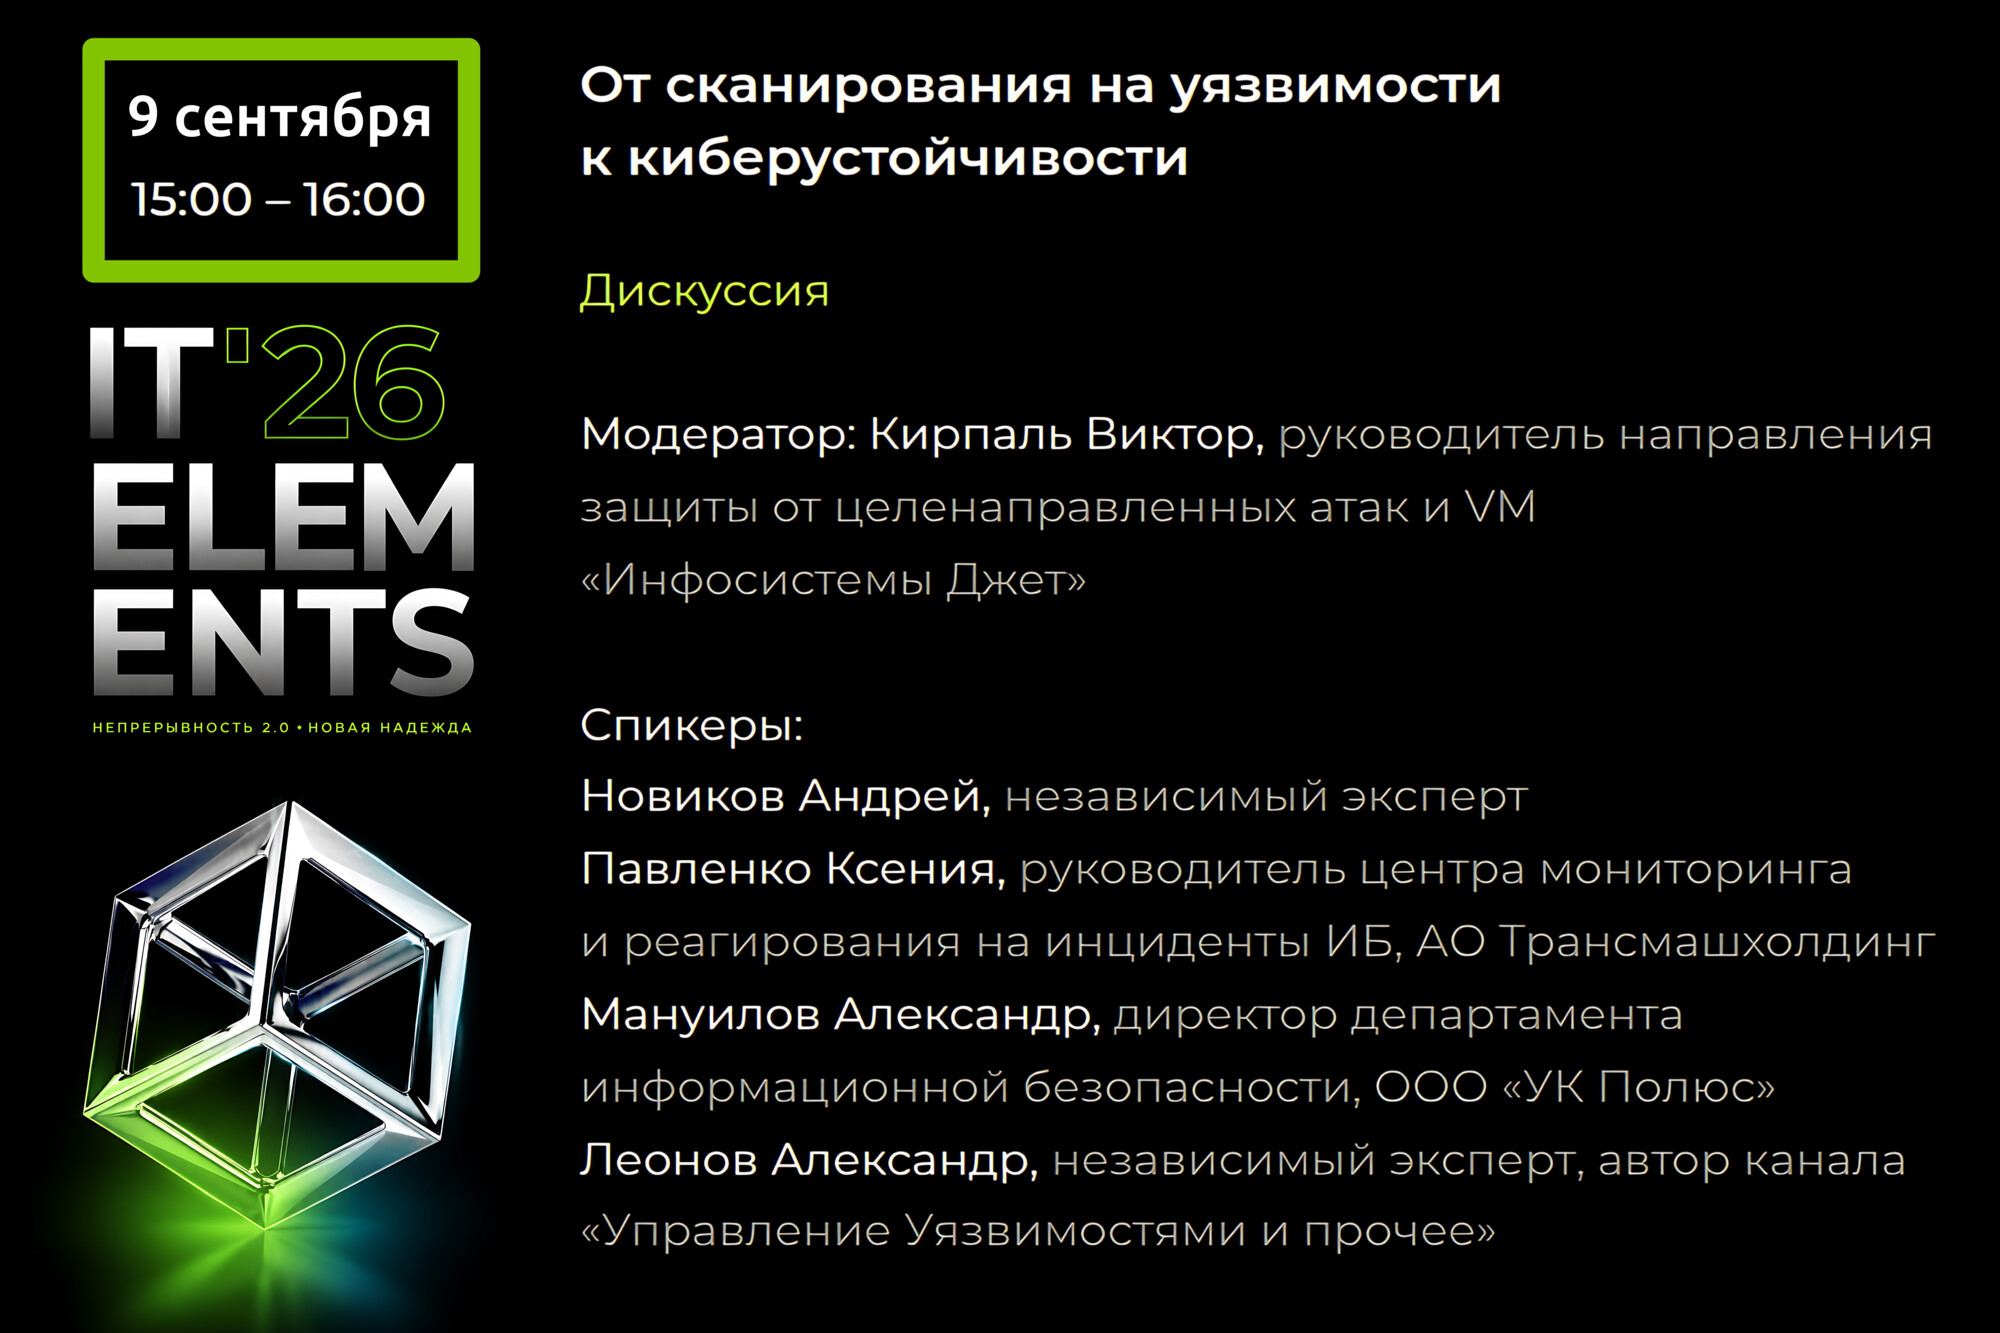
Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements

Финализировался список участников завтрашней дискуссии От сканирования на уязвимости к киберустойчивости на конференции IT Elements

Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements. Что особенно интересно, практически все участники из крупнейших компаний реального сектора:

🔹 Ксения Павленко, руководитель центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Трансмашхолдинг (ТМХ) - крупнейший в России и один из крупнейших в мире разработчиков и производителей железнодорожного и городского рельсового транспорта, выпускающий локомотивы, пассажирские вагоны, электропоезда, поезда метро и трамваи, а также среднеоборотные двигатели. Кроме того, компания занимается сервисным обслуживанием, модернизацией техники и цифровыми транспортными решениями и работает более чем в 30 странах.

🔹 Александр Мануилов, директор департамента информационной безопасности, ООО "УК Полюс". Группа "Полюс" - крупнейший производитель золота в России и один из крупнейших производителей золота в мире, занимающийся разведкой, добычей и переработкой золота и развивающий крупные горнодобывающие проекты в Сибири и на Дальнем Востоке.

🔹 Андрей Новиков, независимый эксперт. Он работает в международной компании, развивающей потребительские продукты и технологии, с глобальной сетью производственных и коммерческих подразделений и присутствием на рынках более чем 180 стран.

Предвижу много интересной VM-ной специфики, связанной с производственными компаниями. 😇 Сам я буду представлять свой канал "Управление Уязвимостями и прочее" и постараюсь быть максимально вендорно-нейтральным. 😉 Модерировать дискуссию будет Виктор Кирпаль, руководитель направления защиты от целенаправленных атак и VM "Инфосистемы Джет".

Кто будет на площадке, заходите на огонёк. Начало в 15:00, пространство "Информационная безопасность" на втором этаже.

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября. А конкретно в дискуссии "От сканирования на уязвимости к киберустойчивости". Сейчас она в программе стоит 9 сентября 15:00 - 16:00 в Пространстве "Информационная безопасность", но возможны изменения.

👥 Окончательный список участников согласовывается. Пока заявлены я и Ксения Павленко, руководитель Центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Модерировать дискуссию будет Виктор Кирпаль, руководитель направления VM в Инфосистемах Джет.

💬 Есть желание обсудить ключевые вопросы управления уязвимостями: выбор VM-решения, распределение ответственности между ИТ и ИБ, роль процесса и технологий, Asset Management, выявление и приоритизацию уязвимостей, интеграции, Patch Management, метрики эффективности, киберустойчивость и перспективы VM как сервиса.

В прошлом году дискуссия получилась живая и интересная, надеюсь, что и в этом году будет не хуже. Заходите на огонёк. 😉

Всего же на IT Elements будет пять треков:

🔹 Строим инфраструктуру - архитектура, миграции, новые платформы, контейнеры, облака, совместимость и перенос данных на российский стек.

🔹 Эксплуатируем сложные системы - мониторинг, observability, NOC, SRE, автоматизация, AIOps и инженерные ассистенты.

🔹 Защищаем критические системы - SOC, hardening, киберустойчивость и защита данных в условиях меняющихся угроз.

🔹 Восстанавливаем после сбоев - BCP, DR, кризисное реагирование, резервное копирование и практические учения.

🔹 Развиваем ИТ и ИБ - ИИ и автоматизация, новые роли инженеров, распределение задач между человеком и технологиями, технологическая зрелость.

🏆 Также в рамках конференции пройдёт вручение премии "Инженерное искусство". Премия для специалистов, которые создают, защищают и развивают корпоративное ИТ. Шесть номинаций: архитектор системы, инженер инноваций, инженер восстановления, инженер инфраструктуры, инженер безопасности и лидер инженерной команды. Осталось 3 дня на подачу заявок - дедлайн 31 августа.

В прошлом году мне на IT Elements очень понравилось, так что весь в предвкушении. 😇

Посмотрел опубликованный сегодня Указ Президента РФ № 604, который устанавливает возможность введения временного управления в отношении имущества хозяйствующих субъектов, не обеспечивающих безопасность объектов критической инфраструктуры

Посмотрел опубликованный сегодня Указ Президента РФ № 604, который устанавливает возможность введения временного управления в отношении имущества хозяйствующих субъектов, не обеспечивающих безопасность объектов критической инфраструктуры

Посмотрел опубликованный сегодня Указ Президента РФ № 604, который устанавливает возможность введения временного управления в отношении имущества хозяйствующих субъектов, не обеспечивающих безопасность объектов критической инфраструктуры. Начать следует с того, что, судя по содержанию документа, в первую очередь он направлен на обеспечение физической безопасности объектов критической инфраструктуры, в том числе от атак беспилотников. Вопрос о распространении Указа на объекты критической информационной инфраструктуры (КИИ) является дискуссионным. Прямого указания на то, что Указ распространяется на КИИ, в нём нет. Кроме того, КИИ регулируется специальным законодательством. Вместе с тем отдельные объекты КИИ одновременно могут относиться к критической инфраструктуре, на которую распространяется Указ.

Если Указ распространяется на КИИ, то его положения можно рассматривать в том числе с точки зрения требований к Управлению Уязвимостями:

"…

1. Установить, что в случае:

🔹 непринятия или несвоевременного принятия хозяйствующим субъектом мер по обеспечению безопасности [мое примечание: в том числе мер по выявлению и устранению уязвимостей] объектов критической инфраструктуры Российской Федерации (далее - объекты критической инфраструктуры);

🔹 либо нарушения хозяйствующим субъектом требований к обеспечению их безопасности [мое примечание: в том числе требований к управлению уязвимостями], предусмотренных нормативными правовыми актами Российской Федерации и решениями органов, уполномоченных в области обеспечения безопасности объектов критической инфраструктуры;

🔹 либо создания хозяйствующим субъектом угрозы безопасности или нормальному функционированию объектов критической инфраструктуры [мое примечание: неустранённые своевременно уязвимости могут создавать такую угрозу] (в том числе в случае выявления неэффективности реализации мероприятий, непосредственно направленных на пресечение угроз нападения с использованием беспилотных воздушных судов);

🔹 либо невосстановления или несвоевременного восстановления хозяйствующим субъектом функционирования таких объектов

может быть введено по решению Правительства Российской Федерации, принятому на основании поручения Президента Российской Федерации, временное управление в отношении:

а) всего или части находящегося на территории Российской Федерации движимого и недвижимого имущества хозяйствующего субъекта;

б) принадлежащих хозяйствующему субъекту ценных бумаг, долей в уставных (складочных) капиталах российских юридических лиц;

в) имущественных прав, принадлежащих хозяйствующему субъекту.

…

Под объектами критической инфраструктуры понимаются:

🔸 объекты топливно-энергетического комплекса
🔸 промышленные объекты
🔸 объекты связи
🔸 объекты коммунальной, транспортной, логистической инфраструктуры (включая транспортно-логистические комплексы)
🔸 объекты энергетики (в том числе объекты атомной энергетики)
🔸 объекты жизнеобеспечения
🔸 критически важные и потенциально опасные объекты
🔸 иные объекты, имеющие особо важное значение для обеспечения безопасности, экономической стабильности Российской Федерации и жизнедеятельности населения.

…"

В целом, посмотрим, как указ будет применяться. Если за нарушение требований ИБ на КИИ будут действительно вводить временное внешнее управление, то, как по мне, это будет весьма позитивная стимулирующая мера. 🙏👍