Архив метки: geopolitics

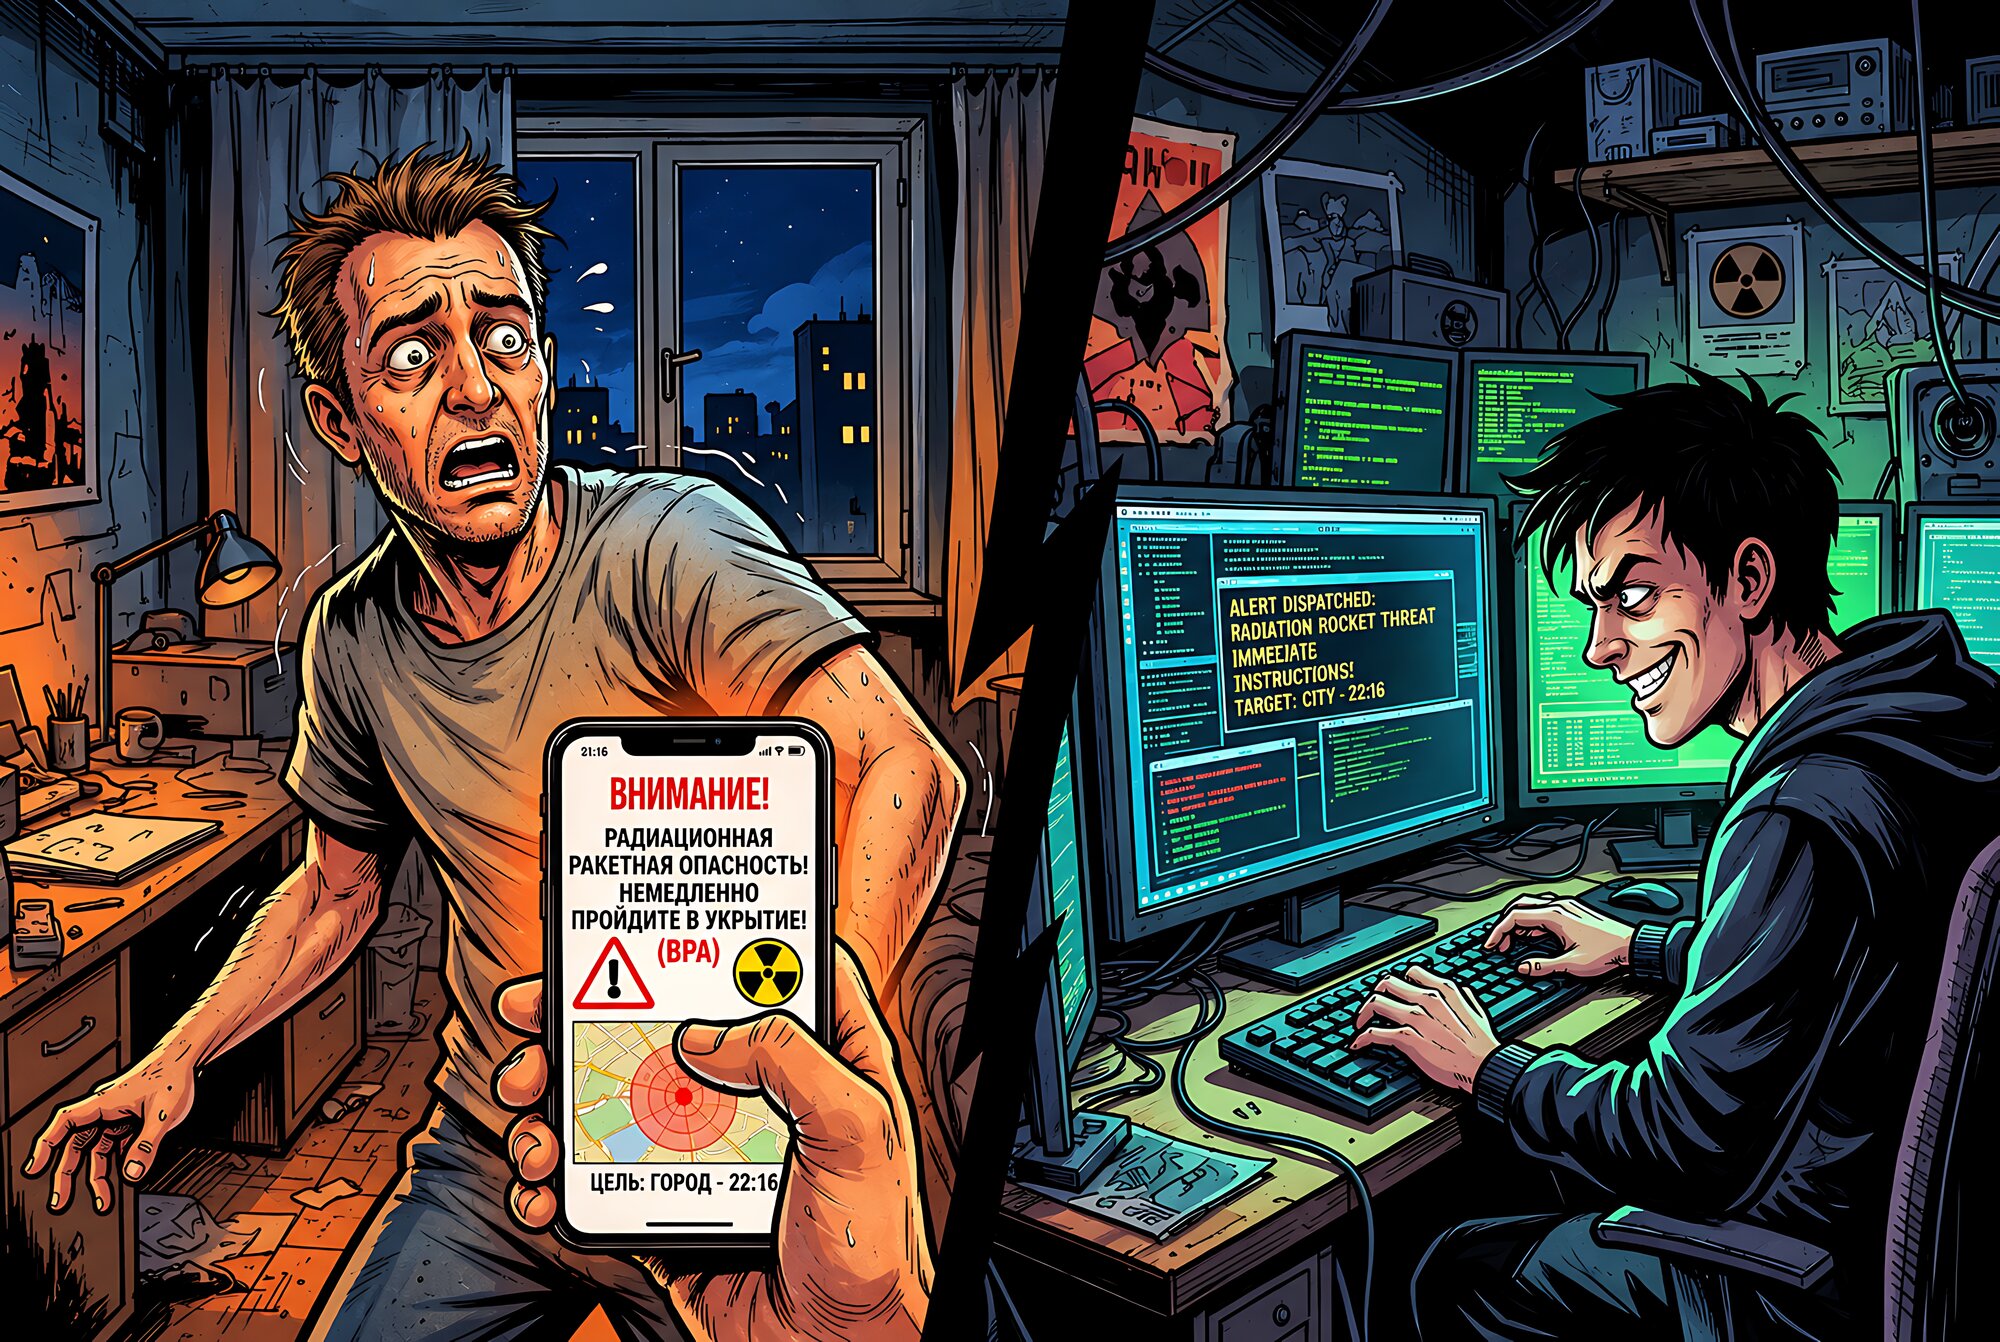
По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве

По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве

По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве. Ничего удивительного в этом нет. Любые IT-системы, любые приложения содержат уязвимости, и их можно взломать. 💯

Если для государственного заказчика рассылка такого рода массовых ложных уведомлений является недопустимым событием, значит, вероятность его наступления следует снижать различными методами: выстраивание процесса Управления Уязвимостями, харденинг, SDLC, (авто)пентесты, мониторинг инцидентов и так далее. На всё это необходимо выделять ресурсы. Если ресурсы на это не выделяются и рассылка ложных сообщений не считается недопустимым событием, то чего удивляться, если подобные инциденты периодически происходят? 🤷‍♂️

По поводу, собственно, сути таких оповещений. Учитывая начавшиеся ещё в 90-х годах процессы, приведшие к сокращению подлётного времени, а также рассекреченные документы о нацеливании натовских ракет, лично у меня нет иллюзий, что получится надёжно укрыться от трайдентов и минитменов в час X. Максимум - если получится до подвала спуститься. 🙂 Так что в этой печальной ситуации остаётся только надеяться, что наши не спасуют и реализуют принцип "око за око, зуб за зуб" в максимальном объёме. 😉🕊

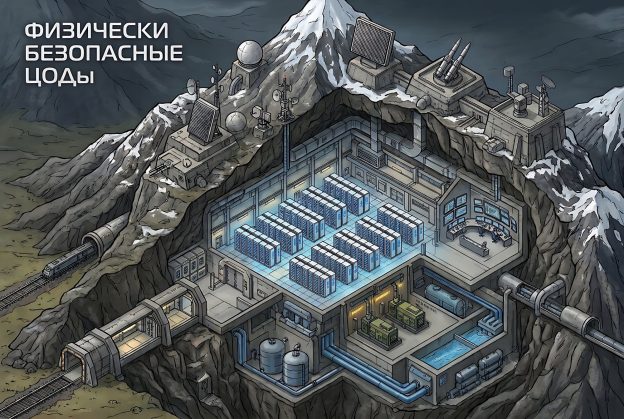
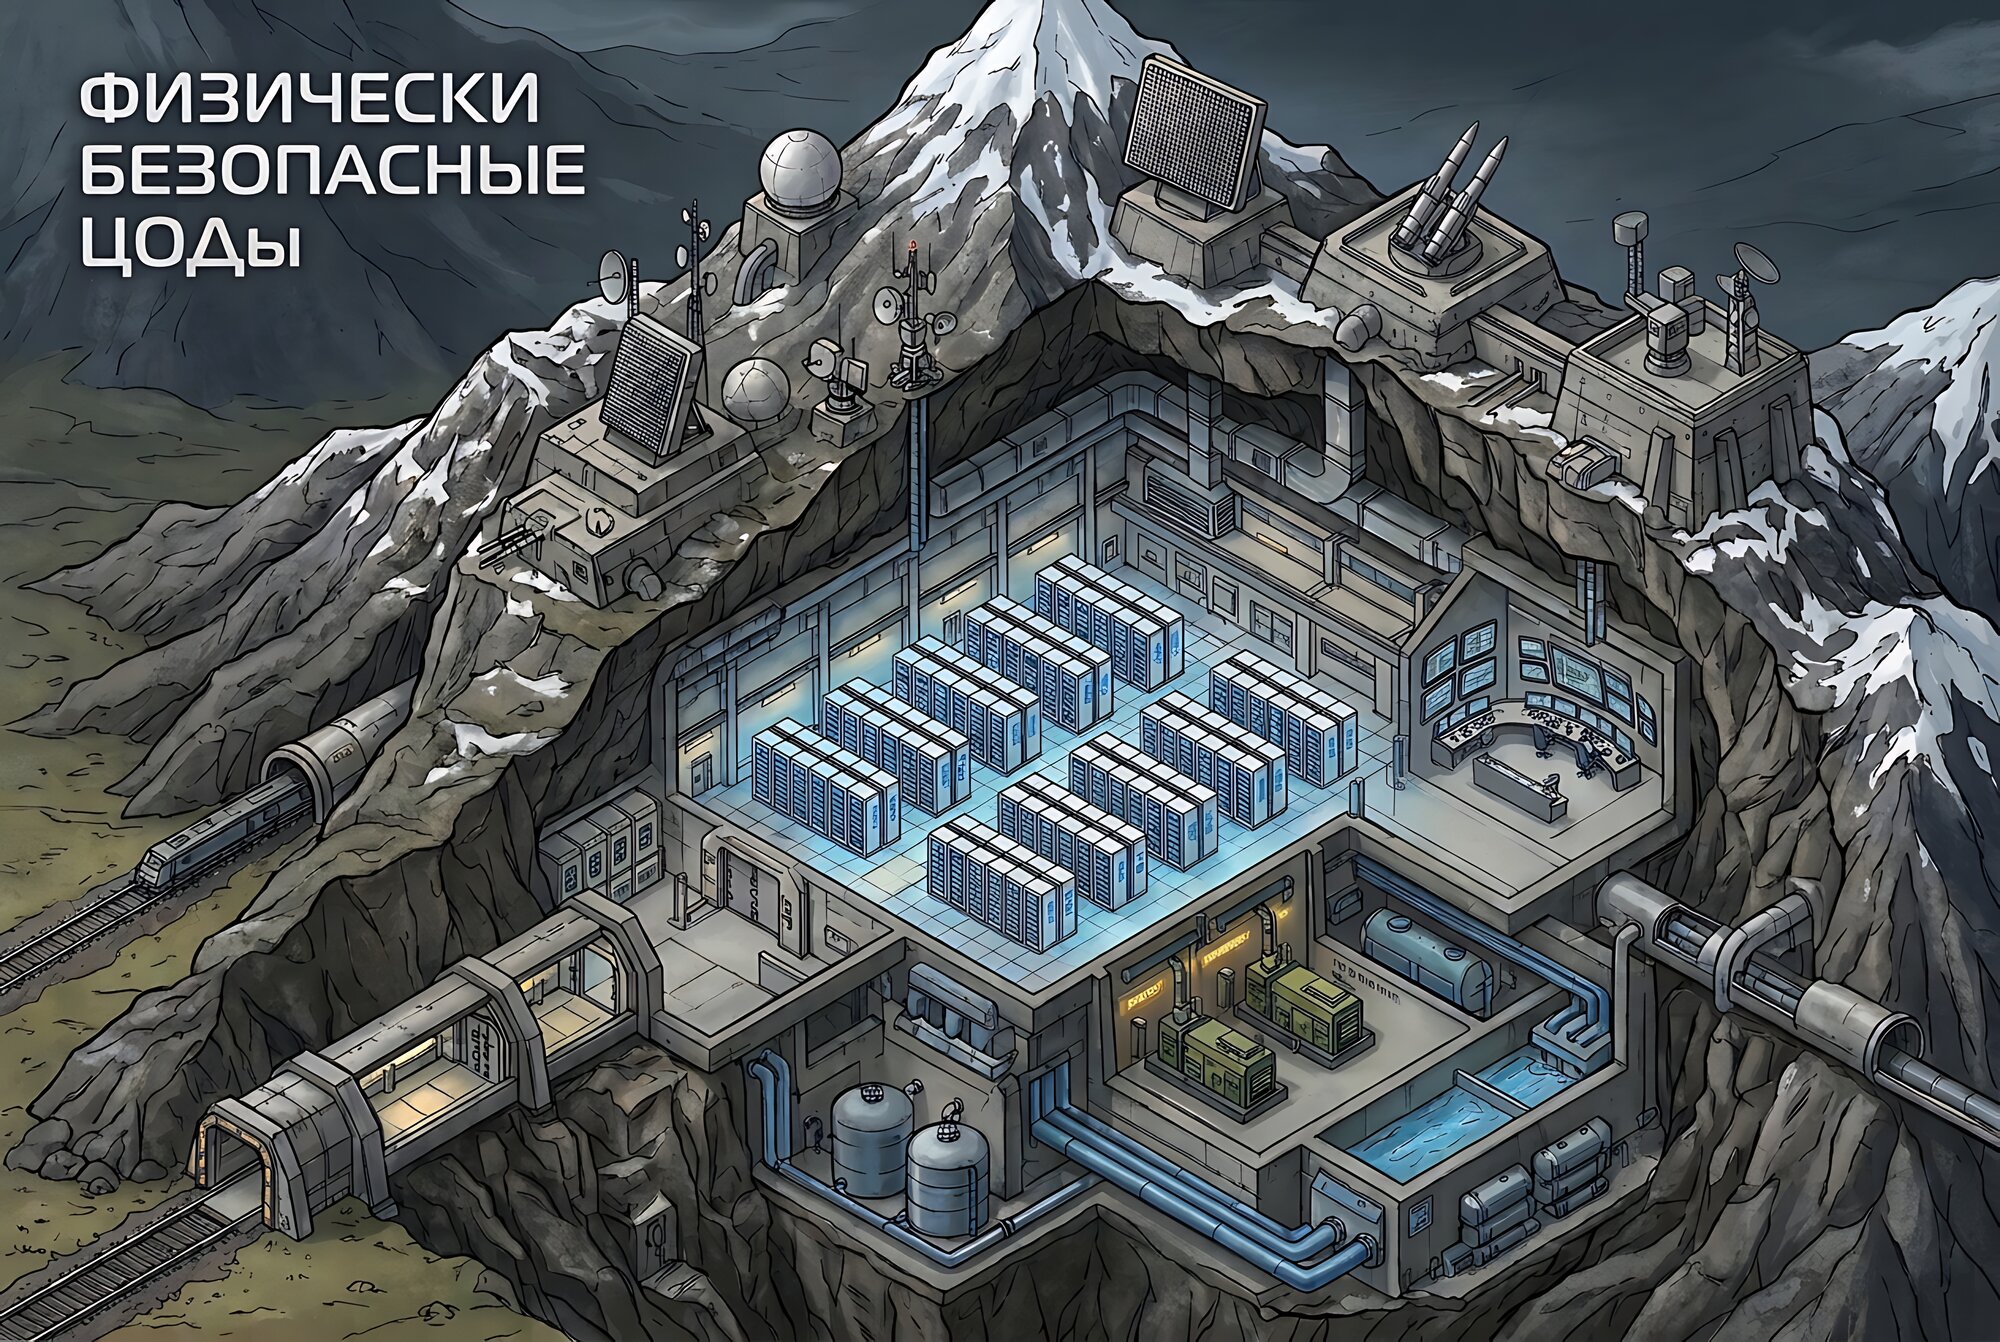
И что, теперь будут строить дата-центры внутри гор, чтобы их и ядерный взрыв не достал?

И что, теперь будут строить дата-центры внутри гор, чтобы их и ядерный взрыв не достал?

И что, теперь будут строить дата-центры внутри гор, чтобы их и ядерный взрыв не достал? Вынесу из комментариев к предыдущему посту про бизнес и требования физической безопасности.

Моё мнение, что фактор физической безопасности будет становиться всё более и более значимым. И, безусловно, появятся дата-центры и с капитальными укреплениями, и заглублённые под землю, и в горах. При этом адекватно прикрытые от атак с воздуха. Конечно, не прямо завтра, потому что их строительство потребует времени и ресурсов. Но в обозримом будущем. И необязательно, что помещения под них будут готовить прямо с нуля. Весьма вероятно, что воспользуются объектами, которых со времён Советского Союза должно было остаться немало. Ну не всё же бункеры под рестораны переделывать. 🙂

Уверен, что физическая безопасность будет учитываться государством при сертификации объектов. Определённые данные и определённые системы наверняка можно будет хостить только в адекватно защищённых местах.

А вот те дата-центры, какие мы видим сейчас у крупных компаний, - по сути, незащищённые ангары по всем известным адресам, - перестанут считаться top-notch top-tier мегаЦОДами. Потому что здания, в которых они размещаются, сейчас вовсе не выглядят как объекты КИИ. Они скорее напоминают шведские магазины дешёвой мебели и фрикаделек с брусничным соусом. 😏 И отношение к таким дата-центрам будет примерно таким же, как отношение к Hetzner (немецкая компания, предоставляющая услуги хостинга на десктопном железе). Да, очень дёшево, но абсолютно несерьёзно. Использовать такое стоит только для чего-то некритичного, понимая, что в любой момент этот хостинг может отъехать навсегда, а данные будут безвозвратно потеряны. 🤷‍♂️

С подачи Сергея Гордейчика и Александра Гостева сегодня многие говорят о киберсдерживании (аналоге ядерного сдерживания в сфере кибербезопасности)

С подачи Сергея Гордейчика и Александра Гостева сегодня многие говорят о киберсдерживании (аналоге ядерного сдерживания в сфере кибербезопасности)

С подачи Сергея Гордейчика и Александра Гостева сегодня многие говорят о киберсдерживании (аналоге ядерного сдерживания в сфере кибербезопасности). Прежде всего хотел бы отметить, что и само ядерное сдерживание работает уже не так эффективно, как хотелось бы. На эту тему недавно было интервью Караганова. К самому Сергею Александровичу я отношусь неоднозначно. Когда западник-либерал, который в интервью рассказывает о своей продолжительной жизни в Европе и недвижимости в Венеции, ранее активно топивший за "десталинизацию общества", вдруг становится радикальным анти-западником и сторонником последовательной ядерной эскалации, это вызывает некоторые вопросы. Тем не менее с его текущими тезисами можно согласиться.

Действительно, когда по нашей стране, обладающей крупнейшим ядерным арсеналом в мире, регулярно наносятся удары западными беспилотниками и ракетами, это ставит под вопрос эффективность концепции ядерного сдерживания как таковой. Если государство обладает ядерным оружием, то оно должно не только хранить его в своем арсенале, но и активно демонстрировать готовность его применять. В этом смысле вполне логичным выглядит проведение учений, натурных испытаний на удалённых территориях и даже ограниченное боевое применение. Причём не против непосредственно воюющего государства-прокси, а в первую очередь против тех, кто его вооружает и использует в качестве тарана. Звучит это, безусловно, чудовищно, но, кажется, только вернув ядерное оружие в повестку, можно привести оппонентов в чувства и избежать сползания в полномасштабный ядерный апокалипсис. Но тут военным специалистам и политическому руководству, конечно, виднее.

Несмотря на все вопросы к эффективности ядерного сдерживания, пока мало кто сомневается в том, что оно продолжает работать хотя бы в определённой степени. Ядерное оружие остаётся инструментом устрашения потенциального противника, последним ультимативным аргументом. И поэтому государства стремятся поддерживать и развивать свои ядерные потенциалы. Тут можно провести аналогию со стратегическим потенциалом кибероружия. Да, это не серебряная пуля. Само его наличие не остановит кибератаки противников, оформленные как действия неких формально независимых криминальных группировок, но позволит хотя бы ограниченно сдерживать их вредоносную активность. "Будете заигрываться - мы вам всё выключим, офигеете потом разгребать". Ну и чтобы это не были пустые угрозы, нужно иметь средства "выключения". И время от времени наглядно демонстрировать их эффективность. На ком и как именно демонстрировать - соответствующим специалистам виднее.

Хотелось бы провести ещё одну аналогию с ядерным оружием. Для производства ядерного оружия нужны материалы, которые долго, сложно и дорого нарабатывать. Они представляют стратегическую ценность. И когда их уничтожают в рамках ВОУ-НОУ или СОУП, к этому появляются вопросы. Аналогично, когда отресёрченные уязвимости утекают из страны за рубеж, потому что это никак не ограничивается, это также вызывает вопросы. Хотелось бы, чтобы такая практика со временем прекратилась. Уязвимости - это не абстрактная техническая тема и не предмет прямого торга между исследователем и коммерческим вендором, это ценное сырьё для кибероружия. Поэтому необходимо спокойно и открыто обсуждать подходы и формировать понятную государственную политику в этой области. Также необходимо выделять больше ресурсов на разработку эффективных инструментов по ресёрчу и вепонизации уязвимостей. Сами собой они не появятся.

Тоже выскажусь по поводу удаления национального мессенджера MAX из Apple App Store и сообщения о кибершпионаже против высокопоставленных российских служащих с использованием смартфонов

Тоже выскажусь по поводу удаления национального мессенджера MAX из Apple App Store и сообщения о кибершпионаже против высокопоставленных российских служащих с использованием смартфонов

Тоже выскажусь по поводу удаления национального мессенджера MAX из Apple App Store и сообщения о кибершпионаже против высокопоставленных российских служащих с использованием смартфонов. Во втором случае вендора не конкретизировали, но несложно догадаться, с какими именно смартфонами ходят высокопоставленные российские служащие. 😏

Начну с того, что устройства Apple объективно неплохие. Компания вкладывает огромные деньги в R&D, и это даёт определённый результат. Лучше ли техника Apple продукции других вендоров в той же ценовой категории? Имхо, незначительно. Если говорить о смартфонах, в сегменте "выше $1000" сухие характеристики железа у большинства вендоров уже практически сравнялись, а конкуренты нередко предлагают даже больше инноваций и гибкости за те же деньги. При этом устройства Apple выглядят очень симпатично и вылизанно. Компания готова вкладываться в почти маниакальную полировку деталей и бесшовность экосистемы.

Но самое крутое у Apple - это высочайший уровень маркетинга. То, как они превращают повседневные и в общем-то стандартные вещи вроде смартфона или умных часов в фетиш, материализованный символ успеха и принадлежности к определённому образу жизни. И делают это очень последовательно, массово и эффективно. Последний айфон вожделеют совершенно разные люди: от гламурных дурочек, ожидающих подарочек в качестве "базового минимума", до ТОП-чиновников и бизнесменов, которым пользоваться чем-то кроме последнего айфона в топовой конфигурации "не по статусу", и даже значительной части IT и ИБ-специалистов (тут даже не могу предположить из каких соображений 🤷‍♂️). И вот то, как Apple это делают, по-настоящему удивительно. Иногда, конечно, у них случаются проколы - ходить по улицам в в лыжной маске дополненной реальности желающих не нашлось. Но в традиционных нишах у них до сих пор получается здорово, и этому у них действительно стоит поучиться.

Но при том, что я осознаю плюсы техники Apple, пользоваться ей в России считаю каким-то странным извращением, особой формой мазохизма. У Apple гиперцентрализованная экосистема, которая напрямую контролируется из Cupertino и подчинена американскому государству. Вполне естественно, что в условиях геополитического противостояния, они будут выполнять все санкционные требования и удалять любые приложения из своего единственного магазина по первому сигналу сверху. И, без сомнений, они могут способствовать кибершпионажу против России, если их попросят. Вероятнее всего, маскируя зловредную функциональность под уязвимости, чтобы нельзя было прикопаться. Готовые инструменты для эксплуатации таких уязвимостей давно существуют. Какими могут быть последствия атак (помимо слива данных с телефонов) мы уже видели на примере операции "Триангуляция".

Не нужно быть семи пядей во лбу, чтобы это понимать. При этом у нас НИКТО не транслирует, что устройства Apple (включая iPhone) - это "игрушка дьявола" и что достойному человеку, гражданину России и патриоту, негоже ими пользоваться. Наоборот. Все держат покерфейс и продолжают яростно эплофилить вприсядку. В рекламе, если проводится какая-то маркетинговая акция, то разыгрывается техника Apple. У чиновников техника Apple. Презентации Apple сладострастно смакуются в новостях. Крупный российский бизнес продолжает тратить огромные бюджеты на разработку и поддержку приложений под iPhone, вполне осознавая, что их в любой момент могут выкинуть из App Store, и ставить приложеньки придётся в офисе через проводок. 🙄 И всё это на четвёртый год военного прокси-конфликта с Западом. 🤦‍♂️ Удивительная фигня. Хочется надеяться, что когда-нибудь эту эплофильскую вакханалию всё-таки тем или иным способом прикрутят.

Заношу хвосты

Заношу хвосты. 🙂 То самое ночное интервью понравилось. Только вводный исторический ликбез несколько длинноват получился. Невольно вспомнилось про "Авраам родил Исаака" из Неуловимых Мстителей. Но целевой аудитории полезно будет послушать. 😉 Как и про всё остальное. Не могу не отметить про Индонезию 🇮🇩:

"Посмотрите, как развивается Индонезия! 600 миллионов человек [тут оговорка, на самом деле 273.8 млн., но всё равно очень много, 4-ая в мире страна по населению; рост стремительный, в 2000 было только 214 млн.]. Куда от этого деться? Никуда. Надо просто исходить из того, что Индонезия войдёт, она уже входит, в клуб ведущих экономик мира, как бы то ни было – нравится это кому-то или не нравится".

Исходим, интересуемся.