
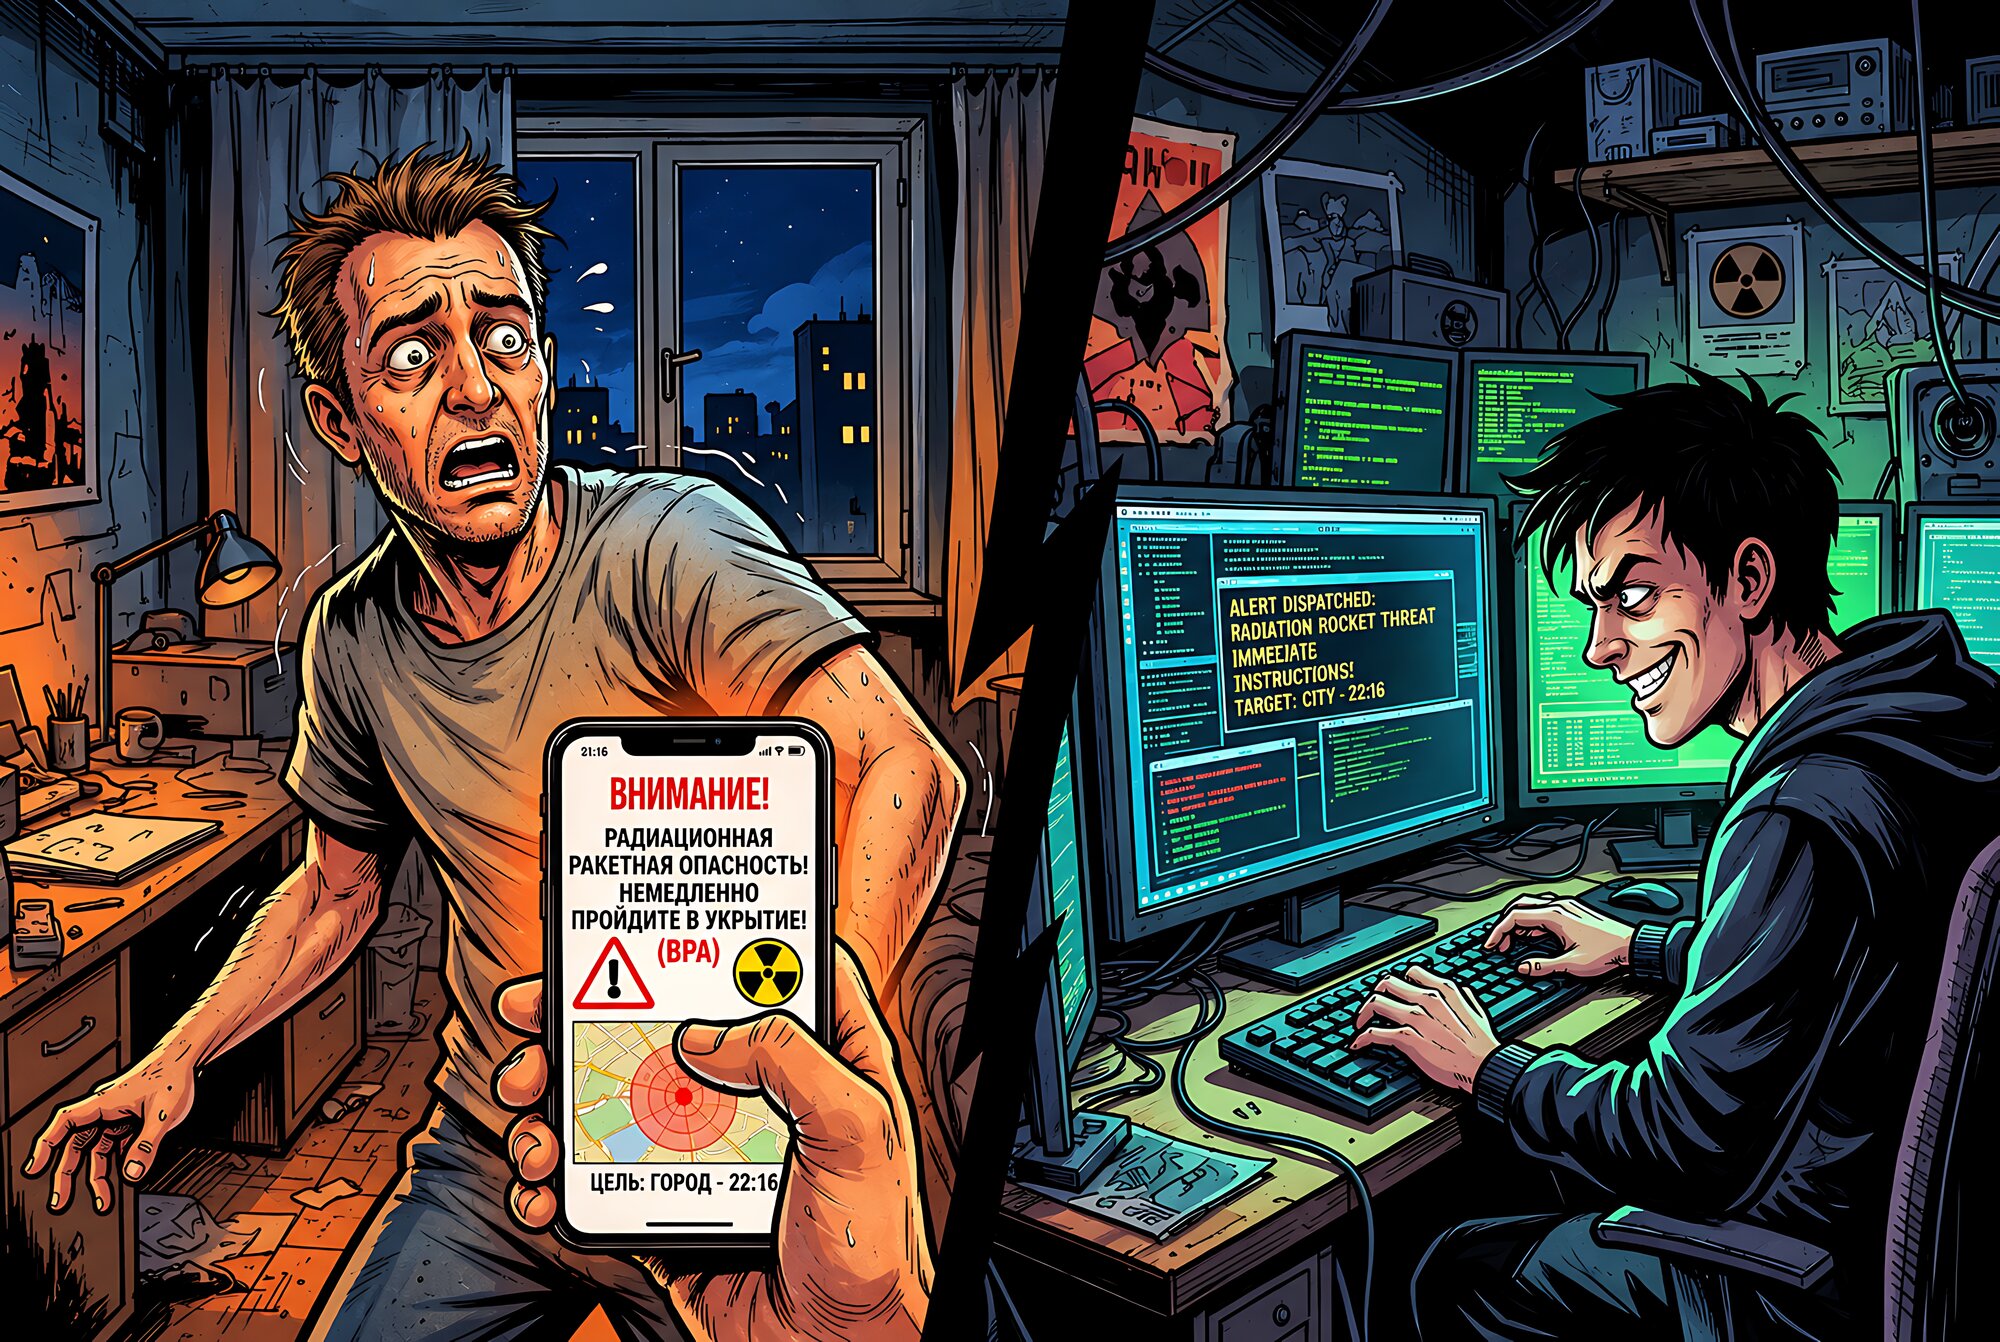
По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве. Ничего удивительного в этом нет. Любые IT-системы, любые приложения содержат уязвимости, и их можно взломать. 💯
Если для государственного заказчика рассылка такого рода массовых ложных уведомлений является недопустимым событием, значит, вероятность его наступления следует снижать различными методами: выстраивание процесса Управления Уязвимостями, харденинг, SDLC, (авто)пентесты, мониторинг инцидентов и так далее. На всё это необходимо выделять ресурсы. Если ресурсы на это не выделяются и рассылка ложных сообщений не считается недопустимым событием, то чего удивляться, если подобные инциденты периодически происходят? 🤷♂️
По поводу, собственно, сути таких оповещений. Учитывая начавшиеся ещё в 90-х годах процессы, приведшие к сокращению подлётного времени, а также рассекреченные документы о нацеливании натовских ракет, лично у меня нет иллюзий, что получится надёжно укрыться от трайдентов и минитменов в час X. Максимум - если получится до подвала спуститься. 🙂 Так что в этой печальной ситуации остаётся только надеяться, что наши не спасуют и реализуют принцип "око за око, зуб за зуб" в максимальном объёме. 😉🕊
Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте.
And I invite all English-speaking people to another Telegram channel @avleonovcom.