Архив метки: BusinessContinuity

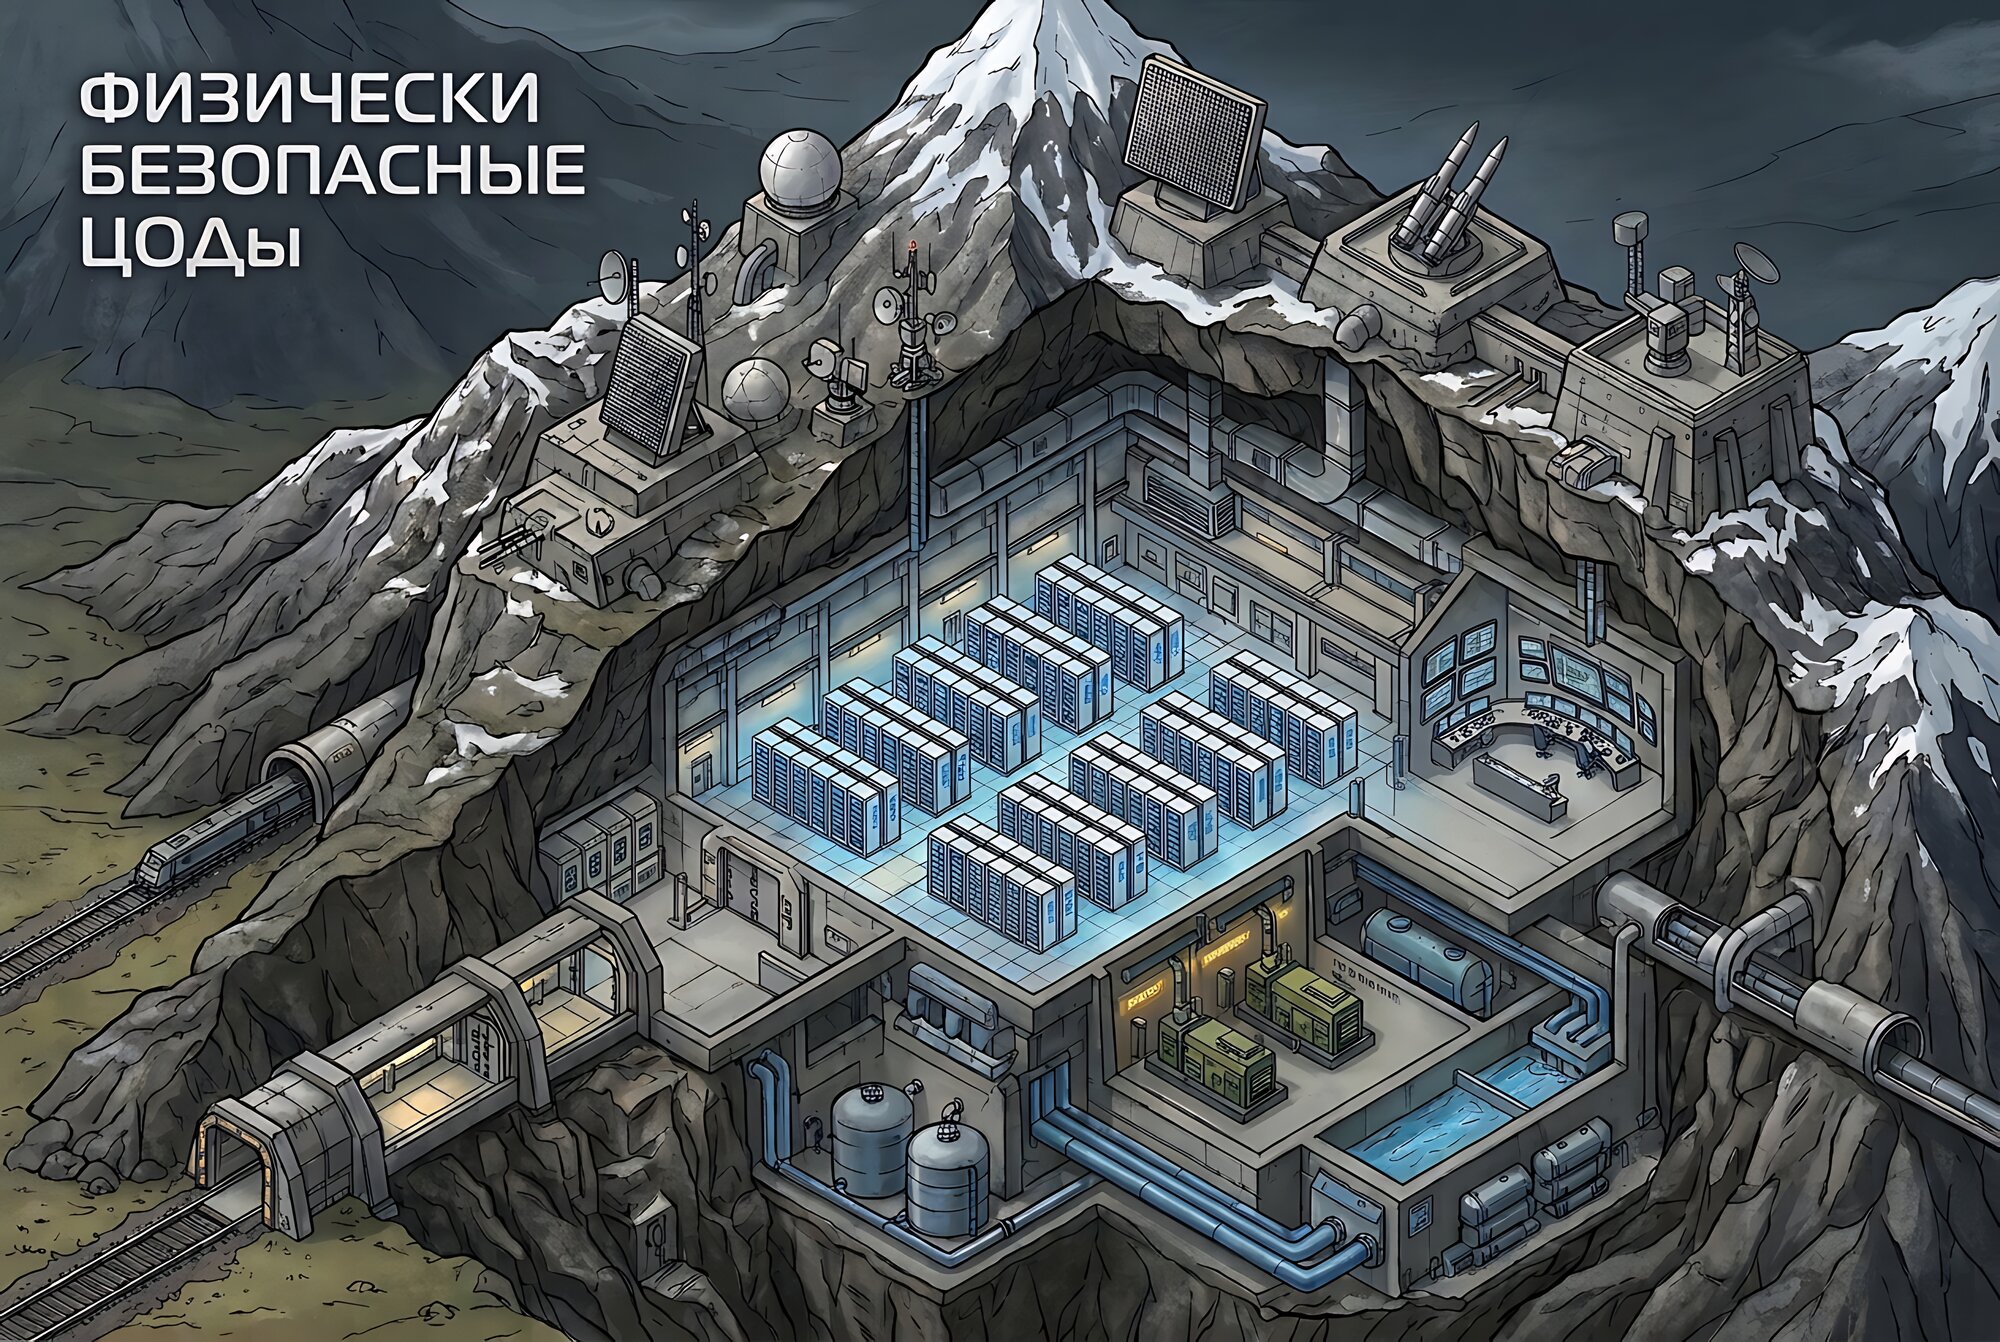
И что, теперь будут строить дата-центры внутри гор, чтобы их и ядерный взрыв не достал?

И что, теперь будут строить дата-центры внутри гор, чтобы их и ядерный взрыв не достал?

И что, теперь будут строить дата-центры внутри гор, чтобы их и ядерный взрыв не достал? Вынесу из комментариев к предыдущему посту про бизнес и требования физической безопасности.

Моё мнение, что фактор физической безопасности будет становиться всё более и более значимым. И, безусловно, появятся дата-центры и с капитальными укреплениями, и заглублённые под землю, и в горах. При этом адекватно прикрытые от атак с воздуха. Конечно, не прямо завтра, потому что их строительство потребует времени и ресурсов. Но в обозримом будущем. И необязательно, что помещения под них будут готовить прямо с нуля. Весьма вероятно, что воспользуются объектами, которых со времён Советского Союза должно было остаться немало. Ну не всё же бункеры под рестораны переделывать. 🙂

Уверен, что физическая безопасность будет учитываться государством при сертификации объектов. Определённые данные и определённые системы наверняка можно будет хостить только в адекватно защищённых местах.

А вот те дата-центры, какие мы видим сейчас у крупных компаний, - по сути, незащищённые ангары по всем известным адресам, - перестанут считаться top-notch top-tier мегаЦОДами. Потому что здания, в которых они размещаются, сейчас вовсе не выглядят как объекты КИИ. Они скорее напоминают шведские магазины дешёвой мебели и фрикаделек с брусничным соусом. 😏 И отношение к таким дата-центрам будет примерно таким же, как отношение к Hetzner (немецкая компания, предоставляющая услуги хостинга на десктопном железе). Да, очень дёшево, но абсолютно несерьёзно. Использовать такое стоит только для чего-то некритичного, понимая, что в любой момент этот хостинг может отъехать навсегда, а данные будут безвозвратно потеряны. 🤷‍♂️

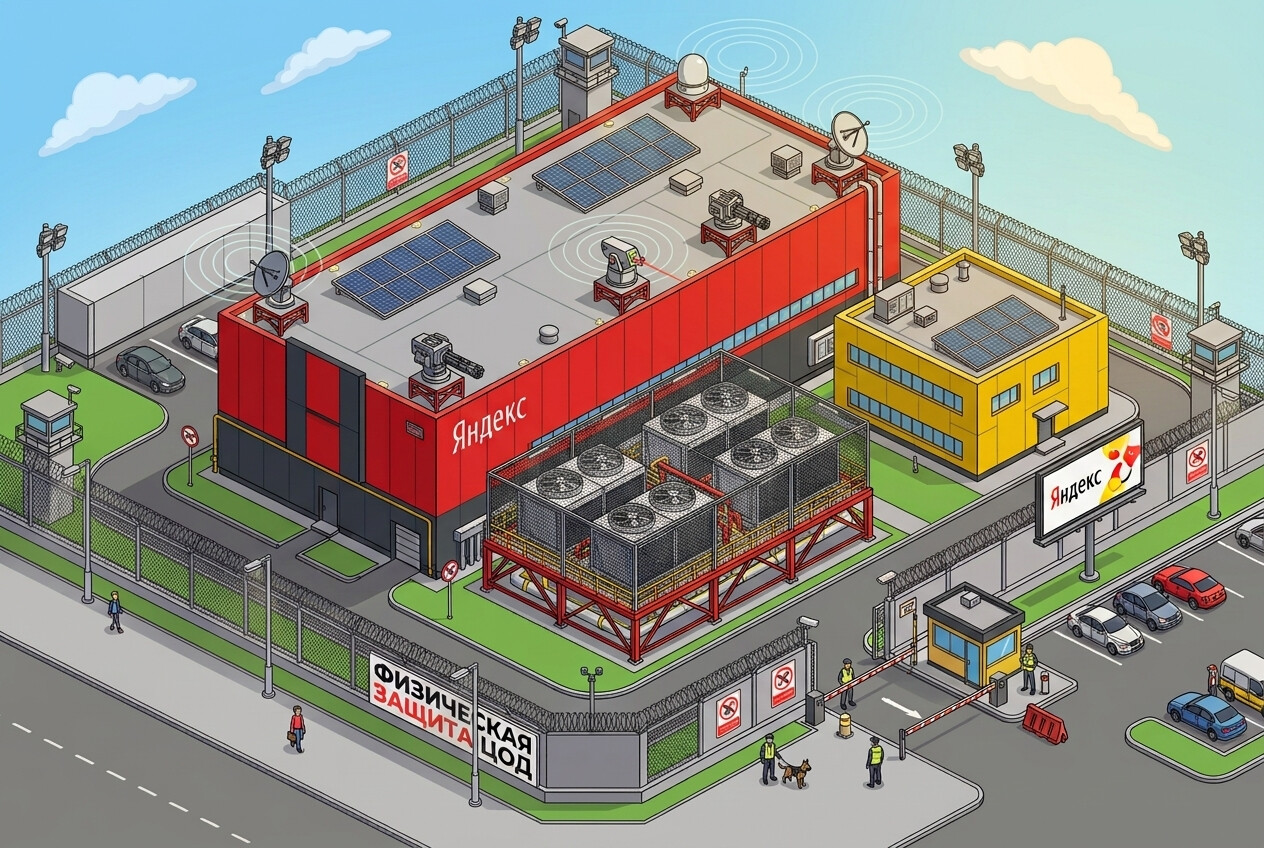
Напишу несколько слов по поводу атак вражеских беспилотников на дата-центры Яндекса

Напишу несколько слов по поводу атак вражеских беспилотников на дата-центры Яндекса

Напишу несколько слов по поводу атак вражеских беспилотников на дата-центры Яндекса. В ночь с 7 на 8 октября в результате атаки БПЛА был серьёзно повреждён дата-центр Яндекса в Сасово Рязанской области. Утром 9 октября атаке подвергся дата-центр Яндекса в Калуге, несколько модулей которого были выведены из строя. В ночь на 11 октября был атакован дата-центр Яндекса во Владимире, инфраструктура ЦОДа получила повреждения, его работа была полностью остановлена, а часть сервисов Яндекса стала недоступна пользователям. В такой ситуации я, как и всегда, на стороне пострадавшей российской компании. Считаю злорадство по этому поводу абсолютно неадекватным и неприемлемым.

Также не думаю, что эта история касается исключительно Яндекса. Другие дата-центры тоже могут стать целями атак. При выборе целей враги учитывают как потенциальный ущерб, так и общественный резонанс. Яндекс - одна из крупнейших технологических компаний России, объединяющая десятки сервисов для миллионов пользователей и бизнес-клиентов - от поиска, карт и такси до доставки, электронной коммерции и облачной инфраструктуры Yandex Cloud. По оценкам iKS-Consulting, Yandex Cloud входит в тройку крупнейших российских провайдеров облачной инфраструктуры IaaS и PaaS. Поэтому атаки на инфраструктуру Яндекса затрагивают не только пользователей его собственных сервисов, но и множество компаний, которые размещают в его облаке свои системы и данные.

Хочется надеяться, что эти печальные события произведут отрезвляющий эффект для всей отрасли. Риски физических атак на ЦОДы существовали с самого начала вооружённого конфликта, поэтому учитывать их было необходимо уже давно.

Провайдерам услуг обработки данных следует:

🔹 Учитывать физические атаки при проектировании и модернизации ЦОДов, усиливать защиту зданий и инженерных систем. Помимо пассивной защиты, следует рассматривать меры активной защиты от беспилотников, согласованные с уполномоченными органами и соответствующие требованиям законодательства. При этом стоит учитывать Указ Президента РФ № 604, предусматривающий возможность введения временного управления в отношении имущества хозяйствующих субъектов, не обеспечивающих безопасность объектов критической инфраструктуры.

🔹 Развивать географическое резервирование, чтобы потеря одной площадки не приводила к длительной недоступности критичных сервисов.

🔹 Регулярно проверять готовность к полной потере ЦОДа: отрабатывать перенос нагрузки и восстановление сервисов в приемлемые сроки.

Потребителям услуг обработки данных следует:

🔸 Проверить, переживут ли сервисы потерю целого ЦОДа провайдера. Резервные копии и мощности должны размещаться на независимых площадках. Для критичных сервисов стоит рассмотреть использование нескольких провайдеров, чтобы отказ одного из них не привёл к остановке всей инфраструктуры.

🔸 Для критичных сервисов рассмотреть географическое резервирование в удалённых регионах или, если это допустимо с учётом требований к данным и безопасности, за рубежом.

🔸 Уточнить у провайдера сроки и условия восстановления после потери площадки.

В любом случае усиление физической защиты ЦОДов, географическое резервирование, повышение отказоустойчивости и восстановление повреждённой в результате атак инфраструктуры потребуют дополнительных затрат, которые, вероятно, отразятся на стоимости услуг. Но альтернативы нет: либо платить за надёжность сейчас, либо нести гораздо большие убытки потом из-за простоя и потери данных.

Выступил сегодня на семинаре "Управление непрерывностью бизнес-процесса: технические аспекты" для студентов и преподавателей ВУЗов

Выступил сегодня на семинаре Управление непрерывностью бизнес-процесса: технические аспекты для студентов и преподавателей ВУЗов

Выступил сегодня на семинаре "Управление непрерывностью бизнес-процесса: технические аспекты" для студентов и преподавателей ВУЗов. Онлайн-трансляцию вели из Центра технологий и решений компании Киберпротект. В семинаре приняли участие студенты безопасники из СибГУ им. М.Ф. Решетнева, ИТМО, Университета Иннополис и ряда других ВУЗов.

🔹 Я рассказал о переходе от классического Vulnerability Management к концепции Continuous Threat Exposure Management (CTEM), где экспозиции рассматриваются как "уязвимости в широком смысле", а моделирование путей атаки (attack paths) позволяет выявлять и устранять наиболее полезные для злоумышленников экспозиции.

🔹 Вячеслав Золотарев, зав. кафедрой безопасности информационных технологий СибГУ им. М.Ф. Решетнева, рассказал о работе с достижимостью и эксплуатабельностью как элементе оценки устойчивости бизнес-процесса и плана его восстановления.

🔹 Михаил Толчельников, директор по ИБ Киберпротект, рассказал о киберустойчивости, управлении рисками и роли CISO (трансформации от "настройщика фаерволов" к бизнес-партнёру, снижающему неопределённость), затронул подходы к построению киберустойчивости, снижению стоимости владения ИБ и подготовке к неизбежному кризису через управление рисками на дистанции.

🔹 Владимир Маракшин, директор департамента стратегического развития Киберпротект, рассказал о различии между защитой и устойчивостью, типичных зонах сбоев, иллюзии контроля и ложном чувстве безопасности, управленческих заблуждениях, ранних сигналах ослабления инфраструктуры и решениях, которые со временем превращаются в риски.

Хорошо пообщались и подискутировали о разных аспектах управления ИБ, терминологии, роли Gartner-а в маркетинге ИБ решений и дали советы студентам. Большое спасибо компании Киберпротект за мероприятие! 🙂