Архив метки: PhysicalSecurity

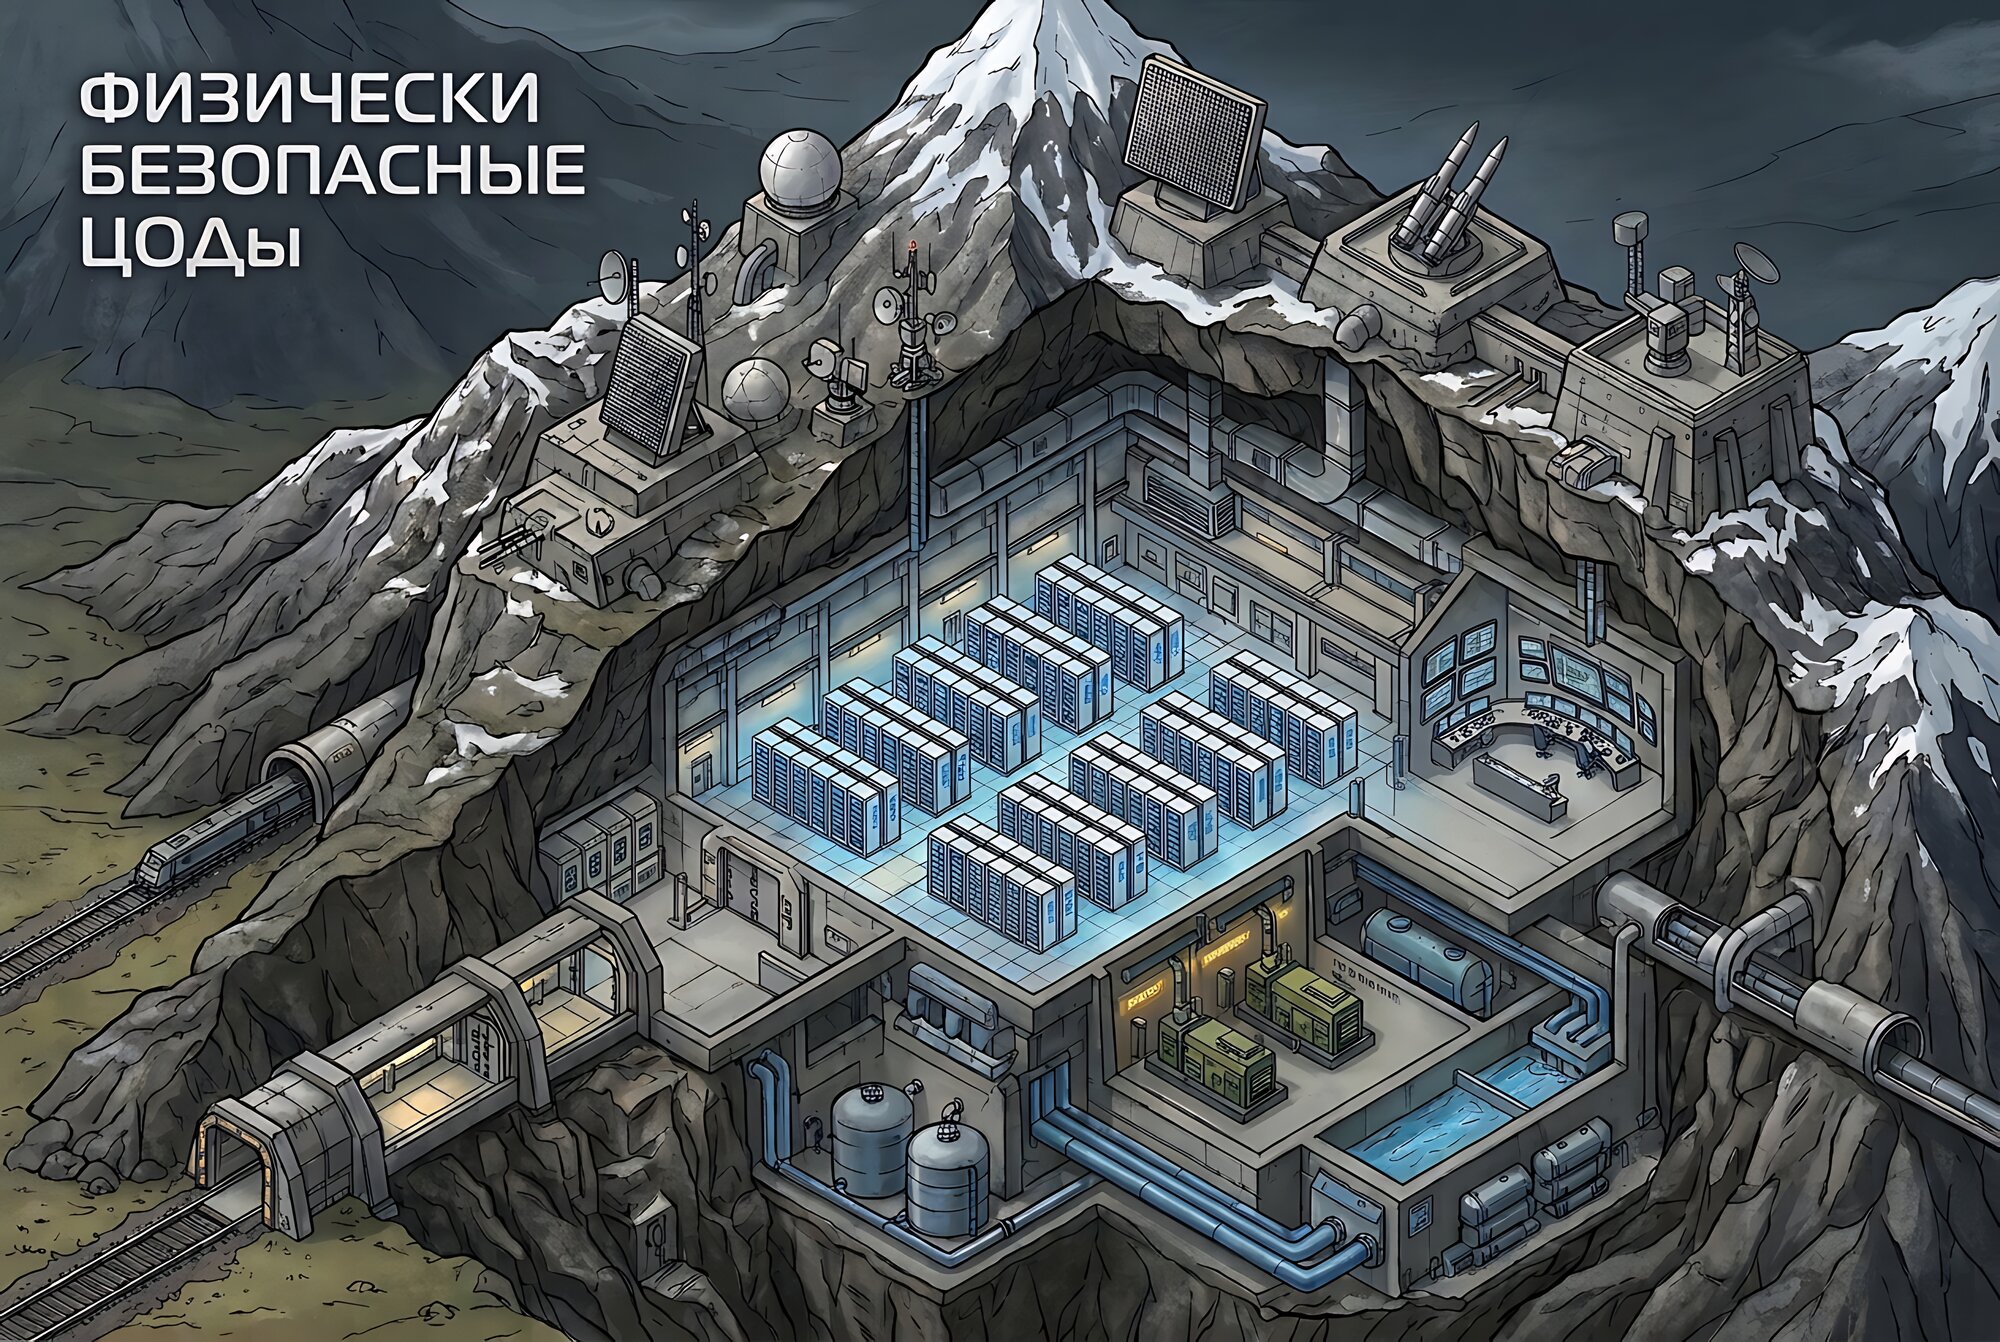
И что, теперь будут строить дата-центры внутри гор, чтобы их и ядерный взрыв не достал?

И что, теперь будут строить дата-центры внутри гор, чтобы их и ядерный взрыв не достал?

И что, теперь будут строить дата-центры внутри гор, чтобы их и ядерный взрыв не достал? Вынесу из комментариев к предыдущему посту про бизнес и требования физической безопасности.

Моё мнение, что фактор физической безопасности будет становиться всё более и более значимым. И, безусловно, появятся дата-центры и с капитальными укреплениями, и заглублённые под землю, и в горах. При этом адекватно прикрытые от атак с воздуха. Конечно, не прямо завтра, потому что их строительство потребует времени и ресурсов. Но в обозримом будущем. И необязательно, что помещения под них будут готовить прямо с нуля. Весьма вероятно, что воспользуются объектами, которых со времён Советского Союза должно было остаться немало. Ну не всё же бункеры под рестораны переделывать. 🙂

Уверен, что физическая безопасность будет учитываться государством при сертификации объектов. Определённые данные и определённые системы наверняка можно будет хостить только в адекватно защищённых местах.

А вот те дата-центры, какие мы видим сейчас у крупных компаний, - по сути, незащищённые ангары по всем известным адресам, - перестанут считаться top-notch top-tier мегаЦОДами. Потому что здания, в которых они размещаются, сейчас вовсе не выглядят как объекты КИИ. Они скорее напоминают шведские магазины дешёвой мебели и фрикаделек с брусничным соусом. 😏 И отношение к таким дата-центрам будет примерно таким же, как отношение к Hetzner (немецкая компания, предоставляющая услуги хостинга на десктопном железе). Да, очень дёшево, но абсолютно несерьёзно. Использовать такое стоит только для чего-то некритичного, понимая, что в любой момент этот хостинг может отъехать навсегда, а данные будут безвозвратно потеряны. 🤷‍♂️

Бизнес не способен формулировать требования безопасности: ни физической, ни информационной

Бизнес не способен формулировать требования безопасности: ни физической, ни информационной

Бизнес не способен формулировать требования безопасности: ни физической, ни информационной. Продолжая тему прилётов по дата-центрам, хотелось бы вот что сказать. Почему в Советском Союзе строили мосты так, что их и сейчас крайне сложно разрушить ракетами, а тем более беспилотниками? Почему строили промышленные объекты, тот же "Азовсталь", с огромными подземными сооружениями, разрушить которые налётами также крайне сложно? Почему станции метро строили с расчётом на то, что их можно использовать как бомбоубежища?

В мирное время всё это может казаться избыточным. Но была установка сверху: инфраструктура должна быть спроектирована так, чтобы в условиях военного конфликта продолжать функционировать.

А можно ли строить дата-центры так, чтобы прилёты им были не страшны? Глядя на советскую инфраструктуру - конечно, можно. Можно заглублять объекты под землю, можно строить над ними капитальные защитные сооружения. Только на это бизнес отвечает: "Можно. А зачем?" Всё это увеличивает стоимость строительства. Бизнес считает деньги и задаёт закономерный с его точки зрения вопрос: "Как эти капитальные затраты будут окупаться?"

И здесь можно провести параллель с управлением уязвимостями информационной инфраструктуры. Отсутствие физической защиты, рассчитанной на то, что при прилёте в здание объект должен продолжать работу, - это ведь тоже уязвимость (экспозиция). Риски, связанные с ней, менеджмент бизнеса считает маловероятными и принимает решение ничего не делать. А когда риск реализуется, всё, что может сделать менеджмент, - это развести руками и сказать: "Ой, а мы что-то на это не закладывались". А почему вы не закладывались? Разве не было очевидно, что если не заниматься физической защитой объектов, то при прилёте дата-центры будут выходить из строя, а это нанесёт ощутимый ущерб организациям по всей стране?

Точно так же и с IT-шными уязвимостями. Вместо того чтобы устранять их в соответствии с рекомендациями того же ФСТЭК, менеджмент организаций принимает риски, оставляя уязвимости в инфраструктуре. Расчёт на то, что ничего страшного не произойдёт, что риски эксплуатации уязвимостей никогда не реализуются. Но никто не владеет всей информацией и не может предсказывать будущее. Зачастую, когда эти риски реализуются, это приводит к катастрофическим последствиям.

Моё мнение: бизнес самостоятельно не может формулировать стандарты безопасности. Он всегда стремится в моменте максимизировать прибыль. А безопасность всегда стоит денег. Это касается и физической, и информационной безопасности. Если дать бизнесу возможность чего-то НЕ делать, бизнес и не будет этого делать. Все риски будут приниматься как маловероятные. А в случае крупного инцидента менеджмент будет разводить руками. В крайнем случае будут просто катапультироваться на другое тёплое место с "золотым парашютом". 😏

Поэтому я за то, чтобы требования безопасности формулировались со стороны государства и государство добивалось их соблюдения жёсткими методами. Это должно касаться и физической, и информационной безопасности. Если уязвимость есть, она должна устраняться. И срок устранения не должен быть бесконечным. А если не можете обеспечить необходимый уровень безопасности, не имеете на это ресурсов - закрывайтесь. Свято место пусто не бывает. Всегда найдётся тот, кто будет выполнять требования адекватно, без "краилова", которое неизбежно приводит к "попадалову".