Архив метки: ITELEMENTS

На конференции IT Elements эксперты компании Инфосистемы Джет представили "Фреймворк антихрупкой ИТ-архитектуры", учитывающий состояние процесса Управления Уязвимостями в организации

На конференции IT Elements эксперты компании Инфосистемы Джет представили Фреймворк антихрупкой ИТ-архитектуры, учитывающий состояние процесса Управления Уязвимостями в организации

На конференции IT Elements эксперты компании Инфосистемы Джет представили "Фреймворк антихрупкой ИТ-архитектуры", учитывающий состояние процесса Управления Уязвимостями в организации. Фреймворк включает в себя 7 стратегий по четырём направлениям:

🔹 Подготовка к вторжению - 1. Системное развитие и контроль, 2. Подготовка и прогнозирование.
🔹 Слева от вторжения - 3. Вовлечение и нападение, 4. Защита, замедление, сдерживание.
🔹 Справа от вторжения - 5. Обнаружение и реагирование.
🔹 После вторжения - 6. Восстановление, 7. Адаптация и перестройка.

Эти стратегии раскладываются в 33 домена, которые, в свою очередь, раскладываются в 390 практик.

Чтобы замерить индекс антихрупкости для своей организации, можно воспользоваться специальным интерактивным опросником. Индекс оценивает способность компании пережить кибератаку, продолжать работу в её условиях и восстановиться после неё. По итогам заполнения опросника получаем индекс от 0 до 100%, разбор по направлениям защиты и сравнение с другими участниками. Отраслевой уровень обновляется автоматически по мере накопления ответов респондентов. Индекс рассчитывается по открытой методике. Опросник должен заполнять CISO. Вопросы однотипны, варианты ответов: "Да", "Частично", "Нет", "Неприменимо", "Не знаю".

Теперь пройдёмся по 13 практикам, которые непосредственно связаны с Управлением Уязвимостями. Они находятся в разделе Слева от вторжения -> 4. Защита, замедление, сдерживание -> 4.4 Непрерывная работа с уязвимостями.

📄 Формализация процесса, ответственные за устранение и сроки устранения

4.4-1 Регламентирован и реализуется процесс управления уязвимостями, определяющий порядок их выявления, оценки критичности, планирования и контроля устранения. Определяются ответственные за устранение уязвимостей и реализацию исправлений, а также целевые сроки, согласованные службами ИБ и ИТ

В опроснике: 49. Регламентирован и реализуется процесс управления уязвимостями. Определены ответственные за устранение уязвимостей и реализацию исправлений, а также целевые сроки, согласованные службами ИБ и ИТ

📄 Задачи на сканирование

4.4-2 Определен перечень, приоритеты и сроки сканирования каждого актива/типов активов. В область сканирования включены все активы, обеспечивающие критически значимые процессы организации

В опроснике нет.

📰 Отслеживание информации об уязвимостях

4.4-3 Определены источники информации об уязвимостях (например, БДУ ФСТЭК России, уведомления от регуляторов, сайты производителей ПО, каналы СМИ и др.). Информация из этих источников систематически анализируется на предмет применимости к активам организации, выявленные релевантные уязвимости регистрируются

В опроснике нет.

🚨 Экстренная обработка уязвимостей

4.4-4 Документирована и реализуется процедура экстренной обработки критических уязвимостей, определяющая порядок оповещения ИБ и ИТ, экстренной оценки применимости уязвимости, реализации временных защитных мер и координации действий с процессом кризисного реагирования.

В опроснике: 50. Документирована и реализуется процедура экстренной обработки критических уязвимостей, определяющая порядок оповещения ИБ и ИТ, экстренной оценки применимости уязвимости, реализации временных защитных мер и координации действий с процессом кризисного реагирования.

🔎 Сканирование на наличие уязвимостей

4.4-5 Функционирует процесс регулярного автоматизированного поиска уязвимостей. Поиск выполняется автоматизированными средствами, использующими актуальные базы данных (сканеры уязвимостей).

В опроснике: 51. Функционирует процесс регулярного автоматизированного поиска уязвимостей. Поиск выполняется автоматизированными средствами, использующими актуальные базы данных.

💿 Базовые образы

4.4-6 Процесс управления уязвимостями включает процедуры проверки и устранения уязвимостей в базовых образах инфраструктуры, используемых для развертывания корпоративных информационных систем.

В опроснике нет.

⚖️ Продвинутая приоритизация уязвимостей

4.4-7 Приоритизация устранения уязвимостей выполняется по риск-ориентированным критериям, включая критичность актива, последствия эксплуатации, наличие доступных способов эксплуатации и техническую оценку уязвимости. Приоритеты используются для определения сроков устранения и контроля выполнения.

В опроснике: 52. Приоритизация устранения уязвимостей выполняется по риск-ориентированным критериям. Приоритеты используются для определения сроков устранения и контроля выполнения.

🔐 Сканирование с аутентификацией

4.4-8 Для обнаружения уязвимостей применяется аутентифицированное сканирование узлов, при котором средство сканирования получает контролируемый доступ к системе для более точного выявления уязвимых компонентов и конфигураций.

В опроснике нет.

🔗 Интеграция с GRC

4.4-9 Данные об уязвимостях автоматически синхронизируются с реестром рисков или системой управления рисками (GRC-системой). Изменение статуса уязвимости приводит к пересчету параметров риска и созданию или обновлению карточки риска.

В опроснике нет.

🎫 Интеграция с Task Tracker

4.4-10 Реализована интеграция инструментов сканирования уязвимостей с системой управления задачами. Задачи на устранение уязвимостей формируются автоматически, приоритет задач определяется критичностью уязвимости и значимостью актива.

В опроснике нет.

↪️ Компенсирующие меры

4.4-11 Для уязвимостей, устранение которых невозможно или небезопасно, определяется и применяется набор компенсирующих мер, выбор которых документируется и привязывается к конкретной уязвимости и активу.

В опроснике нет.

💭 План снижения риска

4.4-12 Для унаследованных систем, которые невозможно привести к актуальному уровню безопасности, разработаны и выполняются планы снижения риска. Планы определяют целевое состояние системы (вывод из эксплуатации или замена) и устанавливают временные меры защиты на период ее эксплуатации.

В опроснике нет.

⏱️ Отслеживание сроков устранения

4.4-13 Осуществляется системный контроль соблюдения целевых сроков устранения уязвимостей. Устранение выявленных уязвимостей периодически контролируется, результаты контроля регистрируются.

В опроснике: 53. Осуществляется периодический контроль соблюдения целевых сроков устранения уязвимостей. Устранение выявленных уязвимостей периодически контролируется.

В целом, довольно толковый набор практик. 👍 Единственное, не очень понятно, почему практик больше, чем вопросов в опроснике. Возможно, отобрали самое важное, а может, опросник будут расширять. 🤷‍♂️

Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду

Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду

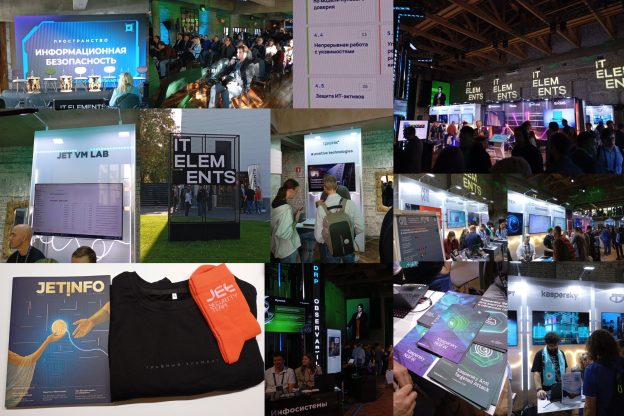
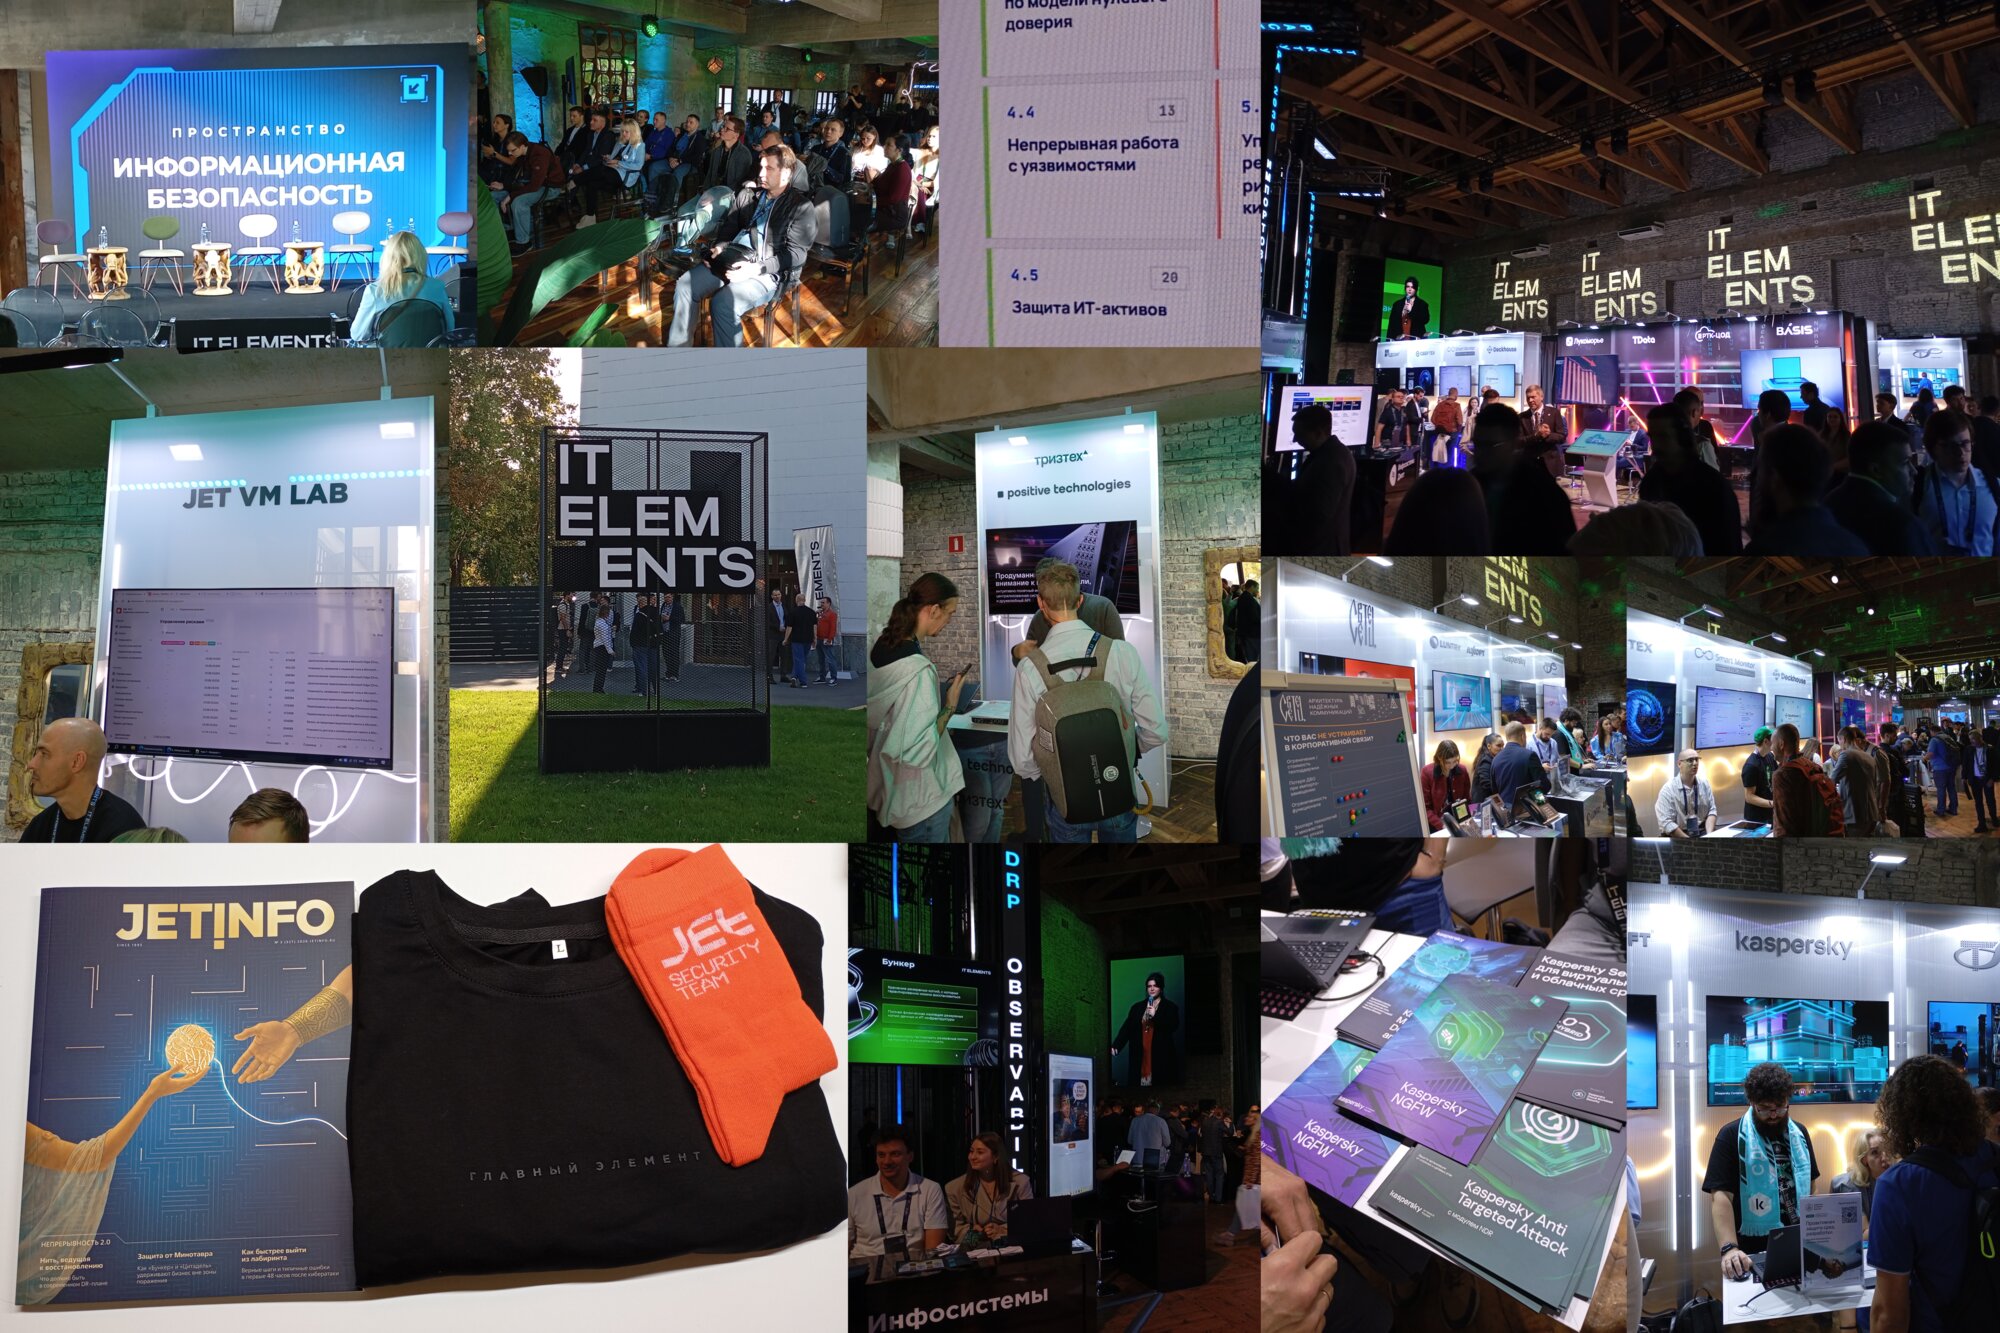
Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду. Мероприятие проходило в ДК "Серп и Молот". Заметил, что эта площадка становится фактически аналогом ЦМТ. 😅 Я здесь был на конференции R-Vision в прошлом году, на корпоративе Positive Technologies и вот теперь на IT Elements. Площадка мне нравится: просторно, комфортно, хорошая транспортная доступность.

Сама конференция - весьма масштабное и преимущественно IT-шное мероприятие (что вполне угадывается из названия 😉). Но и для ИБ там тоже нашлось место. Из Vulnerability Management-вендоров я видел только стенды Positive Technologies и Kaspersky. На последнем раздатки по Kaspersky VM не было. 🤷‍♂️ Как и в прошлом году, центром VM-ной движухи был стенд Jet VM Lab. Там представляли новую версию сравнения решений по Управлению Уязвимостями и показывали возможности этих решений.

Что касается нашей дискуссии "От сканирования на уязвимости к киберустойчивости", то, на мой взгляд, она прошла очень удачно. Уже доступна видеозапись, но я разберу её позже. Пока скажу, что мне очень понравились вещи, которые говорили Андрей Новиков, Александр Мануилов и Ксения Павленко. Все было рационально и по делу, без маркетинговых набросов. Тут большое спасибо Виктору Кирпалю за отбор участников, знакомых с темой не понаслышке, и четкую модерацию дискуссии.

В общем, IT Elements - достойное во всех отношениях мероприятие. Спасибо большое организаторам! 🙂

PS: в спикерском подарке была футболка "Главный элемент" и оранжевые носки "Jet Security Team". Очень мило, спасибо! Буду носить! 😇

Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements

Финализировался список участников завтрашней дискуссии От сканирования на уязвимости к киберустойчивости на конференции IT Elements

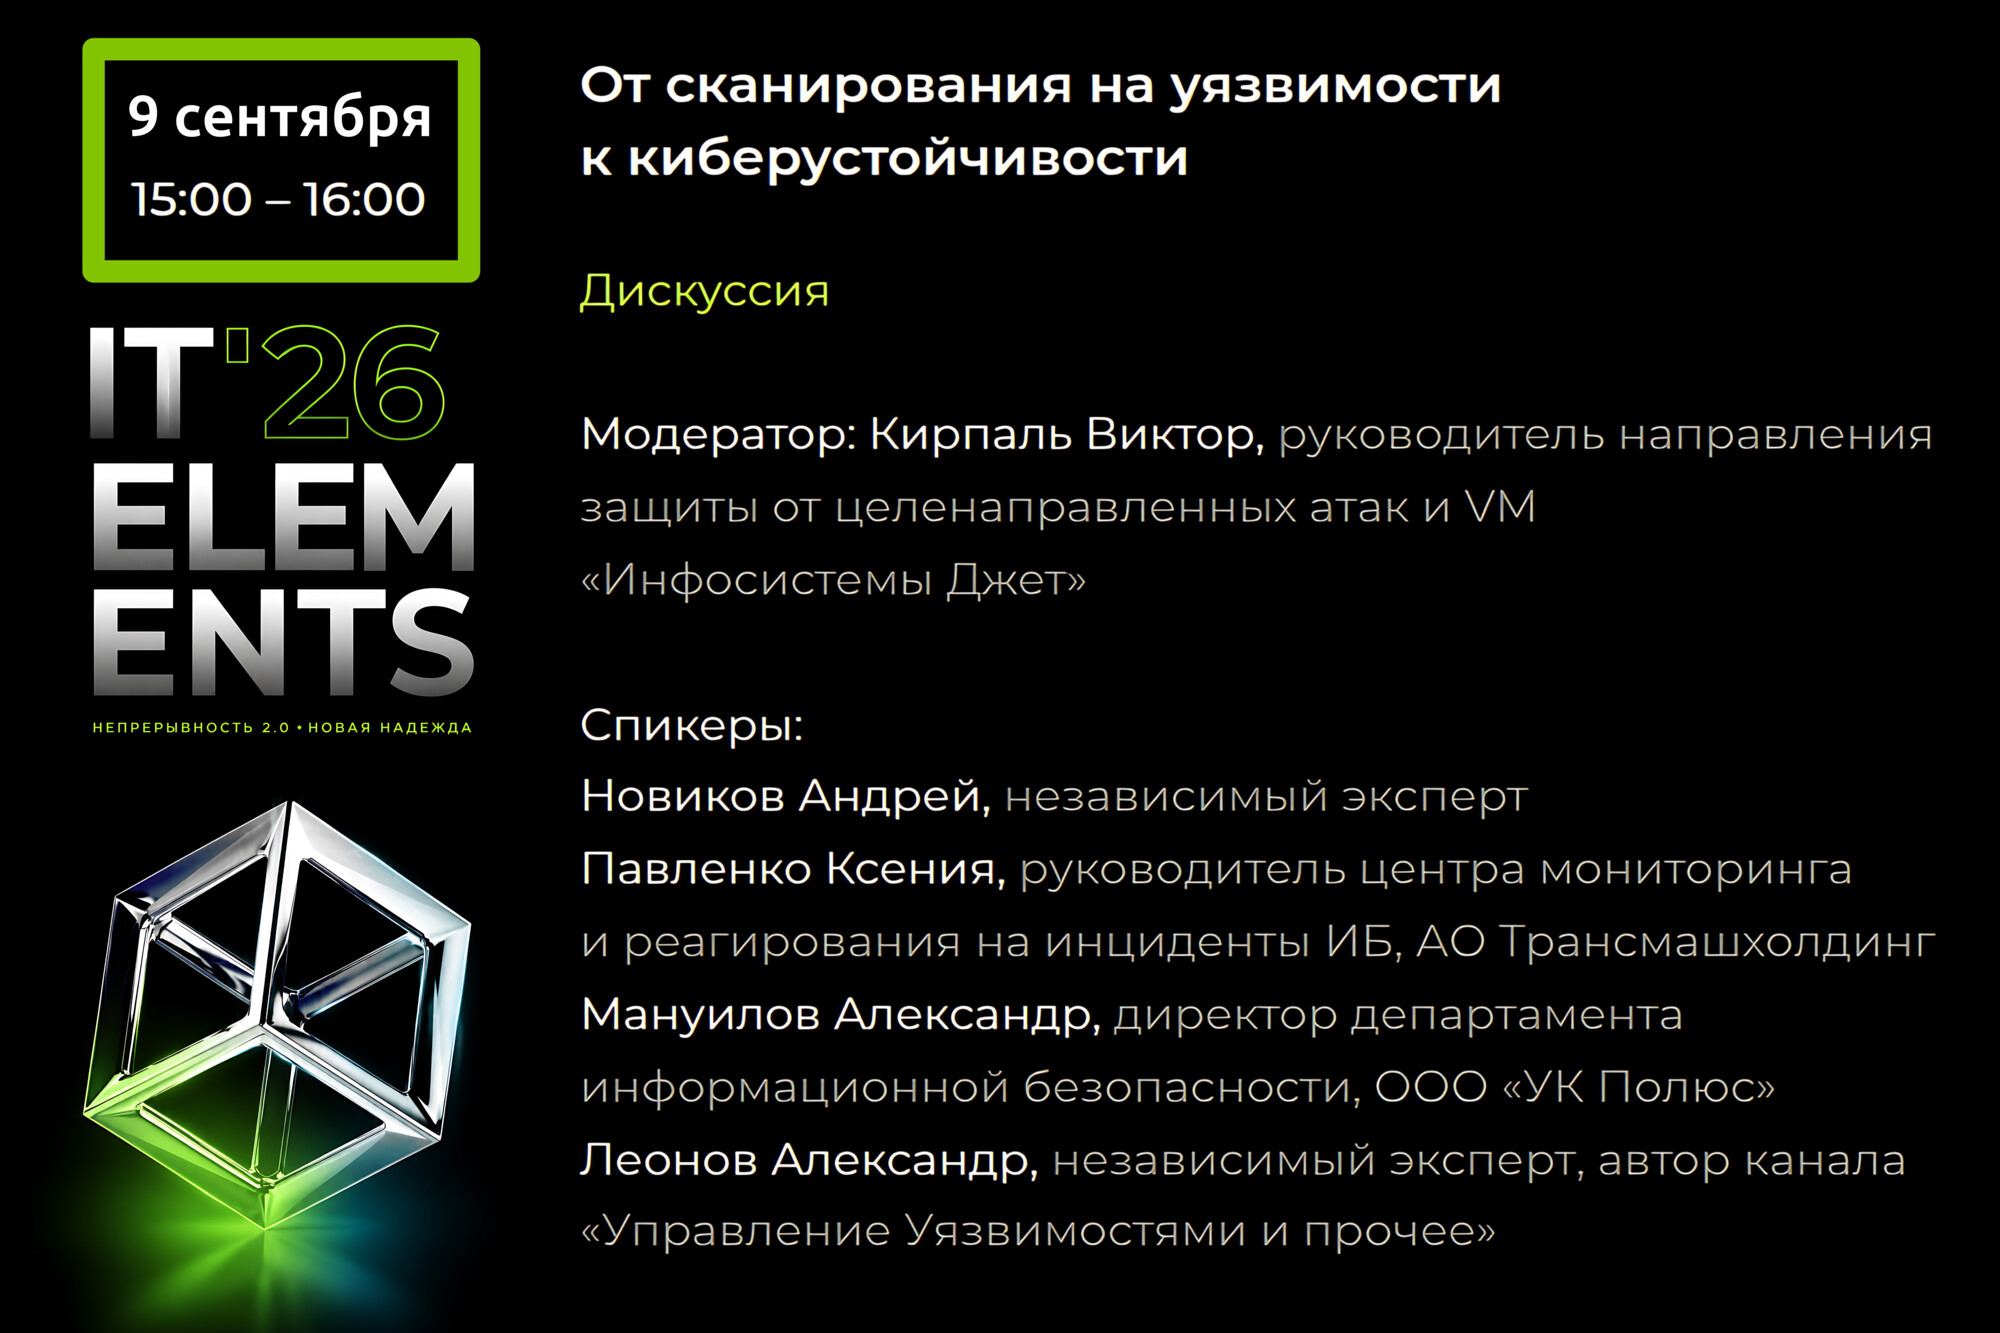
Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements. Что особенно интересно, практически все участники из крупнейших компаний реального сектора:

🔹 Ксения Павленко, руководитель центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Трансмашхолдинг (ТМХ) - крупнейший в России и один из крупнейших в мире разработчиков и производителей железнодорожного и городского рельсового транспорта, выпускающий локомотивы, пассажирские вагоны, электропоезда, поезда метро и трамваи, а также среднеоборотные двигатели. Кроме того, компания занимается сервисным обслуживанием, модернизацией техники и цифровыми транспортными решениями и работает более чем в 30 странах.

🔹 Александр Мануилов, директор департамента информационной безопасности, ООО "УК Полюс". Группа "Полюс" - крупнейший производитель золота в России и один из крупнейших производителей золота в мире, занимающийся разведкой, добычей и переработкой золота и развивающий крупные горнодобывающие проекты в Сибири и на Дальнем Востоке.

🔹 Андрей Новиков, независимый эксперт. Он работает в международной компании, развивающей потребительские продукты и технологии, с глобальной сетью производственных и коммерческих подразделений и присутствием на рынках более чем 180 стран.

Предвижу много интересной VM-ной специфики, связанной с производственными компаниями. 😇 Сам я буду представлять свой канал "Управление Уязвимостями и прочее" и постараюсь быть максимально вендорно-нейтральным. 😉 Модерировать дискуссию будет Виктор Кирпаль, руководитель направления защиты от целенаправленных атак и VM "Инфосистемы Джет".

Кто будет на площадке, заходите на огонёк. Начало в 15:00, пространство "Информационная безопасность" на втором этаже.

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

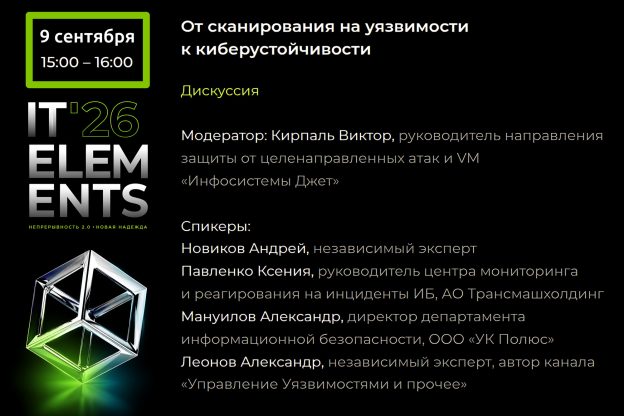
Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября. А конкретно в дискуссии "От сканирования на уязвимости к киберустойчивости". Сейчас она в программе стоит 9 сентября 15:00 - 16:00 в Пространстве "Информационная безопасность", но возможны изменения.

👥 Окончательный список участников согласовывается. Пока заявлены я и Ксения Павленко, руководитель Центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Модерировать дискуссию будет Виктор Кирпаль, руководитель направления VM в Инфосистемах Джет.

💬 Есть желание обсудить ключевые вопросы управления уязвимостями: выбор VM-решения, распределение ответственности между ИТ и ИБ, роль процесса и технологий, Asset Management, выявление и приоритизацию уязвимостей, интеграции, Patch Management, метрики эффективности, киберустойчивость и перспективы VM как сервиса.

В прошлом году дискуссия получилась живая и интересная, надеюсь, что и в этом году будет не хуже. Заходите на огонёк. 😉

Всего же на IT Elements будет пять треков:

🔹 Строим инфраструктуру - архитектура, миграции, новые платформы, контейнеры, облака, совместимость и перенос данных на российский стек.

🔹 Эксплуатируем сложные системы - мониторинг, observability, NOC, SRE, автоматизация, AIOps и инженерные ассистенты.

🔹 Защищаем критические системы - SOC, hardening, киберустойчивость и защита данных в условиях меняющихся угроз.

🔹 Восстанавливаем после сбоев - BCP, DR, кризисное реагирование, резервное копирование и практические учения.

🔹 Развиваем ИТ и ИБ - ИИ и автоматизация, новые роли инженеров, распределение задач между человеком и технологиями, технологическая зрелость.

🏆 Также в рамках конференции пройдёт вручение премии "Инженерное искусство". Премия для специалистов, которые создают, защищают и развивают корпоративное ИТ. Шесть номинаций: архитектор системы, инженер инноваций, инженер восстановления, инженер инфраструктуры, инженер безопасности и лидер инженерной команды. Осталось 3 дня на подачу заявок - дедлайн 31 августа.

В прошлом году мне на IT Elements очень понравилось, так что весь в предвкушении. 😇

🎞 Видеозапись VM-ной дискуссии на IT ELEMENTS 2025 "Управление уязвимостями в условиях изменчивой ИТ-инфраструктуры: вызовы и стратегии"

🎞 Видеозапись VM-ной дискуссии на IT ELEMENTS 2025 "Управление уязвимостями в условиях изменчивой ИТ-инфраструктуры: вызовы и стратегии". Таймстемпы и тезисы. 🙂

00:00 Вступительное слово и представление участников

02:08 Блиц-опрос: если бы вы могли изменить одну вещь в индустрии VM, что бы это было?
Плетнев: конкурентная борьба на рынке решений VM-а. Топорков: научить VM-решения говорить на языке бизнеса. Леонов: чтобы в фокусе было качество детектирования. Исхаков: ускорение процесса закрытия уязвимостей.

06:12 Как определять между двумя VM-вендорами кто сканирует качественнее?
Леонов: по декларациям вендоров о поддержке систем и по сравнению сканов (как минимум можно попросить вендоров объяснить расхождения). Топорков: обязать вендоров отмечать возможности детектирования в БДУ?

10:51 Почему заказчики сами начинают писать VM-продукты, из-за недостаточного качества того, что есть на рынке?
Топорков: у нас под капотом коммерческий сканер, сами пишем обработку уязвимостей. Леонов: иногда написание своего сканера оправдано, т.к. нужно заточиться только на те продукты, которые используются в организации. Погребняк: новые вендоры гибкие в плане доработок.

12:40 Как выбрать VM-решение?
Исхаков: учитывайте количество фолзов. Леонов: должна быть доступна логика детектирования. Плетнев: необходима зрелость на стороне клиента, интегратор может быть предвзят.

14:08 ТОП-критерии выбора VM-решения. ТОП-1: Качество.
Плетнев: интегрируемость с IT/ИБ инструментами: SOAR, ITSM, SIEM. Топорков: поддержка отечественных решений, прозрачность базы, информация по фиксам. Исхаков: производительность, интеграции, модули сканирования WEB-а/docker/отечественного стека, интегрируемость с CI/CD, учёт упоминания в рассылках, комплаенс/мисконфиги. Топорков: BlackBox сканы. Леонов: нужно отталкиваться от инфраструктуры вашей организации и оценивать "погруженность вендора" в тему детектирования уязвимостей, должен быть API.

24:00 Необходима ли в VM-решении функциональность по Автопатчингу/Patch Management?
Исхаков: автопатчинг для небольших компаний. Леонов: автопатчинг - вредное слово, нужно полноценное решение по Patch Management (с учётом проверки патчей по методике ФСТЭК). Исхаков: хорошо бы в VM-решении видеть проверенные обновления и возможность проверять шаблоны конфигураций. Топорков: автообновление должно быть поэтапным; хотя бы подтягивать проверенные обновления со ФСТЭК.

32:35 Что делать с системами, которые не поддерживаются VM-решением?
Леонов: писать VM-вендору, смотрим поддерживающие решения, оцениваем возможность отказаться от неподдерживаемой системы, реализуем свой сканер под систему или проверяем руками. Топорков: от вендора неподдерживаемого продукта потребовать рассылку с устранёнными уязвимостями.

35:30 Как правильно приоритизировать уязвимости?
Плетнев: не только CVSS, расположение хоста, критичность хоста, расчёт риска. Топорков: оценка вендора, CISA KEV. Леонов: CISA KEV не учитывает специфику России, учитывать наличие эксплоитов и признаков публичных атак; критичность повышается внезапно; нужен exposure management и построение путей атак. Исхаков: построение путей атак - следующий уровень развития. Леонов: всю инфраструктуру нужно покрыть детектами.

43:17 Как отслеживать устранение уязвимостей?
Плетнев: лучше в единой ITSM. Топорков: не все уязвимости нужно в реальном времени отслеживать. Леонов: таски должны быть, как именно заводить - дискуссионно. Плетнев: нужно формировать культуру безопасности. Леонов: да, но не нужно играть в докажи-покажи.

51:20 Нужно ли на законодательном уровне закрепить SLA на устранение уязвимостей через обязательность методики ФСТЭК или аналог CISA KEV?
Аудитория против. Топорков: "устранение за сутки" требует уязвимости на периметре, эксплоита и т.д. Леонов: устранение не всегда патчинг.

55:15 Вопрос из зала: может не устранять уязвимости, а максимально ограничить права пользователей?
Да, стоит делать "киоск" там, где он возможен.

58:53 Унифицированный SLA на устранение уязвимостей должен быть!
Исхаков.

Впечатления от конференции IT ELEMENTS у меня самые приятные

Впечатления от конференции IT ELEMENTS у меня самые приятные

Впечатления от конференции IT ELEMENTS у меня самые приятные. 👍 Несмотря на то, что она по большей части IT-шная с фокусом на инфраструктурные и сетевые решения, работу с данными и искусственный интеллект, часть посвящённая информационной безопасности также была весьма насыщенной. И в плане докладов/дискуссий, и в плане стендов (наши там тоже были 😉), и в плане нетворкинга. 🔥

Отдельно хотел бы отметить стенд Jet VM Lab. Хорошо пообщались с ребятами по поводу их околоVM-ных услуг и обновлённого сравнения VM-решений (они добавили ScanFactory, Vulns io и Security Vision VM).

Наша VM-ная дискуссия также прошла замечательно и душевно. Кажется, могли бы запросто продолжить ещё на часик-другой. Что мы, в общем, и сделали, но уже не на сцене. 😅 Видео дискуссии есть, перезалью с таймстемпами и комментами.

Большое спасибо организаторам за конференцию! И за мерч тоже спасибо! 😉

В следующую среду, 10 сентября, собираюсь поучаствовать в VM-ных посиделках на IT ELEMENTS (конференция Инфосистемы Джет)

В следующую среду, 10 сентября, собираюсь поучаствовать в VM-ных посиделках на IT ELEMENTS (конференция Инфосистемы Джет)

🎤 В следующую среду, 10 сентября, собираюсь поучаствовать в VM-ных посиделках на IT ELEMENTS (конференция Инфосистемы Джет). Компания собирается очень удачная.

🔹 Модерировать будет Мария Погребняк. Она главная по VM-у в Jet-е, в том числе занималась подготовкой недавнего сравнения VM-решений. Думаю, обсудим, как правильно такие сравнения делать. 😉

🔹 Будет два известных VM-практика со стороны финансового сектора: Андрей Исхаков и Дмитрий Топорков. Так как я и сам в банке отработал приличное время, будет интересно "сверить часы" в плане банковской специфики, в том числе PCI DSS 4.0.1 и требований ЦБ. 🏦

🔹 Чтобы всё не скатилось в очередной банковский междусобойчик, дискуссию уравновесит Антон Плетнев из "Черкизово". Он наверняка расскажет много интересного про VM в агропроме. 🐓

🔹 Сам я буду "независимым экспертом". 😉 Собираюсь продвигать БОСПУУ и оценку качества детектирования в том числе.