Архив метки: ALTLinux

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday. Всего 4946 уязвимостей. Для сравнения, в сентябре было 2653. Рост на 86%! В Linux Kernel на этот раз 1954 уязвимости, в Chromium - 814. Вместе они составляют 56% от общего количества уязвимостей.

Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619). PHP - популярный язык программирования, используемый для разработки веб-приложений. Уязвимость CVE-2026-109618 связана с некорректной обработкой нехватки памяти (OOM) и позволяет удалённо выполнить произвольный код при получении приложением специально сформированного запроса. Уязвимость CVE-2026-109619 связана с использованием устаревшего состояния глобальных данных после освобождения памяти (use-after-free) и также позволяет удалённо выполнить произвольный код при получении специально сформированного запроса. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать в день раскрытия уязвимостей 21 октября. На GitHub доступны более 470 ссылок на публичные эксплоиты. Обе уязвимости были добавлены в CISA KEV 26 октября.

🔻 SFB - Linux Kernel "PwnEscape" (CVE-2026-99999). Уязвимость в сетевом стеке ядра Linux. Злоумышленник внутри гостевой виртуальной машины KVM может повредить память ядра хост-системы. Это позволяет раскрыть содержимое памяти хоста или вызвать его аварийное завершение. Исследователи продемонстрировали полноценный побег из гостевой системы на хост. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать с 16 октября. Публичные эксплоиты появились на GitHub также с 16 октября. Уязвимость была добавлена в VulnCheck KEV 19 октября.

🔻 RCE - WordPress (CVE-2026-87902). WordPress - популярная система управления контентом (CMS, Content Management System), используемая для создания сайтов и блогов. Уязвимость позволяет неаутентифицированному злоумышленнику добиться удалённого выполнения произвольного кода на сервере при определённых условиях. Публичные эксплоиты доступны на GitHub с 22 сентября. Уязвимость была добавлена в CISA KEV 25 сентября. Пакеты с исправлениями уязвимости появились в Debian 28 сентября.

🔻 XSS - WordPress "Comment2Shell" (CVE-2026-93485). Уязвимость позволяет неаутентифицированному злоумышленнику внедрить JavaScript-код через специально сформированный комментарий, который выполняется в браузере пользователя при просмотре страницы. При просмотре комментария администратором, злоумышленник может перехватить его сессию и добиться выполнения произвольного кода на сервере. Уязвимость была добавлена в VulnCheck KEV 18 сентября. Публичные эксплоиты доступны на GitHub с 22 сентября. Пакеты с исправлениями в Debian доступны с 28 сентября.

🔻 AFR - Gradio (CVE-2026-28414). Gradio - библиотека Python для быстрого создания интерфейсов машинного обучения. Уязвимость позволяет неаутентифицированному злоумышленнику читать произвольные файлы на сервере Windows при использовании Python 3.13 и выше, даже если в Gradio включена аутентификация. Публичный эксплойт опубликован 27 февраля. Уязвимость была добавлена в VulnCheck KEV 31 мая. Пакеты с исправлениями в ALT Linux доступны с 1 октября.

Ещё для 335 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 EoP - Linux Kernel (CVE-2026-98260). Уязвимость типа Use-After-Free в механизме POSIX CPU timers позволяет локальному непривилегированному пользователю повысить привилегии до root-а. Исследователь v4bel продемонстрировал получение root shell на Ubuntu 26.04 с ядром 7.0.0-30-generic в рамках проекта Infinity Core. Также заявлена возможность выхода из контейнерной изоляции и повышения привилегий на Android. Пакеты с исправлениями доступны с 15 октября. Публичный эксплойт опубликован на GitHub 17 октября.

🔸 RCE - Pillow (CVE-2026-112900). Pillow - библиотека Python для обработки изображений. Злоумышленник может загрузить EPS-файл для выполнения произвольного кода на сервере. Пакеты с исправлениями в Debian доступны с 21 октября. Публичные эксплоиты доступны на GitHub с 23 октября.

🗒 Полный отчёт Vulristics (ZIP; 1.7 mb)
Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday. Всего 2653 уязвимости. Для сравнения, в августе было 3060. Снижение на 13%. В Linux Kernel на этот раз 812 уязвимостей, в Chromium - 644. Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Gitea (CVE-2026-60004). Gitea - популярная платформа для размещения Git-репозиториев на собственных серверах. Злоумышленник с обычными правами записи в репозиторий может выполнять произвольные shell-команды от имени пользователя операционной системы Gitea. При включённой по умолчанию открытой регистрации даже неаутентифицированный злоумышленник может получить необходимые права, зарегистрировав аккаунт и создав репозиторий. Уязвимость была добавлена в CISA KEV 25 августа. Зафиксирована кампания по эксплуатации уязвимости для установки криптомайнера XMRig. Публичные эксплоиты доступны на GitHub с 29 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Gitea (CVE-2026-20896). Уязвимость позволяет удалённому злоумышленнику обойти аутентификацию и войти в Gitea под другим пользователем, включая администратора. Уязвимость была добавлена в VulnCheck KEV 6 июля. Публичные эксплоиты доступны на GitHub с 2 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Keycloak (CVE-2026-18963). Keycloak - популярная платформа для управления идентификацией и доступом (IAM/SSO). Уязвимость в механизме сброса пароля позволяет неаутентифицированному удалённому злоумышленнику сбросить пароль любого пользователя и захватить его учётную запись без подтверждения по email. Уязвимость была добавлена в VulnCheck KEV 25 августа. Публичные эксплоиты доступны на GitHub с 20 августа. Уязвимость была исправлена в пакетах ALT Linux 20 августа.

🔻 RCE - Chromium (CVE-2026-85046, CVE-2026-87491). Chromium - веб-браузерный проект, лежащий в основе Google Chrome и других браузеров. Уязвимости в JavaScript-движке V8 позволяют удалённому злоумышленнику выполнить произвольный код в песочнице браузера, если пользователь откроет вредоносную HTML-страницу. Обе уязвимости эксплуатируются в реальных атаках и были добавлены в CISA KEV 4 сентября и 9 сентября. Публичные эксплоиты доступны на GitHub с 4 сентября. Уязвимости исправлены в пакетах ALT Linux и Debian с 5 сентября.

🔻 RCE - SPIP (CVE-2026-77806). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Критическая уязвимость позволяет неаутентифицированному удалённому злоумышленнику выполнить произвольный код на сервере. Уязвимость была добавлена в VulnCheck KEV 21 августа. Существует Metasploit-модуль для эксплуатации уязвимости. Уязвимость исправлена в пакетах Debian с 21 августа.

Ещё для 205 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 AuthBypass - FreeIPA (CVE-2026-76578). FreeIPA - решение для централизованного управления идентификацией и доступом в Linux-инфраструктуре (LDAP/Kerberos). Удалённый неаутентифицированный злоумышленник может получить легитимное членство в административной группе FreeIPA и выполнять административные операции с каталогом, а в развёртываниях с включённой поддержкой SID - также с другими сервисами IdM. Публичный эксплойт доступен на GitHub с 9 сентября. Уязвимость исправлена в пакетах ALT Linux с 7 сентября.

🔸 RCE - PHP/Adminer (CVE-2026-56705). Adminer - популярный веб-инструмент для администрирования баз данных, часто разворачиваемый вместе с PHP-приложениями. Уязвимость позволяет неаутентифицированному удалённому злоумышленнику записать PHP-код в корень веб-сервера и выполнить его, то есть добиться RCE. Публичный эксплойт доступен на GitHub с 25 августа. Уязвимость исправлена в пакетах Debian с 16 сентября.

🗒 Полный отчёт Vulristics

В двух словах о Security Vision Vulnerability Scanner

В двух словах о Security Vision Vulnerability Scanner

В двух словах о Security Vision Vulnerability Scanner. Коллеги из Security Vision запустили видео-рубрику "В двух словах", в рамках которой рассказывают о ключевых возможностях продуктов компании, о том, как они защищают бизнес и помогают ему развиваться. В первом выпуске Альбина Михалёва, менеджер по работе с партнёрами, рассказала о Security Vision Vulnerability Scanner (VS).

Видео, естественно, высокоуровневое и маркетинговое. Но для понимания позиционирования решения компании - весьма любопытное. 😉

Security Vision Vulnerability Scanner - это инструмент для поиска уязвимостей в вашей инфраструктуре, использующий собственный движок. Он проверяет: операционные системы, прикладное ПО, сетевые устройства, базы данных, контейнеры. Сканирование можно проводить с агентом или без него. Поддерживаются российские ОС (Астра Линукс, Альт Линукс, РЕД ОС). Работает на основе ведущих баз уязвимостей (ФСТЭК, NVD и других).

🔑 5 ключевых особенностей продукта

1. Продвинутые режимы сканирования. Белый ящик для аудита защищённости. Чёрный ящик (пентест) с более чем 80 экспертных скриптов для проверки эксплуатации уязвимостей, подбора слабых паролей и проверки устаревших алгоритмов шифрования. Мой коммент: если всего 80 сейфчеков, то звучит как-то недостаточно. 🤷‍♂️

2. Специализированные проверки. Сканирование веб-приложений на XSS, SQL-инъекции и другие уязвимости из OWASP Top 10. Проверки контейнеров Docker и Kubernetes. Retro Scan - мгновенный поиск по ранее собранным данным без повторного подключения к активам.

3. Мультисканер и работа в изолированных сетях. Поддерживается одновременная работа с любыми (Мой коммент: тут, естественно, не совсем с любыми, а с теми, для которых интеграции запилены 😉) сторонними решениями (MaxPatrol, Tenable, Nessus, Qualys и др.). Для изолированных сегментов без прямого доступа есть отчуждаемый агент и цепочка прокси-компонентов.

4. Граф достижимости уязвимостей. Система анализирует правила межсетевых экранов и маршрутизацию, показывает, какие уязвимости реально доступны атакующему. Это помогает точнее оценивать реальные риски.

5. Умная приоритизация. Система смотрит не только на формальную оценку опасности уязвимости, но и оценивает, насколько реально ей можно воспользоваться прямо сейчас. Для этого используются данные из внешних источников и собственная аналитика Security Vision.

Мой коммент: видим, что в первых трёх пунктах перечисляются режимы детектирования и поддерживаемые системы; в двух последних пунктах методы приоритизации уязвимостей с закосом в CTEM.

🎯 Какую выгоду получает ваш бизнес?

1. Проактивная защита. Обнаружение слабых мест до того, как их найдут злоумышленники и закрытие критических уязвимостей в первую очередь.

2. Снижение рисков. Граф достижимости помогает понять реальную угрозу, а приоритизация по EPSS и CISA KEV сфокусироваться на том, что действительно опасно.

3. Экономия ресурсов. Автоматизация сканирования и гибкие расписания снижают нагрузку на команду, а возможность точечного ретроскана экономят время.

4. Прозрачность. Отчёты в любых форматах, динамика устранения проблем, полная картина защищённости для руководства и регуляторов.

Мой коммент: "проактивная защита", отчёты, EPSS/CISA KEV выглядят как универсальные фичи практически для всех VM-вендоров; а вот ретросканы и граф достижимости - довольно редки.

Заключительный мессадж: "Security Vision VS - это рентген для IT-инфраструктуры. Он помогает видеть слабые места, оценивать реальные риски и защищать бизнес до того, как атака произойдёт. Просто, быстро, эффективно!"

Мой коммент: тут тоже мессадж более-менее универсальный.

В целом, мне ролик понравился, отторжения никакие тезисы не вызвали. 👍

Посмотрел короткий ролик с демонстрацией работы ОС "Альт Мобильный" на смартфонах OnePlus 6T, Xiaomi Redmi Note 12 Pro 4G и PinePhone, а также портативных консолях Powkiddy и Anbernic

Посмотрел короткий ролик с демонстрацией работы ОС Альт Мобильный на смартфонах OnePlus 6T, Xiaomi Redmi Note 12 Pro 4G и PinePhone, а также портативных консолях Powkiddy и Anbernic

Посмотрел короткий ролик с демонстрацией работы ОС "Альт Мобильный" на смартфонах OnePlus 6T, Xiaomi Redmi Note 12 Pro 4G и PinePhone, а также портативных консолях Powkiddy и Anbernic. Ролик был снят на XIII научно-практической конференции OSday, прошедшей в начале июня. ALT Mobile выглядит прикольно - вполне себе достойный кандидат на роль Национальной Мобильной Операционной Системы.

Насколько я понимаю, устройства на базе Rockchip (PinePhone Pro, PinePhone, PineTab 2) являются референсными для разработки Мобильного Альта. А вот портирование на устройства на процессоре Snapdragon (OnePlus 6T и Xiaomi Redmi Note 12 Pro 4G) было выполнено усилиями сообщества. Новый OnePlus 6T сейчас продаётся примерно за 25 000 ₽ (на Ozon есть варианты примерно за 10 000 ₽, но есть подозрения, что это refurbished), а Xiaomi Redmi Note 12 Pro 4G - примерно за 13 000 ₽. Это, к слову, о том, сколько сейчас стоит взять устройство на поиграться. 😉

Имхо, комбинация более-менее стандартного и доступного китайского железа с отечественными ОС - это сейчас наиболее жизнеспособный вариант создания массовых устройств для физических лиц. Но, конечно, хотелось бы, чтобы в продаже появились устройства с уже предустановленной ALT Mobile, т.к. самостоятельную установку осилят не только лишь все.

На устройствах работают приложения из репозитория Сизиф, а также Android-приложения, запускаемые через Waydroid. Waydroid - это свободный и открытый уровень совместимости, предназначенный для запуска Android-приложений в операционных системах на базе Linux. В отличие от традиционных эмуляторов, Waydroid использует контейнерную технологию LXC, что позволяет запускать Android непосредственно на ядре хост-системы и обеспечивает производительность, близкую к нативной.

Помимо иконок приложений, типичных для GNOME Shell, на скриншотах можно рассмотреть Google Play, а также Telegram. Telegram там, скорее всего, установлен как нативный Linux-клиент. Было бы очень интересно посмотреть, как через Waydroid работают RuStore и наиболее популярные отечественные приложения. 😉

Нам нужна национальная мобильная ОС

Нам нужна национальная мобильная ОС

Нам нужна национальная мобильная ОС. Соглашусь с Игнатием Цукергохером, что в плане мобильных ОС дело пахнет керосином и нужно что-то срочно предпринимать. Apple удалила из App Store национальный мессенджер MAX, после чего были удалены и другие приложения VK. Вслед за этим появились новости о предупреждении Apple от ФАС и возможном штрафе до 4 млрд рублей. Вряд ли Apple устранит "дискриминацию российских поисковых систем и обеспечит предустановку отечественного ПО на устройствах с iOS до 15 июля 2026 года". 🙄 Да и в то, что Эппл Рус выплатит штраф, тоже верится с трудом. Есть основания полагать, что идёт постепенная эскалация, результатом которой будет запрещение мобильных устройств Apple (в каком-то виде) и дальнейшее снижение их функциональности в России, реализованное как со стороны купертинцев, так и со стороны РКН.

Казалось бы, чего нам переживать за Apple и эплофилов? Есть же устройства на Android. Но там Google тоже переходит к гиперцентрализации и вводит обязательную регистрацию авторов приложений. У тех, кто не пройдёт верификацию (или у тех, кто будет неугоден по каким-то причинам 😉), приложения будут заблокированы на каждом Android-устройстве по всему миру. Речь не только о приложениях из Play Store, а вообще обо всех приложениях. Продвинутые пользователи смогут установить произвольную APK, но для этого придётся пройти пляски с бубном из 9 пунктов, один из которых - "Подождите 24 часа". Чистой воды издевательство. Закручивать гайки начнут с сентября 2026 года.

Ну и в целом, когда Дуров говорил, что без собственной операционной системы "все приложения на смартфонах - "национальные" или "иностранные" - остаются уязвимыми для точечной слежки и цензуры со стороны США через бэкдоры и магазины приложений iOS и Android", он был прав.

Как по мне, появление в широкой продаже устройств с отечественной мобильной операционной системой возможно только в случае повторения того же финта, что и с национальным мессенджером МАКС:

🔻 Необходимо, чтобы было принято политическое решение, что да, нужно создавать мобильную ОС директивно.

🔻 Особый статус национальной мобильной операционной системы (НМОС) должен быть закреплён в законе РФ.

🔻 В закрытом режиме должен быть выбран конкретный исполнитель, у которого есть наработки и компетенции, чтобы развивать НМОС.

🔻 Производители устройств должны быть директивно простимулированы производить устройства на НМОС, а ритейл - их продавать. Хочешь быть на рынке и не иметь проблем - участвуй в продвижении НМОС.

🔻 При появлении устройств с НМОС в продаже необходимо агрессивно навязывать их потребителям. Устройство с НМОС в кармане должно быть таким же атрибутом лояльности, как портрет президента в кабинете. На публике каждого чиновника должны видеть только со смартфоном с НМОС.

🔻 Бизнесы, у которых есть мобильные приложения, должны в первую очередь обеспечить их работу в НМОС. Определённые важные типы приложений должны работать только под НМОС.

Какая именно мобильная ОС должна стать национальной? Как по мне, непринципиально. Их сейчас в России достаточно много: Аврора, РЕД ОС М, РОСА Мобайл, Astra Linux Mobile, Alt Mobile, KasperskyOS for Mobile, kvadraOS и другие.

Из личного опыта могу сказать только то, что у меня есть смартфон на Авроре - Fplus R570E, который я купил в 2023 году. Это единственное устройство на Авроре, которое можно было официально купить физику. Казалось бы, флагман и показатель потенциала платформы для обычных потребителей, но последняя версия ОС для Fplus R570E (5.1.6) вышла в октябре прошлого года. А 3 последние версии ОС для этого смартфона выпущены не будут. ОМП показывает пальцем на Fplus, а у Fplus с прошлого года проблемы, им не до этого. Их гендиректора в июне этого года вообще признали банкротом. Не то чтобы я пожалел о покупке Fplus R570E - опыт был прикольный, но веры в то, что ОМП может достойно поддерживать НМОС, у меня поубавилось. 🤷‍♂️ Да и заставлять российские компании, у которых уже есть приложения под Android и iOS, портировать их под Аврору, ИМХО, как-то слишком.

Более логичным выглядит вариант на базе AOSP без гуглосервисов. Из отечественных AOSP-based ОС наиболее адекватной и живой выглядит РЕД ОС М.

Но, повторюсь, важна не конкретная ОС как таковая, а политическая воля по её насаждению. Посмотрим, будет ли эта воля продемонстрирована. Но в то, что без каких-либо директивных мер воздействия в России в широкой продаже могут появиться мобильные устройства на отечественных ОС и они займут существенную долю рынка, я не верю. 🙂

Добавил поддержку OVAL-контента для ALT Linux в Linux Patch Wednesday

Добавил поддержку OVAL-контента для ALT Linux в Linux Patch Wednesday

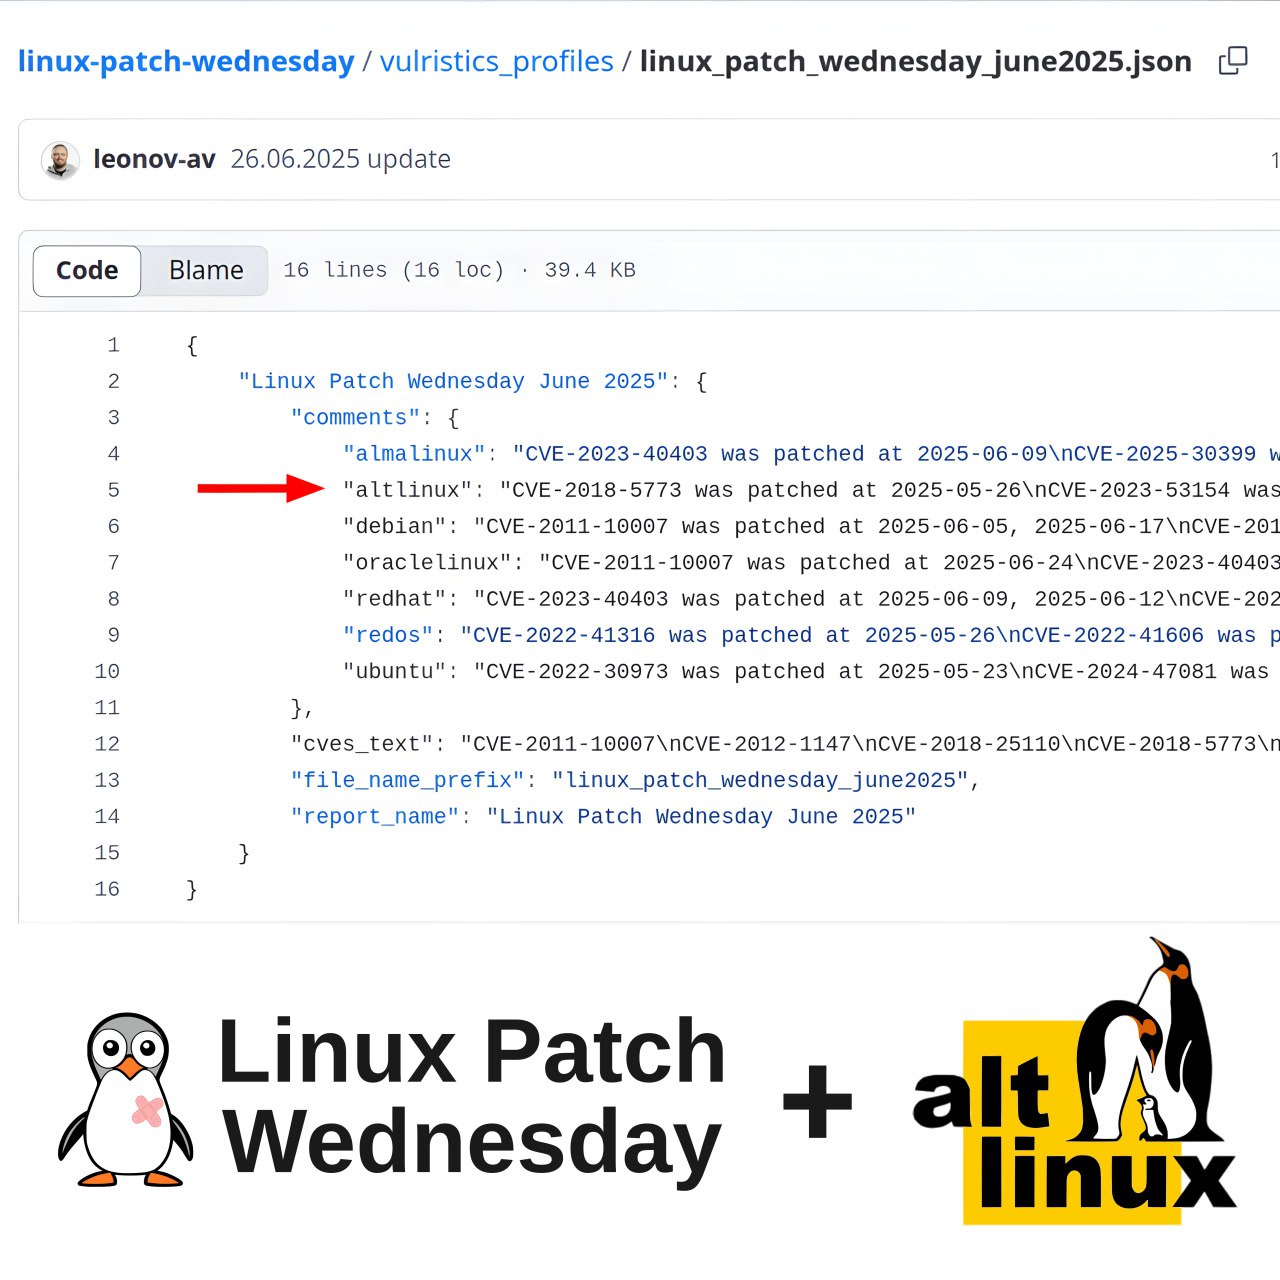
Добавил поддержку OVAL-контента для ALT Linux в Linux Patch Wednesday. Теперь я отслеживаю когда были исправлены те или иные CVE-шки в пакетах ALT Linux и учитываю это при формировании ежемесячных бюллетеней. Чем больше источников данных по исправляемым уязвимостям в Linux дистрибутивах, тем адекватнее становятся бюллетени. 👍 Особенно если эти Linux дистрибутивы независимые, а не деривативы. 😇

Итого, сейчас в генераторе LPW используется 7 источников в формате OVAL:

🔹 Debian
🔹 Ubuntu
🔹 Oracle Linux
🔹 RedOS
🔹 AlmaLinux
🔹 Red Hat
🔹 ALT Linux

И ещё один источник в формате листов рассылки Debian.

С обзором июньского Linux Patch Wednesday я припозднился (в связи с этими доработками и отпуском), но планирую в скором времени его выпустить (upd. выпустил). Тем более что уязвимостей там не так уж много - 598. 🙂

До End of Life CentOS 7 осталось 2 недели

До End of Life CentOS 7 осталось 2 недели

До End of Life CentOS 7 осталось 2 недели. Самое время проверить не осталось ли где-то в инфраструктуре хостов с этой операционной системой. Куда мигрировать с CentOS 7 не особо понятно. RedHat превратили CentOS в нестабильный дистрибутив CentOS Stream и начали бороться с традиционными альтернативами в виде Alma и Rocky. Можно, конечно, посмотреть в сторону SberLinux, RedOS и Роса «Кобальт», но, имхо, будущее RPM-based дистрибутивов совместимых с RHEL в России достаточно туманно и стоит целиться скорее в Астру или Альт. Судя по статистике, в мире в основном бегут на Ubuntu.