Архив метки: Android

Про уязвимость Denial of Service - Android "SMS of Death" (CVE-2026-58882)

Про уязвимость Denial of Service - Android SMS of Death (CVE-2026-58882)

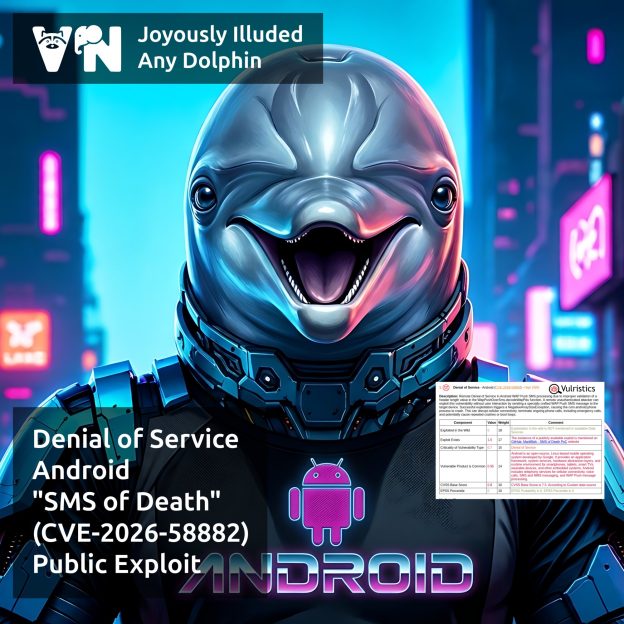
Про уязвимость Denial of Service - Android "SMS of Death" (CVE-2026-58882). Уязвимость позволяет удалённо нарушить работу мобильной связи на Android-смартфоне с помощью специально сформированного SMS-сообщения. Для эксплуатации не требуется взаимодействие с пользователем (zero-click). Для атаки используется WAP Push - специальный тип бинарного SMS, предназначенный для автоматической передачи служебной информации или ссылок на мобильный контент. Такое сообщение обрабатывается системными компонентами Android автоматически и не отображается во входящих. Жертва не видит ни само сообщение, ни номер отправителя. Проблема связана с некорректной проверкой длины заголовка в функции WapPushOverSms.decodeWapPdu. При обработке вредоносного WAP Push-сообщения значение длины приводится к знаковому целому без проверки границ и становится отрицательным (-2147483648). Android пытается создать массив такого размера, возникает необработанное исключение NegativeArraySizeException, и аварийно завершается системный процесс com.android.phone. В результате обрываются активные звонки, в том числе экстренные, а связь пропадает на 1-2 секунды на каждое сообщение.

Оператор повторно доставляет неподтверждённые сообщения, поэтому сбои могут повторяться. По данным исследователя Марка Блащика (Mark Blaszczyk), одно сообщение могло вызывать перебои со связью продолжительностью до недели, а около 20 сообщений - надолго блокировать работу смартфона. Тестирование проводилось на Pixel 9 и нескольких Samsung Galaxy.

В худшем случае возникает цикл перезагрузок. Один из пользователей описал его на Android 12: устройство перезагружалось примерно каждые 90 секунд (срабатывала защита RescueParty) и показывало в recovery запрос на стирание данных. Исследователь предупреждает, что неопытный пользователь может в итоге сделать сброс к заводским настройкам. Однако в описанном случае сброс не потребовался: проблемные сообщения удалили через Android Debug Bridge (ADB). Этот способ требует технических знаний и доступа к компьютеру. Другой workaround - переставить SIM-карту в не-Android телефон, чтобы SMS-сообщения были подтверждены.

⚙️ Исследователь сообщил Google о проблеме 5 мая 2026 года, но Google закрыли отчёт как не относящийся к безопасности. Однако патч всё же вошёл в октябрьское обновление Android 14-17. Само исправление не добавляет проверку длины: оно перехватывает исключение и удаляет проблемное сообщение. В октябрьском бюллетене Google уязвимость не упомянута. По словам участника проекта GrapheneOS, CVE войдёт в ноябрьский бюллетень, который на 1 ноября ещё не вышел. Поэтому патч-уровень 2026-10-01 может не гарантировать защиту. Устройства на Android 12 и 13 остаются уязвимыми, т.к. для них исправление не было выпущено.

🛠 Исследователь опубликовал 29 октября технический анализ и PoC-эксплоит на GitHub.

👾 Сообщений о реальных атаках пока нет.
Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday

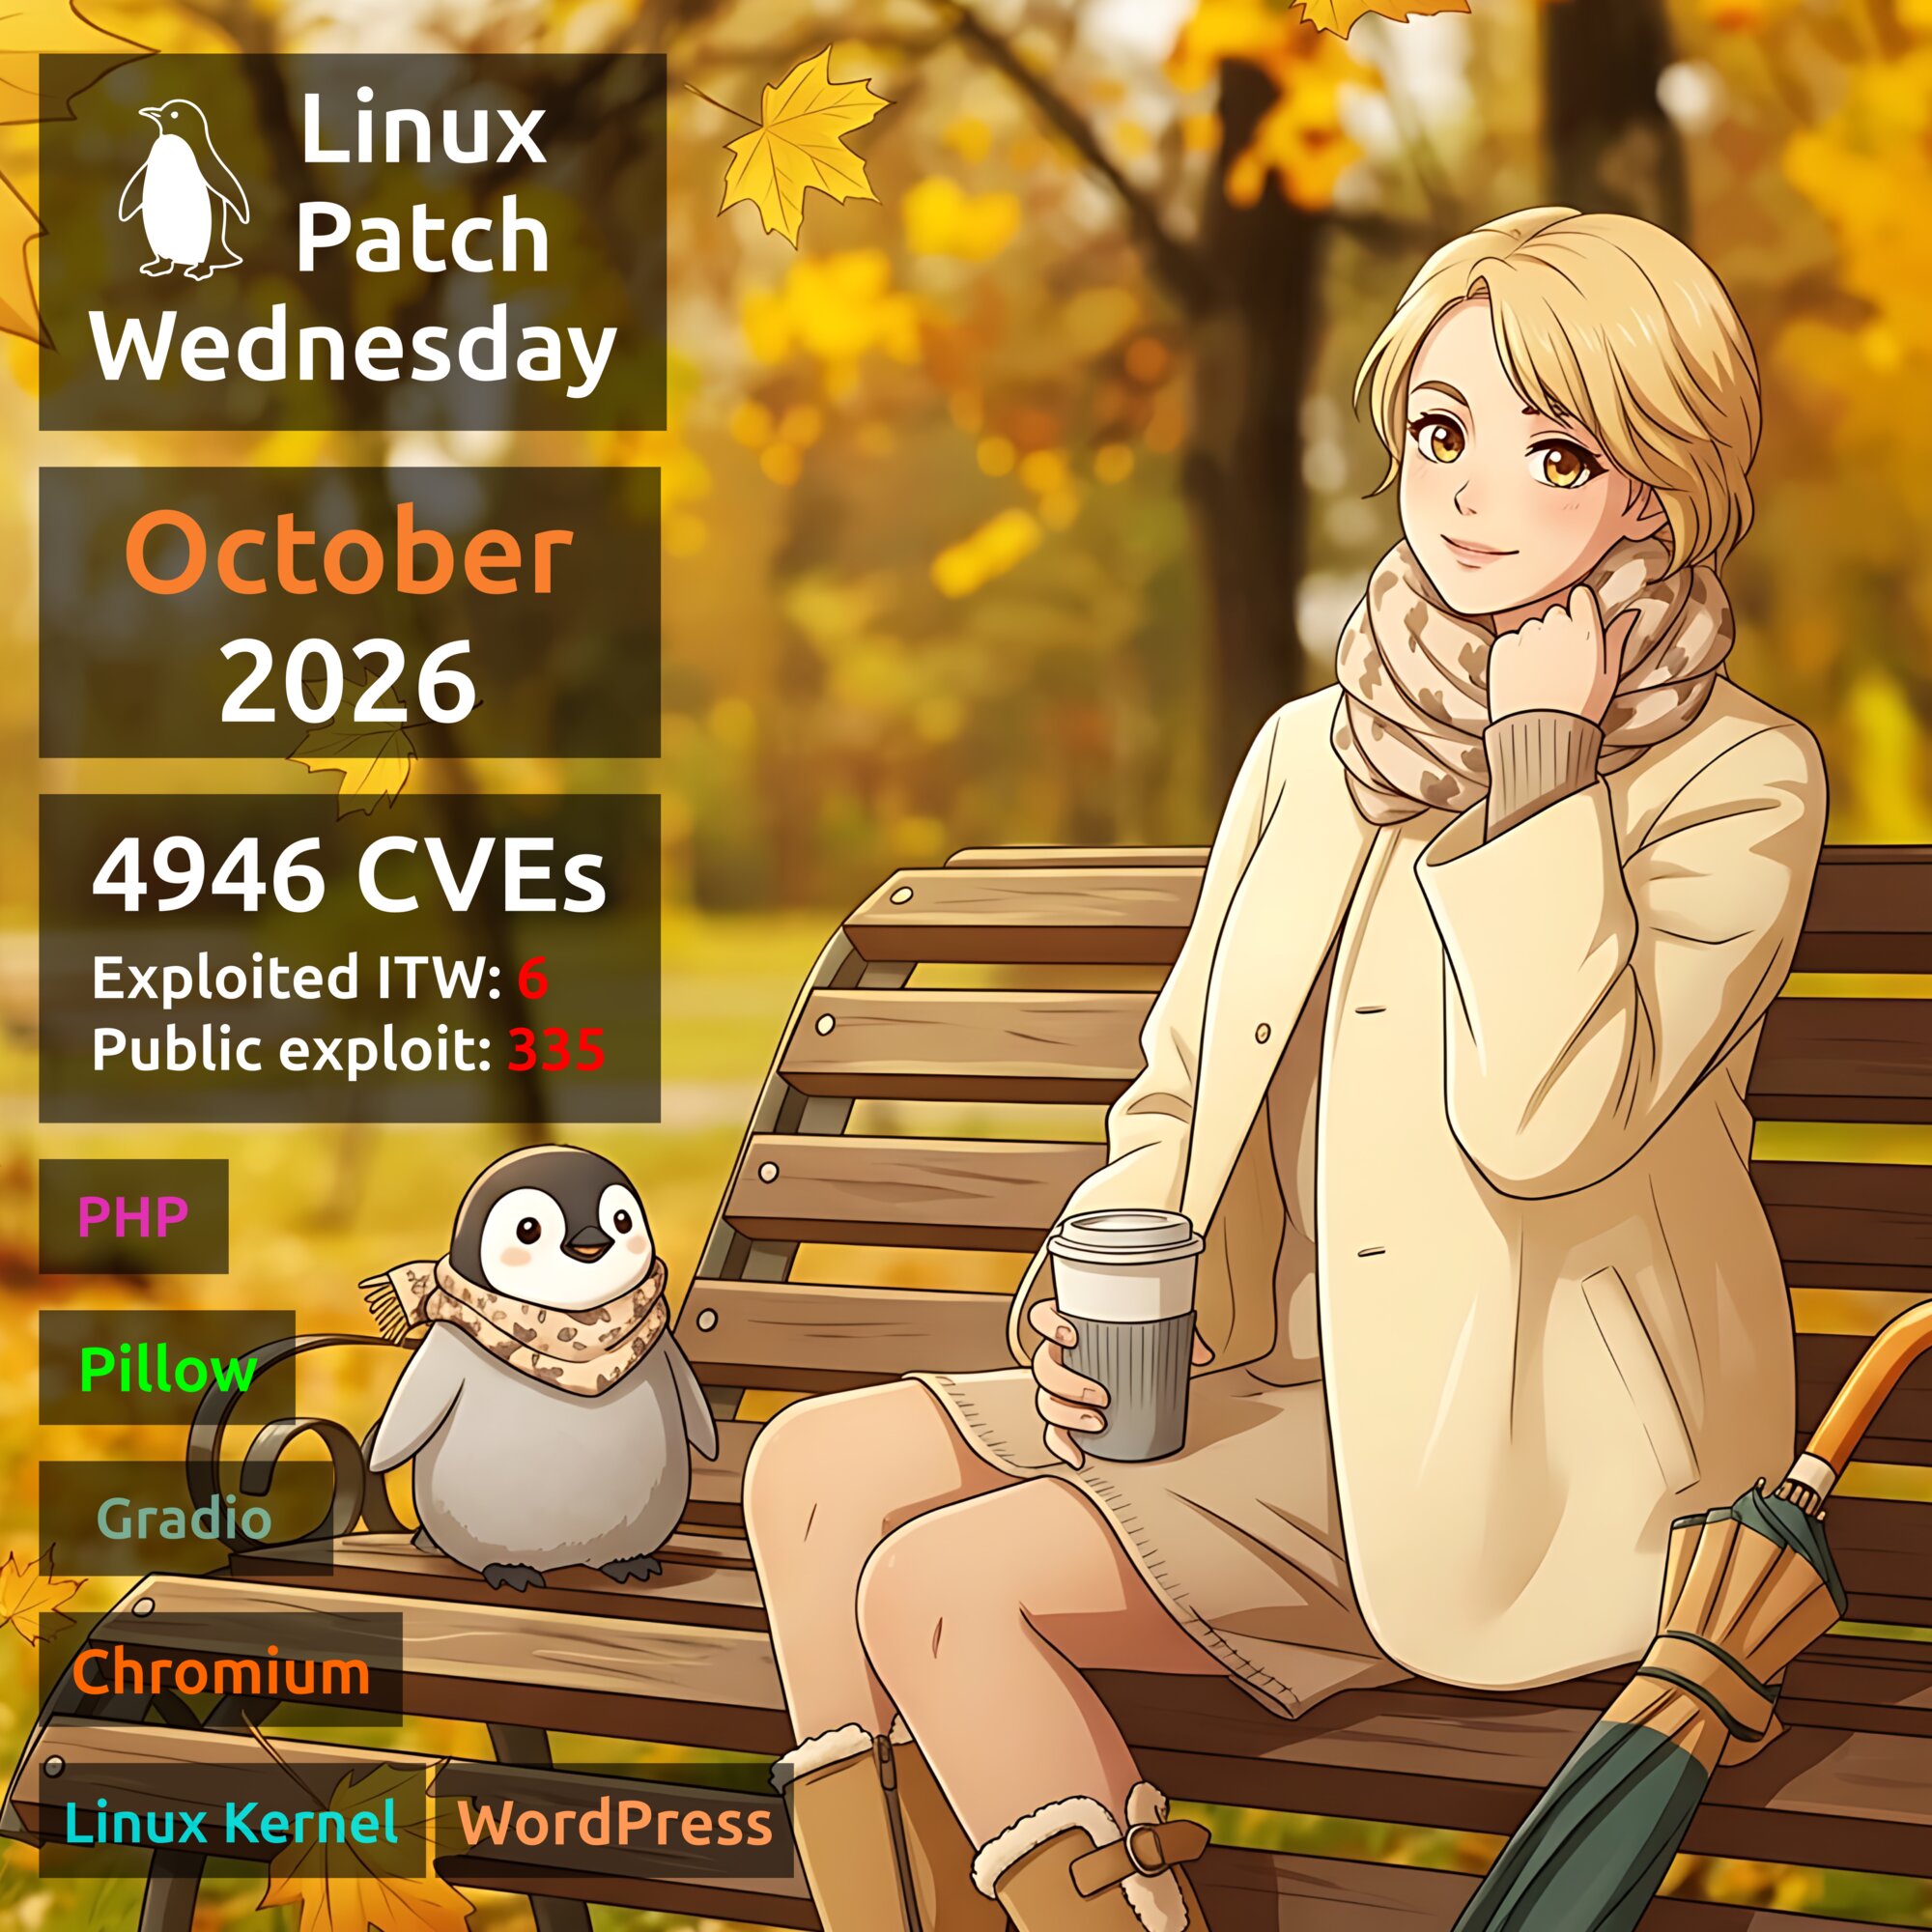
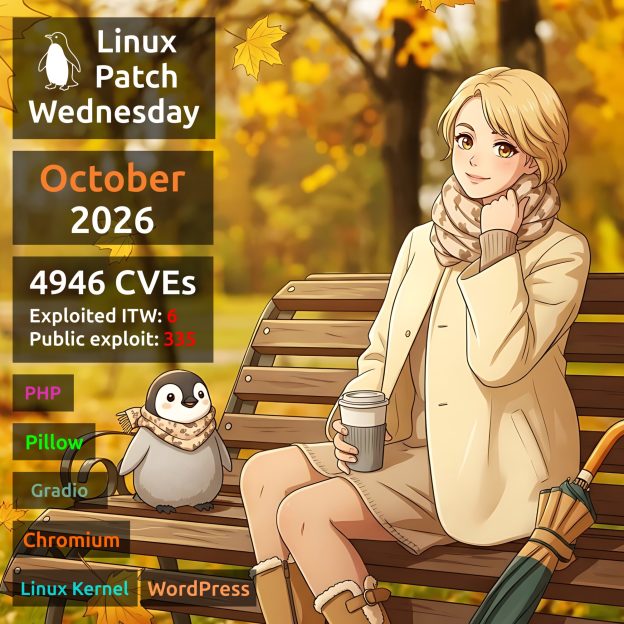
Октябрьский Linux Patch Wednesday. Всего 4946 уязвимостей. Для сравнения, в сентябре было 2653. Рост на 86%! В Linux Kernel на этот раз 1954 уязвимости, в Chromium - 814. Вместе они составляют 56% от общего количества уязвимостей.

Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619). PHP - популярный язык программирования, используемый для разработки веб-приложений. Уязвимость CVE-2026-109618 связана с некорректной обработкой нехватки памяти (OOM) и позволяет удалённо выполнить произвольный код при получении приложением специально сформированного запроса. Уязвимость CVE-2026-109619 связана с использованием устаревшего состояния глобальных данных после освобождения памяти (use-after-free) и также позволяет удалённо выполнить произвольный код при получении специально сформированного запроса. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать в день раскрытия уязвимостей 21 октября. На GitHub доступны более 470 ссылок на публичные эксплоиты. Обе уязвимости были добавлены в CISA KEV 26 октября.

🔻 SFB - Linux Kernel "PwnEscape" (CVE-2026-99999). Уязвимость в сетевом стеке ядра Linux. Злоумышленник внутри гостевой виртуальной машины KVM может повредить память ядра хост-системы. Это позволяет раскрыть содержимое памяти хоста или вызвать его аварийное завершение. Исследователи продемонстрировали полноценный побег из гостевой системы на хост. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать с 16 октября. Публичные эксплоиты появились на GitHub также с 16 октября. Уязвимость была добавлена в VulnCheck KEV 19 октября.

🔻 RCE - WordPress (CVE-2026-87902). WordPress - популярная система управления контентом (CMS, Content Management System), используемая для создания сайтов и блогов. Уязвимость позволяет неаутентифицированному злоумышленнику добиться удалённого выполнения произвольного кода на сервере при определённых условиях. Публичные эксплоиты доступны на GitHub с 22 сентября. Уязвимость была добавлена в CISA KEV 25 сентября. Пакеты с исправлениями уязвимости появились в Debian 28 сентября.

🔻 XSS - WordPress "Comment2Shell" (CVE-2026-93485). Уязвимость позволяет неаутентифицированному злоумышленнику внедрить JavaScript-код через специально сформированный комментарий, который выполняется в браузере пользователя при просмотре страницы. При просмотре комментария администратором, злоумышленник может перехватить его сессию и добиться выполнения произвольного кода на сервере. Уязвимость была добавлена в VulnCheck KEV 18 сентября. Публичные эксплоиты доступны на GitHub с 22 сентября. Пакеты с исправлениями в Debian доступны с 28 сентября.

🔻 AFR - Gradio (CVE-2026-28414). Gradio - библиотека Python для быстрого создания интерфейсов машинного обучения. Уязвимость позволяет неаутентифицированному злоумышленнику читать произвольные файлы на сервере Windows при использовании Python 3.13 и выше, даже если в Gradio включена аутентификация. Публичный эксплойт опубликован 27 февраля. Уязвимость была добавлена в VulnCheck KEV 31 мая. Пакеты с исправлениями в ALT Linux доступны с 1 октября.

Ещё для 335 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 EoP - Linux Kernel (CVE-2026-98260). Уязвимость типа Use-After-Free в механизме POSIX CPU timers позволяет локальному непривилегированному пользователю повысить привилегии до root-а. Исследователь v4bel продемонстрировал получение root shell на Ubuntu 26.04 с ядром 7.0.0-30-generic в рамках проекта Infinity Core. Также заявлена возможность выхода из контейнерной изоляции и повышения привилегий на Android. Пакеты с исправлениями доступны с 15 октября. Публичный эксплойт опубликован на GitHub 17 октября.

🔸 RCE - Pillow (CVE-2026-112900). Pillow - библиотека Python для обработки изображений. Злоумышленник может загрузить EPS-файл для выполнения произвольного кода на сервере. Пакеты с исправлениями в Debian доступны с 21 октября. Публичные эксплоиты доступны на GitHub с 23 октября.

🗒 Полный отчёт Vulristics (ZIP; 1.7 mb)

Пощупал новый мессенджер WB Chat от Wildberries

Пощупал новый мессенджер WB Chat от Wildberries

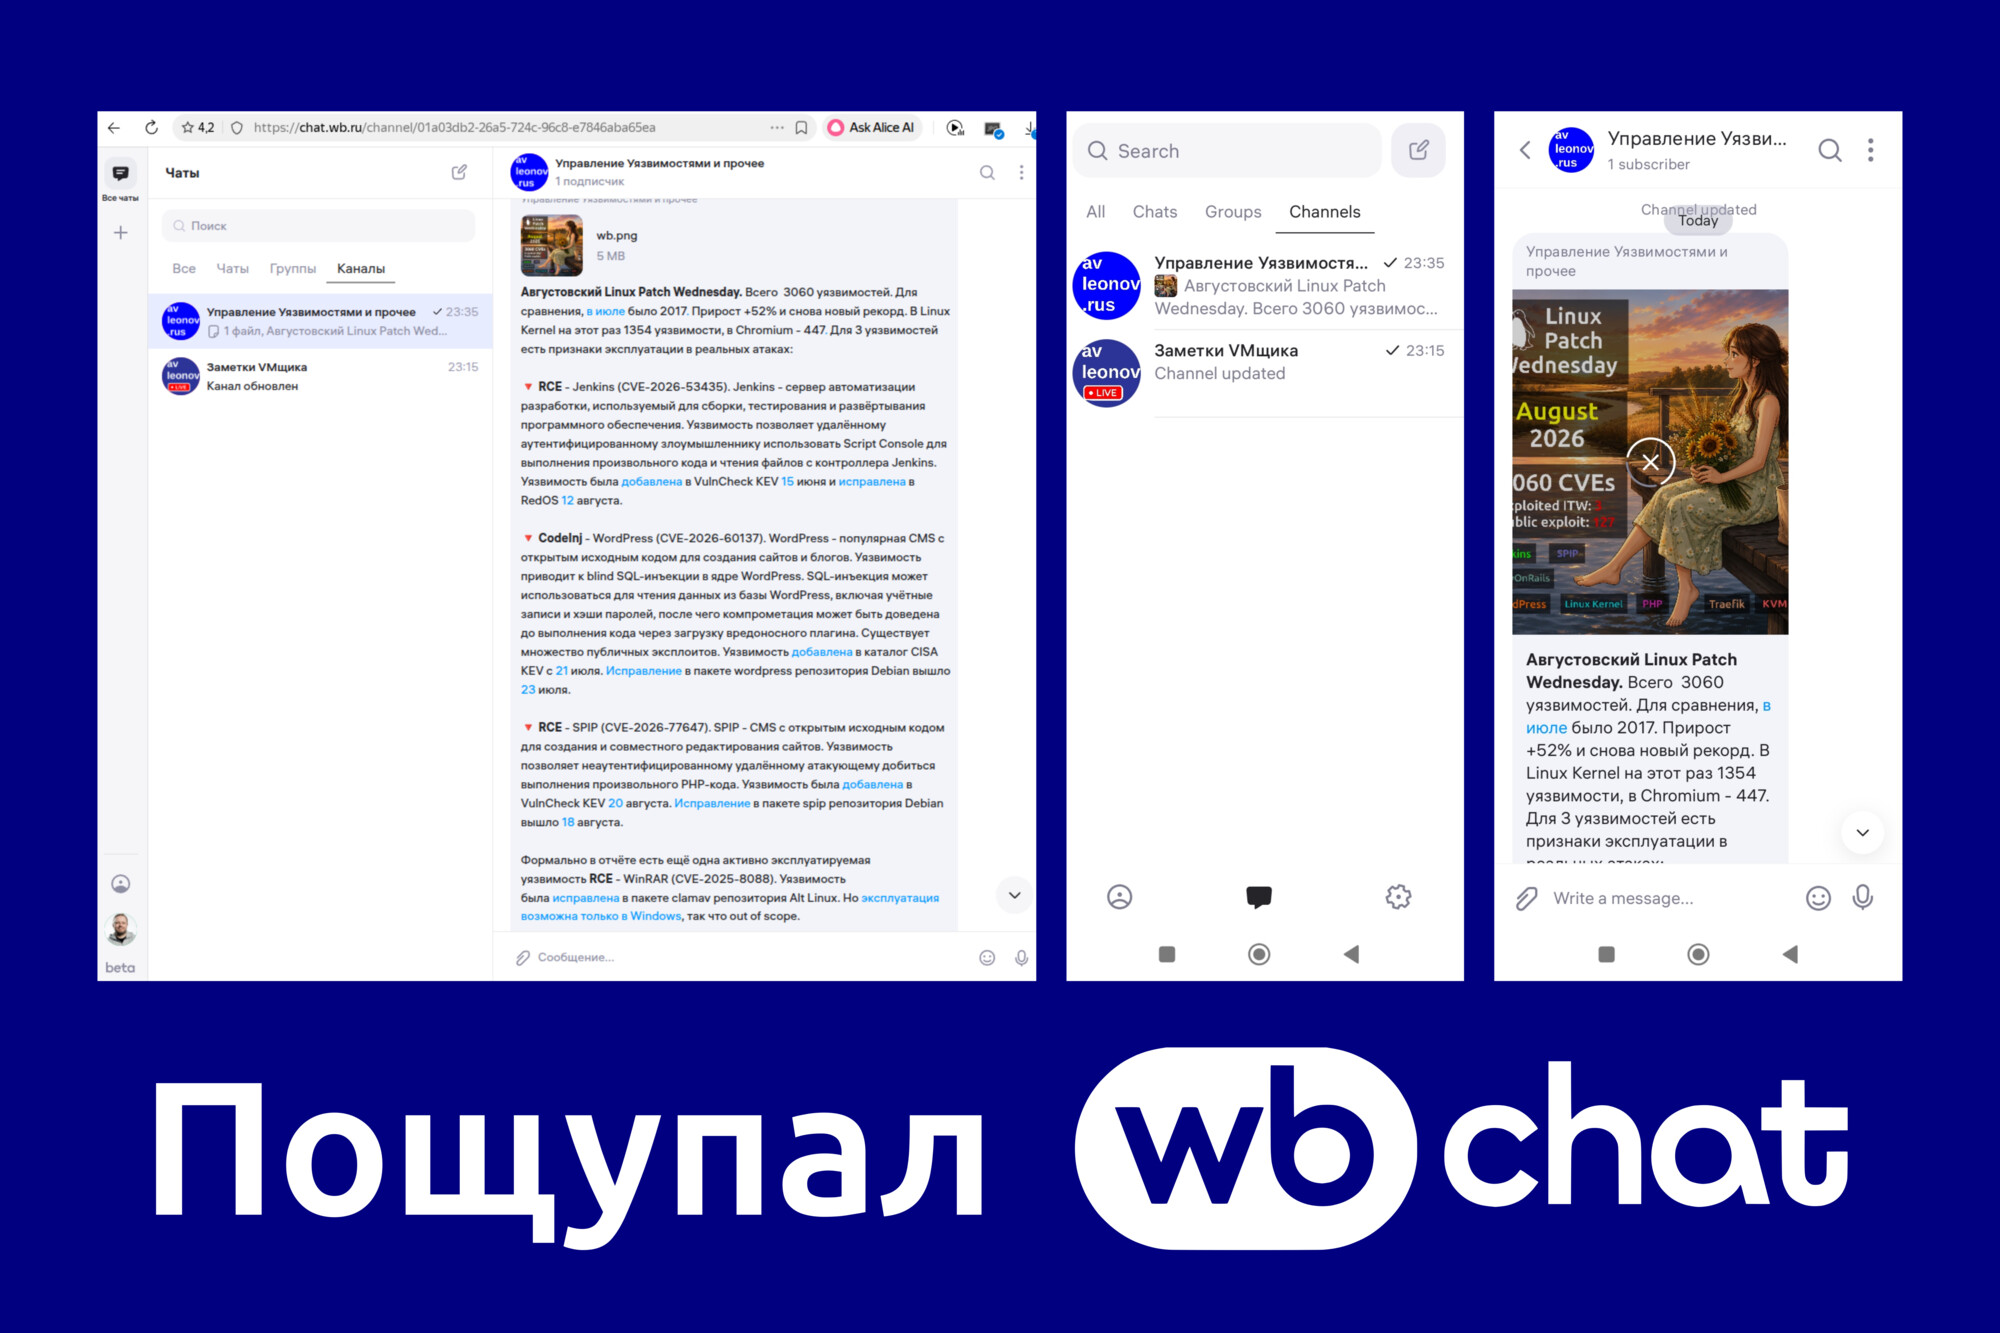
Пощупал новый мессенджер WB Chat от Wildberries. Сейчас этим мессенджером можно пользоваться через веб-интерфейс и мобильные приложения в App Store, Google Play и RuStore.

Важное преимущество по сравнению с MAX - публичные каналы можно создавать сразу без каких-либо ограничений. Правда, это будут каналы без короткого имени и без возможности ссылаться на посты. Чтобы подписаться на канал, нужно переходить по ссылке (upd. оказалось, что добавление по ссылке не работает 🤷‍♂️; кому интересно, ищите по "Управление Уязвимостями и прочее" в поиске). Казалось бы, чем такие каналы отличаются от приватных? 🙄 "Публичность" канала в понимании WB Chat означает, что канал можно найти в общем поиске. 🔍🙂

Комментариев, реакций, статистики по постам пока нет. Про API пока молчок.

Хорошо, что в поле ввода для поста в веб-интерфейсе можно копипастить HTML и вёрстка сохраняется. 👍 Правда, есть какой-то баг, из-за которого цифры отображаются как ссылки на IP-адреса. 😳😅 Иллюстрации для постов прикрепляются, но в веб-интерфейсе они отображаются как файлы, а в мобильном приложении постоянно крутится значок подгрузки изображения. 🤷‍♂️ Ну и оптимальное соотношение сторон для изображений непонятное - 4:5, что ли? 🧐 Хэштеги некликабельные, отображаются как текст (как и в MAX).

В общем, пока это всё, конечно, малоюзабельно, но для бета-версии, имхо, норм. Здорово, что постепенно появляется конкуренция на рынке отечественных мессенджеров. Возможно, она подстегнёт команду MAX-а быстрее внедрять фичи. 😉 Будем также надеяться, что команда WB сможет аккуратно продвинуть WB Chat среди своей лояльной аудитории и он не словит столько хейта, как MAX. 🙏

Ну и ждём, запустится ли в итоге Молния. ⚡️

В розничной продаже появились смартфоны на Ред ОС М для физических лиц

В розничной продаже появились смартфоны на Ред ОС М для физических лиц

В розничной продаже появились смартфоны на Ред ОС М для физических лиц. На 4-м этаже ТРЦ "Афимолл Сити" (в Москва-Сити) открылся первый официальный совместный магазин Ред Софт и Passion. Основной акцент в ассортименте сделан на устройствах Passion, работающих на российских операционных системах Ред ОС М и Ред ОС. Магазин позиционируется как место, где пользователь может не просто купить устройство, а познакомиться с отечественной экосистемой и повлиять на её развитие.

Судя по видео из канала Максима Горшенина, на выкладке доступен смартфон под управлением Ред ОС М Passion 17 R15, 8+256 ГБ, за 25 000 руб.

Новость, как по мне, весьма позитивная и подтверждает статус Ред ОС М как главного претендента на роль Национальной Мобильной ОС. Подумываю подъехать в новый магазин, пощупать смартфон вживую и, возможно, приобрести Passion 17 на замену своему текущему Android-смартфону. Учитывая, что с сентября Google начнёт закручивать гайки, сейчас самое время переходить с ванильного Android-а на что-то более адекватное.

Напишу пару слов по поводу удаления национального мессенджера MAX и других приложений VK из Google Play

Напишу пару слов по поводу удаления национального мессенджера MAX и других приложений VK из Google Play

Напишу пару слов по поводу удаления национального мессенджера MAX и других приложений VK из Google Play. У меня с 2024 года Android-смартфон, на котором я принципиально не входил в аккаунт Google. Соответственно и Google Play, который без входа в аккаунт не работает, я НЕ использую. 🙂 Могу ответственно сказать: без Google Play жить вполне можно. Практически все нужные мне приложения есть в RuStore и F-Droid (оттуда я Termux беру). На крайний случай есть встроенный магазин Xiaomi GetApps.

Так что сейчас удаление приложений из Google Play никак на мне не сказывается. Чего нельзя сказать об ограничениях, которые Google начнут внедрять с сентября. По этой теме ждём блокировки отечественных приложений в Android, которые будет весьма сложно обходить. 🤷‍♂️

То, что приложения VK выпилили из сторов, - конечно, весьма печально. Хоть это и было предсказуемо. С другой стороны, возможно лишившись доступа к значительной доле пользователей западных мобильных устройств, руководство VK займёт более активную позицию в направлении создания и внедрения Национальной Мобильной ОС. 🙏 Сейчас VK, по идее, становятся одними из главных интересантов в этом.

Посмотрел короткий ролик с демонстрацией работы ОС "Альт Мобильный" на смартфонах OnePlus 6T, Xiaomi Redmi Note 12 Pro 4G и PinePhone, а также портативных консолях Powkiddy и Anbernic

Посмотрел короткий ролик с демонстрацией работы ОС Альт Мобильный на смартфонах OnePlus 6T, Xiaomi Redmi Note 12 Pro 4G и PinePhone, а также портативных консолях Powkiddy и Anbernic

Посмотрел короткий ролик с демонстрацией работы ОС "Альт Мобильный" на смартфонах OnePlus 6T, Xiaomi Redmi Note 12 Pro 4G и PinePhone, а также портативных консолях Powkiddy и Anbernic. Ролик был снят на XIII научно-практической конференции OSday, прошедшей в начале июня. ALT Mobile выглядит прикольно - вполне себе достойный кандидат на роль Национальной Мобильной Операционной Системы.

Насколько я понимаю, устройства на базе Rockchip (PinePhone Pro, PinePhone, PineTab 2) являются референсными для разработки Мобильного Альта. А вот портирование на устройства на процессоре Snapdragon (OnePlus 6T и Xiaomi Redmi Note 12 Pro 4G) было выполнено усилиями сообщества. Новый OnePlus 6T сейчас продаётся примерно за 25 000 ₽ (на Ozon есть варианты примерно за 10 000 ₽, но есть подозрения, что это refurbished), а Xiaomi Redmi Note 12 Pro 4G - примерно за 13 000 ₽. Это, к слову, о том, сколько сейчас стоит взять устройство на поиграться. 😉

Имхо, комбинация более-менее стандартного и доступного китайского железа с отечественными ОС - это сейчас наиболее жизнеспособный вариант создания массовых устройств для физических лиц. Но, конечно, хотелось бы, чтобы в продаже появились устройства с уже предустановленной ALT Mobile, т.к. самостоятельную установку осилят не только лишь все.

На устройствах работают приложения из репозитория Сизиф, а также Android-приложения, запускаемые через Waydroid. Waydroid - это свободный и открытый уровень совместимости, предназначенный для запуска Android-приложений в операционных системах на базе Linux. В отличие от традиционных эмуляторов, Waydroid использует контейнерную технологию LXC, что позволяет запускать Android непосредственно на ядре хост-системы и обеспечивает производительность, близкую к нативной.

Помимо иконок приложений, типичных для GNOME Shell, на скриншотах можно рассмотреть Google Play, а также Telegram. Telegram там, скорее всего, установлен как нативный Linux-клиент. Было бы очень интересно посмотреть, как через Waydroid работают RuStore и наиболее популярные отечественные приложения. 😉

Нам нужна национальная мобильная ОС

Нам нужна национальная мобильная ОС

Нам нужна национальная мобильная ОС. Соглашусь с Игнатием Цукергохером, что в плане мобильных ОС дело пахнет керосином и нужно что-то срочно предпринимать. Apple удалила из App Store национальный мессенджер MAX, после чего были удалены и другие приложения VK. Вслед за этим появились новости о предупреждении Apple от ФАС и возможном штрафе до 4 млрд рублей. Вряд ли Apple устранит "дискриминацию российских поисковых систем и обеспечит предустановку отечественного ПО на устройствах с iOS до 15 июля 2026 года". 🙄 Да и в то, что Эппл Рус выплатит штраф, тоже верится с трудом. Есть основания полагать, что идёт постепенная эскалация, результатом которой будет запрещение мобильных устройств Apple (в каком-то виде) и дальнейшее снижение их функциональности в России, реализованное как со стороны купертинцев, так и со стороны РКН.

Казалось бы, чего нам переживать за Apple и эплофилов? Есть же устройства на Android. Но там Google тоже переходит к гиперцентрализации и вводит обязательную регистрацию авторов приложений. У тех, кто не пройдёт верификацию (или у тех, кто будет неугоден по каким-то причинам 😉), приложения будут заблокированы на каждом Android-устройстве по всему миру. Речь не только о приложениях из Play Store, а вообще обо всех приложениях. Продвинутые пользователи смогут установить произвольную APK, но для этого придётся пройти пляски с бубном из 9 пунктов, один из которых - "Подождите 24 часа". Чистой воды издевательство. Закручивать гайки начнут с сентября 2026 года.

Ну и в целом, когда Дуров говорил, что без собственной операционной системы "все приложения на смартфонах - "национальные" или "иностранные" - остаются уязвимыми для точечной слежки и цензуры со стороны США через бэкдоры и магазины приложений iOS и Android", он был прав.

Как по мне, появление в широкой продаже устройств с отечественной мобильной операционной системой возможно только в случае повторения того же финта, что и с национальным мессенджером МАКС:

🔻 Необходимо, чтобы было принято политическое решение, что да, нужно создавать мобильную ОС директивно.

🔻 Особый статус национальной мобильной операционной системы (НМОС) должен быть закреплён в законе РФ.

🔻 В закрытом режиме должен быть выбран конкретный исполнитель, у которого есть наработки и компетенции, чтобы развивать НМОС.

🔻 Производители устройств должны быть директивно простимулированы производить устройства на НМОС, а ритейл - их продавать. Хочешь быть на рынке и не иметь проблем - участвуй в продвижении НМОС.

🔻 При появлении устройств с НМОС в продаже необходимо агрессивно навязывать их потребителям. Устройство с НМОС в кармане должно быть таким же атрибутом лояльности, как портрет президента в кабинете. На публике каждого чиновника должны видеть только со смартфоном с НМОС.

🔻 Бизнесы, у которых есть мобильные приложения, должны в первую очередь обеспечить их работу в НМОС. Определённые важные типы приложений должны работать только под НМОС.

Какая именно мобильная ОС должна стать национальной? Как по мне, непринципиально. Их сейчас в России достаточно много: Аврора, РЕД ОС М, РОСА Мобайл, Astra Linux Mobile, Alt Mobile, KasperskyOS for Mobile, kvadraOS и другие.

Из личного опыта могу сказать только то, что у меня есть смартфон на Авроре - Fplus R570E, который я купил в 2023 году. Это единственное устройство на Авроре, которое можно было официально купить физику. Казалось бы, флагман и показатель потенциала платформы для обычных потребителей, но последняя версия ОС для Fplus R570E (5.1.6) вышла в октябре прошлого года. А 3 последние версии ОС для этого смартфона выпущены не будут. ОМП показывает пальцем на Fplus, а у Fplus с прошлого года проблемы, им не до этого. Их гендиректора в июне этого года вообще признали банкротом. Не то чтобы я пожалел о покупке Fplus R570E - опыт был прикольный, но веры в то, что ОМП может достойно поддерживать НМОС, у меня поубавилось. 🤷‍♂️ Да и заставлять российские компании, у которых уже есть приложения под Android и iOS, портировать их под Аврору, ИМХО, как-то слишком.

Более логичным выглядит вариант на базе AOSP без гуглосервисов. Из отечественных AOSP-based ОС наиболее адекватной и живой выглядит РЕД ОС М.

Но, повторюсь, важна не конкретная ОС как таковая, а политическая воля по её насаждению. Посмотрим, будет ли эта воля продемонстрирована. Но в то, что без каких-либо директивных мер воздействия в России в широкой продаже могут появиться мобильные устройства на отечественных ОС и они займут существенную долю рынка, я не верю. 🙂