Архив метки: Exchange

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897)

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897)

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897). Уязвимость была исправлена 14 мая вне регулярных Microsoft Patch Tuesday. Неправильная нейтрализация входных данных при генерации веб-страницы (CWE-79, "межсайтовый скриптинг") в Microsoft Exchange Server позволяет неавторизованному злоумышленнику осуществить атаку с подменой (spoofing) по сети. Фактически это означает, что удалённый злоумышленник может отправить пользователю специально сформированное электронное письмо. Если пользователь откроет это письмо в Outlook Web Access (OWA) и будут выполнены определённые условия взаимодействия, произвольный JavaScript-код может быть выполнен в контексте браузера пользователя. В результате злоумышленник может получить контроль над почтовым ящиком пользователя, используя активную пользовательскую сессию.

👾 Для этой уязвимости эксперты Microsoft сразу указали признаки эксплуатации вживую. Уязвимость была добавлена в CISA KEV 15 мая.

⚒️ Публичный эксплойт для уязвимости был опубликован на GitHub также 15 мая.

⚙️ Первоначально для устранения уязвимости предлагали использовать меры митигации, распространяемые через службу Exchange Emergency Mitigation (EM) или с помощью скрипта Exchange on-premises Mitigation Tool (EOMT). Обновления безопасности для Microsoft Exchange Server Subscription Edition RTM, а также Exchange Server 2016 и 2019, устраняющие уязвимость, были выпущены практически через месяц, 9 июня. Эксперты Microsoft рекомендовали оставить включёнными меры митигации и после установки патча, поскольку они обеспечивают дополнительный уровень защиты. Однако применение этих мер митигации может вызывать проблемы (например, ошибки при печати календаря и отображении изображений в OWA).

⚠️ Обратите внимание, что Exchange Server 2016 и 2019, срок поддержки которых уже завершился, также подвержены этой уязвимости. Обновления безопасности для Exchange Server 2016 и 2019, выпущенные в период с мая по октябрь 2026 года, доступны только клиентам, участвующим во втором этапе программы Extended Security Update (ESU).
Финализирую список трендовых уязвимостей 2024 года по версии Positive Technologies

Финализирую список трендовых уязвимостей 2024 года по версии Positive Technologies

Финализирую список трендовых уязвимостей 2024 года по версии Positive Technologies. В прошедшем году к трендовым отнесли 74 уязвимости (для сравнения масштабов - всего в NVD за 2024 год добавили чуть более 40000).

Все трендовые уязвимости в западных коммерческих продуктах и open source проектах. Уязвимости отечественных продуктов в список трендовых не попали.

Для 55 из всех трендовых на текущий момент есть зафиксированные признаки эксплуатации в атаках, для 17 есть публичные эксплоиты (но нет признаков эксплуатации) и для 2 оставшихся есть только вероятность будущей эксплуатации.

При этом часто уязвимости добавлялись в трендовые и до появления признаков эксплуатации в реальных атаках. Так, например, уязвимость выполнения произвольного кода в VMware vCenter (CVE-2024-38812) была добавлена в список трендовых 20 сентября, через 3 дня после появления бюллетеня безопасности вендора. Для этой уязвимости не было признаков эксплуатации в реальных атаках и публичного эксплоита. Признаки эксплуатации появились только через 2 месяца, 18 ноября.

В списке трендовых больше всего уязвимостей выполнения произвольного кода и команд (24), а также повышения привилегий (21).

4 уязвимости в Barracuda Email Security Gateway (CVE-2023-2868), MOVEit Transfer (CVE-2023-34362), papercut (CVE-2023-27350) и SugarCRM (CVE-2023-22952) были добавлены в начале января 2024 года. Они активно эксплуатировались на Западе в 2023 году, но атаки с использованием этих уязвимостей могли по касательной задеть и те отечественные организации, где эти продукты ещё не были выведены из эксплуатации. Остальные уязвимости стали трендовыми именно в 2024 году.

34 трендовых уязвимостей касаются продуктов Microsoft (45 %).

🔹 Из них 17 - это уязвимости повышения привилегий в ядре Windows и стандартных компонентах.

🔹 1 уязвимость выполнения произвольного кода в Windows Remote Desktop Licensing Service (CVE-2024-38077).

2 трендовые уязвимости касаются повышения привилегий в Linux: одна в nftables (CVE-2024-1086), а вторая в needrestart (CVE-2024-48990).

Другие группы уязвимостей

🔻 Фишинговые атаки: 19 (компоненты Windows, Outlook, Exchange, Ghostscript, Roundcube)
🔻 Сетевая безопасность и точки проникновения: 13 (Palo Alto, Fortinet, Juniper, Ivanti, Check Point, Zyxel)
🔻 Виртуальная инфраструктура и бэкапы: 7 (VMware, Veeam, Acronis)
🔻 Разработка ПО: 6 (GitLab, TeamCity, Jenkins, PHP, Fluent Bit, Apache Struts)
🔻 Инструменты совместной работы: 3 (Atlassian Confluence, XWiki)
🔻 Плагины CMS WordPress: 3 (LiteSpeed Cache, The Events Calendar, Hunk Companion)

🗒️ Полный отчёт Vulristics

🟥 Статья на официальном сайте "Уязвимое ПО и «железо» vs исследователи безопасности"

Новый выпуск "В тренде VM": горячие уязвимости ноября, управление уязвимостями без бюджета и кто должен искать патчи

Новый выпуск "В тренде VM": горячие уязвимости ноября, управление уязвимостями без бюджета и кто должен искать патчи. Конкурс на лучший вопрос по теме VM-а продолжается. 😉🎁

📹 Ролик на VK Видео, RUTUBE, YouTube
🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Содержание:

🔻 00:33 Уязвимость раскрытия хеша NTLMv2 в Windows (CVE-2024-43451)
🔻 01:20 Уязвимость повышения привилегий в Windows Task Scheduler (CVE-2024-49039)
🔻 02:20 Уязвимость подмены отправителя в Microsoft Exchange (CVE-2024-49040)
🔻 03:07 Уязвимости повышения привилегий в утилите needrestart (CVE-2024-48990)
🔻 04:15 Уязвимость удаленного выполнения кода в FortiManager (CVE-2024-47575)
🔻 05:23 Уязвимость обхода аутентификации в веб-интерфейсе PAN-OS (CVE-2024-0012)
🔻 06:36 Уязвимость повышения привилегий в PAN-OS (CVE-2024-9474)
🔻 07:46 Уязвимость обхода каталога в межсетевых экранах Zyxel (CVE-2024-11667)
🔻 08:41 Можно ли заниматься Управлением Уязвимостями без бюджета?
🔻 09:57 Кто должен искать патчи для устранения уязвимостей?
🔻 10:55 Полный дайджест с трендовыми уязвимостями
🔻 11:22 Бэкстейдж

Про уязвимость Spoofing - Microsoft Exchange (CVE-2024-49040)

Про уязвимость Spoofing - Microsoft Exchange (CVE-2024-49040)

Про уязвимость Spoofing - Microsoft Exchange (CVE-2024-49040). Уязвимость из ноябрьского Microsoft Patch Tuesday. Некорректно сформулированная политика обработки хедера P2 FROM позволяет злоумышленнику сделать так, чтобы его email-адрес выглядел легитимным для жертвы (например, как адрес коллеги по работе). Что, естественно, значительно повышает эффективность фишинговых атак. 😏🪝 Уязвимости подвержены Exchange Server 2019 и Exchange Server 2016.

Первоначальные исправления для этой уязвимости, опубликованные 12 ноября, были через 2 дня отозваны. Их установка приводила к сбоям. Новые исправления были опубликованы Microsoft только 27 ноября.

👾 Kaspersky уже наблюдали попытки эксплуатации этой уязвимости. Об этом они написали в блогпосте от 26 ноября.

ТОП 5 CVE, которые чаще других эксплуатировались пентестерами Positive Technologies в 2023 году

ТОП 5 CVE, которые чаще других эксплуатировались пентестерами Positive Technologies в 2023 году. Отчёт вышел 2 июля.

Список уязвимостей:

🔻 Remote Code Execution - Microsoft Exchange "ProxyNotShell" (CVE-2022-41040, CVE-2022-41080, CVE-2022-41082)
🔻 Remote Code Execution - Bitrix Site Manager "PollsVotes" (CVE-2022-27228)
🔻 Elevation of Privilege - Polkit "PwnKit" (CVE-2021-4034)

Дальше в рифмованном виде. 😉 Трек сгенерировал в Suno.

---

По пентестам за прошедший год отчёт
Вышел у Позитивов.
Каждый кто его прочтёт,
Увидит, что там всё красиво.
28 проектов, есть что показать.
Статистика и результаты.
Умеют защищать и умеют ломать -
Молодцы ребята!
(Молодцы ребята!)

К отчёту они подошли всерьёз.
Ознакомьтесь без спешки!
Но у меня всегда один вопрос:
Где там CVE-шки?
(Где там CVE-шки?)

По отчёту уязвимости не сложно сосчитать.
Их совсем немного. Их конкретно пять.

Топ пять критичных уязвимостей.
Эксплуатируют их чаще всего в ходе пентестов.
Ужас пробирает до костей,
Когда видишь их в инфре: им не должно быть места!
Давно известны они все,
И что опасны они никто не возразит:
PollsVotes в Битриксе,
ProxyNotShell в Эксчендже,
А на Linux-ах PwnKit.

Самый популярный почтовый сервак
MS Exchange - лакомая цель любых атак.
3 уязвимости ProxyNotShell - по сути одна
Remote Code Execution. Опасность наглядно видна.

Bitrix Site Manager - популярная в России CMS.
И к тому же отечественная. Импортозамeс!
RCE в модуле "Опросы, голосования" -
Причина массовых дефейсов и для атак на инфру основание.

Ну а если злоумышленник
На Linux хост проник
И там спокойно сидит,
Нет надёжнее стратегии,
Чем поднять до root-a привилегии
Через уязвимость Polkit, PwnKit.

Топ пять критичных уязвимостей.
Эксплуатируют их чаще всего в ходе пентестов.
Ужас пробирает до костей,
Когда видишь их в инфре: им не должно быть места!
Давно известны они все,
И что опасны они никто не возразит:
PollsVotes в Битриксе,
ProxyNotShell в Эксчендже,
А на Linux-ах PwnKit.

Это были результаты за 2023 год.
Что за тренды нам текущий год принесёт?
Кто подаст надёжный патчиться сигнал?
Подпишись на @avleonovrus "Управление Уязвимостями и прочее", Telegram канал.

MP3 файл

Коллеги по PT ESC обнаружили раннее неизвестный кейлоггер для Microsoft Exchange OWA

Коллеги по PT ESC обнаружили раннее неизвестный кейлоггер для Microsoft Exchange OWA

Коллеги по PT ESC обнаружили раннее неизвестный кейлоггер для Microsoft Exchange OWA. Встроенный код собирает логины/пароли, которые вводят пользователи для доступа в веб-интерфейс Exchange, и сохраняет их в специальный файл. Доступ к этому файлу открыт извне. Вот так просто злоумышленники собирают учётки для получения конфиденциальной информации и дальнейшего развития атаки. 🙂

👾 Установка зловреда производится через эксплуатацию старой уязвимости ProxyShell (CVE-2021-34473, CVE-2021-34523, CVE-2021-31207).

🏛️ Всего обнаружили 30 жертв, среди которых правительственные структуры, банки, IT-компании, учебные учреждения.

🌍 Атакованные страны: Россия, ОАЭ, Кувейт, Оман, Нигер, Нигерия, Эфиопия, Маврикий, Иордания, Ливан и другие. 

🕵️‍♂️ Определить факт компрометации можно по характерной строчке в файле logon.aspx.

Первые впечатления от мартовского Microsoft Patch Tuesday

Первые впечатления от мартовского Microsoft Patch Tuesday
Первые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch Tuesday

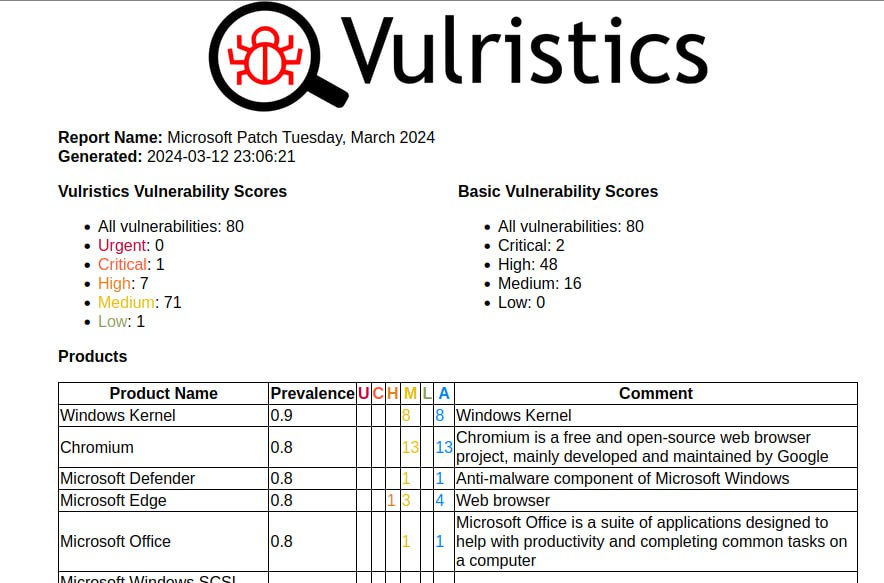
Первые впечатления от мартовского Microsoft Patch Tuesday. Пока ничего откровенно критичного не просматривается. Всего 80 уязвимостей, включая 20 добавленных между февральским и мартовским MSPT.

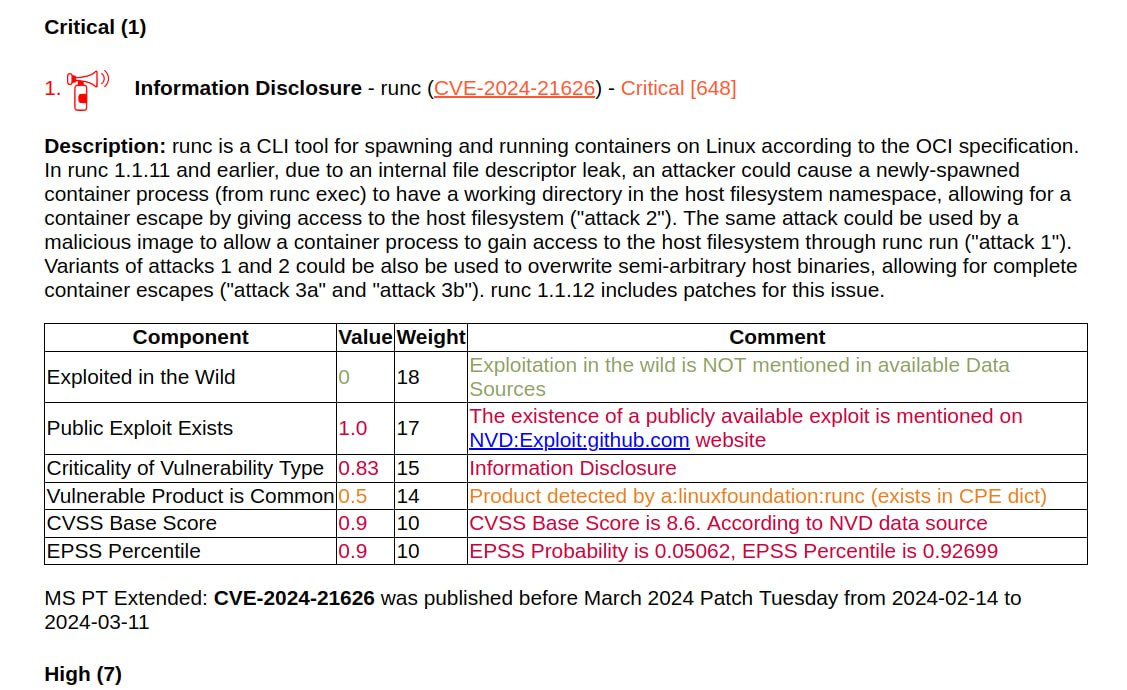
С PoC-ом всего одна:

🔻 Information Disclosure - runc (CVE-2024-21626). Она позволяет реализовать побег из контейнера. Причём тут Microsoft? Уязвимость исправили в Azure Kubernetes Service и CBL-Mariner (внутренний Linux дистрибутив Microsoft).

Для остальных пока нет признаков активной эксплуатации или наличия PoC-а.

Можно обратить внимание на следующее:

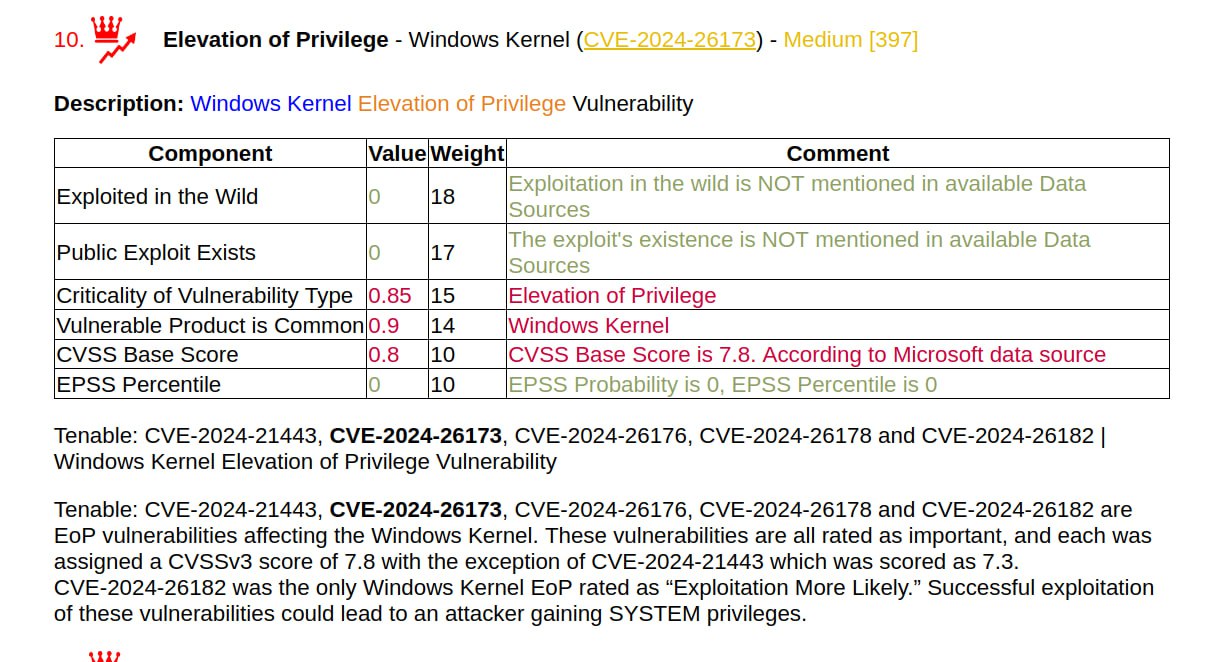
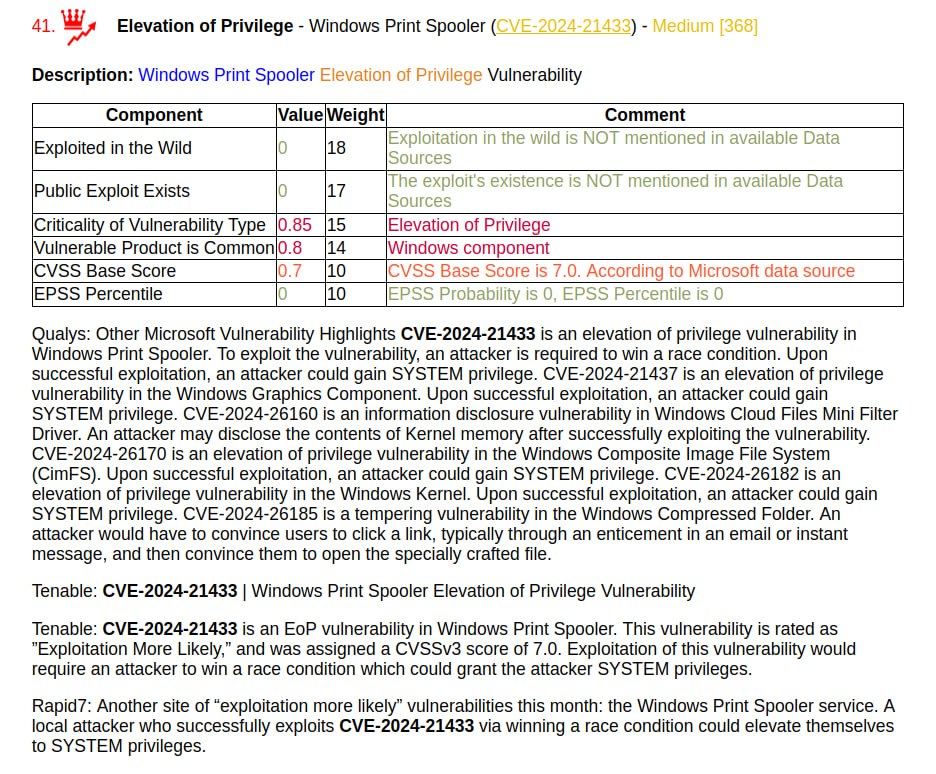
🔸 Elevation of Privilege - Windows Kernel (CVE-2024-21443, CVE-2024-26173, CVE-2024-26176, CVE-2024-26178, CVE-2024-26182). Их частенько доводят до практической эксплуатации в последнее время. Сюда же Elevation of Privilege - Windows Print Spooler (CVE-2024-21433).
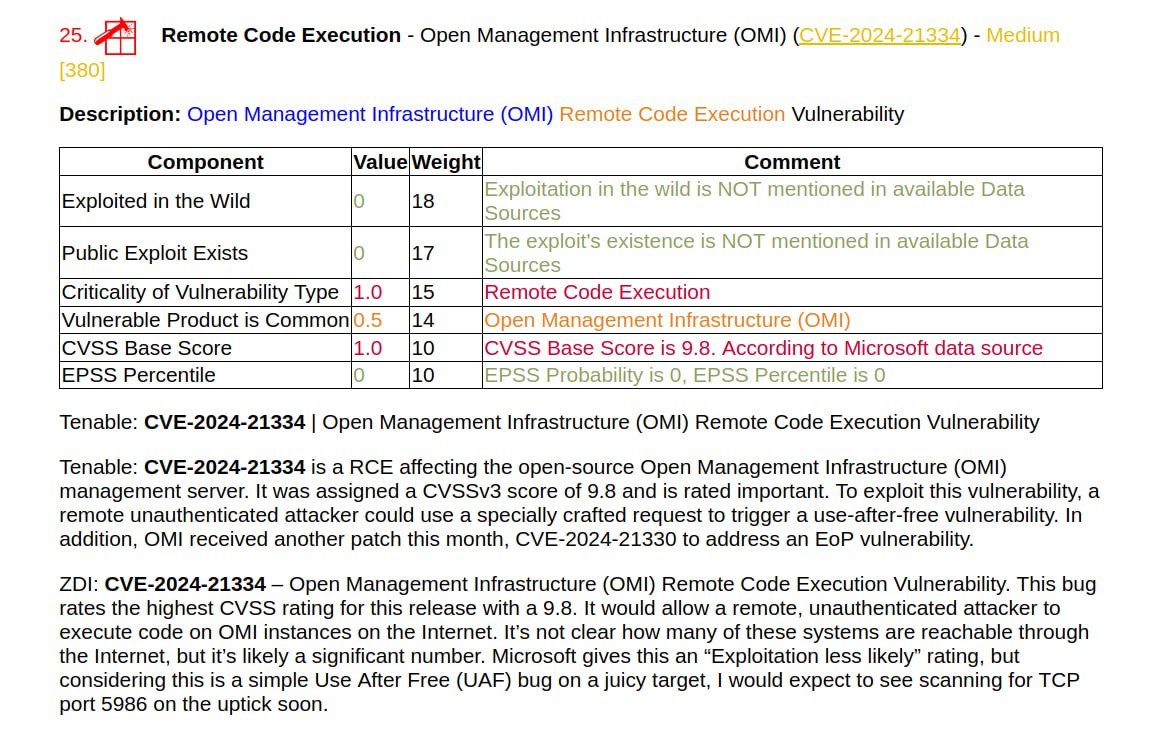
🔸 Remote Code Execution - Open Management Infrastructure (OMI) (CVE-2024-21334). CVSS 9.8 и ZDI пишут, что "она позволит удаленному, неавторизованному злоумышленнику выполнить код на инстансах OMI в Интернете". Возможно их и правда в интернет часто выставляют, требует ресёрча. 🤷‍♂️
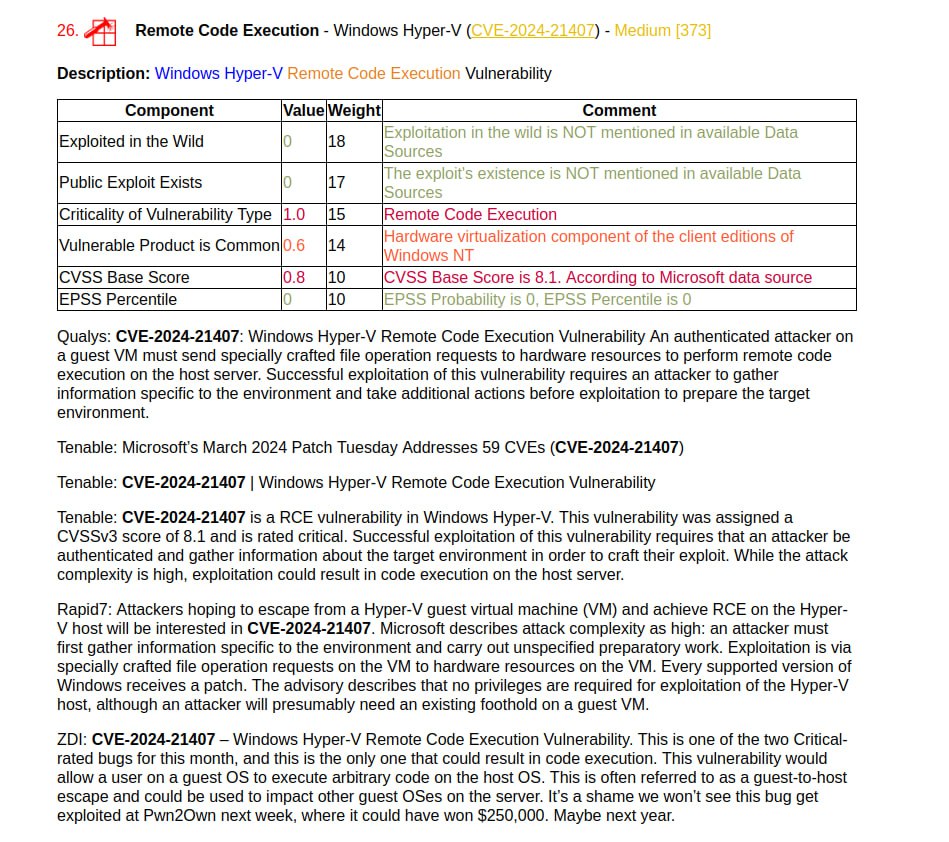
🔸 Remote Code Execution - Windows Hyper-V (CVE-2024-21407). Эту "guest-to-host escape" уязвимость подсветили вообще все: Qualys, Tenable, Rapid7, ZDI.
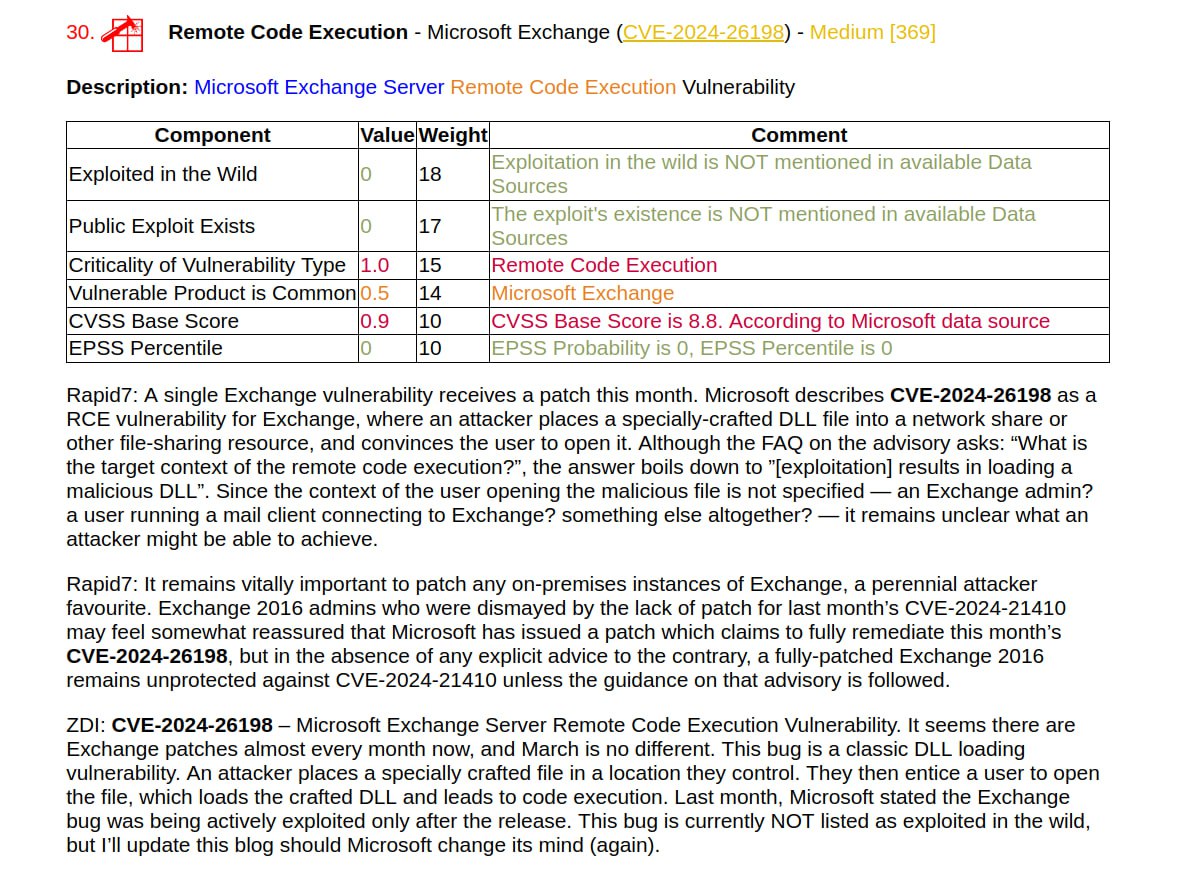
🔸 Remote Code Execution - Microsoft Exchange (CVE-2024-26198). Уязвимость типа "DLL loading". Детали пока неясны, но я не удивлюсь если по ней скоро будет подробный write-up.

🗒 Отчёт Vulristics