
Архив метки: InsightVM

Команда Vulners представила новый AI-продукт - Cube

Команда Vulners представила новый AI-продукт - CubeКоманда Vulners представила новый AI-продукт - CubeКоманда Vulners представила новый AI-продукт - CubeКоманда Vulners представила новый AI-продукт - CubeКоманда Vulners представила новый AI-продукт - CubeКоманда Vulners представила новый AI-продукт - CubeКоманда Vulners представила новый AI-продукт - CubeКоманда Vulners представила новый AI-продукт - CubeКоманда Vulners представила новый AI-продукт - Cube

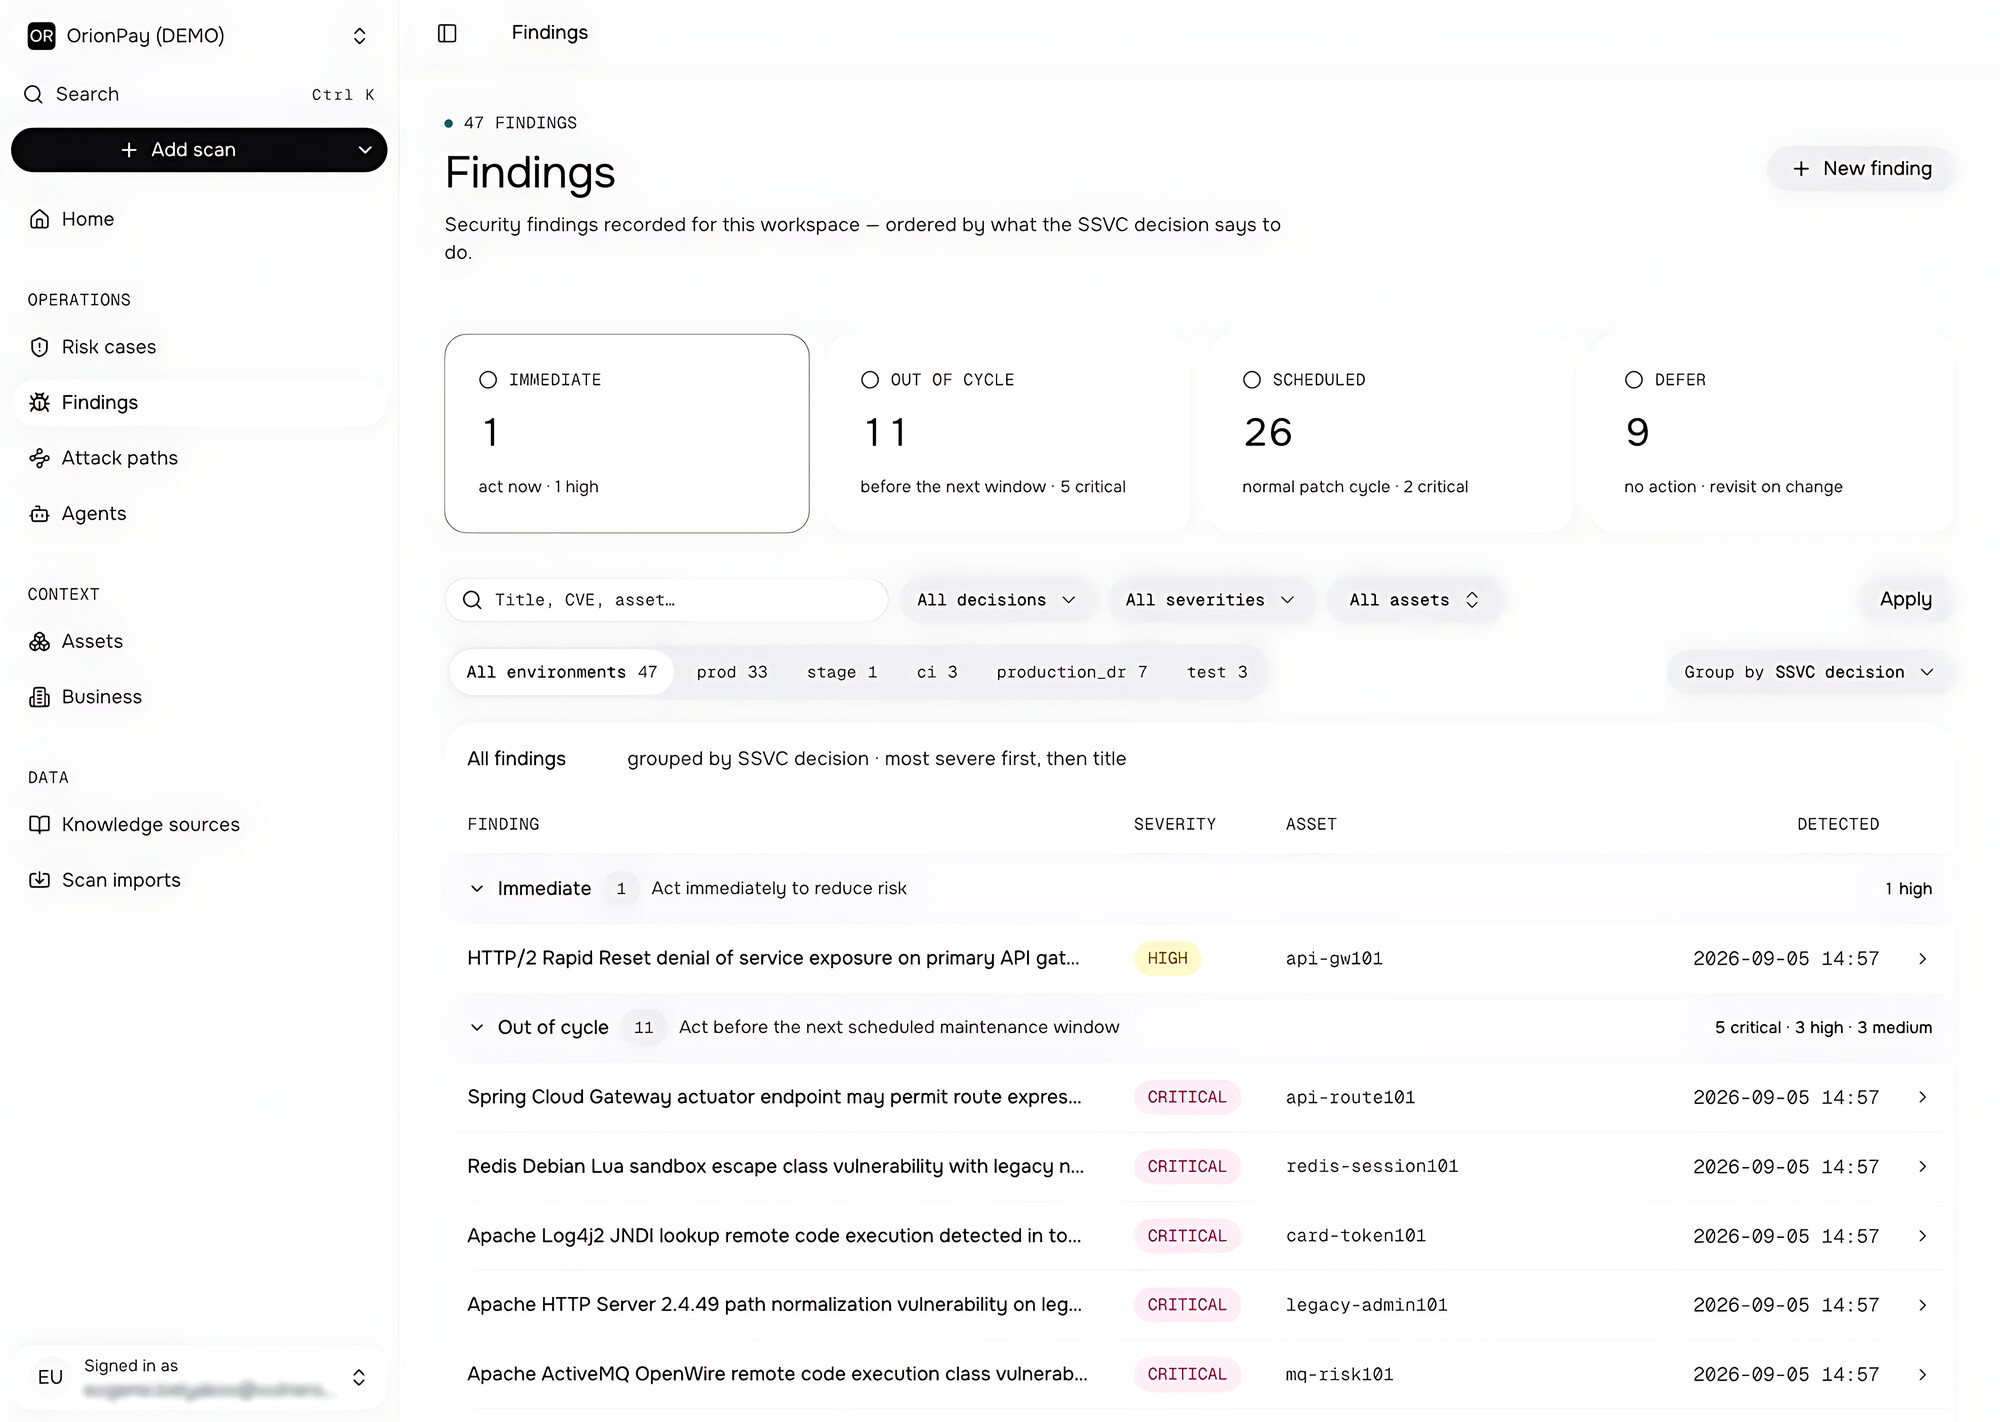
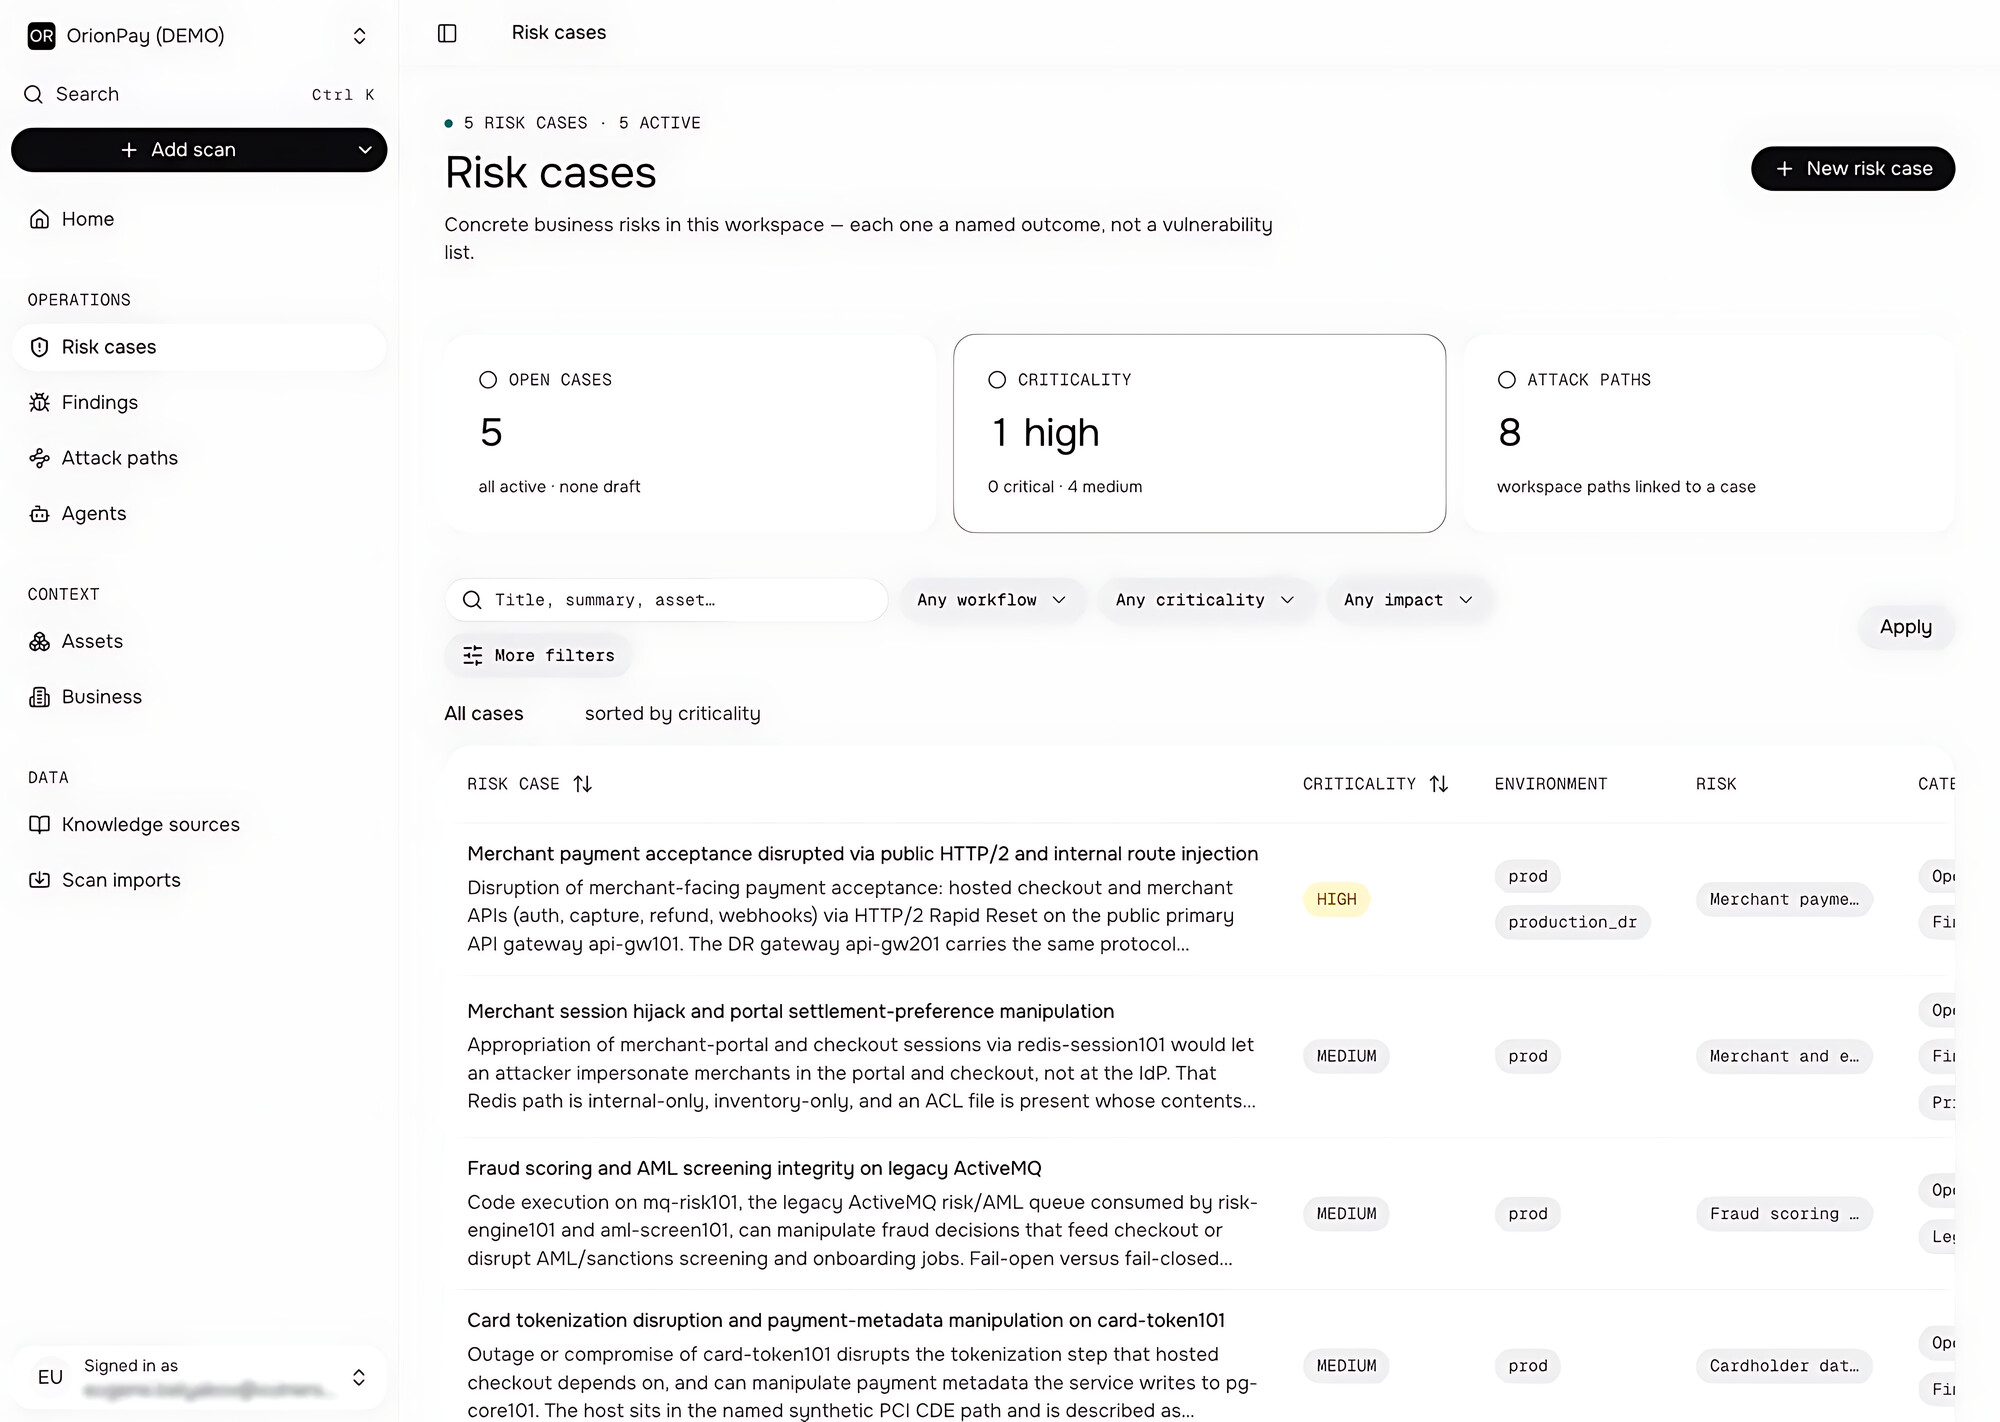
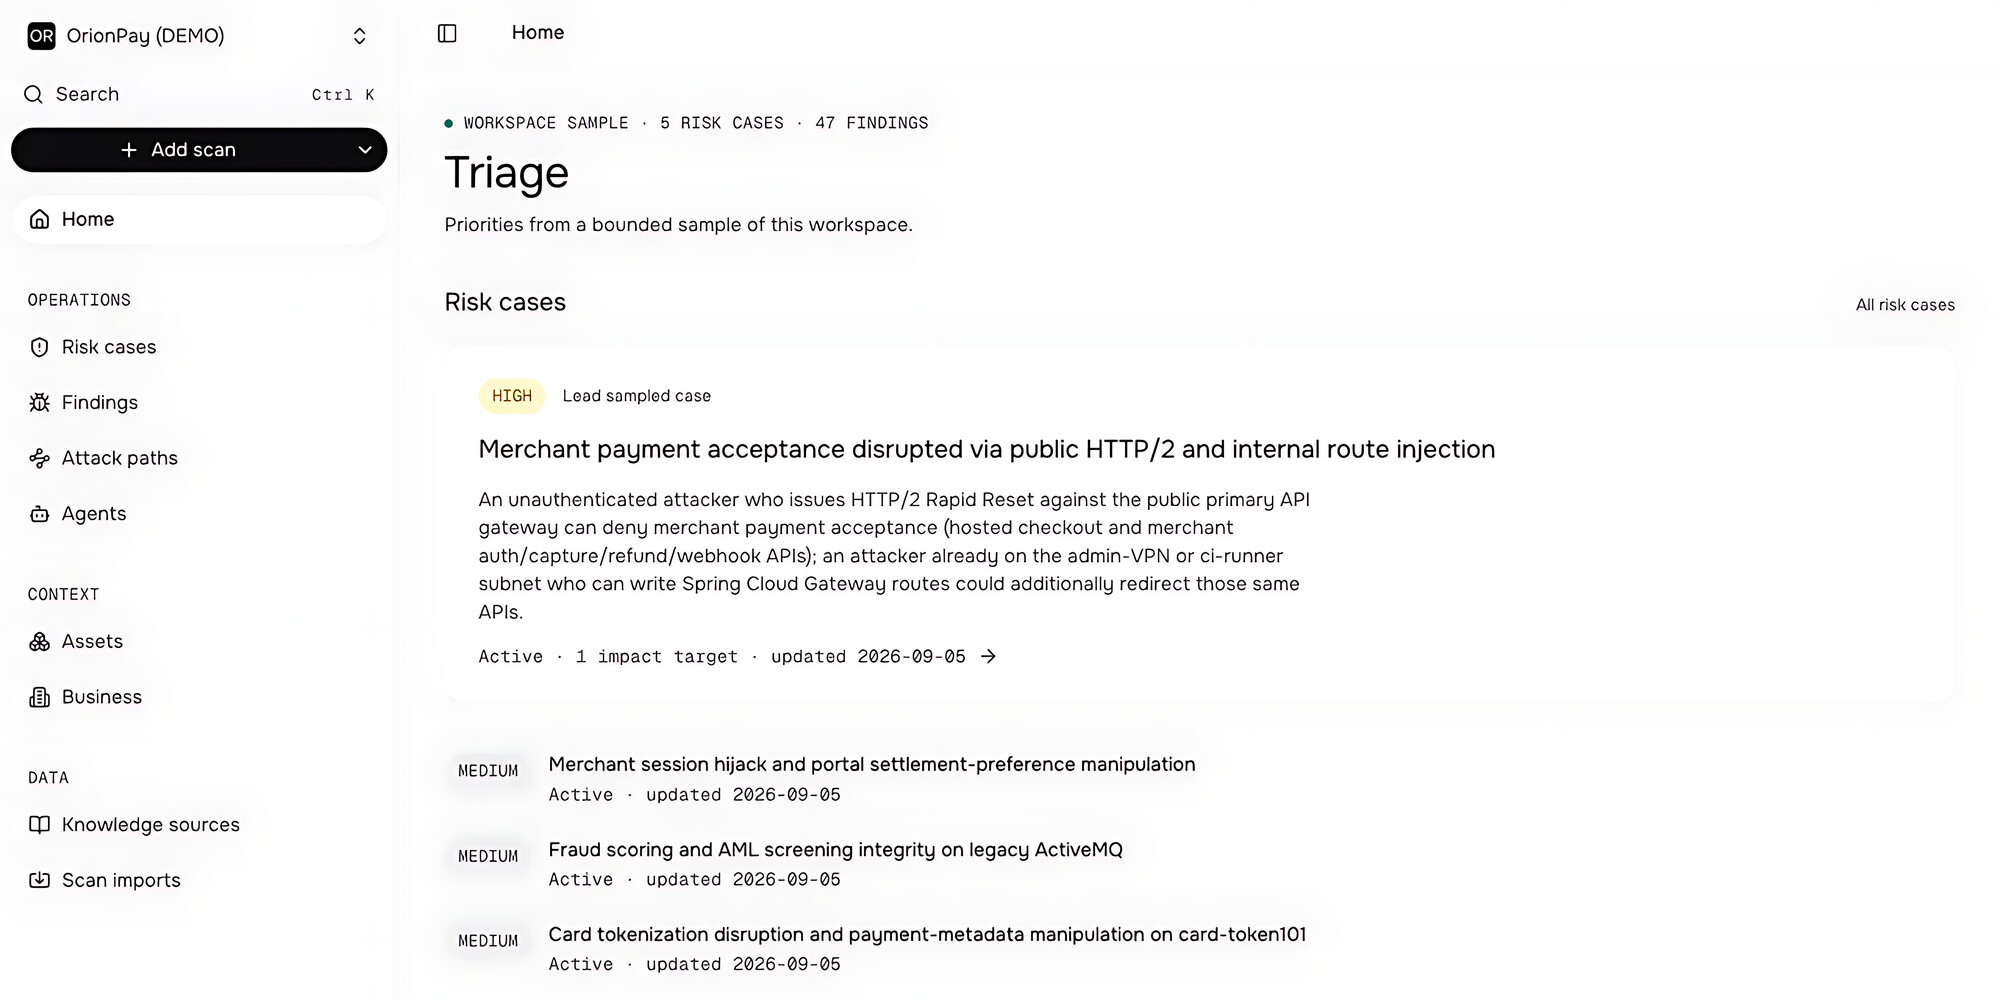
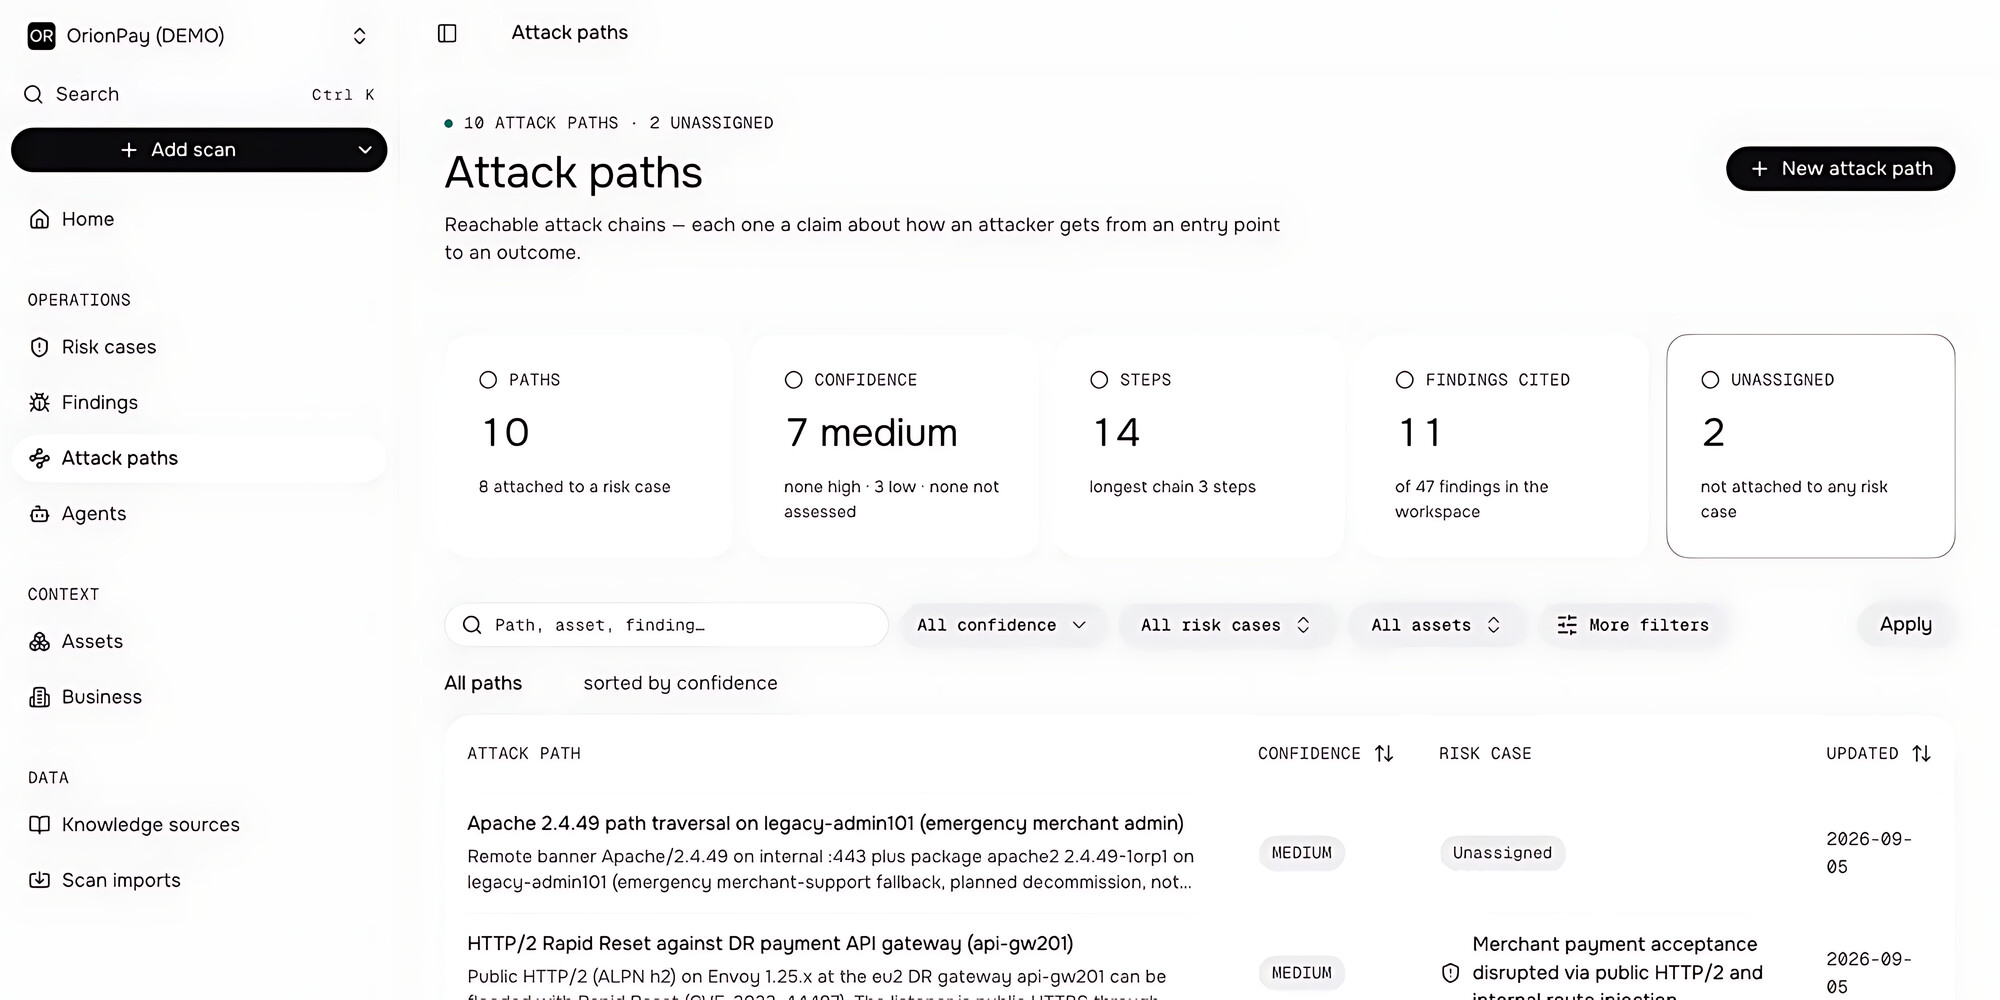
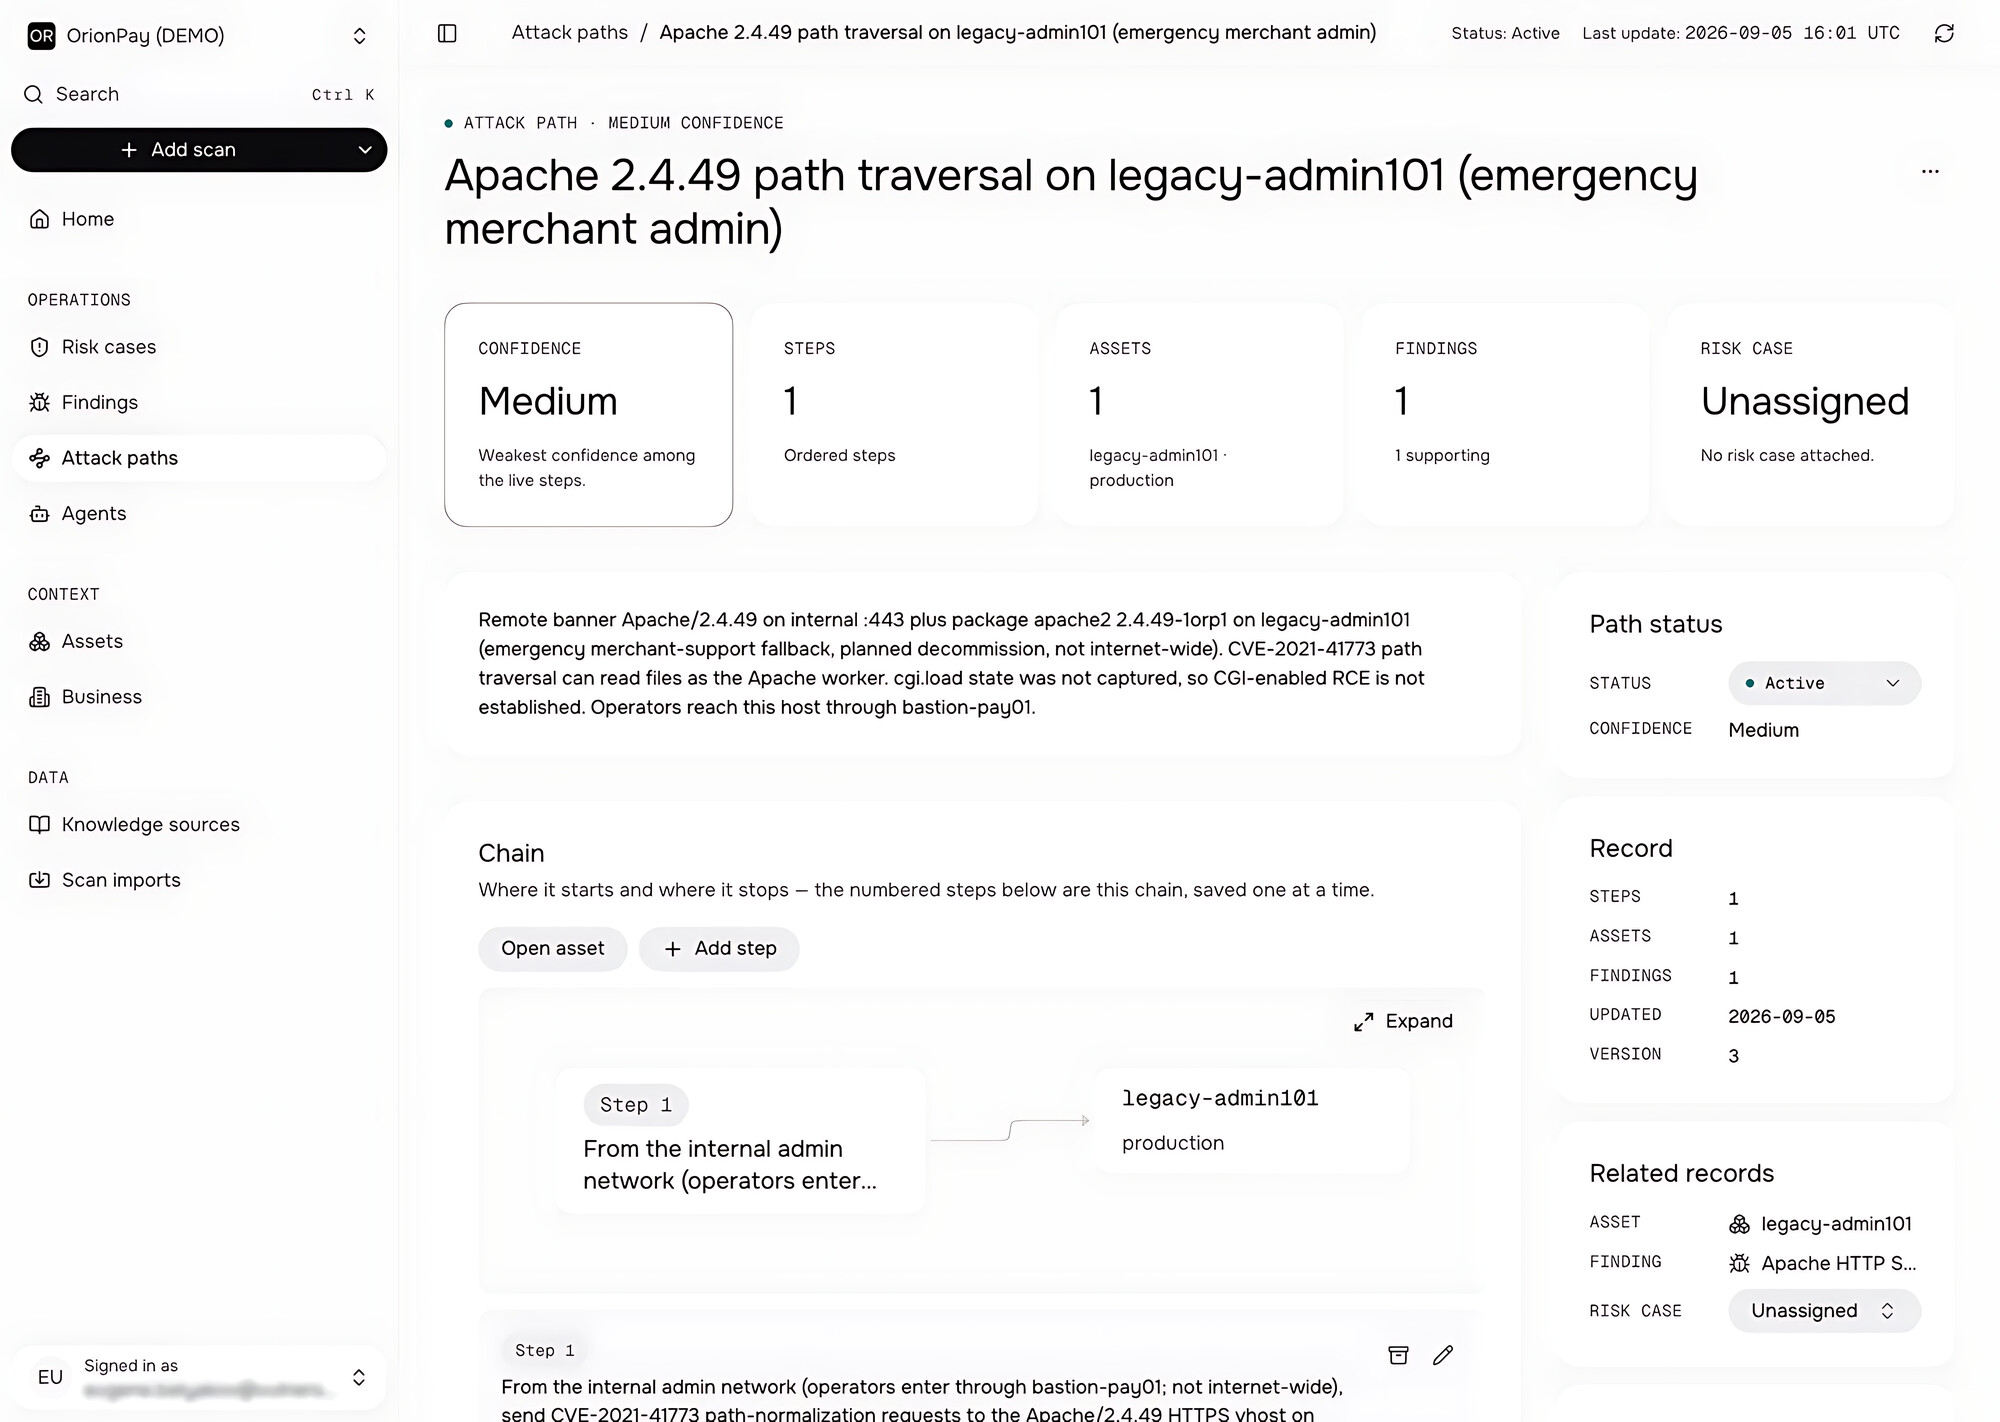
Команда Vulners представила новый AI-продукт - Cube. Это платформа для контекстного анализа результатов сканирования на наличие уязвимостей, которая сопоставляет технические находки с данными об инфраструктуре и бизнес-процессах организации.

В основе работы Cube лежат три слоя:

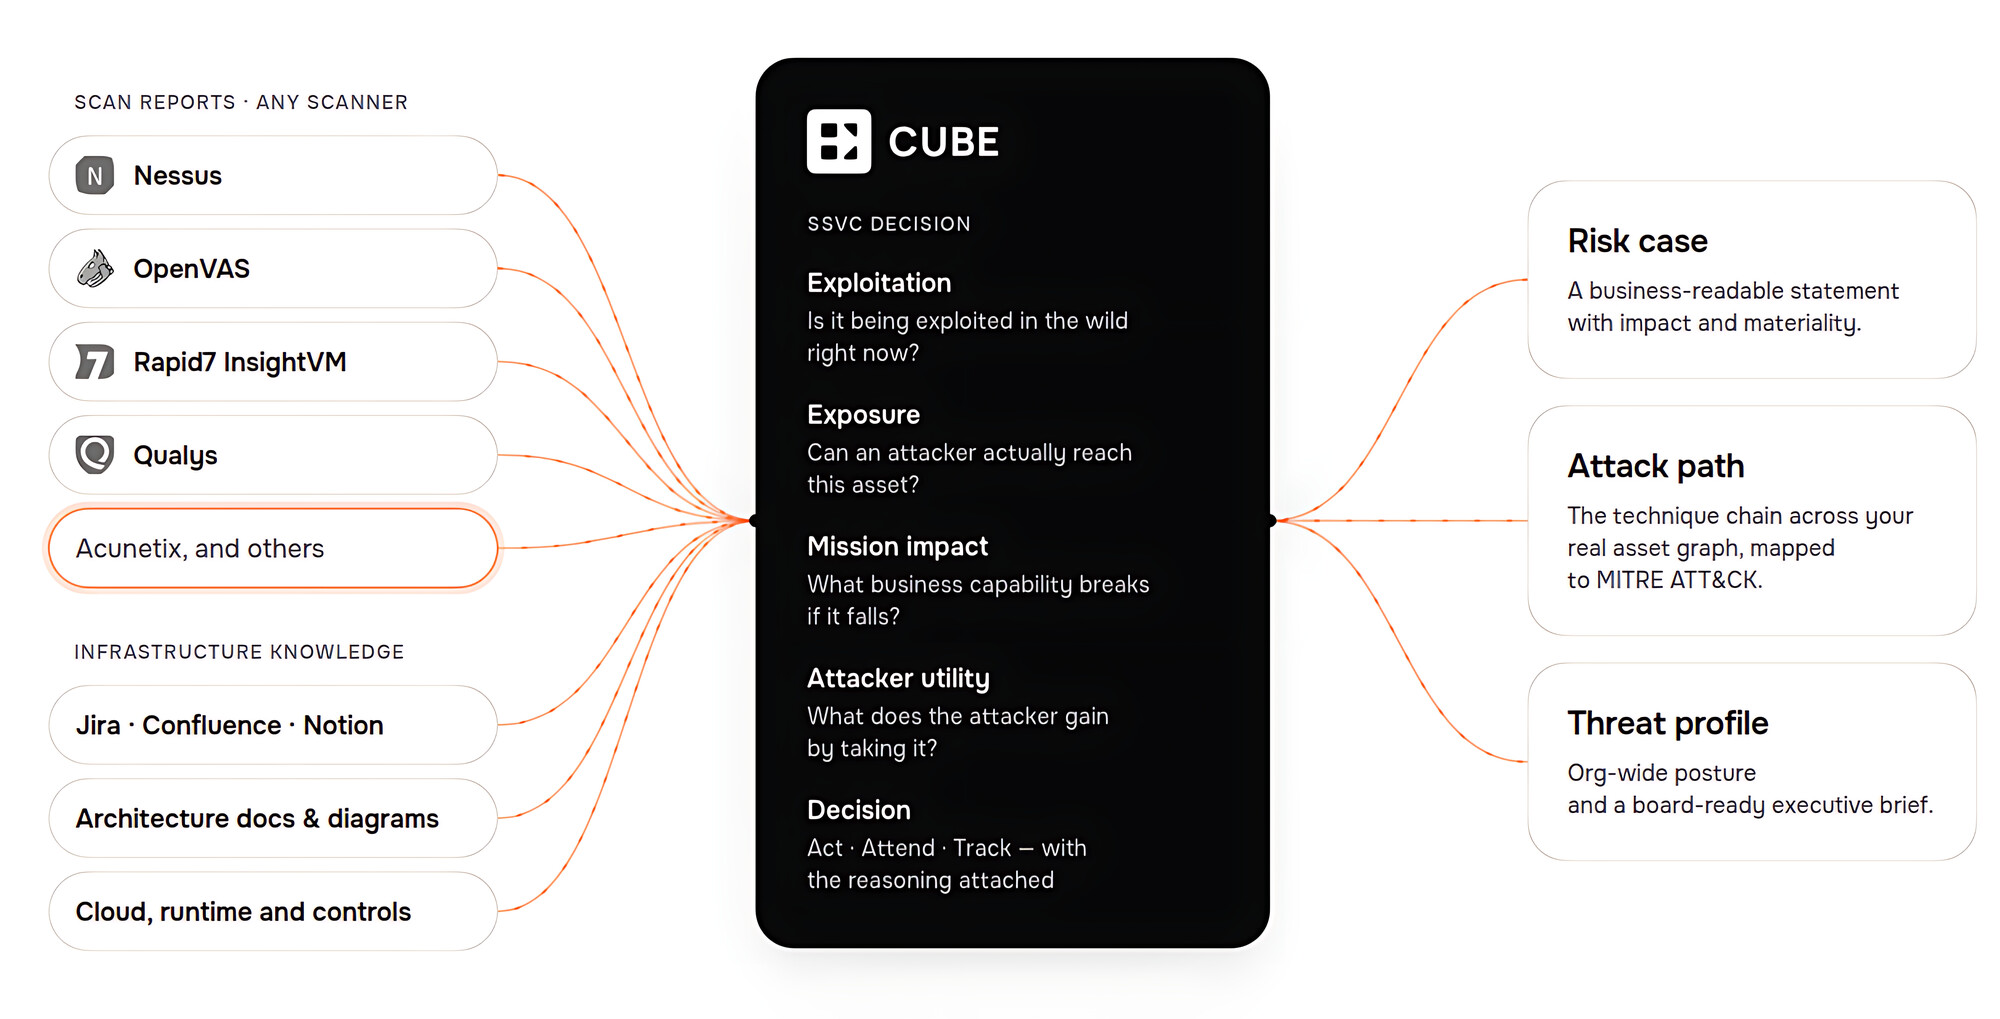
📥 Evidence Layer - принимает отчёты существующих сканеров: Nessus, OpenVAS, Qualys, Rapid7 InsightVM, Acunetix и других. Платформа обрабатывает находки и сопоставляет их с реальными инфраструктурными активами.

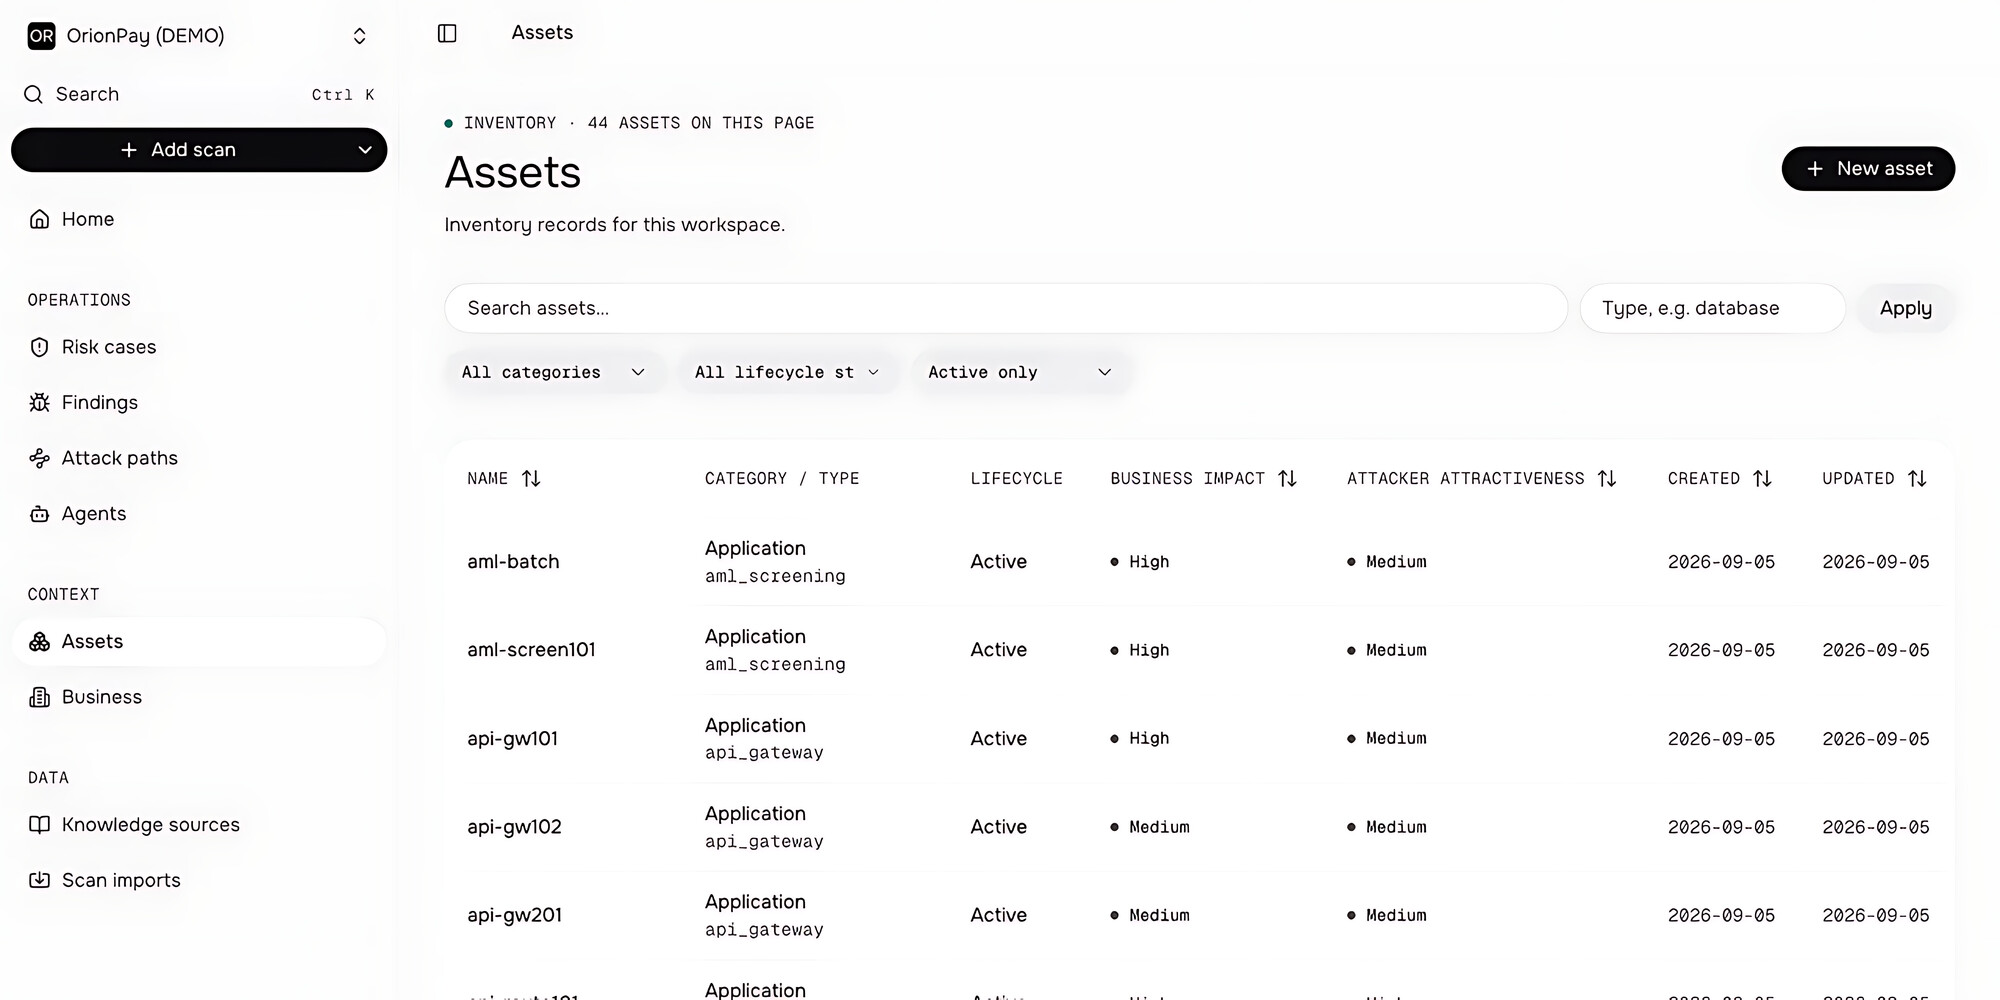
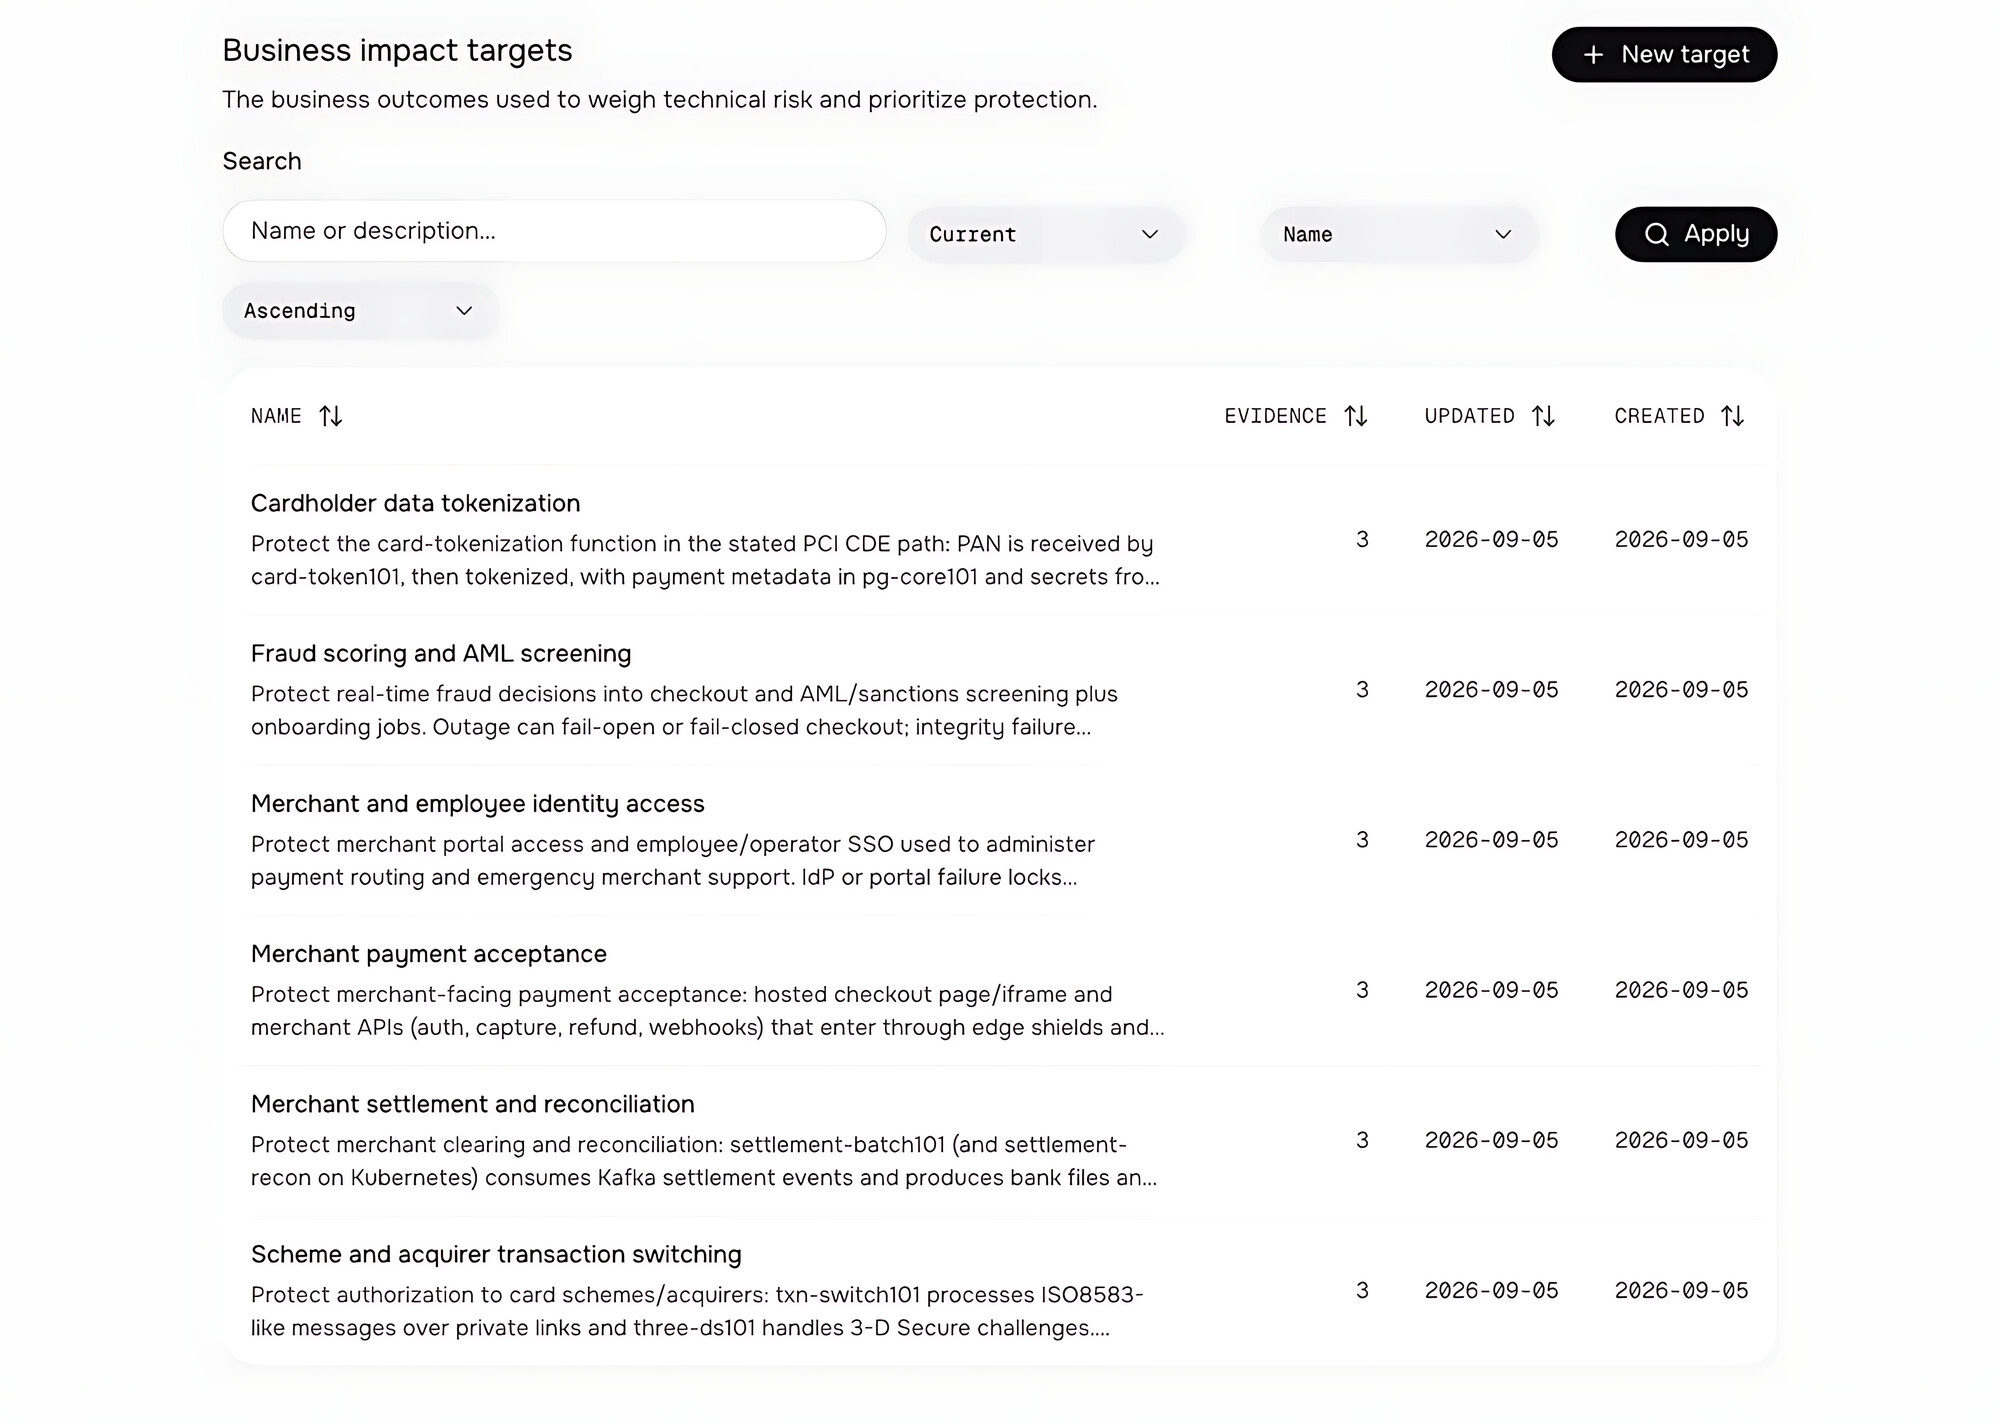
🗺️ Context Layer - обогащает результаты информацией об инфраструктуре. Для этого используются архитектурная документация, схемы, задачи в таск-трекере, сведения об облачной среде, системах и бизнес-процессах. На их основе платформа восстанавливает модель инфраструктуры: формирует CMDB, строит граф сети и определяет взаимосвязи между компонентами. Это позволяет определить, какой актив затронут, насколько он доступен потенциальному атакующему и какие бизнес-функции от него зависят.

🧠 Decision Layer - использует методологию CISA SSVC (Stakeholder-Specific Vulnerability Categorization) для определения приоритетов устранения. В отличие от CVSS, оценивающего техническую критичность уязвимости, SSVC использует дерево принятия решений, учитывающее условия эксплуатации и возможные последствия для организации.

В модели CISA SSVC предусмотрено четыре итоговых статуса:

🟢 Track - уязвимость остаётся в стандартном процессе Vulnerability Management. Её отслеживают и устраняют в рамках обычных сроков обновления ПО.

🟡 Track* - требуется более пристальное наблюдение за уязвимостью и пересмотр оценки при появлении новых обстоятельств.

🟠 Attend - необходимо повышенное внимание специалистов и руководителей соответствующего уровня, возможно привлечение экспертов и уведомление заинтересованных сторон. Устранение рекомендуется ускорить.

🔴 Act - требуется эскалация на уровень руководства и координация действий между подразделениями. Формируется согласованный план реагирования, привлекаются необходимые участники, а уязвимость устраняется как можно скорее.

Таким образом, SSVC определяет не только очерёдность устранения уязвимостей, но и необходимый масштаб организационного реагирования.

Пользователь Cube получает несколько типов результатов:

🎯 Risk Cases - сгруппированные находки с оценкой критичности и бизнес-последствий.

🛤️ Attack Paths - потенциальные пути атак между активами с использованием MITRE ATT&CK.

🛡️ Threat Profile - общую картину угроз и состояния инфраструктуры.

📋 Обоснования решений - с привязкой к исходным отчётам, оценкам и инфраструктурным данным.

Например, уязвимость с CVSS 9.8 на изолированном внутреннем build-сервере может получить более низкий приоритет, чем уязвимость с CVSS 7.5 на публичном платёжном шлюзе. Во втором случае потенциальные последствия для бизнеса существенно выше.

Важно отметить, что платформа развёртывается в собственной инфраструктуре заказчика (on-premises), который самостоятельно выбирает языковую модель с API, совместимым с OpenAI API или Anthropic API. Это может быть, например, модель от Яндекса или Сбера, а также собственная LLM, развёрнутая на GPU-серверах организации. Таким образом, Cube не привязывает заказчика к конкретному AI-провайдеру. Vulners не взимает плату за использование токенов - заказчик самостоятельно контролирует расходы на выбранную LLM. По оценке Vulners, для инфраструктуры среднего масштаба бюджет на использование модели составляет около $1 000 в месяц.

По сути, Cube добавляет к традиционному Vulnerability Management слой контекстного анализа, связывающий технические уязвимости с реальными активами, бизнес-процессами и потенциальными последствиями атак.

Это второй выпуск Vulnerability Management news and publications

Это второй выпуск Vulnerability Management news and publications. В этот раз меньше цитат из новостных статей, больше моих мыслей. Выглядит вроде получше, вам как?

Основная мысль этого эпизода. Microsoft это ангажированная компания. Фактически их можно теперь воспринимать как ещё одно американское агентство. Значит ли это, что нам нужно о них забыть и прекратить отслеживать, что они делают? Нет, не значит. Они делают много интересных вещей, которые как минимум можно исследовать и копировать. Значит ли это, что нужно отказаться от использования продуктов Microsoft? В некоторых локациях (вы сами знаете каких) точно да, в некоторых можно продолжать использовать, если это оправдано, но нужно иметь план Б. И это касается не только Microsoft. Т.е. видится гибкий подход. Здесь - поступаем так, там - по-другому. Кажется, что довольно жесткая фрагментация рынка IT это долгосрочный тренд и надо к нему приспосабливаться.

В этом эпизоде:

01:03 Microsoft выпустили пропагандистский отчет, что это значит для нас?
06:48 Microsoft выпустили функцию Autopatch, стоит ли ее применять?
09:59 Нелепая уязвимость: захардкоженный пароль в Confluence Questions
11:50 Новый Nessus Expert и почему это, по-видимому, худший релиз Tenable
13:20 Новые фичи Rapid7 Nexpose/InsightVM, добавленные во втором квартале 2022 года: хорошее и странное
16:46 Palo Alto: вредоносное сканирование через 15 минут после публикации CVE. Да неужели?
19:36 6 групп уязвимостей, которые чаще всего используются в атаках, согласно Palo Alto, и конец ИТ-глобализации

Video: https://youtu.be/_waOzdBvIyU
Video2 (for Russia): https://vk.com/video-149273431_456239097
Blogpost: https://avleonov.com/2022/08/14/vulnerability-management-news-and-publications-2/

Посмотрел что новенького появилось в Rapid7 Nexpose/InsightVM в Q2 2022

Посмотрел что новенького появилось в Rapid7 Nexpose/InsightVM в Q2 2022. Часть изменений из разряда "а как они вообще без этого раньше жили".

Вот только-только появилась поддержка severity CVSS v3 в дашбордах. Стандарт зарелизили в июне 2015, данные в NVD были с 2017. И вот через 5 лет после этого только решили и эти данные тоже учитывать? Ну, странно.

Или то, что раньше у них были такие странные дашборды по исправлениям, что прогресс по Remediation Project был виден только когда исправления были применены ко всем активам. А теперь стало лучше: "Yes, this means customers no longer have to wait for all the affected assets to be remediated to see progress". Ну круто.

Или вот только-только добавили поддержку AlmaLinux и Rocky Linux. Хотя стабильные версии дистрибутивов появились больше года назад и уже активно используются в энтерпрайзе как замена CentOS. Получается клиенты Rapid7 только сейчас получили возможность их сканировать?

Rapid7 используют термин "recurring coverage" для поддерживаемых систем. И у них есть в паблике список таких систем. "The following software list encompasses those products and services that we are specifically committed to providing ongoing, automated coverage". Не особо, кстати, большой, но круто, что публичный.

С другой стороны, есть и прикольные фичи, как минимум одна. Это Scan Assistant. Фича это была представлена в декабре прошлого года, но сейчас её улучшили. Насколько я понимаю, это что-то вроде агента, который однако не проводит сбора или анализа данных, а только отвечает за аутентификацию сканера. Т.е это решение проблемы использования учеток для сканирования, что всегда адово и рискованно, если утечёт. А так можно раскатать Scan Assistant и сканер будет аутентифицироваться не с помощью учётки хоста, а по сертификатам. "Scan Assistant, a lightweight service deployed on an asset that uses digital certificates for handshake instead of account-based credentials; This alleviates the credential management headaches VM teams often encounter." Вот это прикольная и полезная штука, у других VM вендоров ее не видел. Во втором квартале добавили автоматизацию обновления этого Scan Assistant и ротации сертификатов. Круто, что тема развивается. Но пока только для Windows.

И есть обновления, которые никаких особенных эмоций у меня не вызвали. Это например Asset correlation for Citrix VDI instances или поддержка детекта уязвимостей Oracle E-Business Suite и VMware Horizon. Добавили, ну и хорошо.