
Архив метки: Oracle

75% CVE-шек остались без ссылок с тегом "patch"

75% CVE-шек остались без ссылок с тегом patch

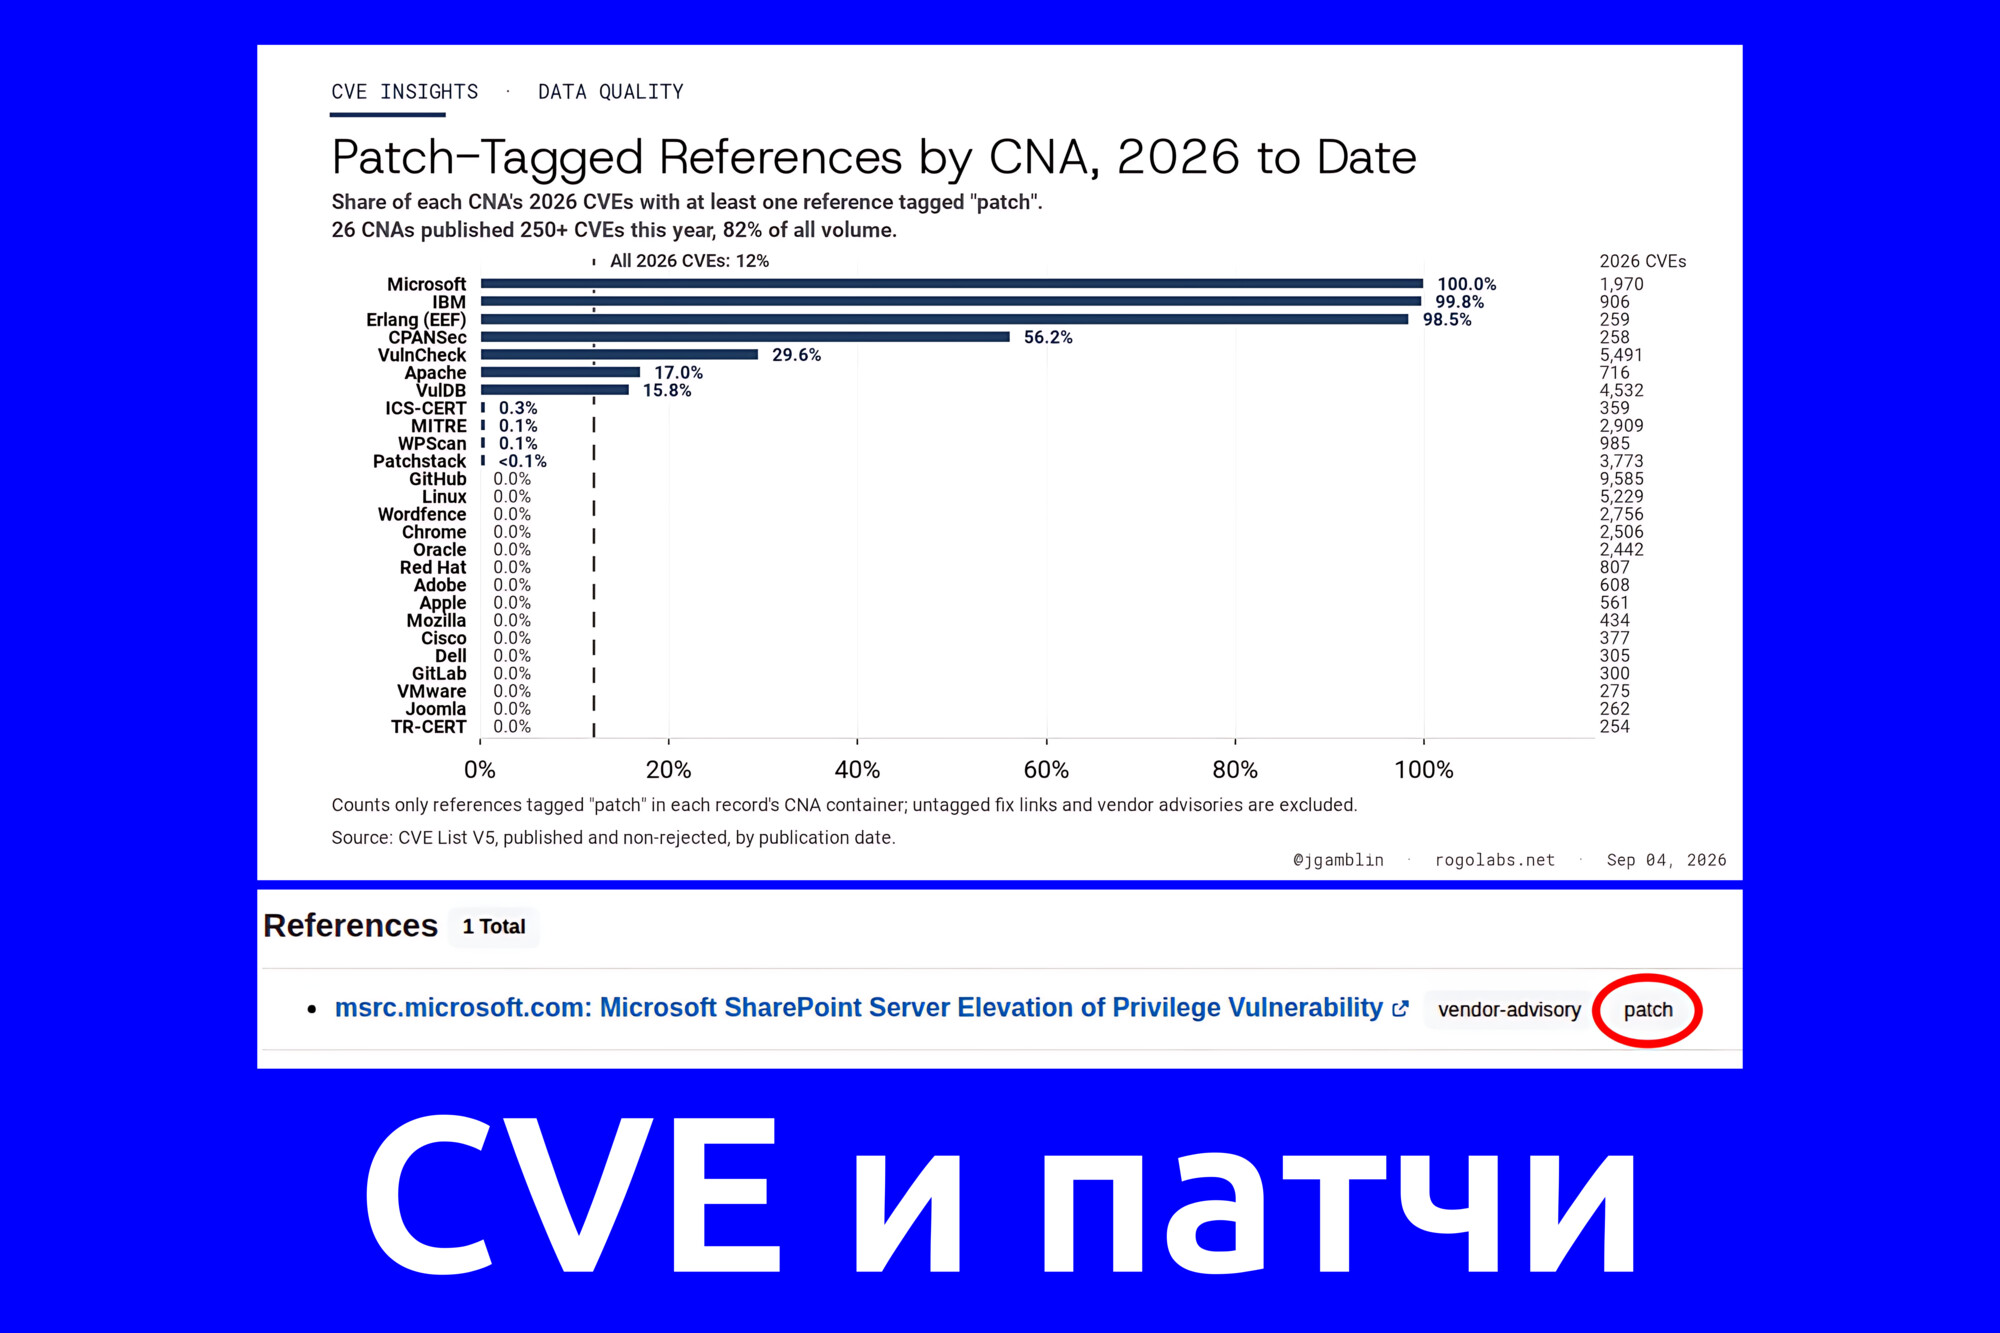
75% CVE-шек остались без ссылок с тегом "patch". Исследователь Jerry Gamblin проанализировал ссылки на патчи в CVE List V5. Выяснилось, что лишь немногие CNA (CVE Numbering Authority; организации, которым разрешено публиковать CVE-записи) помечают ссылки на патчи в разделе "References" специальным тегом "patch". В этом году ссылки с таким тегом есть только у 12% CVE.

Jerry Gamblin посмотрел статистику по 26 CNA, которые в 2026 году опубликовали 250 и более CVE-идентификаторов:

🔹 У трёх CNA (Microsoft, IBM и Erlang Ecosystem Foundation) ссылки, помеченные тегом "patch", есть почти в каждой CVE-записи.

🔹 Пятнадцать CNA не используют этот тег вообще, включая GitHub, Linux, Chrome, Oracle и Apple. Причём речь именно о теге "patch", а не о том, существует ли исправление для уязвимости. Например, Linux Kernel в каждой записи даёт ссылку на конкретный коммит с исправлением, но эти ссылки не помечены тегом "patch". 🤷‍♂️

🔹 NVD добавляют ссылки с тегом "patch" примерно к 30% CVE, которые они анализируют. При этом 20 075 CVE этого года они пометили как Deferred ("Отложено"), и для них ссылки с тегом "patch" не добавляются.

Итого получается, что у трёх четвертей CVE за 2026 год нет ссылок, помеченных тегом "patch".

От себя добавлю, что ситуация с тегами "patch" в NVD довольно забавная. Например, для недавней уязвимости Microsoft CVE-2026-56164 на CVE.org есть ссылка с тегом "patch", а в NVD уже нет ссылки с тегом "patch". Видимо, где-то по дороге эту информацию потеряли. 😏
Nucleus Security нарисовали красивую картинку по CISA KEV уязвимостям

Nucleus Security нарисовали красивую картинку по CISA KEV уязвимостям

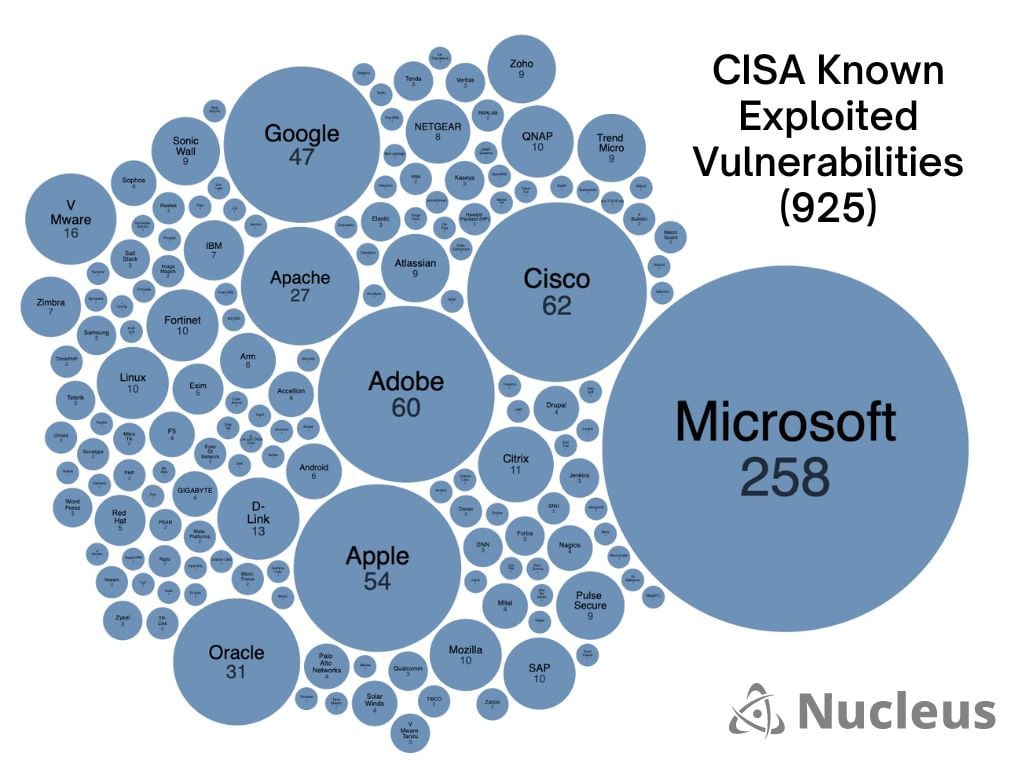
Nucleus Security нарисовали красивую картинку по CISA KEV уязвимостям. Навели статистику по вендорам. К статистике наведенной по всем уязвимостям из NVD я отношусь обычно скептически - непонятно то ли у вендора такие дырявые продукты, то ли вендор наоборот ответственно подходит к уязвимостям в своих продуктах и заводит CVE на каждый чих. Здесь же рассматриваются только уязвимости с признаками эксплуатации в реальных атаках, просто так в CISA KEV не попадают. Поэтому вполне справедливо будет сделать вывод: если у вас инфраструктура на продуктах Microsoft, то уровень риска у вас соответствует этому громадному кружку, а если на Linux, то гораздо меньшему кружку (его так сразу и не заметишь). Выпиливайте у себя Microsoft! Хотя бы стратегически двигайтесь в этом направлении. Тоже касается и других больших кружков: CISCO, Apple, Oracle, Adobe. Google выпилить скорее всего не получится - это вездесущий Chromium. 🙂

Год с великого исхода западных вендоров: судьба специалиста

Год с великого исхода западных вендоров: судьба специалиста. С трудом уже верится, но раньше в РФ было возможно строить IT/ИБ системы, используя западные решения. 🙂 Более того, это был абсолютный мейнстрим. Как следствие, сотрудники российских компаний естественным образом развивались в крутых специалистов по продуктам Microsoft, Oracle, CISCO, PaloAlto, AWS, Tenable/Qualys/Rapid7 и т.д. 😉 Собирали комплекты вендорских сертификатов, выстраивали красивые CV-шки.

Безусловно, в этом была своя прелесть. Ты используешь те же решения, что и крупные компании во всем развитом мире, твои скилы также востребованы в общемировом масштабе. А значит релокация туда, где лучше, выглядит как вполне себе план Б (а у кого-то и как план А). Минусом шла привязка к западным вендорам и их судьбе в России. Но что с ними сделается-то? 😏

Однако оказалось, что сделаться может много чего и очень быстро. И перед российскими специалистами по решениям западных вендоров всерьез встал выбор:

- продолжать делать то, что делали, а значит релоцироваться туда, где можно продолжать строить системы на западных решениях;
- остаться и строить системы на тех решениях, которые остались/появились в РФ;
- остаться, перестать строить системы и принять участие в копировании западных решений.

Релокация это всегда мероприятие на любителя. Тем более сейчас, когда "жить на 2 страны" стало совсем не так просто и комфортно. Переезд на запад теперь выглядит скорее как дорога в один конец.

Остаться и развиваться в чем-то другом это и потеря конкурентных преимуществ, и необходимость быстро учиться новому, и переход в новый локальный контекст. Опыт с Яндекс Клауд и Астра Линукс безусловно менее универсален, чем с AWS и RHEL. 🙂 Это нужно осознать и принять.

Никого не осуждаю, у всех свои ситуации. Но милей мне, безусловно, оставшиеся. Мы в одной лодке, выгребем. 🛶 🙂