Архив метки: vulnerability

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

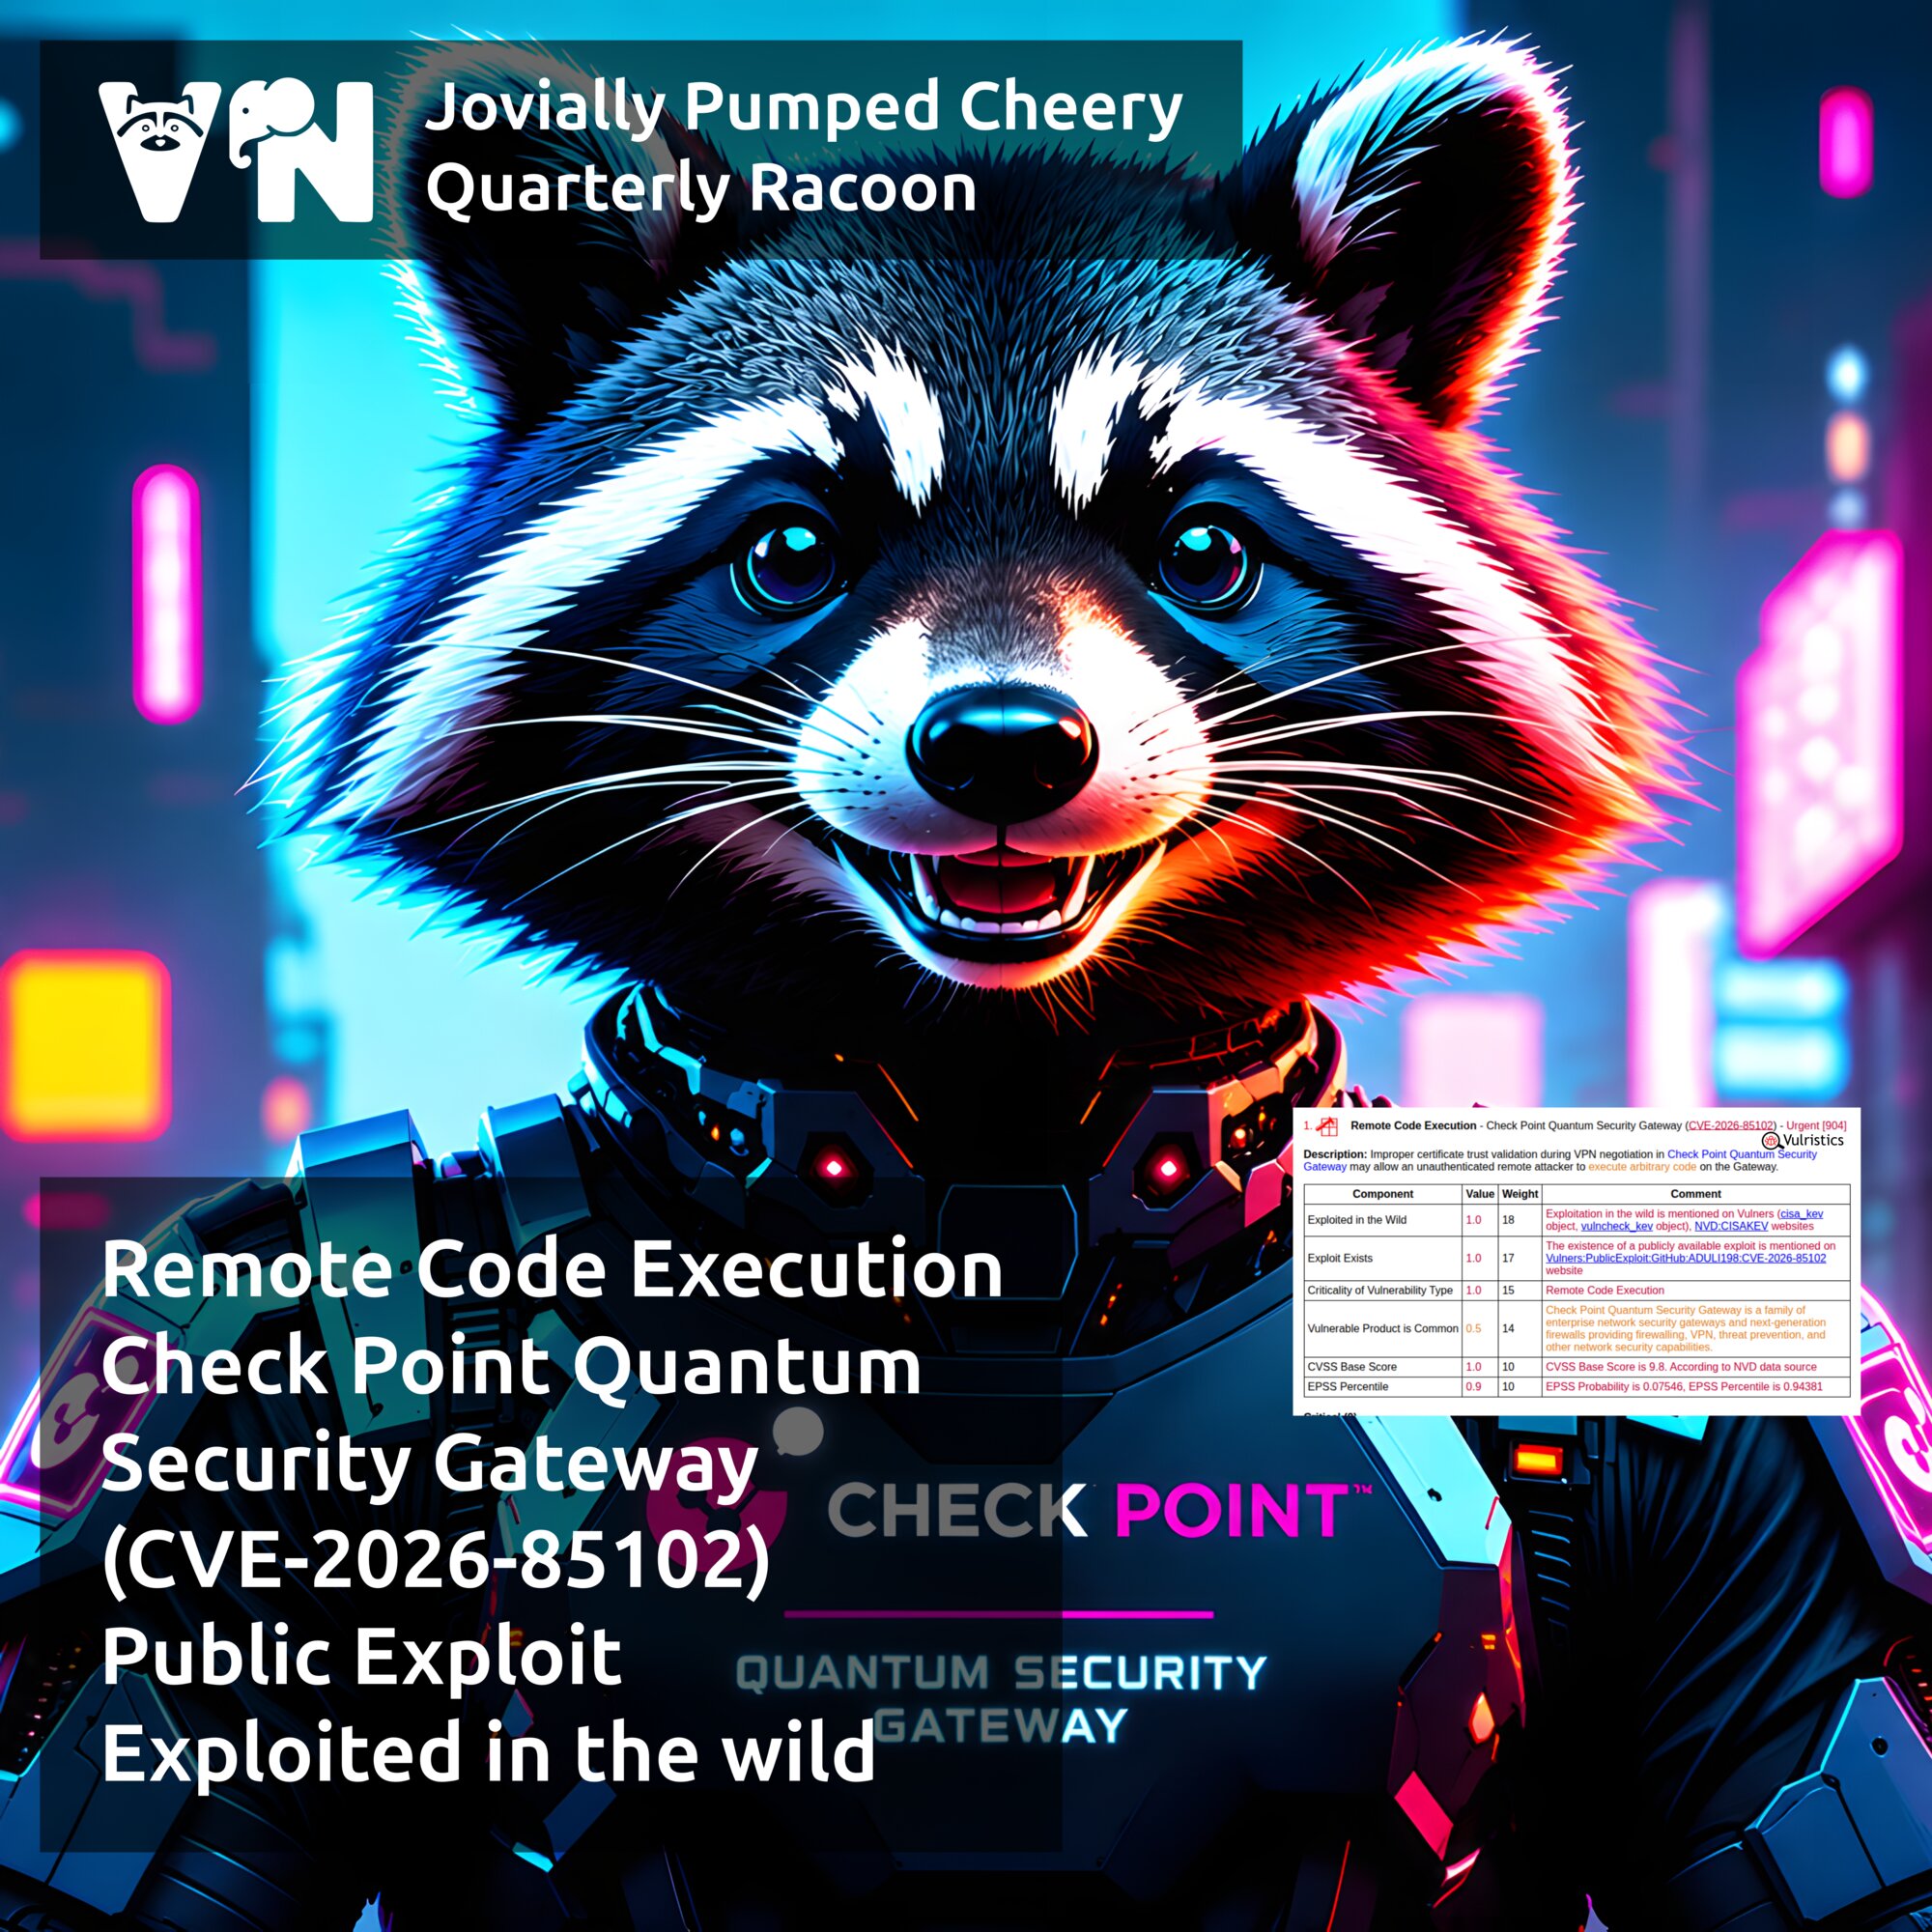
Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102). Check Point Quantum Security Gateway - это корпоративный шлюз безопасности и межсетевой экран следующего поколения (NGFW), предназначенный для защиты сетевой инфраструктуры от кибератак и несанкционированного доступа. Он обеспечивает фильтрацию сетевого трафика, обнаружение и предотвращение сетевых атак (IPS), контроль использования приложений и поддержку защищённых VPN-соединений. Некорректная проверка доверия к сертификату X.509 в процессе согласования VPN-соединения (VPN negotiation) на Check Point Quantum Security Gateway может позволить неаутентифицированному удалённому злоумышленнику выполнить произвольный код на шлюзе с привилегиями системного процесса.

Злоумышленник может использовать скомпрометированный шлюз для разведки внутренней сети (сканирования портов и сервисов), перехвата VPN-трафика, кражи учётных данных и конфигурационных файлов, включая сертификаты, ключи IPSec/VPN и учётные записи администраторов, и компрометации VPN-туннелей с филиалами и партнёрами.

Уязвимость также затрагивает устройства Spark Firewall - семейство межсетевых экранов компании Check Point, предназначенных преимущественно для защиты сетей небольших и средних организаций, филиалов и удалённых офисов.

⚙️ Обновления безопасности и компенсирующие меры доступны на сайте вендора с 9 сентября.

👾 Эксперты Check Point начали фиксировать попытки эксплуатации с 12 сентября. 22 сентября уязвимость была добавлена в каталог CISA KEV.

🛠 Публичный эксплойт доступен на GitHub с 7 октября.

🌐 По состоянию на 12 октября Shodan обнаруживает 11 849 потенциально уязвимых шлюзов Check Point доступных из Интернет, из них 143 - в России.
Про уязвимость Account Takeover - Telegram Desktop (CVE-2026-107181)

Про уязвимость Account Takeover - Telegram Desktop (CVE-2026-107181)

Про уязвимость Account Takeover - Telegram Desktop (CVE-2026-107181). Суть в следующем: при открытии жертвой специальной ссылки в веб-браузере Telegram Desktop отправляет локальные файлы пользователя в контролируемый злоумышленником чат. 😱 Таким образом можно похитить файлы сессии Telegram Desktop из каталога tdata, что при определённых условиях (если не установлен локальный пароль приложения) позволяет захватить учётную запись Telegram. Подробное описание опубликовано в блоге BeakSec 3 октября. Эксплуатацию продемонстрировали на Windows-версии Telegram Desktop.

Последствия могут не ограничиться угоном аккаунта Telegram. Уязвимость позволяет похищать и другие локальные файлы, доступные пользователю, в том числе рабочие документы, ключи доступа и конфигурации с секретами.

С другой стороны, текущую опасность этой уязвимости я бы не преувеличивал. Для эксплуатации нужна версия Telegram Desktop ниже 7.2.9, выпущенной 16 сентября. Учитывая, что Telegram Desktop показывает большую (и весьма бесячую) кнопку при наличии обновлений, которую крайне сложно игнорировать, я что-то сомневаюсь, что сейчас много пользователей Telegram, не нашедших почти за месяц времени прожать эту несчастную кнопку. Хотя на всякий случай проверьте, что у вас используется версия 7.2.9 или выше. 🙂

PS: у вчерашней версии 7.3 лаконичный комментарий "Money". Что бы это значило… 🤔 Пишите свои догадки в комментариях. 🙂

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday. Всего 2653 уязвимости. Для сравнения, в августе было 3060. Снижение на 13%. В Linux Kernel на этот раз 812 уязвимостей, в Chromium - 644. Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Gitea (CVE-2026-60004). Gitea - популярная платформа для размещения Git-репозиториев на собственных серверах. Злоумышленник с обычными правами записи в репозиторий может выполнять произвольные shell-команды от имени пользователя операционной системы Gitea. При включённой по умолчанию открытой регистрации даже неаутентифицированный злоумышленник может получить необходимые права, зарегистрировав аккаунт и создав репозиторий. Уязвимость была добавлена в CISA KEV 25 августа. Зафиксирована кампания по эксплуатации уязвимости для установки криптомайнера XMRig. Публичные эксплоиты доступны на GitHub с 29 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Gitea (CVE-2026-20896). Уязвимость позволяет удалённому злоумышленнику обойти аутентификацию и войти в Gitea под другим пользователем, включая администратора. Уязвимость была добавлена в VulnCheck KEV 6 июля. Публичные эксплоиты доступны на GitHub с 2 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Keycloak (CVE-2026-18963). Keycloak - популярная платформа для управления идентификацией и доступом (IAM/SSO). Уязвимость в механизме сброса пароля позволяет неаутентифицированному удалённому злоумышленнику сбросить пароль любого пользователя и захватить его учётную запись без подтверждения по email. Уязвимость была добавлена в VulnCheck KEV 25 августа. Публичные эксплоиты доступны на GitHub с 20 августа. Уязвимость была исправлена в пакетах ALT Linux 20 августа.

🔻 RCE - Chromium (CVE-2026-85046, CVE-2026-87491). Chromium - веб-браузерный проект, лежащий в основе Google Chrome и других браузеров. Уязвимости в JavaScript-движке V8 позволяют удалённому злоумышленнику выполнить произвольный код в песочнице браузера, если пользователь откроет вредоносную HTML-страницу. Обе уязвимости эксплуатируются в реальных атаках и были добавлены в CISA KEV 4 сентября и 9 сентября. Публичные эксплоиты доступны на GitHub с 4 сентября. Уязвимости исправлены в пакетах ALT Linux и Debian с 5 сентября.

🔻 RCE - SPIP (CVE-2026-77806). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Критическая уязвимость позволяет неаутентифицированному удалённому злоумышленнику выполнить произвольный код на сервере. Уязвимость была добавлена в VulnCheck KEV 21 августа. Существует Metasploit-модуль для эксплуатации уязвимости. Уязвимость исправлена в пакетах Debian с 21 августа.

Ещё для 205 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 AuthBypass - FreeIPA (CVE-2026-76578). FreeIPA - решение для централизованного управления идентификацией и доступом в Linux-инфраструктуре (LDAP/Kerberos). Удалённый неаутентифицированный злоумышленник может получить легитимное членство в административной группе FreeIPA и выполнять административные операции с каталогом, а в развёртываниях с включённой поддержкой SID - также с другими сервисами IdM. Публичный эксплойт доступен на GitHub с 9 сентября. Уязвимость исправлена в пакетах ALT Linux с 7 сентября.

🔸 RCE - PHP/Adminer (CVE-2026-56705). Adminer - популярный веб-инструмент для администрирования баз данных, часто разворачиваемый вместе с PHP-приложениями. Уязвимость позволяет неаутентифицированному удалённому злоумышленнику записать PHP-код в корень веб-сервера и выполнить его, то есть добиться RCE. Публичный эксплойт доступен на GitHub с 25 августа. Уязвимость исправлена в пакетах Debian с 16 сентября.

🗒 Полный отчёт Vulristics

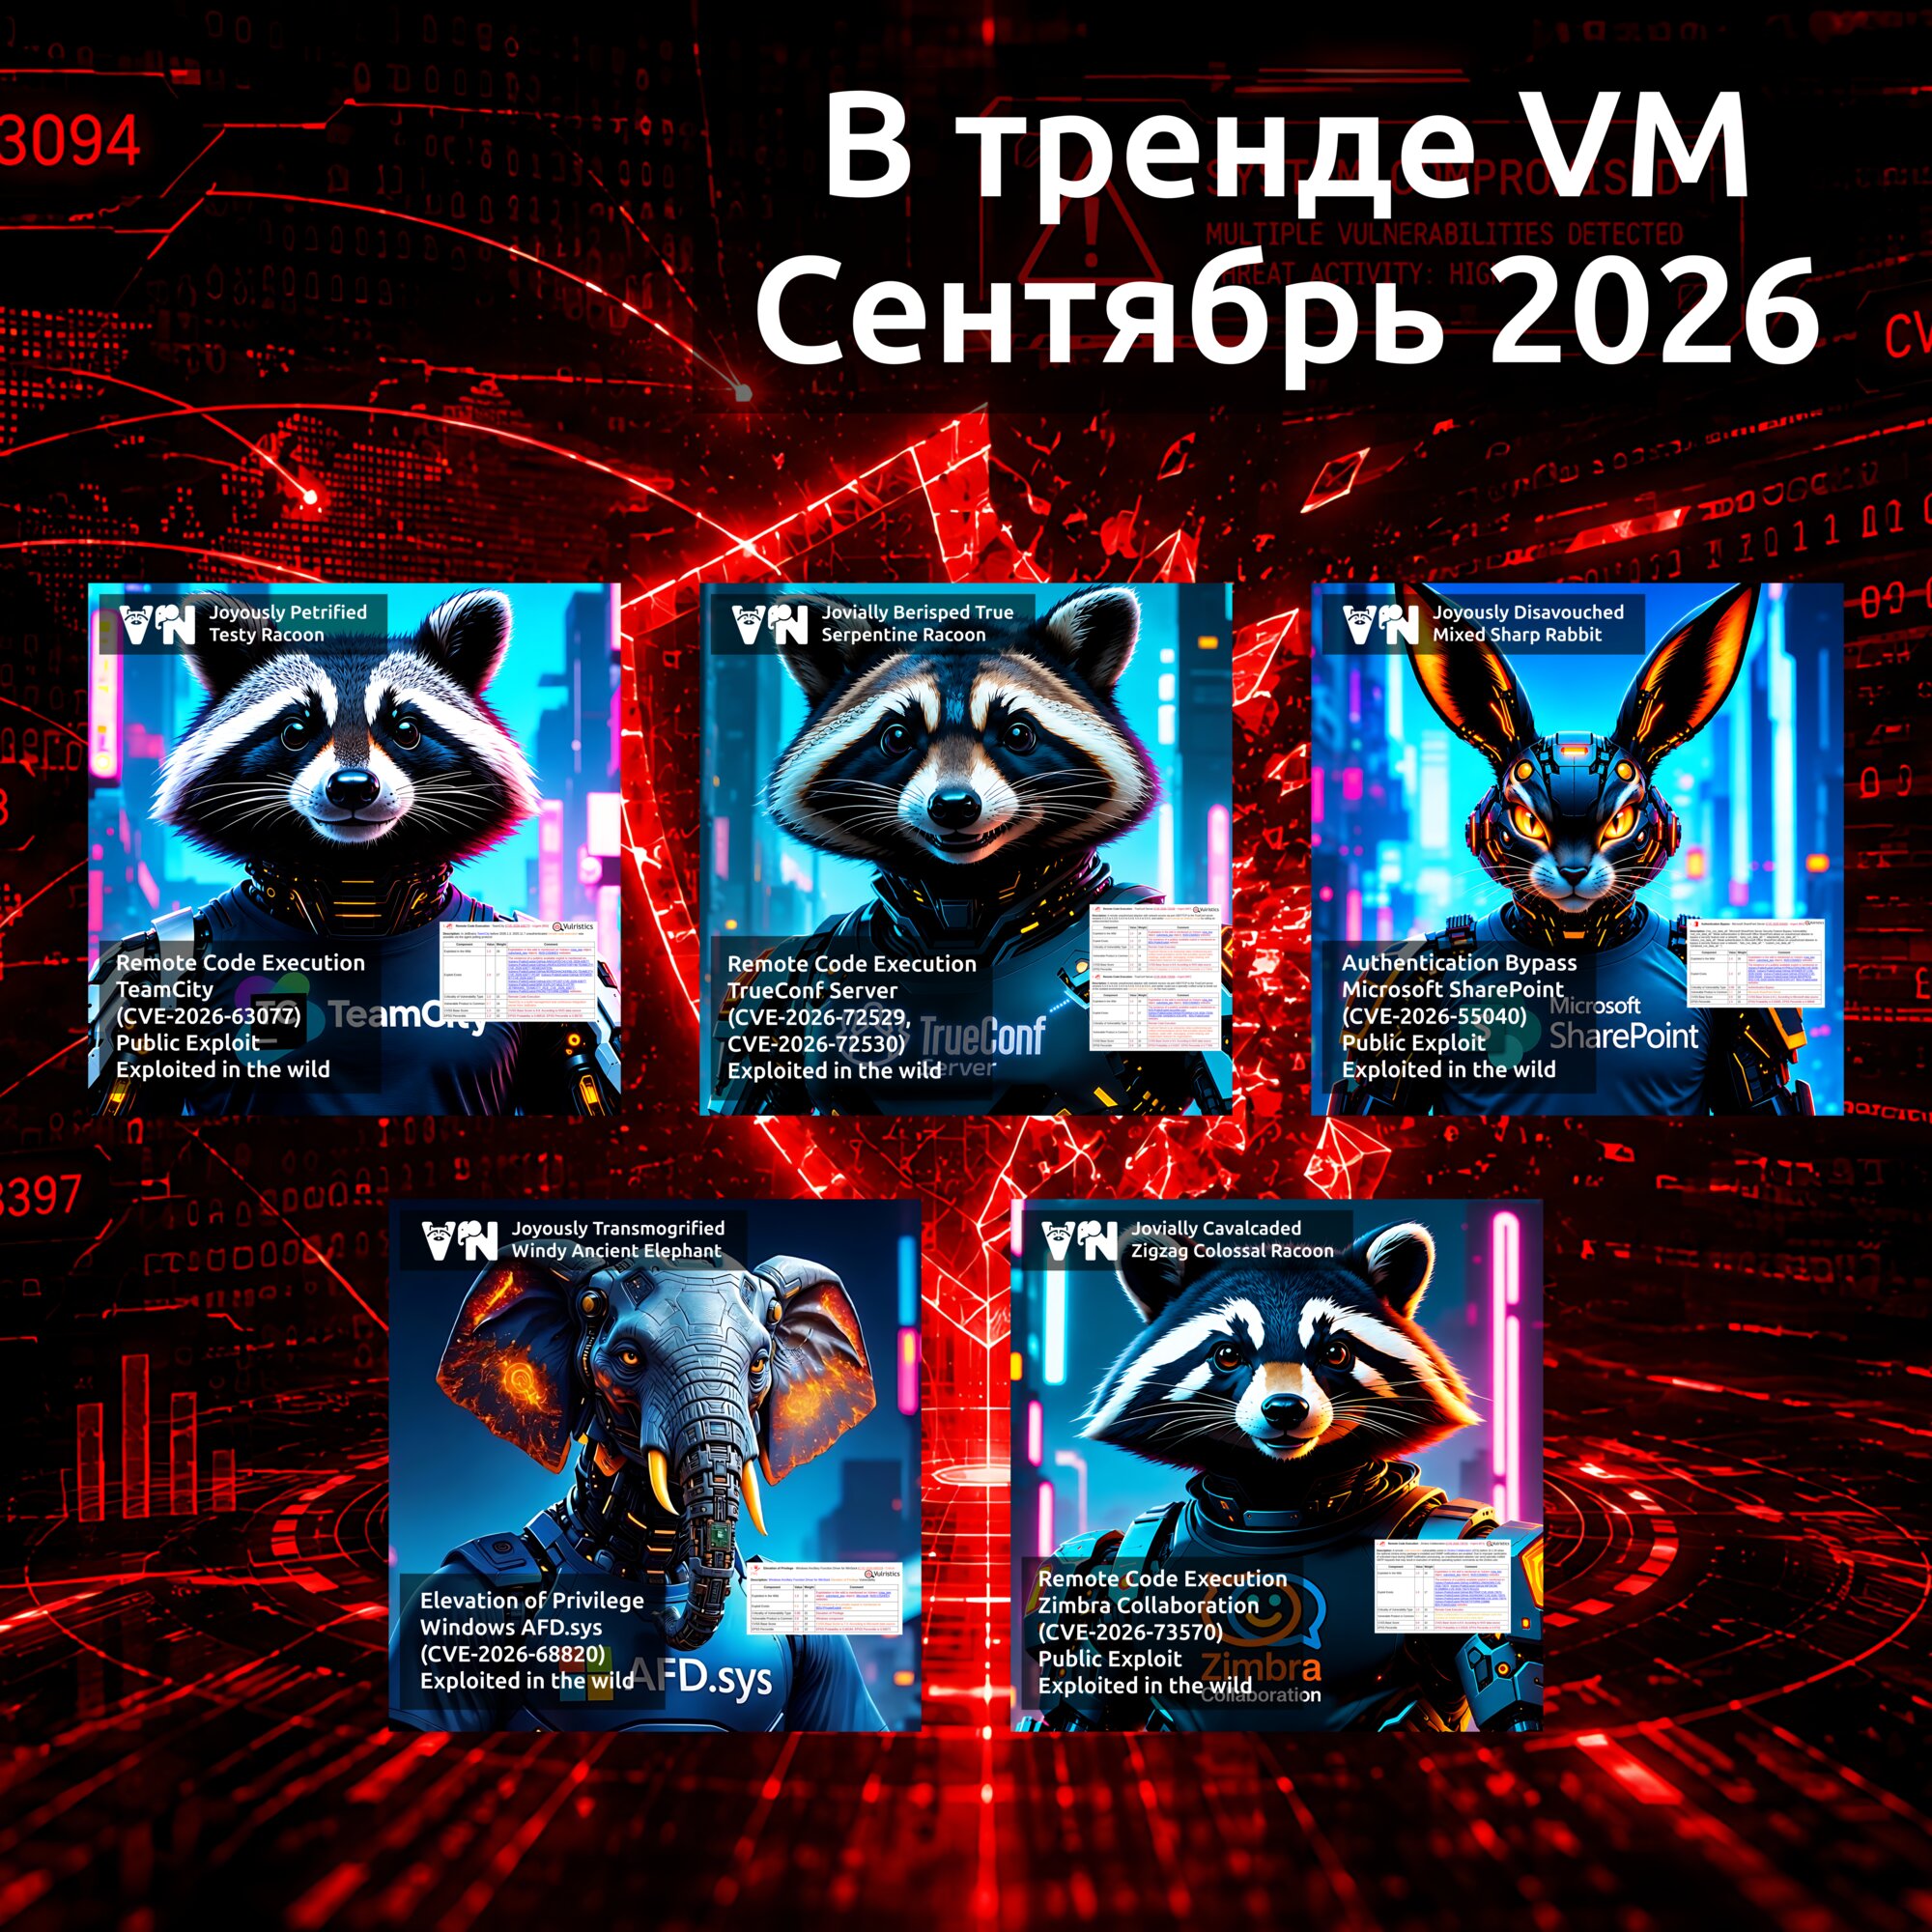
Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский В тренде VM: уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом августовском выпуске было четыре уязвимости. В этот раз их набралось шесть.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - TeamCity (CVE-2026-63077). Активно эксплуатируемая уязвимость в проприетарном решении компании JetBrains, предназначенном для автоматизации сборки, тестирования и развёртывания программного обеспечения. Есть публичные эксплоиты.

🔻 RCE - TrueConf Server (CVE-2026-72529, CVE-2026-72530). Активно эксплуатируемая цепочка уязвимостей в отечественном корпоративном мессенджере и платформе для UltraHD видеоконференций.

🔻 AuthBypass - Microsoft SharePoint (CVE-2026-55040). Активно эксплуатируемая уязвимость в веб-приложении от Microsoft, предназначенном для развёртывания корпоративных интранет-порталов, управления документами и совместной работы. Есть публичные эксплоиты.

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Активно эксплуатируемая уязвимость в компоненте Windows, обеспечивающем работу протокола сетевого взаимодействия Winsock TCP/IP.

🔻 RCE - Zimbra Collaboration (CVE-2026-73570). Активно эксплуатируемая уязвимость в пакете программного обеспечения для совместной работы, включающем почтовый сервер и веб-клиент. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

По поводу сообщений о двух активно эксплуатируемых 0day RCE-уязвимостях в Citrix NetScaler

По поводу сообщений о двух активно эксплуатируемых 0day RCE-уязвимостях в Citrix NetScaler

По поводу сообщений о двух активно эксплуатируемых 0day RCE-уязвимостях в Citrix NetScaler. NetScaler (Citrix NetScaler, Citrix ADC) - это контроллер доставки приложений (ADC), который анализирует, распределяет, оптимизирует и защищает сетевой трафик на уровнях L4-L7, в том числе выполняет балансировку нагрузки. В составе NetScaler также предусмотрена функциональность NetScaler Gateway, которая обеспечивает защищённый удалённый доступ пользователей к корпоративным приложениям и внутренним ресурсам.

25 сентября появились сообщения в Reddit r/Citrix с рекомендацией выключить NetScaler-ы. Упоминались две уязвимости нулевого дня. Один из пользователей сообщил, что эти сведения поступили из предварительного уведомления NCSC-NL (национального центра кибербезопасности Нидерландов), которое распространялось с ограничениями Traffic Light Protocol (TLP): AMBER+STRICT (разрешает делиться только внутри организации).

26 сентября эксперты watchTowr подтвердили сведения об обеих уязвимостях:

"Нам стало известно о дополнительной информации, которой мы делимся. Мы и понятия не имели, что системные администраторы Citrix как фанаты GTA6 - такие дружелюбные 🙂

Пожалуйста, направляйте дальнейшие вопросы в Citrix. Мы не являемся Citrix PSIRT (хотя иногда это выглядит именно так).

Ожидается, что Citrix опубликуют официальные сообщения и выпустит исправления в начале следующей недели. Две уязвимости - обе позволяют удалённое выполнение кода (RCE).

Уязвимости не пропатчены, это zero-day. Они уже эксплуатируются в реальных атаках - их обнаружили в ходе форензики.

Как всегда, клиенты watchTowr Platform уже имеют доступ к этой информации и располагают всем необходимым, чтобы снизить уровень риска."

П̶о̶ с̶о̶с̶т̶о̶я̶н̶и̶ю̶ н̶а̶ 2̶7̶ с̶е̶н̶т̶я̶б̶р̶я̶ о̶ф̶и̶ц̶и̶а̶л̶ь̶н̶о̶е̶ у̶в̶е̶д̶о̶м̶л̶е̶н̶и̶е̶ о̶т̶ C̶i̶t̶r̶i̶x̶ о̶п̶у̶б̶л̶и̶к̶о̶в̶а̶н̶о̶ н̶е̶ б̶ы̶л̶о̶,̶ и̶с̶п̶р̶а̶в̶л̶е̶н̶и̶я̶ в̶ н̶а̶с̶т̶о̶я̶щ̶е̶е̶ в̶р̶е̶м̶я̶ о̶т̶с̶у̶т̶с̶т̶в̶у̶ю̶т̶.̶

UPD. Вышел бюллетень и обновление для CVE-2026-88771 и CVE-2026-88772.

Пока не установлено, насколько масштабны атаки. 26 сентября исследователь Кевин Бомонт заявил: "История с уязвимостями нулевого дня в Netscaler реальна, они используются в активных атаках. Исправления пока нет, если для вас уязвимости Netscaler чувствительны, выключите его". Публично доступных индикаторов компрометации (IoC) пока нет.

Эти уязвимости нулевого дня, по-видимому, НЕ связаны с CVE-2026-19490 и CVE-2026-19489 - ранее раскрытыми уязвимостями в Citrix NetScaler ADC и NetScaler Gateway, для которых уже доступны исправления. CVE-2026-19490 была добавлена в CISA KEV 9 сентября. Citrix NetScaler исторически был популярной целью атакующих. С учётом CVE-2026-19490 по состоянию на 27 сентября 2026 года в CISA KEV насчитывалось 13 записей, связанных с NetScaler, и 24 записи по продуктам Citrix в целом.

На сайте CISA 22 сентября опубликовали документ "Программа CVE: формирование фреймворка эры качества"

На сайте CISA 22 сентября опубликовали документ Программа CVE: формирование фреймворка эры качестваНа сайте CISA 22 сентября опубликовали документ Программа CVE: формирование фреймворка эры качества

На сайте CISA 22 сентября опубликовали документ "Программа CVE: формирование фреймворка эры качества". В оригинале "CVE Program: Establishing a Quality Era Framework". Основная проблема, которую они там фиксируют: CVE Program быстро масштабируется, вместе с объёмом уязвимостей растёт нагрузка на процессы публикации, проверки и сопровождения CVE-записей.

По состоянию на 18 сентября 2026 года опубликовано более 67 тыс. новых CVE. По данным NVD, число CVE, поступивших на обработку, выросло на 263% в 2020-2025 годах. За первые три месяца 2026 года на обработку поступило на треть больше CVE, чем за тот же период 2025 года.

"Ускорение выявления и публикации информации об уязвимостях действительно может повысить её ценность - при условии, что сведения полны, непротиворечивы, своевременны и пригодны для практического использования. Однако более быстрый темп работы одновременно может обнажить недостатки в процессах, инструментах, взаимодействии между участниками и распределении ответственности - особенно если качество поступающих данных сильно различается."

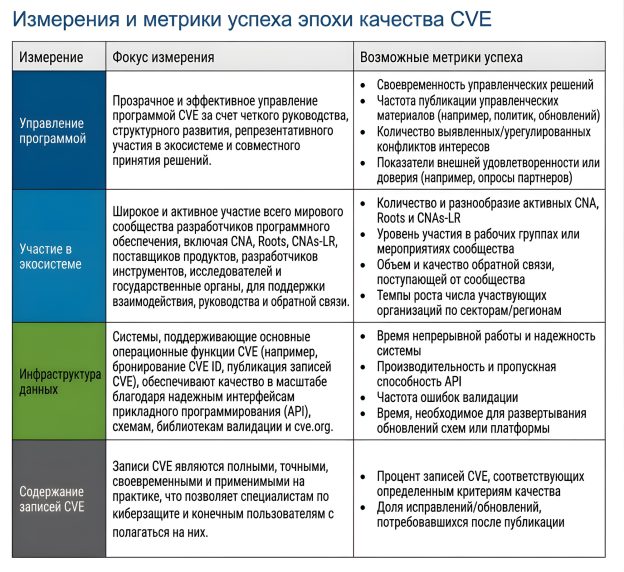
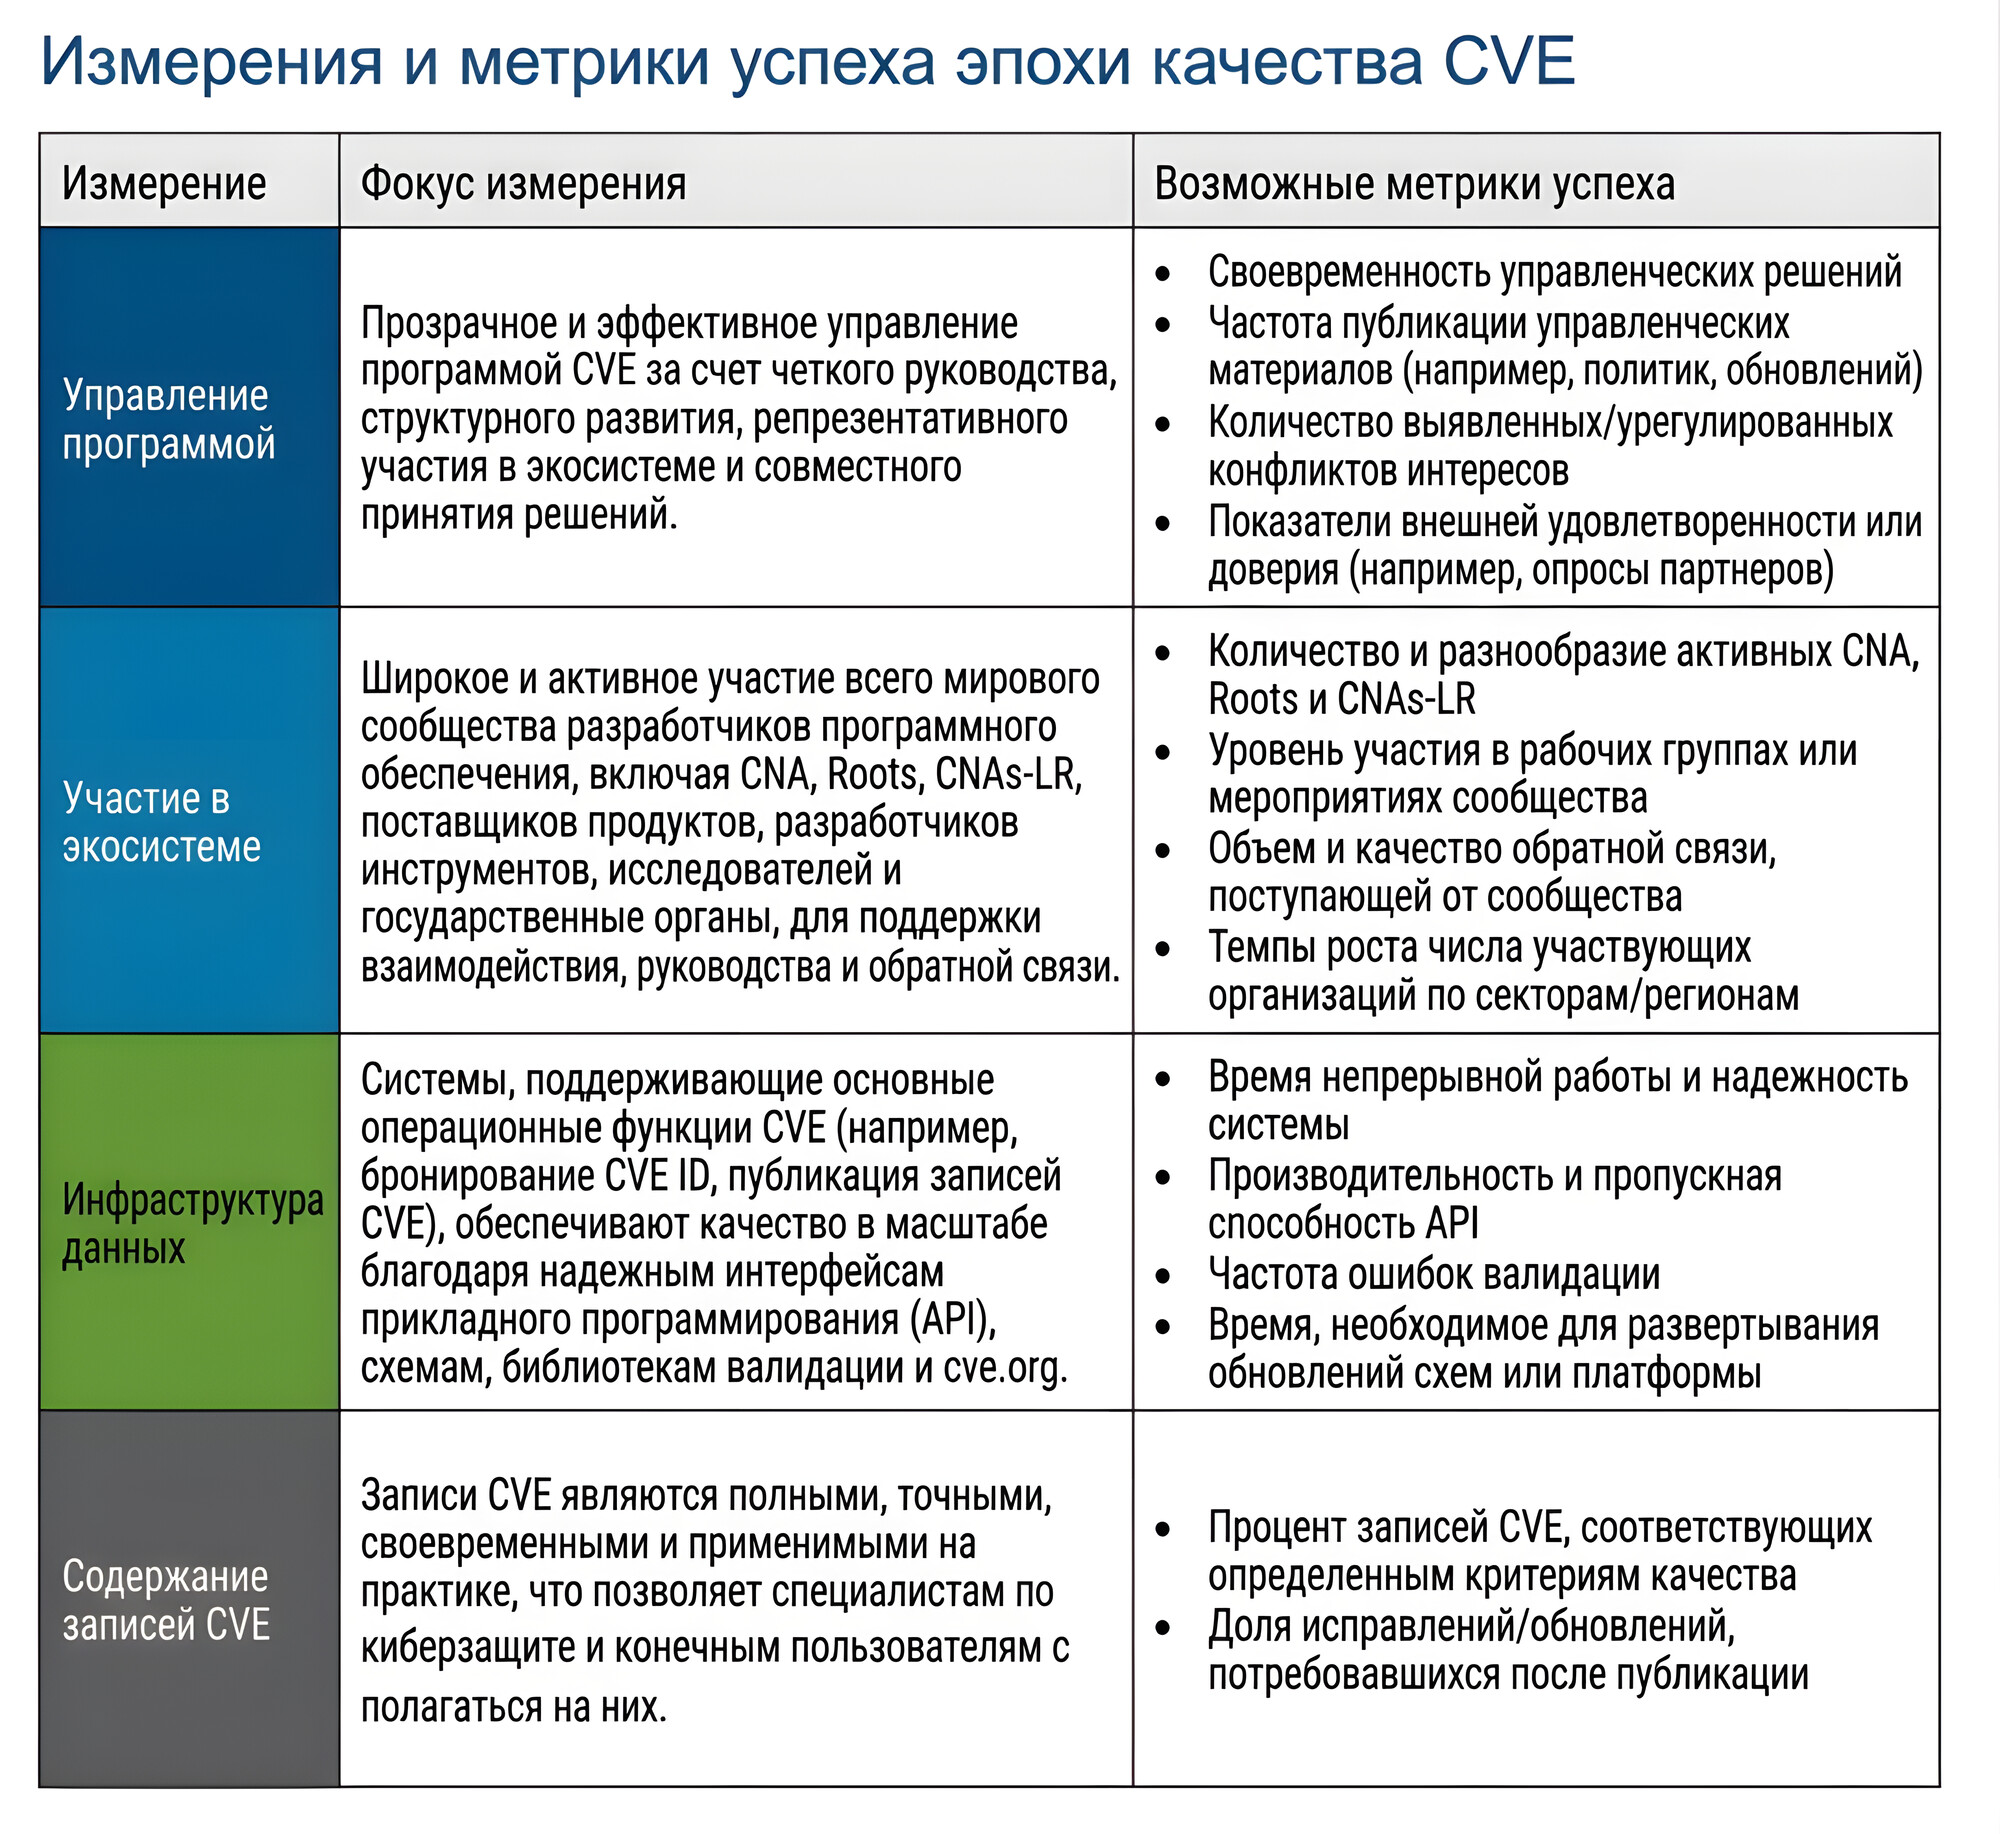
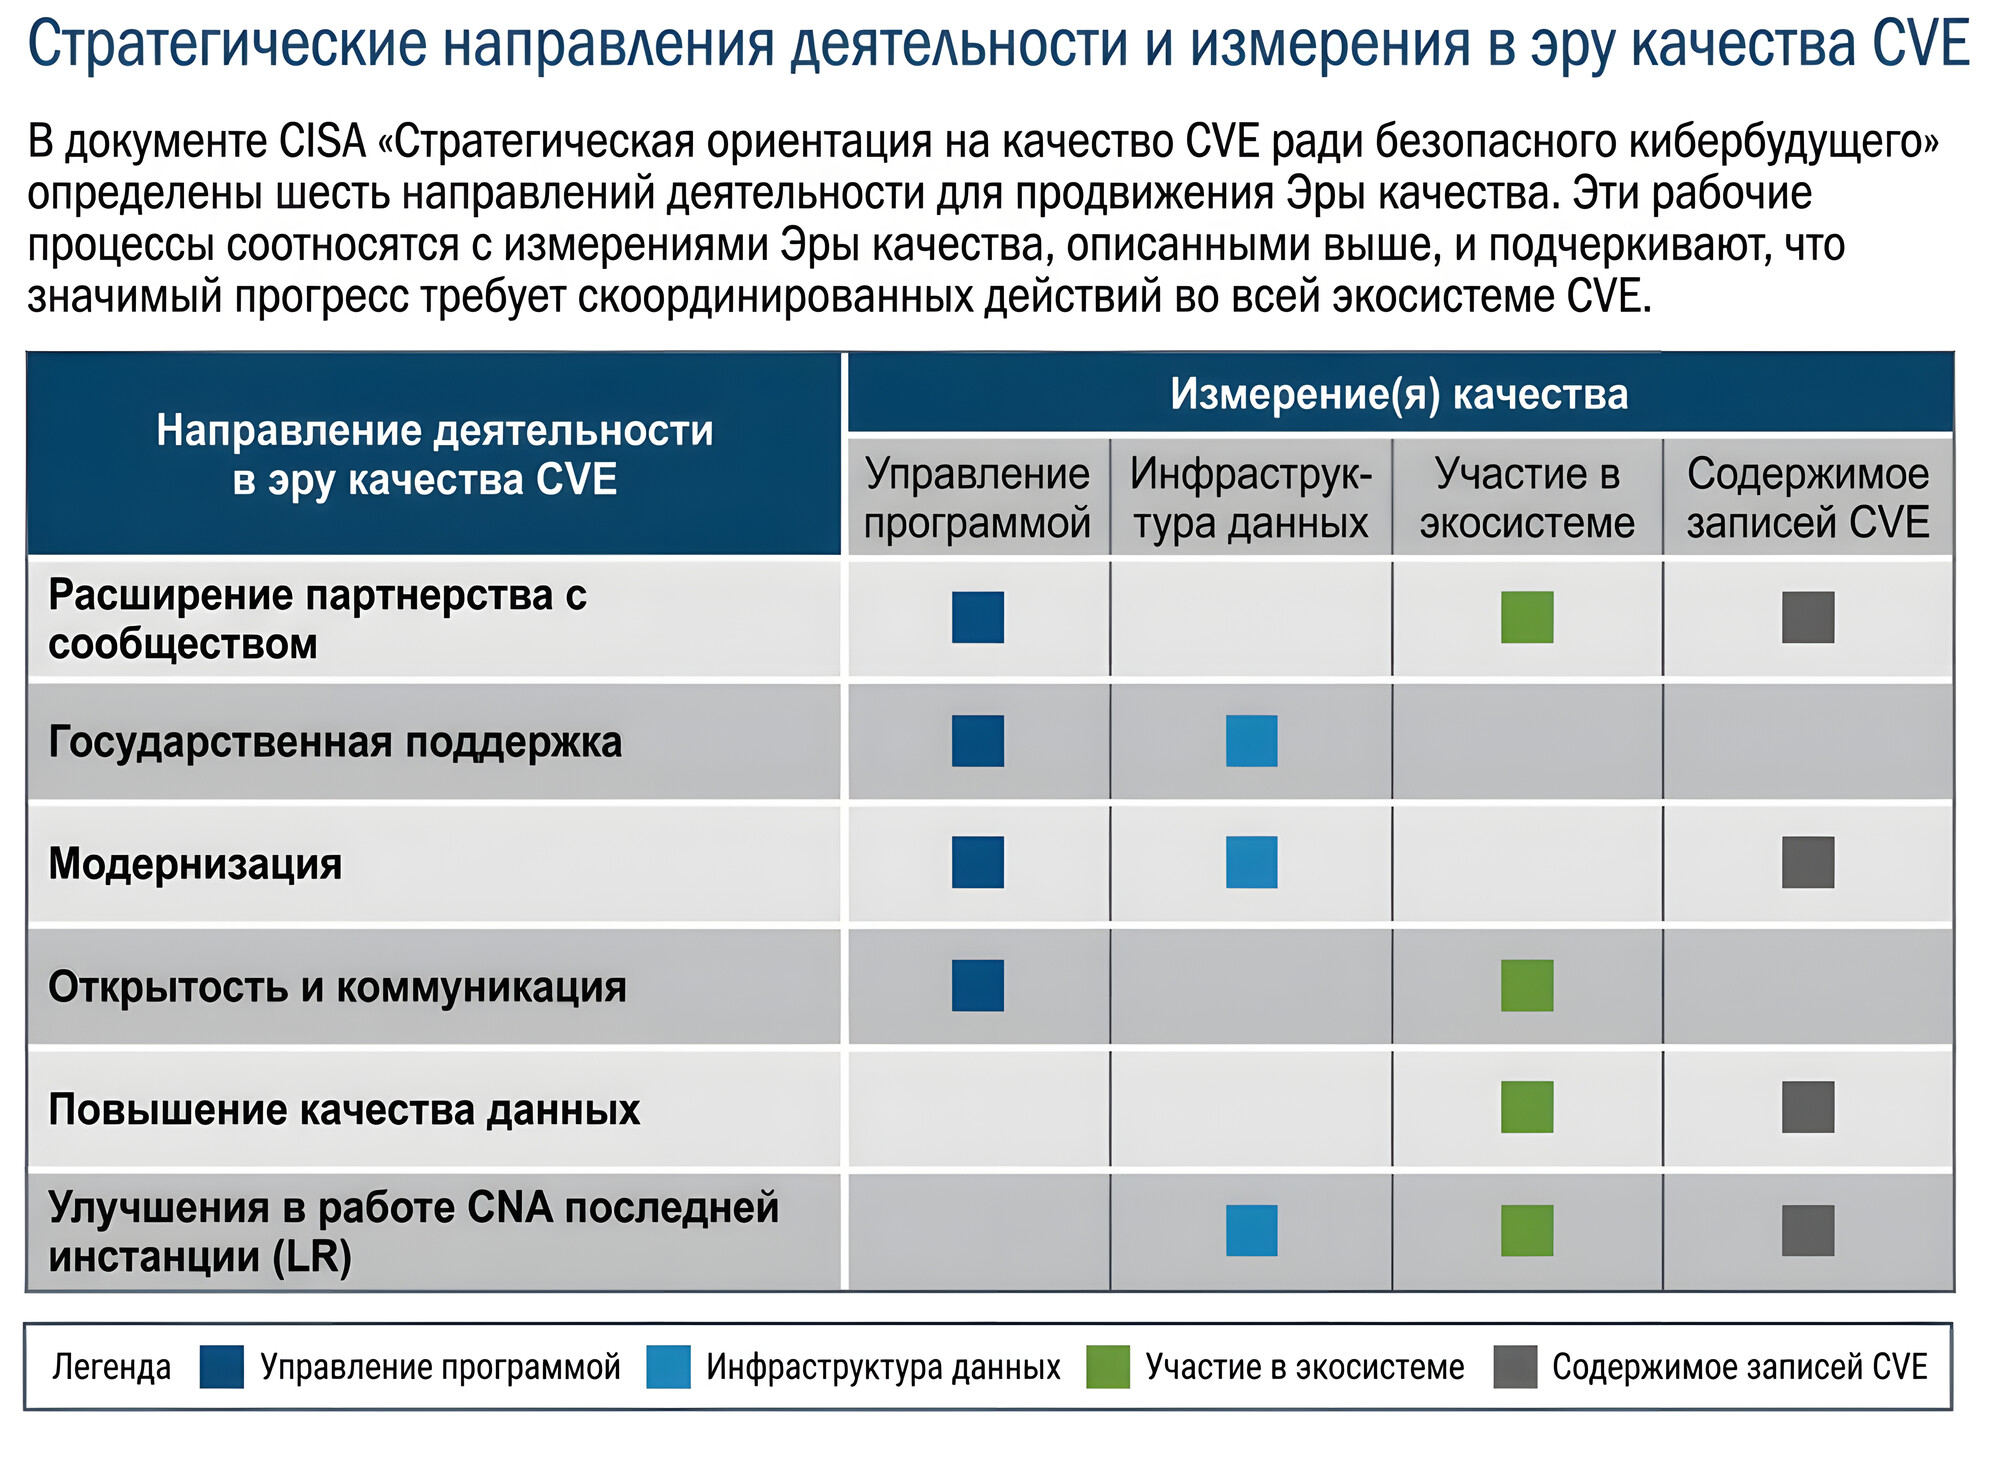
Руководство CISA выделяет четыре направления работы:

🔹 управление CVE Program;
🔹 участие представителей экосистемы - CNA, Roots, CNA-LR, исследователи, вендоры, поставщики инструментов и государственные организации;
🔹 инфраструктура данных - API, схемы, библиотеки проверки и CVE Org;
🔹 качество записей CVE - полнота, точность, своевременность и практическая применимость данных.

Для этих направлений определены показатели качества (на иллюстрации) - от времени принятия управленческих решений и надёжности API до доли записей CVE, соответствующих установленным критериям качества, и количества исправлений после публикации (или скорости внесения исправлений? 🤔 Имхо, тут неоднозначно: "Rate of corrections/updates needed post-publication").

"Эпоха качества требует согласованного развития по четырём направлениям: управление программой CVE, участие представителей экосистемы, инфраструктура данных и содержание записей CVE.

🔻 Улучшение содержания записей CVE зависит от чётких требований к данным, эффективных инструментов и активного участия CNA.
🔻 Развитие инфраструктуры данных требует постоянных инвестиций, защищённых и масштабируемых систем, а также обратной связи от пользователей, которые используют эти данные.
🔻 Расширение участия в экосистеме зависит от широкого представительства технологий, отраслей, регионов и сообществ, которые обслуживает программа CVE.
🔻 Совершенствование управления программой зависит от прозрачного управления, дальнейшего организационного развития, совместного участия, эффективности и способности оперативно реагировать на потребности мирового сообщества, занимающегося управлением уязвимостями."

Этот документ задаёт рамку для следующего этапа развития CVE Program (читай: по большей части вода-водичка, правильные общие слова и благие намерения без какой-либо конкретики 😉). Описания конкретных изменений обещают выложить в ближайшие месяцы: "в этой серии публикаций будут описаны текущие и планируемые улучшения ключевых компонентов инфраструктуры, обеспечивающих работу программы CVE".

Коллегам из ФСТЭК тоже стоит к этой движухе присмотреться и, возможно, что-то перенять для развития БДУ.

Про уязвимость Remote Code Execution - cPanel (CVE-2026-87899)

Про уязвимость Remote Code Execution - cPanel (CVE-2026-87899)

Про уязвимость Remote Code Execution - cPanel (CVE-2026-87899). cPanel - это коммерческая панель управления Linux-серверами от компании cPanel, L.L.C. (входит в WebPros), которую часто используют хостинг-провайдеры, чтобы клиенты могли управлять хостингом через браузер. Панель работает по платной лицензии: провайдер устанавливает её на свои серверы (выделенные или VPS) и создаёт клиентские аккаунты. Каждый клиент через cPanel управляет своими сайтами, доменами, файлами, базами данных, почтой, SSL-сертификатами и DNS. Согласно описанию вендора, уязвимость CVE-2026-87899 позволяет аутентифицированному злоумышленнику повысить свои привилегии через функциональность CalDAV и CardDAV (протоколы для синхронизации календарей и контактов) в cPanel. Успешная эксплуатация уязвимости приводит к выполнению произвольного кода от root-а, что предоставляет злоумышленнику полный контроль над сервером.

Таким образом, для получения root-доступа к серверу злоумышленнику достаточно иметь аккаунт cPanel. Для компании, предоставляющей услуги shared-хостинга публично и неограниченному кругу лиц, это означает, что уязвимость может эксплуатировать любой клиент. Кроме того, учётные данные для доступа к cPanel могут быть украдены злоумышленниками или приобретены на чёрном рынке. В результате эксплуатации злоумышленник может получить доступ к данным других клиентов shared-хостинга, размещённых на том же сервере. Это, в свою очередь, может привести к утечке персональных данных, использованию сайтов для распространения вредоносного ПО и размещения незаконного контента.

⚙️ Уязвимость затрагивает cPanel/WHM версии 120 и выше. Исправления доступны в сборках 11.134.0.57, 11.136.0.41, 11.138.0.8 и более новых, а для WP Squared - в версии 11.138.1.11 и выше. С 31 марта 2026 года американская компания WebPros, которой принадлежат cPanel и Plesk, прекратила обслуживание хостинг-провайдеров из России и Беларуси, сославшись на требования экспортного и санкционного законодательства. По данным ТАСС, подписки российских клиентов были аннулированы. В таких условиях у российских провайдеров, продолжающих использовать cPanel, могут возникнуть дополнительные сложности со своевременным обновлением этого ПО.

🌐 По данным экспертов Positive Technologies, на shared-хостингах под управлением cPanel могут быть размещены около 35 миллионов веб-сайтов, 27 тысяч из которых - российские. По оценке компании ispmanager, cPanel и Plesk на конец марта 2026 года суммарно занимали около 5% российского рынка панелей для shared-хостинга, что соответствует как минимум 50 тыс. сайтов на cPanel и Plesk в доменных зонах .ru и .рф. Эти оценки могут не учитывать сайты российских компаний, которые размещаются на зарубежных shared-хостингах и используют нероссийские доменные зоны.

🛠👾 Публичных эксплоитов и признаков эксплуатации в реальных атаках пока нет.

💡 При использовании shared-хостинга компания доверяет хостинг-провайдеру обслуживание, обновление и безопасную настройку сервера, на котором размещён её веб-сайт. К выбору хостинг-провайдера стоит подходить ответственно, потому что невыполнение им своих обязанностей может нанести компании крупный ущерб. В этом вопросе лучше не экономить, а выбирать проверенных поставщиков услуг с подтверждёнными компетенциями и хорошей репутацией на рынке. Другой вариант - не использовать shared-хостинг, а заниматься обслуживанием сервера самостоятельно.

🗞 Мой комментарий по этой уязвимости вышел в новости на сайте SecPost.