Бесплатный онлайн-курс по оффенсиву на 48 академических часов, да ещё и при поддержке Минцифры. Надо брать. Программа выглядит толково. Кажется хороший вариант для вкатывания в практическую ИБ без каких-либо затрат. Название правда правда такое себе. 🙄 Не люблю h-word, особенно в сочетании с маской Гая Фокса. Кажется от определенной атрибутики лучше держаться подальше, даже если это в шутку.
На Positive Hack Days я в этом году не выступал (не считая пары слов на награждении), зато буду выступать на Positive Customer Day в четверг 22 июня
На Positive Hack Days я в этом году не выступал (не считая пары слов на награждении), зато буду выступать на Positive Customer Day в четверг 22 июня. Доделал слайды для доклада "Управление Уязвимостями и методики ФСТЭК: оценка критичности, анализ обновлений, процесс". 😇 Доклад будет по мотивам постов про нормативку. Также подсвечу CVSS 4.0 и ОСОКу. В части руководства по VM-процессу кратко рассмотрю 3 вопроса, которые меня больше всего волнуют:
1. Окончательность решения по статусу уязвимости и способу исправления. Здесь есть важные изменения между проектом руководства и релизом. 😉
2. Качество детекта и полнота покрытия активов.
3. Безусловный процесс регулярного патчинга.
Спросили сегодня как по инвентаризационным данным из GLPI получать cpe-идентификаторы для последующего детектирования уязвимостей
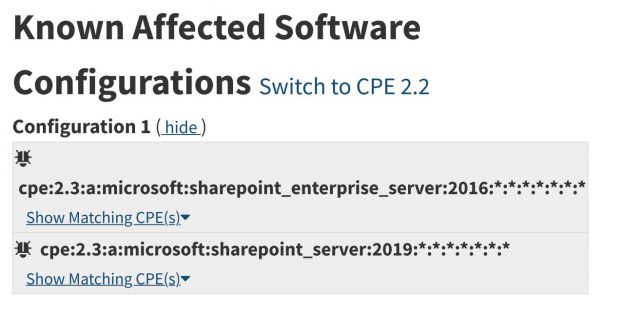
Спросили сегодня как по инвентаризационным данным из GLPI получать cpe-идентификаторы для последующего детектирования уязвимостей. Сам я таким не занимался. Согласен, что получить из результатов инвентаризации cpe-идентификаторы это проблема. Но основная проблема в том, что получившиеся cpe-идентификаторы тоже достаточно бесполезны, т.к. если детектировать уязвимости с помощью них по данным из NVD, можно обнаружить, что они не всегда мапятся качественно и разбирать получившиеся false positive ошибки придется руками. Возьмем, например, CVE-2020-1102. Все версии sharepoint_server 2016 и 2019 всегда уязвимы что ли? Там патчи есть, их установку нужно учитывать.
Я скептически отношусь к разработке собственных универсальных утилит для детектирования уязвимостей (специализированных, например детектилки по бюллетеням конкретного Linux дистрибутива - это делать реально). Разработку универсальных средств детектирования лучше оставить VM-вендорам, у которых большой штат специалистов и они занимаются этим на фулл-тайм. А на стороне клиента лучше сосредоточиться на приоритизации уже продетектированных уязвимостей.
Компания Awillix учредила первую в России независимую премию для пентестеров
Компания Awillix учредила первую в России независимую премию для пентестеров. Подать заявку в виде "обезличенного рассказа про свой лучший проект в свободной форме" можно до 09.07 на сайте https://award.awillix.ru/. Подробности в канале @justsecurity. Дело хорошее, в жюри много знакомых лиц. 🙂 Скиньте своим коллегам из оффенсива! 😉
Про наш процессор
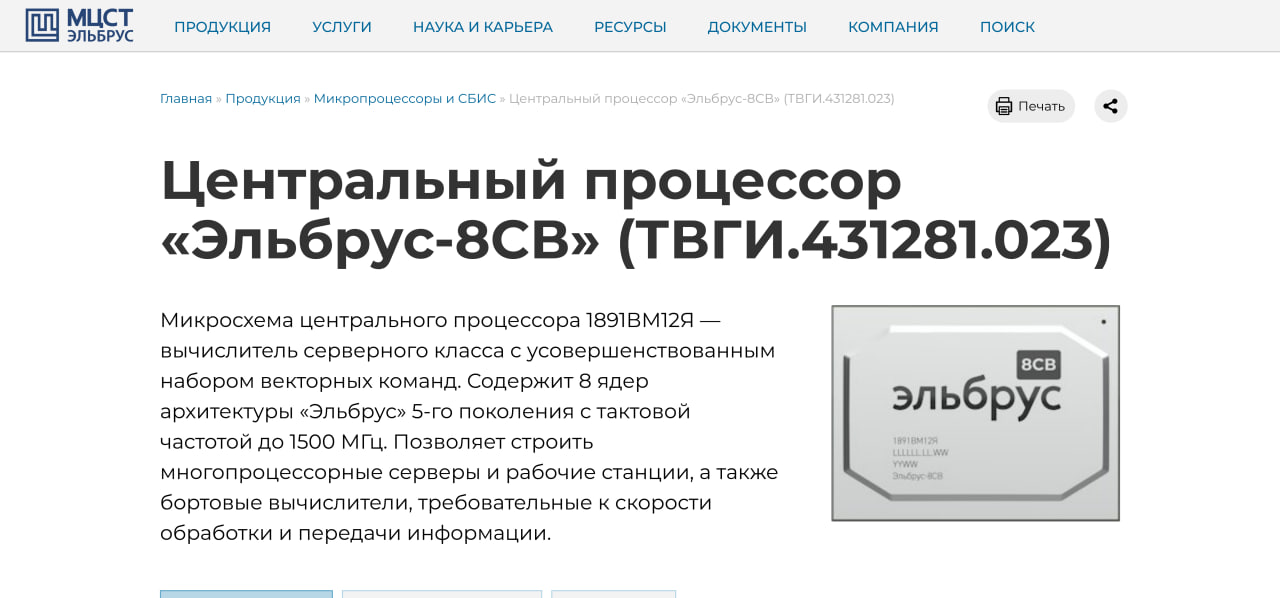
Про наш процессор. Прочитал с утра очередную ругательную статью про Эльбрусы. Имхо, те, кто такие статьи пишет (отбрасывая вариант, что это просто заказуха от конкурентов), понимают что-то в процессорах, но не понимают зачем собственно российский процессор нужен. Такое ощущение, что они всерьез видят конечную цель в том, чтобы коробочка с российским процессором продавалась в магазине электроники где-то в условном Мичигане. И местный обыватель, сравнивая его с процессорами от Intel и AMD, делал выбор в пользу российского - настолько этот процессор хорош, дёшев, открыт и со всеми совместим. Вот такой IT-шный mindset. 🙂
ИБшник смотрит на российский процессор по-другому. Для него это прежде всего устройство с минимальным риском присутствия недекларированных возможностей на уровне архитектуры. В этом основная ценность. Он в принципе работает? Характеристики более-менее схожи с тем, что на западе? Архитектура разработана российской компанией, сотрудники которой физически находятся в России и получают финансирование только из России? Архитектура настолько своя, что разбираться с ней сторонним заокеанским исследователям дорого и цена атаки получается неоправданно высокой? Да это ж просто праздник какой-то! 😇
То, что это процессор стоит в разы (да хоть в десятки и сотни раз!) дороже, чем западный - это ерунда. То, что NDA нужно подписывать, компилятор закрытый, пересобирать всё нужно, и (о ужас! 😏) GPL где-то нарушается - тоже ерунда. Вот в чем штука. Для IT-шника ИБ-шные аргументы абсолютно незначительны и наоборот. И, насколько я понимаю, существование МЦСТ оправдывается именно ИБшными аргументами. 😉
А открытая архитектура это не лучше было бы? Имхо, со стороны ИБшника закрытая российская это лучше, чем нероссийская открытая. Здесь как с Linux или AOSP. Да, вроде открыто, но сложность такая, что разбираться замучаешься. Что-то открыто, а что-то совсем недоступно или распространяется только в виде блоба. Могут быть разные нюансы.
Единственная серьёзная проблема Эльбрусов это производство на TSMC. То, что Тайвань прогнётся это был очевидный риск. И этот риск реализовался. 🤷♂️ Но мне кажется проблема с переносом производства в более лояльную локацию будет решена. Даже если широкая общественность узнает об этом с большим опозданием. Ей-то об этом знать и не обязательно. 😉

Ещё про импортозамещение, на этот раз для ЗОКИИ финансовых организаций
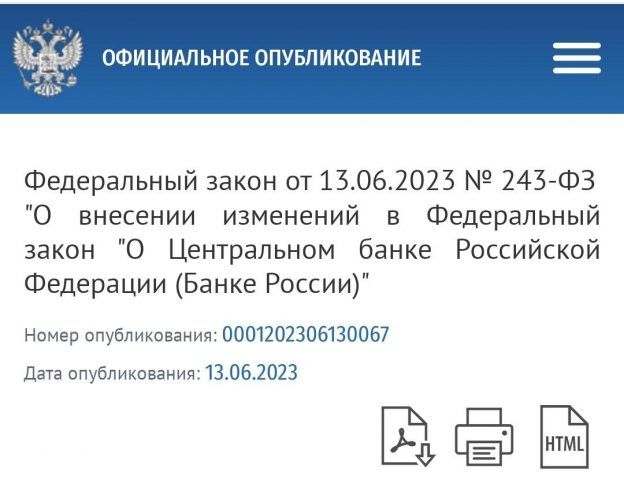
Ещё про импортозамещение, на этот раз для ЗОКИИ финансовых организаций. Федеральный закон от 13.06.2023 № 243-ФЗ "О внесении изменений в Федеральный закон "О Центральном банке Российской Федерации (Банке России)". Насколько я понял из текста, вводятся:
- согласование планов мероприятий по переходу на преимущественное использование российского ПО, аппаратных средств и услуг на значимых объектах КИИ и обязательство этот переход совершить
- согласование заявок на закупки иностранного ПО, аппаратных средств и услуг для значимых объектов КИИ
Пока выглядит относительно лайтово.
Linux Patch Wednesday?

Linux Patch Wednesday? Раз уж значение Linux-а у нас стремительно растёт, выглядит правильным смещать фокус внимания с уязвимостей продуктов Microsoft на уязвимости Linux. При этом для продуктов Microsoft у нас есть единый день повышенного внимания - Microsoft Patch Tuesday, а для Linux такого нет. Слишком там всё фрагментировано и патчи выпускаются буквально ежедневно. Но что нам мешает самостоятельно раз в месяц формировать список исправленных за месяц CVE-шек и подсвечивать критичное? Кажется ничего. Список CVE можно получать, например, через парсинг OVAL-контента дистрибутивов (а кто такое не публикует - позор им 🙂).
Выпускать подобное предлагаю в каждую третью среду месяца и называть Linux Patch Wednesday. Как вам идейка?