В середине июля я принял участие в записи подкаста ЛК "Смени пароль!"

В середине июля я принял участие в записи подкаста ЛК Смени пароль!

В середине июля я принял участие в записи подкаста ЛК "Смени пароль!".

"Сколько проработает импортное «железо» без обновлений? Как выявлять вредоносные закладки в софте? Что нужней для создания безопасного кода – хакерские конкурсы или научное проектирование? Продолжаем обсуждать главные проблемы года с ИБ-экспертами из разных компаний. В этом выпуске свои истории рассказывают Алексей Лукацкий (Positive Technologies), Александр Леонов («Тинькофф»), Алексей Марков («Эшелон»), Николай Клендар (Home Credit Bank), Александр Бондаренко (R-Vision) и Пётр Девянин («Русбитех-Астра»)."

Я рассказывал про оценку стабильности вендоров, исправление уязвимостей в продуктах нестабильных вендоров и алгоритм НКЦКИ, про зачастую разный mindset у безопасников и админов. С 14:50. За 3 месяца тренд на вынос западных решений только усилился и есть надежда, что возврат к нормальному VM-процессу с доверием используемым вендорам совершится несколько раньше, чем можно было предполагать.

Что касается уязвимостей OpenSSL, которые многие так ждали 1 ноября

Что касается уязвимостей OpenSSL, которые многие так ждали 1 ноября. Обе уязвимости "переполнение буфера" (CVE-2022-3786, CVE-2022-3602).

Лучше всего процитировать блог Rapid7:

"Другими словами, возможности эксплуатации значительно ограничены:

- В случае, когда целью является сервер (веб-сервер, сервер базы данных, почтовый сервер и т.д.): сервер должен сначала запросить аутентификацию клиента как часть взаимной аутентификации. Такую конфигурацию распространенной не назовешь, но в особо критичных системах встречается.
- В случае, когда целью является клиент (веб-браузер, программа для чтения электронной почты, коннектор для базы данных и т.д.): злоумышленнику необходимо сначала заставить уязвимого клиента подключиться к вредоносному серверу. Можно выдать себя за другое лицо (MitM, захват существующего ресурса и т.д.) или убедить человека щелкнуть ссылку (через фишинг, "атаку на водопое" и т.д.).

В обоих сценариях такие атаки вряд ли будут широко использоваться злоумышленниками".

По поводу сегодняшнего инфоповода про Минцифры и три отечественные ОС

По поводу сегодняшнего инфоповода про Минцифры и три отечественные ОС.

Крамольную мысль скажу, но имхо, создание массового независимого российского Linux-дистрибутива вообще не должно быть коммерческой темой. Считаю, что государству нужно сейчас не поддерживать российские аналоги RedHat и Canonical через снижение конкуренции, а формировать российский The Debian Project.

Т.е. собрать группу разработчиков-энтузиастов, дать им денег из специального фонда (опционально замотивировать крупных российских ИТ-игроков туда донатить) и поставить им задачу поддерживать бесплатный базовый Linux дистриб не заботясь о какой-либо монетизации вообще. Пусть просто сидят и пилят на фулл-тайме то, что считают важным с точки зрения базовой функциональности и безопасности. А коммерсы пускай им контрибьютят то, что для них важно и (добровольно-принудительно) используют этот дистриб как апстрим. И вот поддержку такого базового бесплатного и свободного дистриба можно делать обязательной для разрабов прикладного ПО.

Это то, что пробуют сделать сейчас китайцы с openKylin. И такой путь через формирование и поддержку комьюнити мне кажется наиболее устойчивым и правильным.

Те кто последнюю видяшку посмотрели, могли заметить, что качество картинки стало получше

Те кто последнюю видяшку посмотрели, могли заметить, что качество картинки стало получше. Особенно если 1440р выбрать. Это потому, что я поправил техпроцесс. В первую очередь отказался от OpenShot, который непонятно почему портил качество скриншотов. Сами скриншоты я делаю в Firefox в довольно высоком разрешении ~ 8424x4384 пикселей. Поэтому получать в итоговой видяшке мыло было очень обидно. Перепробовал несколько альтернативных редакторов. Ничего не понравилось. Тяжеловесные, глючные, ориентированные на ручное редактирование. Явно не оптимальный инструмент для моих задач.

В итоге вообще отказался от каких-либо видео-редакторов, а сделал свою обвязку из ffmpeg и ImageMagick.

Видео генерится из такого описания:

00:00:00.000|Screen Shot 2022-10-29 at 00.41.17.png|Intro
00:00:12.673|Screen Shot 2022-10-29 at 00.41.43.png|Vulristics
00:00:17.578|Screen Shot 2022-10-29 at 00.42.00.png|Vulristics script output
00:00:21.839|Screen Shot 2022-10-29 at 00.42.15.png|Vulnerability statistics
00:00:28.362|Screen Shot 2022-10-29 at 00.43.11.png|RCE Exchange blog
00:00:35.737|Screen Shot 2022-10-29 at 00.44.34.png|RCE Exchange First RCE Vulristics report
00:00:40.379|Screen Shot 2022-10-29 at 00.44.22.png|RCE Exchange Second RCE Vulristics report
…

Первая колонка это таймстемп, когда начинает показываться картинка из второй колонки. Третья колонка это просто коммент для удобства. Таймстемпы с точностью до миллисекунды смотрю в аудиодорожке в Audacity.

Основное время уходит на конвертацию скриншотов под нужный размер ImageMagick-ом. Сейчас подгоняю под 2560X1440. 22 скриншота обрабатываются на моем ноуте минут 5. Непосредственная сборка видео из скриншотов и совмещение с аудиодорожкой занимает буквально секунды. Пятиминутный ролик в 1440р занимает всего 25 мб. Для сравнения OpenShot генерил такой же по времени ролик минут 15-20, получается файл в 350 мб ещё и в худшем качестве.

Пробовал генерить и в 3840X2160, и 7680X4320. Тоже вполне реально, только предобработка скриншотов занимает подольше. Но такие ролики уже некорректно отображаются у меня медиаплеером на ноуте, поэтому пока остановился на 2560X1440. 😅

Как считаете, есть смысл причесать и оформить код и выложить как опенсурсный проект? Или и так все понятно и тривиально? Полайкайте плз, если оно надо.

Выпустил отчет по октябрьскому Microsoft Patch Tuesday

Выпустил отчет по октябрьскому Microsoft Patch Tuesday. В календарные сроки уложился. 😅

На самом деле не особо интересный месяц. По #ProxyNotShell Remote Code Execution – Microsoft Exchange (CVE-2022-41040, CVE-2022-41082) все ещё ждем патчей. Общевиндовая Elevation of Privilege - Windows COM+ Event System Service (CVE-2022-41033) вроде активно эксплуатируется, но пока не ясно кем и как именно. Остальное всё такое себе, средненькое. Подробнее в блогпосте.

Классная была задумка в NVD добавлять лейблы к ссылкам

Классная была задумка в NVD добавлять лейблы к ссылкам

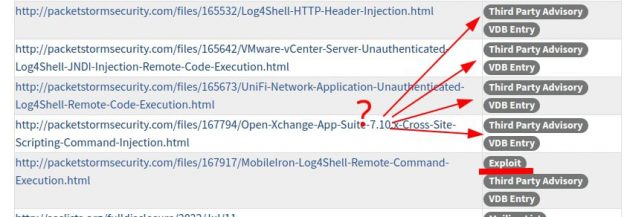
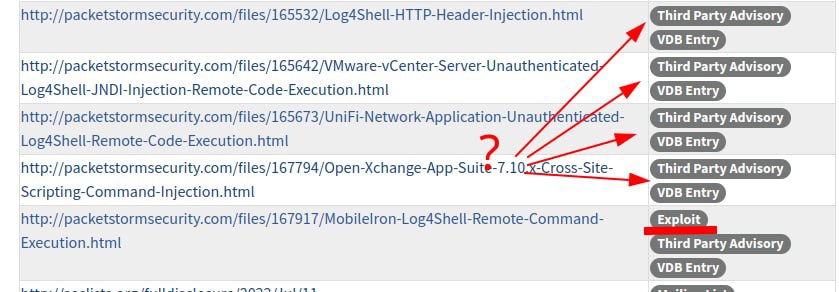
Классная была задумка в NVD добавлять лейблы к ссылкам. Чтобы сразу было видно на какой объект ссылаются: почтовая рассылка, бюллетень вендора, бюллетень третьих лиц, патч, а самое ценное - эксплоит. То есть можно было бы только на основе NVD делать достаточно неплохую приоритизацию уязвимостей. Но реальность, к сожалению, грустнее:

1. На простановку лейблов всем так-то пофигу. На скриншоте log4shell. Для части ссылок на packetstorm проставлено, что это эксплоиты. Для части нет. Может это на самом деле не эксплоиты? Да нет, все верно, я обкликал и проверил. Просто ошибка операциониста, который ссылку добавлял.
2. Заинтересован ли кто-то быстро добавить в NVD ссылку на эксплоит, когда он появляется в паблике? Да видимо не особо. Разве что для очень громких уязвимостей.
3. Это общая беда, но в описании CVE могут писать про один тип уязвимости, допустим RCE, а эксплоит будет демонстрировать другую уязвимость, допустим DoS.

Выводы? Спасибо, что хотя бы так и бесплатно. 🙂 Но исключительно на данные из NVD лучше не полагаться.

Ростелеком как головная контора для ОМП, тоже заинтересован в выпуске устройств на Аврора ОС для физиков

Если верить статье в Ъ… А верить статье, которая называется "Навстречу серверной «Авроре»" сложновато 🤦🏻‍♂️. Так вот, если ей верить, то Ростелеком как головная контора для ОМП, тоже заинтересован в выпуске устройств на Аврора ОС для физиков. Правда пока без особой конкретики, т.к. речь идет о промежутке 2022–2030 г. Всего же устройств за это время планируется выпустить от 1,5 млн до 65,9 млн (!). Правда обеспечить максимальные показатели можно будет только через меры жесткой господдержки, включающие, например, ограничение импорта зарубежных смартфонов. Видимо как с сыром.

И если так подумать, то я бы такое даже поприветствовал. Paris vaut bien une messe, а развитие отечественной мобильной экосистемы (на практически полноценном Linux-е причем!) стоит некоторых неудобств.

PS: там ещё пишут, что ограничение импорта не поможет, только серый рынок подстегнет. Но на это и обязательной регистрацией по IMEI можно ответить, а может и чем-то поинтереснее. 😈

upd. Вышел комментарий от Ростелека: "«Ростелеком» никогда не занимался и не собирается заниматься производством мобильных устройств." Ну это видимо про то, что в статье Ъ было: "Ростелеком" планирует разработку трех линеек смартфонов и планшетов на "Авроре" для обычных потребителей, бизнеса и госсектора. Очевидно, что если эти устройства и появятся, то производить их скорее всего будет не сам Ростелек или ОМП, а партнеры. Как и в случае с текущими устройствами на Авроре. Поэтому все верно.