Архив метки: NVD

На прошлой неделе западные ИБ-шники активно обсуждали очередное заявление руководителей NIST NVD, что "у них лапки", и они будут обогащать ещё меньше уязвимостей

На прошлой неделе западные ИБ-шники активно обсуждали очередное заявление руководителей NIST NVD, что у них лапки, и они будут обогащать ещё меньше уязвимостей

На прошлой неделе западные ИБ-шники активно обсуждали очередное заявление руководителей NIST NVD, что "у них лапки", и они будут обогащать ещё меньше уязвимостей. Хотя, казалось бы куда уж меньше. 😏 Суть обращения, опубликованного NIST 15 апреля, в том, что из-за резкого роста числа CVE они меняют подход к ведению National Vulnerability Database: вместо анализа всех уязвимостей база переходит на риск-ориентированную модель. Полноценно обогащаться будут только приоритетные уязвимости:

🔥 уже эксплуатируемые (из каталога CISA KEV) - обещают обрабатывать за сутки
🏛️ относящиеся к ПО, используемому в госсекторе США (федеральным правительством)
🛠️ относящиеся к критическому ПО, определённому в Executive Order 14028

Остальные CVE останутся в базе, но получат низкий приоритет и будут долго оставаться без детального анализа. При этом NVD отказываются от дублирования CVSS-оценок (если CVSS пришёл от CNA, ему будут доверять, а свой CVSS рассчитывать не будут), будут реже перерабатывать записи, по которым изменилась ситуация, и фактически законсервируют накопившийся бэклог, чтобы сосредоточиться на наиболее опасных уязвимостях ценой снижения полноты и единообразия данных по остальным.

В целом, у меня такие новости вызывают сплошные фейспалмы. 🤦‍♂️ От NIST, которые, по-видимому, разогнали всех адекватных IT/ИБ-специалистов и превратились в синекуру для бюрократов, тратящих огромное финансирование непонятно на что. От CISA, которые не могут навести порядок в базовом ИБ-сервисе, критичном и для США, и для мира в целом. От американской администрации, которая тратит совершенно астрономические суммы на дикие геополитические прожекты, но совершенно не заботится о том, что происходит (разваливается) у них дома. MAGA? Лол, что? 😅

Ну а в практическом плане это означает, что если вы полагаетесь ТОЛЬКО на бесплатную NVD, то совершаете фатальную ошибку. Адекватность этой базы год от года стремительно снижается. Учитывайте альтернативные источники: Vulners, DBugs, VulnCheck, GCVE, БДУ ФСТЭК и прочие. Единственной мировой базы уязвимостей больше нет.

Ниже привожу полный перевод сообщения NIST.
Читать далее →

Вот такую информационную карту уязвимостей 2025 года показывал сегодня Алексей Сердечный, начальник отдела ФАУ "ГНИИИ ПТЗИ ФСТЭК России", в рамках своего доклада "Ландшафт актуальных угроз безопасности информации и тенденции их развития" на ТБ Форум

Вот такую информационную карту уязвимостей 2025 года показывал сегодня Алексей Сердечный, начальник отдела ФАУ ГНИИИ ПТЗИ ФСТЭК России, в рамках своего доклада Ландшафт актуальных угроз безопасности информации и тенденции их развития на ТБ ФорумВот такую информационную карту уязвимостей 2025 года показывал сегодня Алексей Сердечный, начальник отдела ФАУ ГНИИИ ПТЗИ ФСТЭК России, в рамках своего доклада Ландшафт актуальных угроз безопасности информации и тенденции их развития на ТБ ФорумВот такую информационную карту уязвимостей 2025 года показывал сегодня Алексей Сердечный, начальник отдела ФАУ ГНИИИ ПТЗИ ФСТЭК России, в рамках своего доклада Ландшафт актуальных угроз безопасности информации и тенденции их развития на ТБ ФорумВот такую информационную карту уязвимостей 2025 года показывал сегодня Алексей Сердечный, начальник отдела ФАУ ГНИИИ ПТЗИ ФСТЭК России, в рамках своего доклада Ландшафт актуальных угроз безопасности информации и тенденции их развития на ТБ ФорумВот такую информационную карту уязвимостей 2025 года показывал сегодня Алексей Сердечный, начальник отдела ФАУ ГНИИИ ПТЗИ ФСТЭК России, в рамках своего доклада Ландшафт актуальных угроз безопасности информации и тенденции их развития на ТБ ФорумВот такую информационную карту уязвимостей 2025 года показывал сегодня Алексей Сердечный, начальник отдела ФАУ ГНИИИ ПТЗИ ФСТЭК России, в рамках своего доклада Ландшафт актуальных угроз безопасности информации и тенденции их развития на ТБ Форум

Вот такую информационную карту уязвимостей 2025 года показывал сегодня Алексей Сердечный, начальник отдела ФАУ "ГНИИИ ПТЗИ ФСТЭК России", в рамках своего доклада "Ландшафт актуальных угроз безопасности информации и тенденции их развития" на ТБ Форум. Очень красиво. 👍

🔹 Можно видеть основные "скопления": Аппаратное обеспечение, Windows, Linux/Unix, Прикладное ПО, Beб, Библиотеки (где-то в середине, не подписано).

🔹 Подсвечены кластеры по вендорам и типам уязвимостей. Правда, если присматриваться, есть вопросики. Почему, например, Chrome в Linux/Unix, а не в Прикладном ПО? Или стоит ли выделять COVID19 в отдельный кластер? 🙂

🔹 Показаны уязвимости БДУ ФСТЭК, уязвимости без CVE, непроанализированные уязвимости, уязвимости с эксплоитами и признаками эксплуатации. Были ещё картинки по CWE-шкам, но я не стал их все выкладывать.

Идея для визуализации крутая. 🔥 Если трендовые уязвимости PT на такой карте показывать, около половины окажутся в кластере Windows. 😉

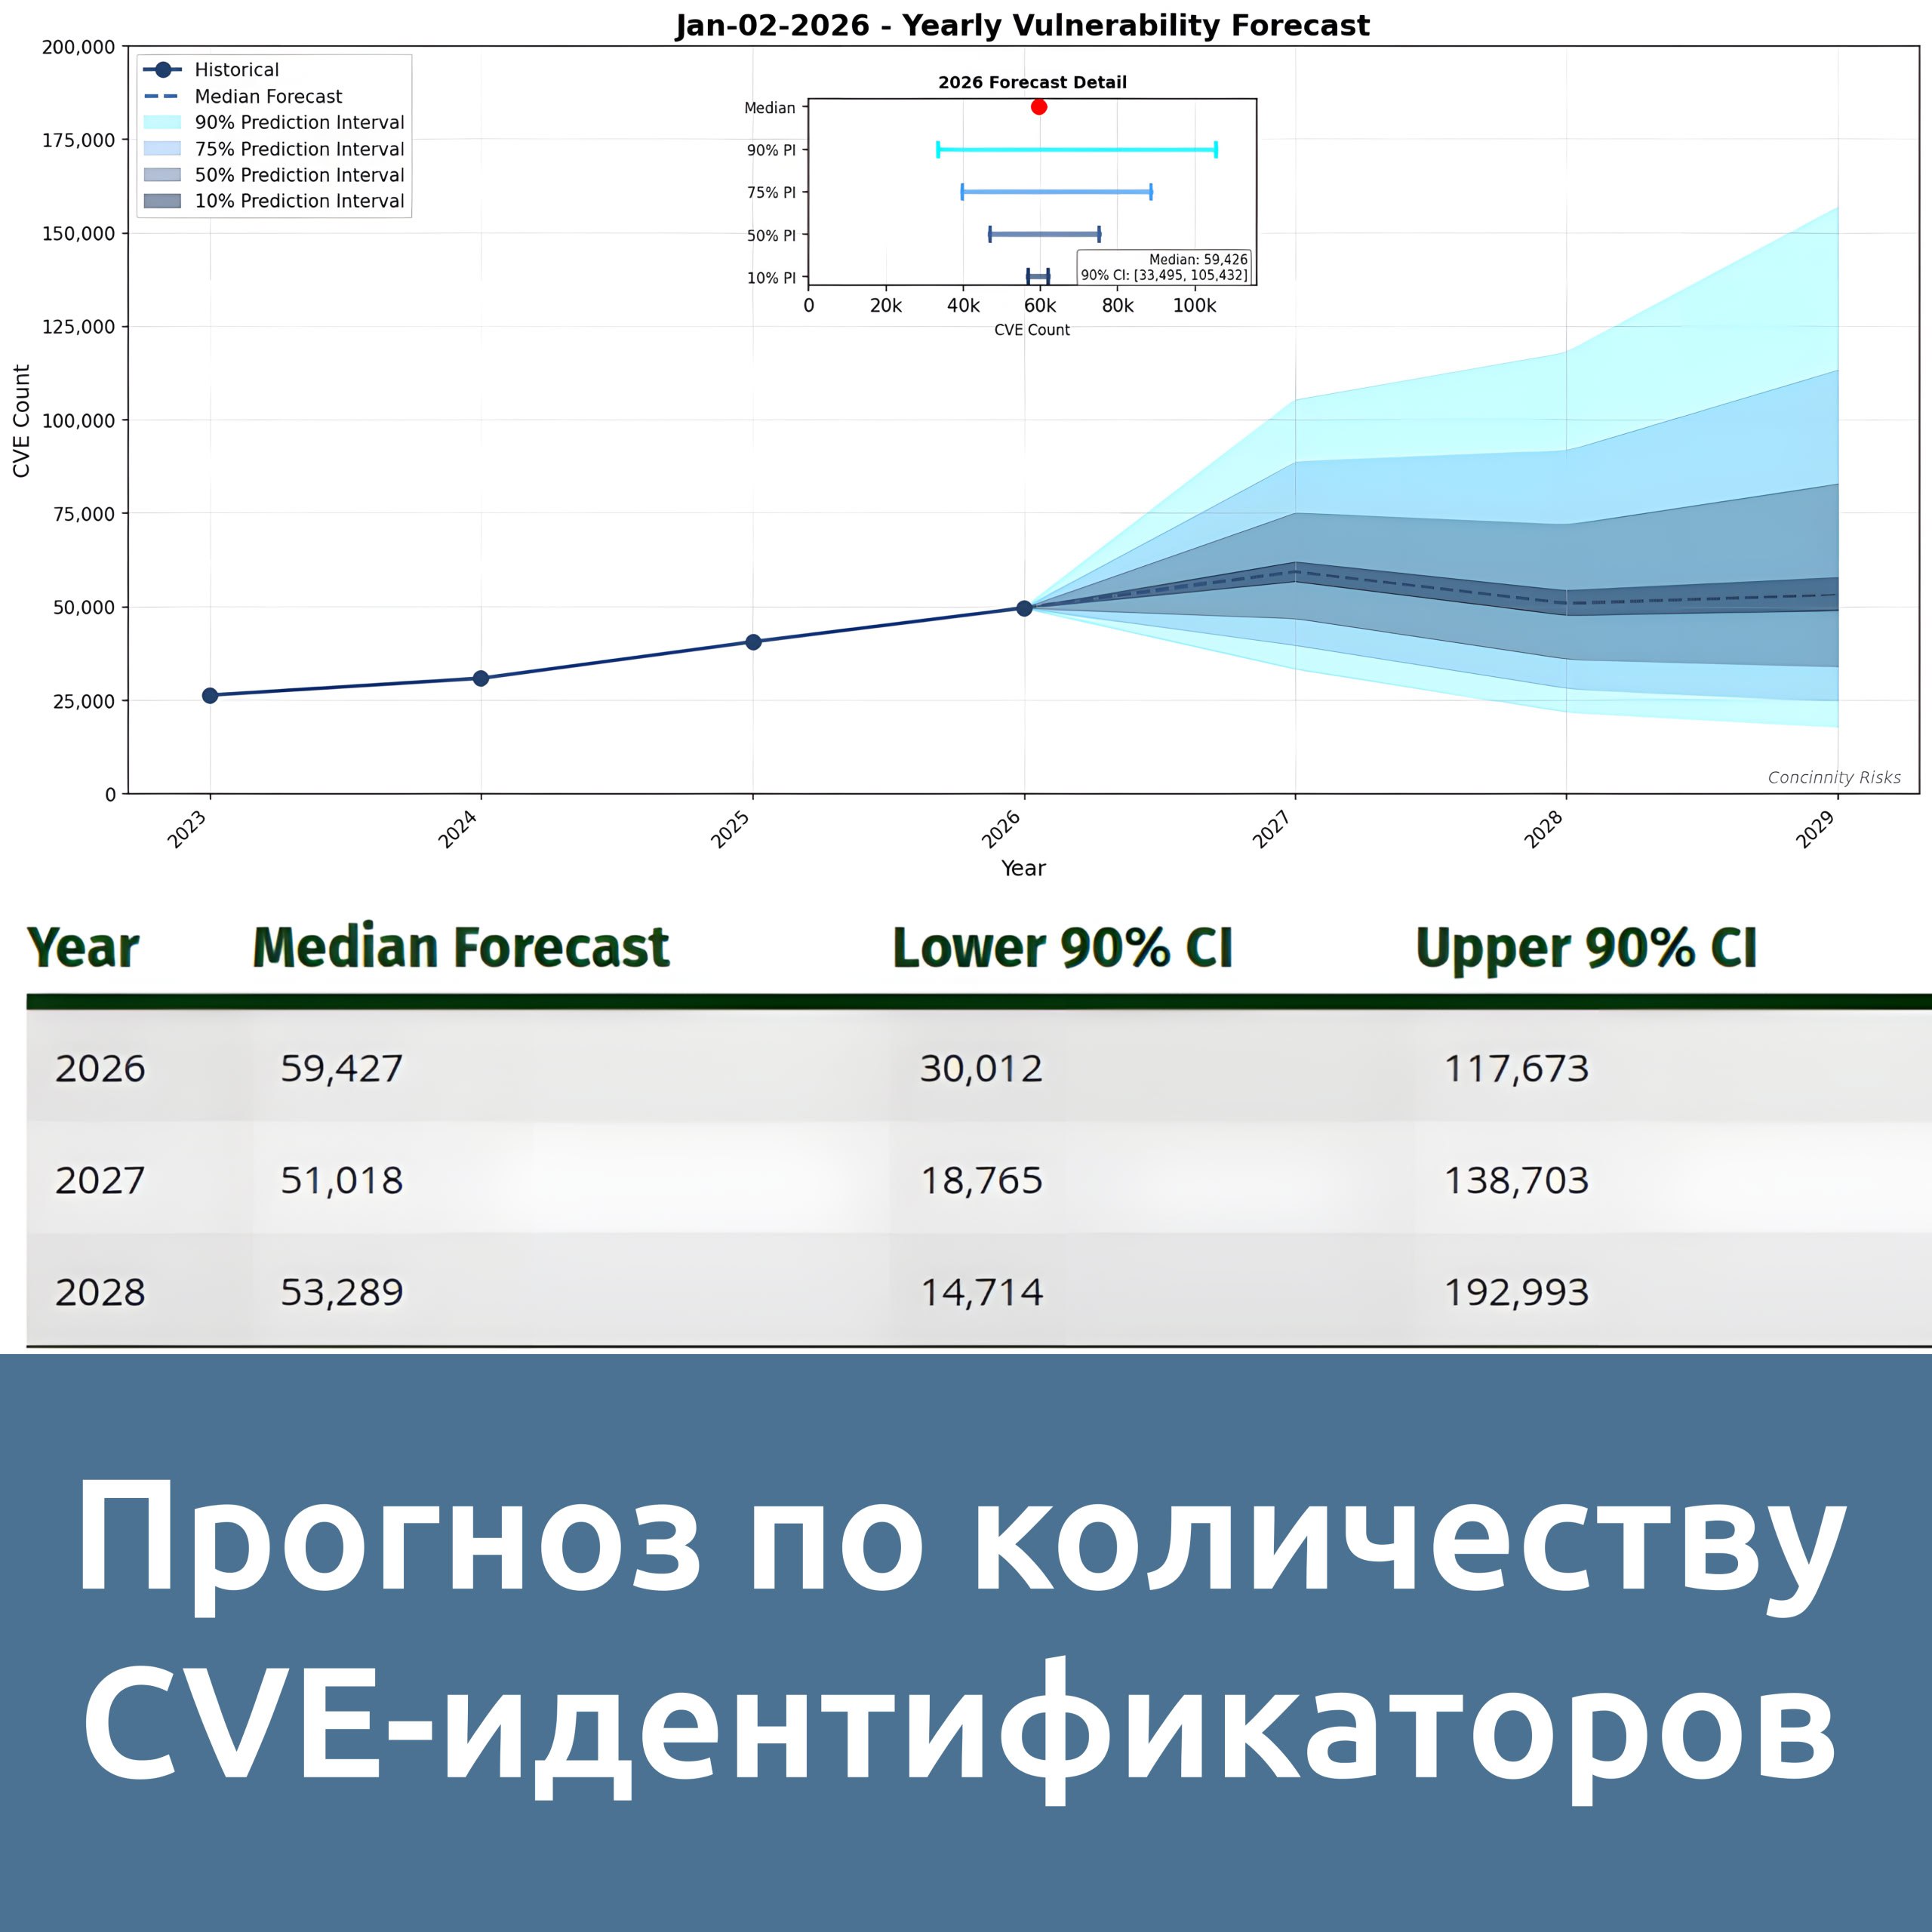
FIRST выложили 11 февраля прогноз по количеству новых CVE-шек, которые заведут в 2026 году и в последующие годы

FIRST выложили 11 февраля прогноз по количеству новых CVE-шек, которые заведут в 2026 году и в последующие годы

FIRST выложили 11 февраля прогноз по количеству новых CVE-шек, которые заведут в 2026 году и в последующие годы. В 2026 году целятся в 59 427, но предполагают интервал от 30 012 до 117 673. В настолько широкий интервал наверняка попадут. 😉

📈 Такие прогнозы выглядят занимательно, но их практическая полезность не очевидна. Непонятно, что это будут за уязвимости? Какого типа? В каких продуктах? Насколько критичными они будут? Насколько эксплуатабельными? Просто пытаются угадать число идентификаторов, которые заведёт непонятно кто и непонятно зачем. 🙃

Вызывает вопросы и то, почему вдруг медианное значение в 2027 и 2028 годах должно снизиться. С чего вдруг? Разработка продуктов станет намного безопаснее за счёт ИИ? Или какие-то CNA-организации (например, Linux Kernel 🙄) перестанут вдруг плодить CVE на каждый чих? К сожалению, FIRST это не поясняют. 🤷‍♂️

🎯 Ещё один прогноз от CVE Forecast (Jerry Gamblin) целится в 50 022 CVE-идентификаторов.

Сегодня меня спросили: как скачать базу уязвимостей с сайта NVD?

Сегодня меня спросили: как скачать базу уязвимостей с сайта NVD?

Сегодня меня спросили: как скачать базу уязвимостей с сайта NVD? Если нужны данные из NIST NVD по всем уязвимостям, проще всего скачать архивированные фиды в формате JSON.

Запускаем скрипт:

import requests

BASE = "https://nvd.nist.gov/feeds/json/cve/2.0/"

for year in range(2002, 2027): # при необходимости расширяем диапазон
fname = f"nvdcve-2.0-{year}.json.zip"
url = BASE + fname
print("Качаю", fname)

with requests.get(url, stream=True, timeout=300) as r:
r.raise_for_status()
with open(fname, "wb") as f:
for chunk in r.iter_content(8192):
if chunk:
f.write(chunk)

Скрипт пишет:

Качаю nvdcve-2.0-2002.json.zip
...
Качаю nvdcve-2.0-2026.json.zip

И скачивает в текущую директорию zip-архивы с JSON-чиками, которые затем можно обработать по своему усмотрению. 😉

Прочитал статью "NVD больше не успевает за реальностью: взгляд R-Vision на пересмотр роли NIST"

Прочитал статью NVD больше не успевает за реальностью: взгляд R-Vision на пересмотр роли NIST

Прочитал статью "NVD больше не успевает за реальностью: взгляд R-Vision на пересмотр роли NIST". Очередная рефлексия на статью CYBERSECURITY DIVE про то, что у NIST-а лапки. 🙂 Имхо, ключевой тезис в статье R-Vision вот этот:

"Для нас качество базы измеряется не количеством CVE, а:

- скоростью реакции;
- полнотой покрытия реальных технологий;
- способностью адаптации под инфраструктуры заказчиков."

С одной стороны, соглашусь, что простое покрытие CVE-шек в текущей ситуации, когда идентификаторы могут заводиться на мусор, а на критичные уязвимости могут не заводиться, перестаёт быть единственным фактором, определяющим качество детектирования VM-решений. Всё стало сложнее. 💯

Но с другой стороны, сравнение баз VM-решений пересечением наборов CVE-идентификаторов всё ещё позволяет эффективно подсвечивать разницу в ТЕКУЩИХ возможностях детектирования и, при необходимости, обсуждать её с VM-вендорами. 😏 Аналогично можно сравниваться и по БДУ-идентификаторам. 😉

Американское VM-ное комьюнити переваривает статью по итогам квартальной встречи NIST ISPAB о перспективах NIST NVD

Американское VM-ное комьюнити переваривает статью по итогам квартальной встречи NIST ISPAB о перспективах NIST NVD

Американское VM-ное комьюнити переваривает статью по итогам квартальной встречи NIST ISPAB о перспективах NIST NVD. Если коротко: NIST не может и не хочет обогащать все уязвимости в NVD, у них лапки. 🐾

🔹 Растущий бэклог по непроанализированным уязвимостям предлагают называть другим словом, не предполагающим, что их когда-нибудь разберут. 🤡

🔹 Обогащать теперь стараются преимущественно уязвимости из CISA KEV, уязвимости в ПО, используемом федеральными агентствами, и ПО, которое NIST определяет как критическое. То есть фактически работают по схеме БДУ ФСТЭК. Может, у ФСТЭК и подглядели. 😉

🔹 Спят и видят, как бы передать все функции по обогащению на сторону CNA. Полная децентрализация и бесконтрольность приведёт к ещё более замусоренным данным, но на это всем пофиг. 😏

🔹 При этом к CISA Vulnrichment и GCVE относятся критически. 🤷‍♂️🙂

Полуторачасовой разговор про Трендовые Уязвимости 2025 года и Управление Уязвимостями

Полуторачасовой разговор про Трендовые Уязвимости 2025 года и Управление Уязвимостями. Интервьюер - Павел Хавский. Это для тех, кому краткого резюме на 8 минут мало и хочется больше деталей. 🙂 По контенту это моя презентация для Код ИБ обновлённая по состоянию на 23 декабря, т.е. там всё, кроме MongoBleed. Также Павел вкидывал вопросы 💬 на около-VM-ные темы, на которые я старался, по мере сил, отвечать. 😅

00:00 Приветствие и знакомство
04:00 Ускоряющийся рост количества уязвимостей в NVD и связанные с этим проблемы
06:06 Что такое трендовые уязвимости и зачем мы их выделяем в Positive Technologies
07:56 💬 Может, массовое заведение уязвимостей в NVD делается намеренно, чтобы в них было сложнее искать то, что на самом деле важно?
14:54 Итоги 2025 года: 65 трендовых уязвимостей и где их можно посмотреть
19:05 Типы уязвимостей
19:25 Наличие эксплоитов и признаков эксплуатации
20:33 💬 Трендовые уязвимости в отечественном ПО: почему их больше, чем в прошлом году?
24:08 💬 Плохая работа TrueConf может быть связана с этими трендовыми уязвимостями?
25:42 Трендовые уязвимости Microsoft (47%)
28:37 Трендовые уязвимости, используемые в фишинговых атаках
29:36 Трендовые уязвимости Linux
30:10 💬 Стоит ли переходить на отечественные ОС на базе Linux и есть ли к ним доверие?
38:40 Трендовые уязвимости в библиотеках и фреймворках
40:50 Трендовые уязвимости сетевых устройств
42:16 Трендовые уязвимости, связанные с разработкой ПО
42:38 Трендовые уязвимости виртуализации и контейнеризации
43:00 Трендовые уязвимости ERP-систем
43:36 ТОП Трендовых: ToolShell и атаки на ядерные организации США
46:39 💬 Почему большие организации уязвимы и нужно ли пушить безопасность регуляторами?
52:10 💬 Мотивация VM-специалистов: энтузиазм или бюджет?
56:46 ТОП Трендовых: уязвимость-вспышка React2Shell
01:00:33 ТОП Трендовых: Эксплуатируемая уязвимость CommuniGate и качество детектирования уязвимостей
01:01:36 ТОП Трендовых: Уязвимость Apache HTTP Server и отслеживание EoL
01:03:56 ТОП Трендовых: Уязвимость Erlang/OTP
01:05:01 ТОП Трендовых: Уязвимости Windows для фишинга (1,2)
01:07:29 Прогноз на 2026: то же, но хуже
01:16:58 💬 Про карьеру в Vulnerability Management
01:24:06 💬 Новогодние пожелания

Видео, которое я выкладываю - согласованный перезалив на мой канал VK Видео. Я немного перемонтировал ролик, сделав больший акцент на слайдах, и поменял таймстемпы. Оригинальное видео на Youtube можно найти в этом посте.