Архив метки: Rapid7

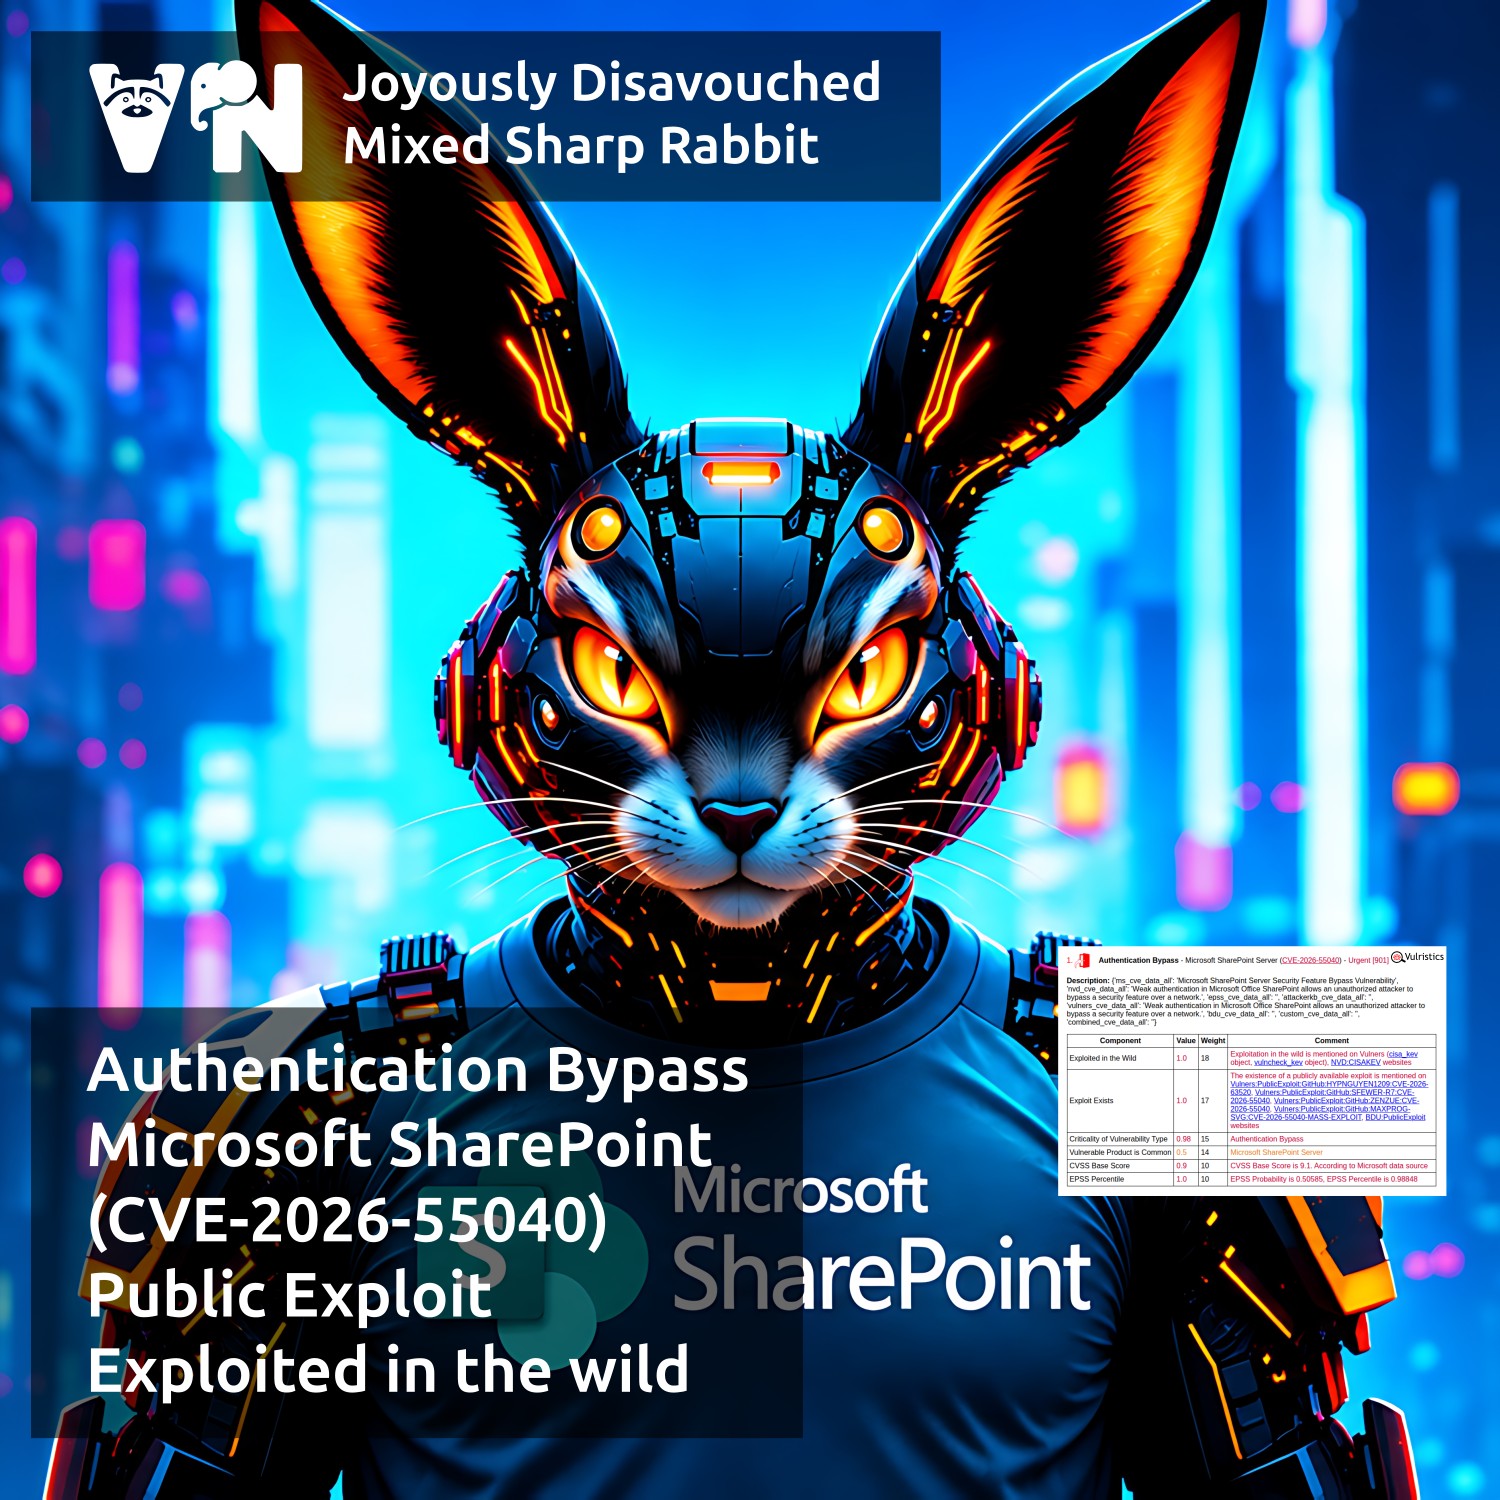
Про уязвимость Authentication Bypass - Microsoft SharePoint (CVE-2026-55040).

Про уязвимость Authentication Bypass - Microsoft SharePoint (CVE-2026-55040).

Про уязвимость Authentication Bypass - Microsoft SharePoint (CVE-2026-55040). SharePoint - это веб-приложение от Microsoft, предназначенное для развертывания корпоративных интранет-порталов, управления документами и совместной работы. Уязвимость из июльского Microsoft Patch Tuesday. Удалённый неаутентифицированный злоумышленник может использовать эту уязвимость для обхода аутентификации на сервере SharePoint и выполнения операций от имени пользователя или администратора сайта SharePoint. Уязвимость вызвана несколькими проблемами в процессе проверки JWT-токенов. JWT-токен (JSON Web Token) - это своего рода "электронный пропуск", по которому SharePoint определяет, кем является пользователь и какие действия ему доступны. В сочетании с CVE-2026-63520 рассматриваемая уязвимость позволяет удалённо выполнять код на SharePoint-сервере без аутентификации с привилегиями сервисной учётной записи SharePoint. Таким образом, злоумышленник может получить доступ к хранящимся в SharePoint документам и другим данным организации, изменять или удалять их, извлекать учётные данные, устанавливать вредоносное ПО и закрепляться в системе, а затем использовать скомпрометированный сервер для дальнейшего проникновения во внутреннюю сеть организации.

🛠 Уязвимость была обнаружена экспертом компании Rapid7 Стивеном Фьюром в рамках исследования SharePoint, проводившегося в январе и марте 2026 года для подготовки эксплоита к конкурсу Pwn2Own Berlin. При этом в процессе исследования активно использовались AI-инструменты и agentic workflows. Подробный разбор уязвимости и код эксплоита были опубликованы 11 августа в блоге компании Rapid7.

👾 По данным VulnCheck, попытки эксплуатации уязвимости стали фиксироваться на ханипотах сразу после публикации эксплоита. Уязвимость была добавлена 12 августа в VulnCheck KEV, а 18 августа - в CISA KEV.

⚙️ Обновления доступны для Microsoft SharePoint Server 2016 (Enterprise), 2019 и Subscription Edition. Обратите внимание, что необходимо установить актуальные накопительные обновления SharePoint, включающие исправления CVE-2026-55040 и CVE-2026-63520.

🌐 По состоянию на 25 августа 2026 года эксперты Censys сообщали примерно о 21 000 on-premises инсталляциях SharePoint, раскрывающих информацию о версии. По данным The Shadowserver Foundation, в сентябре 2026 года в Интернете ежедневно доступны около 8 500 серверов SharePoint. Речь здесь идёт о наблюдаемых серверах, не все из них являются уязвимыми. Статистика по уязвимым серверам не приводится.

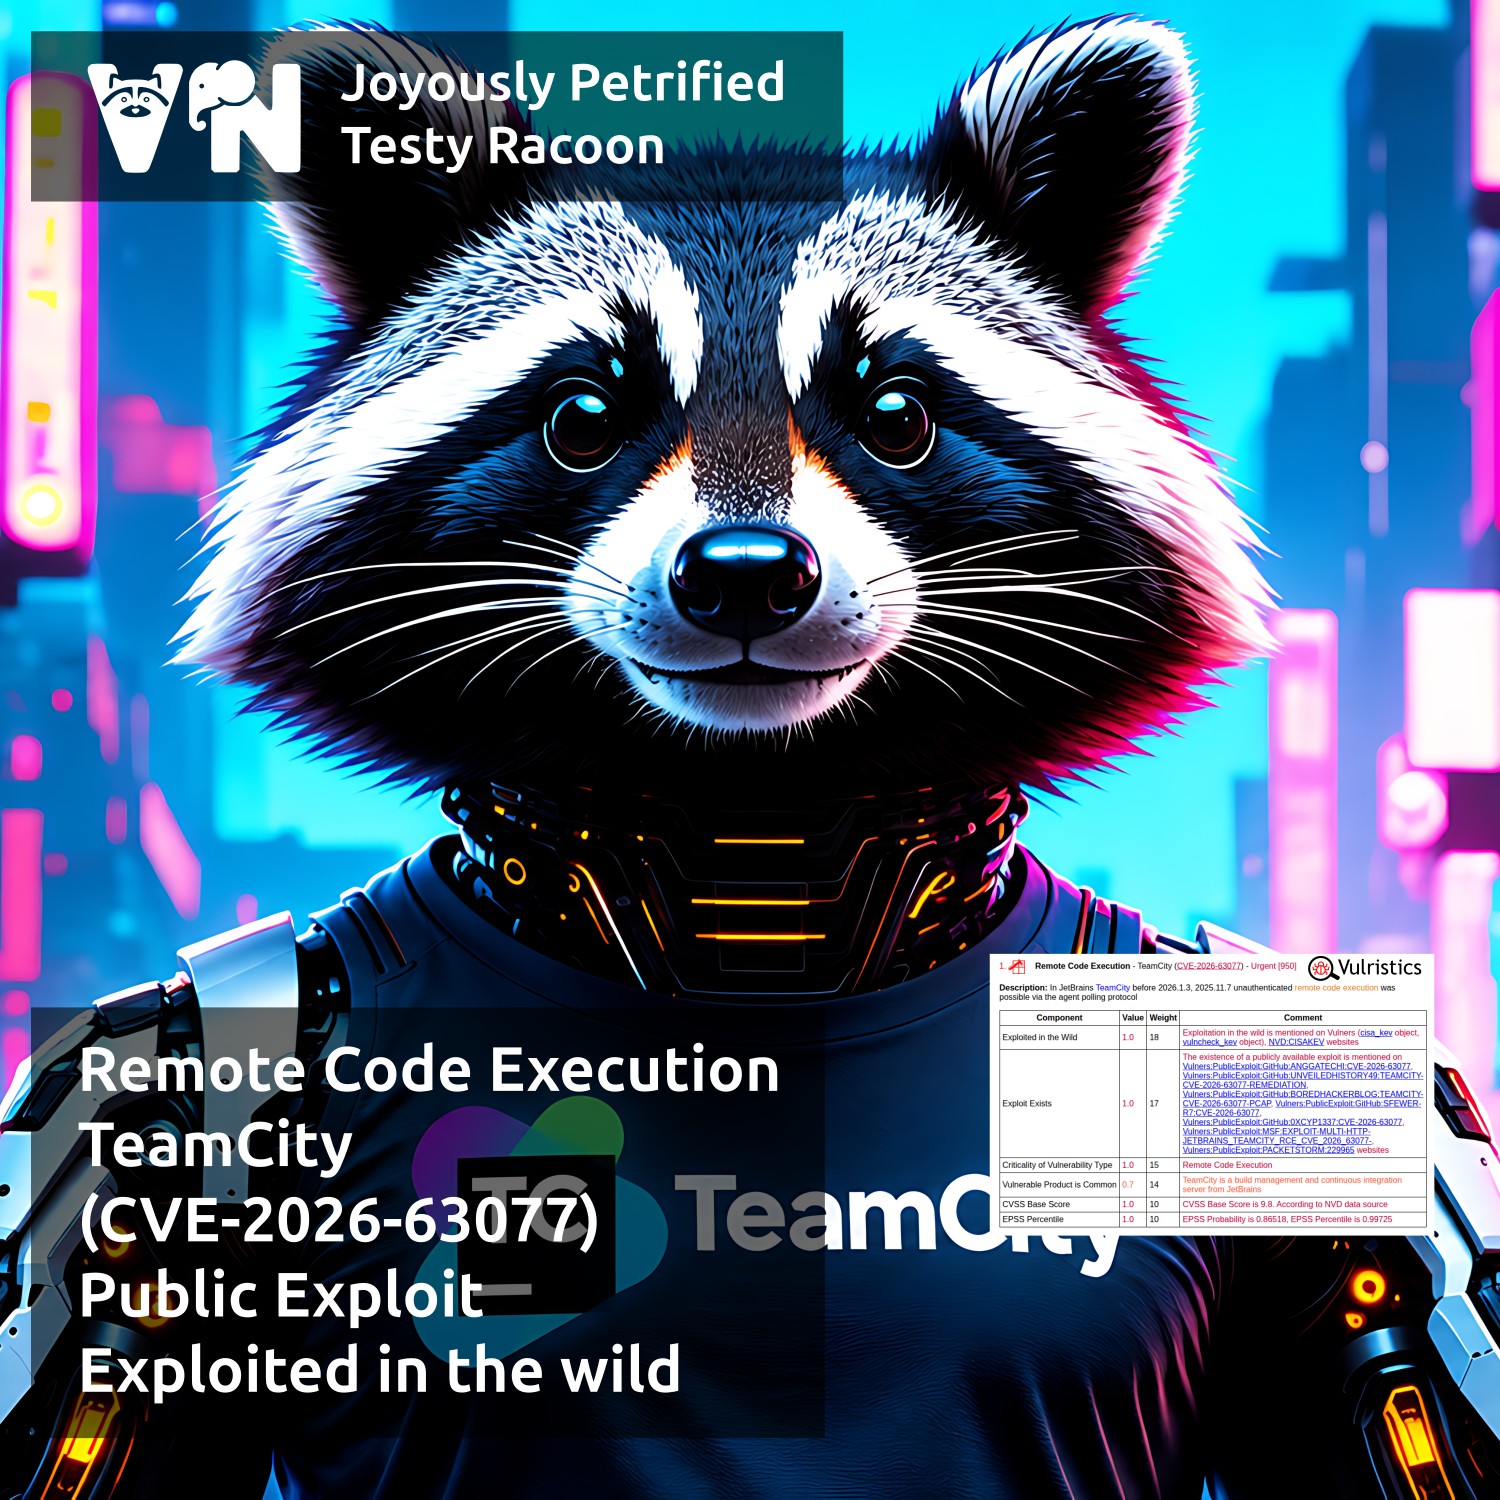
Про уязвимость Remote Code Execution - TeamCity (CVE-2026-63077)

Про уязвимость Remote Code Execution - TeamCity (CVE-2026-63077)

Про уязвимость Remote Code Execution - TeamCity (CVE-2026-63077). TeamCity - проприетарное решение компании JetBrains, предназначенное для автоматизации сборки, тестирования и развёртывания программного обеспечения. TeamCity использует центральный сервер для координации сборок и отдельные агенты сборки (build agents) для их выполнения. Агент может взаимодействовать с сервером через протокол опроса агентов: он регистрируется, запрашивает у сервера следующую команду и сообщает, была ли эта команда выполнена успешно или завершилась ошибкой. Уязвимость позволяет неаутентифицированному удалённому злоумышленнику, имеющему доступ к on-premises инсталляции TeamCity Server по HTTP(S), выполнить произвольные команды операционной системы с привилегиями процесса TeamCity Server посредством протокола опроса агентов (agent polling protocol). Уязвимость вызвана небезопасной десериализацией XML-данных (CWE-502). В зависимости от привилегий, предоставленных процессу TeamCity Server, успешная эксплуатация уязвимости может привести к раскрытию данных TeamCity, конфигураций и сохранённых учётных данных, изменению состояния сервера, а также потенциальной компрометации целостности артефактов сборки и CI/CD-конвейеров.

⚙️ Сообщение об этой критической уязвимости было опубликовано в блоге компании JetBrains 27 июля. Уязвимость затрагивает все версии TeamCity On-Premises. Для устранения уязвимости необходимо обновиться до версии 2025.11.7 или 2026.1.3. В качестве компенсирующей меры можно установить плагин для TeamCity 2017.1 и более поздних версий, блокирующий эксплуатацию уязвимости. Для TeamCity 2017.1-2018.1 после установки плагина необходимо перезапустить сервер. Начиная с TeamCity 2018.2, плагин можно активировать без перезапуска сервера TeamCity. Также в качестве долгосрочной меры защиты серверов TeamCity вендор рекомендует ограничить сетевой доступ к странице входа в TeamCity и REST API доверенными сетями. Рекомендуется запускать сервер TeamCity от имени учётной записи операционной системы с минимально необходимым набором привилегий. Серверы TeamCity должны размещаться на выделенных хостах отдельно от агентов сборки, как описано в документации.

👾 Уязвимость была добавлена в CISA KEV 5 августа. Сообщение об эксплуатации уязвимости в реальных атаках было опубликовано в блоге компании JetBrains 7 августа. Вендор рекомендовал проверить журналы TeamCity на наличие сообщений com.thoughtworks.xstream.converters.ConversionException, которые могут указывать на успешную эксплуатацию уязвимости и необходимость проведения дополнительного расследования. После обновления сервера или установки блокирующего плагина можно проверять журналы на com.thoughtworks.xstream.security.ForbiddenClassException - это сообщение свидетельствует о блокировке попытки эксплуатации. Также на попытки эксплуатации могут указывать неавторизованные агенты сборки, особенно с именами, начинающимися на scan.

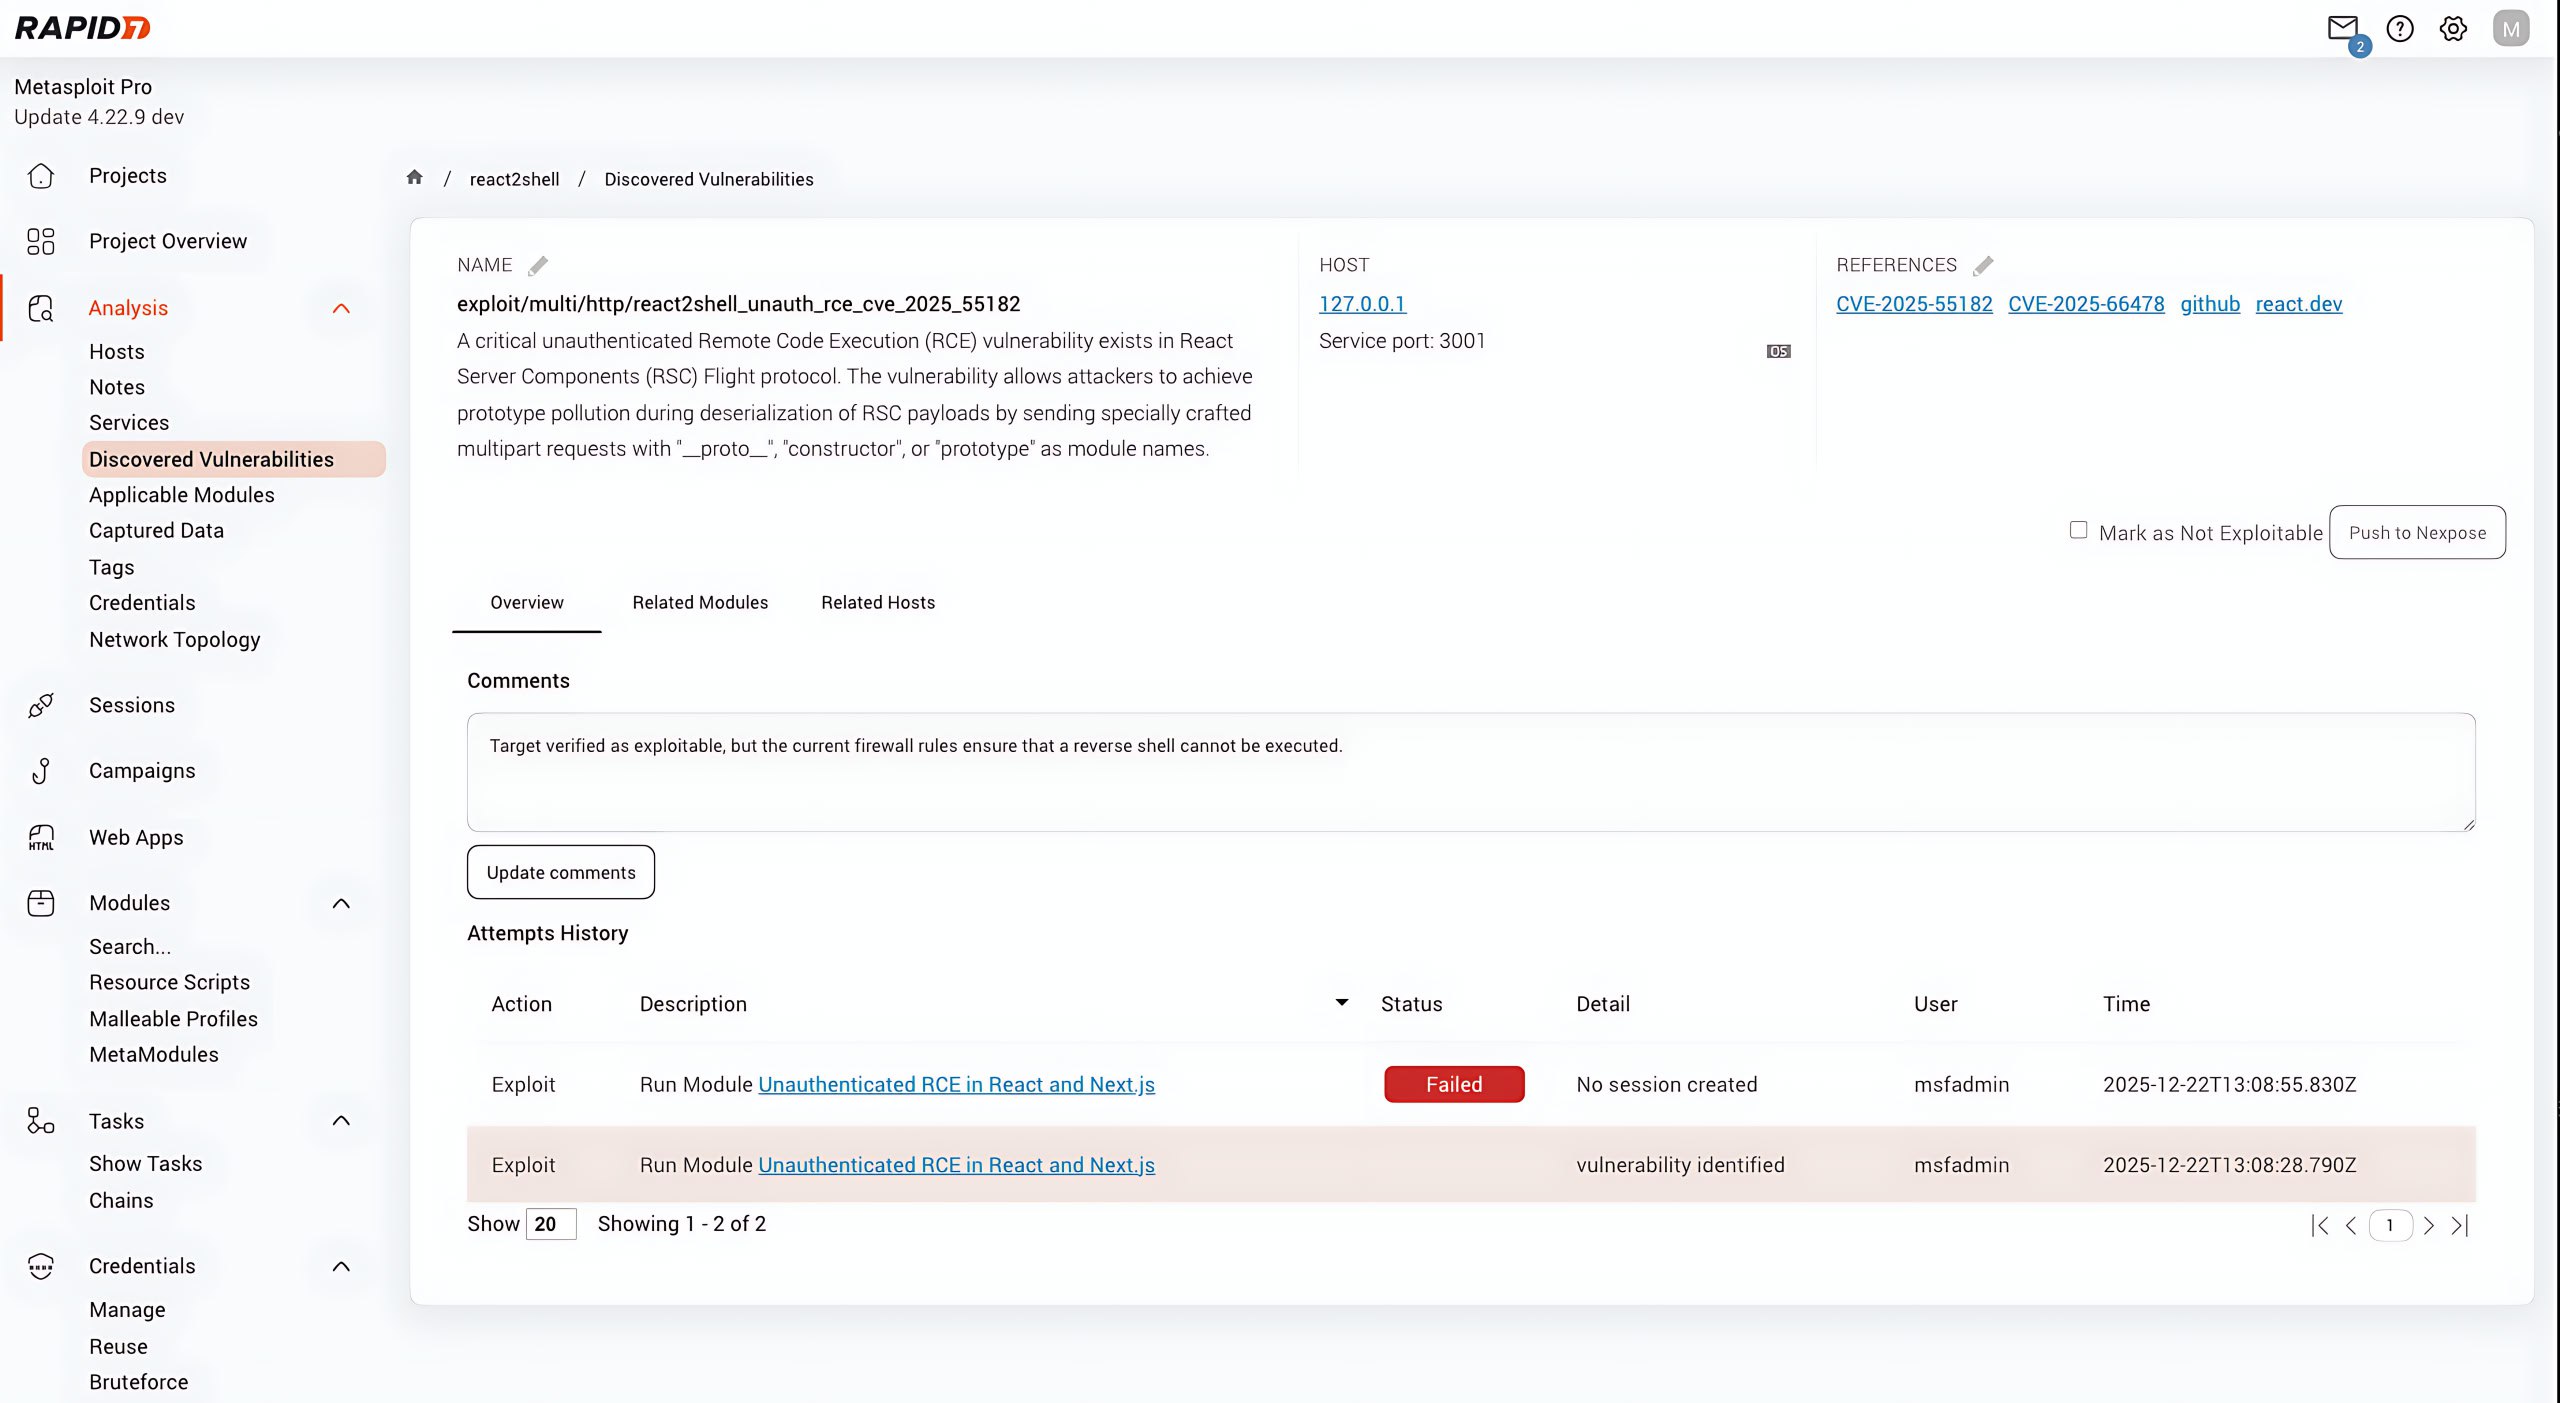
🛠 Технический разбор уязвимости и ссылка на публичный эксплойт были опубликованы 7 августа в блоге компании Rapid7. С 28 августа доступен Metasploit-модуль для упрощённой эксплуатации уязвимости.

🌐 По данным JetBrains, TeamCity используют более 30 000 организаций по всему миру из государственного, технологического, финансового, медицинского и других секторов, включая некоторые компании из Fortune 500. На 30 июля Censys детектировали около 4 500 инсталляций TeamCity, доступных из Интернет. Из них 450 использовали версии 2025.11.7 или 2026.1.3. Большинство остальных работали на более ранних версиях или не раскрывали информацию о версии.

Августовский Microsoft Patch Tuesday

Августовский Microsoft Patch Tuesday

Августовский Microsoft Patch Tuesday. Всего 401 уязвимость - на 170 меньше, чем в июле. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Локальный злоумышленник может проэксплуатировать эту уязвимость для получения привилегий уровня SYSTEM. В описании на сайте Microsoft есть противоречие: зрелость кода эксплоита (Exploit Code Maturity) в CVSS отмечена как "Unproven" ("не подтверждён"), при этом указано, что уязвимость эксплуатируется в реальных атаках. 🤷‍♂️

Ещё для двух уязвимостей есть публичные эксплоиты:

🔸 EoP - Windows User Profile Service (CVE-2026-62832). Эта уязвимость позволяет аутентифицированному злоумышленнику повысить привилегии до уровня ADMINISTRATOR. Rapid7 считает уязвимость связанной с эксплоитом LegacyHive, опубликованным 14 июля.

🔸 EoP - Windows Kernel (CVE-2026-62737). Эта уязвимость позволяет аутентифицированному злоумышленнику повысить привилегии до уровня SYSTEM. Эксплойт доступен с 11 августа.

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows DNS Server (CVE-2026-62878). Уязвимость позволяет удалённому неаутентифицированному злоумышленнику выполнить код на уязвимом сервере с повышенными привилегиями. Уязвимость является wormable, т.е. потенциально может использоваться для самостоятельного распространения зловредов. Рекомендуется как можно скорее протестировать и установить обновление, особенно на DNS-серверах, доступных из Интернет.

🔹 RCE - Windows Deployment Services TFTP Server (CVE-2026-62893). Эта уязвимость, обнаруженная в рамках программы ZDI (Zero Day Initiative), позволяет злоумышленнику выполнить код без аутентификации и взаимодействия с пользователем. В TFTP отсутствует механизм аутентификации, а доступ к нему возможен удалённо через UDP-порт 69. Уязвим любой WDS-сервер, который передаёт файлы Windows Imaging Format (WIM) по TFTP, что является стандартным сценарием при загрузке по PXE. UDP-порт 69 должен быть заблокирован на периметре, однако злоумышленники могут использовать эту уязвимость для перемещения внутри корпоративной сети (lateral movement).

🔹 RCE - Windows DHCP Server (CVE-2026-62823). Успешная эксплуатация уязвимости позволяет удалённому неаутентифицированному злоумышленнику выполнить произвольный код из смежной сети (adjacent network), отправив специально сформированный пакет, вызывающий переполнение буфера в куче (heap-based buffer overflow).

🔹 EoP - Microsoft Exchange (CVE-2026-62911). Уязвимость позволяет удалённому аутентифицированному злоумышленнику (согласно CVSS, Privileges Required: Low) получить контроль над почтовыми ящиками всех пользователей Exchange, отправлять и читать электронные письма, а также скачивать вложения. Эта уязвимость была продемонстрирована на Pwn2Own Berlin. Эксперты ZDI передали Microsoft рабочие эксплоиты.

🔹 RCE - Microsoft QUIC (CVE-2026-62815). Уязвимость типа use-after-free позволяет неаутентифицированному злоумышленнику выполнить произвольный код на целевой системе, отправив специально сформированный сетевой пакет. QUIC - это стандартизированный IETF транспортный протокол, работающий поверх UDP вместо TCP, и основа для HTTP/3. Этот протокол используют примерно 13,5 миллиона веб-сайтов.

🔹 Tampering - Windows Container Isolation FS Filter Driver (unionfs.sys) (CVE-2026-72971). Уязвимость, предположительно, позволяет злоумышленнику перезаписывать определённые файлы. В результате злоумышленник может выполнить внутри контейнера действие, последствия которого затронут хост-систему.

🗒 Полный отчёт Vulristics

На сайте Anti-Malware 25 мая вышел аналитический отчёт "Сканеры уязвимостей: обзор российского рынка и отечественных решений"

На сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решений
На сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решений

На сайте Anti-Malware 25 мая вышел аналитический отчёт "Сканеры уязвимостей: обзор российского рынка и отечественных решений". В обзоре были рассмотрены следующие сканеры уязвимостей:

🔻 BITsignal
🔻 Hscan
🔻 Security Vision VS
🔻 ScanOVAL
🔻 RedCheck
🔻 XSpider PRO
🔻 METASCAN
🔻 Ревизор Сети
🔻 Сканер-ВС

Для каждого решения приводятся характеристики, иллюстрации (для всех, кроме Security Vision VS, это скриншот), возможности сканера, информация о нахождении в реестрах и наличии сертификатов, а также ссылки на дополнительную информацию.

Сделал выжимку из отчёта:

💡 Предпосылки развития рынка сканеров уязвимостей. Сканеры уязвимостей давно стали одним из базовых инструментов специалистов ИБ. Их значение растёт вместе с количеством выявляемых уязвимостей и расширением ИТ-инфраструктуры организаций, особенно учитывая, что злоумышленники активно эксплуатируют не только новые, но и давно известные недостатки безопасности. Современные сканеры позволяют автоматически выявлять активы и уязвимости, сопоставлять результаты с базами CVE и БДУ ФСТЭК, помогают снижать риски информационной безопасности. Сегодня решения этого класса предлагают не только крупные международные вендоры, но и российские разработчики.

🔎 Для чего нужны сканеры уязвимостей. Сканеры уязвимостей являются одним из основных инструментов управления уязвимостями, помогая организациям выявлять неучтённые активы, ошибки конфигурации и уязвимое программное обеспечение. Они автоматизируют инвентаризацию инфраструктуры, поиск и приоритизацию уязвимостей, сопоставляют результаты с профильными базами данных и формируют рекомендации по устранению обнаруженных проблем. Такие решения используются как для снижения рисков информационной безопасности, так и для выполнения требований регуляторов. При выборе сканера важное значение имеют скорость работы, актуальность и полнота базы уязвимостей, точность обнаружения и возможность адаптации под особенности инфраструктуры заказчика.

🌍 Как развивается мировой рынок сканеров уязвимостей. Мировой рынок сканеров уязвимостей продолжает уверенно расти как в сегменте сервисов сканирования (Vulnerability Scanning Service), так и в сегменте программных продуктов (Vulnerability Scanner Software). По оценкам аналитиков, к 2033 году объём этих рынков увеличится в несколько раз благодаря распространению облачных и гибридных инфраструктур, внедрению практик DevSecOps, развитию контейнерной безопасности и автоматизации, а также использованию технологий искусственного интеллекта и машинного обучения. Среди наиболее известных решений этого класса можно выделить Nessus и Tenable.io (актуальное название - Tenable One Vulnerability Management), Qualys, Nexpose, Acunetix и Burp Suite.

🇷🇺 Как развивается российский рынок сканеров уязвимостей. Уход зарубежных сканеров уязвимостей, таких как Qualys, Nexpose и Nessus, не привёл к образованию пустоты на российском ИБ-рынке: отечественные вендоры и новые игроки VS-сегмента активно включились в процессы импортозамещения, усилив конкуренцию и расширив выбор решений для заказчиков - от классических сетевых сканеров до платформ с функциями комплаенса и поддержкой требований российских регуляторов. При этом, несмотря на развитие рынка, в отраслевых исследованиях фиксируются сохраняющиеся проблемы отечественных решений. Дополнительно аналитические материалы указывают на постепенное размывание границы между сканерами уязвимостей и системами Vulnerability Management, при этом классические сканеры остаются базовым инструментом VM-экосистем.

🧩 Альтернативные решения на рынке. Решения для управления уязвимостями (Vulnerability Management, VM) представляют собой отдельный класс систем, однако сканирование уязвимостей является их неотъемлемой частью, поэтому такие продукты часто рассматриваются вместе со сканерами уязвимостей; к ним относятся MaxPatrol VM, Security Vision VM, R-Vision VM, ScanFactory VM и Vulns.io VM. Наряду с коммерческими решениями существует большое количество сканеров с открытым исходным кодом, которые требуют высокой экспертизы и используются либо как вспомогательные инструменты, либо как источник данных в комплексных системах. Среди наиболее известных open source решений можно выделить Nikto, Nmap, Nuclei и OpenVAS, а также специализированные инструменты для контейнеров, веб-приложений, кода и баз данных. Дополнительно для задач выявления уязвимостей могут использоваться смежные классы систем, включая платформы управления поверхностью атаки (EASM) и решения для симуляции кибератак (BAS).

➡️ Выводы. Российский рынок сканеров уязвимостей активно растёт и предлагает решения для организаций любого масштаба - от малого бизнеса до крупных корпораций и госструктур. Продукты различаются по подходу: одни ориентированы на простоту использования, другие - на расширенную функциональность и гибкость настроек. В рамках импортозамещения отечественные разработчики не только создали аналоги зарубежных решений, но и адаптировали их под требования российских компаний и регуляторов.

Материал интересный. Единственное: список решений довольно неоднородный. В основном там инфраструктурные сканеры уязвимостей, но есть и периметровые сканеры (BITsignal, METASCAN), и даже бесплатный локальный хостовый сканер от ФСТЭК ScanOVAL. Не уверен, что собирать их все в одну группу "сканеров" - это правильный подход, слишком уж разные решения. Свою, на мой взгляд, более удачную классификацию я представлял в рамках проекта карты отечественных VM-вендоров.
Аналитики Rapid7 зафиксировали эксплуатацию уязвимости обхода аутентификации в PAN-OS GlobalProtect и Prisma Access (CVE-2026-0257)

Аналитики Rapid7 зафиксировали эксплуатацию уязвимости обхода аутентификации в PAN-OS GlobalProtect и Prisma Access (CVE-2026-0257)

Аналитики Rapid7 зафиксировали эксплуатацию уязвимости обхода аутентификации в PAN-OS GlobalProtect и Prisma Access (CVE-2026-0257). PAN-OS GlobalProtect - это система удалённого защищённого доступа от Palo Alto Networks, позволяющая сотрудникам подключаться к корпоративной сети через Интернет и работать так, как будто они находятся внутри организации. Она встроена в операционную систему PAN-OS, которая работает на сетевых устройствах (межсетевых экранах) Palo Alto Networks. Prisma Access - это облачный сервис от Palo Alto Networks, обеспечивающий защищённый удалённый доступ пользователей и применение корпоративных политик безопасности без необходимости развёртывать собственные VPN-шлюзы и периметровые устройства.

13 мая 2026 года компания Palo Alto Networks опубликовала бюллетень безопасности по CVE-2026-0257 - уязвимости обхода аутентификации со средней критичностью, затрагивающей PAN-OS и Prisma Access с настроенными GlobalProtect portal или gateway, включёнными authentication override cookies и определённой конфигурацией сертификатов. Успешная эксплуатация этой уязвимости позволяет удалённому неаутентифицированному атакующему установить VPN-соединение через шлюз GlobalProtect на уязвимом устройстве.

Команда Rapid7 MDR выявила успешную эксплуатацию у многочисленных клиентов, однако не обнаружила признаков успешного латерального перемещения с этих устройств. Самая ранняя зафиксированная дата эксплуатации - 17 мая 2026 года. По состоянию на 29 мая 2026 года данная уязвимость была добавлена в каталог известных эксплуатируемых уязвимостей CISA KEV.

Аналитики Rapid7 настоятельно рекомендуют рассматривать эту уязвимость как критическую. Обход аутентификации в корпоративном VPN-устройстве, доступном с внешнего периметра, может иметь серьёзные последствия для затронутых организаций. Следует в срочном порядке установить исправление, предоставленное вендором.

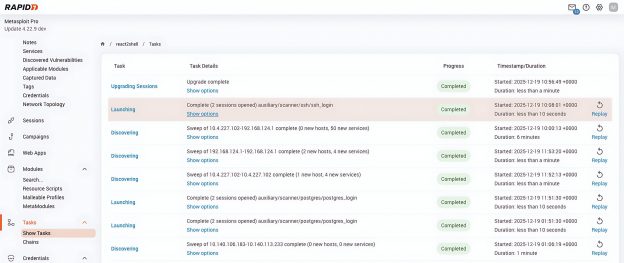
Rapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновение

Rapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновение

Rapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновение.

🔴 Основной мессадж "The Face of Penetration Testing is Changing": Red-teaming становится непрерывным процессом. С ростом числа эксплуатируемых CVE ежегодные тесты недостаточны. Нужна постоянная оценка экспозиций и защищенности. Metasploit Pro 5.0.0 предлагает новый подход с простым рабочим процессом, мощными модулями и критическими улучшениями, позволяя опережать растущие угрозы.

Подчёркивают:

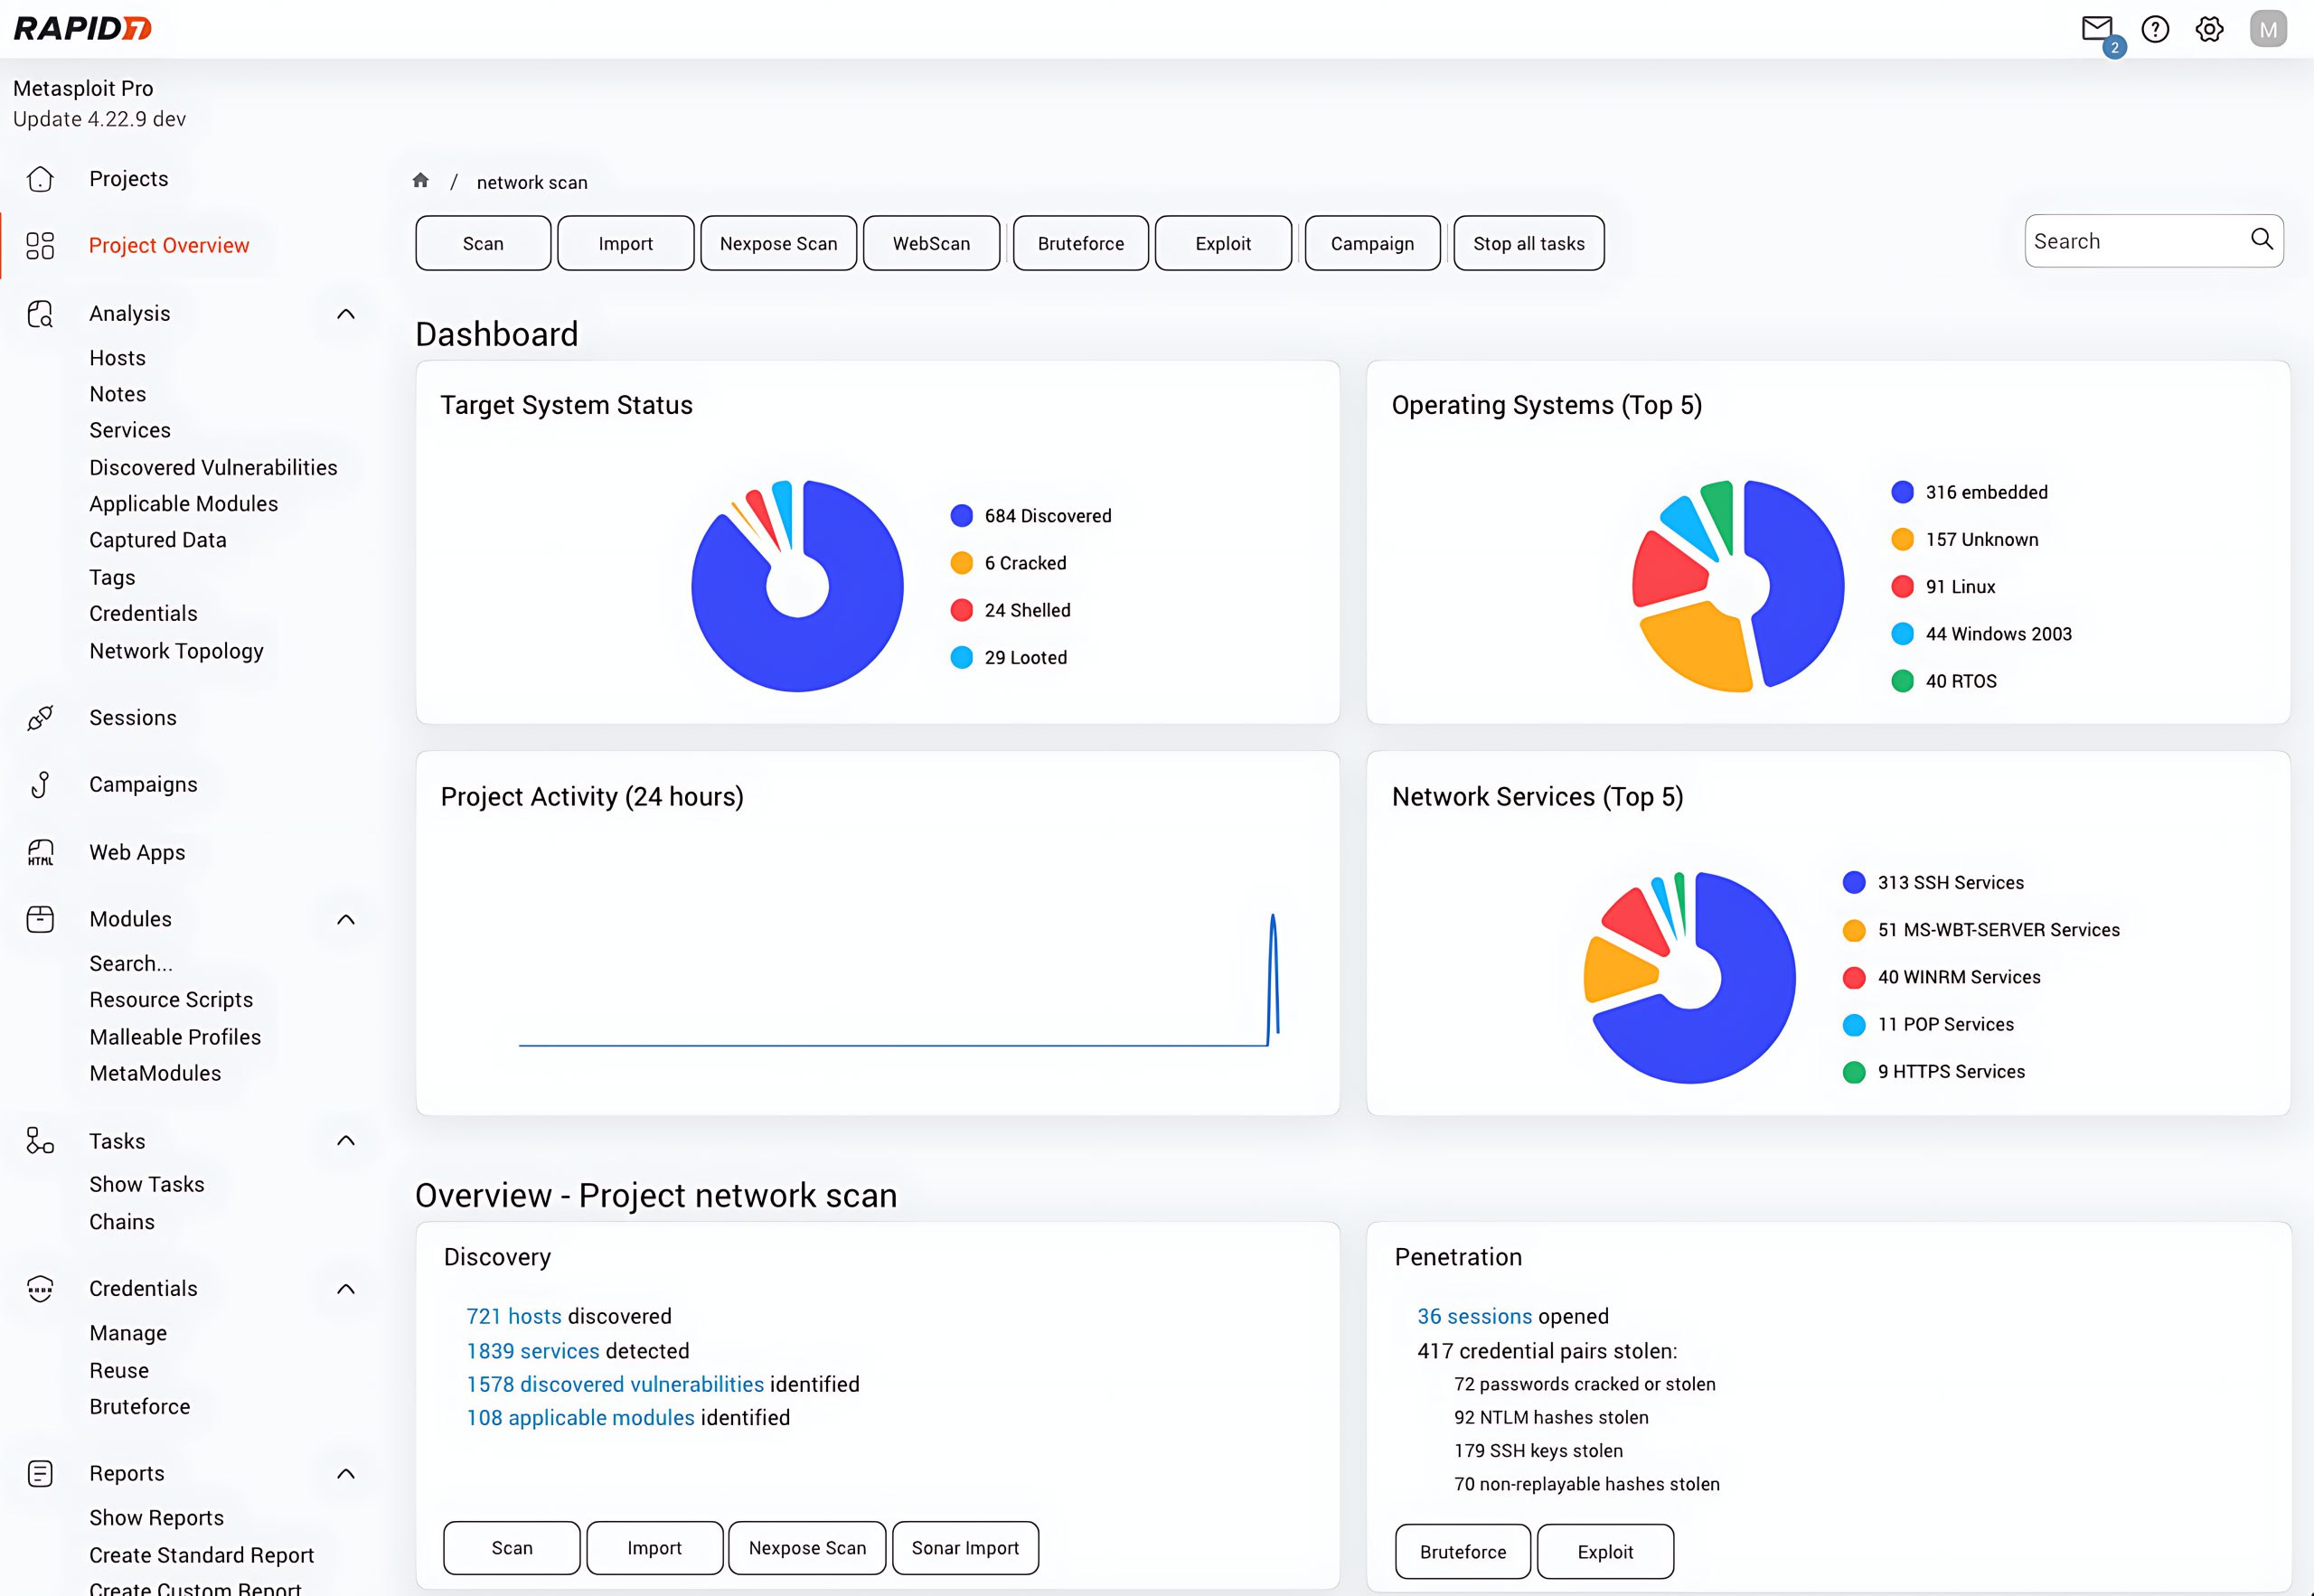
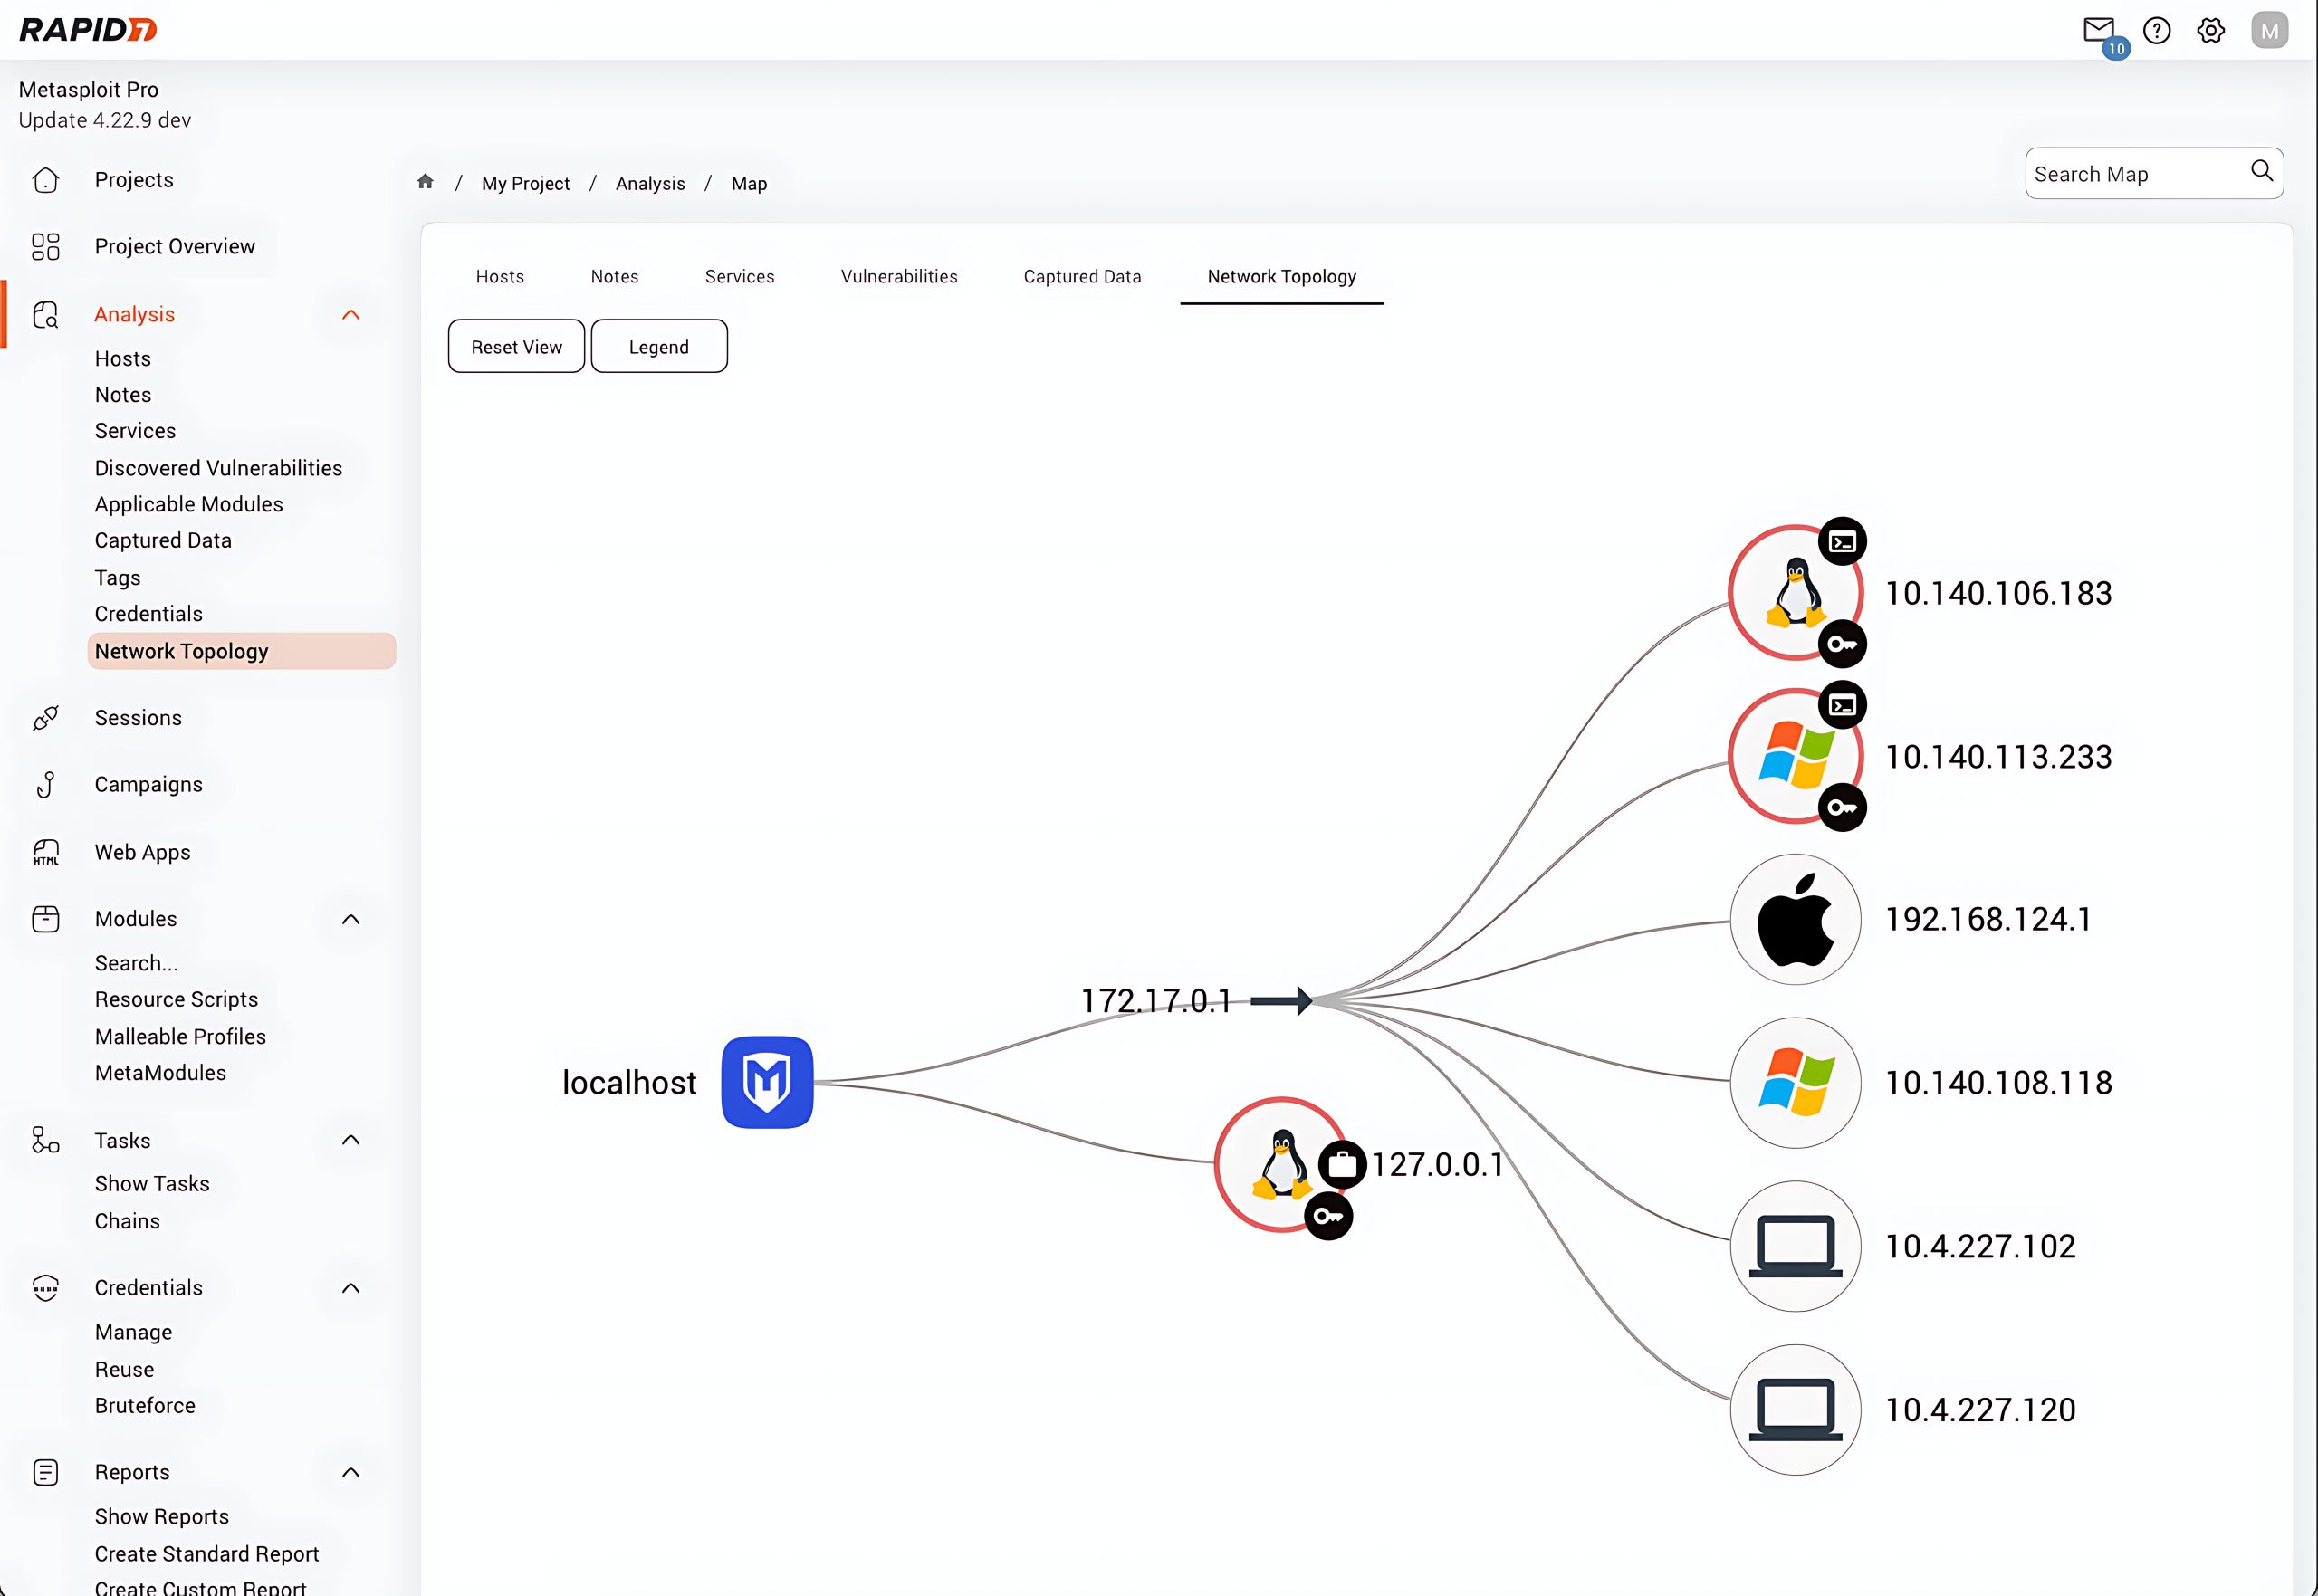
🔹 Интуитивный интерфейс и визуализация сетевой топологии.
🔹 Детектирование уязвимостей, позволяющее видеть полную информацию до попытки эксплуатации.
🔹 Улучшенный рабочий процесс: умные подсказки параметров, ручная настройка payload-ов, быстрый повторный запуск модулей.
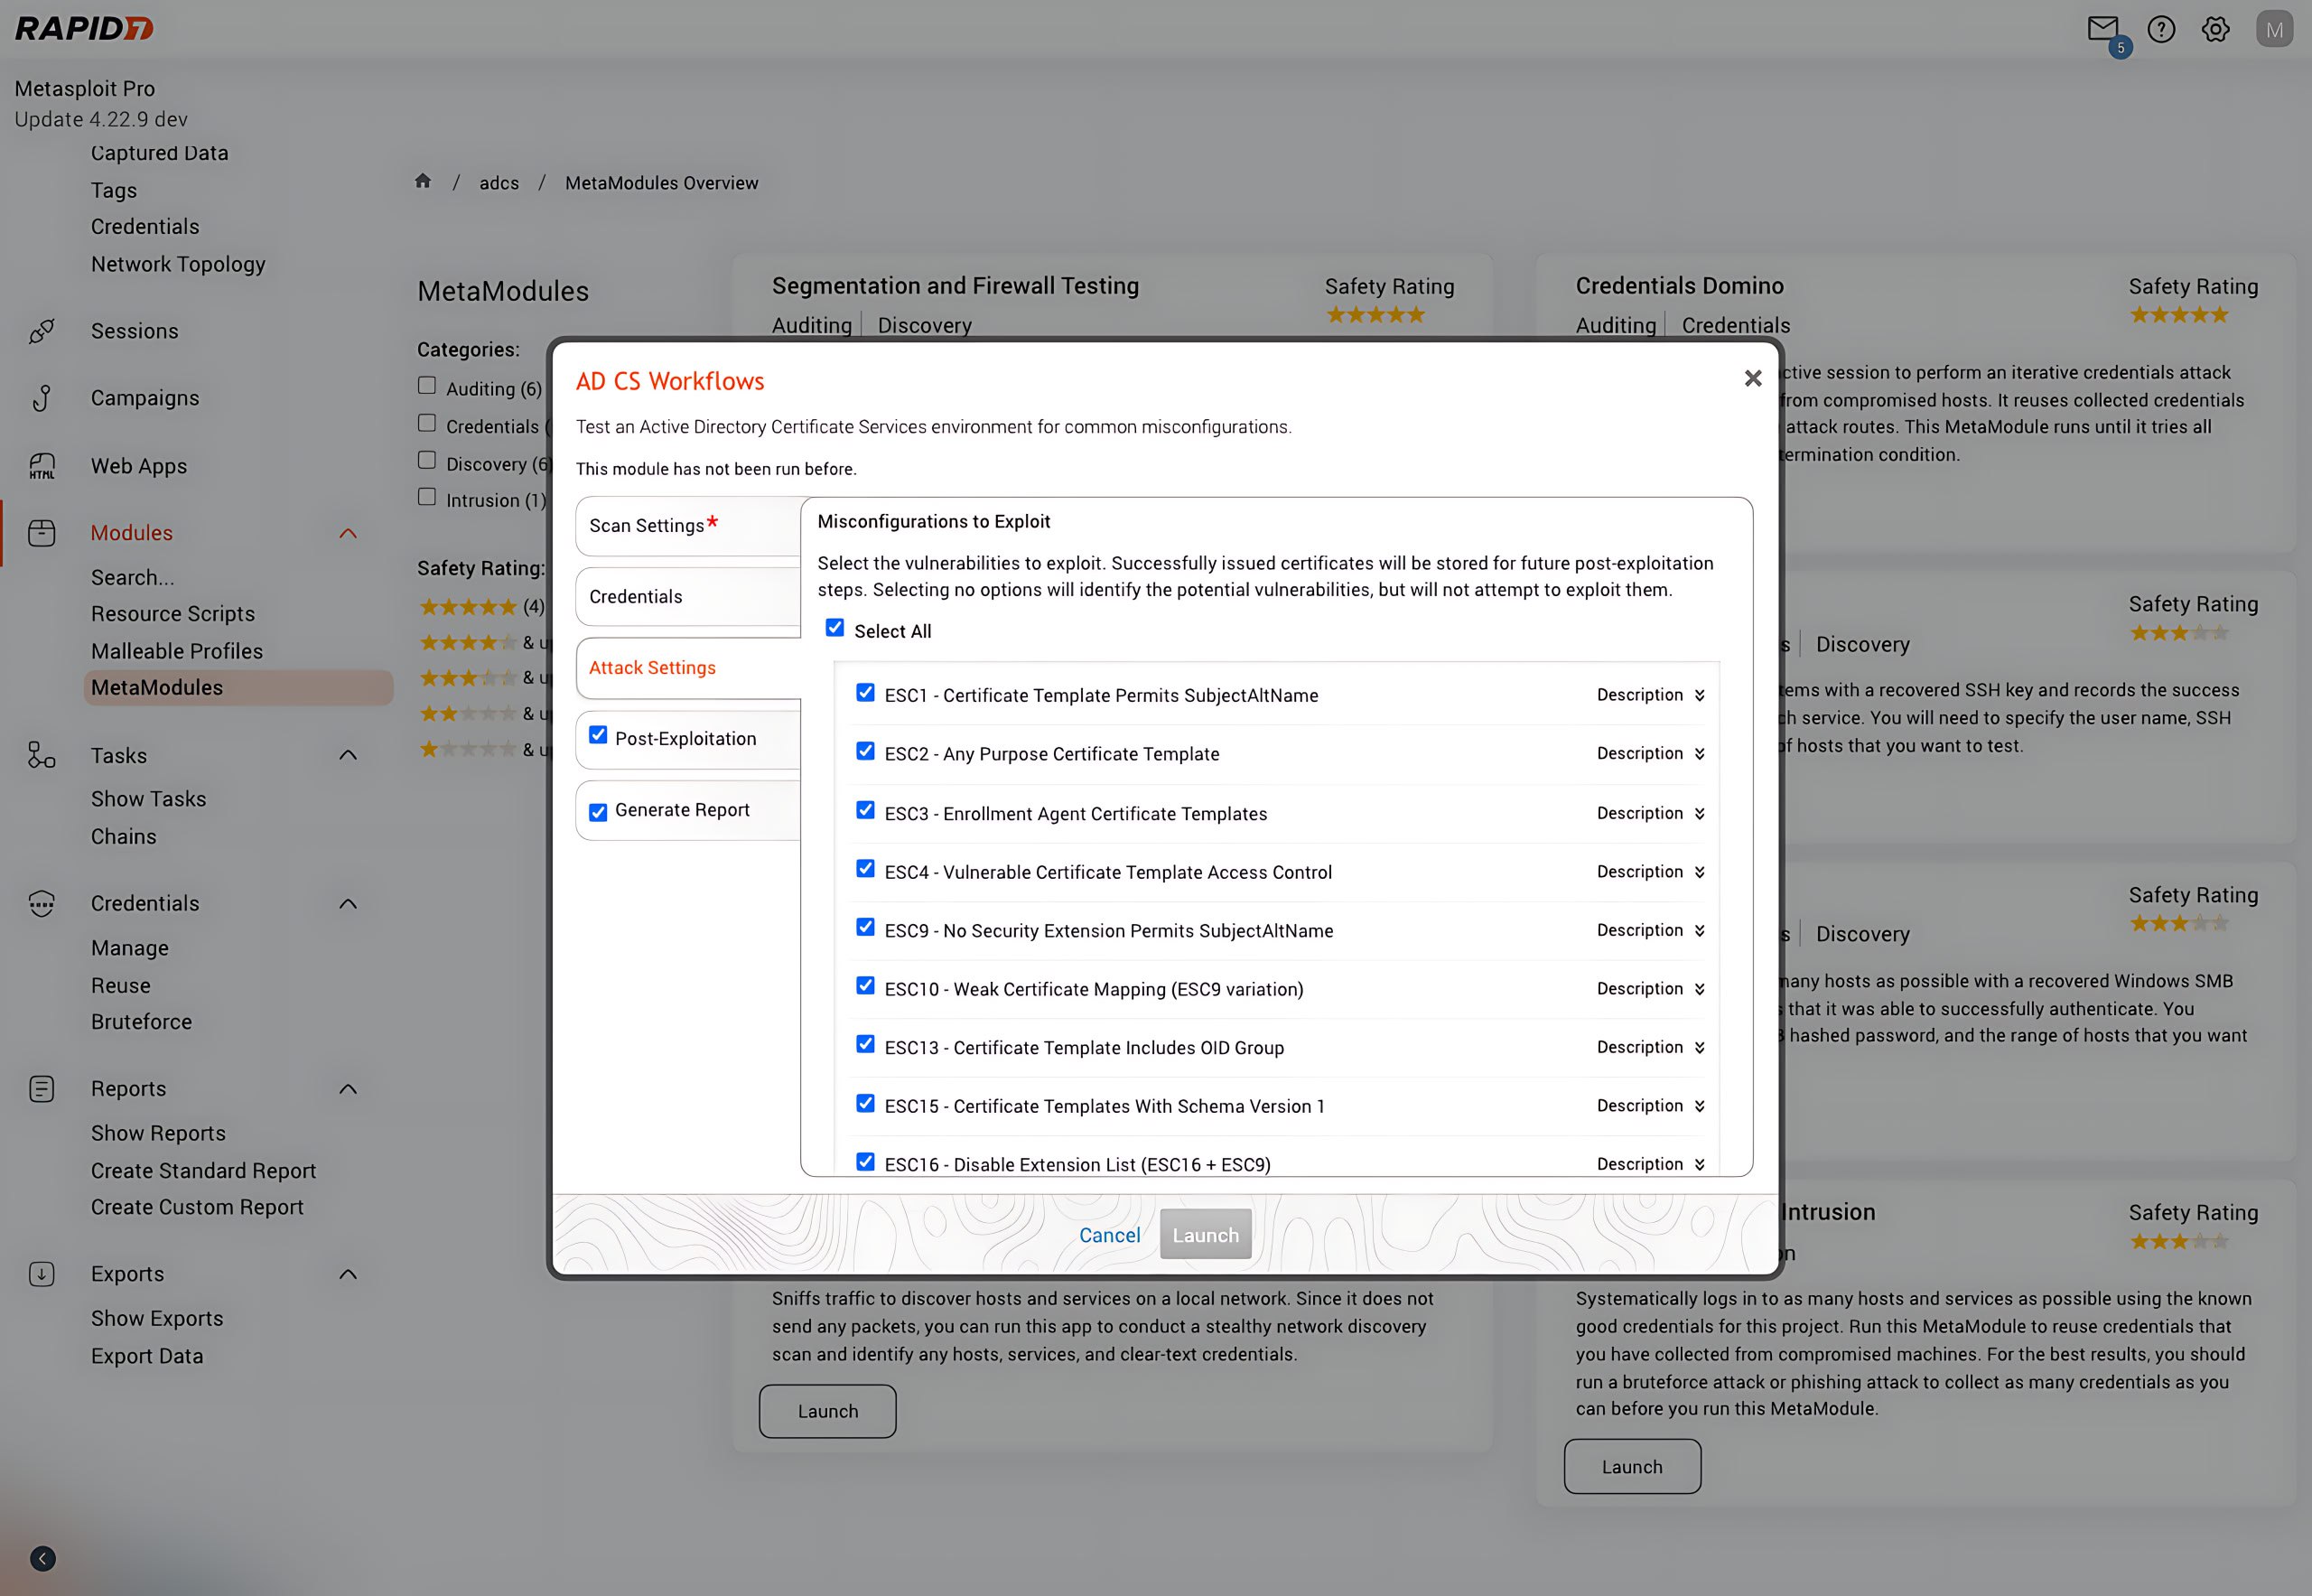
🔹 Обнаружение и эксплуатация уязвимостей AD CS, включая ESC9, ESC10 и ESC16.
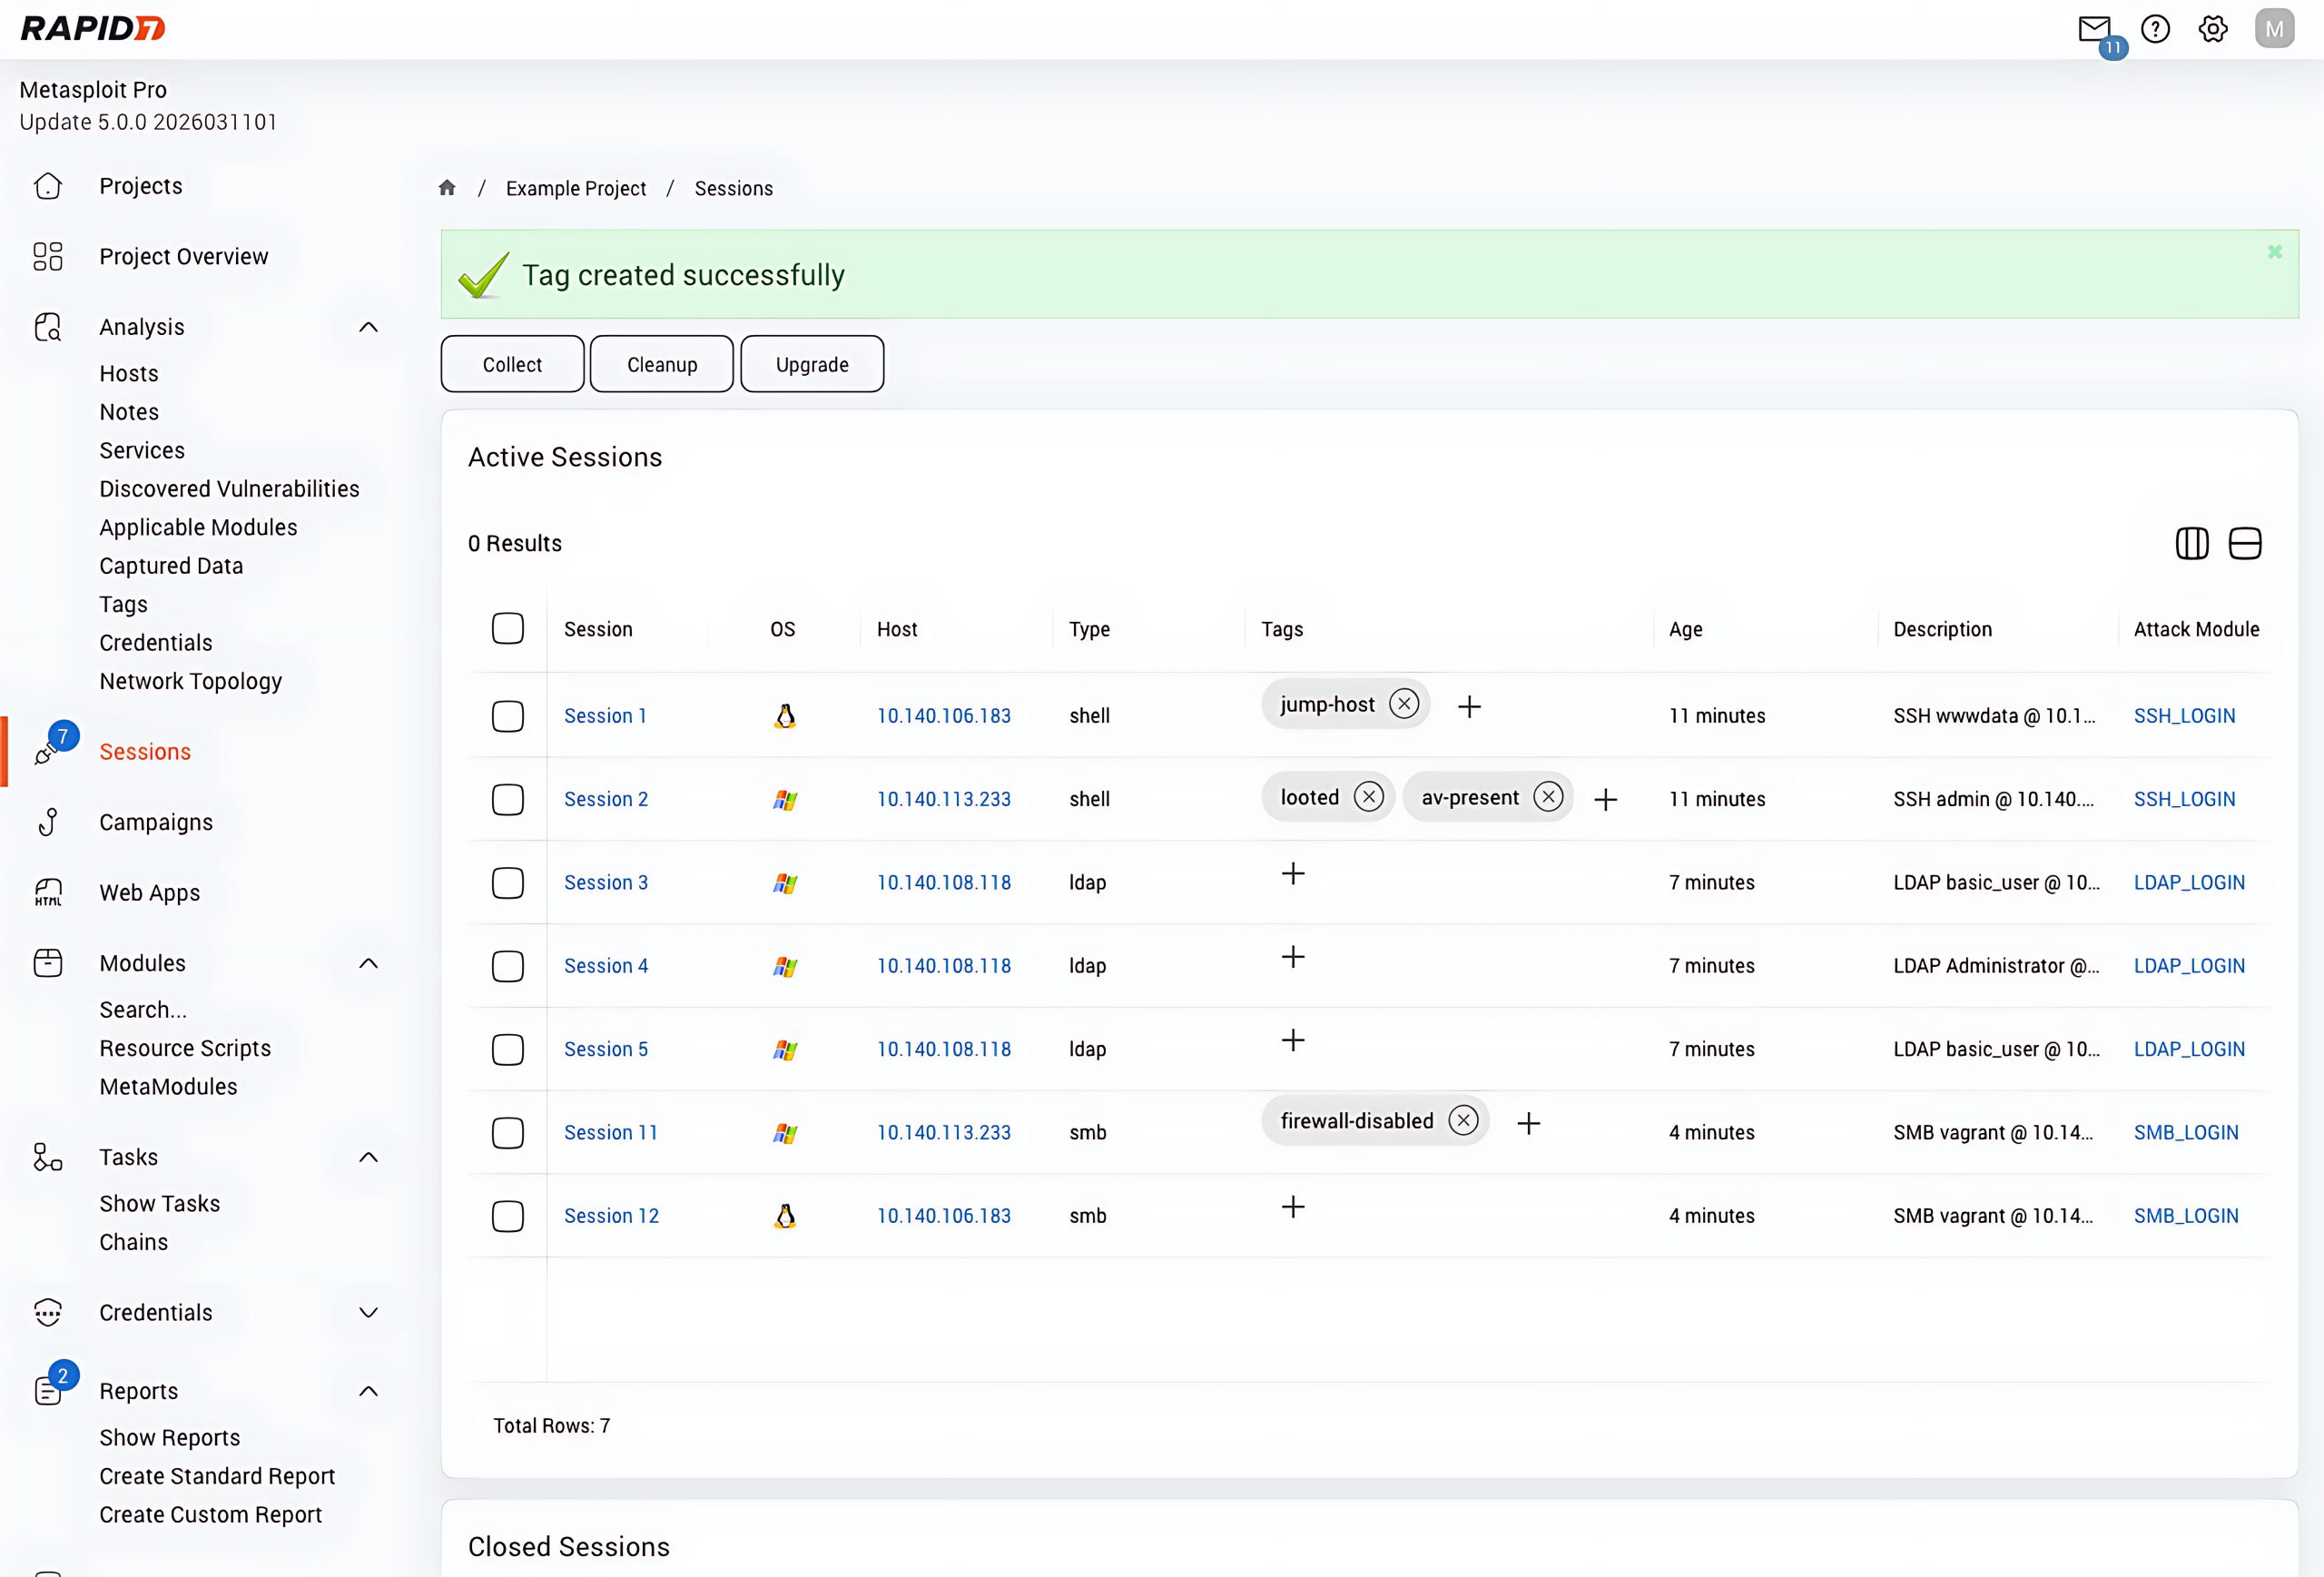
🔹 Тегирование сессий.
🔹 SAML SSO для единого входа с корпоративной аутентификацией и MFA.

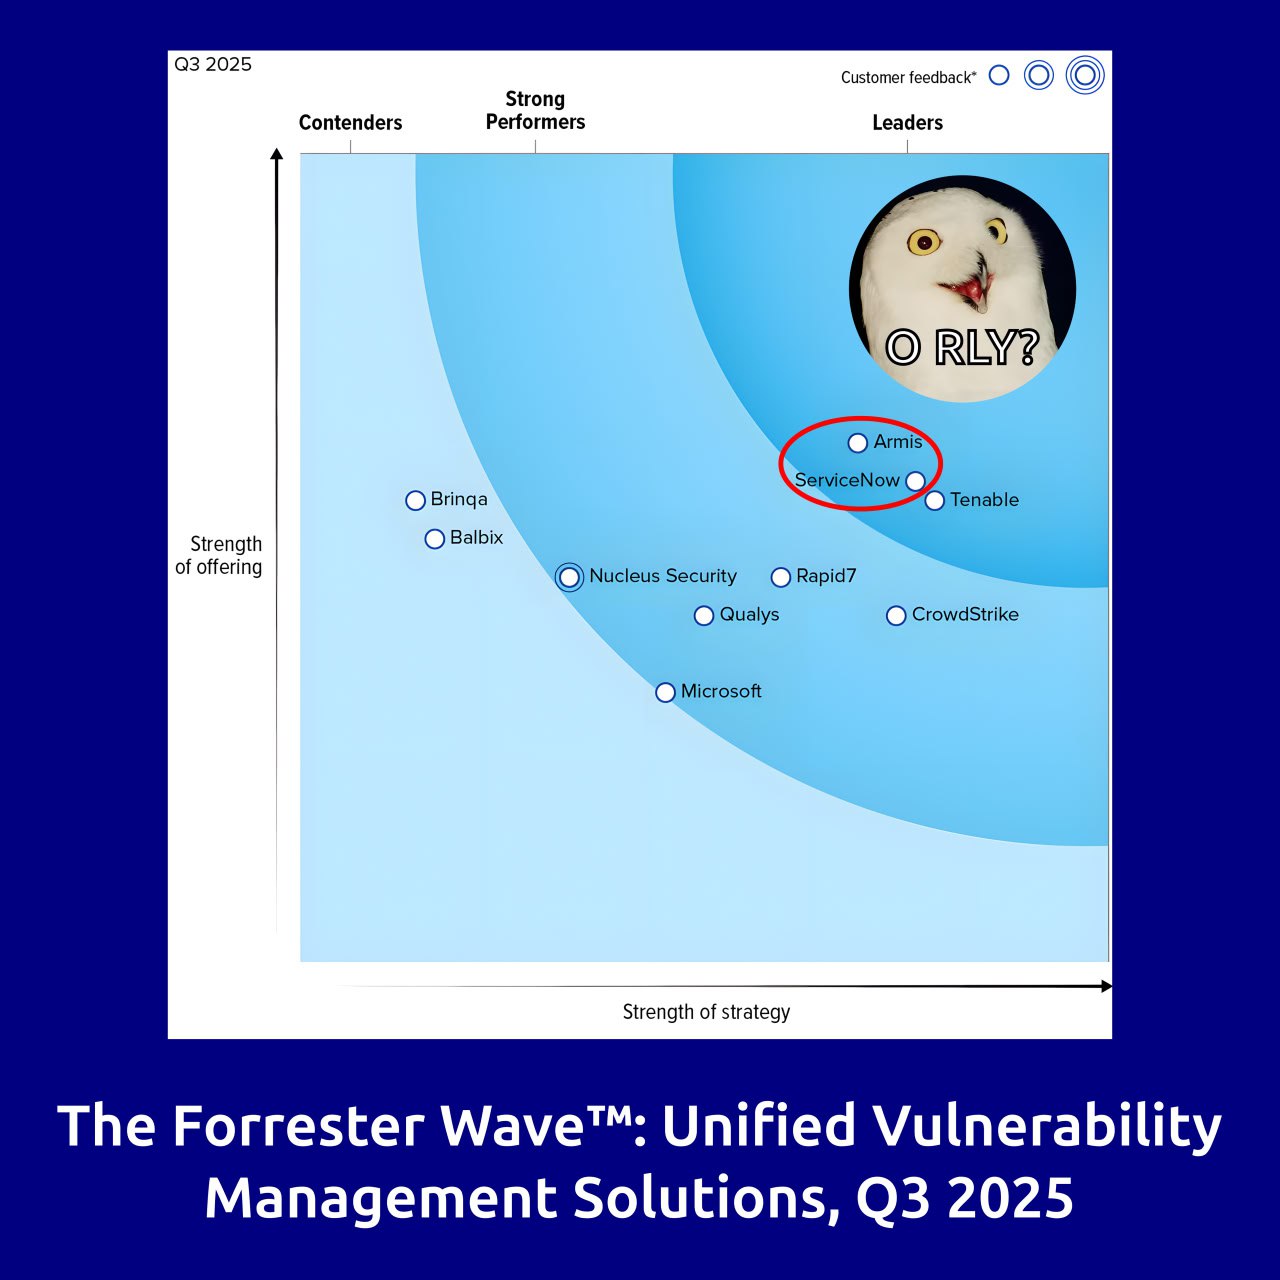
Посмотрел отчёт "The Forrester Wave: Unified Vulnerability Management Solutions, Q3 2025"

Посмотрел отчёт The Forrester Wave: Unified Vulnerability Management Solutions, Q3 2025

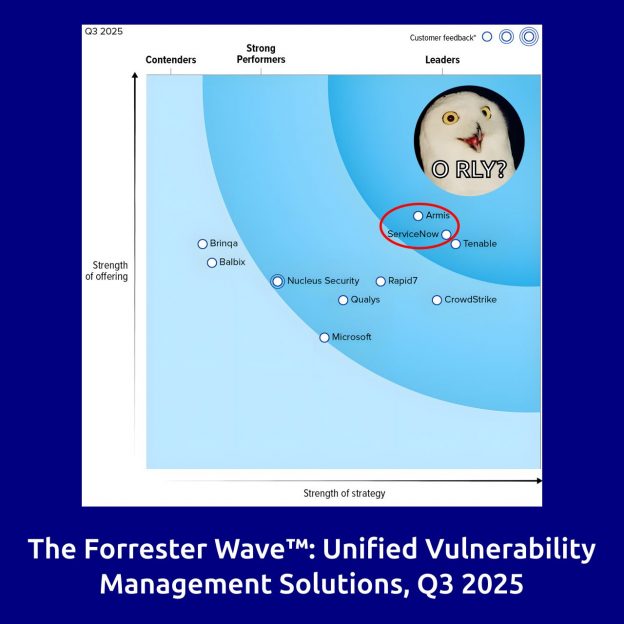
Посмотрел отчёт "The Forrester Wave: Unified Vulnerability Management Solutions, Q3 2025". Только я поиронизировал сегодня, что для VM-а существует множество странных синонимов, как вот вам ещё один: "Unified" VM от Forrester. 🙃

🔹 UVM-решения должны "консолидировать детектирование уязвимостей и устранение уязвимостей". Но сами детектировать уязвимости не обязаны, могут использовать third-party источники.

🔹 Наибольший вес в сравнении Forrester отдают Vision, Innovation и Roadmap. 😅 А качество детектирования практически никак не учитывается. 🤷‍♂️

🔹 В лидерах вендоры, которые, судя по описанию, не имеют своих детектов: Armis и ServiceNow. 😏 Ну и ещё Tenable.

🔹 Для каждого из 10 вендоров приводятся описание, стратегия, возможности, фидбэк от пользователей и мнение Forrester. Полезность так себе, но почитать можно.

➡️ Репринт на сайте Tenable (в анкету можно вводить мусор)