О стоимости одного сканирования. Продолжая тему со сканером Яндекс Клауда. 13,2 рубля / 7,2 рубля за скан это много или мало? По сравнению с бесплатными продуктами всё что угодно будет дорого, конечно. 😏 Но вот, для сравнения, цены на API кредиты Vulners (один кредит - один вызов API для проверки одного Linux хоста или Docker-образа, если не заморачиваться оптимизациями):
Получается у Яндекса как в 2-4 раза дешевле. 🙂 Но, конечно, далеко не всё определяется ценой. Нужно смотреть на реальные возможности детекта и оценивать прежде всего качество сканирования.
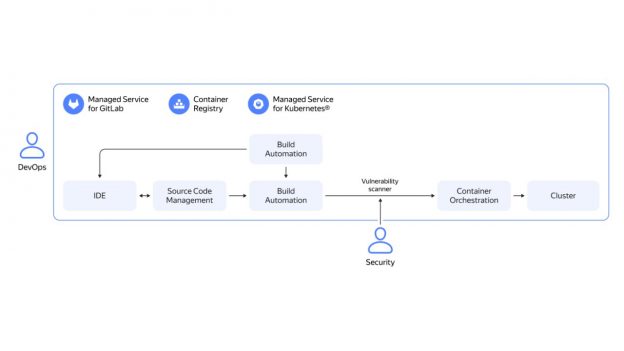
Про сканер уязвимостей в Yandex Cloud. На днях были новости, что Yandex открыл доступ к своему сканеру уязвимостей. Из этих новостей было не очень понятно что за сканер, для чего сканер. Но я нашел первоисточник - блогопост на сайте Яндекс Клауда.
1. Речь о сканере для Docker-образов, интегрированный в сервис Yandex Container Registry. Это аналог Aqua Trivy, Clair, Falco, Docker scan. Ну и моего Scanvus-а. 🙂 И видимо имеется ввиду Сканер уязвимостей описанный в документации, поддерживающий Alpine, CentOS, Debian, Redhat, Ubuntu в качестве ОС, на которых могут быть собраны пользовательские Docker-образы.
2. В чем преимущество: "Чтобы использовать сканер уязвимостей Yandex Cloud, не требуется выделять дополнительную инфраструктуру, обслуживать её, заниматься разворачиванием и поддержкой продукта или глобально менять процесс выкладки кода. "
3. Описание сканера частично понятно, детект по пакетам: "по результатам сканирования образа пользователь получает отчёт об уязвимостях, обнаруженных в конкретных пакетах ОС, и о версиях этих пакетов с исправлениями, если такие имеются". А то, что понимается под "сканер уязвимостей с использованием статического анализа" - загадочно.
4. Уровни сканирования: реестра целиком и выбранных репозиториев. Сканирование отдельных образов и фильтрации по тегам пока нет, но обещают.
5. Сколько стоит: "Первые шесть первичных и шесть последующих сканирований бесплатны. Начиная с седьмого раза нужно будет платить: за каждое первичное — 13,2 рубля, а за последующее — 7,2 рубля."
Некоторые заметки по итогам митапа Яндекс-а. Зафиксирую, чтобы не забылось. Для тех, кто не смотрел, полное видео уже доступно.
1. Прикольная тема из Яндекс Финтех про "одна команда - один Golden Image":
"У нас большой стек. У нас сервисы пишутся и на Kotlin, и на плюсах, и для разных языков мы используем разные Golden Image-ы. Но стараемся, чтобы внутри команды, которая пишет на одном фреймворке и на одном языке сформировался какой-то единый образ, который будет использоваться внутри этой команды. У нас есть набор этих золотых образов, которые используются конкретными командами. Все контейнеры, которые получаются мы пушим в наш registry. Вопрос сколько их сложный, т.к. у нас микросервисная архитектура и у нас очень много микросервисов."
➡️ Вопрос: Используете ли вы distroless образы в Банке, да и в Яндексе в целом, к примеру Google distroless, чтобы минимизировать поверхность атаки и уменьшить размер самих образов? Ответ: нет, но очень хотим к этому прийти ➡️ Вопрос: Если не секрет, что у вас за базовый образ? Аstra Linux? 😉 Ответ: отвечу, что такой же как и во всем Яндексе )
Вполне возможно это секрет полишинеля на основе какого Linux-дистрибутива базовые образы в Яндексе делают, но я не знаю. Если кто знает - шепните в личку, любопытно. 😉
2. То, что Яндекс Финтеху комфортно в Яндекс Облаке это понятное дело. Но будет ли так же комфортно другим банкам и финтехам?
➡️Вопрос: Возвращаясь к сертификации банка в облаке по стандартам PCI DSS и ГОСТам. Я смогу запустить такой банк в я.облаке и получить содействие при прохождении аудита со стороны Команды облака или это единичный случай для «родственной» компании? Ответ: Можно это получить как отдельную услугу в Облаке. ➡️ Вопрос: прям услуга Облака или рекомендованная внешняя команда? Ответ: В Облаке есть архитекторы и premium support.
3. В Wildberries и Яндекс Финтех для организации привилегированного доступа к Linux-инфраструктуре используют Teleport. Почему именно его? Как минимум половина доклада команды Wildberries была про обоснование этого выбора. Очень подробно и убедительно. Единственное жаль, что тема в основном крутилась про то как безопасно дать доступ до нужных серверов и дать/не дать root-а, но не про хитрое ограничение прав пользователя на хосте. А это у Wildberries есть, т.к. Teleport у них сильно допиленный:
"Команда переписала админку Teleport-а полностью с нуля. Написала свой PAM-модуль, который учитывает роли, которые передаются телепортом при аутентификации и на основе этого настраивает sudo. Но мы сегодня про это подробно не рассказывали, потому что оно опять же не поместилось."
Про sudo тема интересная, будем ждать следующего раза. 🙂
Свести к минимуму непредсказуемый интерактивчик в текущей ситуации и правда выглядит весьма разумным решением. Мало ли что журналисты по итогам свободной дискуссии ИБшников могли себе додумать и нагенерить. Яндексу сейчас такое точно ни к чему. 🤫
Яндекс проведет Yet Another Security Meetup на следующей неделе в четверг. Мероприятие похоже планировалось заранее, но на фоне недавних новостей получилось иронично. 🙂
"После докладов мы проведём круглый стол про фокусы и вызовы для информационной безопасности в 2023 году."
Фокус с 44.7 ГБ слитых исходников в среду был и правда эффектный. 🙂 Хотя разумеется от такого никто на 100% не застрахован. Нужно делать выводы, учиться на ошибках. Причем желательно чужих.
Про борьбу с утечками в программе мероприятия ничего не видно, но вряд ли эту тему проигнорируют. Из заявленных наиболее интересным кажется доклад "Организация привилегированного доступа к Linux-инфраструктуре" от команды Wildberries.
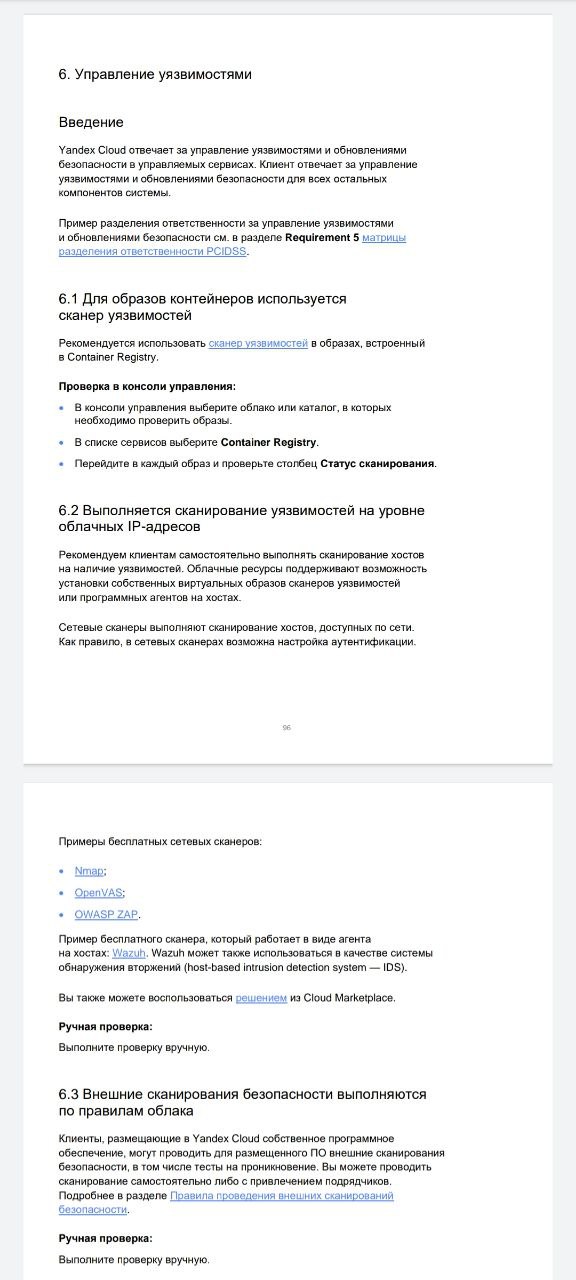
Глянул "Стандарт по защите облачной инфраструктуры" от Yandex Cloud. В части Управления Уязвимостями никаких откровений не увидел. Кроме того, что у них есть встроенный сканер для образов, правда непонятно на каком движке он работает. В его описании почему-то только про deb, но rpm дистрибутивы перечислены. Российских дистрибутивов в списке нет.
"При сканировании происходит распаковка Docker-образа и поиск версий установленных пакетов (deb). Затем найденные версии пакетов сверяются с базой данных известных уязвимостей."
Встроенный сканер для хостов тоже напрашивается, но видимо пока нет.
Указанное "решение в маркетплейсе" это ScanFactory Agent — сервис для мониторинга безопасности публичных IP-адресов и доменов, размещенных в Yandex Cloud (периметровый сканер). ScanFactory Agent каждый час выгружает список публичных IP-адресов и доменов и отправляет их в ScanFactory для анализа. Результаты мониторинга доступны в личном кабинете клиента.
Про отмену SPLA лицензии Microsoft у Yandex Cloud. Так-то было конечно предсказуемо. Продления контрактов похоже не будет, даже если ты крупная нидерландская компания с проектами по всему миру. Если всё порежут непродлением контракта, то видимо потихонечку года за 3 (например соглашение SPLA на три года заключается) всё и истечет. А могут раньше рубануть? Да могут вполне, если по формальным признакам так и вообще в любой момент, как те же Tenable.
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.