Бейдж на Positive Hack Days можно получить заранее и не стоять в очереди на регистрацию. В офисе Positive Technologies и кассе Лужников.


Бейдж на Positive Hack Days можно получить заранее и не стоять в очереди на регистрацию. В офисе Positive Technologies и кассе Лужников.

Майский Linux Patch Wednesday. В прошлом месяце мы совместно решили, что стоит ввести правило по Unknown датам с мая 2024. Что я, собственно, и реализовал. Теперь, если я вижу oval definition, для которого нет даты публикации (даты появления исправлений для соответствующих уязвимостей), то я номинально присваиваю сегодняшнюю дату. Таким образом 32406 oval definition-ов без даты получили номинальную дату 2024-05-15. Можно было бы предположить, что мы получим огромный пик для уязвимостей, которые "начали исправляться в мае" исходя из номинальной даты. А как вышло на самом деле?
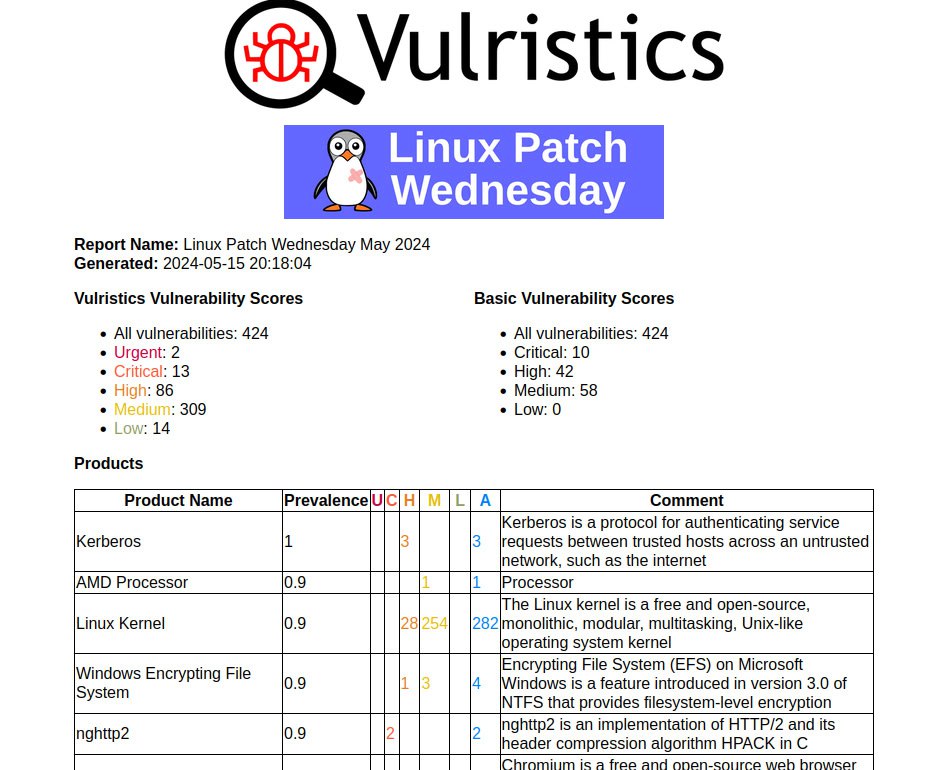
На самом деле пик получился не очень большой. В майском Linux Patch Wednesday 424 CVE. При том, что в апрельском было 348. Соизмеримо. Видимо не очень большой пик связан с тем, что для большей части уязвимостей уже были даты исправления старше выставленной номинальной (2024-05-15). Тем лучше. 🙂 В июне всё должно стать вообще хорошо.
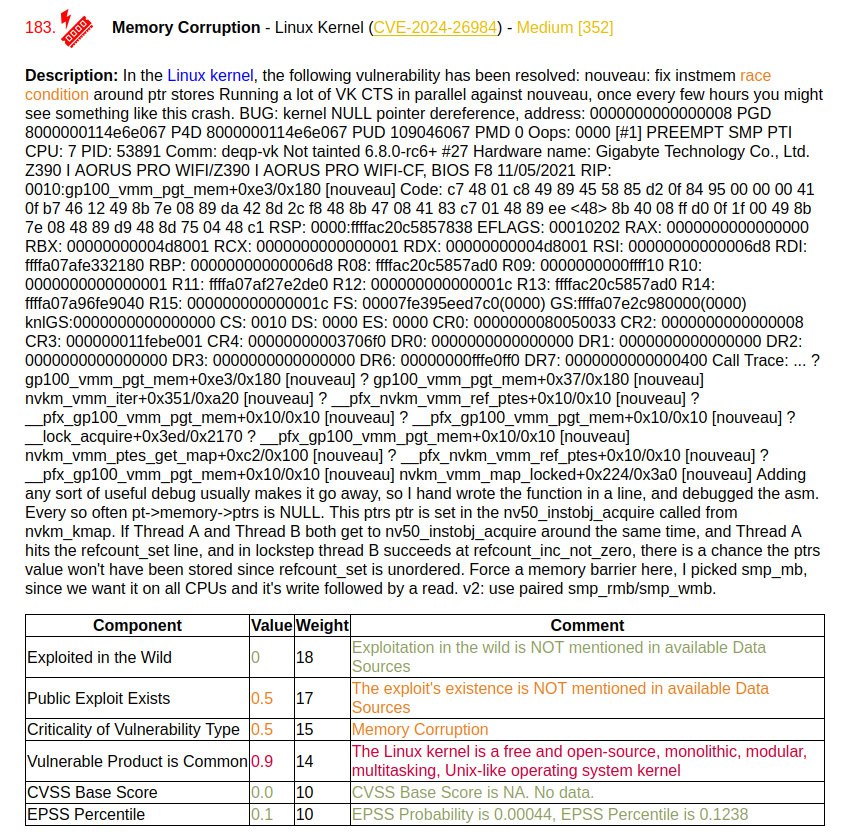
Как обычно, я сгенерировал отчёт Vulristics для майских уязвимостей. Большая часть уязвимостей (282) относятся к Linux Kernel. Это следствие того, что Linuх Kernel теперь CNA и они могут заводить CVE на всякую дичь типа багов с огромными трейсами прямо в описании уязвимостей.
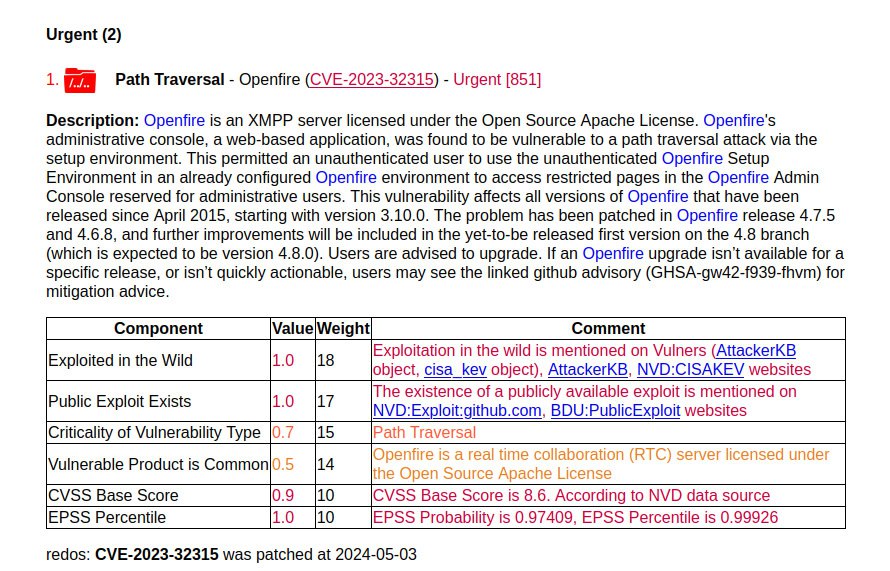
На первом месте уязвимость из CISA KEV.
🔻Path Traversal - Openfire (CVE-2023-32315). Это трендовая уязвимость августа 2023 года. Она попала в отчёт из-за фикса в RedOS 2024-05-03. А в других Linux дистрибутивах её не фиксили? Похоже, что нет. В Vulners среди связанных объектов безопасности можем видеть только бюллетень RedOS. Видимо в репозиториях других дистрибутивов пакеты Openfire отсутствуют.
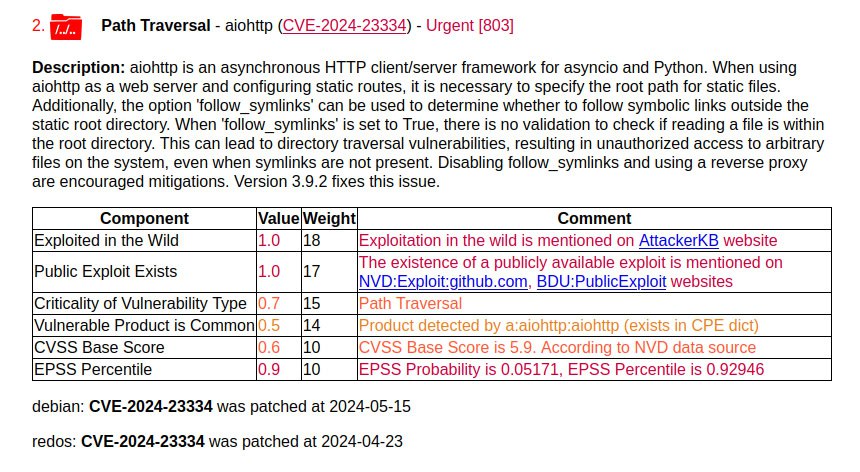
На втором месте уязвимость с признаком активной эксплуатации по AttackerKB.
🔻 Path Traversal - aiohttp (CVE-2024-23334). Ошибка позволяет неаутентифицированным злоумышленникам получать доступ к файлам на уязвимых серверах.
По данным из БДУ ещё 16 уязвимостей имеют признаки активной эксплуатации вживую.
🔻 Memory Corruption - nghttp2 (CVE-2024-27983)
🔻 Memory Corruption - Chromium (CVE-2024-3832, CVE-2024-3833, CVE-2024-3834, CVE-2024-4671)
🔻 Memory Corruption - FreeRDP (CVE-2024-32041, CVE-2024-32458, CVE-2024-32459, CVE-2024-32460)
🔻 Memory Corruption - Mozilla Firefox (CVE-2024-3855, CVE-2024-3856)
🔻 Security Feature Bypass - bluetooth_core_specification (CVE-2023-24023)
🔻 Security Feature Bypass - Chromium (CVE-2024-3838)
🔻 Denial of Service - HTTP/2 (CVE-2023-45288)
🔻 Denial of Service - nghttp2 (CVE-2024-28182)
🔻 Incorrect Calculation - FreeRDP (CVE-2024-32040)
Ещё для 22 уязвимостей есть эксплоит (публичный или приватный), но пока нет признаков активной эксплуатации вживую. Все их здесь перечислять не буду, можно обратить внимание на:
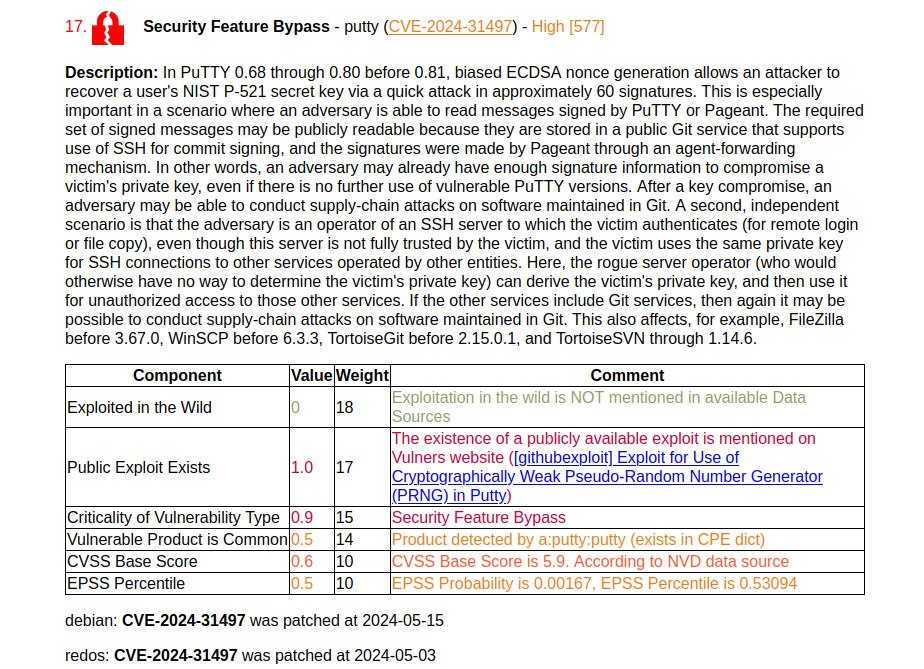
🔸 Security Feature Bypass - putty (CVE-2024-31497). Громкая уязвимость, позволяющая атакующему восстановить секретный ключ пользователя.
🔸 Remote Code Execution - GNU C Library (CVE-2014-9984)
🔸 Remote Code Execution - Flatpak (CVE-2024-32462)
🔸 Command Injection - aiohttp (CVE-2024-23829)
🔸 Security Feature Bypass - FreeIPA (CVE-2024-1481)
Думаю, что в качестве улучшения в отчёте Vulristics можно отдельно группировать уязвимости с публичными эксплоитами и приватными эксплоитами, т.к. всё-таки это сильно влияет на критичность. Ставьте 🐳, если нужно такое сделать.
Вышел выпуск новостей SecLab-а с моей рубрикой по трендовым уязвимостям апреля. 🙂 Рубрика "В тренде VM" начинается с 14:31. 🎞
Подробности по трендовым уязвимостям апреля читайте в дайджесте и на Хабре.
30 мая в Москве пройдёт конференция СФЕРА Cybersecurity. Организатор СберКорус - дочка Сбера, оператор электронного документооборота.
Тематика: "защита информации, безопасная разработка и противостояние киберугрозам в ИТ, ритейле и логистике".
Участие в конфе бесплатное, будет онлайн-трансляция.
Выступят эксперты из Касперского, Positive Technologies, BIZONE, SearchInform, Астры, SamokatTech, SECURITM, Swordfish и других компаний. Программа пока без подробностей, обещают на днях выложить в полном виде.
⚠️ Пока больше всего заинтересовал доклад "Как внедрить инструмент выявления уязвимостей и собрать из Жигули Мерседес". Доклад от Романа Журавлева из TS Solution и Никиты Аристова из СберКорус. Будут рассказывать про выстраивание Vulnerability Management процесса. По слухам строили на базе MaxPatrol VM и там будет интересный фидбек. 🙂
Мероприятие пройдёт в Старт Хабе на Красном Октябре.
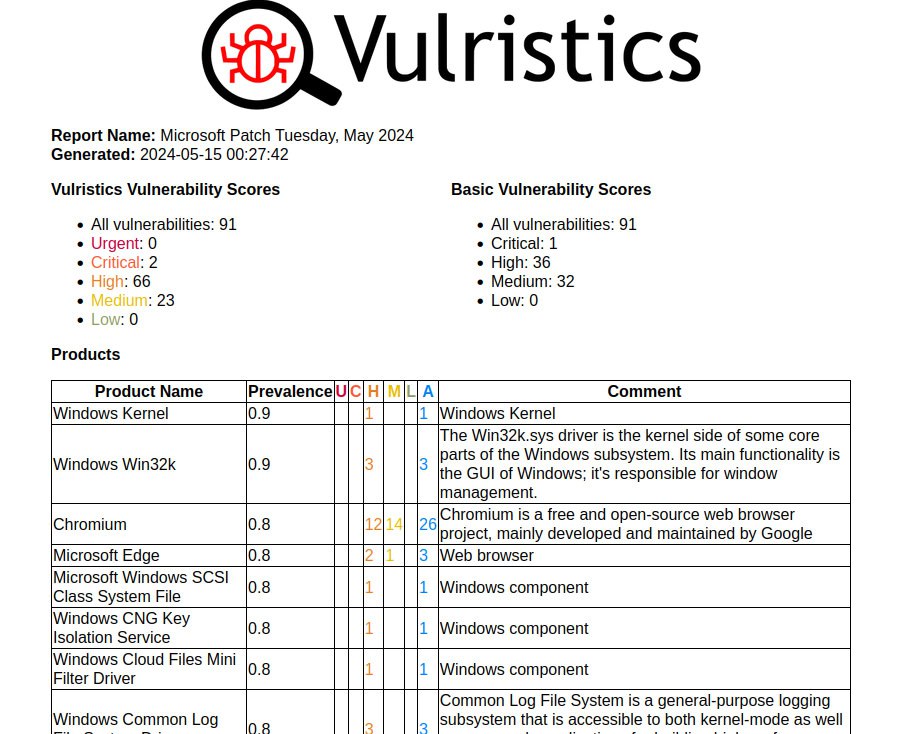


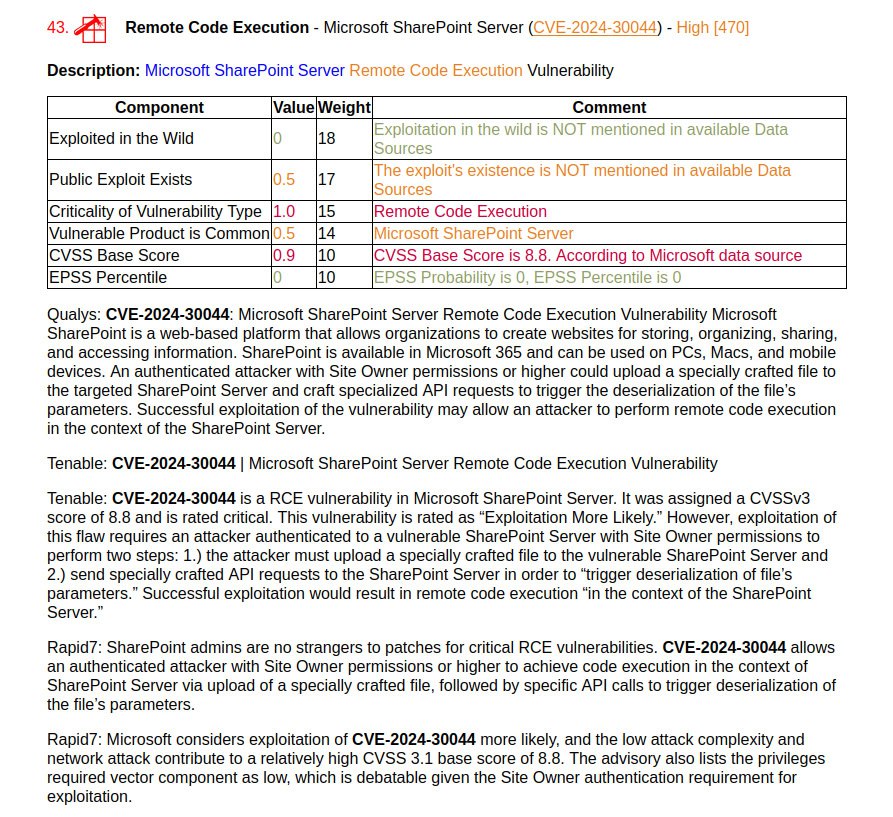
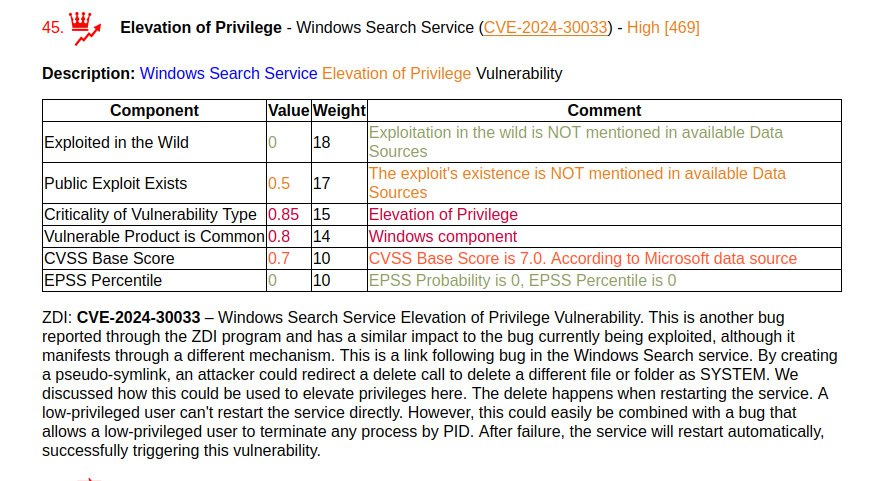
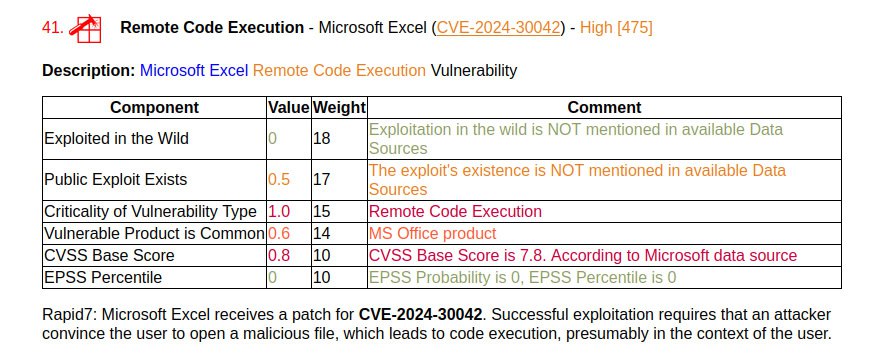
Майский Microsoft Patch Tuesday. Всего 91 уязвимость. Из них 29 были добавлены между апрельским и майским Patch Tuesday.
У двух уязвимостей есть признаки эксплуатации вживую и признак наличия функционального эксплоита (пока непубличного):
🔻 Security Feature Bypass - Windows MSHTML Platform (CVE-2024-30040). Фактически это выполнение произвольного кода, когда жертва открывает специально созданной документ. Эксплуатируется через фишинг.
🔻 Elevation of Privilege - Windows DWM Core Library (CVE-2024-30051). Локальный злоумышленник может получить привилегии SYSTEM на уязвимом хосте. Microsoft благодарит четыре разные группы за сообщение об ошибке, что указывает на то, что уязвимость эксплуатируется широко. Уязвимость связывают с малварью QakBot.
Из остальных можно отметить:
🔸 Security Feature Bypass - Windows Mark of the Web (CVE-2024-30050). Такие уязвимости в последнее время часто эксплуатируются. Microsoft указывает, что для уязвимости есть функциональный эксплоит (приватный).
🔸 Remote Code Execution - Microsoft SharePoint Server (CVE-2024-30044). Аутентифицированный злоумышленник с правами Site Owner или выше может выполнить произвольный кода в контексте SharePoint Server посредством загрузки специально созданного файла.
🔸 Elevation of Privilege - Windows Search Service (CVE-2024-30033). ZDI считают, что у уязвимости есть потенциал для эксплуатации вживую.
🔸 Remote Code Execution - Microsoft Excel (CVE-2024-30042). Выполнение кода, предположительно в контексте пользователя, при открытии вредоносного файла.
Докажи - покажи! Сгенерил трек в Suno про популярный способ саботажа Vulnerability Management процесса. Который в итоге приводит к утечкам данных и пошифрованной инфре. 🤷♂️ В этот раз схалтурил, так что без рифм. 🙂 Кидайте вашим IT-шникам, если заметили, что они с вами в докажи-покажи начали играть. 😉
Мы уже исправили уязвимость, это сканер наверное фолсит. Да мы уже запатчили всё. Это сканер наверное фолсит… Мы уверены в том, что ваш сканер всё время фолсит. А тыыыы…
Докажи - покажи! Докажи - покажи! Докажи нам! Давай - давай!
ОК, уязвимость действительно есть. Да, похоже, уязвимость действительно есть. Но она не эксплуатабельна! Точно, она не эксплуатабельна! Сто пудов не эксплуатабельна! А тыыыы…
Докажи - покажи! Докажи - покажи! Докажи нам! Давай - давай!
Ок, уязвимость в принципе эксплуатабельна. Вроде да, она эксплуатабельна. Но только не у нас! Нет, точно не у нас! Только не в нашей инфре! А тыыыы…
Докажи - покажи! Докажи - покажи! Докажи нам! Давай - давай!
Ок, в нашей инфре эксплуатабельна. Доказали, и в нашей инфре эксплуатабельна. Но это некритичный хост! Даже если сломают - не страшно! Мы точно считаем - не страшно! А тыыыы…
Докажи - покажи! Докажи - покажи! Докажи нам! Давай - давай!
Ладно - ладно, сломают - будет плохо. Потратил кучу времени и сил, и нам доказал, будет плохо. Ты молодец, мы уязвимость эту исправим. Конкретно эту уязвимость исправим. А в остальном ваш сканер наверное фолсит… Так что даваай!
Докажи - покажи! Докажи - покажи! Докажи нам! Давай - давай!

Американцы выпустили joint Cybersecurity Advisory (CISA, FBI, HHS, MS-ISAC) против шифровальщика Black Basta. Утверждается, что по состоянию на май 2024, от Black Basta пострадали более 500 организаций по всему миру, включая бизнесы и критическую инфраструктуру в Северной Америке, Австралии и Европе. Затронуто 12 из 16 секторов критической инфраструктуры.
Шифровальщик впервые замечен в апреле 2022 года. Первоначальное заражение выполняет с помощью фишинга или эксплуатацией февральской уязвимости обхода аутентификации в ConnectWise ScreenConnect (CVE-2024-1709).
Инструментарий для подъема привилегии и горизонтального перемещения: Mimikatz и эксплуатация уязвимостей ZeroLogon (CVE-2020-1472), NoPac (CVE-2021-42278, CVE-2021-42287), PrintNightmare (CVE-2021-34527). Исправления уязвимостей были доступны годами, но в организациях их не применяли. 🤷♂️ Возможно надеялись, что периметр никогда не проломят. Вышло иначе. 😏
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.