Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Какие выступления я собираюсь послушать завтра на CISO-FORUM

Какие выступления я собираюсь послушать завтра на CISO-FORUM. Выписал себе из программы, может кому-нибудь тоже интересно будет. 🙂

// До 12:00 один стрим, так что тут без вариантов. Антипленарку Алексей Лукацкий модерирует, должно быть занимательно. Главное добраться вовремя.

• 10:00 — 11:00 АНТИПЛЕНАРКА: ИНФОРМАЦИОННАЯ БЕЗОПАСНОСТЬ В УСЛОВИЯХ НЕХВАТКИ ЛЮДСКИХ РЕСУРСОВ. ГДЕ И ЧТО БОЛИТ?
Интересные топики:
- ИБ уехал – можно ли доверять?
- Эмиграция против Covid-19 в чем разница в обеспечении ИБ

// Час Positive Technlogies. PT оказывается генеральный партнер форума, круто!

• 11:00 — 11:20 Курс на результативную кибербезопасность. Эльман Бейбутов, Positive Technologies.
• 11:20 — 12:00 НЕДОПУСТИМЫЕ СОБЫТИЯ В СФЕРЕ КИБЕРБЕЗОПАСНОСТИ. Разговор Алексея Лукацкого (Positive Technologies) с Владимиром Бенгиным (Минцифры России).

• 12:00 — 12:30 Кофебрейк

// После 12:30 начинается вариативность, но я всех разумеется агитирую приходить на мой доклад! 🙂

➡️• 12:30 — 13:00 КАРТА ОТЕЧЕСТВЕННЫХ ВЕНДОРОВ СРЕДСТВ УПРАВЛЕНИЯ УЯЗВИМОСТЯМИ. Александр Леонов, «Тинькофф»

// Пойду слушать про импортозамещение

• 13:00 — 13:20 ИННОВАЦИИ В УСЛОВИЯХ ИМПОРТОЗАМЕЩЕНИЯ. Руслан Ложкин из «Абсолют Банка».

• 13:20 - 14:30 Перерыв на обед

// Непонятно то ли про NGFW слушать, то ли про виртуализацию. Склоняюсь к NGFW.

• 14:30 — 15:00 NGFW: КТО ИЗ ВЕНДОРОВ NGFWНЕСТЕЙ. Дмитрий Хомутов, «Айдеко»
Уйти пораньше, в 14:50

// Интересно про перезагрузку ИБ

• 14:50 — 15:10 КАК СТРОИТЬ ИБ, ЕСЛИ ТЫ ПРИШЕЛ НА РУИНЫ? Дмитрий Беляев, «Первый Инвестиционный Банк»

• 15:10 — 15:30 Свободное время

// Пойду слушать Илью Борисова, потому что я в Mail.Ru Group/VK работал, интересно что там новенького. 😉

• 15:30 — 16:30 МАСТЕР-КЛАСС. АРХИТЕКТУРА БЕЗОПАСНОСТИ. Илья Борисов, VK

• 16:30 — 17:00 Свободное время

// Интересно послушать про то как люди из иностранных компаний эвакуировались

•

Отменили 🙁

// Из завершающих мастер-классов собираюсь выбрать то, что к сканерам поближе. Ну и выступления Рустэма Хайретдинова это всегда 🔥

• 17:30 — 18:10 МАСТЕР-КЛАСС. ФАБЕРЖЕ НА СТОЛ: КАК ДОКАЗАТЬ СВОЮ ЗАЩИЩЕННОСТЬ? Рустэм Хайретдинов, «Гарда Технологии»
В фокусе: сканер безопасности против Bug Bounty и против Пентеста: плюсы и минусы каждого подхода

Инструменты безопасности SDLC могут УВЕЛИЧИТЬ поверхность атаки

Инструменты безопасности SDLC могут УВЕЛИЧИТЬ поверхность атаки. Чего? А вот да! Мой коллега и товарищ Денис Макрушин, с которым мы вместе в PT работали, выложил сегодня доклад с мероприятия OWASP под говорящим названием "Dev Sec Oops". В нем он разбирает примеры как мисконфигурации статических анализаторов (SAST) и средств динамического анализа ПО (DAST) могут привести к утечке интеллектуальной собственности и компрометации процессов SDL.

SAST-ы (СДУК) и DAST-ы (СДУП) это всё части большого Vulnerability Management-а, поэтому это наша тема, надо слушать. 😉

И так как Денис ресерчер, то он ещё периодически находит интересные уязвимости в необычных технологиях и продуктах, вот например:

• Уязвимости умных городов - материалы исследования были опубликованы на DEFCON
• Уязвимости в системах подключенной медицины и медицинского оборудования

Обязательно переходите и подписывайтесь на канал Дениса Макрушина!

PS: Тут кто-то может сказать, а чего это вы вдруг друг про друга пишете, уж не интеграция ли это для обмена подписчиками? 🤔 Конечно! 😇 Но, во-первых, это первая за всё время, а во-вторых вы только посмотрите кого я вам рекомендую! ТОПовый контент!

PPS: Пользуясь случаем, поздравляю всех с Днем Космонавтики! Ура! 🚀🎉

Первые впечатления от апрельского Microsoft Patch Tuesday

Первые впечатления от апрельского Microsoft Patch Tuesday

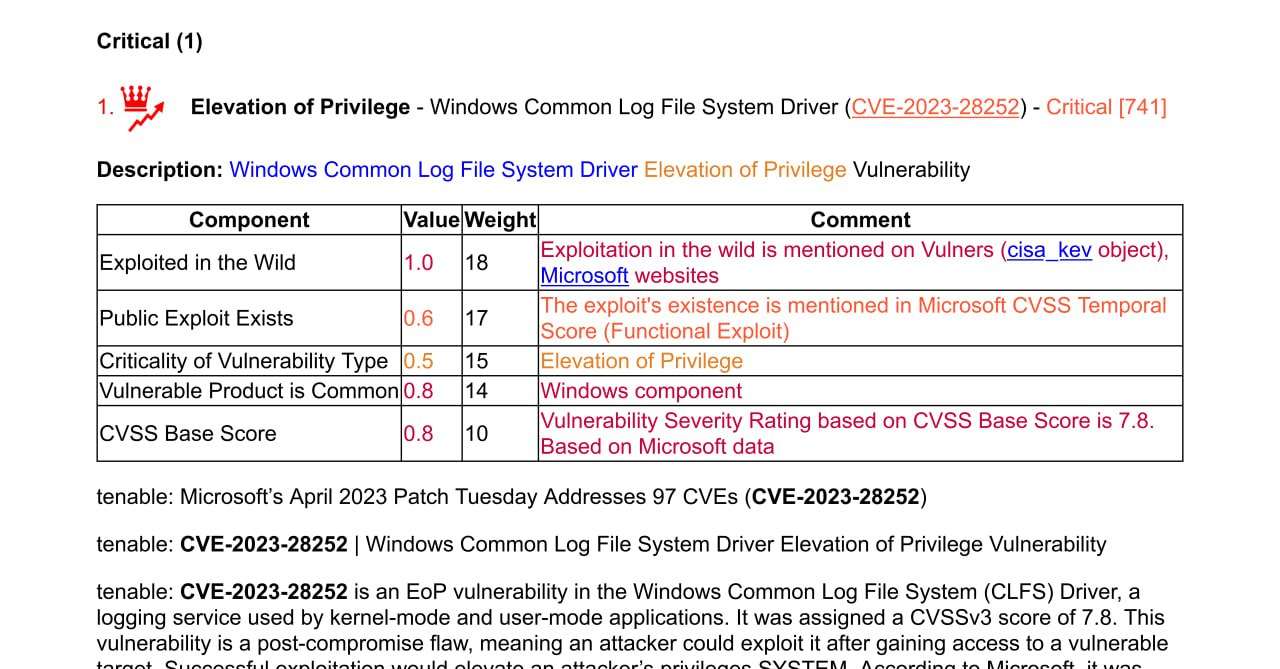
Первые впечатления от апрельского Microsoft Patch Tuesday. По сравнению с мартовским как-то слабенько. 🙄

1. Elevation of Privilege - Windows Common Log File System Driver (CVE-2023-28252). Пока это самое критичное, т.к. есть признаки эксплуатации вживую. И, соответственно, есть Functional Exploit, но не в паблике пока.
2. Remote Code Execution - Microsoft Message Queuing. Опасно, если включен сервис Message Queuing. По умолчанию выключен.
3. Много CVEшек Remote Code Execution - Microsoft PostScript and PCL6 Class Printer Driver и Remote Code Execution - Windows DNS Server, может из этого что-то и раскрутят.
4. Remote Code Execution - DHCP Server Service (CVE-2023-28231). Тоже непонятно, но “Exploitation More Likely”.

Полный отчет Vulristics. Есть небольшие проблемы с детектом софтов и типов уязвимостей, но не критичные, поправлю. В рамках этого Patch Tuesday планирую добавить поддержку EPSS и оценить разницу в приоритизации. 😉

CVE для рекомендательного алгоритма Twitter-а

CVE для рекомендательного алгоритма Twitter-а

CVE для рекомендательного алгоритма Twitter-а. 🤡 Для какого только мусора CVEшки не заводят. Представляете, в Твиттере можно было массово заминусить автора и у него от этого репутационный скор уменьшался. Да не может быть! 😱 На NVD ещё в "UNDERGOING ANALYSIS". Даже интересно, что они в CVSS напишут и в CPE. Не удивлюсь, если как для обычного DoS. 😅 Похлеще музыкального клипа ломающего жёсткие диски.

А нормальных исследователей с реальными критичными уязвимостями мурыжат и прокатывают. И так у них всё.

Про недавние уязвимости Apple и Parallels Desktop

Про недавние уязвимости Apple и Parallels Desktop

Про недавние уязвимости Apple и Parallels Desktop. В паблике с прошлой пятницы.

Основное это активно эксплуатируемые уязвимости ядра и WebKit:

1. CVE-2023-28206 - Arbitrary code with kernel privileges
2. CVE-2023-28205 - Processing maliciously crafted web content may lead to arbitrary code execution

Бюллетени:

1. macOS Ventura
2. macOS Big Sur и macOS Monterey
3. iOS/iPadOS

Также у ZDI вышла подробная статья по Privilege Escalation уязвимостям Parallels Desktop на macOS.

1. CVE-2023-27322 - Local Privilege Escalation Through Parallels Service
2. CVE-2023-27324 and CVE-2023-27325 - Local Privilege Escalation Through Parallels Updater

Нужно патчиться, но, имхо, сейчас лучше убирать эти macOS игрушки из корпоративной среды насколько это вообще возможно.

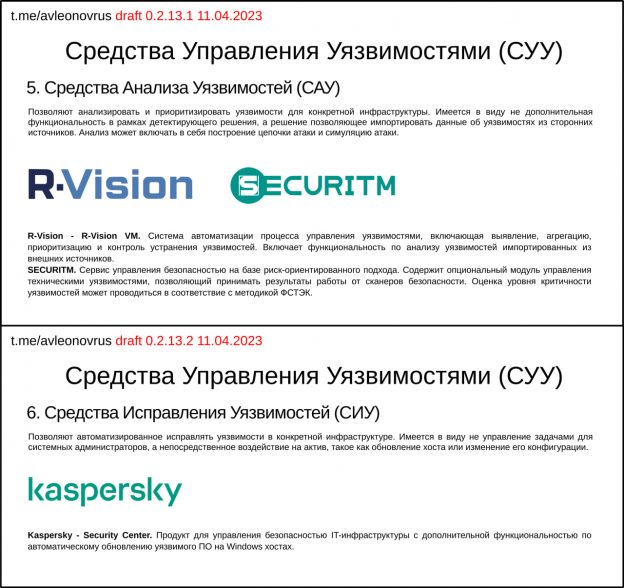
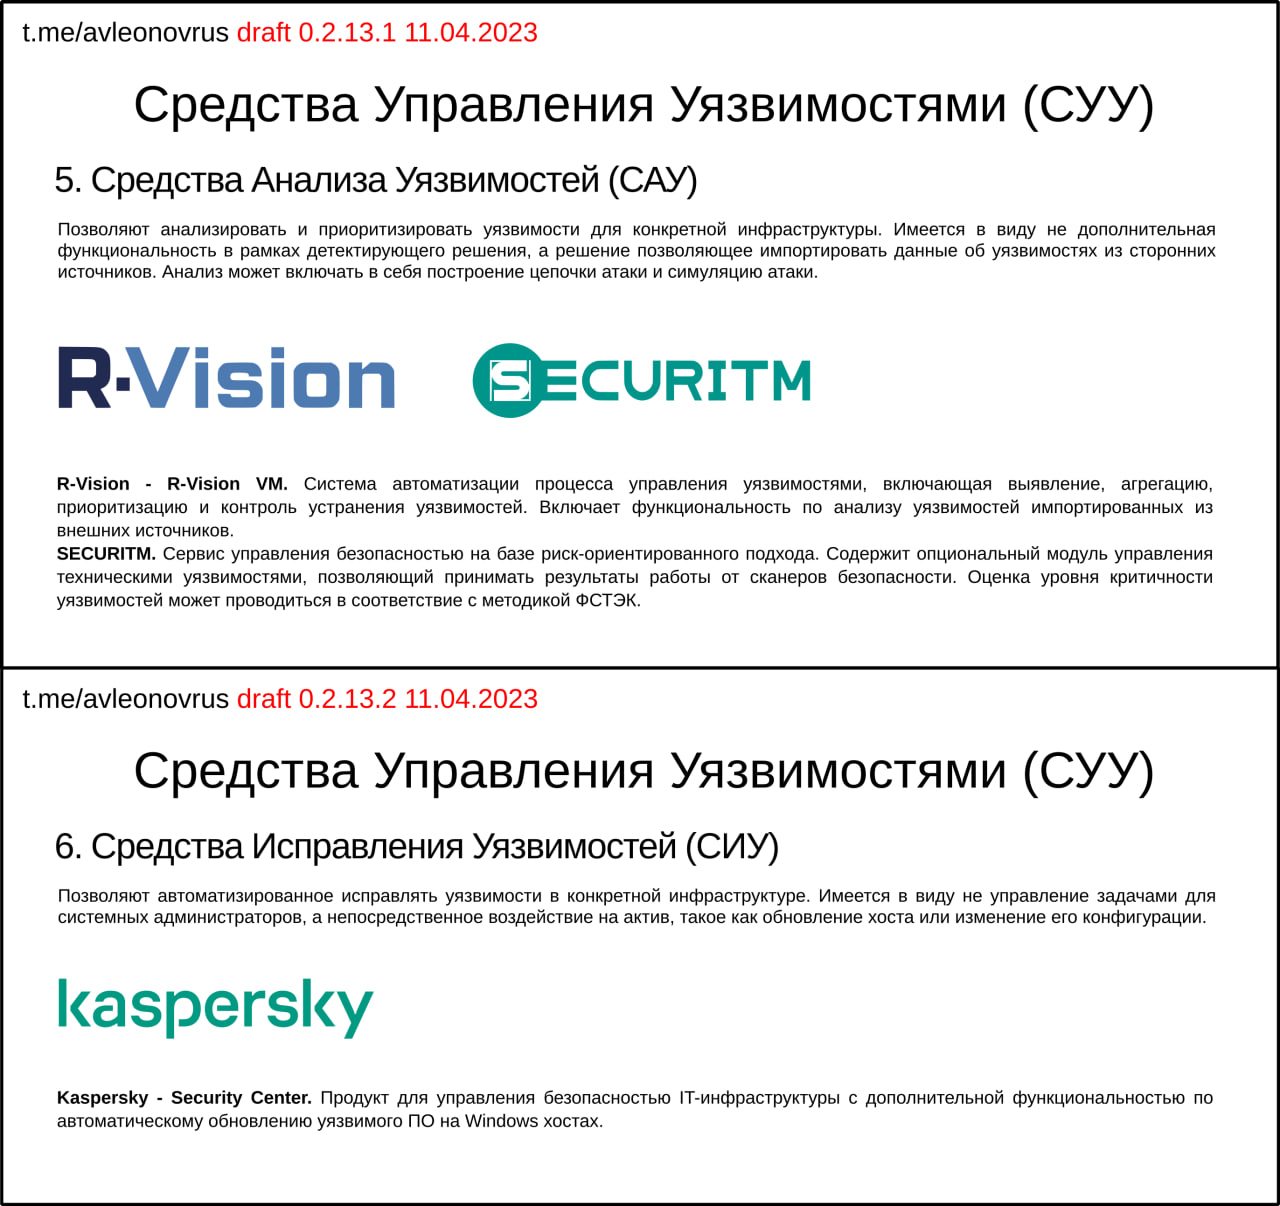
Картинка "Средства Анализа Уязвимостей (САУ)" и "Средства Исправления Уязвимостей (СИУ)" в рамках проекта карты российских около-VM-ных вендоров

Картинка Средства Анализа Уязвимостей (САУ) и Средства Исправления Уязвимостей (СИУ) в рамках проекта карты российских около-VM-ных вендоров

Картинка "Средства Анализа Уязвимостей (САУ)" и "Средства Исправления Уязвимостей (СИУ)" в рамках проекта карты российских около-VM-ных вендоров.

Последние выкладываю вместе. Определяющим признаком для САУ является возможность импорта CVE/BDU из внешних источников, а для СИУ возможность исправлять уязвимости (например патчингом). Хочется надеяться, что таких решений станет больше.

Традиционный disclaimer: Характеристику не нужно воспринимать как описание всех особенностей и возможностей продукта! Тем более не стоит сравнивать продукты между собой только на основе этой характеристики. Характеристика должна показывать почему вендор попал в категорию.

Если какого-то вендора забыл в этой категории или есть вопросы по характеристикам, пишите в личку - обсудим, добавлю/поправлю. Ну или поясню почему получилось так, а не иначе. 🙂

Предыдущие картинки
- СДУИ (Инфраструктуры)
- СДУСП (Сетевого Периметра)
- СДУП (Приложений)
- СДУК (Кода)

Средства Анализа Уязвимостей (САУ) и Средства Исправления Уязвимостей (СИУ)

Средства Анализа Уязвимостей (САУ) и Средства Исправления Уязвимостей (СИУ).

5. Средства Анализа Уязвимостей (САУ)

Позволяют анализировать и приоритизировать уязвимости для конкретной инфраструктуры. Имеется в виду не дополнительная функциональность в рамках детектирующего решения, а решение позволяющее импортировать данные об уязвимостях из сторонних источников. Анализ может включать в себя построение цепочки атаки и симуляцию атаки.

R-Vision - R-Vision VM. Система автоматизации процесса управления уязвимостями, включающая выявление, агрегацию, приоритизацию и контроль устранения уязвимостей. Включает функциональность по анализу уязвимостей импортированных из внешних источников.

SECURITM. Сервис управления безопасностью на базе риск-ориентированного подхода. Содержит опциональный модуль управления техническими уязвимостями, позволяющий принимать результаты работы от сканеров безопасности. Оценка уровня критичности уязвимостей может проводиться в соответствие с методикой ФСТЭК.

6. Средства Исправления Уязвимостей (СИУ)

Позволяют автоматизированное исправлять уязвимости в конкретной инфраструктуре. Имеется в виду не управление задачами для системных администраторов, а непосредственное воздействие на актив, такое как обновление хоста или изменение его конфигурации.

Kaspersky - Security Center. Продукт для управления безопасностью IT-инфраструктуры с дополнительной функциональностью по автоматическому обновлению уязвимого ПО на Windows хостах.