А вы уже прочитали проект руководства по Управлению Уязвимостями от ФСТЭК? Дали фидбек? 😏
Поигрался немножко с новой версией @kandinsky21_bot от Сбера. Местами неплохо генерит. 🙂

А вы уже прочитали проект руководства по Управлению Уязвимостями от ФСТЭК? Дали фидбек? 😏
Поигрался немножко с новой версией @kandinsky21_bot от Сбера. Местами неплохо генерит. 🙂
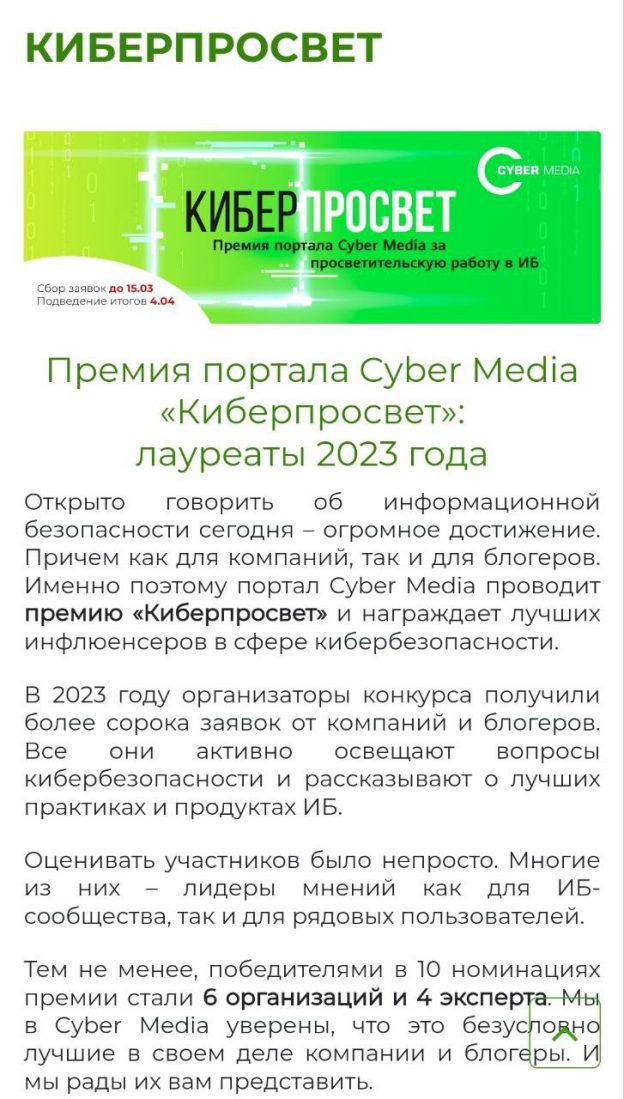

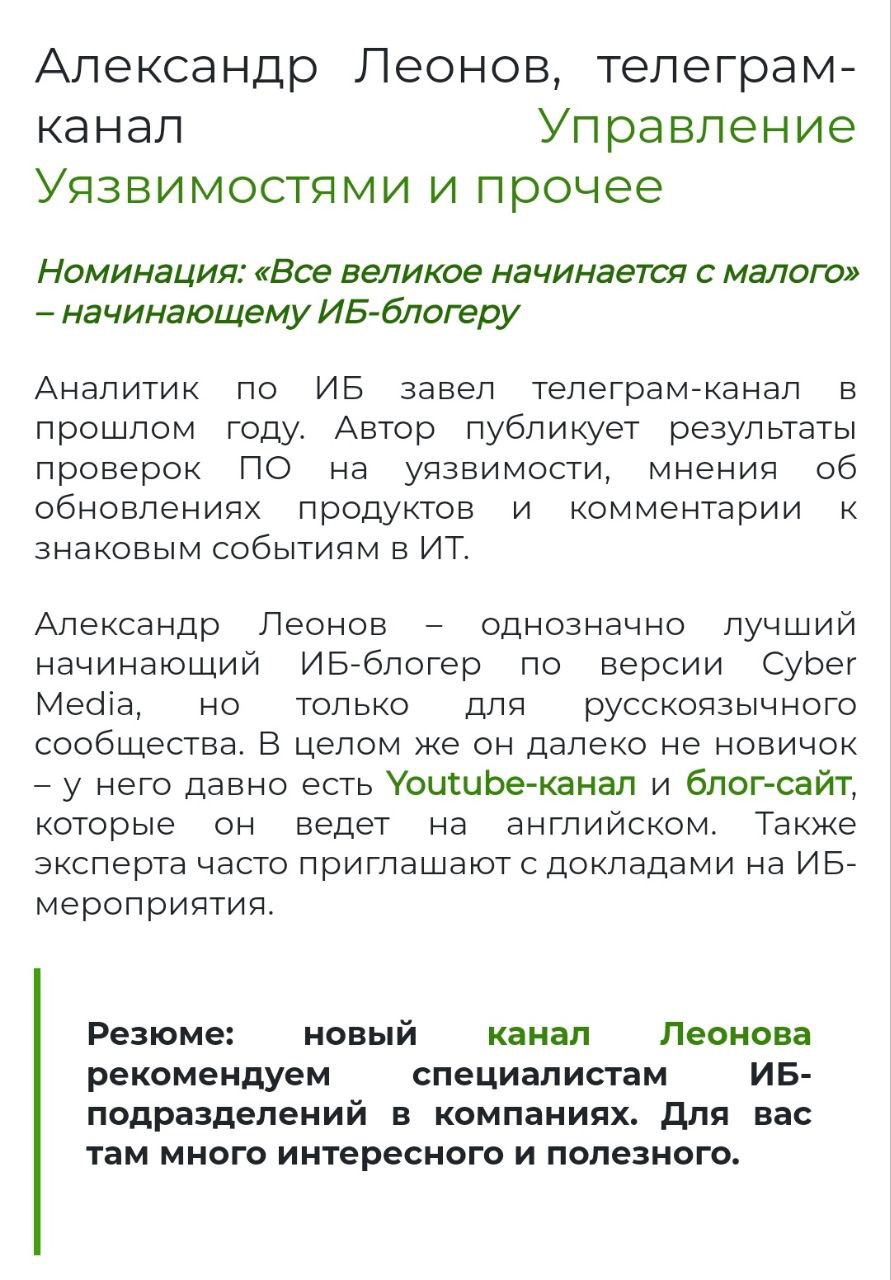
Неожиданно победил в премии "Киберпросвет". В номинации «Все великое начинается с малого» – начинающему ИБ-блогеру. 😅
Довольно иронично, учитывая, что основной англоязычный блог avleonov.com я веду регулярно с января 2016 года. Получается уже 7 лет. Но телеграмм-канал на русском я действительно начал вести менее года назад, так что технически всё правильно, начинающий. 🙂
Спасибо большое, @secmedia! Приятненько! 😊

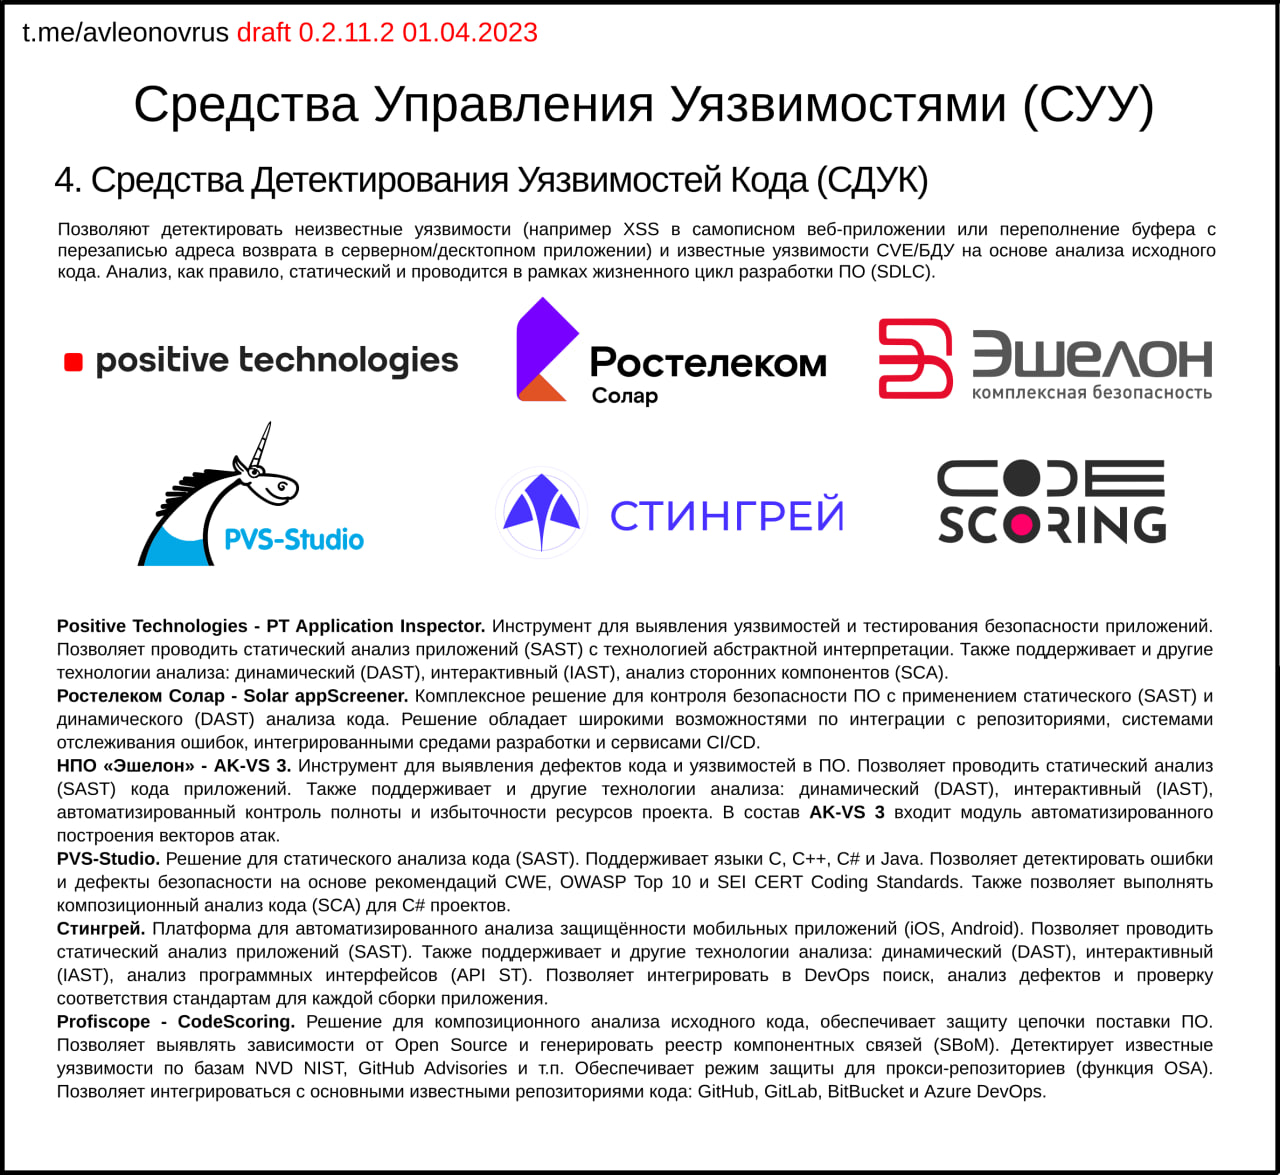
Картинка "Средства Детектирования Уязвимостей Кода (СДУК)" в рамках проекта карты российских около-VM-ных вендоров.
Это у нас примерно соответствует SAST-ам. Извиняйте, что зачастил с картинками, но CISO Forum близко, скоро будем релизиться. 🙂 Последние драфты по САУ и СИУ выложу в следующий раз вместе, так как там мало вендоров.
Традиционный disclaimer: Характеристику не нужно воспринимать как описание всех особенностей и возможностей продукта! Тем более не стоит сравнивать продукты между собой только на основе этой характеристики. Характеристика должна показывать почему вендор попал в категорию.
Если какого-то вендора забыл в этой категории или есть вопросы по характеристикам, пишите в личку - обсудим, добавлю/поправлю. Ну или поясню почему получилось так, а не иначе. 🙂
Предыдущие картинки
- СДУИ (Инфраструктуры)
- СДУСП (Сетевого Периметра)
- СДУП (Приложений)
Средства Детектирования Уязвимостей Кода (СДУК).
4. Средства Детектирования Уязвимостей Кода (СДУК)
Позволяют детектировать неизвестные уязвимости (например XSS в самописном веб-приложении или переполнение буфера с перезаписью адреса возврата в серверном/десктопном приложении) и известные уязвимости CVE/БДУ на основе анализа исходного кода. Анализ, как правило, статический и проводится в рамках жизненного цикл разработки ПО (SDLC).
Positive Technologies - PT Application Inspector. Инструмент для выявления уязвимостей и тестирования безопасности приложений. Позволяет проводить статический анализ приложений (SAST) с технологией абстрактной интерпретации. Также поддерживает и другие технологии анализа: динамический (DAST), интерактивный (IAST), анализ сторонних компонентов (SCA).
Ростелеком Солар - Solar appScreener. Комплексное решение для контроля безопасности ПО c применением статического (SAST) и динамического (DAST) анализа кода. Решение обладает широкими возможностями по интеграции с репозиториями, системами отслеживания ошибок, интегрированными средами разработки и сервисами CI/CD.
НПО «Эшелон» - AK-VS 3. Инструмент для выявления дефектов кода и уязвимостей в ПО. Позволяет проводить статический анализ (SAST) кода приложений. Также поддерживает и другие технологии анализа: динамический (DAST), интерактивный (IAST), автоматизированный контроль полноты и избыточности ресурсов проекта. В состав AK-VS 3 входит модуль автоматизированного построения векторов атак.
PVS-Studio. Решение для статического анализа кода (SAST). Поддерживает языки C, C++, C# и Java. Позволяет детектировать ошибки и дефекты безопасности на основе рекомендаций CWE, OWASP Top 10 и SEI CERT Coding Standards. Также позволяет выполнять композиционный анализ кода (SCA) для C# проектов.
Стингрей. Платформа для автоматизированного анализа защищённости мобильных приложений (iOS, Android). Позволяет проводить статический анализ приложений (SAST). Также поддерживает и другие технологии анализа: динамический (DAST), интерактивный (IAST), анализ программных интерфейсов (API ST). Позволяет интегрировать в DevOps поиск, анализ дефектов и проверку соответствия стандартам для каждой сборки приложения.
Profiscope - CodeScoring. Решение для композиционного анализа исходного кода, обеспечивает защиту цепочки поставки ПО. Позволяет выявлять зависимости от Open Source и генерировать реестр компонентных связей (SBoM). Детектирует известные уязвимости по базам NVD NIST, GitHub Advisories и т.п. Обеспечивает режим защиты для прокси-репозиториев (функция OSA). Позволяет интегрироваться с основными известными репозиториями кода: GitHub, GitLab, BitBucket и Azure DevOps.


Картинка "Средства Детектирования Уязвимостей Приложений (СДУП)" в рамках проекта карты российских около-VM-ных вендоров.
Это у нас примерно соответствует DAST-ам.
Традиционный disclaimer: Характеристику не нужно воспринимать как описание всех особенностей и возможностей продукта! Тем более не стоит сравнивать продукты между собой только на основе этой характеристики. Характеристика должна показывать почему вендор попал в категорию.
Если какого-то вендора забыл в этой категории или есть вопросы по характеристикам, пишите в личку - обсудим, добавлю/поправлю. Ну или поясню почему получилось так, а не иначе. 🙂
Предыдущие картинки
- СДУИ (Инфраструктуры), обновленная, добавил Cloud Advisor
- СДУСП (Сетевого Периметра), обновленная, добавил сервис от МТС RED
Средства Детектирования Уязвимостей Приложений (СДУП).
3. Средства Детектирования Уязвимостей Приложений (СДУП)
Позволяют детектировать неизвестные уязвимости в приложениях (например XSS в самописном веб-приложении или переполнение буфера с перезаписью адреса возврата в серверном/десктопном приложении). Приложения включают в себя веб-приложения, программные интерфейсы (API), десктопные и серверные приложения, приложения для мобильных устройств (Android, iOS, Аврора). Анализ, как правило, динамический без доступа к исходному коду.
Positive Technologies - PT BlackBox, PT Application Inspector. PT BlackBox - сканер безопасности приложений, работающий методом черного ящика. Использует динамический анализ приложений (комбинация сигнатурного и эвристического анализа). Доступ к базовой облачной версии PT BlackBox Scanner предоставляется бесплатно. Расширенная версия PT BlackBox является On-Premise продуктом. PT Application Inspector - инструмент для выявления уязвимостей и тестирования безопасности приложений. Позволяет проводить динамический анализ приложений (DAST) для проверки результатов статического анализа (SAST). Также поддерживает и другие технологии анализа: интерактивный (IAST), анализ сторонних компонентов (SCA).
Ростелеком Солар - Solar appScreener. Комплексное решение для контроля безопасности ПО c применением динамического (DAST) и статического (SAST) анализа кода. Решение обладает широкими возможностями по интеграции с репозиториями, системами отслеживания ошибок, интегрированными средами разработки и сервисами CI/CD.
НПО «Эшелон» - AK-VS 3. Инструмент для выявления дефектов кода и уязвимостей в ПО. Позволяет проводить динамический анализ (DAST) приложений. Также поддерживает и другие технологии анализа: статический (SAST), интерактивный (IAST), автоматизированный контроль полноты и избыточности ресурсов проекта. В состав AK-VS 3 входит модуль автоматизированного построения векторов атак.
ИСП РАН - ИСП Crusher, Natch, Блесна. ИСП РАН предлагает широкий набор технологий для анализа десктопных и серверных приложений, а также решений на основе этих технологий. ИСП Crusher - программный комплекс, комбинирующий несколько методов динамического анализа. Состоит из двух инструментов: ИСП Fuzzer для проведения фаззинг-тестирования и Sydr, отвечающий за автоматическую генерацию тестов для сложных программных систем. Фаззинг осуществляется с использованием исходных кодов в режиме "серого ящика". Решения Natch и Блесна базируются на технологии полносистемной эмуляции и интроспекции виртуальных машин. Natch - инструмент для определения поверхности атаки: исполняемых файлов, динамических библиотек, а также функций, отвечающих за обработку входных данных. Использует технологии анализа помеченных данных, интроспекции виртуальных машин и детерминированного воспроизведения. Блесна - специализированный инструмент, предназначенный для поиска утечек в памяти чувствительных данных, таких как пользовательские пароли и ключи шифрования.
Стингрей. Платформа для автоматизированного анализа защищённости мобильных приложений (iOS, Android). Позволяет проводить динамический анализ приложений (DAST). Также поддерживает и другие технологии анализа: статический (SAST), интерактивный (IAST), анализ программных интерфейсов (API ST). Позволяет интегрировать в DevOps поиск, анализ дефектов и проверку соответствия стандартам для каждой сборки приложения.
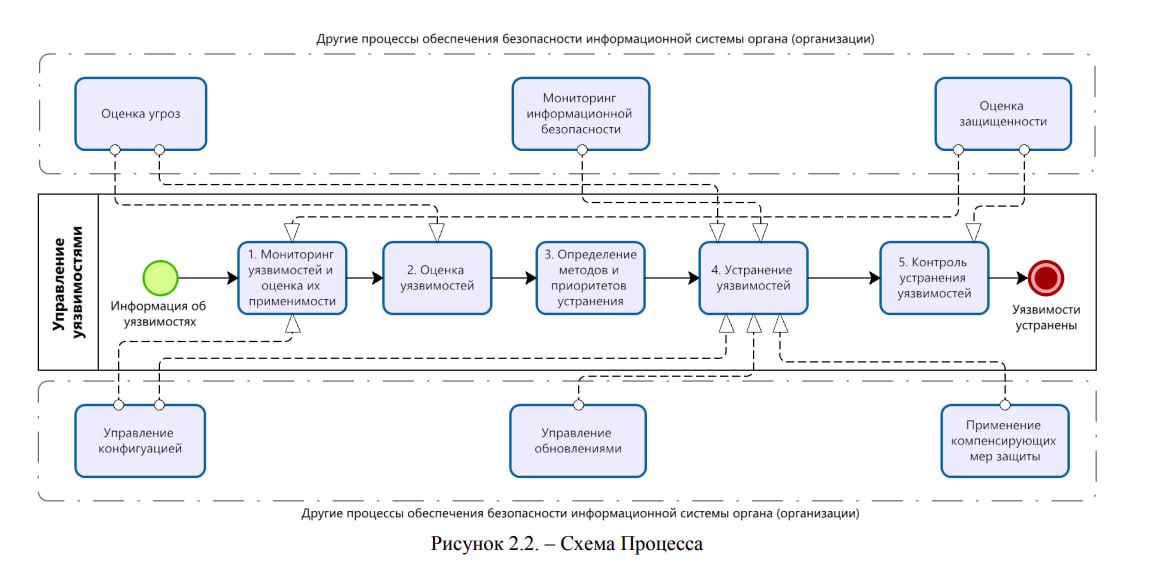
Проект руководства по Vulnerability Management от ФСТЭК. Уже в паблике. 26 страниц. (upd. после окончания сбора отзывов первоначальная ссылка перестала работать)
Что вас ждет внутри:
1. Общая схема VM-процесса и его связи с другими ИБ процессами организации
2. Перечень участников процесса и выполняемых ими операций
3. Подробное описание 5 этапов процесса, их схемы, описания операций:
3.1. Мониторинг уязвимостей и оценка их применимости
3.2. Оценка уязвимостей
3.3. Определение методов и приоритетов устранения
3.4. Устранение уязвимостей
3.5. Контроль устранения уязвимостей
Вещь абсолютно монументальная. Без шуток. Ничего более детализированного на тему VM-а я ещё не видел.
А вот будет ли это работать на практике? Зависит от нас и от наших правок:
"ФСТЭК России предлагает специалистам в области защиты информации заинтересованных государственных органов власти, организаций, субъектов критической информационной инфраструктуры рассмотреть проект методического документа и направить предложения по доработке указанного документа в соответствии с прилагаемой формой на адрес электронной почты otd22@fstec.ru.
Предложения и замечания по проекту методического документа принимаются до 17 апреля 2023 г."
Давайте все ознакомимся и дадим полезную обратную связь. Нам потом с этим жить и свои VM-процессы в соответствии с этими рекомендациями выстраивать.
upd. Мои посты-комментарии:
1. Читая проект руководства по Vulnerability Management от ФСТЭК. Процесс не для человеков.
2. О месте автоматического детектирования уязвимостей (сканирования) в проекте руководства ФСТЭК по управлению уязвимостями.
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.