Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Поделюсь свежими впечатлениями после мероприятия Код ИБ Безопасная Среда "Управление уязвимостями"

Поделюсь свежими впечатлениями после мероприятия Код ИБ Безопасная Среда "Управление уязвимостями". Было круто, всем спасибо. мне всё понравилось. 🙂 Разом +50 подписчиков в телеграмм канал @avleonovrus тоже неплохо так. Добро пожаловать и спасибо за подписку!

1. По структуре мероприятия. По-моему, довольно удачно получилось совместить интересы спонсора, уважаемой компании Spacebit представляющей новое решение по контролю безопасности конфигураций X-Config, и при этом пройтись по всем болевым точкам Vulnerability Management процесса. Тема контроля мисконфигураций мне очень близка. В начале своей профессиональной деятельности я 3 года писал в Positive Technologies проверки по Nix-овым CIS-бенчмаркам для MaxPatrol 8. Я выступаю за то, чтобы критичные мисконфигурации рассматривались как уязвимости и с ними работали в рамах общего VM процесса. Не так часто удается подсветить именно эту тему с контролем конфигураций, а в рамках этого мероприятия это было более чем органично. За что Spacebit и Код ИБ большое спасибо!
2. Хорошо прошлись по теме того, что в тех же CIS Benchmarks зачастую зафиксированы требования, которые на реальную защищенность влияют примерно никак. Кажется, нам нужны стандарты получше, в которых будет меньше требований, но все они будут подробно и убедительно обоснованы с точки зрения противодействия атакующим.
3. Прошлись по уязвимостям, которые часто используются в атаках. Я вкинул недавнюю статистику Palo Alto. Словил критику от коллег, что, по их мнению, компании в основном ломают через веб и опять-таки мисконфиги, а не инфраструктурные уязвимости. А если не брать периметр, то через фишинг. Спорить не буду. Статистикой можно крутить как угодно, и она будет зависеть от экспертизы конторы, которая исследования проводит.
4. Я как обычно слегка эпатажно выступал за то, что приоритизировать уязвимости вообще не нужно, а нужно патчить всё. В идеале. Потому что данные по уязвимостям у нас неполные и нет достаточных оснований, чтобы наплевать на рекомендации вендора, которые он дал, включив уязвимость в бюллетень безопасности. Но если патчить всё невозможно, то, конечно, можно и пориоритизировать учитывая всякие разные факторы. Но моё мнение, что обязательно нужно подчеркивать — это не норма, это вынужденная мера, вызванная невозможностью запатчить всё, что нужно. А почему запатчить всё невозможно? Почему это вызывает боль? Это подводит нас к зрелости процесса патчинга, к размышлению о том, как его правильно организовать и автоматизировать.
5. Очень здорово, что мы коснулись Asset Management процесса, без которого нет смысла ни контролировать мисконфигурации, ни уязвимости. Иначе мы просто будем оставлять без внимания самое адище, которым обязательно воспользуются злоумышленники. Я под это дело добавил и про то, что нужно понимать не только какие хосты у нас есть, но и то какие софты у нас используются и как они установлены. Это для того, чтобы выяснить, желательно ещё на уровне пилота, а умеет ли VM решение детектировать уязвимости для этих софтов или нет. А если какие-то софты не поддерживаются, то нужно думать, как и чем это компенсировать. Очень доволен, что удалось вставить про полноту баз знаний VM-решений и высказаться достаточно подробно.
6. Непосредственно по теме взаимодействия ИТ и ИБ мне высказаться не удалось, очередь не дошла. Но я, конечно, за крепкую дружбу и сотрудничество. Как Кирилл Ермаков очень правильно сказал, "мы (ИБшники) на самом деле те же самые ITшники" просто у нас чуть-чуть другой фокус и специализация. Мы в одной лодке, должны говорить на одном языке и стараться друг другу облегчить жизнь. А если будет вражда, то есть сотни способов саботажа ИБ процесса со стороны IT. Это никому не понравится.

Вот это, наверное, основное, что запомнилось и на что хотелось бы обратить внимание. Может ещё что-то вспомню, когда будет видео. Обещают на следующей неделе.
Это второй выпуск Vulnerability Management news and publications

Это второй выпуск Vulnerability Management news and publications. В этот раз меньше цитат из новостных статей, больше моих мыслей. Выглядит вроде получше, вам как?

Основная мысль этого эпизода. Microsoft это ангажированная компания. Фактически их можно теперь воспринимать как ещё одно американское агентство. Значит ли это, что нам нужно о них забыть и прекратить отслеживать, что они делают? Нет, не значит. Они делают много интересных вещей, которые как минимум можно исследовать и копировать. Значит ли это, что нужно отказаться от использования продуктов Microsoft? В некоторых локациях (вы сами знаете каких) точно да, в некоторых можно продолжать использовать, если это оправдано, но нужно иметь план Б. И это касается не только Microsoft. Т.е. видится гибкий подход. Здесь - поступаем так, там - по-другому. Кажется, что довольно жесткая фрагментация рынка IT это долгосрочный тренд и надо к нему приспосабливаться.

В этом эпизоде:

01:03 Microsoft выпустили пропагандистский отчет, что это значит для нас?
06:48 Microsoft выпустили функцию Autopatch, стоит ли ее применять?
09:59 Нелепая уязвимость: захардкоженный пароль в Confluence Questions
11:50 Новый Nessus Expert и почему это, по-видимому, худший релиз Tenable
13:20 Новые фичи Rapid7 Nexpose/InsightVM, добавленные во втором квартале 2022 года: хорошее и странное
16:46 Palo Alto: вредоносное сканирование через 15 минут после публикации CVE. Да неужели?
19:36 6 групп уязвимостей, которые чаще всего используются в атаках, согласно Palo Alto, и конец ИТ-глобализации

Video: https://youtu.be/_waOzdBvIyU
Video2 (for Russia): https://vk.com/video-149273431_456239097
Blogpost: https://avleonov.com/2022/08/14/vulnerability-management-news-and-publications-2/

В следующую среду, 17 августа, собираюсь участвовать в ток-шоу КОД ИБ "Безопасная среда"

В следующую среду, 17 августа, собираюсь участвовать в ток-шоу КОД ИБ Безопасная средаВ следующую среду, 17 августа, собираюсь участвовать в ток-шоу КОД ИБ Безопасная среда

В следующую среду, 17 августа, собираюсь участвовать в ток-шоу КОД ИБ "Безопасная среда". Выпуск будет про управление уязвимостями и мисконфигурациями. Компания подбирается очень приятная. 🙂 Должно получится интересно, регаться сюда.

Давайте глянем что там в августовском Microsoft Patch Tuesday

Давайте глянем что там в августовском Microsoft Patch TuesdayДавайте глянем что там в августовском Microsoft Patch TuesdayДавайте глянем что там в августовском Microsoft Patch TuesdayДавайте глянем что там в августовском Microsoft Patch Tuesday

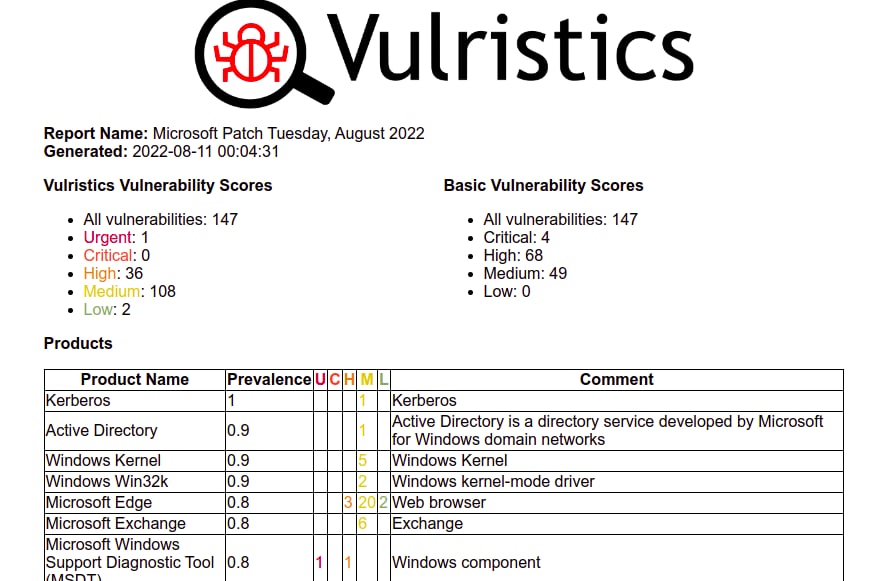
Давайте глянем что там в августовском Microsoft Patch Tuesday. 147 уязвимостей.

Urgent: 1
Critical: 0
High: 36
Medium: 108
Low: 2

Есть супер-экшн:

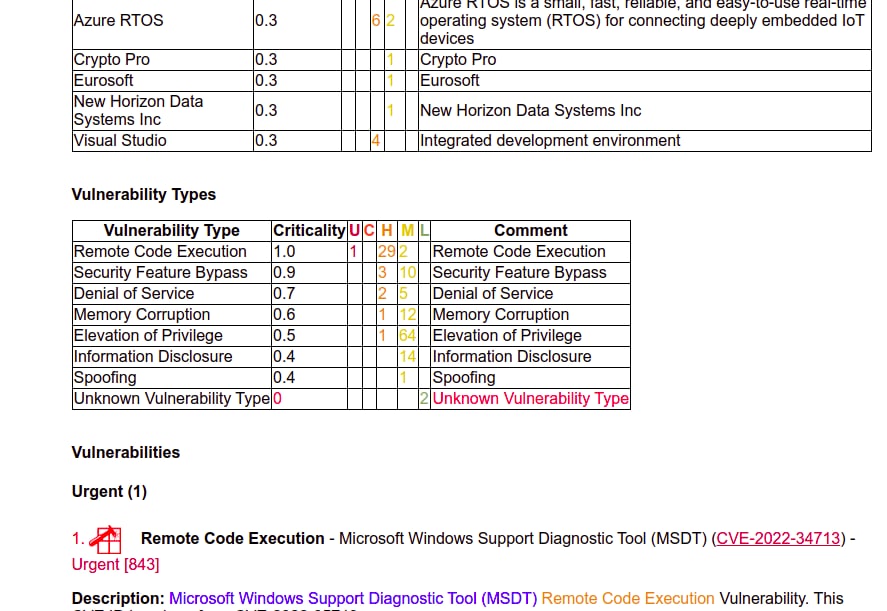
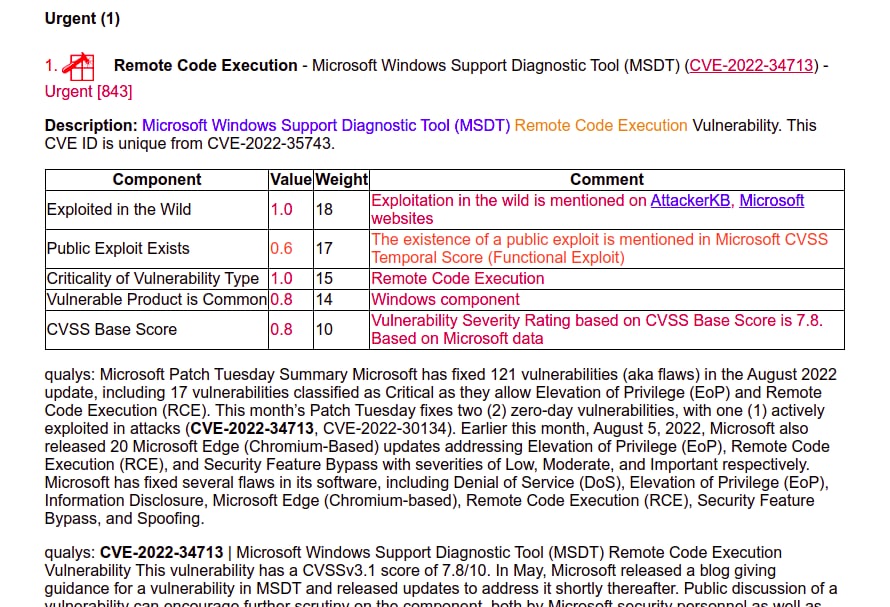
Remote Code Execution - Microsoft Windows Support Diagnostic Tool (MSDT) (CVE-2022-34713) - Urgent [843]. Это один из вариантов уязвимости "DogWalk". Эксплуатируется при открытии файла, обычно Microsoft Word. Т.е. залетит через фишинг. Тут и функциональный эксплоит (где-то) есть, и признак активной эксплуатации вживую. Похожую уязвимость уже фиксили в мае. То ли не дофиксили, то ли похожую нашли. Эксплоита в паблике пока нет.

Есть критичное:

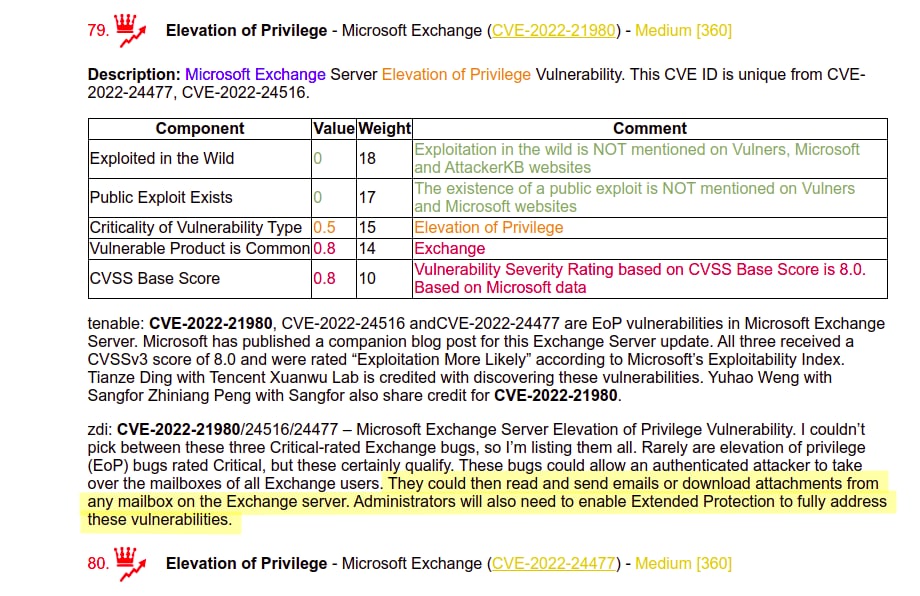
Elevation of Privilege - Microsoft Exchange (CVE-2022-21980) - во первых на периметре торчит, во вторых атакующий сможет читать все письма на сервере и отправлять. Хорошо, что пока эксплоита нет. Хороший пример, что на EoP-ки тоже можно обращать внимание.

Есть потенциально интересное:

Remote Code Execution - Windows Point-to-Point Protocol (PPP) (CVE-2022-30133) - тут советуют трафик по порту 1723 поискать
Remote Code Execution - Windows Secure Socket Tunneling Protocol (SSTP) (CVE-2022-35766) - тоже не так часто в этом протоколе находят
Remote Code Execution - SMB Client and Server (CVE-2022-35804) - здесь естественно сразу вспоминают про MS17-010
Remote Code Execution - Visual Studio (CVE-2022-35827) - таких 3 и есть Proof-of-Concept Exploit, в таргетированном фишинге на разрабов может сработать?
Elevation of Privilege - Active Directory (CVE-2022-34691) - до System можно поднять права. Нужно, чтобы были запущены Active Directory Certificate Services

Есть стандартное, регулярно встречающееся в MSPT, но до реальной эксплуатации обычно не доходит:

Remote Code Execution - Windows Network File System (CVE-2022-34715)
Elevation of Privilege - Windows Print Spooler (CVE-2022-35793)

Есть курьёзы:

Vulristics внезапно подсветил уязвимость Memory Corruption - Microsoft Edge (CVE-2022-2623), потому что для неё есть публичный эксплоит. Оказалось, что тут ошибка в базах эксплоитов, сразу в двух 0day(.)today и packetstorm. Вместо CVE-2022-26233 по ошибке прописали CVE-2022-2623. И такое тоже бывает и никто это не проверяет. К слову о мнимой всесильности автоматической приоритизации уязвимостей по замусоренным данным.

Denial of Service - Microsoft Outlook (CVE-2022-35742) - вредоносное письмо намертво убивает Outlook, рестарт не помогает

Есть загадочное:

CERT/CC: CVE-2022-34303 Crypto Pro Boot Loader Bypass
CERT/CC: CVE-2022-34301 Eurosoft Boot Loader Bypass
CERT/CC: CVE-2022-34302 New Horizon Data Systems Inc Boot Loader Bypass

Во-первых они пришли по линии американского CERT Coordination Center. Во-вторых, по ним никто ничего не пишет, только Qualys. "security bypass vulnerabilities in a third-party driver affecting Windows Secure Boot". В-третьих, может это конечно совпадение и речь о других софтах, но Crypto Pro это не российский ли КриптоПро? А Eurosoft это не российский ли Еврософт "программное средство в области архитектурного проектирования и дизайна"? В общем, сигнальчик любопытный.

Полный отчет Vulristics: https://avleonov.com/vulristics_reports/ms_patch_tuesday_august2022_report_with_comments_ext_img.html

Продолжаю про новый китайский Linux дистрибутив openKylin

Продолжаю про новый китайский Linux дистрибутив openKylinПродолжаю про новый китайский Linux дистрибутив openKylinПродолжаю про новый китайский Linux дистрибутив openKylinПродолжаю про новый китайский Linux дистрибутив openKylinПродолжаю про новый китайский Linux дистрибутив openKylin

Продолжаю про новый китайский Linux дистрибутив openKylin. У них наконец-то заработал официальный сайт. И с этого официального сайта получилось скачать openKylin-0.7-x86_64.iso от 22 июля. Поставил вчера, немного поигрался.

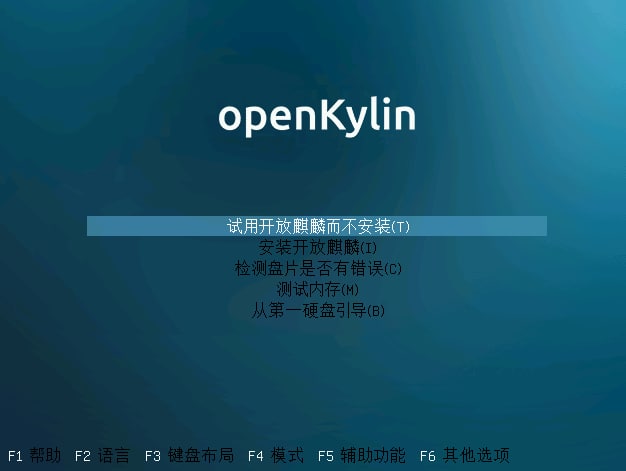
Миленький такой десктопный дистрибутивчик. С китайским языком проблем нет. Нужно на стартовом экране выбрать вторую сверху опцию ("установка"), выбрать нужный язык и дальше все будет переведено. Для автоматической разбивки размер диска должены быть как минимум 50 Гб, иначе руками. При установке нельзя выбрать конфигурацию, десктопная конфигурация ставится полностью.

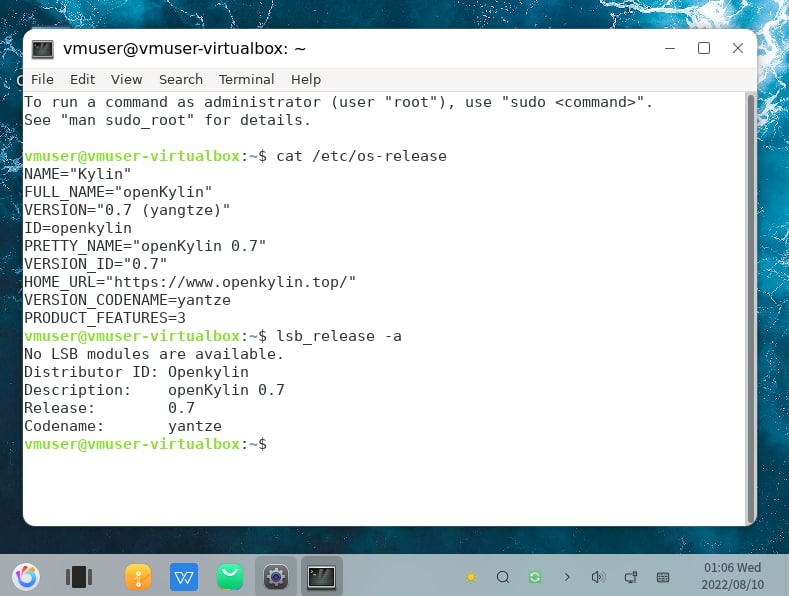
У openKylin 0.7 кодовое имя "yangtze" (где-то c g, где-то без g, "yantze") , видимо дальше тоже пойдут по рекам. 🙂 В качестве DE используется UKUI (форк MATE Desktop Environment), так же как в Ubuntu Kylin. Из необычного, в качестве офисного пакета ставится проприетарный WPS Office. Guest Additions для VirtualBox поставились без проблем.

В целом, вполне юзабельно. Жить можно. Насколько все это в итоге отличается Ubuntu Kylin сказать не берусь, но очень похоже на обычный deb-based дистрибутив. Упоминания Ubuntu и Debian из основных мест поубирали, но в конфигах они конечно встречаются. Версии пакетов отличаются от Ubuntu и Debian, поэтому возможно и сами собирают.

Microsoft анонсировали Defender External Attack Surface Management

Microsoft анонсировали Defender External Attack Surface Management. Честно говоря, сначала я подумал, что "EASM" это какое-то изобретение майкрософтовских маркетологов. Даже возмутился почему они не используют при наименовании и описании что-то более привычное, типа "периметровый сервис", "периметровое сканирование". Напридумают модных словечек, а нам голову ломай что конкретно эта новая вундервафля делает. А потом я увидел новость, что и Qualys тоже презентуют свой EASM (его тоже потом поглядим). И довольно разнообразную поисковую выдачу по "External Attack Surface Management". И понял, что это я ошибаюсь и отстал от жизни. Будем догонять. 🙂

В общем, EASM это теперь стандартное наименование для класса решений. Его ввели в обиход Gartner и определяют как в Market Guide for Security Threat Intelligence Products and Services (2021) как

"a combination of technology, processes and managed services that provides visibility of known and unknown digital assets to give organizations an outside-in view of their environment"

Ну то есть +- это наши привычные периметровые сканы с внешней площадки, когда мы действуем как атакующий (но IP-шник сканера в белый список все-таки добавляем и SOC предупреждаем 😉). Посканили порты, продетектировали сервисы, поискали уязвимости и ошибки конфигурирования в этих сервисах. Классика. Но название у этого теперь новое, будем привыкать. 🙂 Зато можно будет говорить, что занимаемся не только VM-ом, но и EASM-ом, лол.

Ну и стоит обратить внимание, что фокус этого EASM-а не на уязвимостях, а на контроле и учете активов. Чтобы неизвестное подсвечивалось и становилось известным. И это вроде тоже можно приветствовать, потому что пока нет четкого понимания какие активы у нас доступны из Интернет (а также зачем они доступны и кто за них отвечает), то нет смысла говорить о каком-то вразумительном контроле уязвимостей для них.

Но вернемся Microsoft Defender EASM. Описание на лендинге не особо вразумительное. Одни общие и красивые слова. Технических деталей минимум. Наиболее информативны там мыльные скриншоты. Давайте их разберем.

1. Real-time inventory. Вижу разные типы активов, которые удалось проинвентаризировать, в одном общем списке. Хост, IP-адрес, SSL Certificate. Для сертификата показывают дату истечения. Для IP-адреса показывают ASN и репутацию.
2. Attack surface visibility. Вижу дашборд с Observations трех уровней критичности. В этих Observations вижу CVE уязвимости, проблемы SSL сертификатов, что-то не совсем понятное "Deprecated Tech", истечение доменов. Ниже счетчики по доменам, хостам, страницам, SSL сертификатам, ASN, блокам IP-адресов, IP-адресам, контактам (тоже непонятно что именно). В целом неплохо, видно, что уязвимости оно детектит. Некоторые уязвимости помечены как "Potential", значит MS +- понимают где потенциально фолсят.
3. Exposure detection and prioritization. Вижу статистику по открытым портам, SSL конфигурациям, SSL организациям. Есть подробное описание зачем они это показывают. Хорошо.
4. More secure management for every resource. Вижу обнаруженные проблемы смапленные на OWASP Top 10 с общим описанием почему важно и как исправлять. Вроде ничего особенного, но выглядит миленько. Судя по менюшке слева там ещё есть такое же по GDPR.
5. Есть вкладка Manage -> Discovery, которую нам не показывают, но видимо там настраивается сканирование.

Что тут можно сказать. С появлением EASM/периметрового сервиса, Microsoft стали полноценным Vulnerability Management вендором. Процесс переваривания RiskIQ успешно завершился. На первый взгляд сервис выглядит прилично. Чтобы сказать точнее, нужно сравнивать с другими подобными периметровыми сервисами для одной и той же организации и оценить качество детектирования.

Ну и да, традиционное предупреждение. Microsoft нестабильный и ангажированный вендор. Если вы из России/ЕАЭС/БРИКС/ШОС использовать их продукты сейчас было бы крайне опрометчивым решением. Но подглядеть у них какие-то удачные фишечки это всегда неплохо. 😉

Небольшое обновление по китайским Linux дистрибам

Небольшое обновление по китайским Linux дистрибам. А конкретно по openKylin.

1. Официальный сайт https://www.openkylin.top/ (на который есть ссылка с точно-точно официального https://www.kylinos.cn/) не открывается уже 4 дня. В субботу точно открывался, а сейчас выдает "504 Gateway Time-out". Я сначала думал, что может это временный сбой. Потом, что наверное закрыли доступ с некитайских ip. Обидно, но бывает. Оказалось, что и китайские проверялки сайтов его тоже не видят. Похоже просто лежит. Возможно под DDoS-ом. Сайт коммерческого дистриба https://www.kylinos.cn/ то открывается, то нет. Сегодня утром открывался, сейчас "502 Bad Gateway" (и в Китае тоже).
2. В принципе как такового дистриба openKylin пока нет. Поглядел относительно свежий снапшот на Internet Archive от 15 июля. На странице для скачивания ссылка не активна. Пишут "openKylin операционная система с открытым исходным кодом. Следите за обновлениями. Время выпуска: уточняется." А то, что можно скачать это Ubuntu Kylin и его смотреть не интересно, Ubuntu как Ubuntu.

В общем ждем настоящий openKylin и восстановление работы сайта. Там кстати форум есть и насколько можно понять из автоматического перевода там посты либо скептические, либо про "дайте уже образ". 🙂 Все как у нас.