Архив рубрики: Уязвимости

АЛТЭКС-СОФТ представили решение класса vulnerability management - RedCheck VM

АЛТЭКС-СОФТ представили решение класса vulnerability management - RedCheck VM

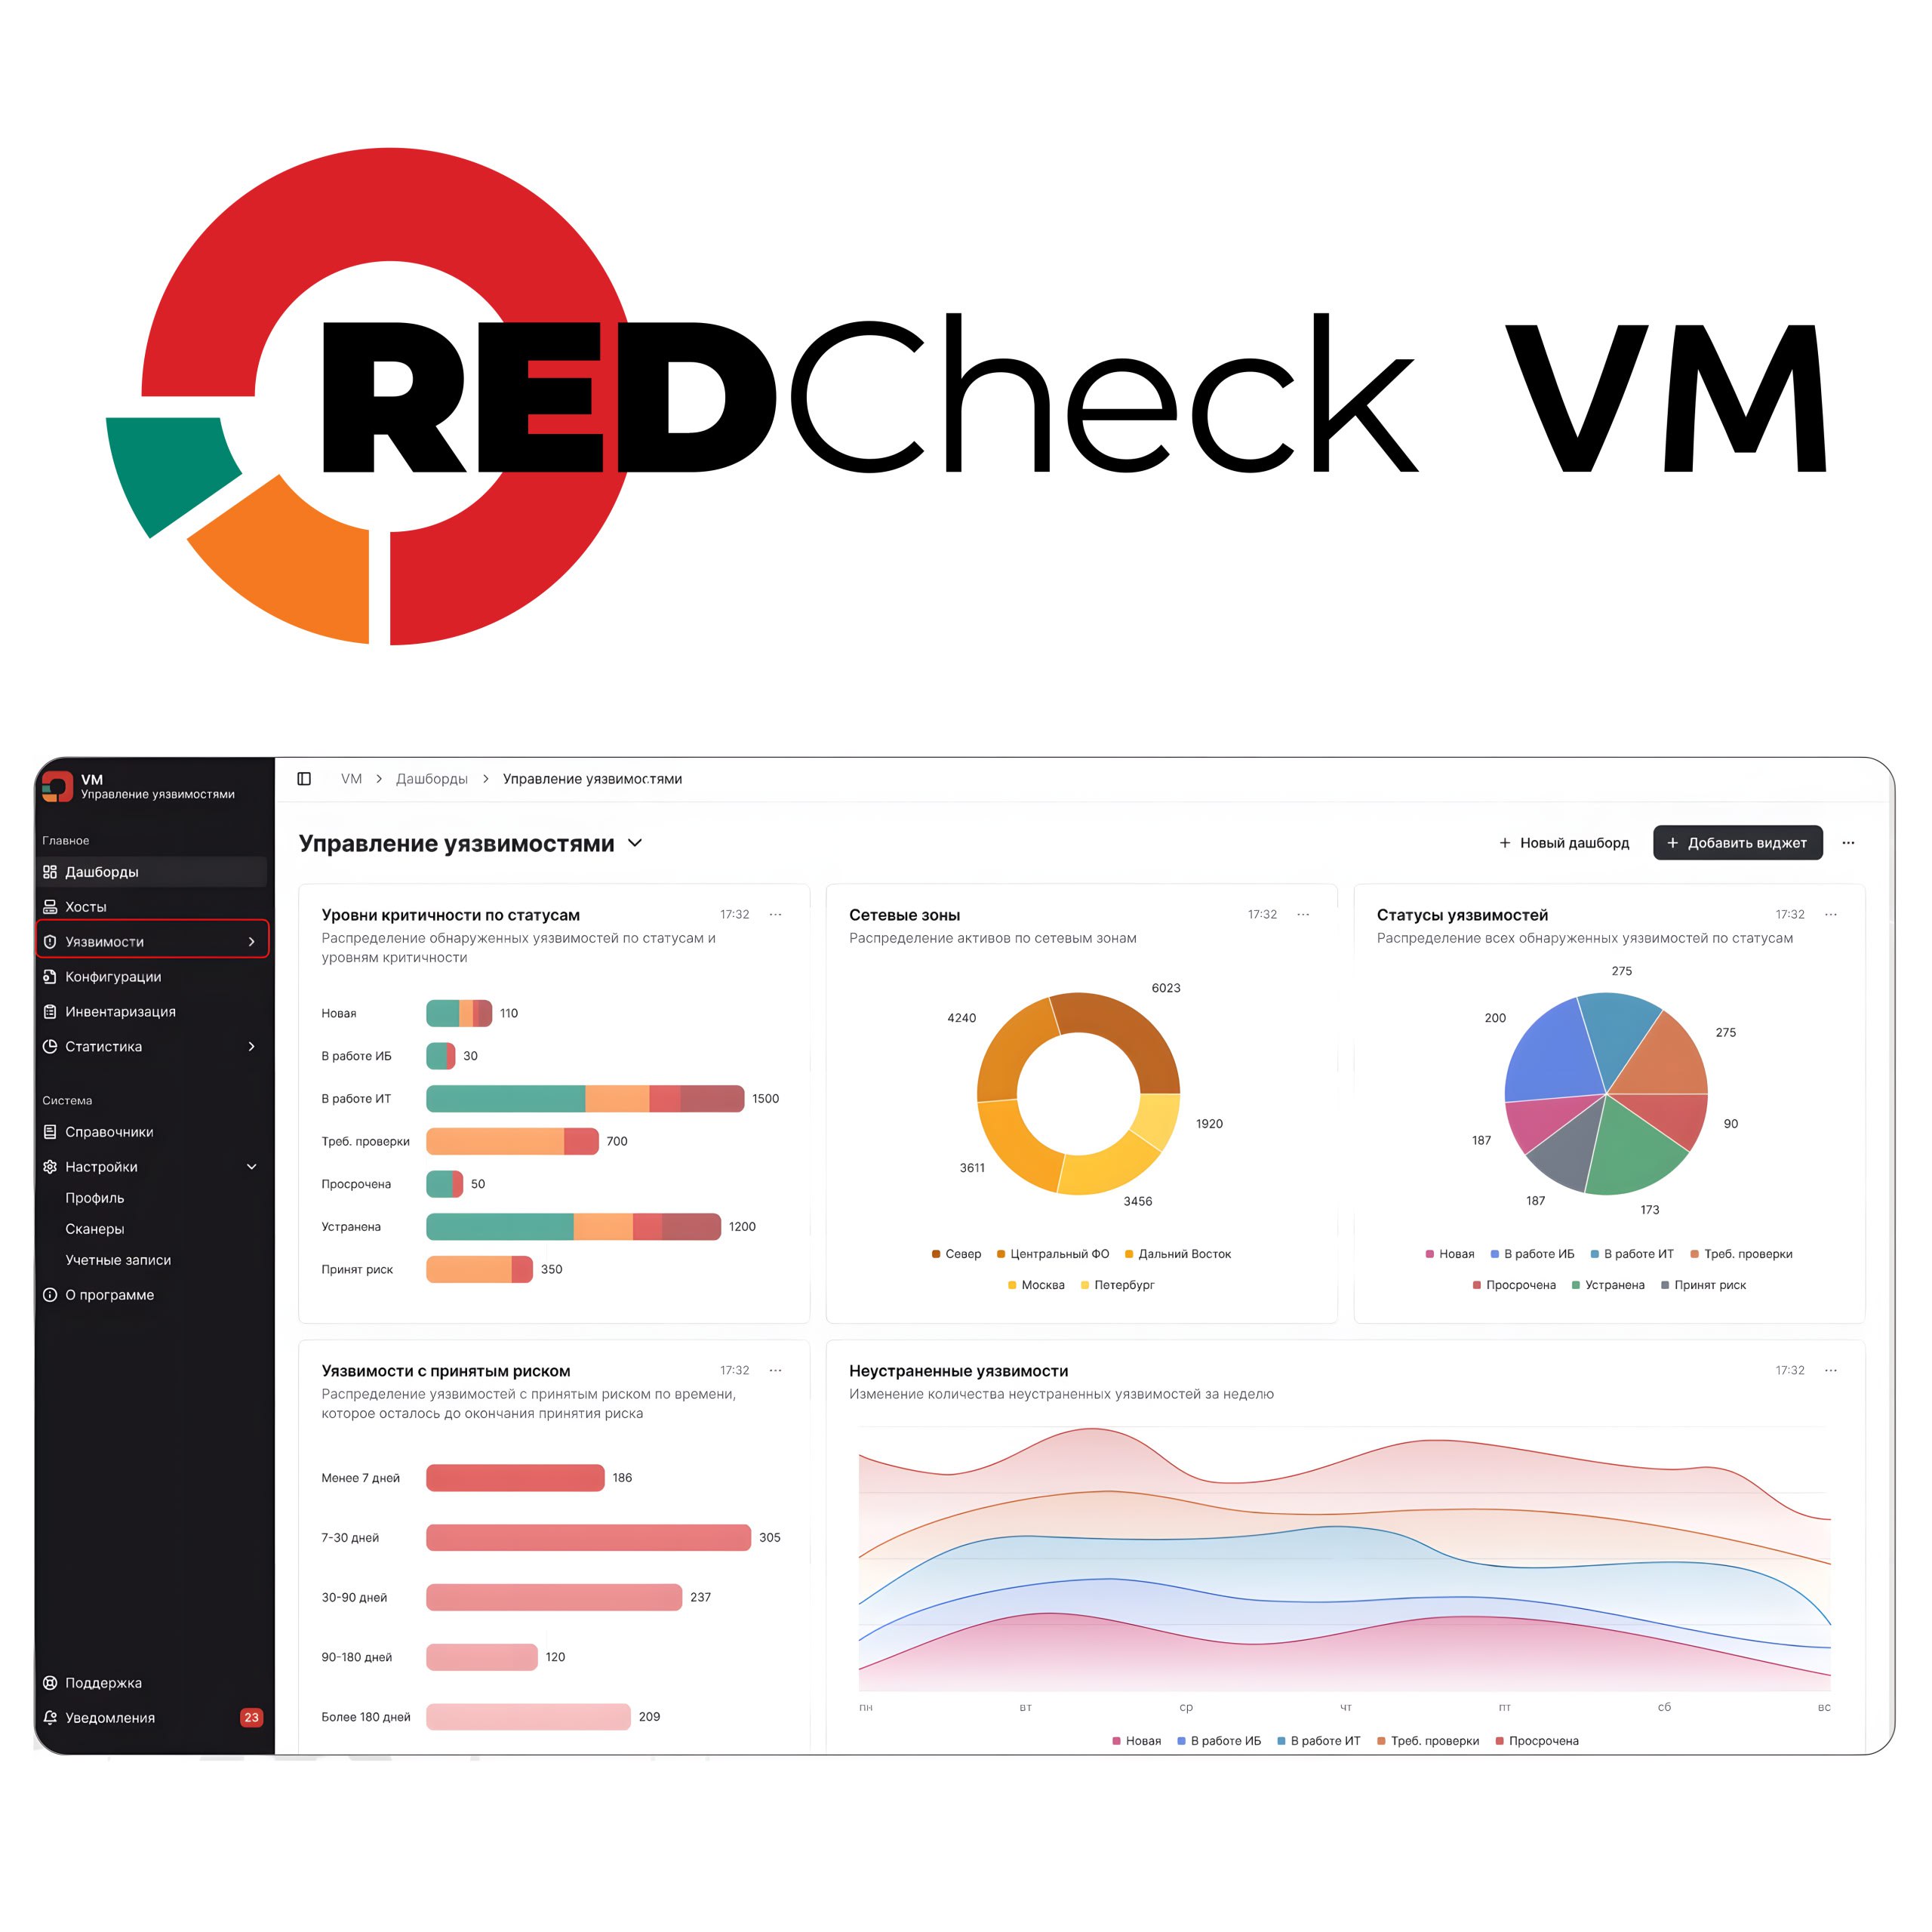
АЛТЭКС-СОФТ представили решение класса vulnerability management - RedCheck VM. Формально его описывают как "перспективный модуль сканера RedCheck".

Пока доступен один скриншот с дашбордом "Управление уязвимостями". На нём можно видеть следующие информеры:

🔹 по статусам уязвимостей (новая, в работе ИБ, в работе IT, требуют проверки, просроченные, устранённые, принят риск) различной критичности;
🔹 по активам в различных сетевых зонах;
🔹 по статусам всех уязвимостей;
🔹 по уязвимостям с принятым риском;
🔹 по динамике уязвимостей в различных статусах.

Как я понимаю, маркетинг АЛТЭКС-СОФТ хотел подчеркнуть, что с помощью модуля можно отслеживать текущую картину по статусам уязвимостей инфраструктуры и их динамику без привязки к конкретным сканам (как было в предыдущих версиях аналитики).

🖥 Демо проведут на Инфофоруме-2026 28-29 января.
💻 "В ближайшем полугодии" модуль RedCheck будет доступен бесплатно пользователям "старших редакций RedCheck".
Январский "В тренде VM": уязвимости в Windows, React и MongoDB

Январский В тренде VM: уязвимости в Windows, React и MongoDB

Январский "В тренде VM": уязвимости в Windows, React и MongoDB. Традиционная ежемесячная подборка трендовых уязвимостей. Стартуем сезон 2026. 🙂

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего три уязвимости:

🔻 EoP - Windows Cloud Files Mini Filter Driver (CVE-2025-62221)
🔻 RCE - React Server Components "React2Shell" (CVE-2025-55182)
🔻 InfDisc - MongoDB "MongoBleed" (CVE-2025-14847)

🟥 Портал трендовых уязвимостей

Американское VM-ное комьюнити переваривает статью по итогам квартальной встречи NIST ISPAB о перспективах NIST NVD

Американское VM-ное комьюнити переваривает статью по итогам квартальной встречи NIST ISPAB о перспективах NIST NVD

Американское VM-ное комьюнити переваривает статью по итогам квартальной встречи NIST ISPAB о перспективах NIST NVD. Если коротко: NIST не может и не хочет обогащать все уязвимости в NVD, у них лапки. 🐾

🔹 Растущий бэклог по непроанализированным уязвимостям предлагают называть другим словом, не предполагающим, что их когда-нибудь разберут. 🤡

🔹 Обогащать теперь стараются преимущественно уязвимости из CISA KEV, уязвимости в ПО, используемом федеральными агентствами, и ПО, которое NIST определяет как критическое. То есть фактически работают по схеме БДУ ФСТЭК. Может, у ФСТЭК и подглядели. 😉

🔹 Спят и видят, как бы передать все функции по обогащению на сторону CNA. Полная децентрализация и бесконтрольность приведёт к ещё более замусоренным данным, но на это всем пофиг. 😏

🔹 При этом к CISA Vulnrichment и GCVE относятся критически. 🤷‍♂️🙂

Январский Linux Patch Wednesday

Январский Linux Patch Wednesday

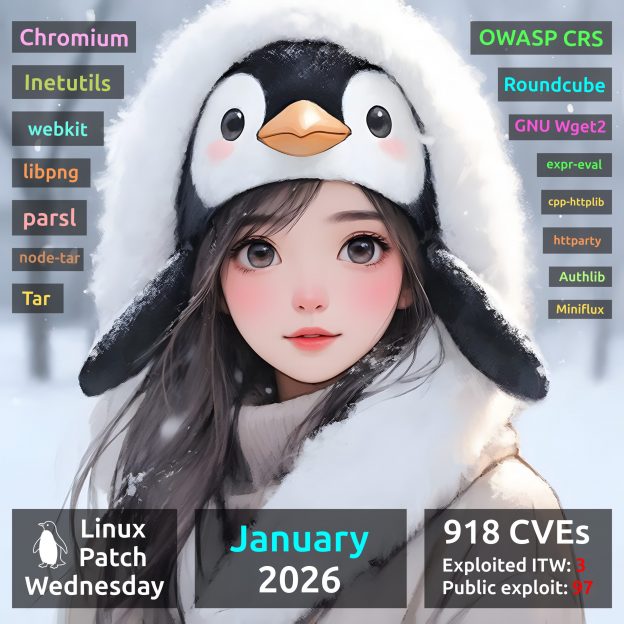
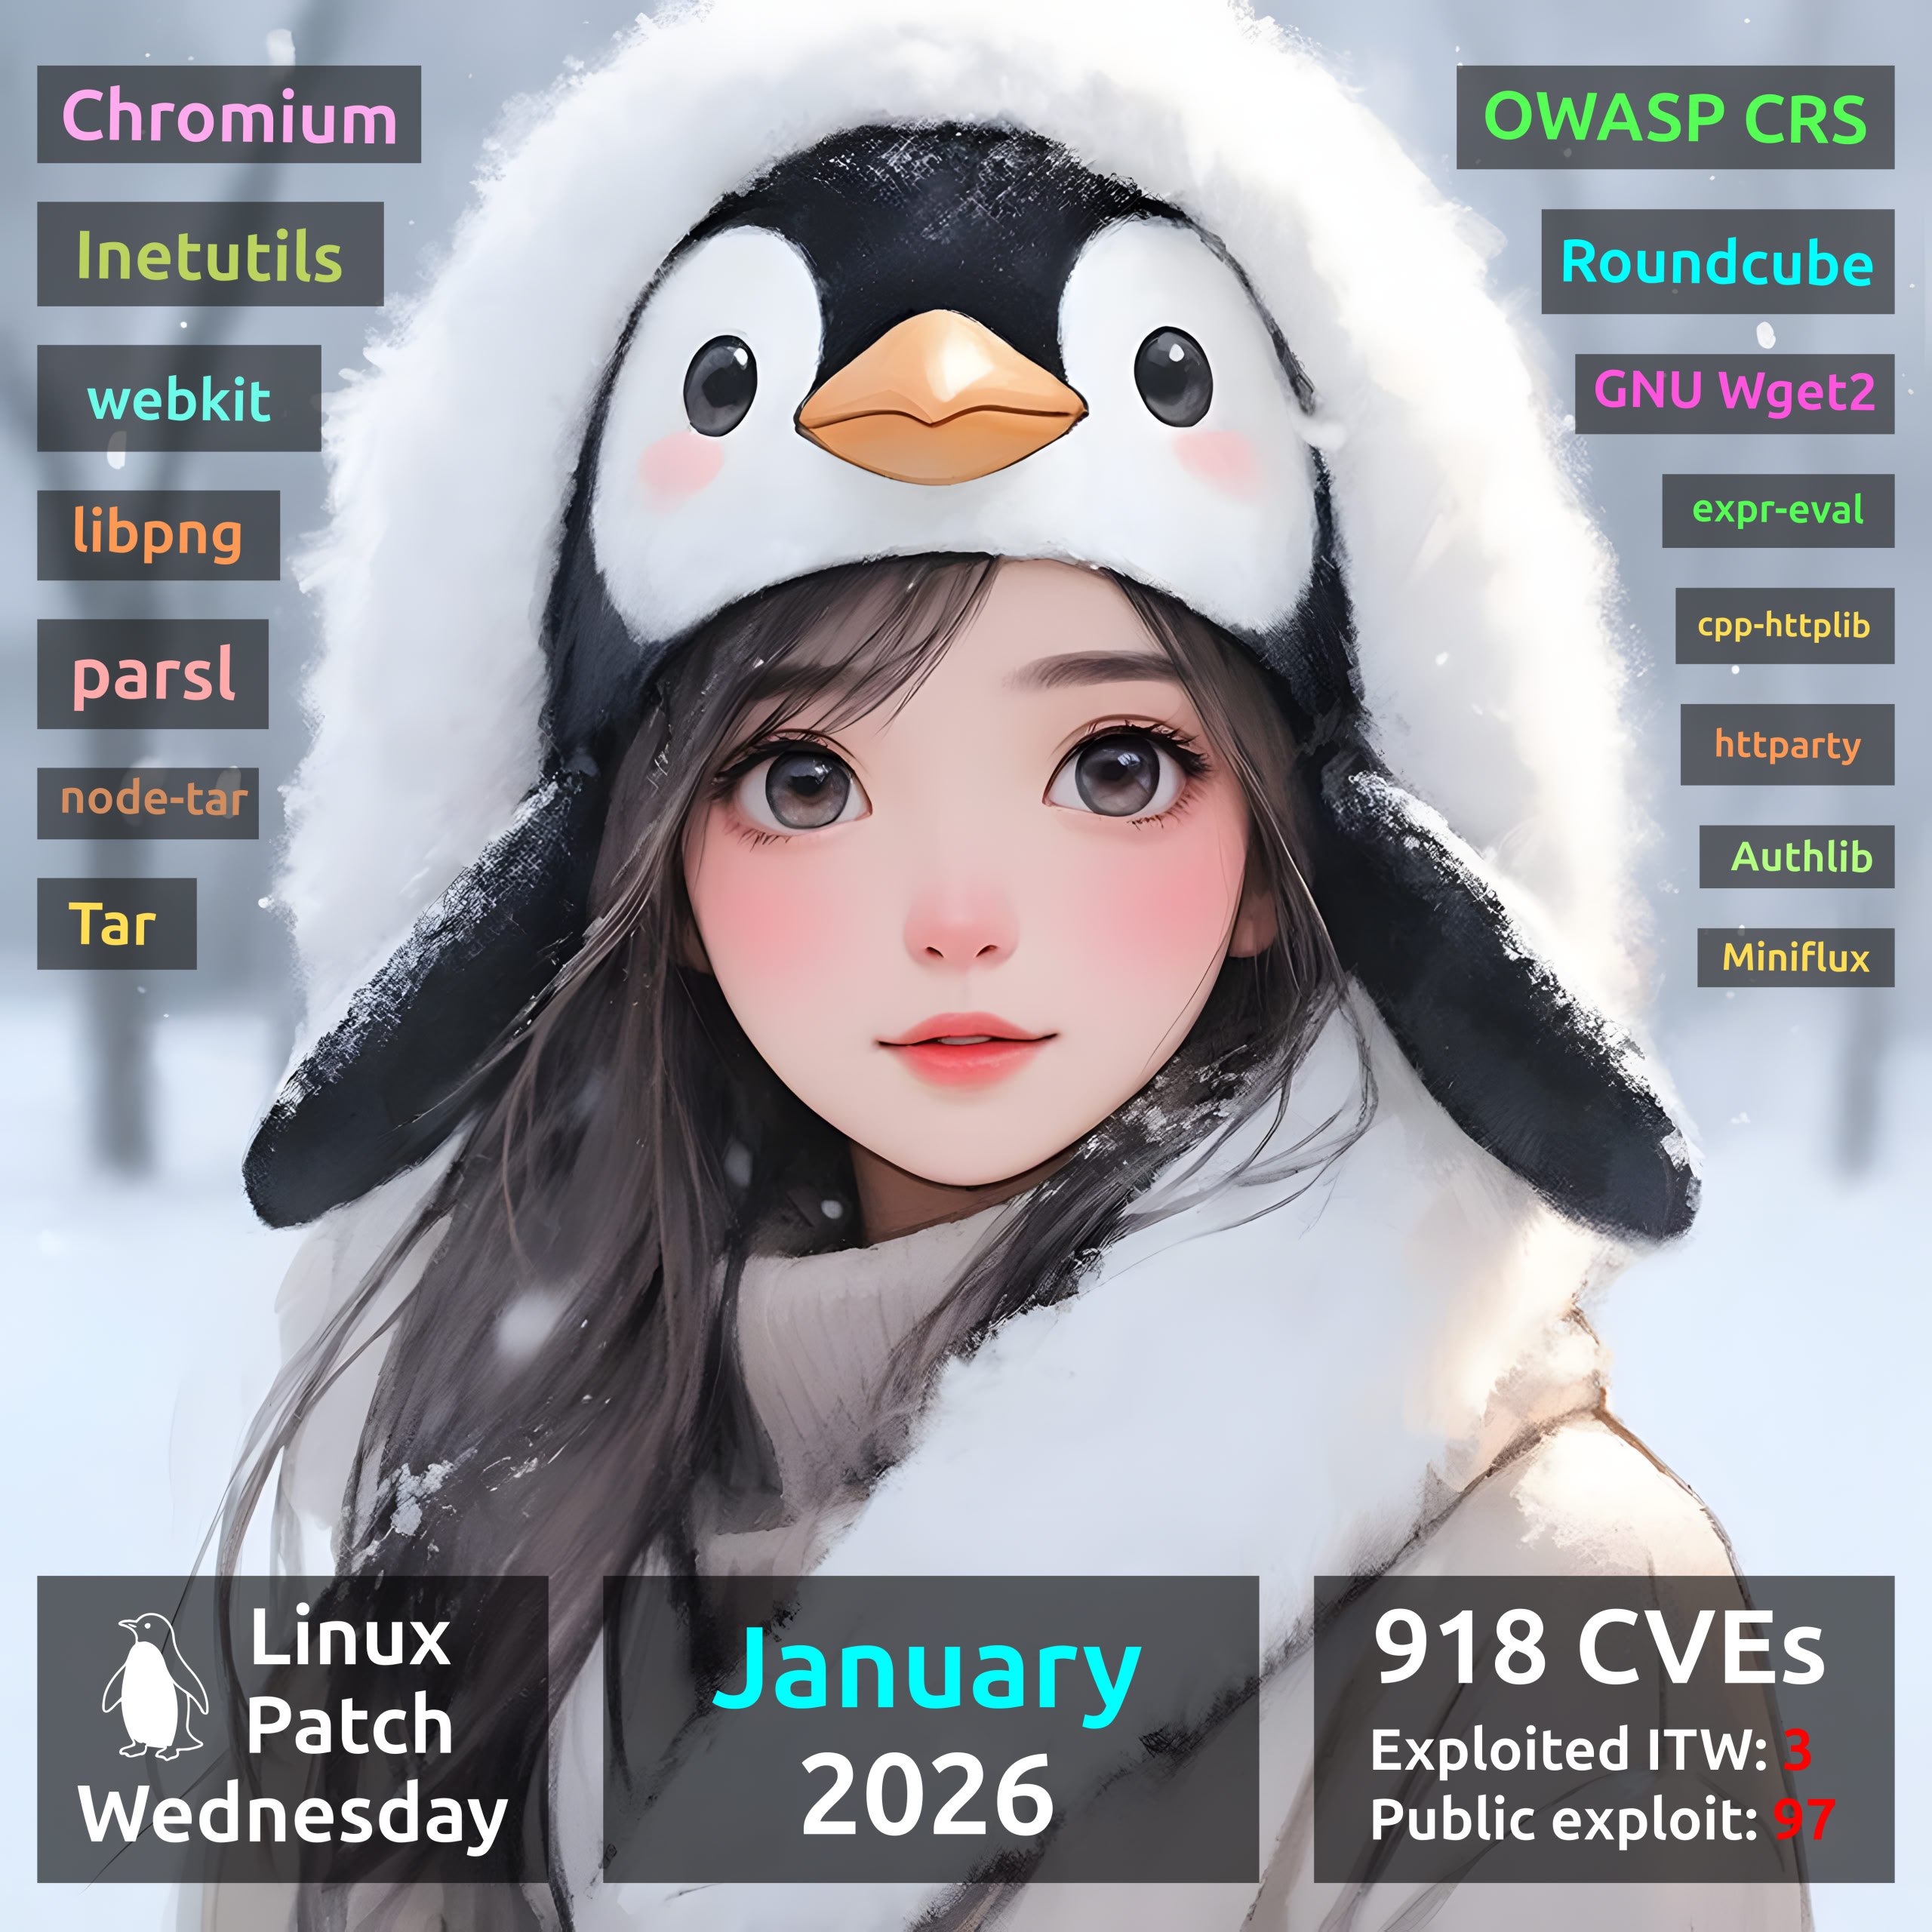
Январский Linux Patch Wednesday. В январе Linux вендоры начали устранять 918 уязвимостей, в полтора раза больше, чем в декабре. Из них 616 в Linux Kernel. Есть три уязвимости с признаками эксплуатации вживую:

🔻 AuthBypass - GNU Inetutils (telnetd) (CVE-2026-24061)
🔻 RCE - Safari (CVE-2025-43529); устраняется в Linux-дистрибутивах в пакетах webkit
🔻 MemCor - Chromium (CVE-2025-14174)

Ещё для 97 уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Можно выделить:

🔸 MemCor - libpng (CVE-2026-22695)
🔸 XSS - Roundcube (CVE-2025-68461)
🔸 RCE - expr-eval (CVE-2025-13204)
🔸 ComInj - cpp-httplib (CVE-2026-21428), httparty (CVE-2025-68696), Miniflux (CVE-2026-21885)
🔸 SQLi - parsl (CVE-2026-21892)
🔸 SFB - OWASP CRS (CVE-2026-21876), Authlib (CVE-2025-68158)
🔸 AFW - node-tar (CVE-2026-23745)
🔸 PathTrav - GNU Wget2 (CVE-2025-69194), Tar (CVE-2025-45582)

🗒 Полный отчёт Vulristics

Про уязвимость Authentication Bypass - GNU Inetutils (CVE-2026-24061)

Про уязвимость Authentication Bypass - GNU Inetutils (CVE-2026-24061)

Про уязвимость Authentication Bypass - GNU Inetutils (CVE-2026-24061). GNU Inetutils - это набор сетевых программ общего назначения, включающий, среди прочего, сервер Telnet (telnetd). Уязвимость telnetd из GNU Inetutils позволяет удалённому злоумышленнику получить root-овый shell на хосте без каких-либо учётных данных, отправляя специально сформированную переменную окружения USER, содержащую строку "-f root".

⚙️ Патч, исправляющий уязвимость, вышел 20 января. Уязвимы версии от 1.9.3 до 2.7 (включительно). Уязвимость существовала в нераскрытом виде более 10 лет. 🤷‍♂️

🛠 Подробный write-up и эксплойт были опубликованы компанией SafeBreach 22 января.

👾 GreyNoise фиксировали случаи эксплуатации уязвимости с 21 января.

🌐 Текущая оценка Shodan - 212 396 Telnet-серверов в Интернете (всего). Сколько из них используют GNU Inetutils и уязвимы пока непонятно. CyberOK обнаружили в Рунете около 500 потенциально уязвимых Telnet-серверов.

Через два месяца собираюсь выступать в секции про VM/EM/ASM на конференции Территория Безопасности 2026 и модерировать её же

Через два месяца собираюсь выступать в секции про VM/EM/ASM на конференции Территория Безопасности 2026 и модерировать её же

Через два месяца собираюсь выступать в секции про VM/EM/ASM на конференции Территория Безопасности 2026 и модерировать её же. 😉 В секции ожидаются минидоклады со стороны вендоров, сервис-провайдеров и клиентов. Плюс обсудим то, как мы видим развитие управления уязвимостями, экспозициями и площадью (поверхностью) атаки в российских реалиях. Приходите, будет интересно! 🙂

Так уж сложилось, что ТерБез - самая VM-ная конфа из существующих сейчас в России. Там всегда много стендов VM-ных вендоров (представлена значительная часть карты!), и, соответственно, много профильного кулуарного общения. 💬 Если вы работаете в VM-вендоре и вас там пока нет - обратите внимание. ⚠️ Если вы VM-щик - не забудьте зарегистрироваться и приходите 2 апреля в Hyatt Regency Moscow Petrovsky Park. 🚶‍➡️

Около-VM-ные темы также представлены: управление рисками и активами, мониторинг, комплаенс и харденинг, багбаунти. И это только один трек, а там их ещё три по разным направлениям ИБ. 🙃

Про уязвимость Information Disclosure - Desktop Window Manager (CVE-2026-20805)

Про уязвимость Information Disclosure - Desktop Window Manager (CVE-2026-20805)

Про уязвимость Information Disclosure - Desktop Window Manager (CVE-2026-20805). Desktop Window Manager - это композитный оконный менеджер, входящий в состав Windows, начиная с Windows Vista. Эксплуатация уязвимости, исправленной в рамках январского Microsoft Patch Tuesday, позволяет локальному злоумышленнику раскрыть адрес раздела ("section address") порта ALPC, относящийся к памяти пользовательского режима.

👾 Microsoft отметили, что эта уязвимость эксплуатируется в атаках. Уязвимость была добавлена в CISA KEV 13 января. Подробностей по атакам пока нет, но эксперты Rapid7 предполагают, что утечка адреса памяти могла позволить злоумышленникам обойти ASLR, упрощая создание стабильного эксплоита для повышения привилегий через DWM.

🛠 Публичные PoC-и эксплоитов доступны на GitHub с 14 января.