Joint advisory AA22-279A (1/4)

Joint advisory AA22-279A (1/4)

Пожалуй хватит общих слов, давайте про уязвимости. 🙂 Очередная двадцатка уязвимостей от CISA, NSA и FBI. Joint cybersecurity advisory (CSA) AA22-279A. Не могут американцы просто выпустить список "20 уязвимостей через которые чаще всего ломают американские организации". Обязательно нужно вставить геополитику и указать на какую-то страну. Поэтому вопрос атрибуции атак оставляю без комментариев.

Но сами такие списки люблю по ряду причин:

1) Они показывают на какие CVE нужно обратить внимание. Это самое очевидное. Заметили такое в инфраструктуре - бегите исправлять.
2) Они показывают софты, за которыми нужно следить в первую очередь. А ваш сканер уязвимостей должен хорошо эти софты поддерживать.
3) Они показывают группы софтов, за которыми нужно следить в первую очередь. Обычно это то, что доступно широкому кругу пользователей или что неудобно обновлять.
4) Они показывают типы уязвимостей, на которые нужно обращать внимание в первую очередь.
5) Такие листы уязвимостей относительно компактные, их даже руками можно разобрать.

Не могу не отметить, насколько халтурно выполнен репорт. Описание уязвимостей подтянули автоматом с NVD. Включая такое: "Microsoft Exchange Server remote code execution vulnerability. This CVE ID differs from CVE-2021-26412, CVE-2021-26854, CVE-2021-26855, CVE-2021-26858, CVE-2021-27065, and CVE-2021-27078". Могли бы потрудиться и написать уникальный текст по каждой из 20 CVE-шек, ну правда. Joint advisory от трех серьезных организаций, но кажется всем настолько наплевать.

Исходный список:

1) Apache Log4j CVE-2021-44228 Remote Code Execution
2) Pulse Connect Secure CVE-2019-11510 Arbitrary File Read
3) GitLab CE/EE CVE-2021-22205 Remote Code Execution
4) Atlassian CVE-2022-26134 Remote Code Execution
5) Microsoft Exchange CVE-2021-26855 Remote Code Execution
6) F5 Big-IP CVE-2020-5902 Remote Code Execution
7) VMware vCenter Server CVE-2021-22005 Arbitrary File Upload
8) Citrix ADC CVE-2019-19781 Path Traversal
9) Cisco Hyperflex CVE-2021-1497 Command Line Execution
10) Buffalo WSR CVE-2021-20090 Relative Path Traversal
11) Atlassian Confluence Server and Data Center CVE-2021-26084 Remote Code Execution
12) Hikvision Webserver CVE-2021-36260 Command Injection
13) Sitecore XP CVE-2021-42237 Remote Code Execution
14) F5 Big-IP CVE-2022-1388 Remote Code Execution
15) Apache CVE-2022-24112 Authentication Bypass by Spoofing
16) ZOHO CVE-2021-40539 Remote Code Execution
17) Microsoft CVE-2021-26857 Remote Code Execution
18) Microsoft CVE-2021-26858 Remote Code Execution
19) Microsoft CVE-2021-27065 Remote Code Execution
20) Apache HTTP Server CVE-2021-41773 Path Traversal

Я конечно не отказал себе в удовольствии загнать список CVE-шек в свой Vulristics, чтобы посмотреть как он справится и подтюнить его при необходимости.

$ python3.8 vulristics.py --report-type "cve_list" --cve-project-name "AA22-279A" --cve-list-path joint_cves.txt --cve-data-sources "ms,nvd,vulners,attackerkb" --cve-comments-path comments.txt --rewrite-flag "True"

Отчет здесь: https://avleonov.com/vulristics_reports/aa22-279a_report_with_comments_ext_img.html

Дальше будут некоторые комментарии про то, что в итоге получилось.
Теперь давайте посмотрим на Tenable One, который представили на прошлой неделе

Теперь давайте посмотрим на Tenable One, который представили на прошлой неделе.

Это "Exposure Management Platform". Адекватного перевода на русский для "exposure management" так и нет. Часто не заморачиваются и переводят как "управления рисками". Я тоже к этому склоняюсь. Хотя в отечественном VM-е с подачи Postive Technologies использовать слово "риск" теперь не комильфо, теперь в ходу "неприемлемые события". 🧐 С терминологией всё непросто. 🙂

Этот Tenable One это верхний уровень над 6 базовыми продуктами Tenable:

1. Tenable Lumin
2. Tenable.io Vulnerability Management
3. Tenable.io Web Application Scanning
4. Tenable.cs Cloud Security
5. Tenable.ad Active Directory Security
6. Tenable.asm Attack Surface Management

Кстати, вы видите среди продуктов Tenable.sc (Security Center), не говоря уже о Nessus? On-Prem за бортом. Развивается только облако.

Tenable One объединяет данные из этих продуктов "в единое представление, помогающее организациям получать информацию, расставлять приоритеты и сообщать о киберрисках".

А фактически помогает отчитываться перед руководством, рассказывать как там у нас вообще дела с безопасностью. 😉 "Tenable One предоставляет руководителям служб безопасности и бизнес-руководителям централизованное и ориентированное на бизнес представление о кибер-рисках с четкими ключевыми показателями эффективности (KPI)"

Что в рамках Tenable One предлагают:

1. Asset Inventory - искалка по активам. Вроде достаточно удобная. По факту GUI над эластикой. Нужна потому, что продуктов уже куча и большая часть этих продуктов это стартапы приобретенные. Без единого инструмента для управления активами никуда. Доступно в Tenable One Standard.
2. Exposure View - дашбордики для руководства. Красиво, загадочно. Есть графики, которые вверх идут или вниз и светофорчик с большой буквой-оценкой. Это по сути развитие продукта Lumin. По задумке Tenable это должно отвечать на вопросы "Насколько мы в безопасности? Где мы находимся в наших усилиях по предотвращению и смягчению последствий? Как у нас дела с течением времени и каковы ключевые события?" Доступно в Tenable One Enterprise.
3. Attack Path Analysis - для этого ещё даже обзоров пока нет. Будут как-то цепочки атак анализировать. А как они будут это делать без анализа сетевых конфигов? Они же не Skybox. Или будут с хостов будут пробовать соединения устанавливать и на этом основании делать вывод? Пока непонятно. Доступно в Tenable One Enterprise.

К релизу у них вышло 2 ролика: в одном про горы, общие слова, шутейки, а в другом про дружную команду и дайверсити. В целом, не сказать что в релизе есть что-то вызывающее wow-эффект. Скорее попытка объединить кучу разрозненных закупленных решений во что-то единое и мало-мальски юзабельное. Типа давайте хоть какую-то аналитику по собранным данным изобразим на скорую руку. Но про Attack Path Analysis было довольно интригующе, как будут подробности ознакомлюсь.

"Skybox Security представляют первое в отрасли решение SaaS для Security Policy и Vulnerability Management в гибридных средах"

"Skybox Security представляют первое в отрасли решение SaaS для Security Policy и Vulnerability Management в гибридных средах". Норм заголовок. Первое! Вот в Qualys и Tenable удивятся. У них-то не было SaaS решений для Security Policy и Vulnerability Management. И облака они оказывается не поддерживают. 😏 Бессмысленный и беспощадный маркетинг.

На что можно обратить внимание:

1. Skybox продолжают фокусироваться на сетевой доступности: "hybrid network modeling, path analysis, and automation".
2. Очередная модная аббревиатура от Gartner - Cyber Asset Attack Surface Management (CAASM) пошла в дело. В прошлый раз у нас тут проскакивал EASM.
3. Делают акцент на интеграции со сторонними API (150 интеграции) и рекомендациях по настройке ("automatically provides remediation options").
4. "Первое в отрасли решение для автоматического сопоставления уязвимостей с типом вредоносного ПО… программы-вымогатели, Remote Access Trojans (RAT), ботнеты, майнеры криптовалюты, трояны". Витает в воздухе тема, но публичных адекватных мапингов CVE на малварь пока нет. Поэтому хорошая дополнительная фича для коммерческих решений.

Отзывы клиентов, конечно, милота.

"They were getting burned out. So, this has changed at least one of my engineers' lives. He actually said it over and over, 'This is the best thing that's ever happened to me.' Had it been anyone else, I doubt we would have kept anyone in that position for long." – Information Security Manager, Financial Services Organization

День Рождения не был на праздник похож, был скучным, был грустным, безрадостным…

Вот Михаил Кондрашин правильную тему поднимает

Вот Михаил Кондрашин правильную тему поднимает

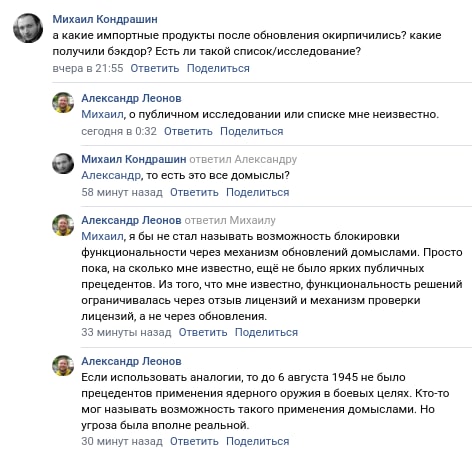
Вот Михаил Кондрашин правильную тему поднимает. А где вообще кейсы, когда именно через обновления вендоры блокировали функциональность или добавляли зловредную функциональность? Может это все домыслы? Особенно интересно в контексте текущей новостной повестки. Если есть что добавить, приглашаю присоединиться к обсуждению в ВК.

А как собственно изменилась работа с уязвимостями в 2022 году?

А как собственно изменилась работа с уязвимостями в 2022 году? Возвращаясь к названию исследования Positive Technologies. Как я вижу.

1. Раньше было страшно не успеть обновиться и получить инцидент с эксплуатацией уязвимости. Теперь ещё страшно обновиться и получить кирпич или бэкдор, потому что вендор решил прогнуться под геополитику. Эти страхи борются. Сейчас ситуация несколько стабилизировалась и первый страх побеждает. Что завтра будет неизвестно.
2. Замена ПО на стабильное (отечественное) выглядит как избавление от второго страха и возврат к более простому и надежному процессу. VM-щики могут этому способствовать, но их слово вряд ли будет решающим. Более значима позиция регуляторов, бизнеса и IT.
3. Переход на стабильное (отечественное) ПО совсем не обязательно будет простым с точки зрения VM. Есть сомнения в зрелости вендоров ПО. Заводят ли они уязвимости своих продуктов в БДУ? Выпускают ли бюллетени безопасности? Если не будет идентификаторов уязвимостей и бюллетеней, значит не может быть адекватной поддержки в VM решениях. Хотелось бы, чтобы регуляторы обращали на это внимание и выдвигали такие требования к сертифицированным решениях и решениям находящимся в реестрах.
4. С VM-решениями стало хуже. Западные вендоры официально ушли, продолжать использовать их решения теоретически можно, но сложно и они становятся менее эффективны с учетом перехода организаций на стабильное (отечественное) ПО, которое в западных VM-решениях не поддерживается. Для приобретения VM решения доступно сейчас 3-4 опции и стоимость у них отнюдь не как у Nessus Professional. Нужно раскошеливаться или проявлять изобретательность. А скорее и то, и другое.
5. Регуляторы начали уделять гораздо больше внимания исправлению уязвимостей в организациях. С информированием стало на порядок лучше. Не удивлюсь, если скоро мы увидим ещё и жесткий публичный ататат за неисправление уязвимостей, о которых было проинформировано, приведшее к серьезным инцидентам. С одной стороны ответственность растет, а с другой стороны и обосновывать важность VM-а становится гораздо проще.

Прочитал исследование Positive Technologies "Как изменилась работа с уязвимостями в 2022 году"

Прочитал исследование Positive Technologies Как изменилась работа с уязвимостями в 2022 году

Прочитал исследование Positive Technologies "Как изменилась работа с уязвимостями в 2022 году". Впечатления не очень. Компания мне родная. Особенно команда VM. Но тут вопросы не к ним, а к авторам этого исследования.

1. Мое мнение, что любая публикация про Vulnerability Management в России это здорово. Особенно если это исследование, а не рекламный проспект. Это порождает дискуссию, подсвечивает проблемные места и в конечном итоге улучшает качество продуктов и конкурентоспособность отечественных VM компаний.
2. В данном случае методология исследования вызывает вопросы. Публичный опрос на "сайте Positive Technologies, интернет-порталах, посвященных ИБ, в социальных сетях, тематических чатах и Telegram-каналах" с интерпретацией результатов автором отчета это не то, что хотелось бы видеть. Это делать дешево и просто, но при этом напрочь теряется контекст.
3. Формулировки вопросов странные. "Какие продукты вы используете для управления уязвимостями?" Множественный выбор. 43% "используют решения open-source". – Петька, приборы! – 20! – Чё "20"?! – А чё "приборы"? О чем здесь речь? Сканируют ли сетку nmap-ом? Используют опенсурсные утилиты для детекта уязвимостей? OpenVAS? OpenSCAP/Wazuh? Есть что-то достаточно хорошее опенсурсное для сканирования Windows? Может это не про детект, может просто результаты детекта в опенсурсный Faraday складывают?
4. Варианты ответов неполные. На вопрос "Где вы ищете информацию о новых уязвимостях?" получили аномалию, что БДУ ФСТЭК используют больше чем NVD. Переходим на отечественные источники! Как тебе такое Илон Маск?! Но в вариантах ответа нет важного в нашей стране источника данных об уязвимостях - бюллетеней регуляторов. Они как раз и содержат ссылки на БДУ. Может результаты показывают не то, что люди БДУшный фид анализируют, а то, что они реагируют на рассылки регуляторов и лезут потом в БДУ?
5. Формулировки выводов странные. "Проблемы с организацией патч-менеджмента остаются у каждого десятого респондента." А у 90% нет проблем с организацией патч-менеджмента? Все автоматом патчится-тестится, VM не нужен, расходимся?
6. Вопросы "как быстро вы это делаете ?" - просто песня. Это как, извините, в анекдоте про разницу в размерах у жителей в Вилариба и Вилабаджо. В одной деревне измеряли, а в другой опрашивали. Абстрактные уязвимости на абстрактных активах исправляются за какое-то время. Получили, что 75% опрошенных закрывают критически опасные уязвимости на важных активах за неделю и меньше! А в месяц укладываются 90%! При этом на фултайме VM-ом практически никто не занимается. "Какой процент рабочего времени занимают задачи специалиста по ИБ, связанные с VM?" Свыше 75% процентов только у 4% опрошенных. Удивительно!
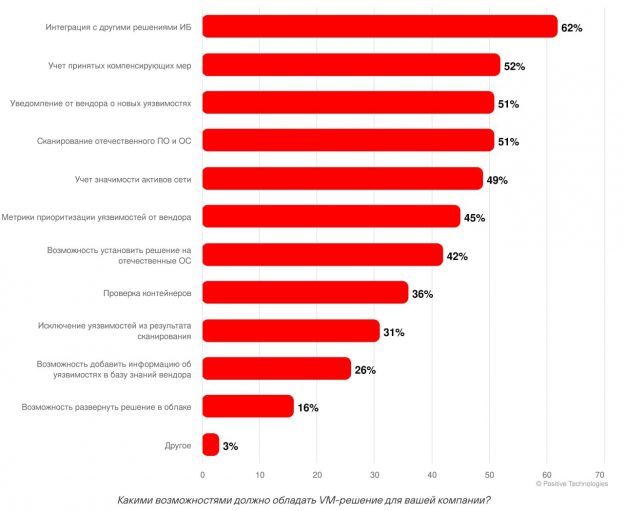
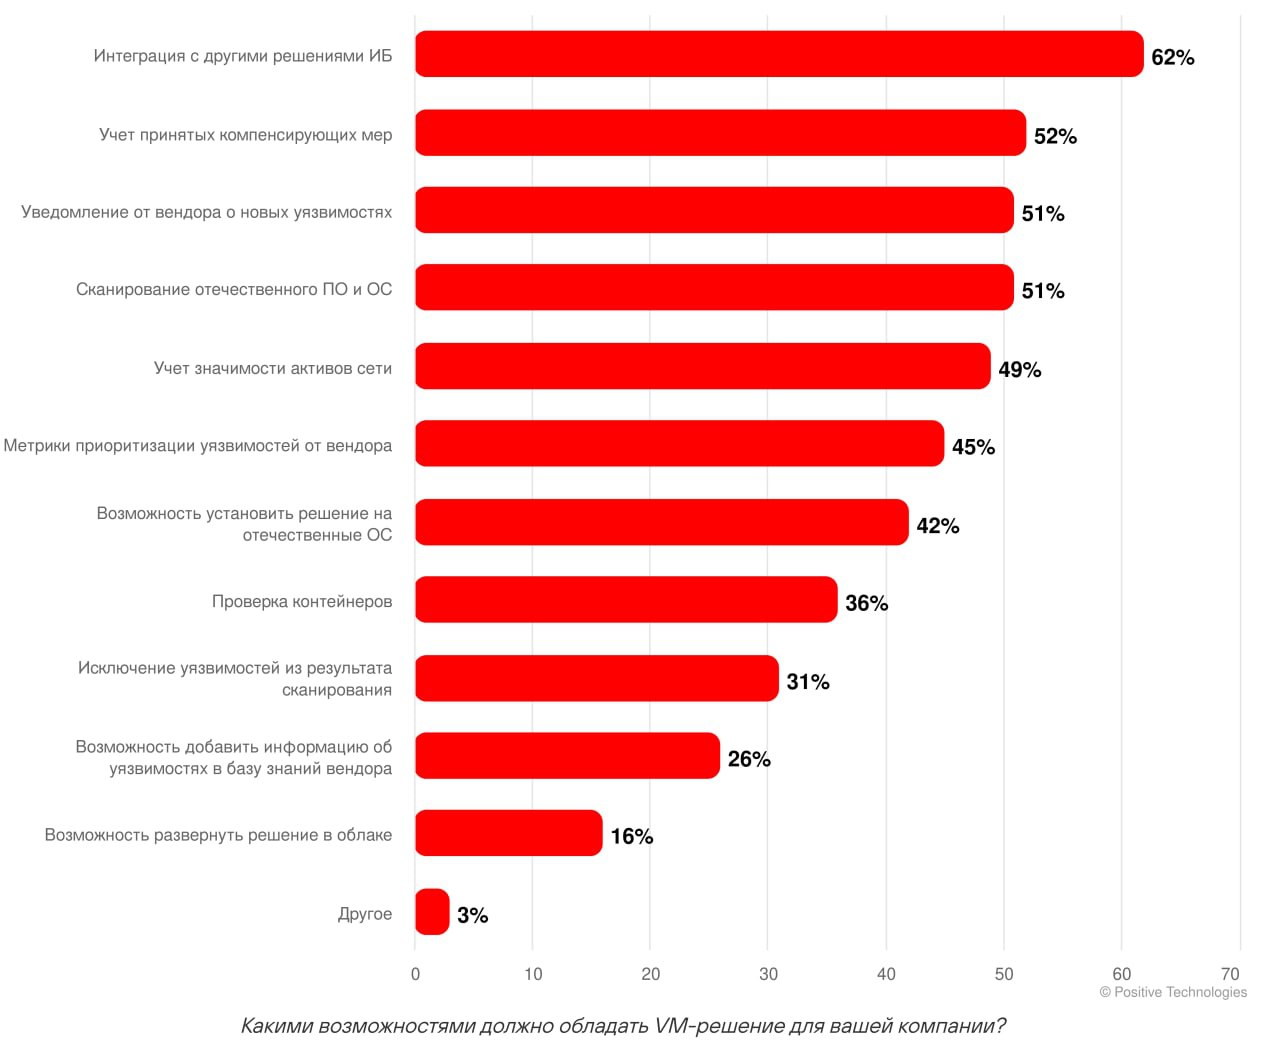
7. Раздел "Какими возможностями должно обладать VM-решение для вашей компании?" норм. Важные фичи перечислены. Есть некое лукавство, очень уж они похожи на фичи и бэклог MaxPatrol VM, но это ладно. Если бы весь опрос был преимущественно в эту сторону и опрашиваемые могли предлагать свои варианты, то это могло быть любопытно.

Критикуешь - предлагай. Кажется правильным изменить методологию. Не опрашивать всех подряд. Работать адресно с людьми, которые специализируются на VM-е. Собрать экспертную группу. В рамках этой экспертной группы отобрать человек 50. Провести с ними полноценные интервью минут на 30. Задавать примерно те же вопросы, но получить развернутые ответы, а не выбор вариантов из опросника. В чем трудности VM-а? Что работает, что не работает? Спрашивать о фиксах конкретных актуальных уязвимостей, например Log4Shell или ProxyShell, как с ними справлялись? Как устроен процесс патчинга? Как патчатся неудобные активы: BIOS/UEFI, прошивки устройств и т.п.? Да, такие ответы будет сложнее и дороже анализировать. Но будет видна более-менее реальная картина. Возможно какие-то best practices можно будет сформулировать. Ну и вопросы, а затем и результаты, неплохо бы с экспертной группой провалидировать, чтобы исключить откровенные странности и ляпы.

Напоследок напишу про многострадальный @VMconf, https://vmconf.pw/

Напоследок напишу про многострадальный @VMconf, https://vmconf.pw/. Очень удачный год я выбрал для попытки запуска некоммерческого международного эвента в области VM-а, ничего не скажешь. 😅 В воздухе прям веет международным экспертным сотрудничеством. Плюс ещё мои безумные организаторские скиллы интроверта. Все сошлось. За всё время удалось заинтересовать участием только одного человека, и тот весной ожидаемо окуклился. Та й на краще это сейчас наверное, евпочя. 🙂 Поэтому в этом году VMconf в режиме странноватого моноспектакля. До конца года ещё парочку видео собираюсь для него записать. НО (!), если кто-то хочет запостить свою видяшку на английском по теме VM-а, это всячески приветствуется. Если есть идеи-предложения на следующий год тоже пишете. Домен на год проплатил, в эту авантюру все ещё верю. 🤓