Несколько организационных моментов

Несколько организационных моментов. В опросе по открытию комментов победил пункт "открыть". Но открывать я все равно не буду. Уот так вот. 🙂

Походил по ИБшным канальчикам с открытыми комментариями. Нигде не увидел ламповых дискуссий. Сплошное адище, токсичность и оффтоп. Понять можно. Время сейчас непростое. Плюс поправка на осень. Но перспектива взваливать на себя дополнительную бесполезную работу по просеиванию чужого негатива мне совсем не улыбается. Свою кукуху я тоже стараюсь беречь. 😇

Если хочется дать обратную связь, то это можно сделать следующими способами:

1) Лучше всего развернуто написать мне в личку @leonov_av, что я в чем-то не прав или что-то не учитываю. Мы пообщаемся, разберем аргументы, и вполне вероятно, что я скомпоную полученные знания в новый пост и отправлю в канал. В итоге мы и горизонтальные связи прокачаем, и больше полезного контента нагенерим. Сплошной win-win.
2) Если хочется публичного общения в телеграмме, то есть чат @avleonovchat. Единственный момент - он строго англоязычный. Это для того, чтобы зарубежные коллеги прошаренные в теме VM-а тоже могли принимать участие в дискуссии. Не стесняйтесь, автоматический перевод вполне сойдет. Т.к. в чатик постоянно добавляются рекламные боты, а антибот системы для тележеньки довольно убогие, то я просто проверяю подписан ли новый смахивающий на бота молчаливый человек на каналы @avleonovcom или @avleonovrus и если нет, то баню. Вроде пока такой примитивный способ неплохо работает. Но если кого-то случайно заблокирую, пишите в личку, поправим.
3) Также я тащу все посты отсюда в ВК-шечку. Можете зайти на мою страничку найти там пост и откомментить. Вот к примеру Андрей Бешков вступился за бывшего работодателя и не согласен с тем, что Microsoft кейлоггер в Windows добавили. 🙂 Не без перехода на личности конечно ответил, но дискуссия пошла достаточно адекватная. Удачный пример. 👍 Также я охотно добавляю в друзьяшки всех, кто судя по профилю как-то связан с ИБ или в личке представился, так что welcome.
4) Наконец в той же ВК-шечке есть сообщество Управление Уязвимостями и прочее, куда я также весь контент аккуратно переношу . Так как я ненастоящий блоггер и все делаю неправильно, то там у меня 47 подписчиков, а не 4301, как у Андрея Прозорова. Это я не из зависти (хотя безусловно 🙂), a к тому, что сообщества в ВК тоже подходят для комьюнити-билдинга, так что если хотите можете тоже подписаться и комментить там.

Ну или сердечко посту поставьте или палец вверх, тоже норм обратная связь. 😊
Сейчас начинают потихоньку разгонять [1, 2] по поводу уязвимости macOS CVE-2022-32910

Сейчас начинают потихоньку разгонять [1, 2] по поводу уязвимости macOS CVE-2022-32910

Сейчас начинают потихоньку разгонять [1, 2] по поводу уязвимости macOS CVE-2022-32910. Прочитал исследование. Может я что-то не понял, но похоже из мухи слона делают. Описание-то прямо страшное: "Jamf Threat Labs recently discovered a new macOS vulnerability in Archive Utility that could lead to the execution of an unsigned and unnotarized application without displaying security prompts to the user, by using a specially crafted archive". Можно подумать, что скачал пользователь архив, кликнул по нему случайно и всё, похачен.

На самом деле там пишут про вот этот механизм macOS:

"Когда архив загружается из Интернета, он будет содержать расширенный атрибут com.apple.quarantine. Этот расширенный атрибут укажет macOS, что файл был загружен из удаленного источника и должен быть проверен, прежде чем будет разрешено его выполнение. Когда утилита архивирования извлекает архив, она применяет атрибут карантина ко всем извлеченным элементам. Это обеспечивает соответствующее распространение атрибута карантина и проверку Gatekeeper-ом любых открытых исполняемых файлов".

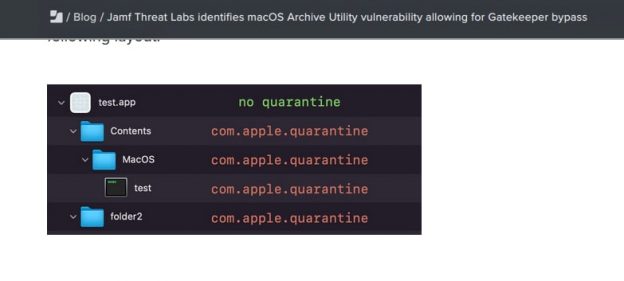
И вот простановку атрибута com.apple.quarantine (и проверку Gatekeeper) исследователи научились обходить.

"Когда пользователь загружает и запускает такой архив, он будет открыт Archive Utility в следующем виде. [картинка] Как мы видим, приложение не имеет атрибута карантина и, следовательно, будет обходить все проверки гейткипера, позволяя выполняться unnotarized a и/или неподписанным двоичным файлам."

То есть пользователь должен скачать архив и запустить оттуда зловредное приложение и тогда ему не дадут по рукам встроенные механизмы безопасности. Но возможно дадут по рукам какие-то другие механизмы безопасности.

В общем, уязвимость это? Уязвимость. Критикал ли это, который нужно срочно патчить? Ну вроде нет. Возможно повод научиться искать подобные архивы в почте.

Интересный пост вышел вчера в блоге Qualys

Интересный пост вышел вчера в блоге Qualys. Про устаревшие активы. Суть в следующем. В ходе эксплуатации Vulnerability Management системы в неё добавляются активы. В основном сетевые хосты, но в случае Qualys не только. На них каким-то образом, агентно или безагентно детектируются уязвимости. И вот по какой-то причине данные по некоторому активу перестают обновляться. Как правило, это связано с тем что актива больше нет. Сервер выключили, виртуалку удалили, десктоп перезалили и т.п. А в интерфейсе Qualys актив продолжает отображаться, для него показываются уязвимости, он в лицензии учитывается. Непорядок.

И какую же функциональность предлагает Qualys для решения этой проблемы? Во-первых отображают активы в дашборде, с разбивкой по дате последнего обновления данных. Уже неплохо. Как минимум можно поресерчить что с этими активами случилось. Во-вторых можно настроить правила, которые будут активы неактивные больше N дней удалять. Это конечно не самое хорошее решение, десятки дней терпеть в VM-е зомби-хосты и неисправляемые уязвимости на них. Но зато просто. И эти правила не работают для "IP/DNS/NetBIOS tracked scanned assets (no Cloud Agent)", для них там ручной метод предлагается.

Но, имхо, самое лучшее решение, о котором в посте не пишут это забирать актуальные статусы активов непосредственно из IT-систем через которые они управляются, залезать в VM решение по API и оперативно подчищать неживое. Благо у Qualys API мощный и такие штуки можно делать без проблем. Кастомная автоматизация рулит! 🙂

Занимательно порефлексировать над очередным набросом Дурова на WhatsApp

Занимательно порефлексировать над очередным набросом Дурова на WhatsApp. Он там делает далеко идущие выводы, что очередная исправленная RCE уязвимость в WhatsApp это на самом деле умышленно добавленный бэкдор. 🙂 И что эта уязвимость давала доступ ко всем файлам на телефоне пользователей. И поэтому ради безопасности своих данных не пользуйтесь WhatsApp-ом.

Нет, ну что такая атака с использованием WhatsApp в принципе возможна, мы ещё по кейсу с Pegasus от NSO Group помним. Но не настолько же все тривиально! То, что используется в десятках таргетированных атак вряд ли будет долго и массово использоваться против простых обывателей.

С тем же успехом можно сказать, что, например, уязвимость в виндовом клиенте Telegram это тоже был бэкдор. 🙂

С другой стороны, является ли смартфон с удаленным ватсапом или даже телеграммом безопасным устройством? Нет конечно! Он как был убогой пальцетыкалкой с нелепым обрубком вместо операционной системы так и остался. Обрубком, который был вкорячен на конкретную железку матюками и грязными хаками, так что поставить туда что-то альтернативное в общем случае не получится, только попользоваться пару лет и выкинуть. На каждый чих по приложению требующему максимум прав. Дичь ведь. И всё это намертво завязано на американский бигтех и им же полность контролируется. Использовать смартфон с Android или iOS для чего-то чем вы не готовы сейчас же поделиться со всем миром это очень плохая идея. Если вы так делаете, прекращайте.

Поискал что же это за документ такой калифорнийский

Поискал что же это за документ такой калифорнийский. Кажется вот этот.
https://cdt.ca.gov/wp-content/uploads/2021/10/Cybersecurity_Strategy_Plan_FINAL.pdf
Как видно из урла, прошлогодний. Ну и страниц не 24, а 15. Но не суть, надеюсь у них с внедрением VM-а все получилось. 🙂

Читаю Лукацкого с карандашиком

Читаю Лукацкого с карандашиком

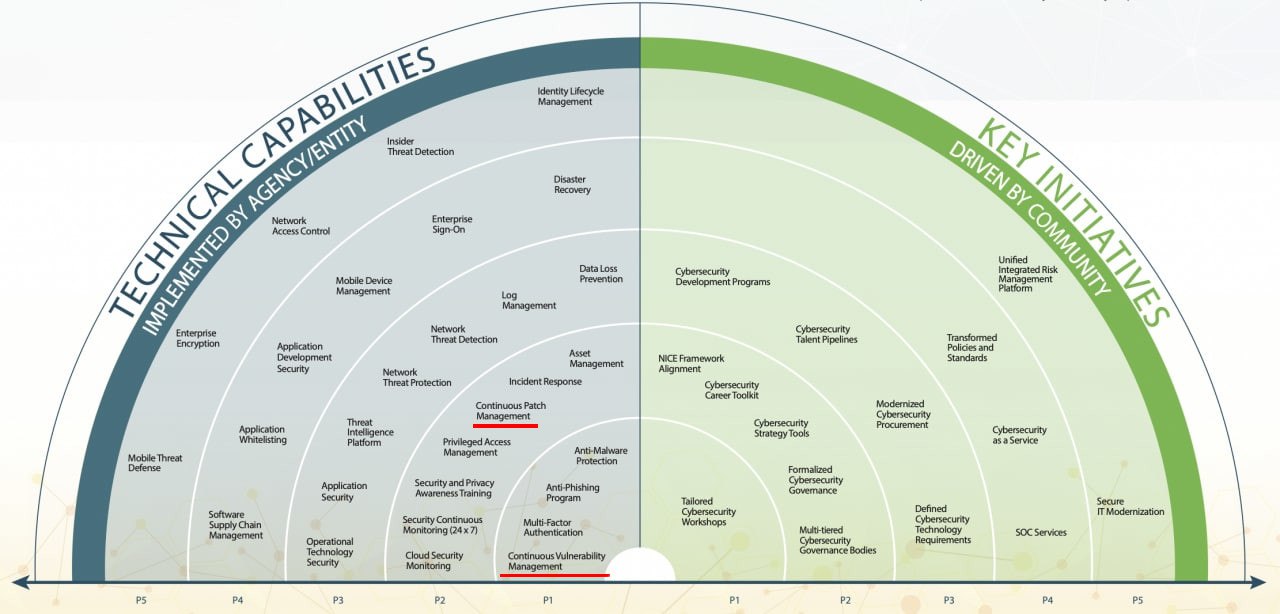
Читаю Лукацкого с карандашиком. 🙂 "Пятилетний план по кибербезопасности штата Калифорния. Слева технические меры, которые должны быть внедрены во всех госструктурах штата разнесенные по приоритетам." Continuous Vulnerability Management в P1, Patch Management в P2. Приоритетами удовлетворен. 😊

Тут ещё недавно была очень крутая инициатива от CISA (BOD) 23-01, надо будет её по-внимательнее почитать и расписать. На первый взгляд и в пересказе журналистов нашим дорогим регуляторам было бы тоже интересно ознакомиться.

Собственно вот и обещанный пост про OpenSCAP

Собственно вот и обещанный пост про OpenSCAP. Демонстрирую как можно просканить хост на уязвимости с помощью OpenSCAP и бесплатного официального OVAL контента для Ubuntu. Также пробую разнести сбор данных и их анализ с помощью System Characteristics. Не без багов, но работает. Можно ли будет генерить файлы System Characteristics самостоятельно без утилиты oscap, только по собранным пакетам и версии ОС? Так чтобы на основе OpenSCAP сделать бесплатную API-шку совместимую со Scanvus? 🤓 Хе-хе, посмотрим. Но пока выглядит как достаточно перспективная задумка. Следите за обновлениями, ну и если кто хочет поучаствовать в благом деле, пишите в личку (@leonov_av).