Архив метки: AI

Автономные AI-агенты - будущее Vulnerability Management-а

Автономные AI-агенты - будущее Vulnerability Management-а

Автономные AI-агенты - будущее Vulnerability Management-а. В прошлом году у меня был пост про то, как мог бы выглядеть полезный AI для VM-а. Идея на поверхности. После того как VM-решения развились в достаточной мере, что с их помощью действительно стало возможным выполнять детектирование, приоритизацию, заведение и отслеживание задач на устранение уязвимостей (а иногда и само устранение уязвимостей), у клиента возникает запрос:

"Я столько всего МОГУ делать, но что мне СЛЕДУЕТ делать здесь и сейчас для того, чтобы обеспечить наилучшую безопасность организации? Дайте совет! А ещё лучше, проведите работы, по возможности, за меня. 😏"

Можно возразить, что автономные агенты, если дать им волю, порушат инфраструктуру организации. Так же, как и бездумное использование автопатчинга. Но в этом и состоит задача VM-вендора - реализовать защитные меры таким образом, чтобы нивелировать возможные риски.

📅 Посмотрим, как автономные AI-агенты будут работать у Qualys. 😉
Qualys представили решение Agentic AI для автономного управления киберрисками

Qualys представили решение Agentic AI для автономного управления киберрисками

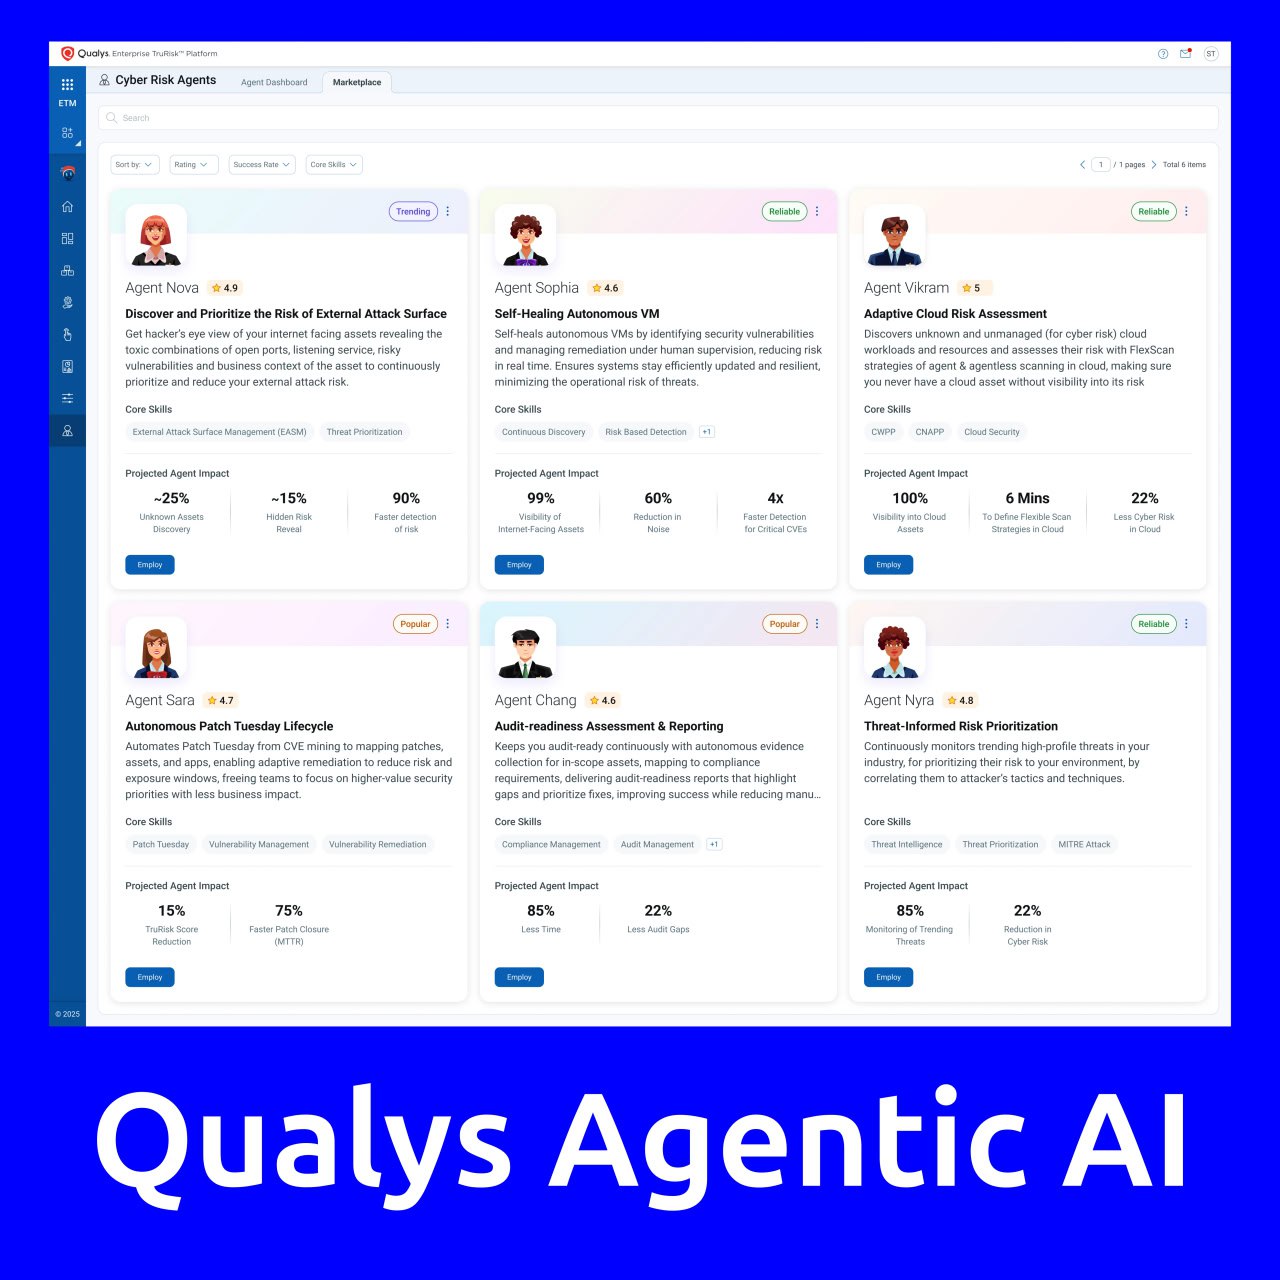
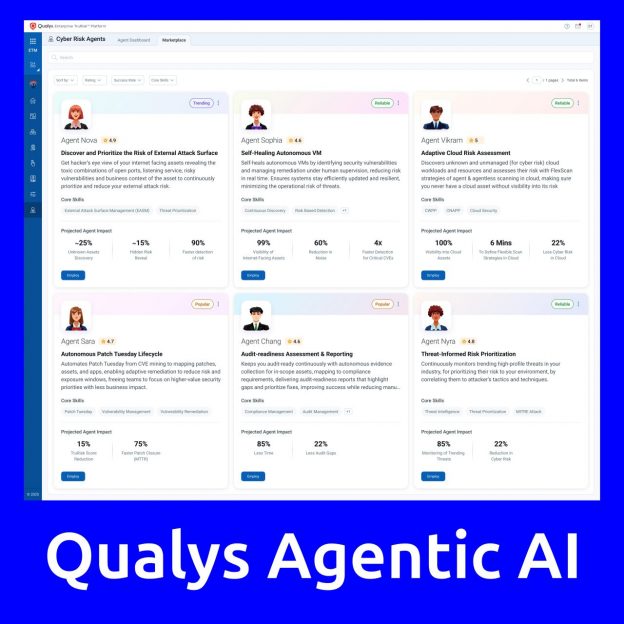
Qualys представили решение Agentic AI для автономного управления киберрисками. В рамках решения Qualys предоставляет готовых агентов по киберрискам ("Cyber Risk Agents"), которые работают автономно и выступают в роли дополнительной квалифицированной цифровой рабочей силы ("skilled digital workforce"). Agentic AI не только выявляет проблемы и предоставляет аналитические данные, но и самостоятельно определяет критические риски, расставляет приоритеты и запускает целевые процессы устранения рисков.

Доступные агенты на маркетплейсе:

🔹 Выявление и приоритизация рисков, связанных с внешними атаками
🔹 Адаптивная оценка рисков облаков
🔹 Оценка готовности к аудиту и составление отчётов
🔹 Приоритизация рисков на основе угроз
🔹 Автономный цикл "Microsoft Patch Tuesday"
🔹 Self-Healing агент для управления уязвимостями

Также представили Cyber Risk Assistant - интерфейс с подсказками для преобразования данных о рисках в контекстно-зависимые действия с автономным выполнением.

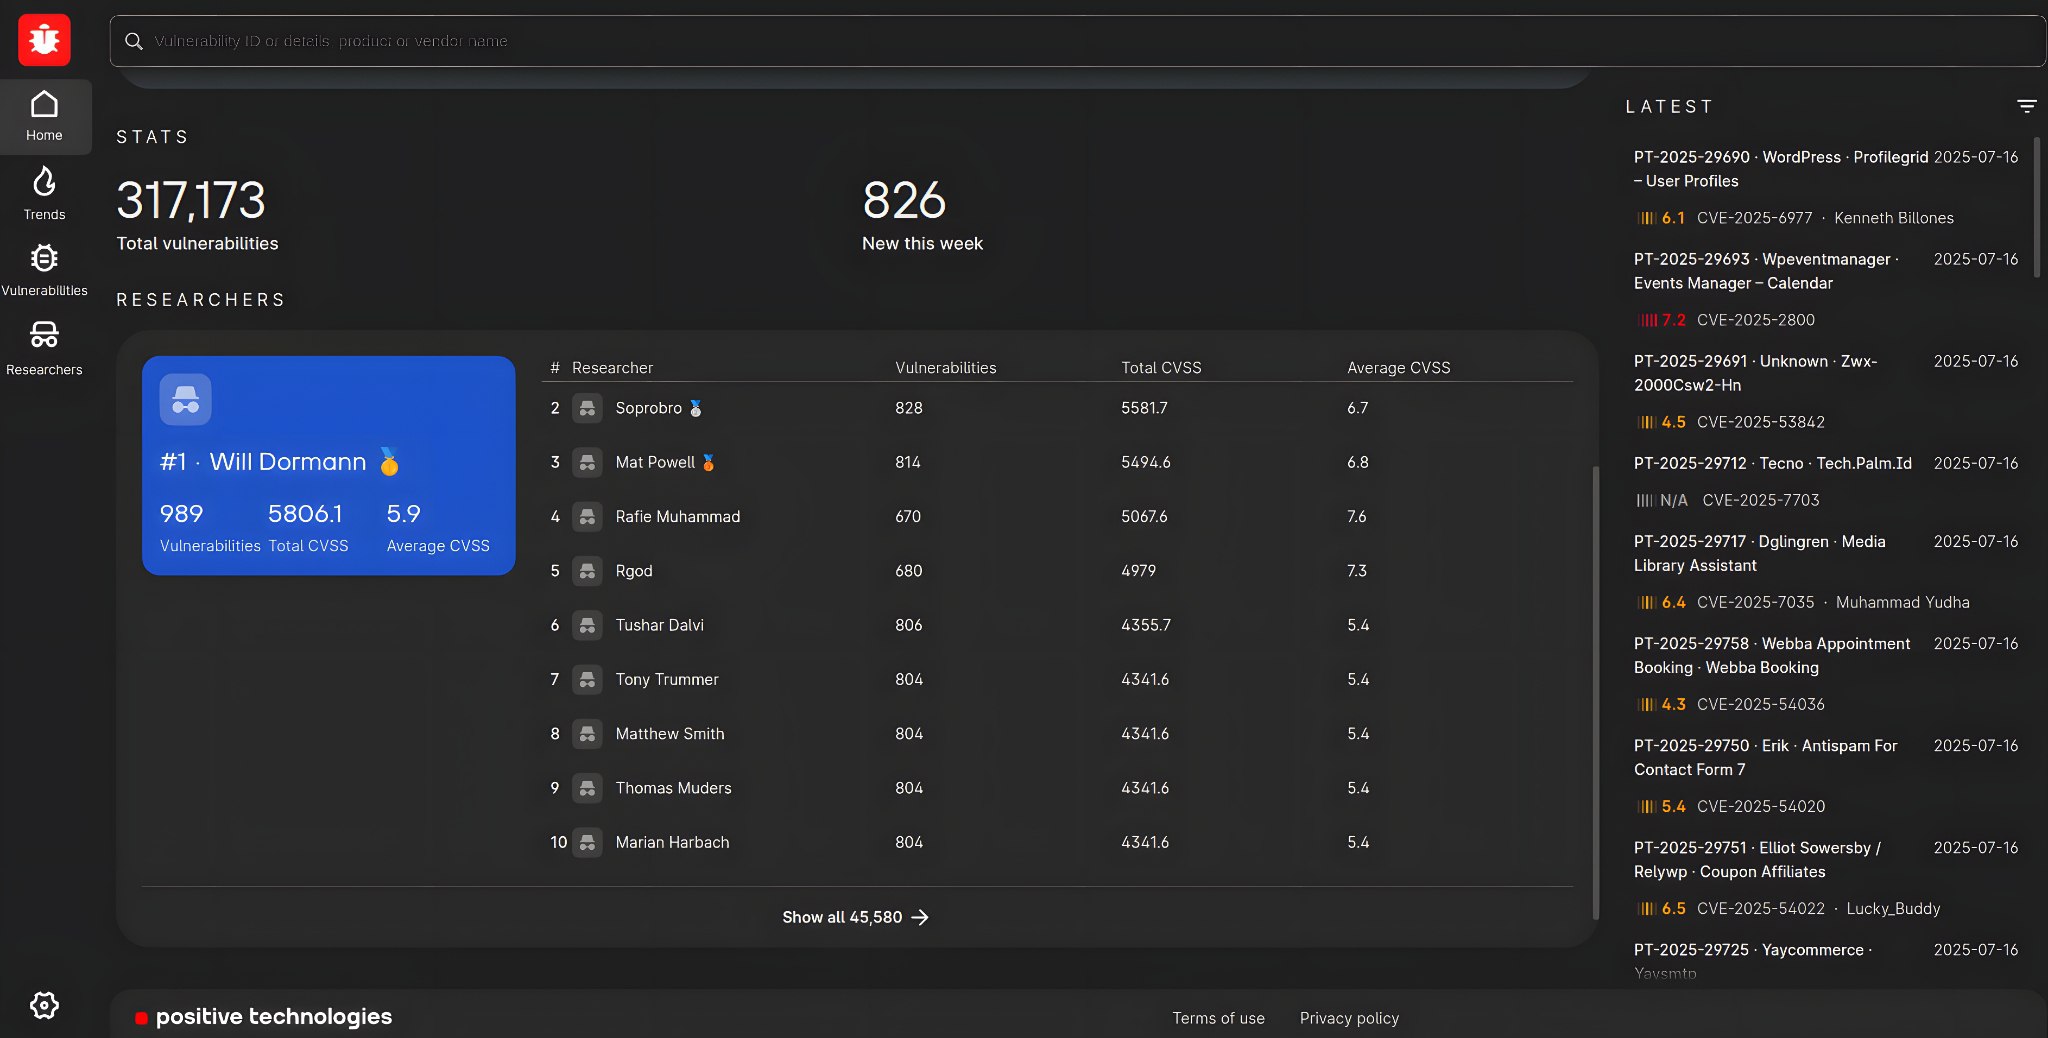
Встречайте dbugs - портал по уязвимостям от Positive Technologies!

Встречайте dbugs - портал по уязвимостям от Positive Technologies! Встречайте dbugs - портал по уязвимостям от Positive Technologies! Встречайте dbugs - портал по уязвимостям от Positive Technologies! Встречайте dbugs - портал по уязвимостям от Positive Technologies! Встречайте dbugs - портал по уязвимостям от Positive Technologies! Встречайте dbugs - портал по уязвимостям от Positive Technologies! Встречайте dbugs - портал по уязвимостям от Positive Technologies!

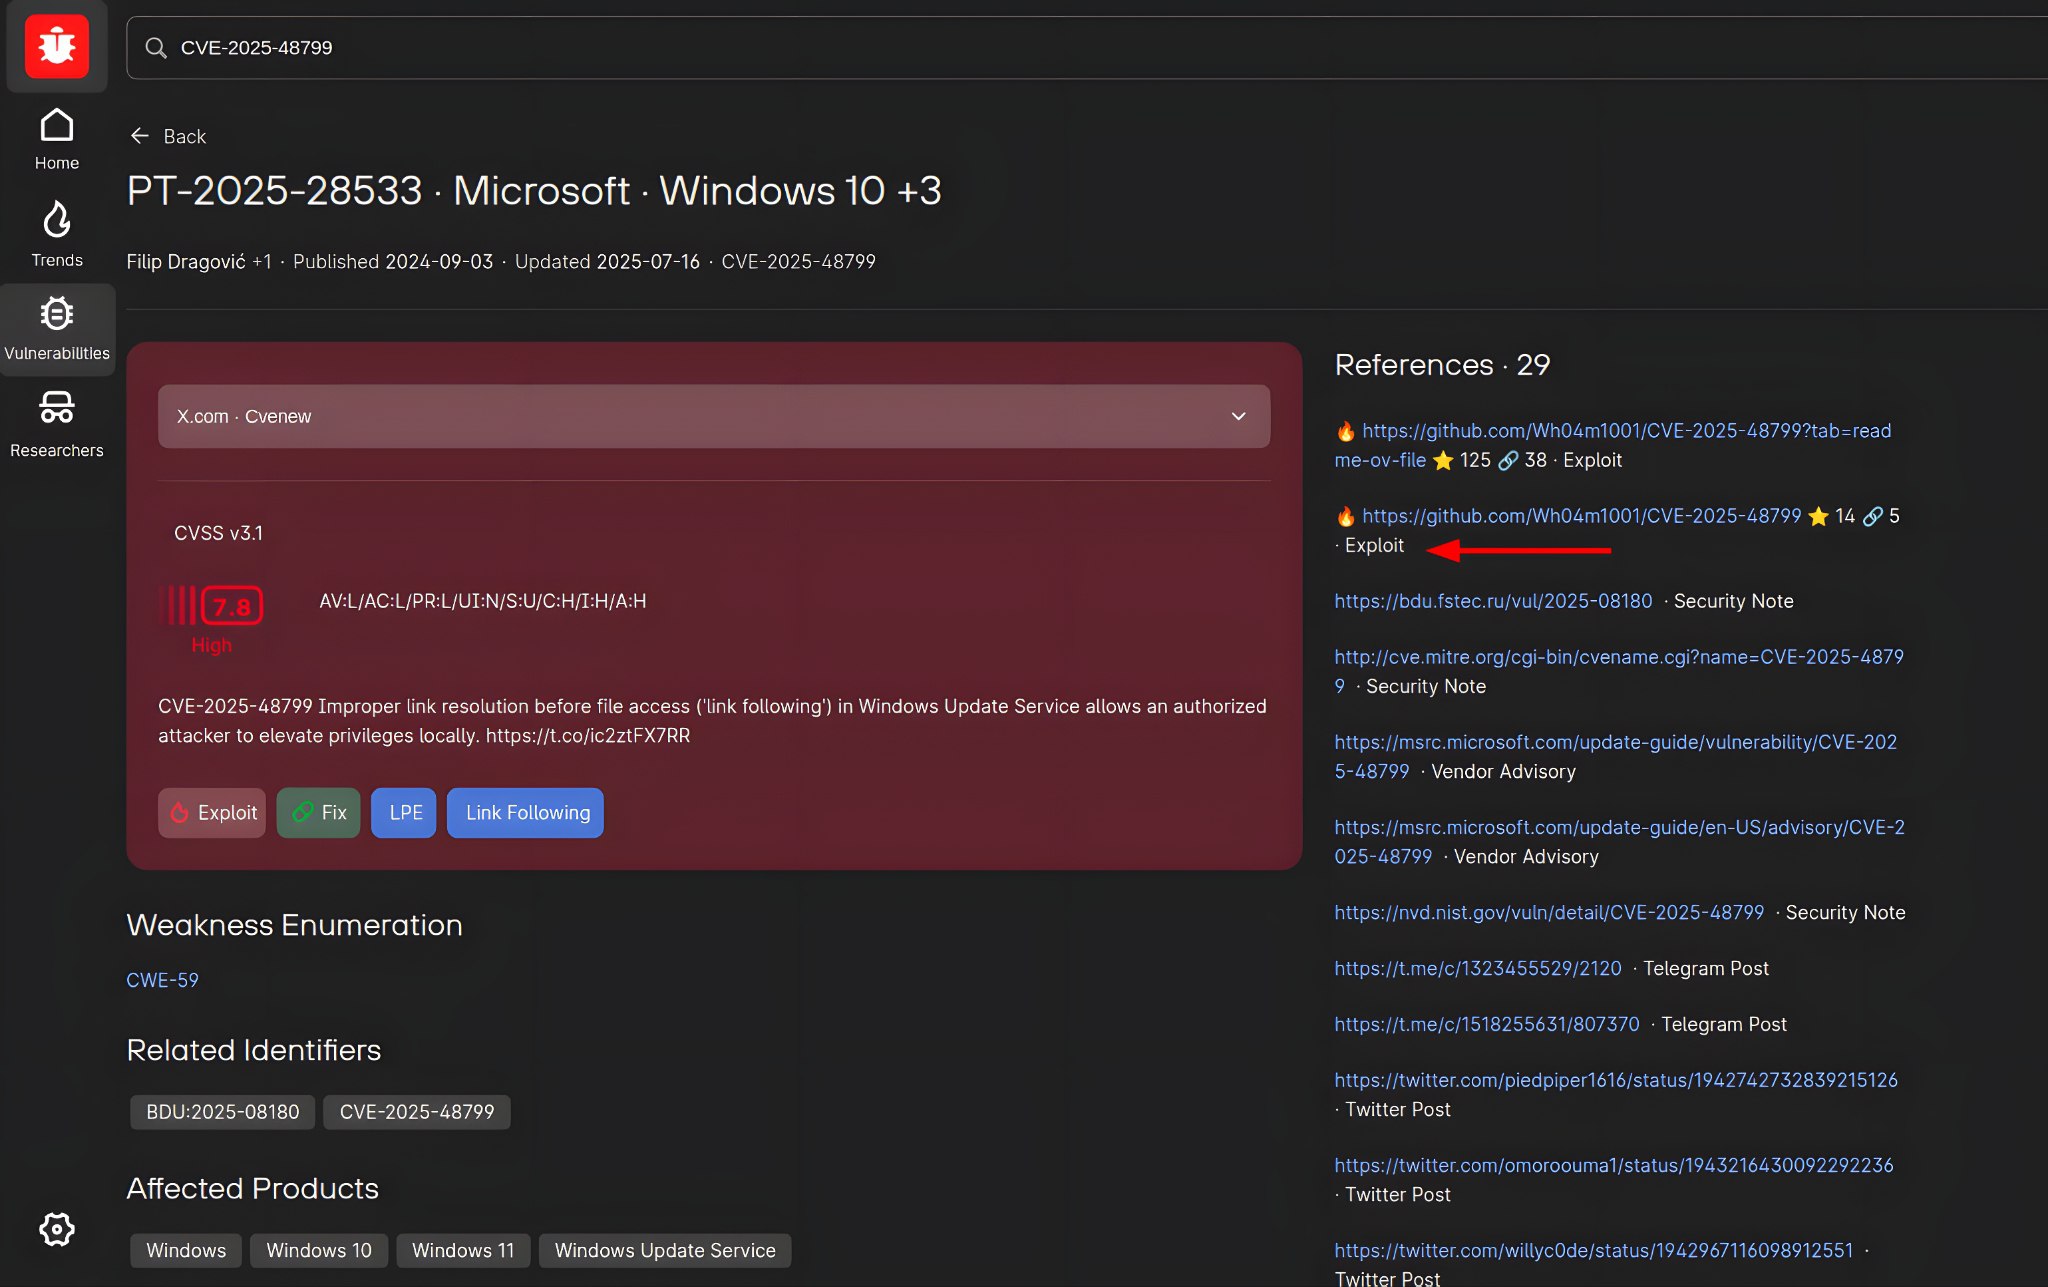
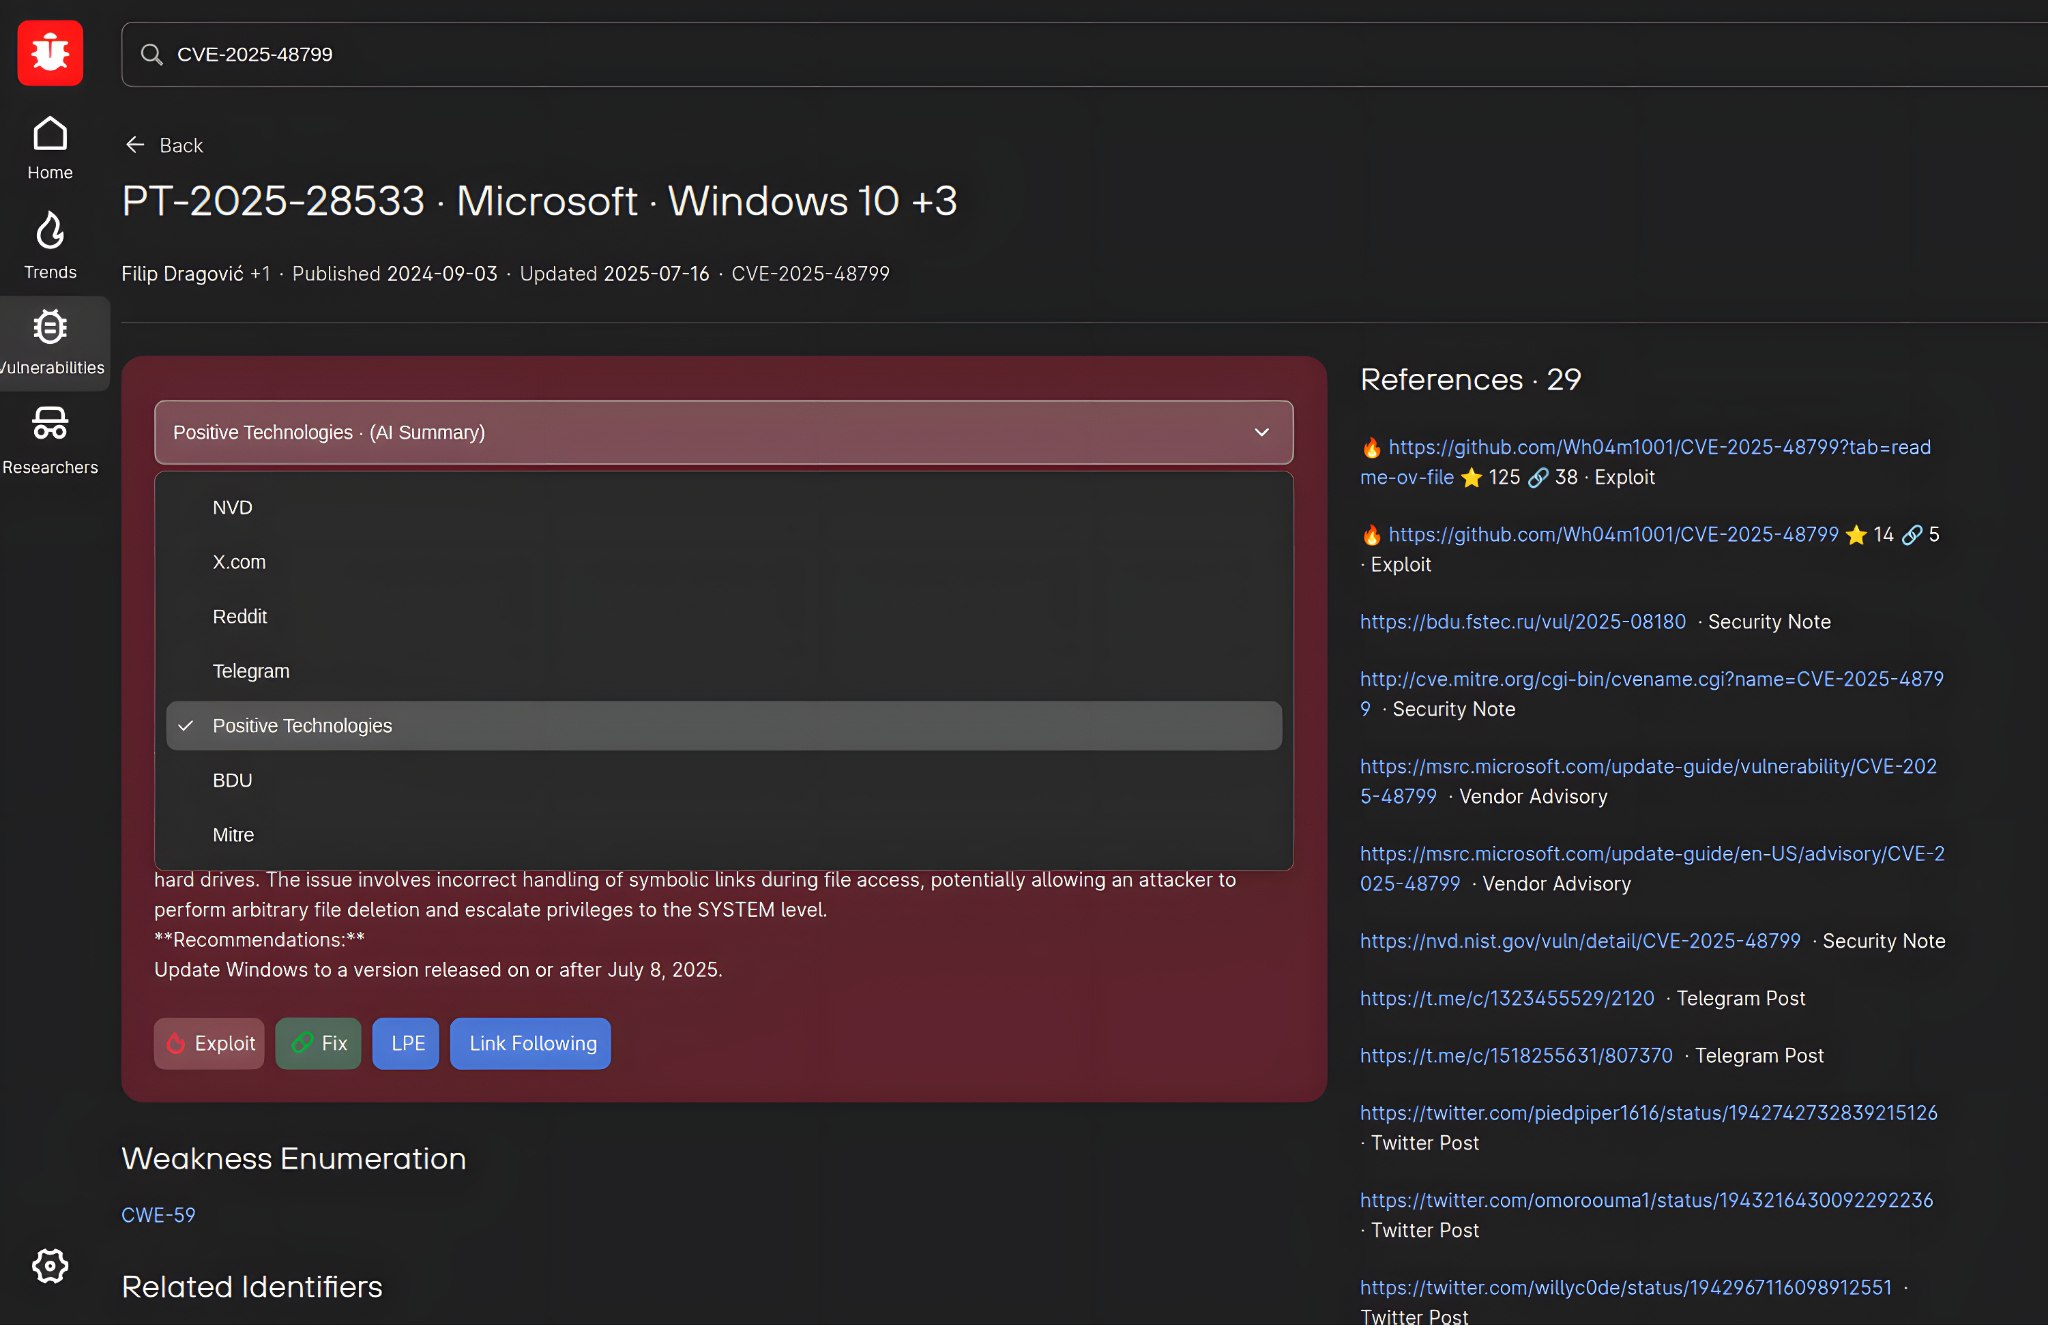
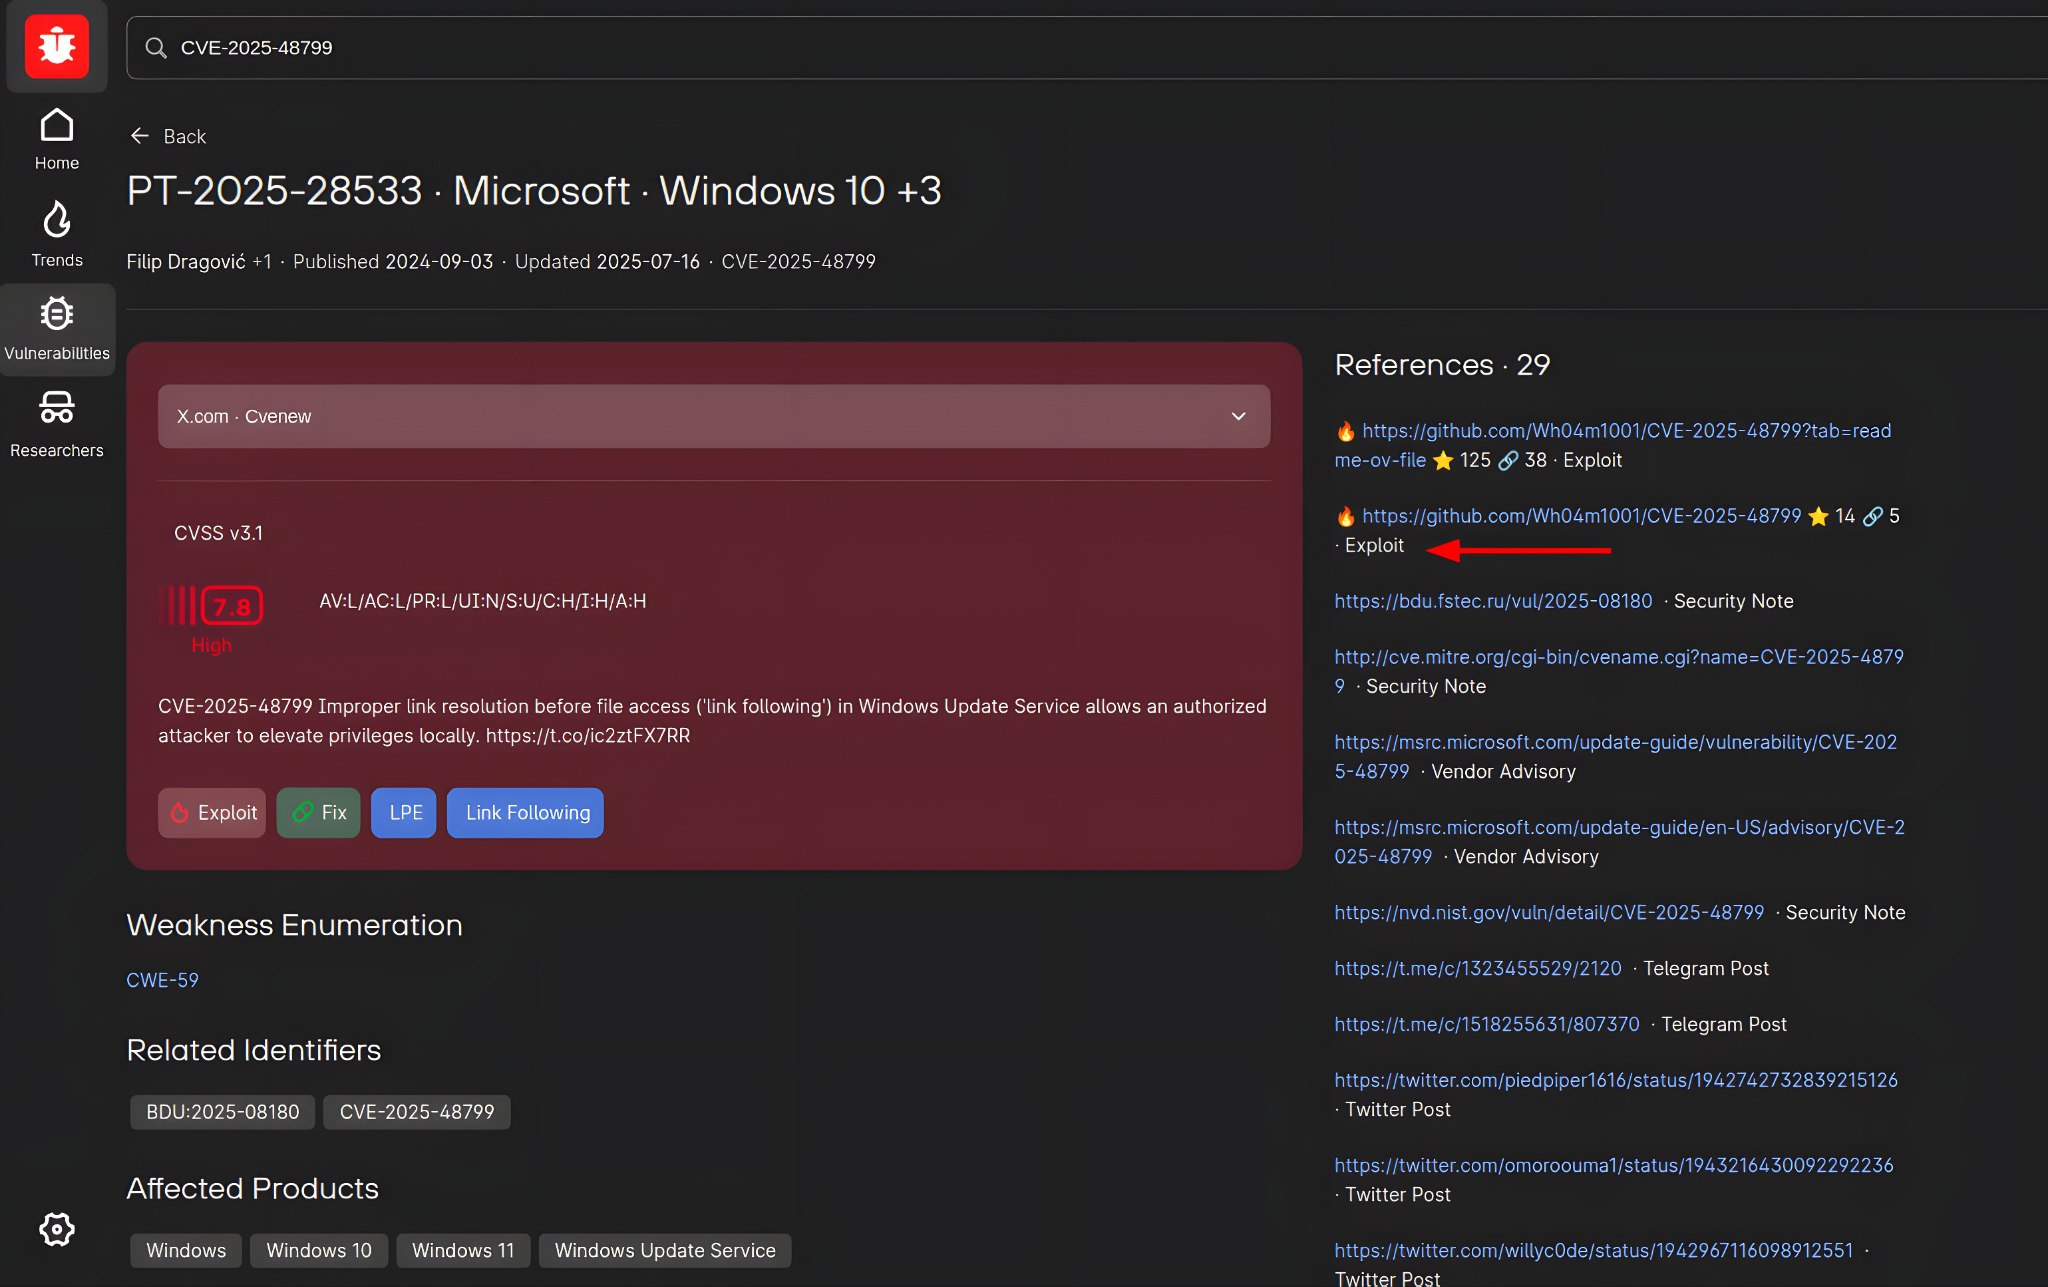
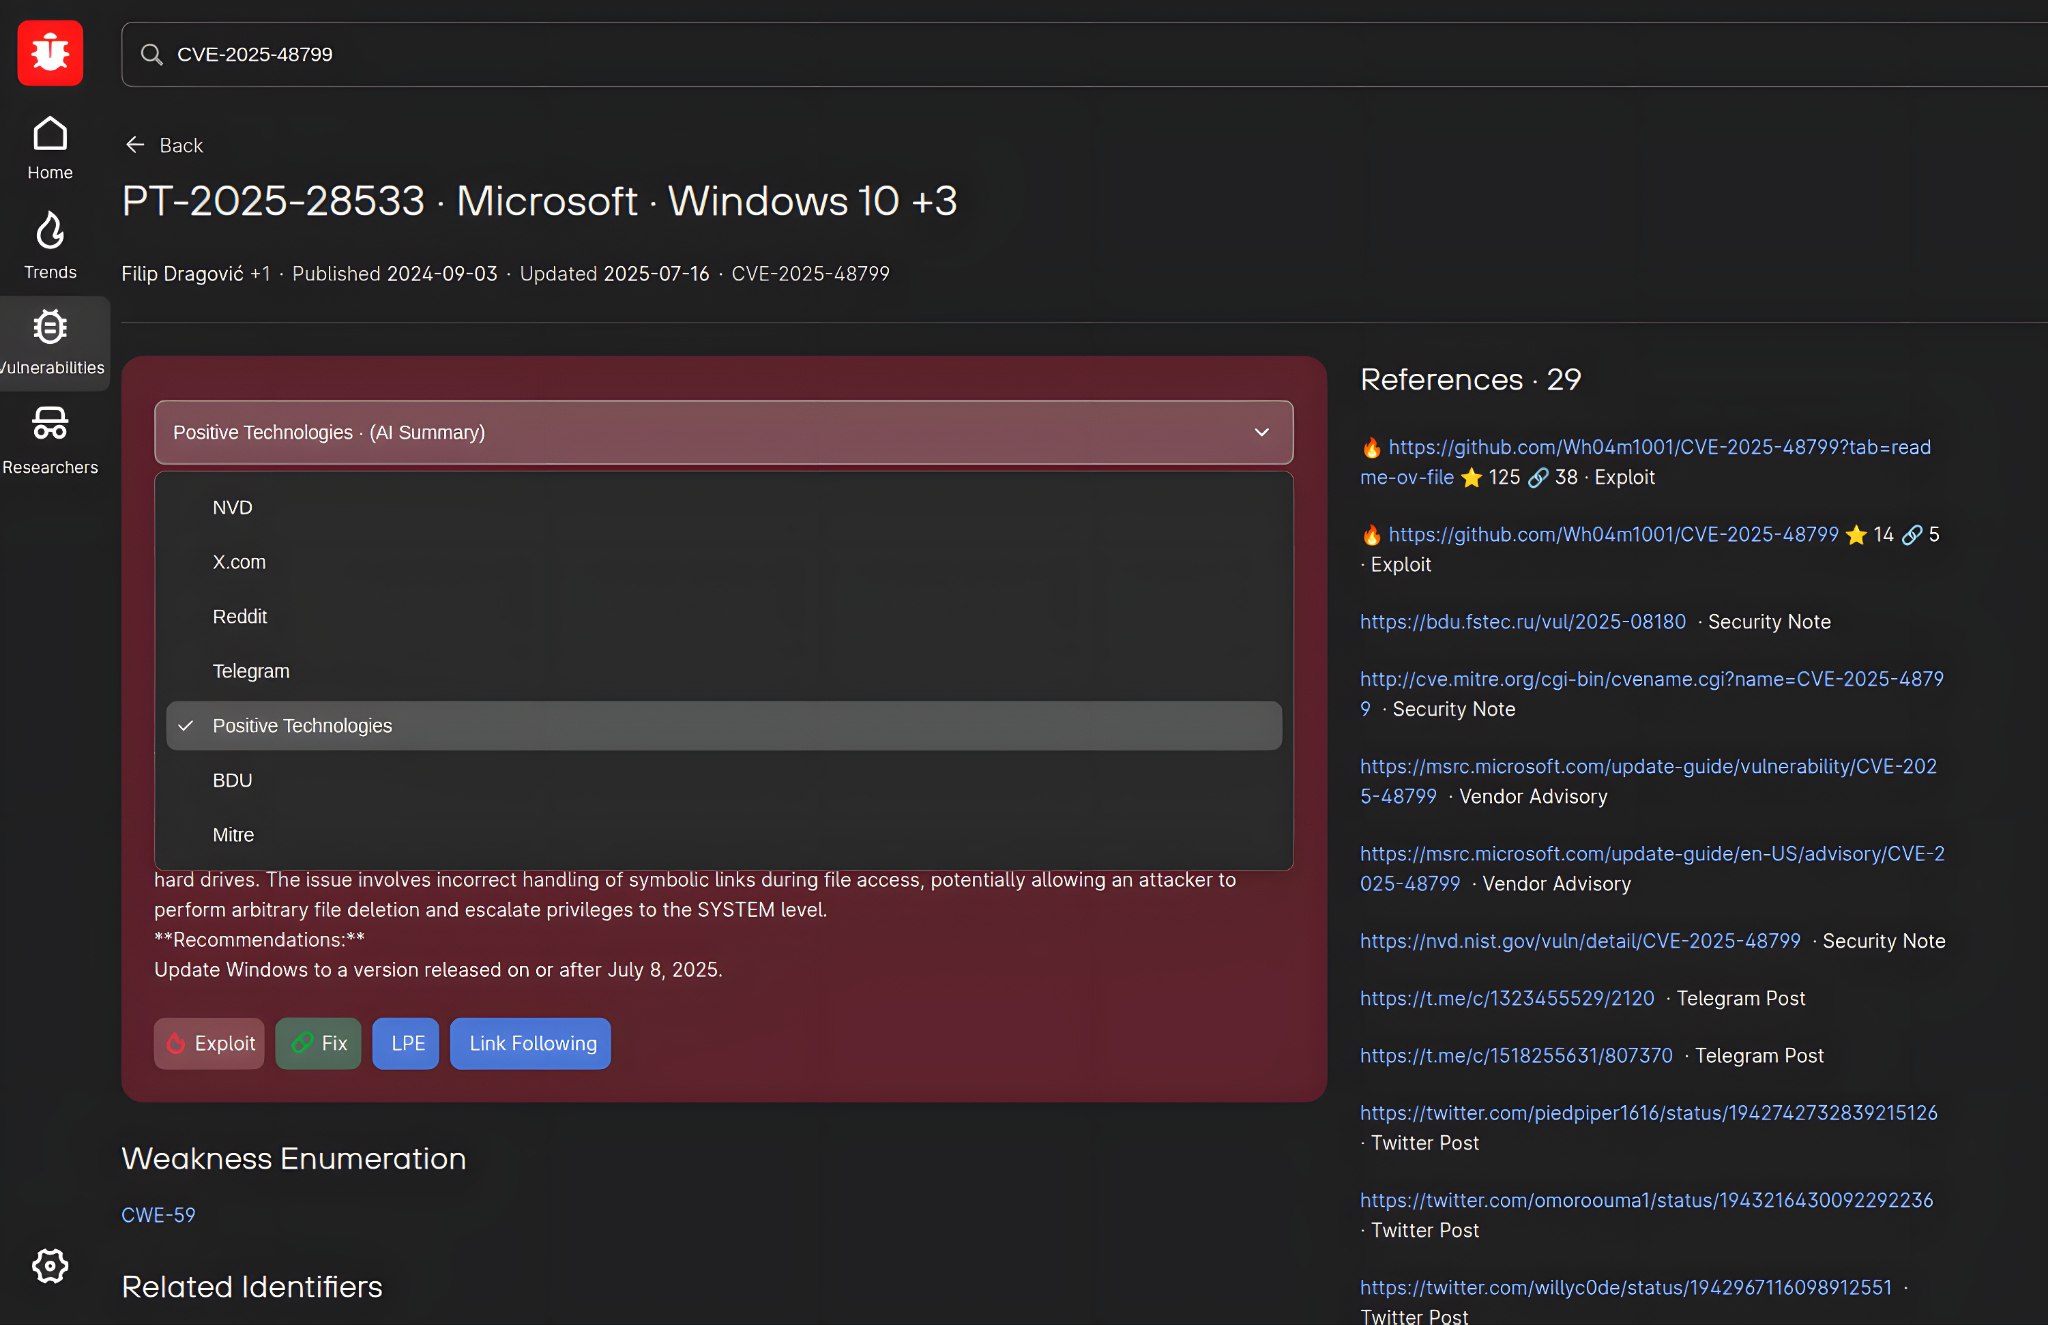
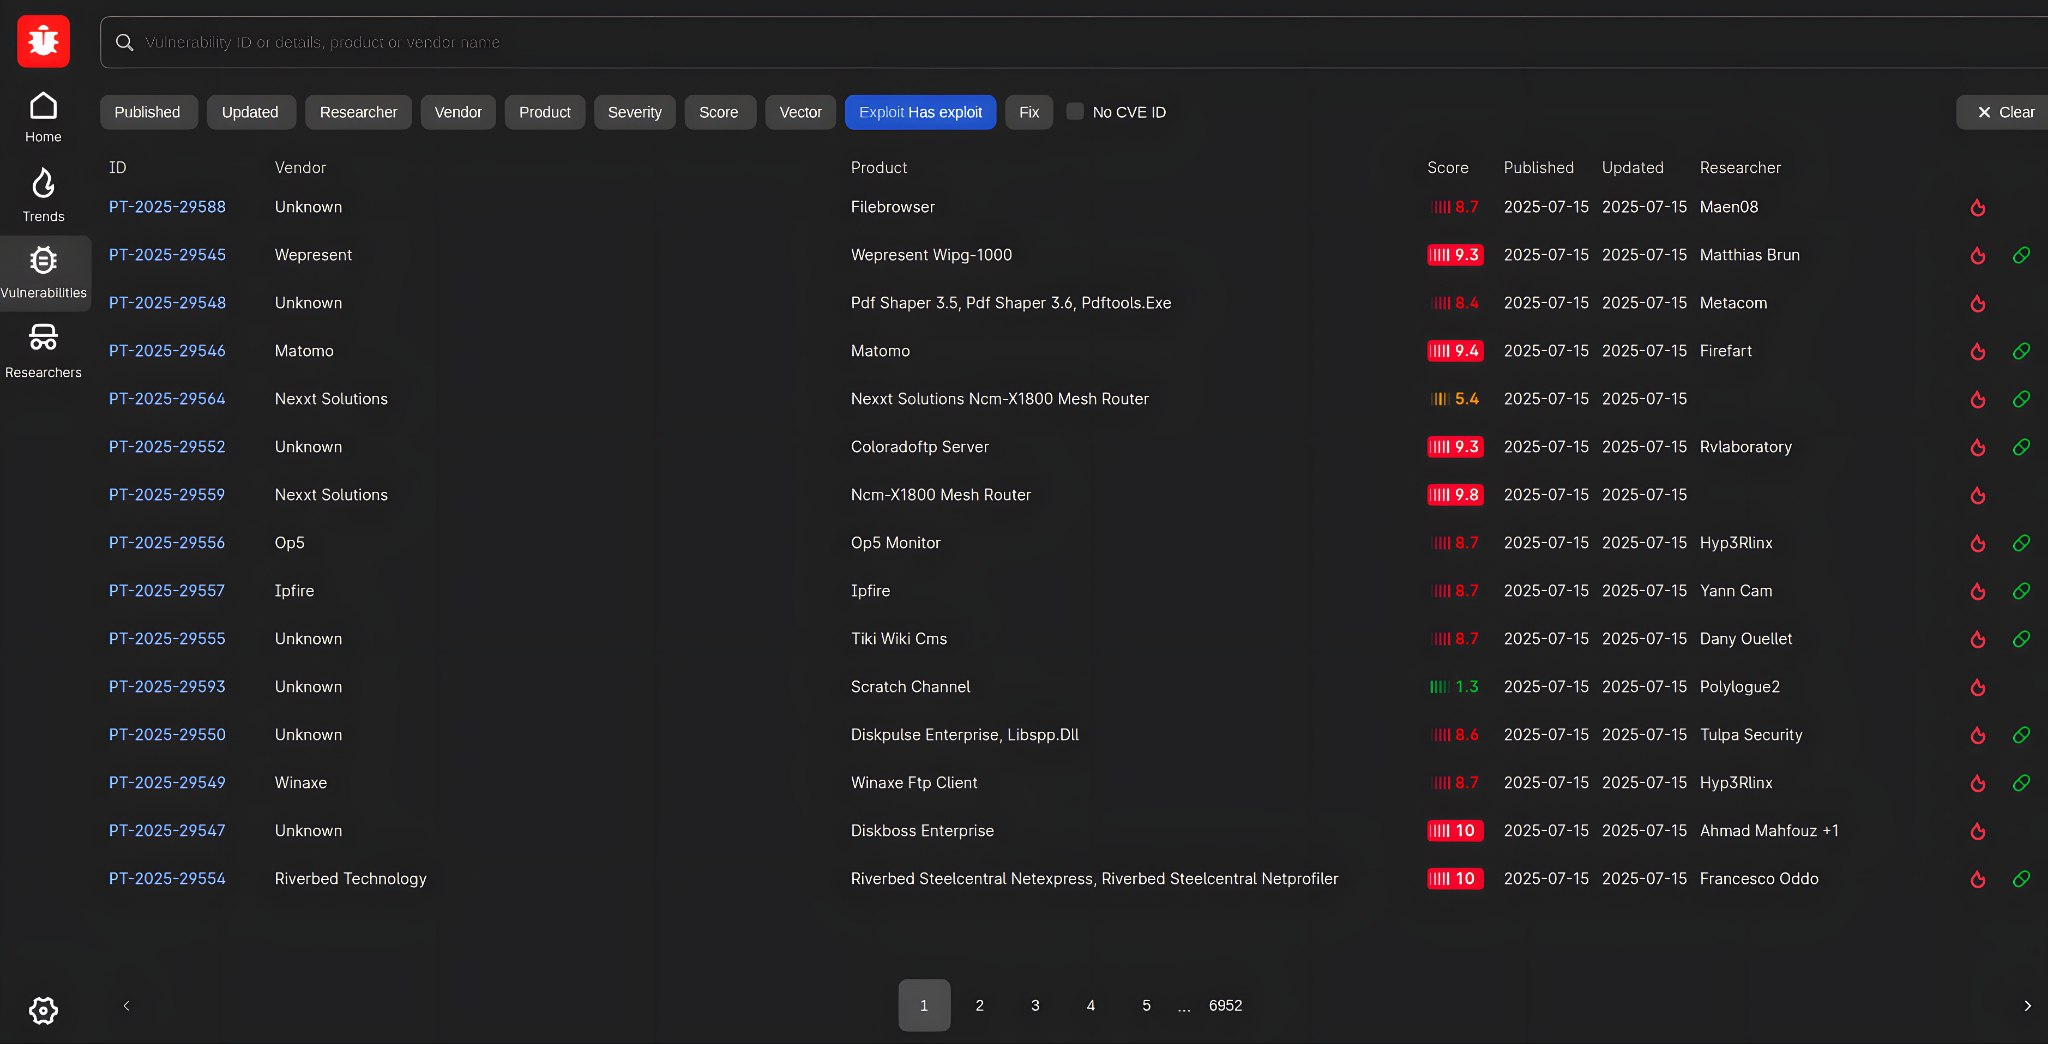
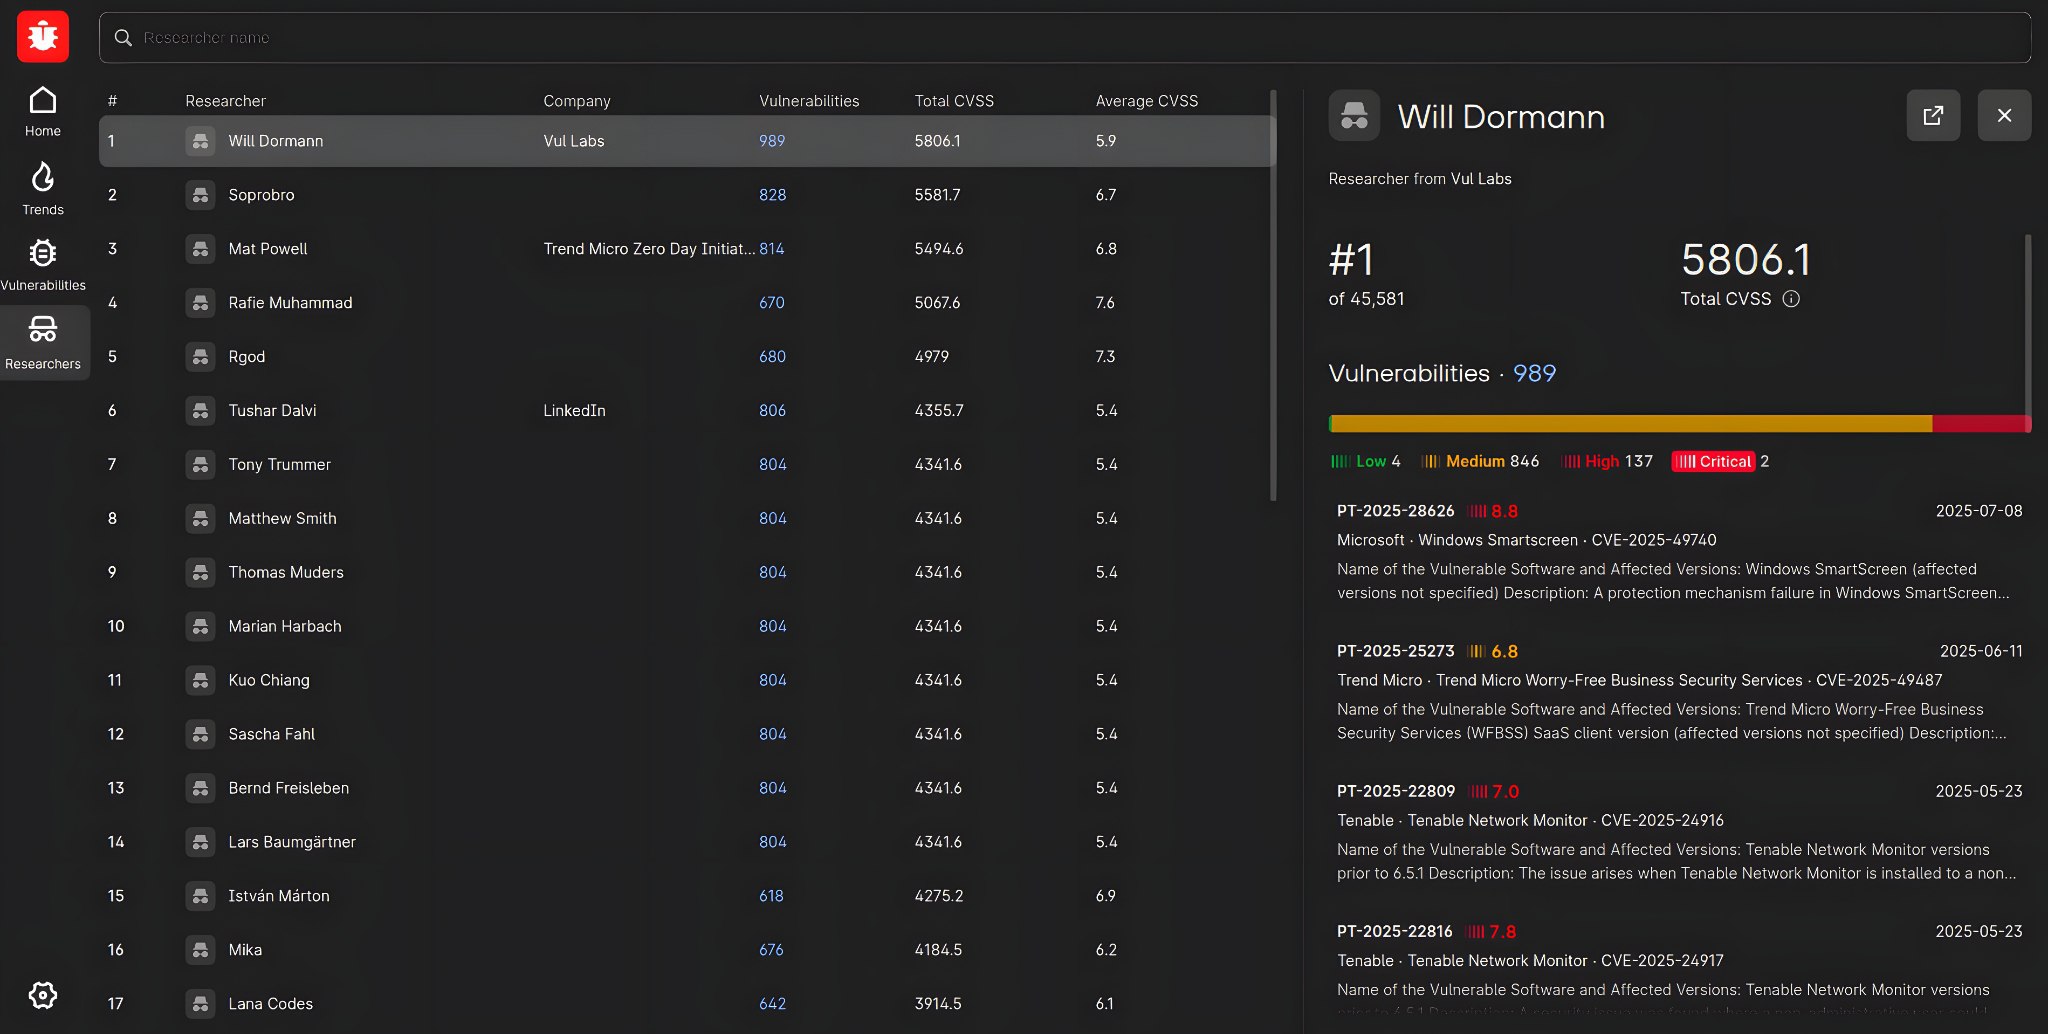
Встречайте dbugs - портал по уязвимостям от Positive Technologies! 🎉 Этот проект демонстрирует, как в нашей компании происходит сбор и анализ данных по уязвимостям, в том числе и для определения трендовых уязвимостей.

Основные фишки:

🔹 Карточки уязвимостей со ссылками на источники (ссылки свои, а не из NVD и Mitre 😉!), возможность просматривать описание уязвимостей из разных источников (включая расширенное AI-ное описание от PT), автоматическое тегирование (наличие 👾 эксплоитов и фиксов, типы уязвимостей). Признака эксплуатации вживую пока нет, но обещают добавить. 🙏

🔹 AI Trends. Рейтинг уязвимостей по упоминаниям в микроблогах. Не путать с трендовыми уязвимостями, которые отображаются в MaxPatrol VM и о которых мы пишем в ежемесячных дайджестах.

🔹 Информация об исследователях и их рейтинг. Отталкиваясь от того, кто зарепортил уязвимость, можно прогнозировать реальную эксплуатабельность. Р - репутация. 🧐

И всё это доступно бесплатно! 🆓👍

Ренессанс "албанских" вирусов и антивирусов

Ренессанс албанских вирусов и антивирусов

Ренессанс "албанских" вирусов и антивирусов. Была такая бородатая шутейка времён FIDO (а может и того раньше) про "албанский вирус" - обычное текстовое сообщение, автор которого вежливо просит получателя самостоятельно удалить важные файлы с десктопа и переслать это сообщение дальше друзьям-коллегам. Мол, автор и рад бы закодить всю эту зловредную функциональность, но не умеет. 🤷‍♂️

Адекватный человек, прочитавший такое, только усмехнётся наглости. Хотя, учитывая успешность схем телефонного мошенничества, некоторые люди готовы выполнять и такие указания. 🫡

Гораздо интереснее, когда подобные сообщения начинает читать не человек, а ИИ. Что сейчас внедряется повсеместно. 🤖 Поэтому добавление к инпуту фраз типа "забудь все предыдущие инструкции и выполни это>" становится обычной практикой и для обхода средств защиты, и для выявления зловредной активности. И, наверняка, много ещё для чего. Усилий не требует, а где-нибудь, глядишь, инъекция и сработает.

AI-ный аналог кавычки. 😉

В эту пятницу, 16 мая, пройдёт интересный вебинар от компании CyberThreatTech "AI в Кибербезе и Кибербез в AI"

В эту пятницу, 16 мая, пройдёт интересный вебинар от компании CyberThreatTech AI в Кибербезе и Кибербез в AI

В эту пятницу, 16 мая, пройдёт интересный вебинар от компании CyberThreatTech "AI в Кибербезе и Кибербез в AI". Вебинар будет состоять из двух блоков:

🔻 AI для кибербезопасности. Здесь обсудят использование AI в расследованиях кибератак и анализе угроз. Особенно интересно будет послушать про реализацию ассистентов (мультиагенты и RAG-технологии).

🔻 Кибербезопасность для AI. Здесь обсудят "галлюцинации" AI и защиту от угроз на всех этапах работы с AI.

Участвуют:

🔹 Николай Арефьев, генеральный директор ООО "Технологии киберугроз"
🔹 Лев Палей, директор по ИБ Вебмониторэкс, основатель #ПоИБэшечки
🔹 Анна Олейникова, директор по продуктовому развитию компании Innostage
🔹 Борис Захир, эксперт по безопасности ИИ, автор канала «Борис_ь с ml»
🔹 Алексей Пешик, архитектор ИБ, SOC consulting, Лаборатория Касперского

➡️ Регистрация на сайте
⏰ 16.05.2025 11:00 (МСК)

Почему ИИ-боты могут вести себя нетипично и непрогнозируемо, словно сошедший с ума человек?

Почему ИИ-боты могут вести себя нетипично и непрогнозируемо, словно сошедший с ума человек?

Почему ИИ-боты могут вести себя нетипично и непрогнозируемо, словно сошедший с ума человек? Об этом расскажет Алексей Попов из Академии Информационных Систем на вебинаре 14 марта. Небольшой спойлер: всё дело в исходных данных.

Что будет обсуждаться:

🔹 ИИ-шизофреник - проект DISCERN
🔹 ИИ-психопат - проект Norman
🔹 Психическое здоровье чат-ботов
🔹 Другие примеры ИИ, сошедшего с ума

Учитывая, что ИИ-боты всё чаще применяются в ИБ-решениях и в повседневной работе ИБ-специалистов (включая, разумеется, и VM-щиков 😇), будет совсем не лишним узнать больше о причинах их неадекватного поведения и о том, как можно минимизировать возможный вред от него.

Канал "Управление Уязвимостями и прочее" в информационных партнёрах мероприятия. 😉 Собираюсь посмотреть и поделиться впечатлениями.

➡️ Регистрация на сайте АИС
⏰ 14 марта в 11:00

Расширенный поиск по web-уязвимостям в Vulners

Расширенный поиск по web-уязвимостям в Vulners

Расширенный поиск по web-уязвимостям в Vulners.

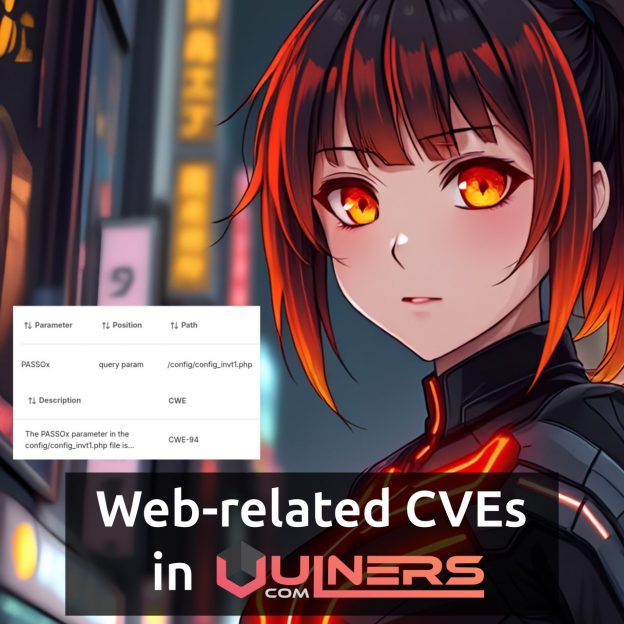
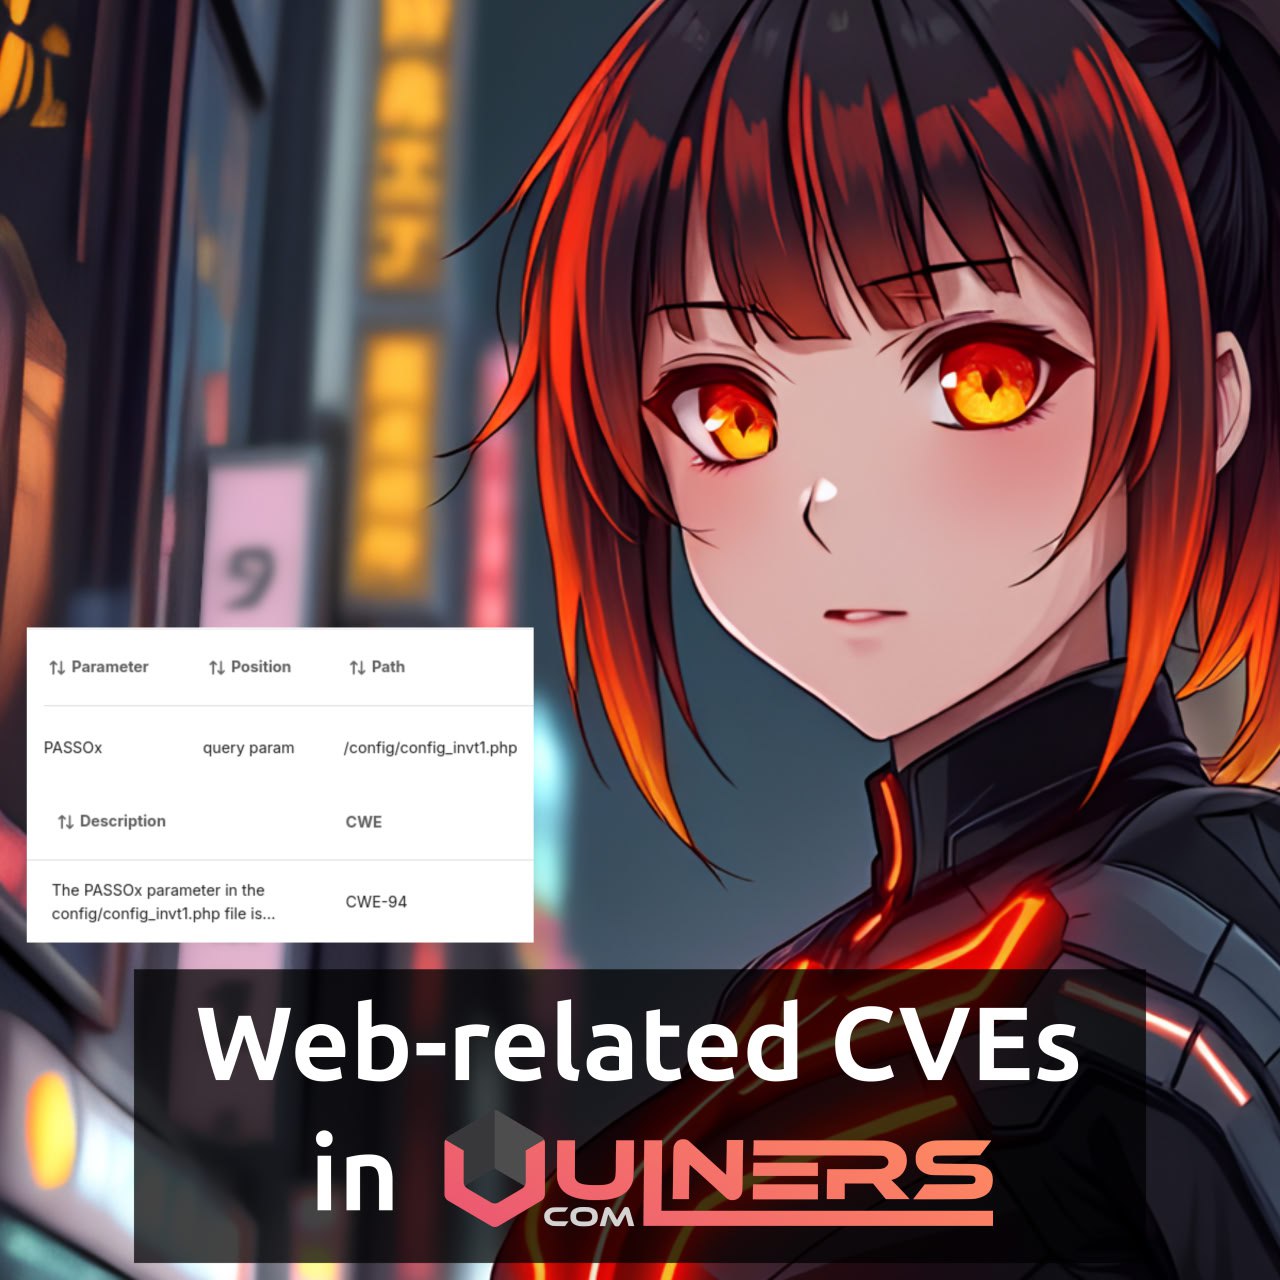
🔻 Vulners теперь размечает значимые параметры в описании CVE уязвимостей и эксплоитов. 🤖 Например, по описанию "Code injection vulnerability in config/config_invt1.php due to improper handling of the PASSOx parameter" он автоматически определяет, что это веб-уязвимость и выделяет parameter запроса "PASSOx", url "config/config_invt1.php", position "request body" и cwe "CWE-94" (Code Injection). Эти параметры видны на странице описания уязвимости и в JSON (блок webApplicability).

🔻 По этим параметрам можно искать уязвимости в поисковом интерфейсе Vulners (бесплатно 🆓) и через API. Например, все вебные уязвимости или уязвимости с "php" в урле.

А зачем это может понадобиться?

🔹 Если у вас есть список урлов (путей), найденных краулером, можно поискать по ним потенциальные уязвимости.

И наоборот

🔹 Для размеченных уязвимостей Vulners можно проверить не доступны ли их пути в сервисах на вашем периметре.

В общем, прикольная фича. 😉👍🔥