Архив метки: RCE

Выпустил блогопост и видяшку по апрельскому Micorosoft Patch Tuesday Vulristics для англоязычного канала и блога

Выпустил блогопост и видяшку по апрельскому Micorosoft Patch Tuesday Vulristics для англоязычного канала и блога. По сравнению с первыми впечатлениями добавились Microsoft Word RCE (CVE-2023-28311) с эксплоитом и Windows Pragmatic General Multicast (PGM) RCE (CVE-2023-28250) похожая на QueueJumper RCE в MSMQ. Также добавил много RCE в Windows DNS Server, но что-то определенное по ним сказать сложно.

Critical
00:50 Elevation of Privilege - Windows Common Log File System Driver (CVE-2023-28252)
01:44 Remote Code Execution - Microsoft Word (CVE-2023-28311)

Other
02:18 Remote Code Execution - Microsoft Message Queuing (CVE-2023-21554) (QueueJumper)
03:17 Remote Code Execution - Windows Pragmatic General Multicast (PGM) (CVE-2023-28250)
04:05 Lots of CVEs Remote Code Execution – Microsoft PostScript and PCL6 Class Printer Driver (CVE-2023-24884, CVE-2023-24885, CVE-2023-24886, CVE-2023-24887, CVE-2023-24924, CVE-2023-24925, CVE-2023-24926, CVE-2023-24927, CVE-2023-24928, CVE-2023-24929, CVE-2023-28243)
04:24 Lots of CVEs Remote Code Execution – Windows DNS Server (CVE-2023-28254, CVE-2023-28255, CVE-2023-28256, CVE-2023-28278, CVE-2023-28305, CVE-2023-28306, CVE-2023-28307, CVE-2023-28308)
04:32 Remote Code Execution - DHCP Server Service (CVE-2023-28231)

Video: https://youtu.be/aLt5k18jOwY
Video2 (for Russia): https://vk.com/video-149273431_456239123
Blogpost: https://avleonov.com/2023/04/28/microsoft-patch-tuesday-april-2023-clfs-eop-word-rce-msmq-queuejumper-rce-pcl6-dns-dhcp/
Vulristics report: https://avleonov.com/vulristics_reports/ms_patch_tuesday_april2023_report_with_comments_ext_img.html

А вот и эксплоит для Remote Code Execution – Microsoft Word (CVE-2023-21716), которую я подсвечивал в февральском Patch Tuesday

А вот и эксплоит для Remote Code Execution – Microsoft Word (CVE-2023-21716), которую я подсвечивал в февральском Patch Tuesday

А вот и эксплоит для Remote Code Execution – Microsoft Word (CVE-2023-21716), которую я подсвечивал в февральском Patch Tuesday. Тут подробности. Об этой уязвимости писали, что она эксплуатируется через панель предварительного просмотра Outlook. Хороший повод форсировать патчинг, если вы пока ещё нет.

PS: У Joshua J. Drake очень классный сайт. 👍

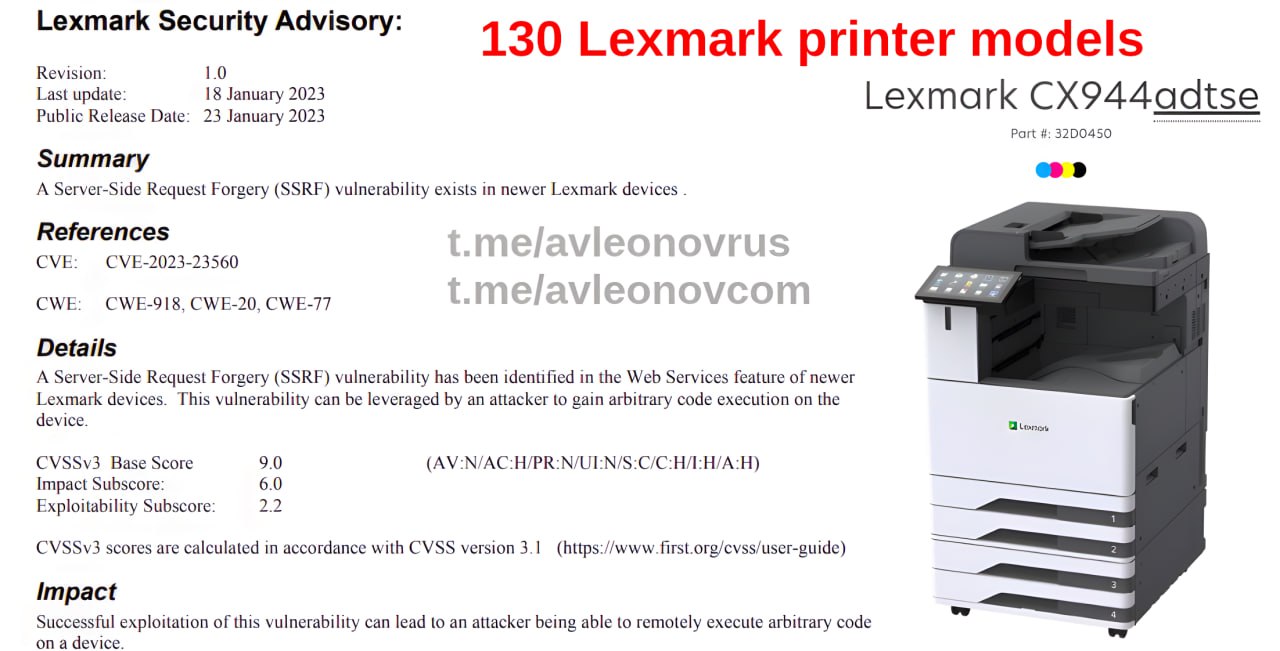
RCE в 130 моделях принтеров (МФУ) Lexmark (CVE-2023-23560)

RCE в 130 моделях принтеров (МФУ) Lexmark (CVE-2023-23560)

RCE в 130 моделях принтеров (МФУ) Lexmark (CVE-2023-23560). Нашли в наиболее уязвимом, в web-интерфейсе. Получив контроль над устройством, злоумышленник может воспользоваться дополнительными сетевыми доступами для развития атаки. Непонятно может ли получить доступ к тому, что печатается/сканируется, но тоже исключать нельзя. Либо патчимся, либо отключаем TCP 65002 (WSD Print Service) в настройках.

Хороший повод, чтобы поразмышлять об активах неудобных для VM:

1. Вы обо всех принтерах в вашей инфраструктуре знаете?
2. Ваш сканер уязвимостей умеет детектировать уязвимости для ваших принтеров?
3. Давно вы сканировали принтеры на наличие уязвимостей?
4. Давно вы обновляли принтеры? Есть понимание кто, как и в какой срок это должен делать?

Это касается не только принтеров, но и вообще любых железок в сети. Возни по их обновлению гораздо больше чем с обычными хостами/софтами, а значит вероятность найти там что-то старое и эксплуатабельное гораздо выше.

На днях пролетала новость по поводу уязвимости FreeBSD CVE-2022-23093 про RCE и ping

На днях пролетала новость по поводу уязвимости FreeBSD CVE-2022-23093 про RCE и ping

На днях пролетала новость по поводу уязвимости FreeBSD CVE-2022-23093 про RCE и ping. Можно было предположить, что достаточно послать какой-то хитрый ICMP Echo (ping) пакет на уязвимый хост и получить RCE.

К счастью, судя по бюллетеню FreeBSD-SA-22:15.ping.asc, проблема заключается в обработке ответа на ping от внешнего хоста.

"ping reads raw IP packets from the network to process responses in the pr_pack() function."

Т.е. уязвимый FreeBSD-шный хост должен начать пинговать хост злоумшышленника. Хост злоумышленника должен ждать этот ping и в ответ выдать нестандартную бяку, которая покрашит процесс на FreeBSD-шном хосте, и это возможно (!) приведет к RCE от рута, т.к. ping устанавливается с setuid bit. Но из-за того, что процесс ping запускается в песочнице ("capability mode sandbox"), атакующему будет сложновато нанести какой-то реальный вред системе.

Обновлять FreeBSD-ные хосты нужно (а EOL-ные выкорчевывать), но всерьез рассматривать эту уязвимость сложновато.