
Архив метки: SecurityContent

На сайте CISA 22 сентября опубликовали документ "Программа CVE: формирование фреймворка эры качества"

На сайте CISA 22 сентября опубликовали документ Программа CVE: формирование фреймворка эры качестваНа сайте CISA 22 сентября опубликовали документ Программа CVE: формирование фреймворка эры качества

На сайте CISA 22 сентября опубликовали документ "Программа CVE: формирование фреймворка эры качества". В оригинале "CVE Program: Establishing a Quality Era Framework". Основная проблема, которую они там фиксируют: CVE Program быстро масштабируется, вместе с объёмом уязвимостей растёт нагрузка на процессы публикации, проверки и сопровождения CVE-записей.

По состоянию на 18 сентября 2026 года опубликовано более 67 тыс. новых CVE. По данным NVD, число CVE, поступивших на обработку, выросло на 263% в 2020-2025 годах. За первые три месяца 2026 года на обработку поступило на треть больше CVE, чем за тот же период 2025 года.

"Ускорение выявления и публикации информации об уязвимостях действительно может повысить её ценность - при условии, что сведения полны, непротиворечивы, своевременны и пригодны для практического использования. Однако более быстрый темп работы одновременно может обнажить недостатки в процессах, инструментах, взаимодействии между участниками и распределении ответственности - особенно если качество поступающих данных сильно различается."

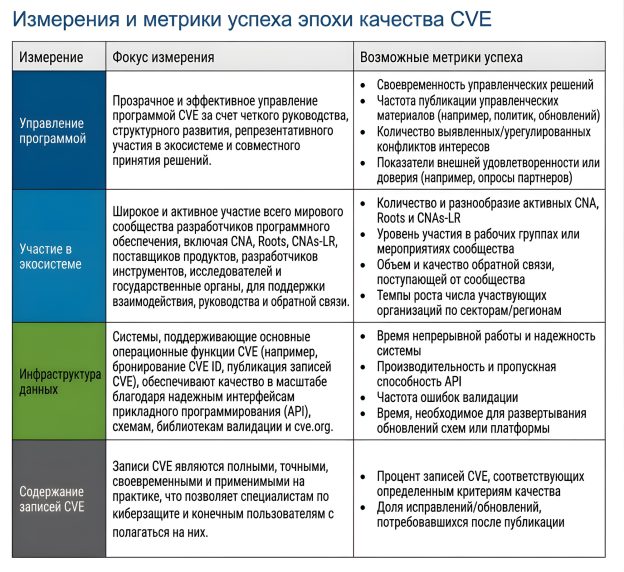
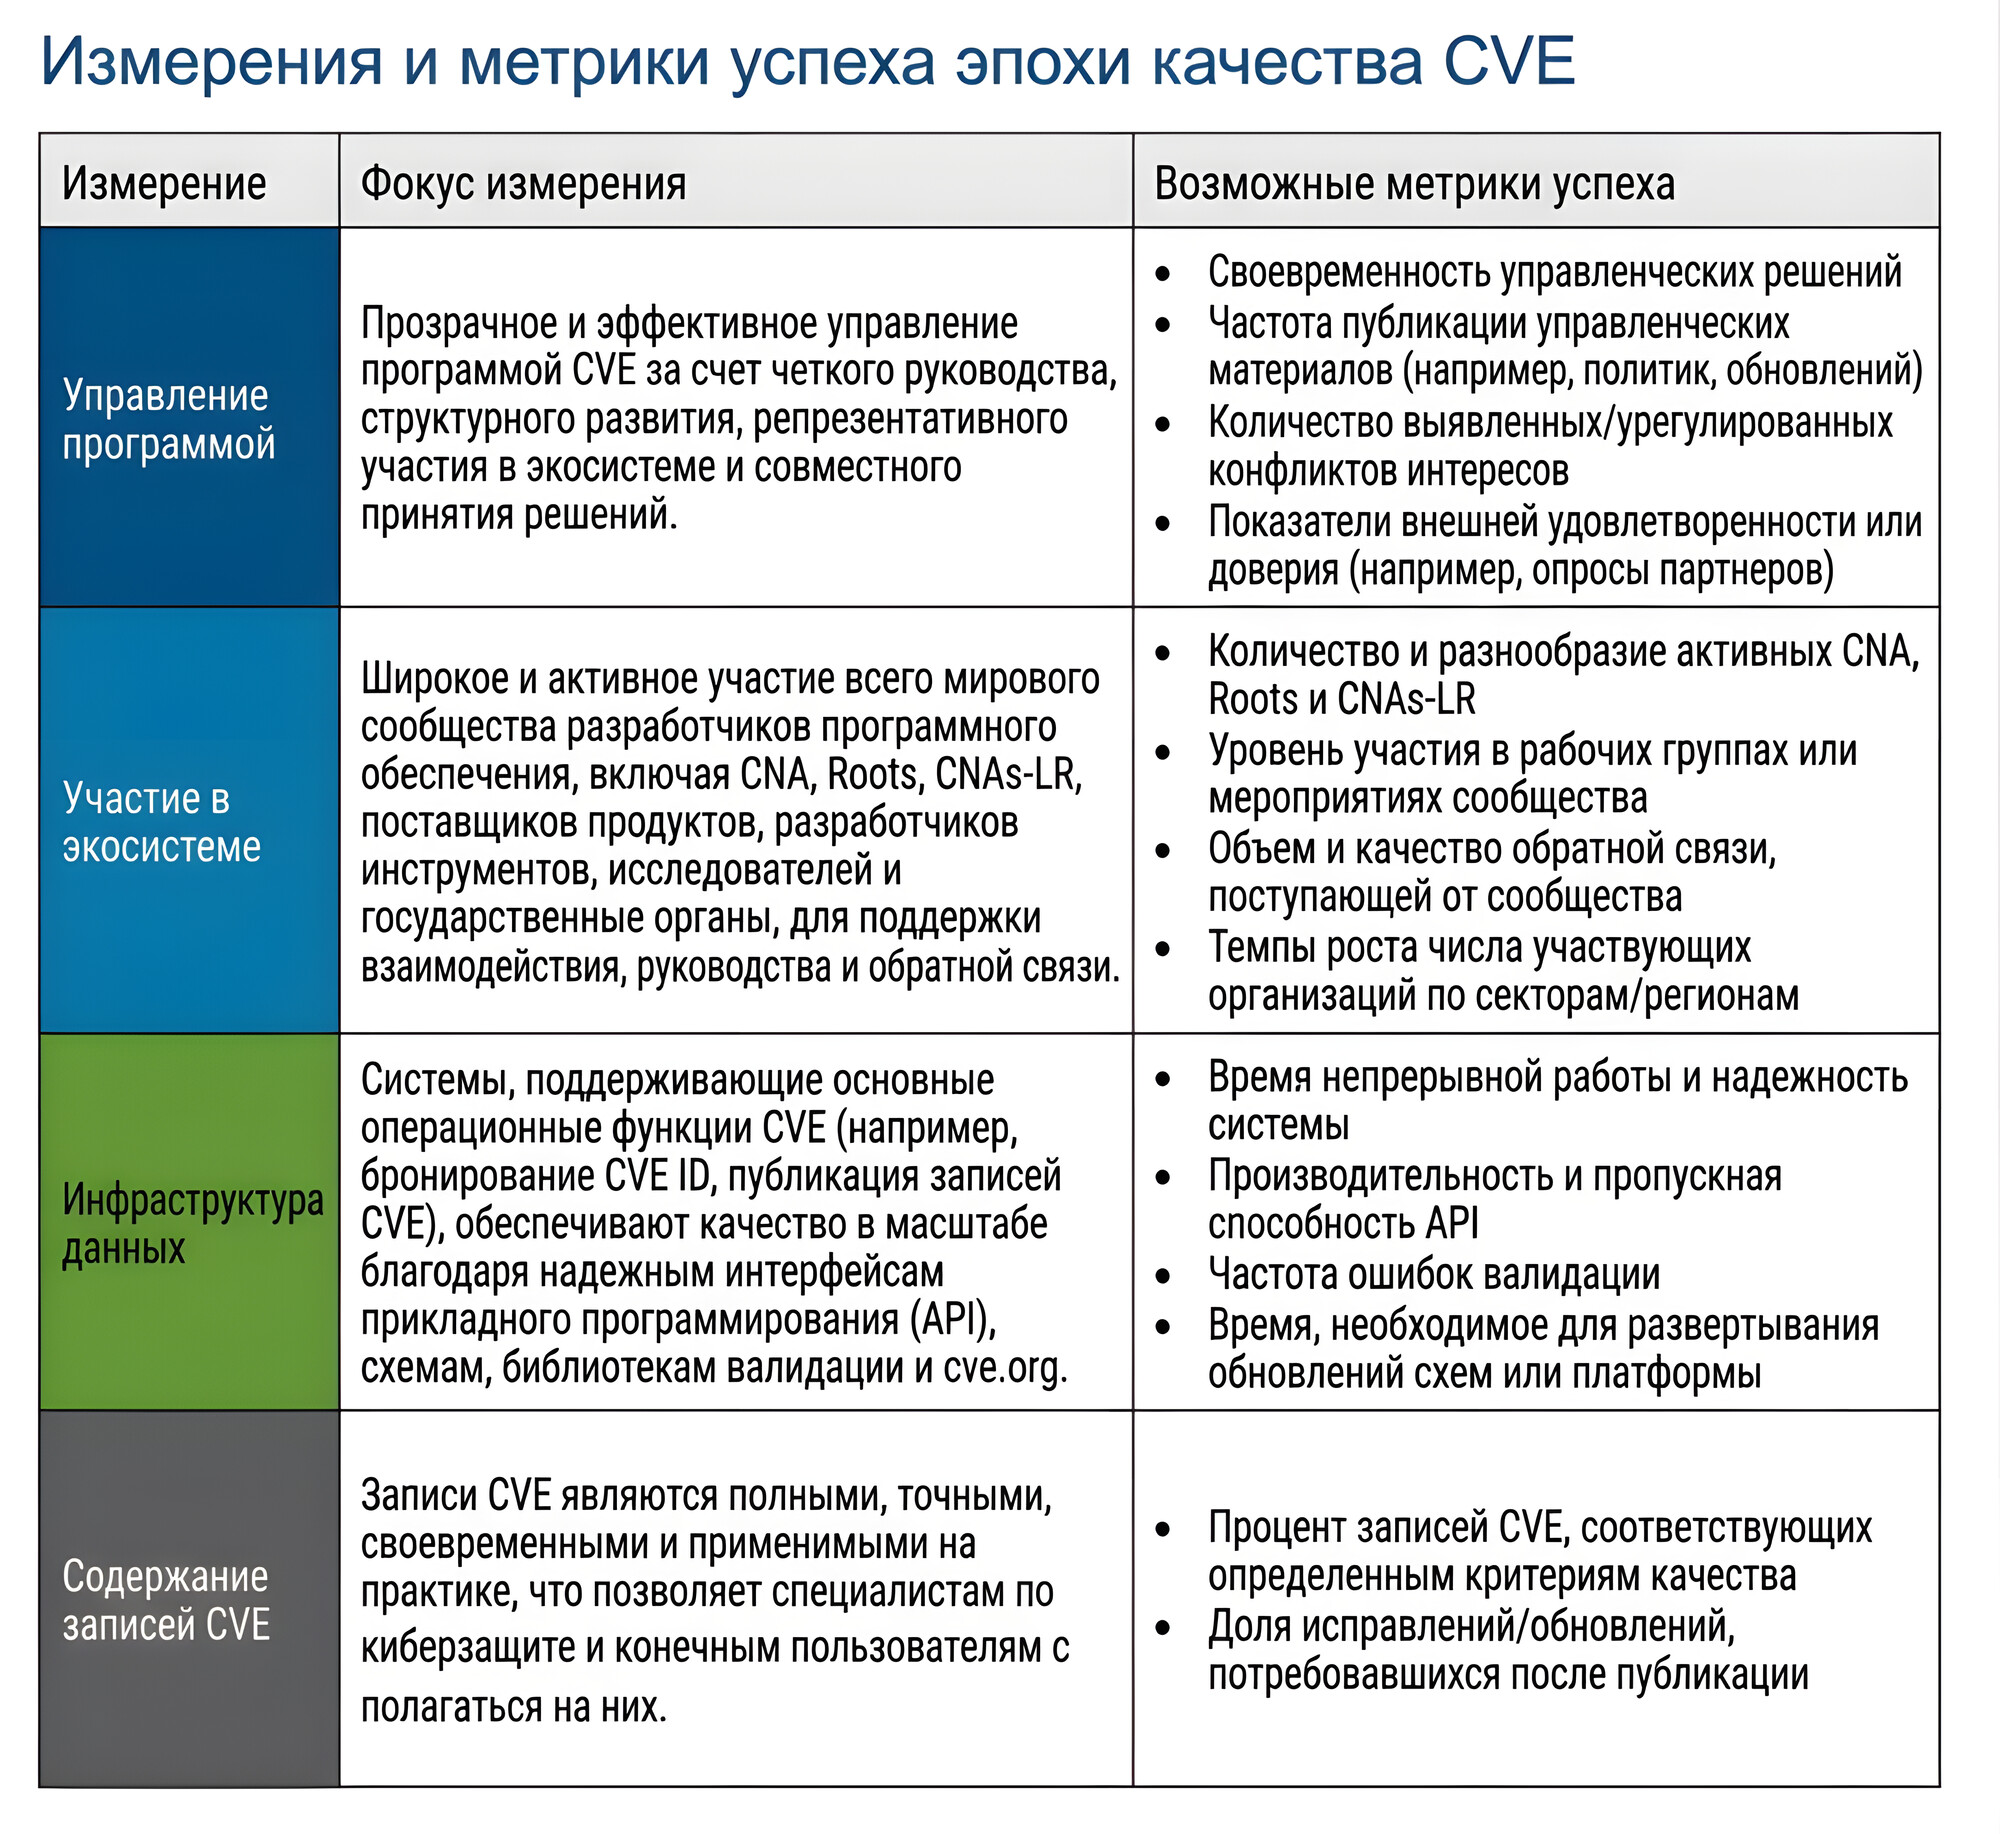
Руководство CISA выделяет четыре направления работы:

🔹 управление CVE Program;
🔹 участие представителей экосистемы - CNA, Roots, CNA-LR, исследователи, вендоры, поставщики инструментов и государственные организации;
🔹 инфраструктура данных - API, схемы, библиотеки проверки и CVE Org;
🔹 качество записей CVE - полнота, точность, своевременность и практическая применимость данных.

Для этих направлений определены показатели качества (на иллюстрации) - от времени принятия управленческих решений и надёжности API до доли записей CVE, соответствующих установленным критериям качества, и количества исправлений после публикации (или скорости внесения исправлений? 🤔 Имхо, тут неоднозначно: "Rate of corrections/updates needed post-publication").

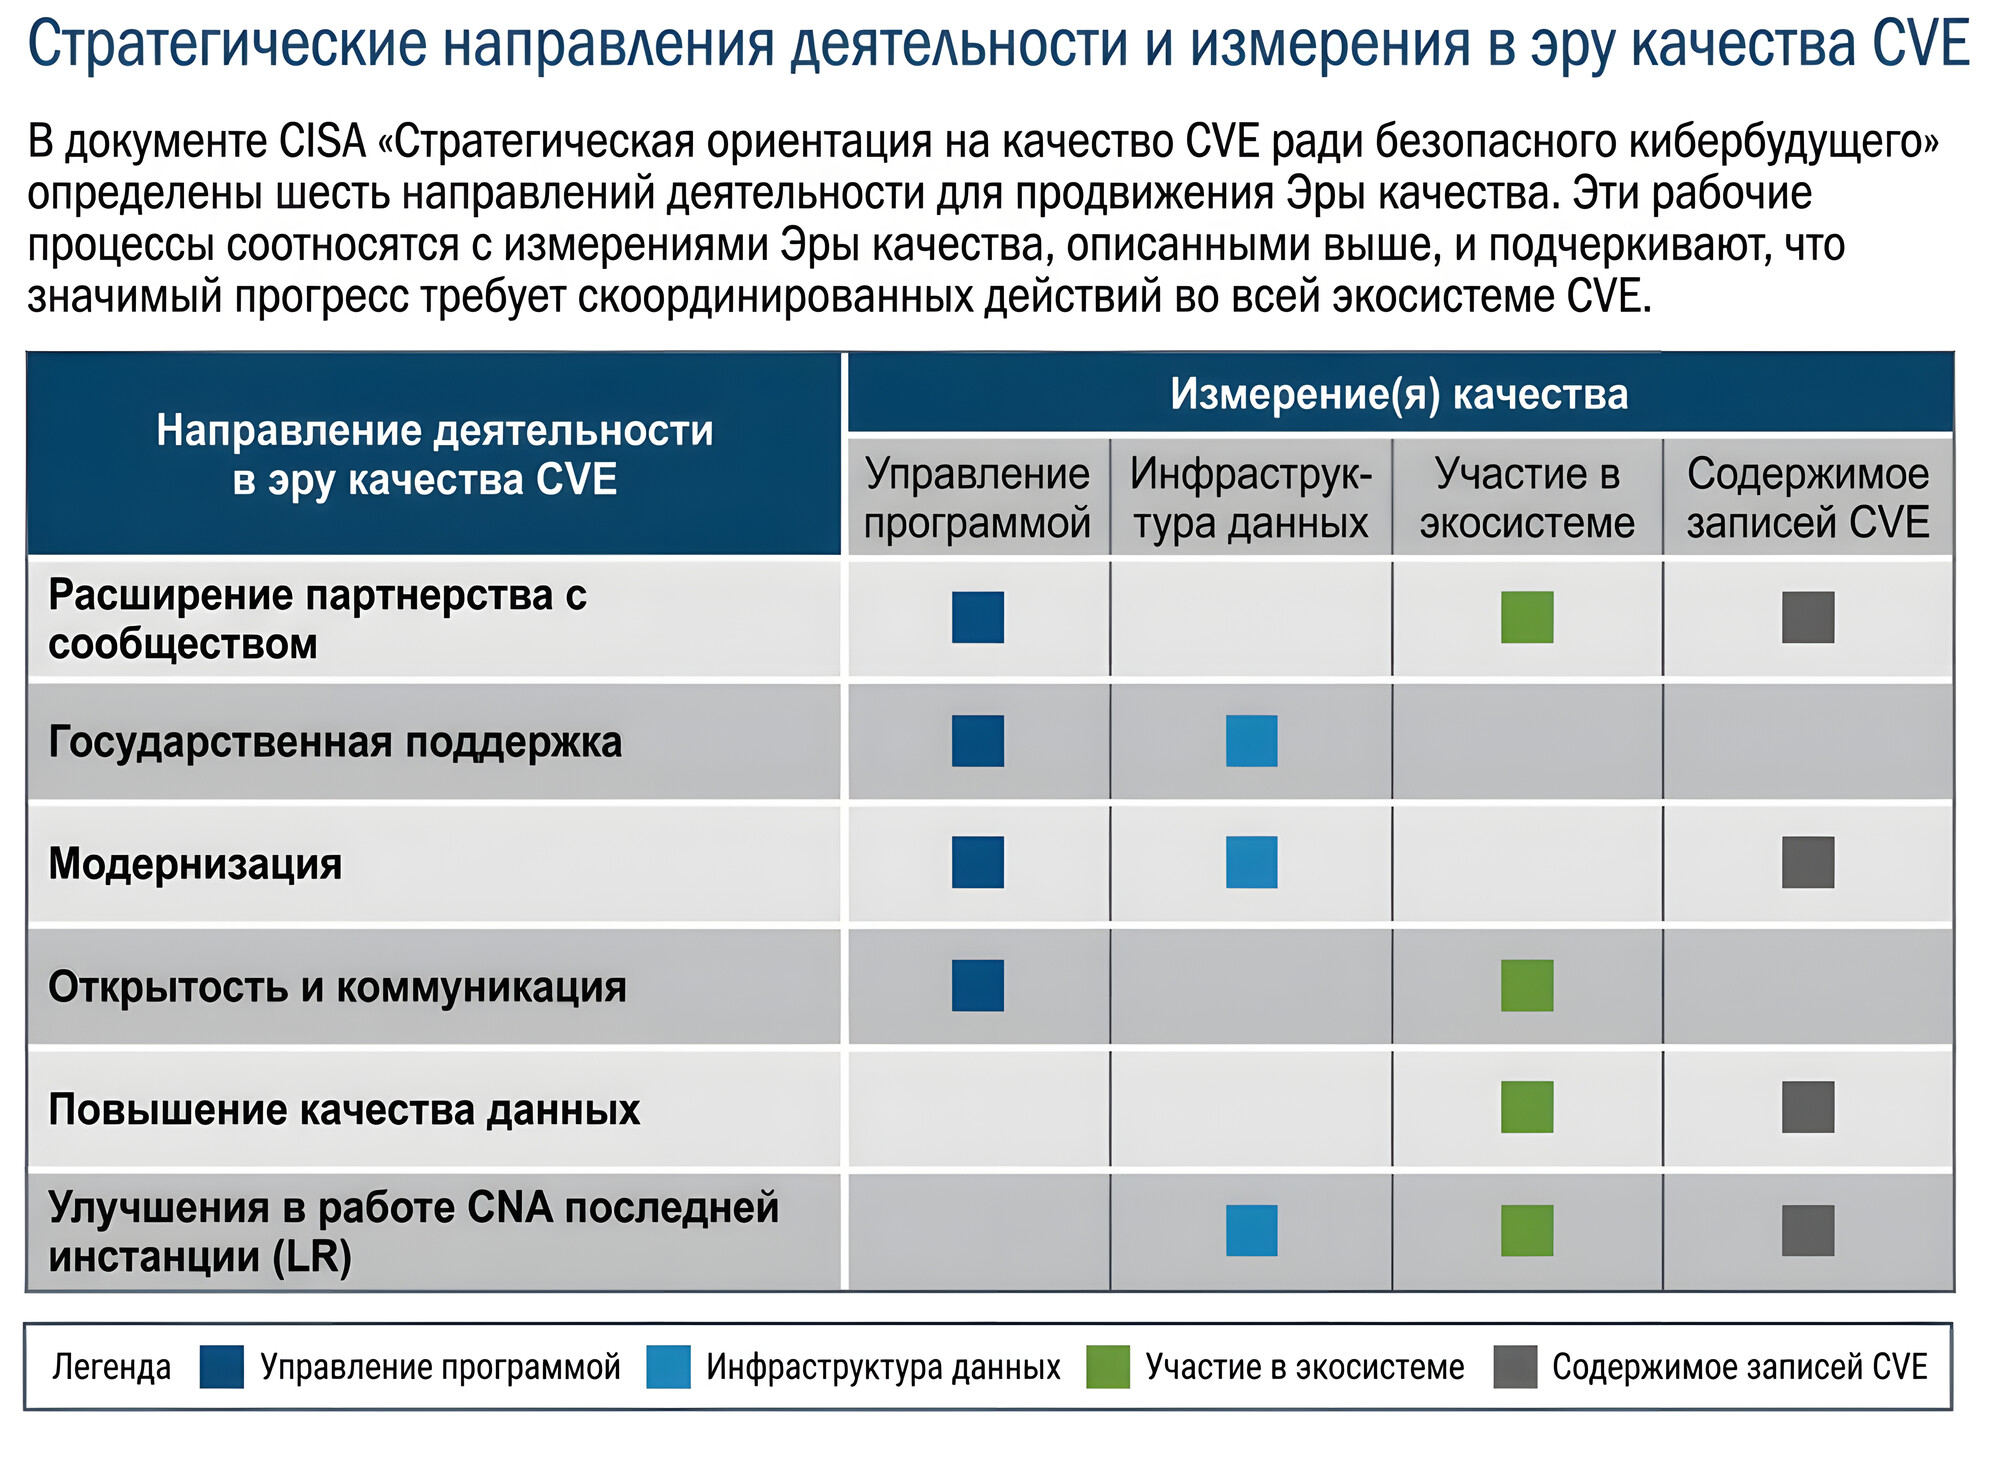
"Эпоха качества требует согласованного развития по четырём направлениям: управление программой CVE, участие представителей экосистемы, инфраструктура данных и содержание записей CVE.

🔻 Улучшение содержания записей CVE зависит от чётких требований к данным, эффективных инструментов и активного участия CNA.
🔻 Развитие инфраструктуры данных требует постоянных инвестиций, защищённых и масштабируемых систем, а также обратной связи от пользователей, которые используют эти данные.
🔻 Расширение участия в экосистеме зависит от широкого представительства технологий, отраслей, регионов и сообществ, которые обслуживает программа CVE.
🔻 Совершенствование управления программой зависит от прозрачного управления, дальнейшего организационного развития, совместного участия, эффективности и способности оперативно реагировать на потребности мирового сообщества, занимающегося управлением уязвимостями."

Этот документ задаёт рамку для следующего этапа развития CVE Program (читай: по большей части вода-водичка, правильные общие слова и благие намерения без какой-либо конкретики 😉). Описания конкретных изменений обещают выложить в ближайшие месяцы: "в этой серии публикаций будут описаны текущие и планируемые улучшения ключевых компонентов инфраструктуры, обеспечивающих работу программы CVE".

Коллегам из ФСТЭК тоже стоит к этой движухе присмотреться и, возможно, что-то перенять для развития БДУ.
No Boot - No Hacker!

No Boot - No Hacker! Обновлённый трек. Кажется кейс с инцидентом CrowdStrike BSODStrike подходит к логическому завершению. По причинам уже всё более-менее понятно. Остались только долгие судебные тяжбы клиентов с вендором. Поэтому закрываю для себя эту тему обновлённым треком, сделанным в Suno.

Добавил свою позицию, что дело не столько в проблемах конкретной компании, сколько в проблемах облачных ИБ сервисов с агентами, архитектура которых уязвима, и которым клиенты слишком доверяют. 🤷‍♂️ Замалчивать это мне не кажется правильным, нужно пытаться хоть как-то это компенсировать. Следует понимать, что сейчас был всего лишь небольшой и относительно безобидный сбой, но когда-нибудь мы увидим кейс с полномасштабной атакой злоумышленников через облачного вендора. И, как мне кажется, в настоящий момент онпрем решения имеют свои преимущества.

CrowdStrike - это успех!
Поверь мне, это так.
Защищает он лучше всех
От любых кибератак.
Проактивный подход,
Секретное оружие:
Не справится хакер,
Если ОСь не загружена!

Припев:
Синий экран отражает атаки!
No boot - No Hacker!

CrowdStrike работает по лучшей из схем,
С которой не может быть никаких проблем!
На ваших хостах Falcon сенсоры. Их привилегии максимальны.
А CrowdStrike управляют ими из своих облаков. И это нормально!
(Якобы…)
Команда CrowdStrike даже ночью не спит,
Автоматом заливает вам Rapid Response Content "at operational speed".
(Когда захочет…)

И если вам кажется, что всё это как-то страшновато,
Не переживайте: CrowdStrike пропускает контент через валидатор!
(Великий ВАЛИДАТОР!)

Не работает биржа, не летают самолёты - это всё детали…
Всего лишь маленький баг в апдейтах, злодеи через вендора вас не атаковали…
(Пока что…)
За полтора часа сломать 8.5 миллионов хостов - задача нелегка…
С таким не справится устаревший онпрем, для такого нужны облака…

А если серьёзно… В 22-ом CrowdStrike из России ушёл…
И, как по мне, это очень, очень, ну просто ооочень хорошо!

MP3 файл

Ещё одним аспектом инцидента с CrowdStrike является то, что Windows хосты сломало не функциональное обновление агента, а обновление "контента обнаружения"

Ещё одним аспектом инцидента с CrowdStrike является то, что Windows хосты сломало не функциональное обновление агента, а обновление контента обнаружения

Ещё одним аспектом инцидента с CrowdStrike является то, что Windows хосты сломало не функциональное обновление агента, а обновление "контента обнаружения". Дальше процитирую блогпост Алексея Лукацкого про CrowdStike (весьма годный 👍):

"Да и вообще, признайтесь, кто из вас проверяет прилетающий контент обнаружения в любом из ваших средств защиты — антивирусу, EDR, IDS, WAF, NGFW, SIEM, NTA, XDR?.. Ведь никто же!"

Я бы ещё и VM сюда добавил до кучи. 😉

И это беда. Почему-то считается, что "контенту обнаружения", который зачастую представляет собой те же мутные бинари, можно слепо доверять и автоматом пробрасывать его на хосты. BSODStrike показал к чему это может привести.

Имхо, необходимо разбираться, что же это за "контент обнаружения" такой и, при любой непрозрачности, также прогонять его на тестовом скоупе. А как иначе, если они и контентом хосты ушатывают. 🤷‍♂️🤦‍♂️ А на убеждения вендоров, что у них всё "просчитано до муллиметра", вестись не следует.