Сегодня на конференции R-Vision R-EVOLUTION. Спасибо большое коллегам за приглашение! 🙂 Если тоже тут, приходите пообщаться про VM.


Сегодня на конференции R-Vision R-EVOLUTION. Спасибо большое коллегам за приглашение! 🙂 Если тоже тут, приходите пообщаться про VM.


Посмотрел сессию про "discover & defend, detect & response". Идея в том, чтобы разложить ~20 продуктов Positive Technologies в вертикали для решения задач РКБ (результативной кибербезопасности) и сформировать функциональную среду, в которой продукты дополняют друг друга.
Эти вертикали неизолированные. Так MaxPatrol VM сочетается со сканером веб-приложений PT BlackBox, Container Security, MaxPatrol SIEM и MaxPatrol EDR.
В рассказе про "Узнать" делали акценты на важности:
🔻 сбора всех активов организации (через MaxPatrol VM, MaxPatrol SIEM, PT NAD и интеграции)
🔻 защиты периметра (в первую очередь от трендовых уязвимостей)
🔻 контроля конфигураций
🔻 учёта связности активов для понимания развития атаки
🔻 управления учётками и доступами
🔻 проверок на фишинг
🆕 Новый BAS продукт PT Dephaze позволяет наглядно продемонстрировать фактическую эксплуатабельность. А MaxPatrol Carbon позволяет подсветить самые критичные цепочки атак в вашей инфре.
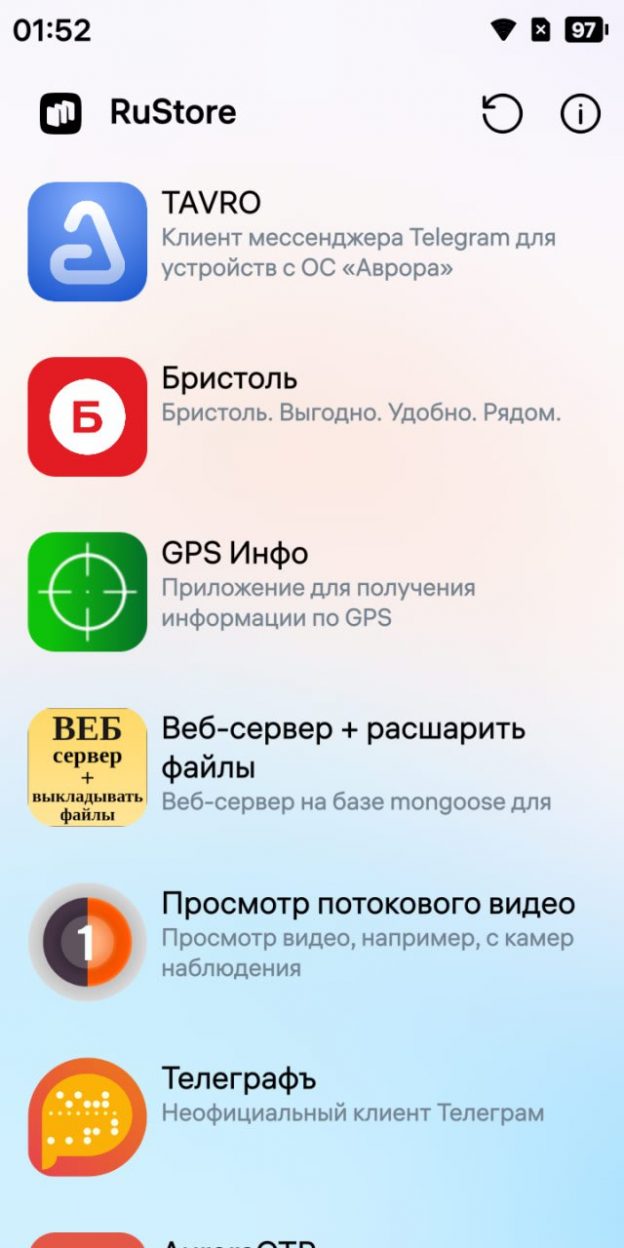
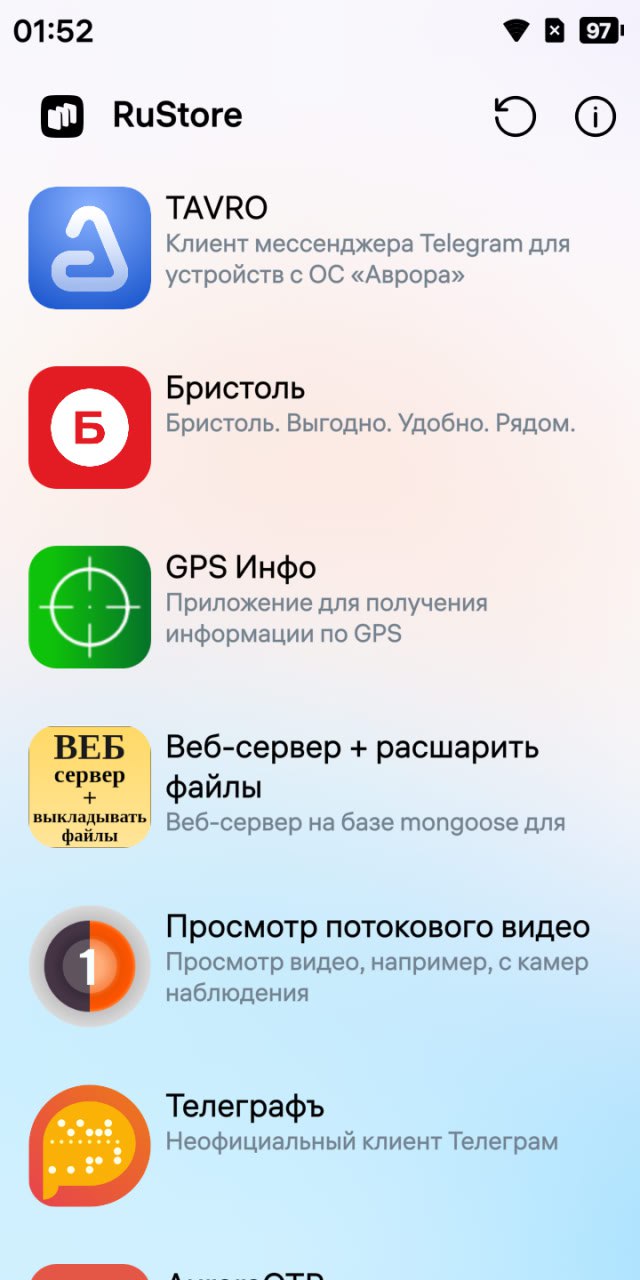
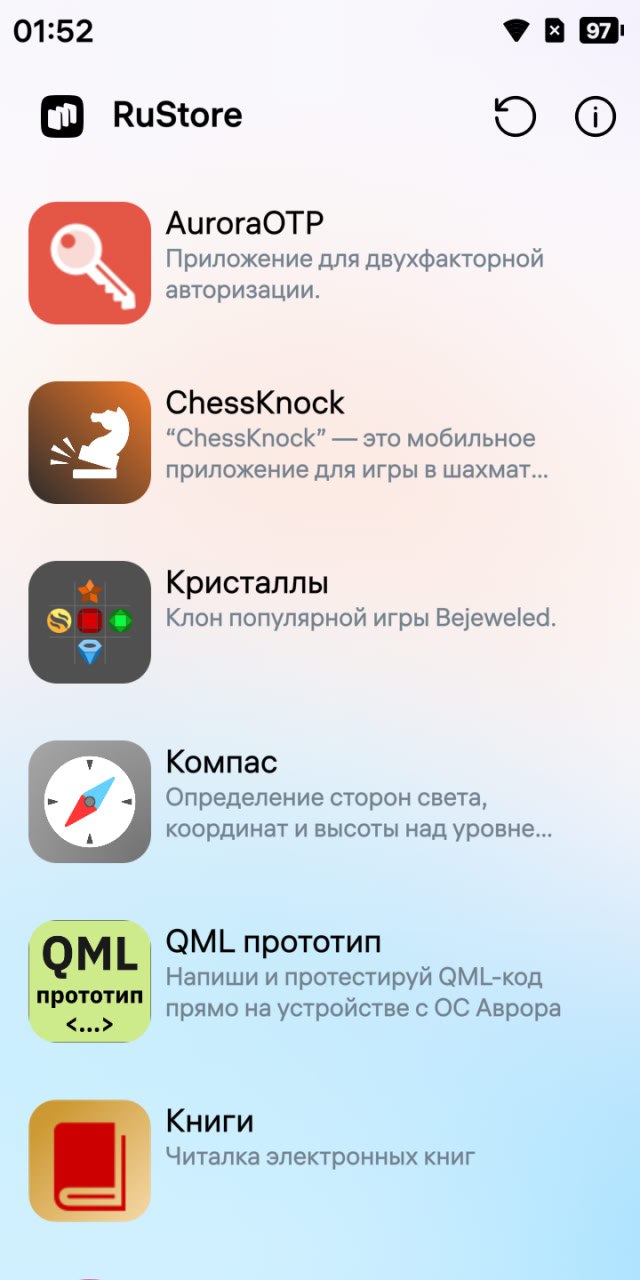
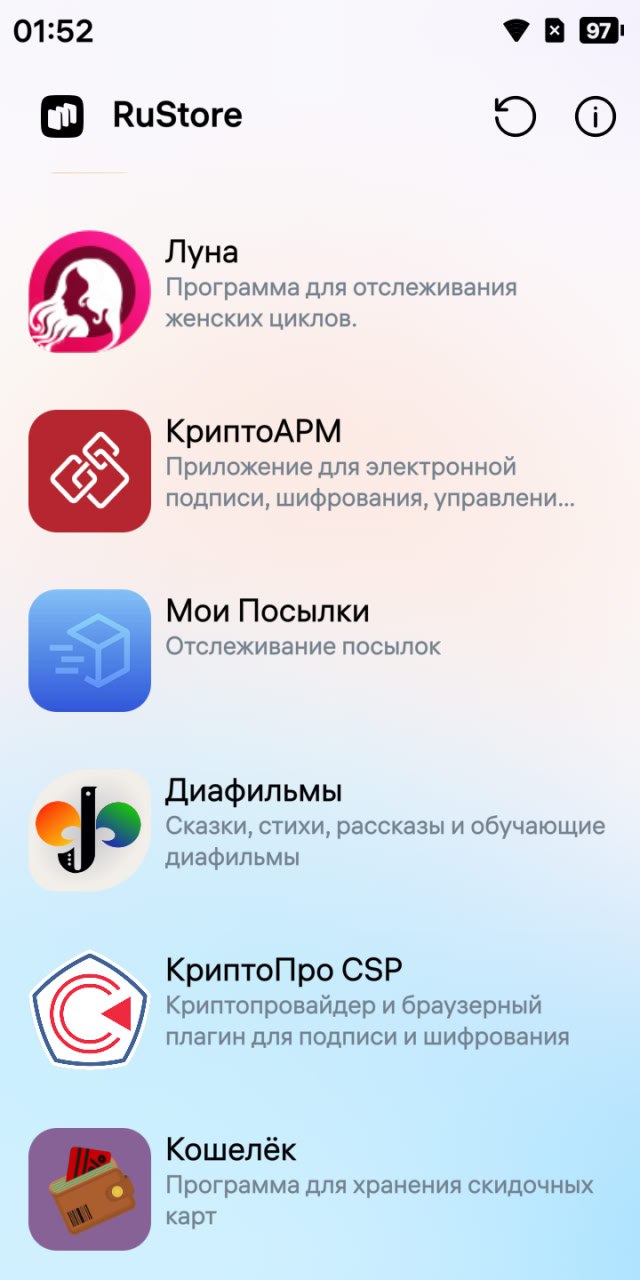
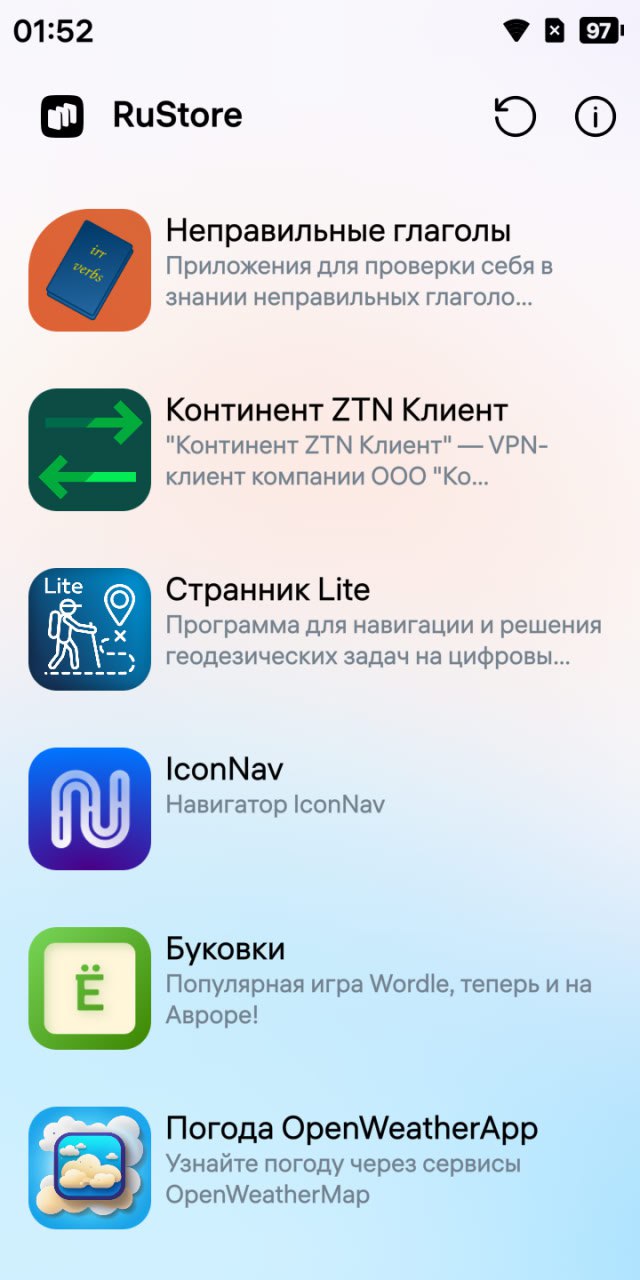
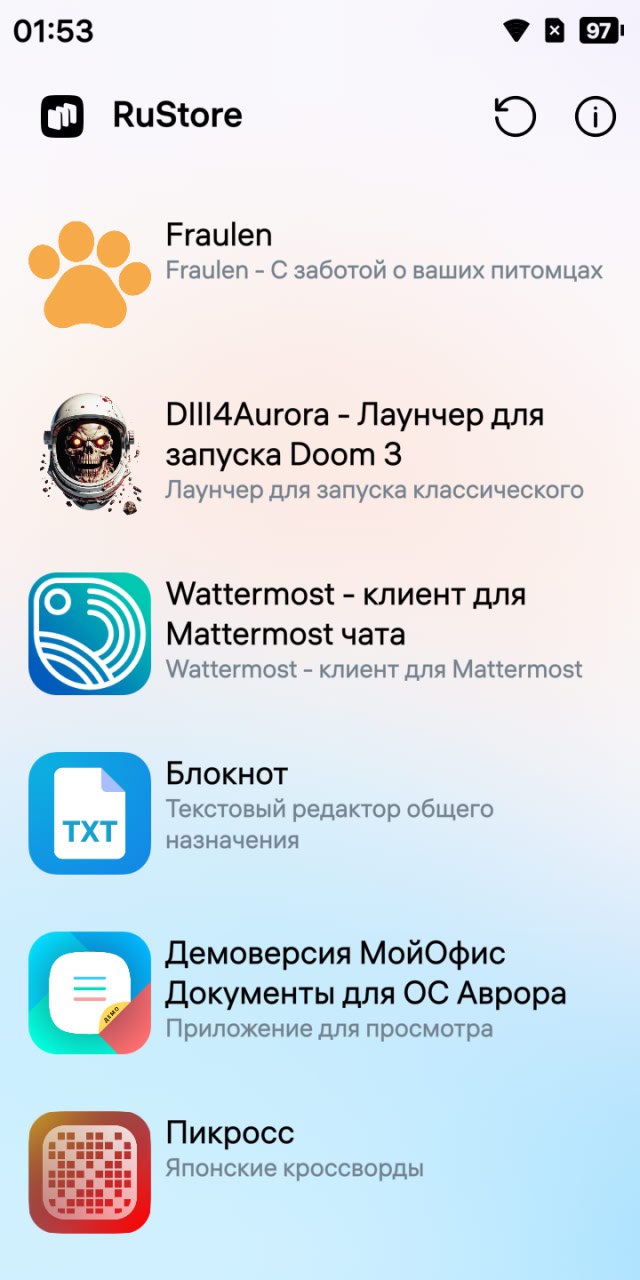
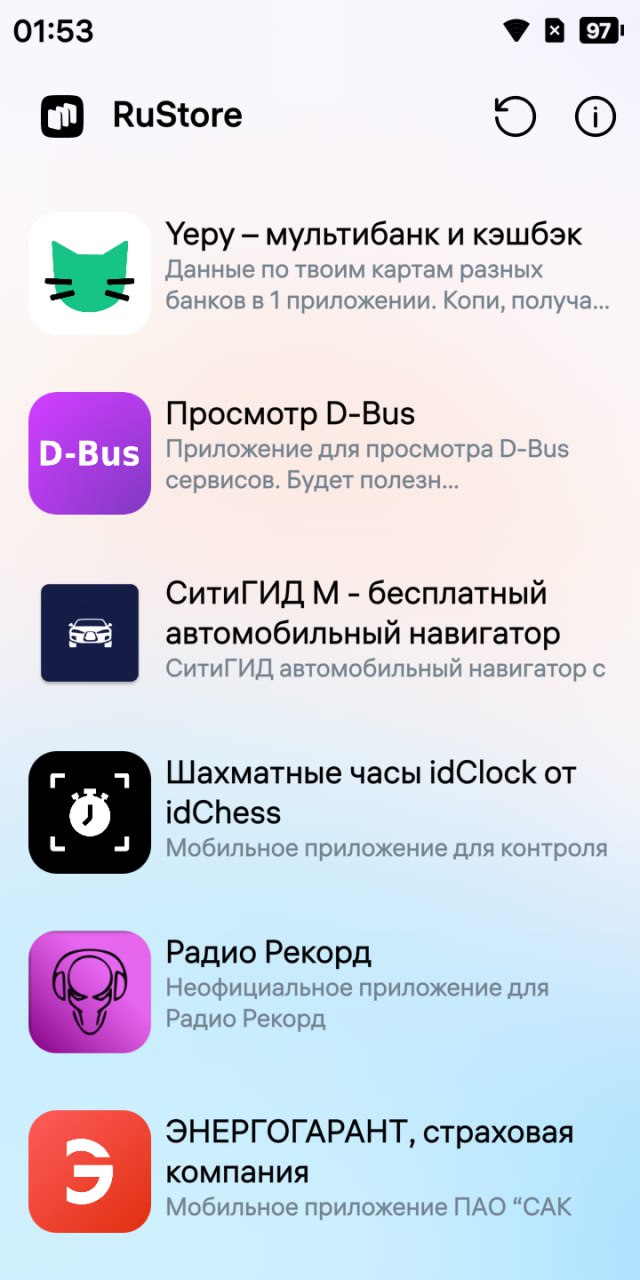
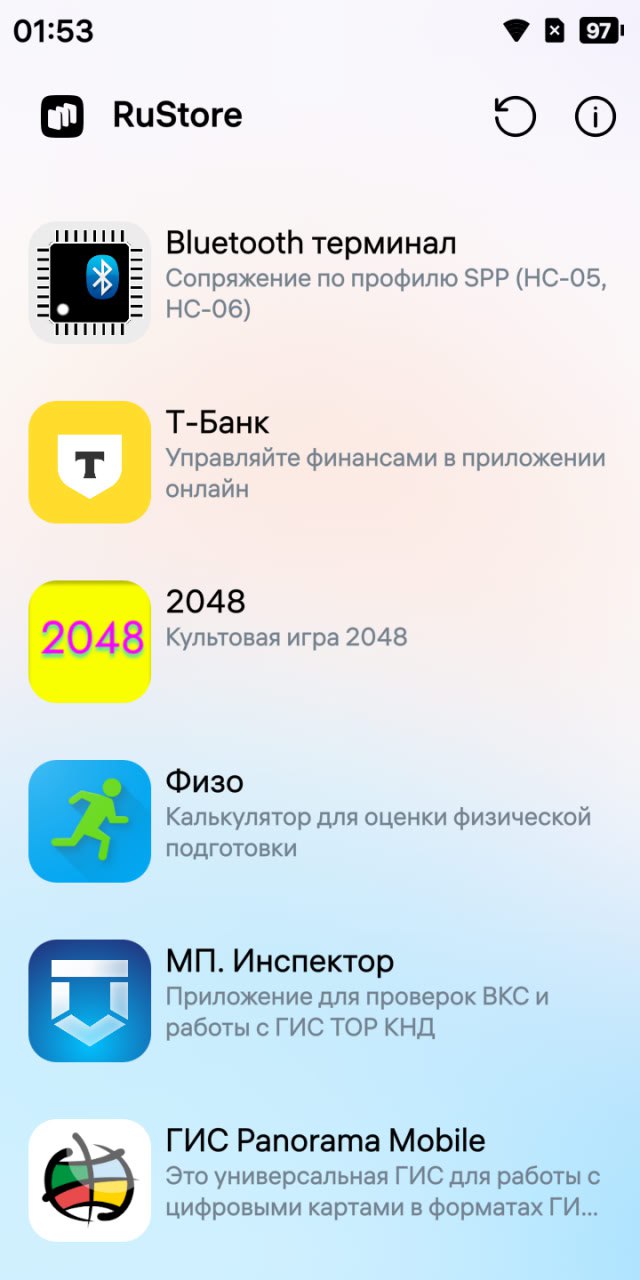
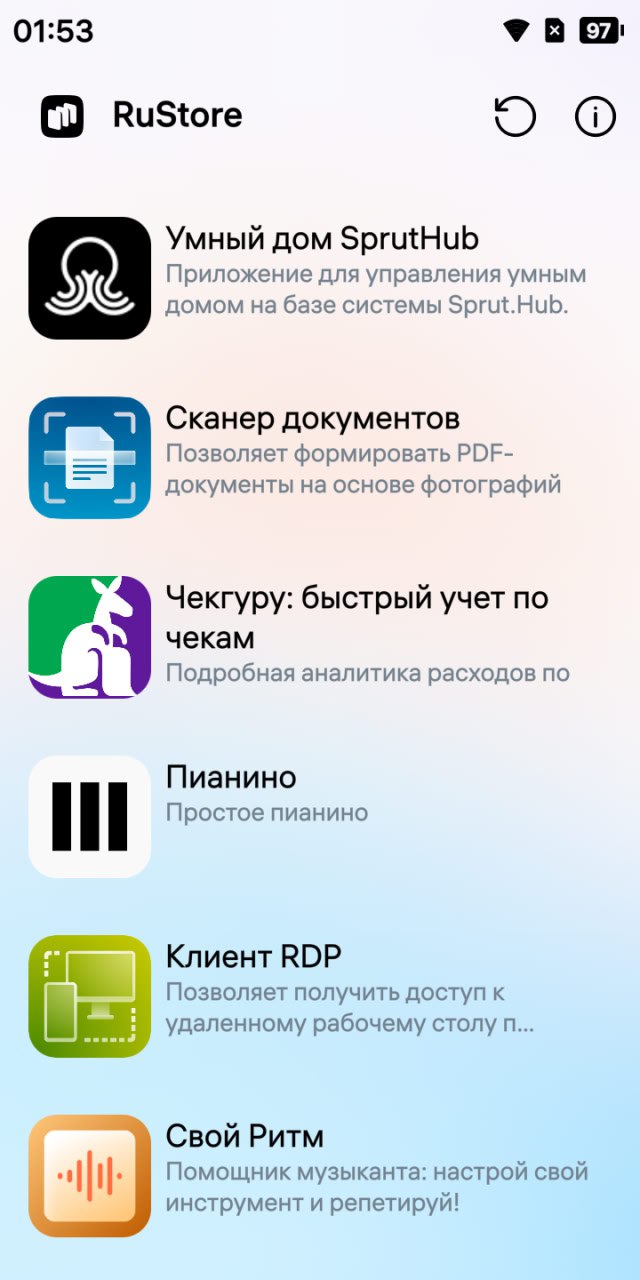
RuStore на Aurora. Вчера на мой Fplus R570E прилетели обновления до версии ОС Аврора _5.1.1.60 и появилась долгожданная возможность установить RuStore. Вот так сейчас выглядит набор приложений в нём. Весь список приложений помещается на 8 экранах. По сравнению с RuStore на Android выглядит, конечно, весьма грустненько. Но без какого-либо централизованного репозитория приложений (только какие-то неофициальные витрины с непонятно чьими сборками) было совсем адище. 😅
К слову, вчера завершилась "Аврора. Своя конференция". Из занимательных анонсов - в следующем году обещан "настольный" режим работы с возможностью подключения мыши, клавиатуры и монитора. Идея использовать смартфон как десктоп не нова, многие вендоры такое уже показывали много лет назад. Но как знать, может где-нибудь в отечественной корпоративной среде такое и приживётся. Ростелеком грозится к 2028 году 100 тысяч своих сотрудников на это пересадить. Сомнительно, но поглядим. 🙂
ScanFactory: преображение из EASM-а в Vulnerability Management решение. Примерно год назад смотрел вебинар ScanFactory на котором Владимир Иванов, среди прочего, рассказывал про возможность on-prem установки EASM решения. Я тогда предположил, что это может быть первым шагом к сканированию внутренней инфры BlackBox-ом.
Угадал. 🙂 Сейчас ScanFactory как раз это и презентуют. Причём в большем объеме. Будет не только BlackBox, а полноценный VM со сканированием активов с аутентификацией.
❓ Почему именно ScanFactory первым из российских EASM вендоров делает переход в сторону VM-а?
➡️ Решение исторически развивается как оркестратор над множеством (19) готовых сканирующих движков. Как опенсурсных, так и коммерческих. За сканирование с аутентификацией будет отвечать лицензированный движок (и контент) коммерческого сканера уязвимостей на букву N. 😉 Что снимает вопросы по функциональным возможностям. 😏
Подробности о ScanFactory VM можно будет узнать на вебинаре 31 октября.


Positive Security Day 10-11 октября: что посмотреть про Vulnerability Management? Уже завтра в кластере "Ломоносов" стартует PSDay 2024. Это главное продуктовое мероприятие Positive Technologies. Ориентировано на заказчиков, дистрибьюторов и партнеров. Расскажут о технологической и продуктовой стратегии, что было сделано за год и что появится в ближайшем будущем.
Касательно VM-а я собираюсь смотреть и комментировать следующее:
10 октября
🔻 13:30 - 14:30 (Молекула). "Новая концепция — discover & defend, detect & response". Тут должно быть про место VM-а в современной ИБ организаций.
11 октября
🔻 11:00 - 12:30 (Молекула). Большой блок про Asset Management в контексте РКБ, Vulnerbility Management и Compliance/Configuration Management (MaxPatrol VM и HCC).
🔻 13:00 - 13:30 (Физика). Ещё один блок про Asset Management, но с фокусом на задачи IT.
Также в 13:00 - 14:00 (Корпускула) пройдёт воркшоп по аудиту активов с помощью MaxPatrol.


Форд не пройдёт? К посту про "платить устранителям уязвимостей только за отдых" было много комментариев. Сразу скажу, что пост был шуточным. Вопрос мотивации персонала слишком тонкий, чтобы всерьёз лезть туда с рекомендациями. 🙂
Но возражения разберу:
🔻 IT-шники будут саботировать процесс детектирования уязвимостей, подкручивая конфиги хостов. Так, чтобы сканер всегда показывал зелёненькое. Но IT-шники и сейчас могут так делать. 🤷♂️ И да, нужно учитывать возможность подобного саботажа.
🔻IT-шники будут просто выключать хосты. Eсли они могут так сделать без ущерба для бизнеса, то и замечательно. 👍 А если этим положат прод, то пусть решают это со своим IT-шным начальством. 😏
🔻 Алексей Лукацкий метод одобрил (❗️), но с оговоркой, что устранять нужно только 2% уязвимостей используемых в цепочках атак. Я с возможностью надёжного отделения этих мифических 2% уязвимостей традиционно НЕ соглашусь (см. Уязвимости Шрёдингера). Устранять нужно всё. 😉
29 октября пройдёт вебинар StopPhish про новые угрозы фишинга и социальной инженерии. Это в продолжение темы социальных атак.
Обещают рассказать про
🔻 современные методы и тенденции фишинга
🔻 8 бесплатных инструментов и 5 бесплатных онлайн-сервисов для предотвращения фишинговых атак
Кроме того пришлют набор awareness-памяток по ИБ.
Ну и про свои коммерческие продукты для защиты от фишинга тоже расскажут, как же без этого. 😉
Мероприятие выглядит интересно, собираюсь посмотреть и отписать по итогам. Канал "Управление Уязвимостями и прочее" в информационных партнёрах. 🙂
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.